
Огляд BrowserLeaks 2026: повний посібник із тестування відбитків браузера
Спробуйте Gologin безкоштовно
Ви запустили VPN, перевірили IP і отримали «чистий» результат. Ви думаєте, що тепер вас не видно. Це не так.
У 2026 році перевірка самого лише IP — це все одно що надіти маску й забути змінити взуття. Сучасна інфраструктура відстеження — від системи керування ботами Cloudflare до Meta Pixel і антифрод-рушіїв, на яких працює кожна велика e-commerce платформа — не зважає на вашу видиму IP-адресу. Вона аналізує криптографічний відбиток вашого TLS-рукостискання, особливості GPU-рендерингу в canvas вашого браузера та точний наносекундний таймінг аудіостека вашої системи. IP — найменш цікава річ, яку про вас можна дізнатися.
Інструменти, на які покладаються звичайні користувачі, — безкоштовні VPN-«IP-чекери» та сканери розширень для браузера — пропускають 90% того, через що вас позначають, блокують або пов’язують із попередньою сесією. BrowserLeaks — це інструмент, який не пропускає нічого.
BrowserLeaks уже багато років є золотим стандартом для поглибленої перевірки відбитка браузера, а у 2026 році залишається найповнішим і технічно найчеснішим інструментом аудиту приватності, доступним кожному. Він не приховує неприємної правди. Якщо ваша конфігурація «протікає», BrowserLeaks знайде це щоразу.
Цей посібник для тих, кому потрібно точно знати, що таке BrowserLeaks, як кожен тест працює на рівні протоколів, що насправді означають результати і як на них реагувати.
Перш ніж читати далі, перевірте свій поточний профіль браузера просто у вбудованому вище інструменті.
Що таке BrowserLeaks і як він працює у 2026 році?
BrowserLeaks — це безкоштовний діагностичний набір інструментів у браузері, який системно опитує всі доступні JavaScript API, функції браузера та мережеву поведінку, щоб відтворити повний відбиток, який ваш браузер показує вебсайтам. Встановлення не потрібне. Акаунт не потрібен. Сервіс просто завантажується й одразу починає зчитувати те, що ваш браузер повідомляє про себе.
Еволюція від IP-чекера до лабораторії відбитків
Коли BrowserLeaks з’явився, відстеження в мережі було відносно примітивним: рекламні мережі здебільшого спиралися на сторонні cookie, а «приватність» переважно означала очищення cookie або маскування IP. Для більшості моделей загроз вистачало простого чекера витоку IP.
Відтоді екосистема відстеження зазнала фундаментальних архітектурних змін. Сторонні cookie фактично відходять у минуле в усіх основних браузерах. Регуляторний тиск (GDPR, CCPA та регламент ЄС про цифрову ідентифікацію 2025 року) підштовхнув рекламодавців і платформи створювати системи ідентифікації, не залежні від cookie. У результаті з’явилася багаторівнева інфраструктура фінгерпринтингу, яка в більшості реалізацій довговічніша й точніша, ніж будь-коли були cookie.
BrowserLeaks розвивався разом із цим середовищем. У 2026 році він перевіряє понад 20 різних поверхонь фінгерпринтингу, зокрема кілька таких, що стали практично важливими лише за останні 18 місяців:
- Фінгерпринтинг TLS/SSL-рукостискання (JA3, JA4, JA4+) — визначення, яка клієнтська бібліотека ініціювала з’єднання, на рівні протоколу
- Фінгерпринтинг HTTP/2 — аналіз порядку кадрів HEADERS і значень кадру SETTINGS для визначення рушія браузера
- Розкриття мережевої топології через WebRTC — виявлення внутрішніх мережевих інтерфейсів навіть за NAT і VPN-тунелями
- Рендеринг на рівні GPU через WebGL і Canvas API — отримання апаратно-специфічних артефактів рендерингу
- Аналіз таймінгів AudioContext — зчитування поведінки аудіостека на апаратному рівні
- Перелічення поверхні Web API — визначення, які API браузера присутні, відсутні або поводяться неочікувано
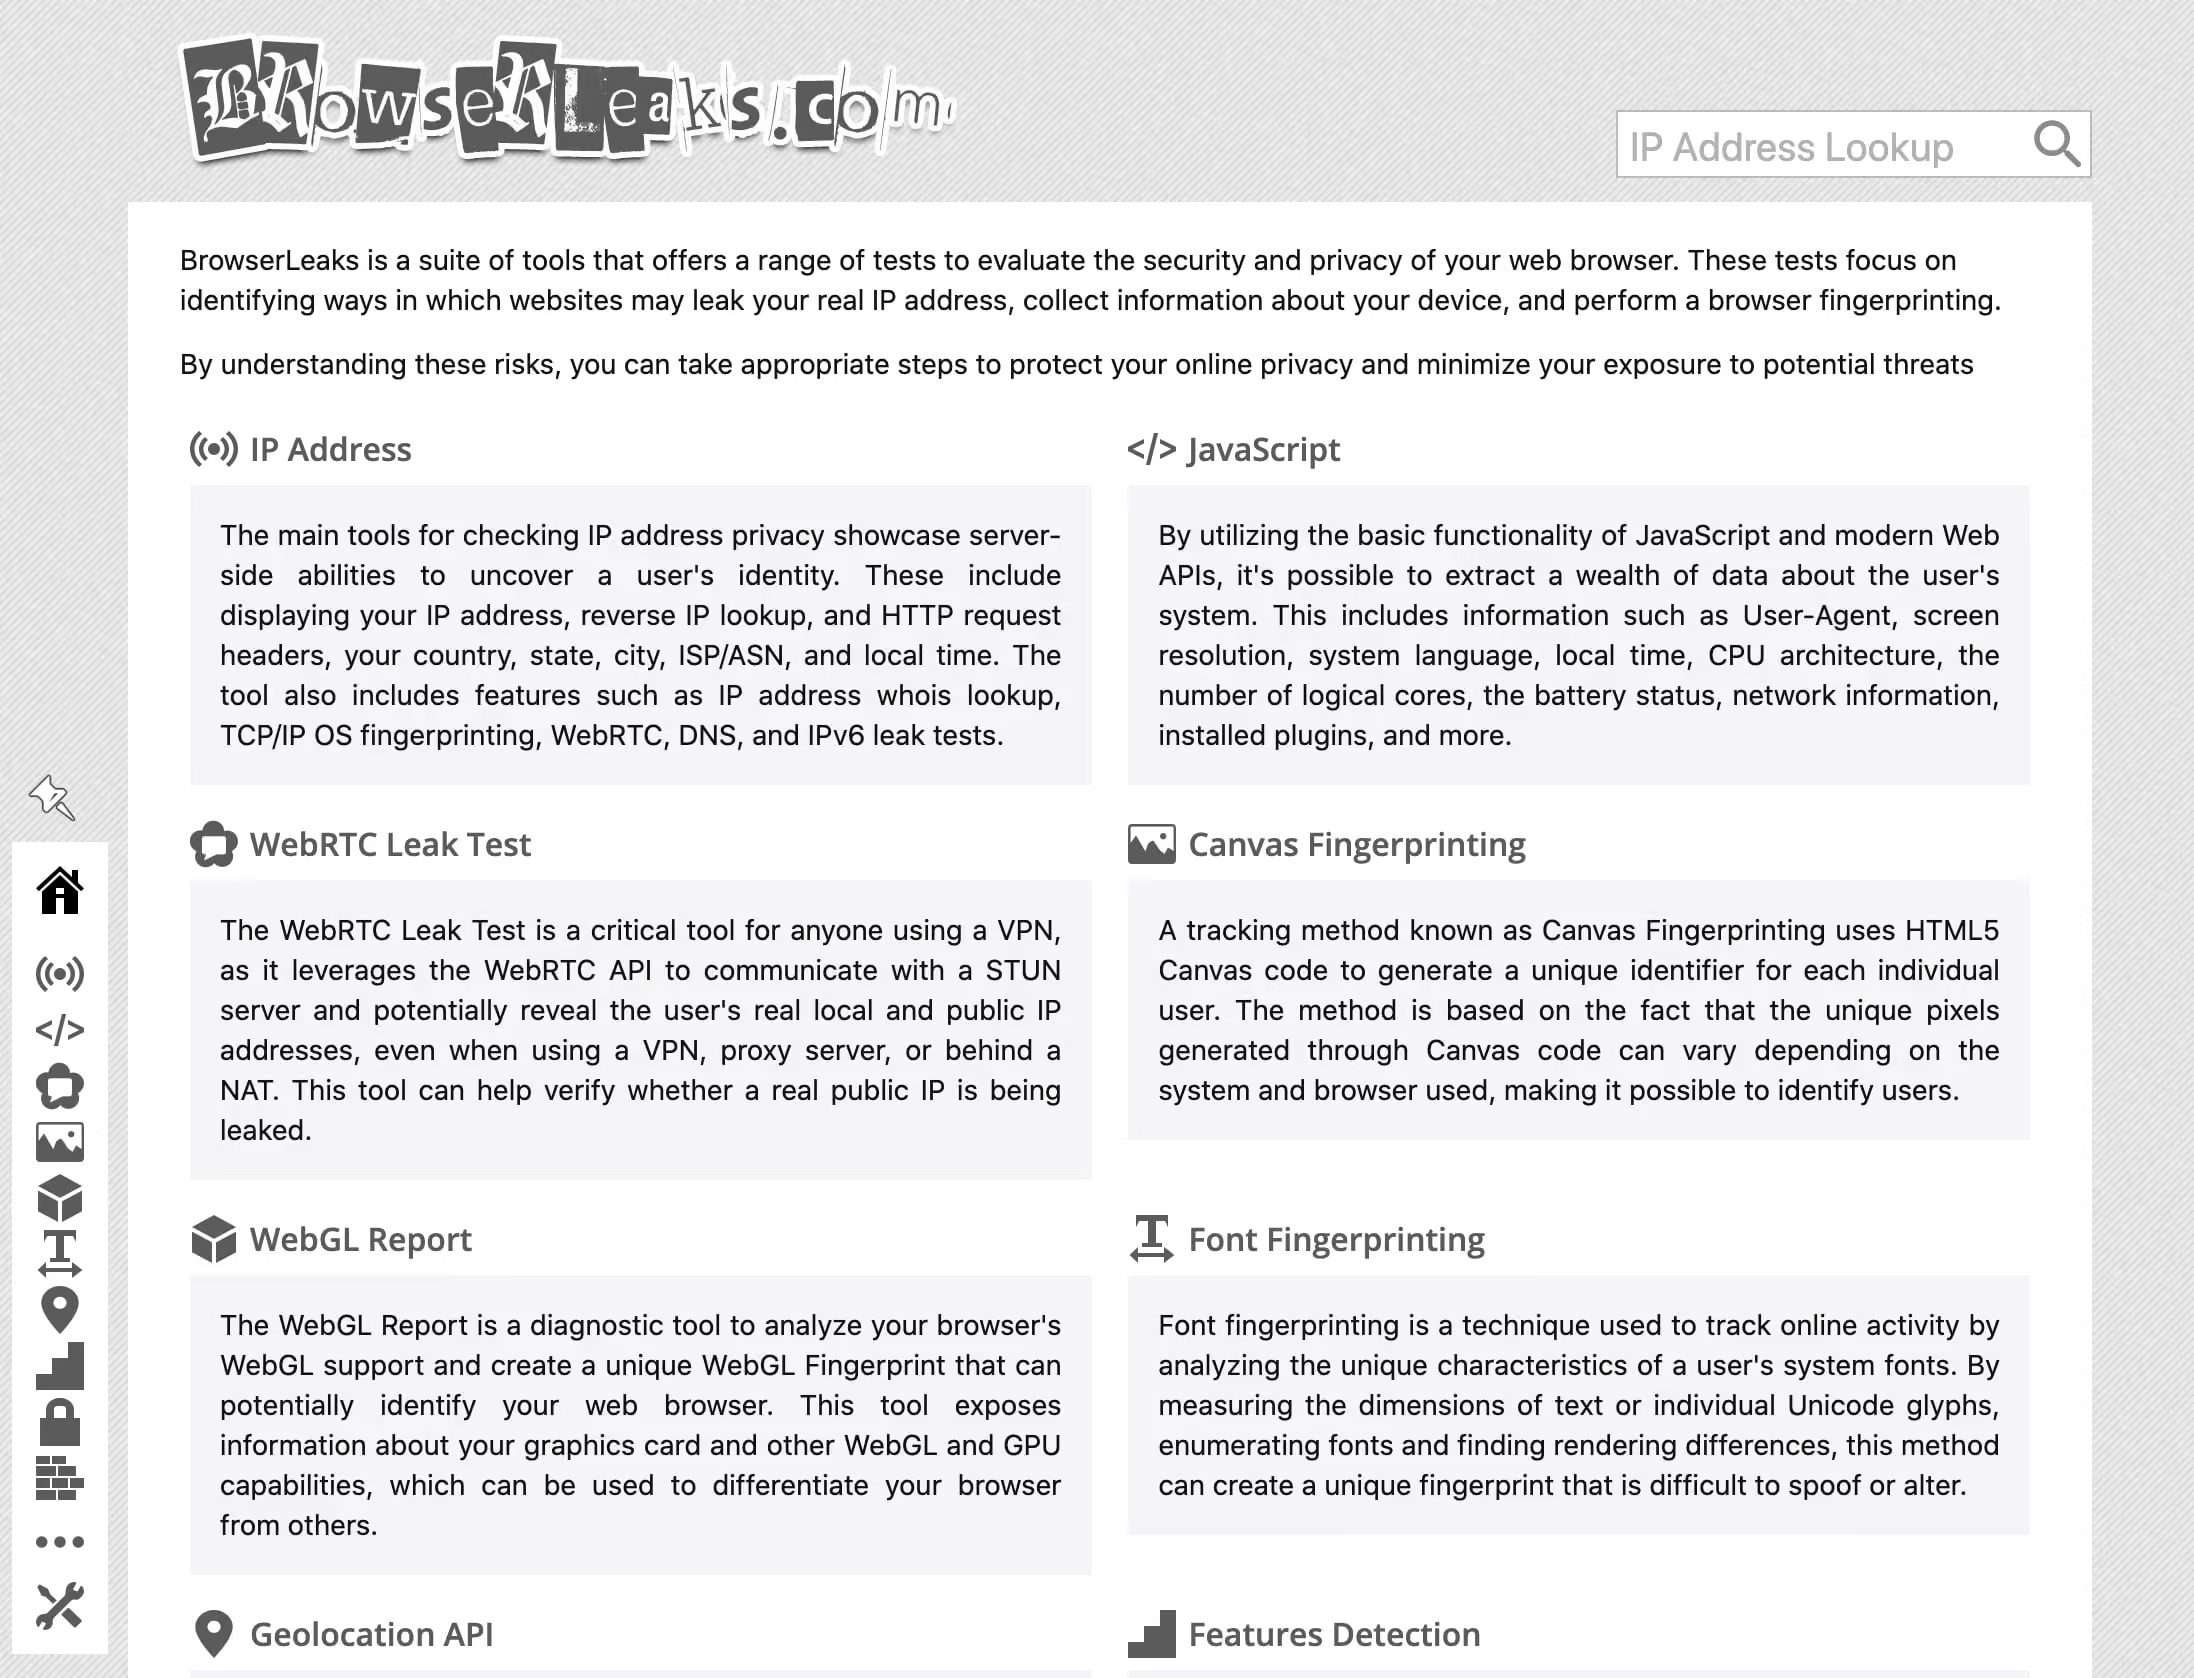
Особлива цінність BrowserLeaks — у прозорості. Кожен тест показує необроблений результат — реальні дані, які надсилає ваш браузер, — а не спрощений вердикт «пройдено/не пройдено» у червоно-зеленому форматі. У цьому різниця між діагностичним інструментом і маркетинговим віджетом.
Чому звичайні чекери не дають повної картини
Стандартні інструменти «перевірки приватності» зазвичай перевіряють три речі: ваш видимий IP, приблизну геолокацію і те, чи DNS-запити йдуть через заявленого провайдера. Це лише невелика частина вашої доступної поверхні атаки.
BrowserLeaks натомість працює на рівні JavaScript API. Він напряму викликає RTCPeerConnection, щоб запустити WebRTC-узгодження, виконує операції рендерингу OffscreenCanvas, щоб зафіксувати специфічний для GPU результат, викликає AudioContext.createOscillator() і вимірює артефакти з плаваючою комою в отриманій хвилі, а також зчитує navigator.fonts.query(), щоб перелічити системні шрифти. Це не мережеві запити — вони повністю виконуються всередині пісочниці браузера, і саме тому VPN не дає від них жодного захисту.
У моделі загроз 2026 року проходження тесту BrowserLeaks — це обов’язкова умова, а не другорядна справа для будь-якого сценарію, пов’язаного з керуванням акаунтами, автоматизованим збором даних, партнерським маркетингом або будь-яким процесом, у якому платформа може позначити вашу сесію.
Детальний розбір: ключові тести BrowserLeaks, які потрібно пройти
Тест IP-адреси та витоку WebRTC
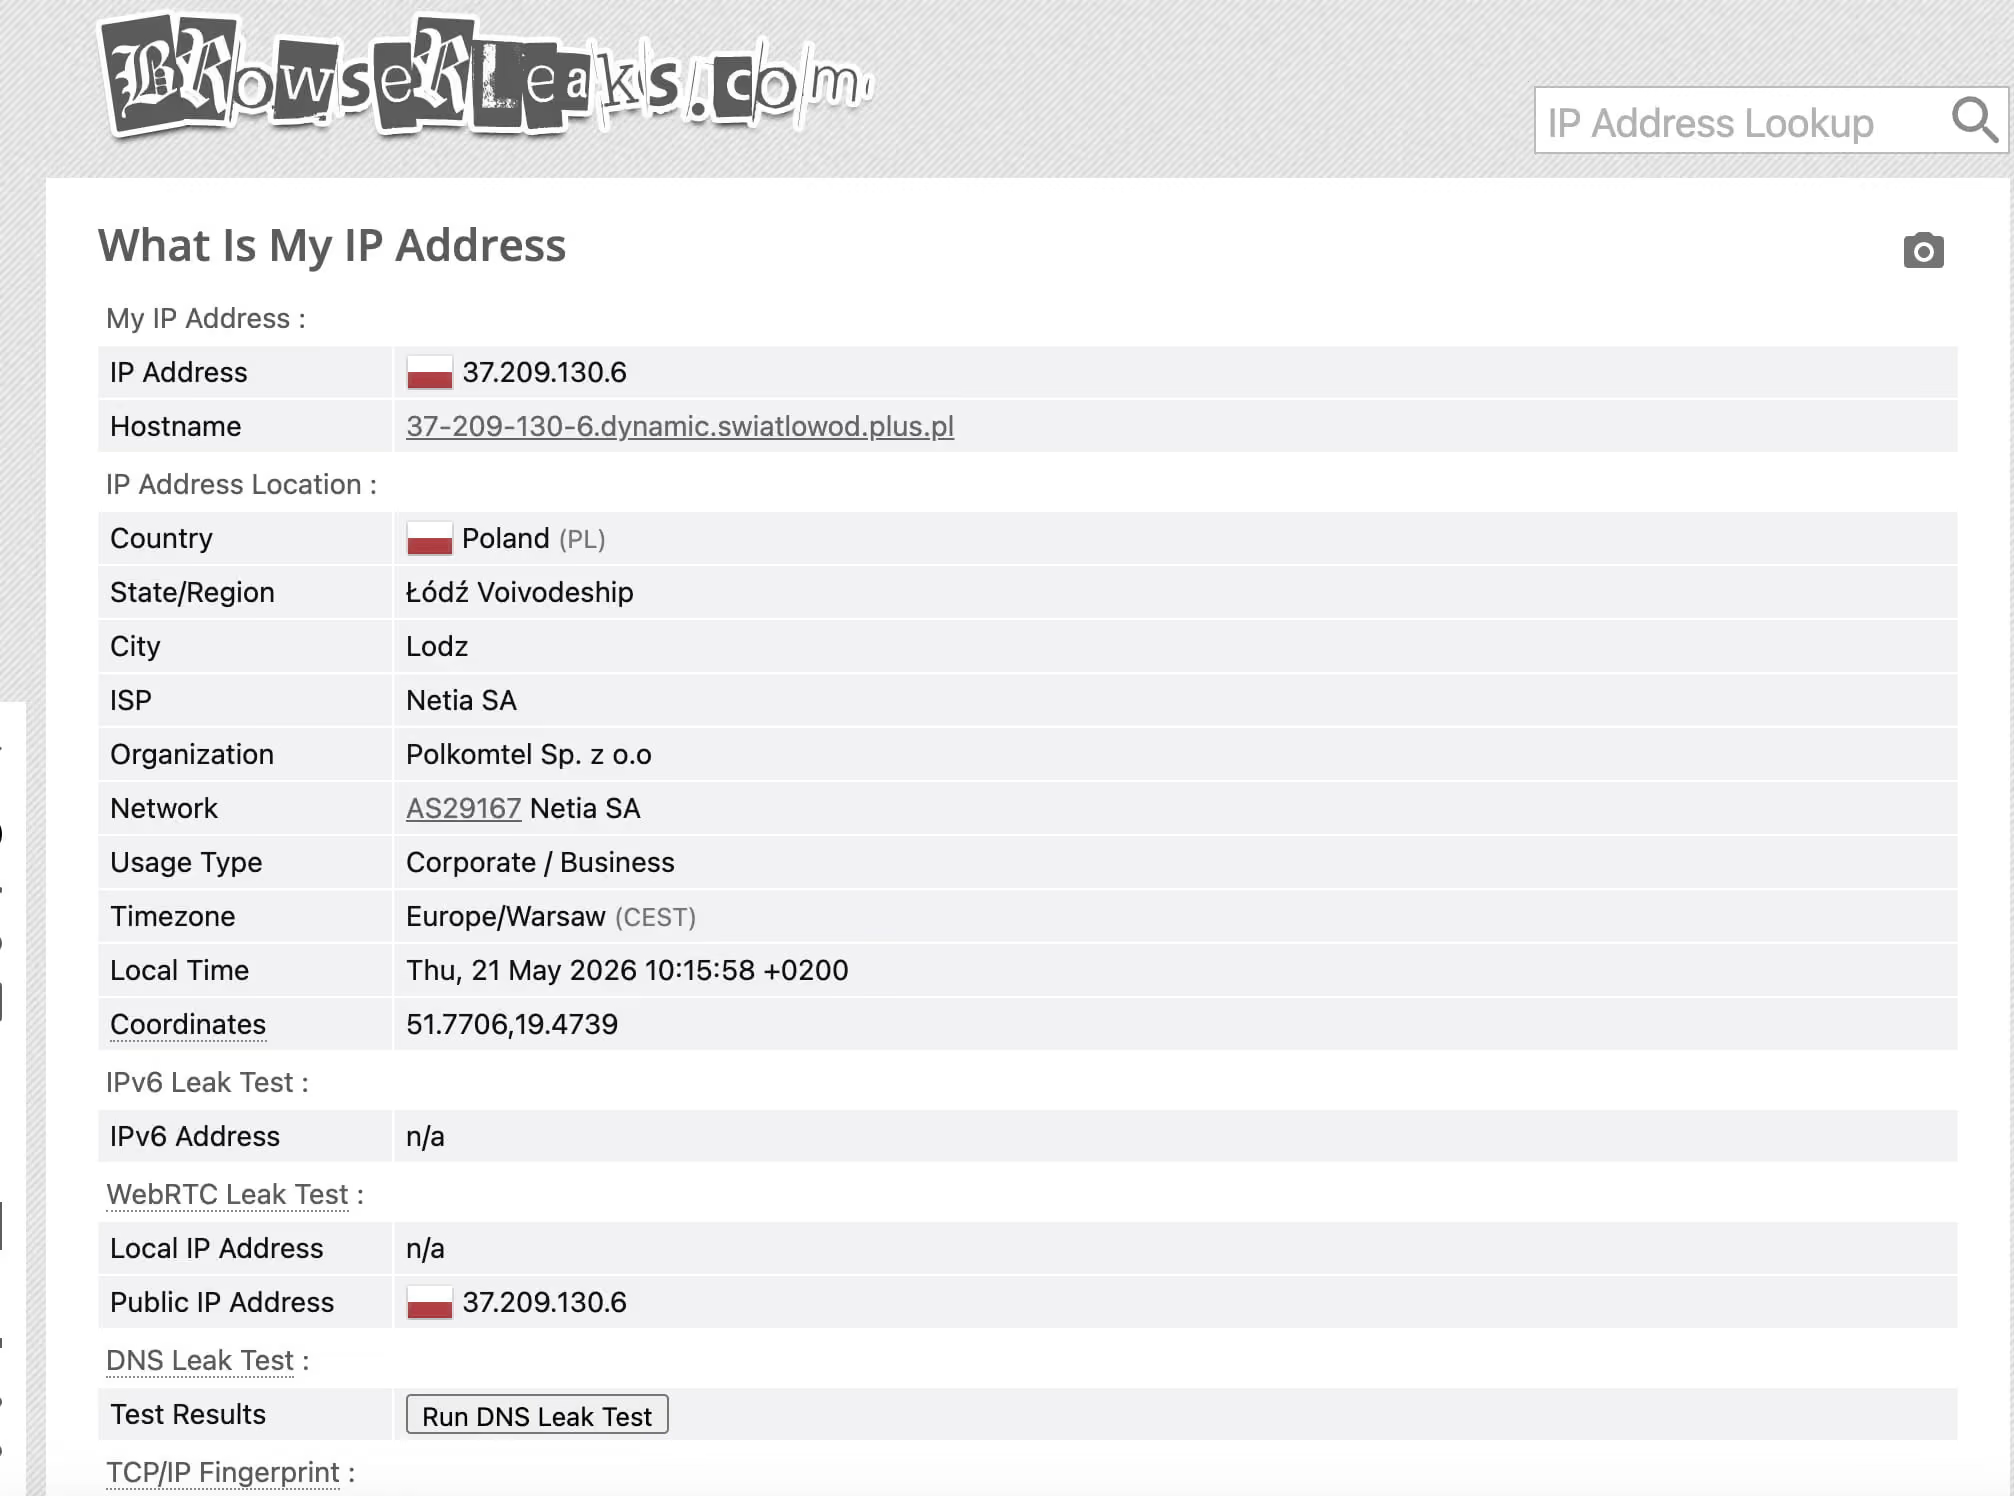
Тест IP на BrowserLeaks робить дві речі, на які не здатні стандартні перевірки IP. По-перше, він визначає вашу видиму публічну IP-адресу через звичайні HTTP-канали — ту саму, яку бачить будь-який сайт, коли ваш запит надходить на його сервер. По-друге, і це принципово, він ініціює узгодження peer-з’єднання WebRTC, щоб витягти всі IP-адреси, які ваша система розкриває через протокол сигналізації STUN/TURN.
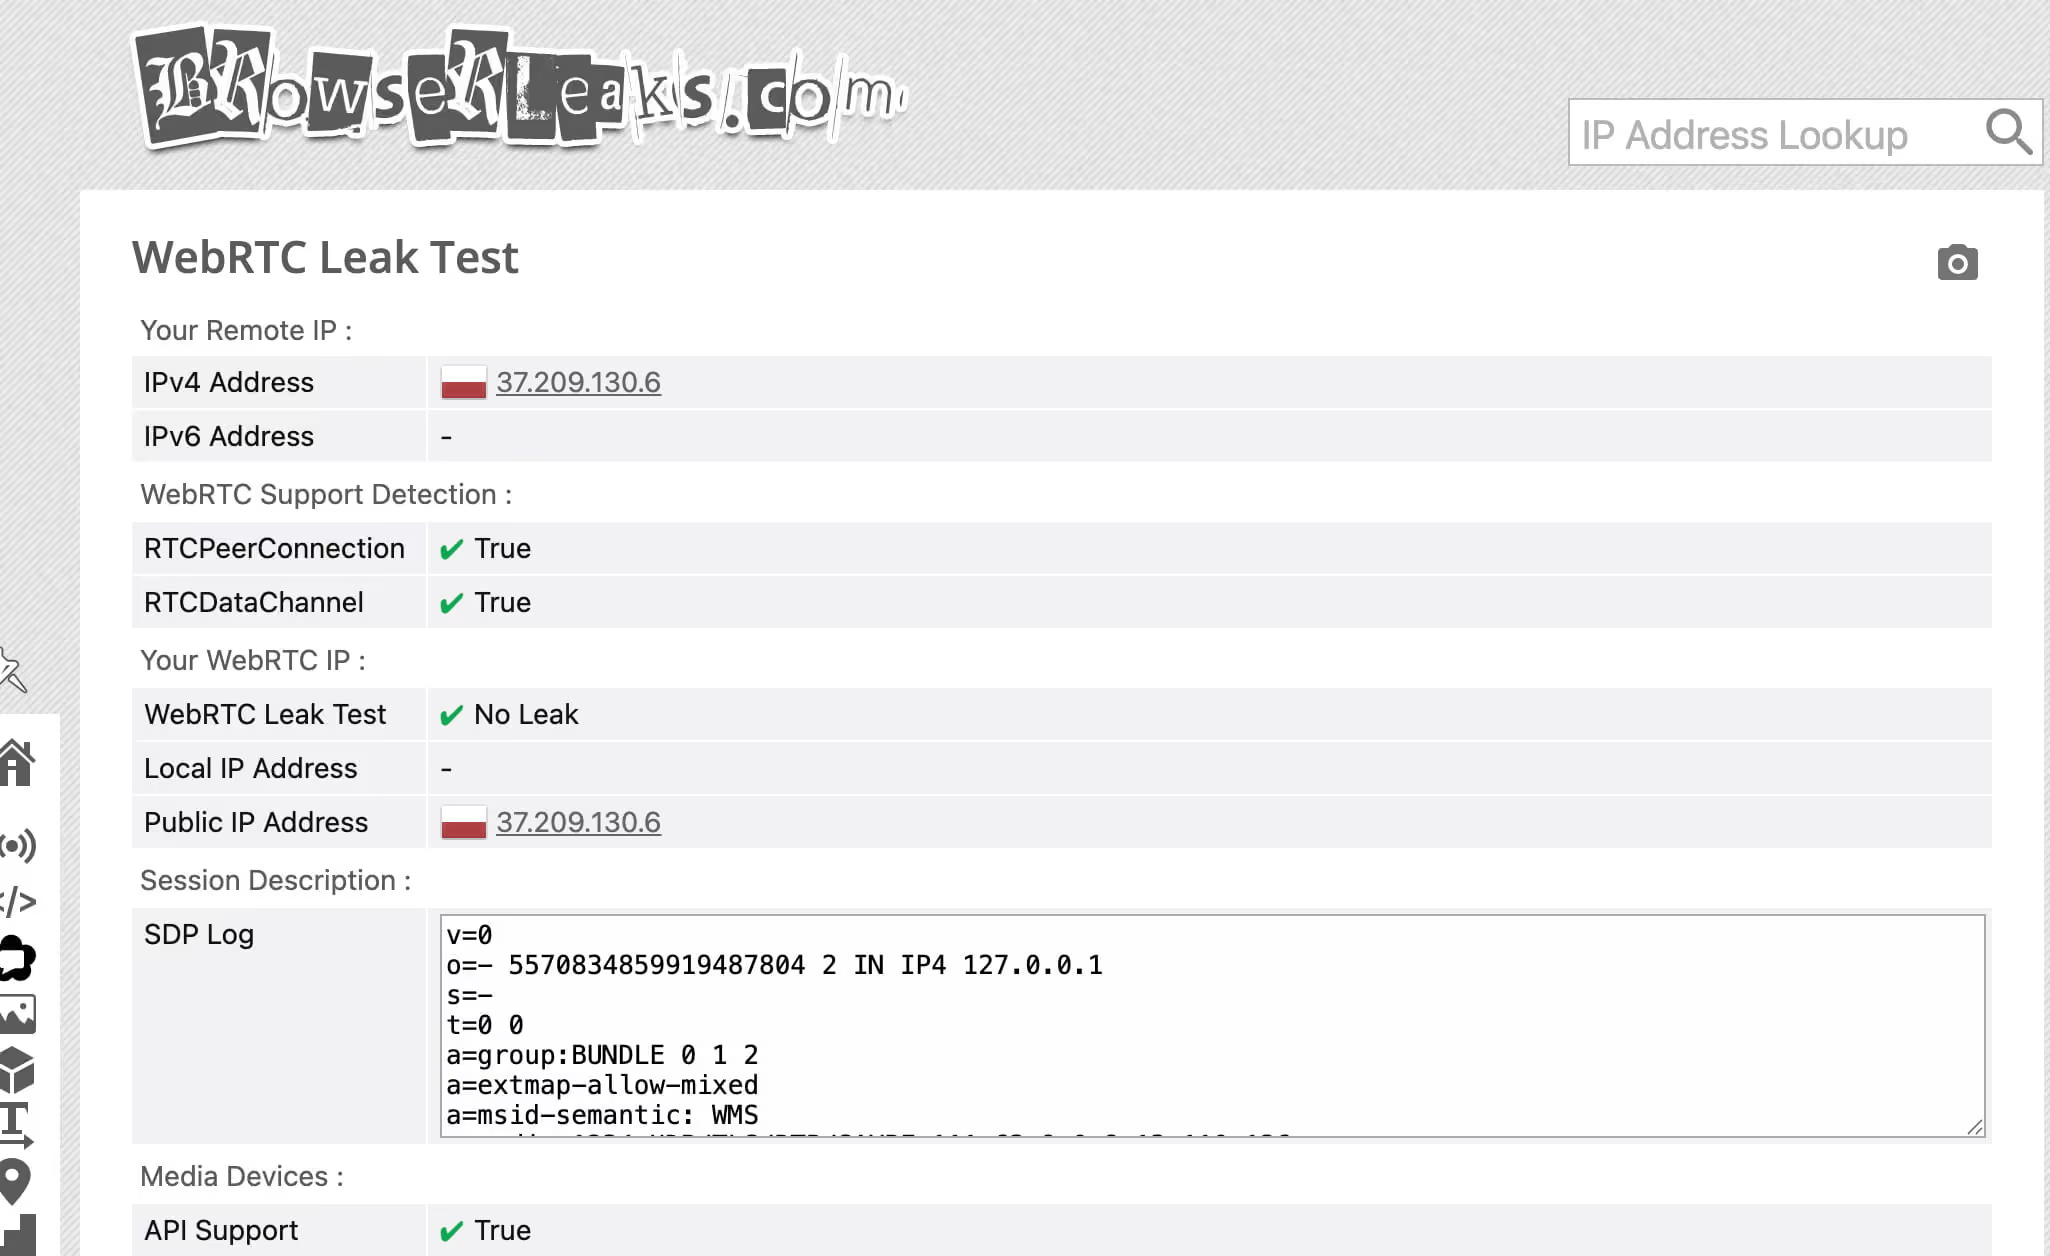
WebRTC (Web Real-Time Communication) — це вбудований у браузер API для peer-to-peer передавання аудіо, відео та даних. Щоб установити peer-з’єднання, він використовує протокол ICE (Interactive Connectivity Establishment), який послідовно збирає всі мережеві адреси-кандидати, доступні пристрою, — зокрема локальні адреси LAN (192.168.x.x, 10.x.x.x), справжню публічну IP-адресу та будь-які адреси, видимі для налаштованих серверів STUN.
Ключова проблема: у більшості реалізацій WebRTC працює нижче за таблицю маршрутизації VPN. Коли браузер викликає new RTCPeerConnection() і ICE починає збирати адреси, мережевий стек операційної системи відповідає раніше, ніж тунель VPN перехопить запит. У результаті ваша справжня резидентна або дата-центрова IP-адреса, яку VPN має приховувати, напряму передається на сервер STUN і повертається в контекст JavaScript будь-якого сайту, що виконує цю перевірку.
Тест WebRTC на BrowserLeaks розрізняє:
- Публічні IP-кандидати — ваша справжня WAN-адреса, яка може обходити маршрутизацію VPN
- Локальні IP-кандидати — ваша адреса в LAN (
192.168.x.x), що видає топологію вашої внутрішньої мережі - Кандидати mDNS — сучасні браузери на базі Chromium можуть частково приховувати локальні IP за допомогою ідентифікаторів mDNS (наприклад,
a1b2c3d4-xxxx.local), але така обфускація реалізована непослідовно і сама по собі виявляється як поведінковий сигнал
VPN, який не перехоплює запити WebRTC на рівні мережевого драйвера, або браузер, який не спрямовує WebRTC через проксі, щоразу видаватиме вашу справжню IP-адресу. BrowserLeaks покаже саме це в таблиці IP-кандидатів.
Як виглядає чистий результат: публічні IP-кандидати показують лише IP-адресу сервера вашого VPN/проксі. Локальних IP-кандидатів не видно (або активна обфускація mDNS). Адреси IPv6 не витікають, якщо ваш VPN тунелює лише IPv4 (поширений вектор витоку IPv6).
Відбитки Canvas і WebGL
Тести відбитків Canvas і WebGL націлені на те, з чим VPN, проксі та стандартні розширення для приватності не можуть нічого зробити: фізична поведінка вашого GPU та стека графічних драйверів.
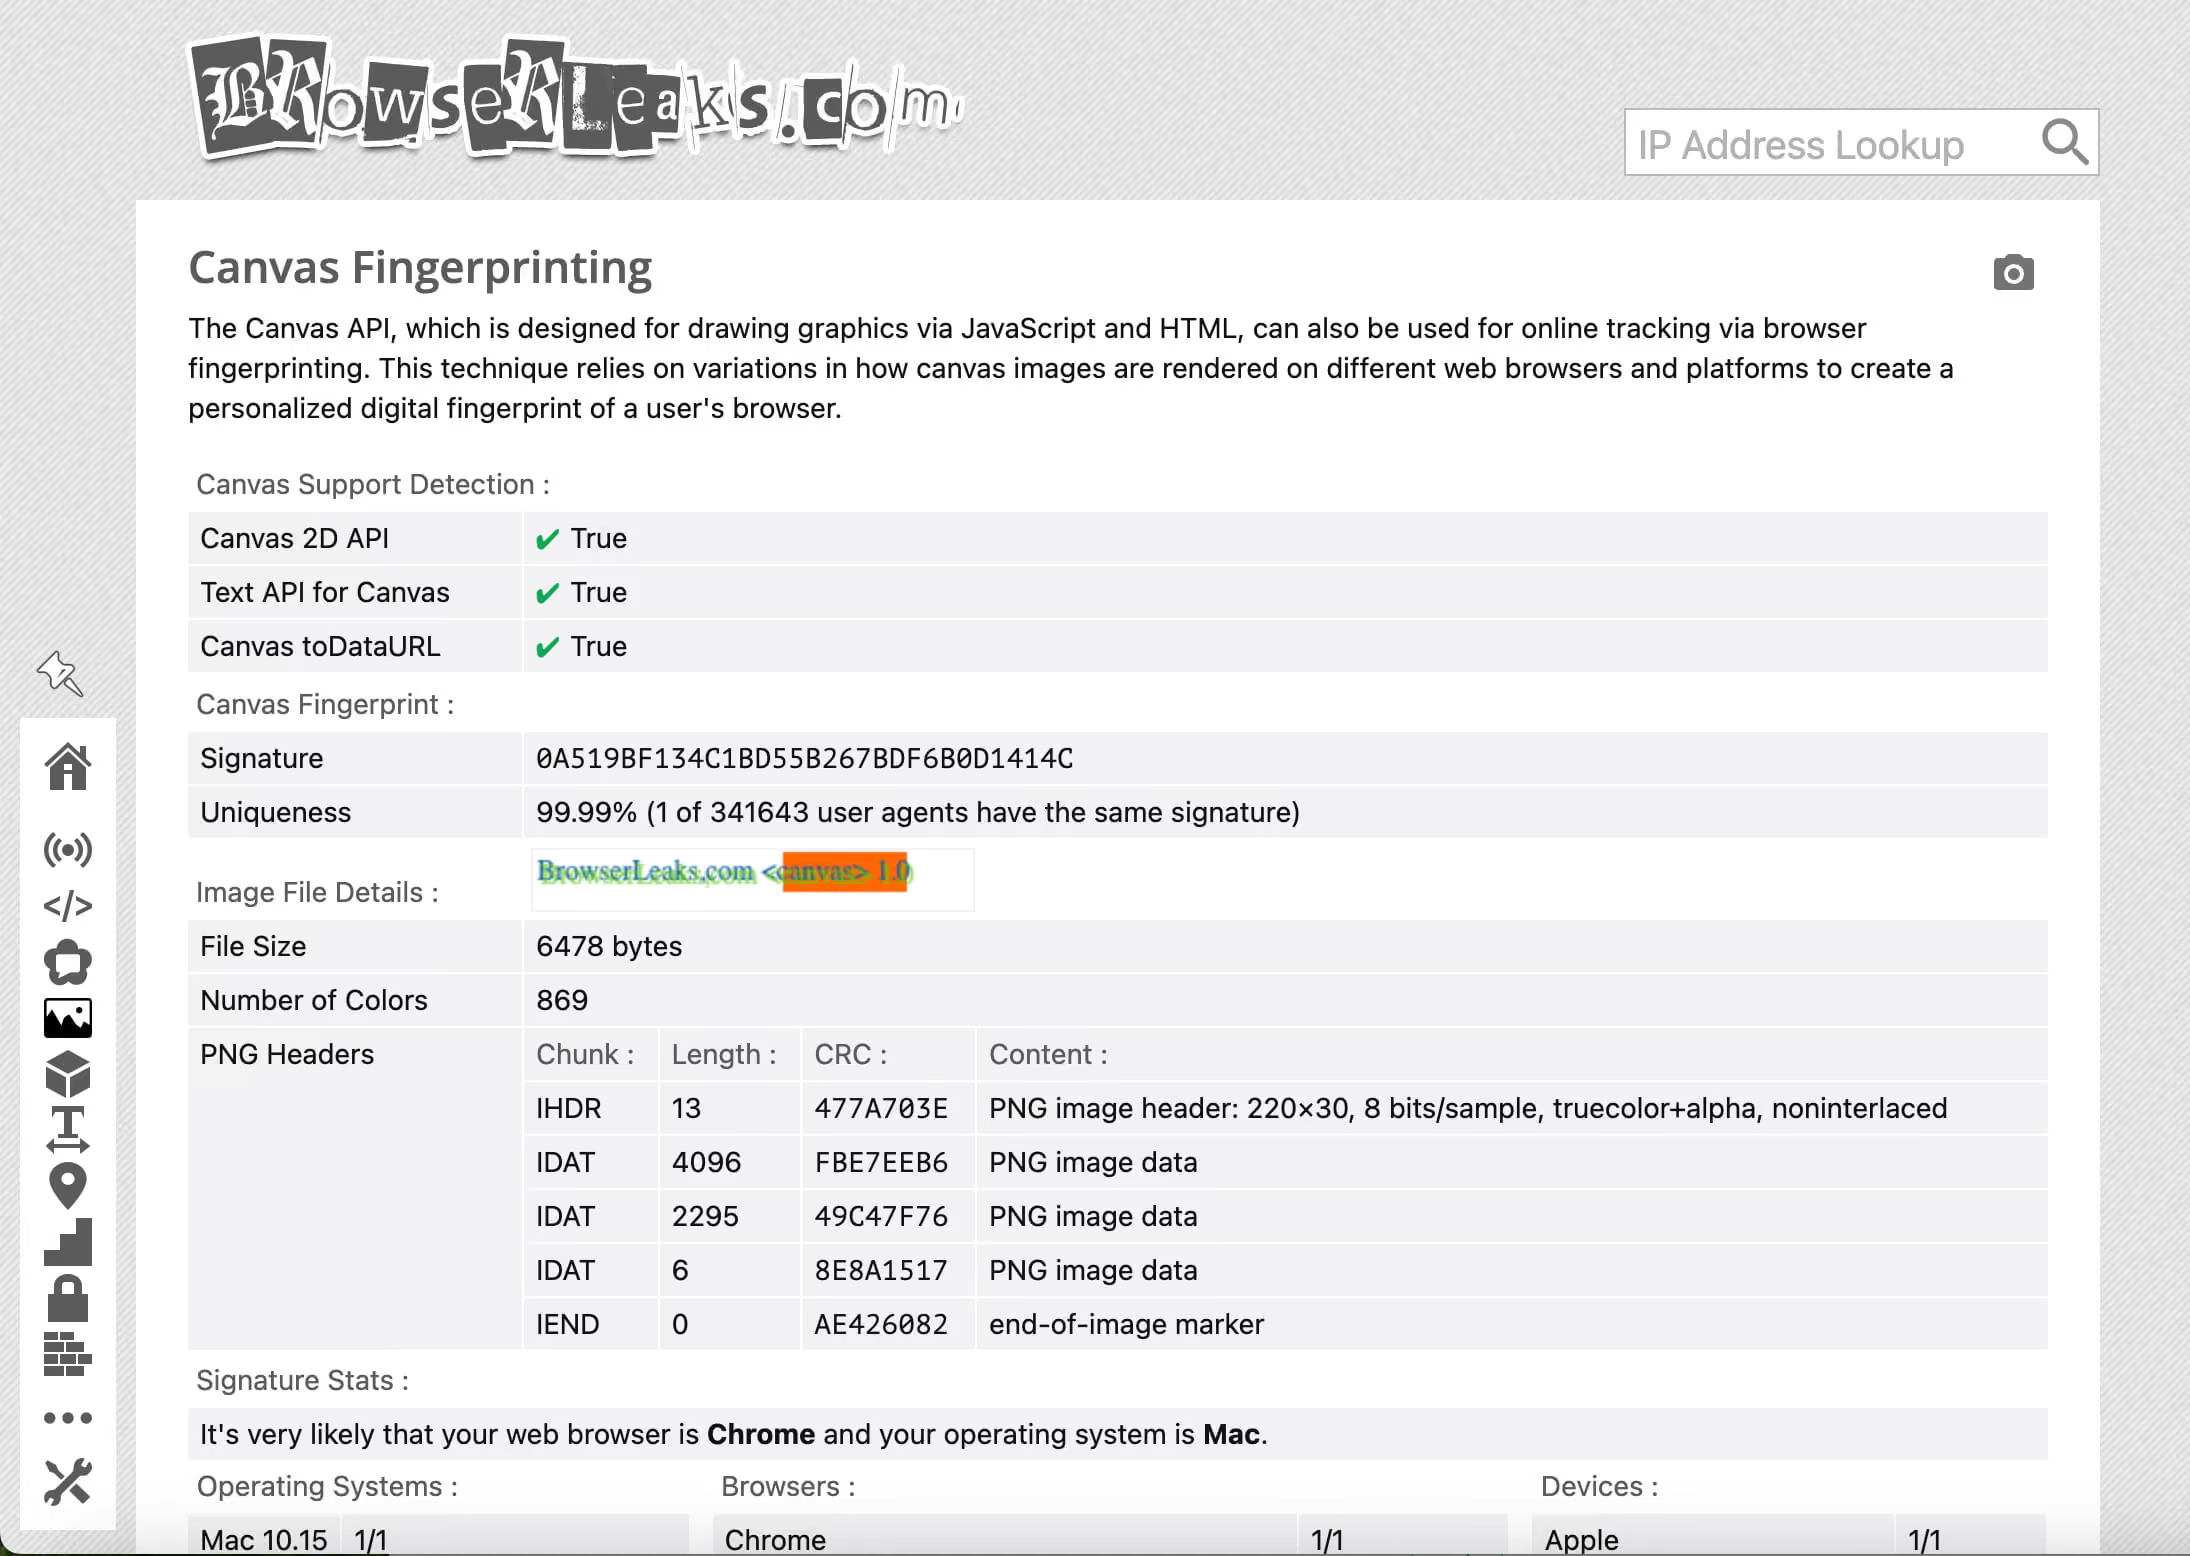
Як працює відбиток Canvas:Коли JavaScript викликає Canvas 2D API, щоб відобразити текст і фігури, вихідний масив пікселів проходить через ланцюжок, до якого входять ваш CPU, GPU, версія графічного драйвера, рушій рендерингу шрифтів операційної системи та механізм згладжування. Кожна ланка цього ланцюжка вносить крихітні детерміновані відмінності — різницю в округленні чисел із плаваючою комою, вибір субпіксельного рендерингу, обробку кольорових профілів, — які разом дають зображення, що трохи відрізняється від результату будь-якої іншої апаратної конфігурації.
BrowserLeaks відображає стандартизовану сцену Canvas — зазвичай це поєднання тексту Unicode кількома шрифтами, геометричних фігур і градієнтних заливок — а потім зчитує сирі дані пікселів через canvas.toDataURL(). Цей масив пікселів хешується (зазвичай SHA-256) у компактний відбиток. Отримане значення є:
- Детермінованим: ваше обладнання щоразу дає той самий хеш
- Стійким: не залежить від cookie, сесій, IP-адрес чи налаштувань браузера
- З високою ентропією: ймовірність збігу для різних апаратних комбінацій вкрай мала
Якщо Canvas фіксує поведінку 2D-рендерингу, то WebGL напряму досліджує конвеєр 3D-рендерингу. BrowserLeaks зчитує WEBGL_debug_renderer_info, щоб отримати рядки на кшталт ANGLE (NVIDIA GeForce RTX 4090 Direct3D11 vs_5_0 ps_5_0) — точну модель GPU, інтерфейс драйвера та версію моделі шейдерів. Навіть без увімкненого debug-розширення виконання вершинних і фрагментних шейдерів у WebGL створює апаратно-специфічні артефакти обчислень із плаваючою комою, які можна захешувати в стабільний відбиток.
У 2026 році великі платформи використовують хеші Canvas/WebGL як сигнал відновлення сесії: навіть після очищення всіх cookie і зміни IP збіг хешу Canvas пов’язує вашу нову сесію з попередньою ідентичністю.
Визначення шрифтів і AudioContext
Перелік шрифтів:Системні шрифти залежать від версії ОС, мовного пакета, встановленого програмного забезпечення та ручного встановлення користувачем. Комбінація шрифтів на конкретному пристрої напрочуд унікальна. Стандартна інсталяція Windows 11 має передбачуваний базовий набір. Комп’ютер з Adobe Creative Cloud додає сотні специфічних гарнітур. Система Linux із нестандартним набором шрифтів виглядає зовсім інакше.
BrowserLeaks використовує два методи, щоб отримати перелік шрифтів:
- Вимірювання через CSS: приховані елементи
<span>відображаються кожним шрифтом із великого списку кандидатів, а еталоном слугує відомий запасний шрифт. Якщо шрифт установлено, текст у ньому вимірюється інакше, ніж у запасному, — різниця в ширині чи висоті вимірюється в пікселях. Це можна виміряти черезgetBoundingClientRect()без жодних явних дозволів на перелік шрифтів. - API
document.fonts.check(): сучасні браузери надають APIFontFaceSet, який дає змогу напряму перевірити доступність шрифту. Попри те що у 2025 році браузери почали обмежувати його дозволами, метод вимірювання через CSS і далі доступний повсюдно.
Комбінація з ~50–100 виявлених шрифтів формує показник унікальності, який сам по собі дає змогу майже напевно ідентифікувати користувача. У поєднанні з іншими сигналами він повністю усуває статистичну невизначеність.
Відбиток AudioContext:Web Audio API (AudioContext) обробляє звук програмно, але ця обробка проходить через аудіостек ОС і апаратні інтерфейси. BrowserLeaks створює OscillatorNode, що генерує синусоїдну хвилю, пропускає її через DynamicsCompressorNode і зчитує отриманий буфер хвильової форми з числами з плаваючою комою.
Арифметика алгоритму стиснення реалізована по-різному в різних архітектурах CPU (x86 та ARM), блоках обчислень з плаваючою комою й аудіопідсистемах ОС. Мізерні числові відмінності, що виникають, — різниця на 15-му знаку після коми — стабільні між сеансами й однозначно визначають поєднання вашого обладнання та ОС. Для цієї техніки не потрібні дозволи, а виконується вона непомітно менш ніж за 100 мілісекунд.
Оновлення 2026 року: відбитки TLS (JA3/JA4) і HTTP/2
Це найвагоміша зміна у відбитках браузера за останні два роки, і саме її більшість користувачів та інструментів повністю пропускає.
Що насправді фіксує відбиток TLS:Щоразу, коли браузер встановлює HTTPS-з’єднання, воно починається з TLS-рукостискання. Клієнт (ваш браузер) надсилає серверу повідомлення ClientHello. Воно містить структурований список:
- Підтримувані набори шифрів — криптографічні алгоритми, які може використовувати клієнт, у порядку пріоритету
- Розширення TLS — додаткові параметри узгодження, зокрема server name indication (SNI), групи key share, алгоритми підписів тощо
- Порядок розширень — послідовність, у якій розширення йдуть у байтовому потоці ClientHello
Алгоритм JA3 (Salesforce, 2017) хешує ці поля в 32-символьний відбиток MD5. JA3 не читає налаштування вашого браузера. Він читає реальну байтову структуру вашого TLS-рукостискання на рівні сокета. Тобто він створює відбиток базової бібліотеки TLS (наприклад, BoringSSL у Chromium, NSS у Firefox), а не інтерфейсного рівня браузера.
JA4 і JA4+ (2024–2025):JA4, розроблений FoxIO, усуває обмеження JA3 і став домінантним стандартом, який у 2025–2026 роках упровадили Cloudflare, Akamai, F5 та більшість великих провайдерів CDN/WAF. Серед покращень JA4:
- JA4 — фіксує порядок наборів шифрів, версію TLS, типи розширень і значення ALPN (Application-Layer Protocol Negotiation) у форматі, більш стійкому до колізій
- JA4+ — розширює відбиток, додаючи повний порядок і значення розширень TLS, через що його значно складніше підробити зміною порядку чи рандомізацією окремих полів
- JA4H — створює відбиток саме заголовків HTTP/1.1
- JA4S — створює відбиток TLS ServerHello для ідентифікації на боці сервера
З’єднання HTTP/2 починаються з фрейму SETTINGS і фрейму HEADERS, обидва з яких містять значення та порядок, специфічні для конкретної реалізації. Реалізація HTTP/2 у Chromium надсилає певну послідовність параметрів SETTINGS зі специфічними значеннями. Firefox надсилає іншу послідовність. curl — ще одну. Автоматизований скрипт на бібліотеці httpx для Python — ще іншу.
Так виникає мережевий сигнал ідентичності, повністю відокремлений від рядка User-Agent вашого браузера чи середовища JavaScript. Бот, який коректно підміняє User-Agent Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/130.0.0.0 Safari/537.36, але використовує фрейм HTTP/2 SETTINGS збірки Chromium для автоматизації, буде миттєво розпізнаний як нестандартний будь-якою системою, що читає відбитки HTTP/2.
Bot Management від Cloudflare, PerimeterX (тепер HUMAN), DataDome та Imperva використовують відбитки TLS і HTTP/2 як сигнали ідентифікації рівня Tier 1. Вони порівнюють вхідний відбиток із відомою еталонною бібліотекою відбитків легітимних браузерів. Невідповідність між заявленою ідентичністю браузера та відбитком TLS — це майже миттєвий вектор виявлення.
Тест відбитка TLS на BrowserLeaks показує, який у вас хеш JA3/JA4 і чи збігається він з очікуваним відбитком для заявленого вами браузера. Саме цей тест найважливіше запустити у 2026 році.
Технічна матриця відповідності: тести BrowserLeaks і захист Gologin
| Категорія тесту BrowserLeaks | Що відстежується | Як це захищає Gologin |
|---|---|---|
| Витік IP / WebRTC | Реальні локальні та публічні IP-адреси, які розкриваються через узгодження STUN/ICE в обхід маршрутизації VPN на рівні ОС | Запобігання витоку WebRTC у реальному часі з прив’язкою проксі до кожного профілю; розкриття ICE-кандидатів приховується або підміняється так, щоб повертався лише IP призначеного проксі, а топологія локальної мережі не розкривалася |
| JavaScript / Canvas | Поведінка апаратного GPU під час рендерингу, що дає детермінований піксельний хеш з Canvas 2D і виконання шейдерів WebGL | Додавання шуму до Canvas на основі реальних профілів пристроїв із справжніх браузерних сесій; повертає статистично правдоподібні, стабільні значення, що відповідають обладнанню звичайних користувачів, а не порожній чи заблокований результат |
| Шрифти та можливості | Комбінації шрифтів, встановлених у системі, які визначаються через вимірювання ширини за допомогою CSS та через FontFaceSet API; доступність і поведінка поверхні Web API | Підстановка власного набору шрифтів для кожного профілю відповідно до заявленої ОС і локалі; перелік шрифтів повертається реалістичним і внутрішньо узгодженим, а не справжньою бібліотекою шрифтів хост-машини |
| TLS (JA3/JA4) | Байтова структура SSL/TLS ClientHello, зокрема порядок наборів шифрів, типи розширень і значення ALPN; відбитки кадрів HTTP/2 SETTINGS і HEADERS | Нативна емуляція рушія TLS, що формує ClientHello, структурно ідентичний справжній збірці Chrome або Firefox; значення та порядок кадрів SETTINGS точно збігаються з поведінкою звичайного браузера, а не наближені до неї |
| AudioContext | Артефакти аудіосигналу з плаваючою комою, що виникають через апаратний DSP та роботу аудіостека ОС | Підміна аудіовідбитка, яка повертає для кожного профілю стабільні значення сигналу, правдоподібні для пристрою, і не викликає систем виявлення аномалій нульовим чи однорідним виводом |
| Navigator / Platform | navigator.platform, navigator.hardwareConcurrency, navigator.deviceMemory, navigator.languages і перелік плагінів |
Повна підміна об’єкта navigator з внутрішньо узгодженими значеннями; hardwareConcurrency і deviceMemory відповідають заявленому класу пристрою, щоб уникнути розбіжностей між сигналами |
Проходження тесту BrowserLeaks: блокування чи підміна
Існують два підходи до роботи з браузерним фінгерпринтингом. Один із них працює. Інший робить вас помітнішими, ніж якби ви взагалі нічого не робили.
Чому блокування не працює і дає зворотний ефект
Розширення для приватності, як-от uBlock Origin, Privacy Badger, NoScript і Canvas Blocker, використовують підхід блокування. Коли скрипт відстеження викликає canvas.toDataURL(), вони перехоплюють виклик і повертають порожнє значення, null або випадковий масив пікселів.
Це схоже на правильну гігієну приватності. Насправді ж це найнадійніший сигнал для виявлення, який є в розпорядженні антифрод-систем.
Ось чому: блокування JavaScript API саме по собі є дуже аномальною поведінкою. Блокування Canvas API активне приблизно у 0,1% реальних користувачів. Коли модель ризиків антифрод-системи бачить браузер, у якого Canvas API повертає null, вона бачить не «користувача, який дбає про приватність». Вона бачить поведінковий патерн, пов’язаний з ботовим трафіком, шахрайством з акаунтами та автоматизованим скрапінгом. Ваш «захист» щойно помістив вас у найризикованішу поведінкову категорію.
Те саме стосується й таких випадків:
- Блокування шрифтів — порожній список шрифтів або мінімальний набір не відповідає жодній реальній комбінації ОС і браузера
- Вимкнення WebRTC — вимкнення WebRTC у Firefox через
about:config(media.peerconnection.enabled = false) не повертає жодних ICE-кандидатів, а в реальній популяції користувачів це статистично майже нульова ймовірність - Рандомізація User-Agent — зміна рядка UA без зміни базового відбитка TLS створює пряму невідповідність, яку легко виявити
- Блокування скриптів — сайти, що виявляють заблоковані скрипти, зазвичай показують урізаний вміст, викликають CAPTCHA або жорстко блокують сесію ще до будь-якої взаємодії
Модель блокування розглядає фінгерпринтинг як загрозу, яку потрібно придушити. Антифрод-системи розвинулися саме тому, що знають: блокування — це реакція зловмисника, і ставляться до такої поведінки відповідно.
Чому підміна працює: розчинитися в натовпі
Підхід Gologin архітектурно інший. Замість блокування викликів API відбитків він перехоплює їх і повертає правдоподібні, внутрішньо узгоджені значення, зібрані з реальних пристроїв, завдяки чому профіль браузера нічим не відрізняється від звичайного користувача.
Головна ідея: антифрод-системи позначають відбитки не тому, що вони фальшиві, а тому, що вони аномальні. Реальний користувач Chrome 130 на Windows 11 з GeForce RTX 3070 дає конкретний, очікуваний набір значень відбитка. Якщо ваш профіль із підміною повертає ті самі значення — послідовно, у кожному виклику API, з коректною узгодженістю між сигналами, — позначати нічого.
Gologin досягає цього кількома механізмами:
- База профілів реальних пристроїв: значення відбитків беруться зі справжніх сесій браузера на реальному обладнанні. Хеш Canvas, який ви отримуєте, походить від реального GPU з реальною збіркою Chrome. Це принципово відрізняється від згенерованих або випадкових значень.
- Контроль узгодженості між сигналами: профіль, заявлений як
Windows 11 / Chrome 130 / Intel Core i7 / 16GB RAM, повертатиме значення AudioContext, що відповідають аудіостеку Intel, набори шрифтів, які відповідають стандартній установці Windows 11 + Chrome, значення navigator, що відповідають заявленому класу обладнання, і відбиток TLS, що відповідає реалізації BoringSSL у Chrome 130. Усі сигнали розповідають одну історію. - Нативна поведінка рушія TLS: Gologin не змінює HTTP-заголовки постфактум. Він формує TLS-рукостискання з використанням реального порядку наборів шифрів і структури розширень цільового браузера. Хеш JA4, який надходить до Cloudflare, збігається з відомим еталонним відбитком Chrome 130, бо створюється структурно так само, як це робить Chrome.
- Стабільність між сесіями: той самий профіль повертає однакові значення відбитка в різних сесіях. Це критично: у реальних користувачів хеші Canvas не змінюються між візитами. Профіль, який повертає різні значення Canvas при кожному завантаженні, виглядає саме тим, чим є: спробою рандомізації.
Стратегічний висновок простий. Якщо BrowserLeaks показує, що ваш Canvas API повертає null або відоме заблоковане значення, будь-яка складна антифрод-система вже позначила вашу сесію. Якщо BrowserLeaks показує, що хеш Canvas відповідає правдоподібному профілю обладнання, відбиток TLS збігається з відомим підписом Chrome, а кандидати WebRTC містять лише IP заявленого проксі, то з погляду платформи ви — звичайний користувач.
Поширені запитання про BrowserLeaks
1. Яка головна мета тесту BrowserLeaks?
Тест BrowserLeaks перевіряє всі сигнали, які ваш браузер передає сайтам, окрім IP-адреси, щоб визначити, чи можна однозначно відстежити вашу цифрову ідентичність або зв’язати її між сесіями.Зокрема, BrowserLeaks перевіряє:
- Витік через WebRTC: чи не витікає ваша справжня IP-адреса через peer-to-peer API браузера в обхід VPN
- Відбитки Canvas і WebGL: хеш, отриманий з апаратної поведінки рендерингу вашого GPU, — унікальний для кожної конфігурації обладнання та стабільний між сесіями
- Відбитки TLS/JA4: підпис криптографічного рукостискання, який ідентифікує ваш браузер на рівні мережевого протоколу, незалежно від будь-якої підміни в JavaScript чи заголовках
- Перелік шрифтів і доступ до системних API: поєднання системних шрифтів і доступних API браузера, що створює майже унікальний ідентифікатор
- Часові характеристики аудіообладнання: артефакти обчислень із плаваючою комою у формі сигналу вашого аудіостеку
Мета тесту — показати, що саме інфраструктура відстеження бачить про ваш браузер, щоб ви могли оцінити, чи справді ефективні ваші налаштування приватності або захисту від виявлення. Успішний результат BrowserLeaks означає, що ваш відбиток узгоджений, не аномальний і відповідає правдоподібному профілю реального користувача.
2. Чи захищає преміум-VPN від виявлення WebRTC у BrowserLeaks?
Ні. Преміум-VPN приховує вашу IP-адресу на рівні мережевої маршрутизації, але витоки WebRTC відбуваються на рівні API браузера, а більшість VPN не мають механізму перехоплення внутрішніх викликів API браузера.Ось технічний ланцюжок збою:
- Ваш браузер викликає
new RTCPeerConnection()із налаштованим сервером STUN - ICE-агент браузера запитує в мережевому стеку ОС усі доступні адреси інтерфейсів
- ОС повертає вашу справжню WAN IP і LAN IP до того, як тунель VPN перехопить запит
- Ці «кандидати» передаються на сервер STUN і повертаються в контекст JavaScript сторінки, що проводить тест
Результат: тест WebRTC на BrowserLeaks показує вашу справжню домашню або дата-центрову IP-адресу в таблиці ICE-кандидатів, навіть коли VPN активний і стандартна перевірка IP показує чистий результат.
Винятки: розширення VPN на рівні браузера (не клієнти VPN на рівні ОС), які явно блокують виклики API WebRTC, або браузери з вбудованою обробкою WebRTC можуть запобігти такому витоку. Gologin вирішує це, прив’язуючи поведінку WebRTC до призначеного проксі на рівні профілю — ICE-кандидати повертають лише IP проксі.
3. Що таке відбиток JA3/JA4 на BrowserLeaks?
Відбиток JA3/JA4 — це хеш повідомлення TLS ClientHello вашого браузера, з якого починається рукостискання кожного HTTPS-з’єднання. Він визначає конкретний рушій браузера та бібліотеку TLS, що встановлюють з’єднання, незалежно від рядків User-Agent, JavaScript чи будь-яких інших заголовків, які можна підмінити.JA3 (2017) хешує п’ять полів TLS ClientHello: версію TLS, набори шифрів, розширення TLS, еліптичні криві та формати точок еліптичних кривих. Результат — 32-символьний MD5-хеш. Приклад: Chrome 130 на Windows дає стабільний, відомий хеш JA3.
JA4 (2024–2026) покращує JA3: він враховує значення розширення ALPN (які протоколи підтримує клієнт — h2, http/1.1), кількість розширень за типами та інформацію про їхній порядок у більш структурованому форматі, стійкішому до колізій. Його широко впровадили Cloudflare, Akamai та великі платформи для виявлення ботів.
Чому це важливо для тестування на BrowserLeaks: якщо ви використовуєте фреймворк для автоматизації (Playwright, Puppeteer, Selenium), headless-браузер або нестандартну збірку Chromium, ваш хеш JA4 не збігатиметься з відомим коректним хешем браузера, за який ви себе видаєте. Антифрод-системи фіксують таку невідповідність миттєво. BrowserLeaks показує ваш поточний хеш JA4, тож ви можете перевірити, чи збігається він з очікуваним значенням для заявленого браузера.
4. Чому мій браузер показує «унікальний» відбиток Canvas?
Ваш браузер показує унікальний відбиток Canvas, бо поєднання вашої моделі GPU, версії графічного драйвера, операційної системи та рушія відображення шрифтів дає піксельний результат рендерингу, який відрізняється від будь-якої іншої апаратної конфігурації, і цю різницю можна детерміновано виміряти.Canvas API малює в піксельний буфер за допомогою графічного конвеєра вашого обладнання. Навіть за однакових інструкцій (той самий текст, фігури та кольори) два пристрої створять масиви пікселів з різними значеннями на субпіксельному рівні через:
- арифметику з плаваючою комою, специфічну для GPU, у шейдерному конвеєрі
- поведінку згладжування та гамма-корекції на рівні драйвера
- рушій відображення шрифтів в ОС (DirectWrite у Windows, Core Text у macOS, FreeType у Linux), який по-різному формує пікселі тексту
- відмінності кольорових профілів і калібрування ICC
Коли BrowserLeaks повідомляє, що ваш відбиток Canvas «унікальний», це означає, що вашого хеша немає в його довідковій базі відомих відбитків. Це не обов’язково проблема: багато апаратних конфігурацій цілком легітимно трапляються рідко. Важлива саме стабільність: відбиток Canvas має давати той самий хеш щоразу, коли той самий браузер працює на тому самому обладнанні. Відбиток, що змінюється між тестами, свідчить про активне блокування або рандомізацію, а це вже саме по собі сигнал для виявлення.
5. Як браузер на кшталт Gologin може безпечно підміняти результати BrowserLeaks?
Gologin не «підробляє» результати BrowserLeaks у звичному розумінні: він замінює ваш справжній відбиток на реальний, внутрішньо узгоджений відбиток, отриманий із даних справжнього користувацького обладнання, завдяки чому ваш профіль статистично не відрізняється від звичайної сесії легітимного браузера.
Ключова різниця — між підміною (повернення правдоподібних реальних значень) і блокуванням (повернення null, порожніх або випадкових значень). Антифрод-системи навчені виявляти і блокування, і неузгоджену підміну. Gologin вирішує це на чотирьох рівнях:
- Canvas і WebGL: Gologin підставляє відбиток Canvas, отриманий із реальних даних рендерингу GPU з бази профілів пристроїв. Хеш справжній — він походить від реального GPU. Він стабільний між сесіями для одного профілю, що відповідає поведінці реального користувача, який повертається на сайт.
- TLS/JA4: Gologin формує повідомлення TLS ClientHello з реальним порядком наборів шифрів і структурою розширень цільової збірки браузера. Хеш JA4, що надходить на сервер, ідентичний тому, який дала б справжня інсталяція Chrome 130, бо створюється за тією самою структурною логікою.
- WebRTC: збір ICE-кандидатів перехоплюється на рівні профілю. Стек WebRTC повертає як кандидата лише призначений IP проксі, без розкриття локальних адрес LAN.
- Узгодженість сигналів: кожне підмінене значення перевіряється на відповідність заявленому профілю. Профіль
Windows 11 / Chrome 130 / 8-core Intelдає значення navigator, шрифтів, аудіо та Canvas, які узгоджені з цим класом обладнання, а не випадково призначені значення, що суперечать одне одному в різних API.
Результат: BrowserLeaks показує цілісний, правдоподібний профіль без ознак витоків, без аномальних сигналів блокування, зі значеннями відбитків, що відповідають відомим робочим апаратним конфігураціям.
Висновок: BrowserLeaks — це тест. Gologin — це відповідь.
BrowserLeaks — це не інструмент для параноїків і рідкісних випадків. У 2026 році це базова діагностика, яку має пройти кожен, хто працює з кількома акаунтами, керує партнерським трафіком, проводить конкурентні дослідження або запускає будь-які автоматизовані веб-процеси.
Поле для перевірок різко розширилося. Фінгерпринтинг JA4 на рівні TLS означає, що headless-автоматизацію можна виявити на рівні мережевого сокета ще до виконання першого рядка JavaScript. Відбитки Canvas і AudioContext означають, що ваше обладнання можна впізнати незалежно від VPN чи налаштувань браузера. Витоки WebRTC означають, що ваш справжній IP часто видно попри будь-які налаштування проксі.
Щоб пройти BrowserLeaks, потрібен цілісний, послідовний профіль, що точно відповідає реальному пристрою, а не заблокований чи випадково згенерований. Саме такі профілі створює Gologin: вони показують єдину, внутрішньо узгоджену ідентичність на кожному рівні фінгерпринтингу, від TLS-рукостискання до рівня JavaScript API.
Пройдіть наведений вище тест BrowserLeaks. Перевірте свій хеш JA4. Перевірте відбиток Canvas. Перевірте кандидатів WebRTC. Тоді ви точно знатимете, що саме потрібно виправити і чому це важливо.


