BrowserLeaks Review 2026: Der ultimative Leitfaden zum Fingerprint-Test
Testen Sie Gologin kostenlos
Sie haben Ihr VPN gestartet, Ihre IP geprüft und ein sauberes Ergebnis erhalten. Sie glauben, unsichtbar zu sein. Das sind Sie nicht.
Im Jahr 2026 sind reine IP-Checks das digitale Gegenstück dazu, eine Maske zu tragen und vergessen zu haben, die Schuhe zu wechseln. Moderne Tracking-Infrastruktur, von der Bot-Management-Schicht von Cloudflare über den Meta Pixel bis zu den Anti-Fraud-Systeme, die jede große E-Commerce-Plattform antreiben, interessiert sich nicht für Ihre sichtbare IP-Adresse. Sie erstellt Profile aus dem kryptografischen Fingerprint Ihres TLS-Handshakes, dem Rendering-Verhalten des Canvas Ihres Browsers auf GPU-Ebene und dem Timing Ihres Audio-Stacks auf die Nanosekunde genau. Ihre IP ist das Uninteressanteste an Ihnen.
Die Tools, auf die sich Gelegenheitsnutzer mit Privatsphäre-Anspruch verlassen, etwa kostenlose VPN-„IP-Checker“ oder Scanner als Browser-Erweiterung, übersehen 90 % dessen, was tatsächlich dazu führt, dass Sie markiert, blockiert oder einer früheren Sitzung zugeordnet werden. BrowserLeaks ist das Tool, das nichts übersieht.
BrowserLeaks gilt seit Jahren als Goldstandard für fortgeschrittene Browser-Fingerprint-Tests und bleibt auch 2026 das umfassendste und technisch ehrlichste Prüfwerkzeug für Privatsphäre, das der Öffentlichkeit zur Verfügung steht. Es scheut vor unbequemen Wahrheiten nicht zurück. Wenn Ihr Setup Daten preisgibt, findet BrowserLeaks das jedes Mal.
Dieser Leitfaden richtet sich an alle, die genau wissen müssen, was BrowserLeaks ist, wie jeder Test auf Protokollebene funktioniert, was die Ergebnisse tatsächlich bedeuten und wie Sie darauf reagieren.
Testen Sie Ihr aktuelles Browser-Profil direkt mit der oben eingebetteten Instanz, bevor Sie weiterlesen.
Was ist BrowserLeaks und wie funktioniert es 2026?
BrowserLeaks ist eine kostenlose, browserbasierte Diagnose-Suite. Sie prüft systematisch jede verfügbare JavaScript-API, jede Browserfunktion und jedes Netzwerkverhalten, um den vollständigen Fingerprint zu rekonstruieren, den Ihr Browser im Web preisgibt. Es ist keine Installation nötig und kein Konto erforderlich. Die Seite lädt und beginnt sofort auszulesen, was Ihr Browser über sich selbst mitteilt.
Die Entwicklung vom IP-Checker zum Fingerprint-Labor
Als BrowserLeaks startete, war das Online-Tracking noch relativ primitiv: Werbenetzwerke setzten vor allem auf Drittanbieter-Cookies, und „Privatsphäre“ hieß meist, Cookies zu löschen oder die IP zu verbergen. Ein einfacher IP-Leak-Checker genügte für die meisten Bedrohungsmodelle.
Seither hat sich das Tracking-Ökosystem grundlegend verändert. Drittanbieter-Cookies sind in allen großen Browsern faktisch abgeschafft. Regulatorischer Druck (DSGVO, CCPA und die EU-Verordnung über digitale Identität von 2025) hat Werbetreibende und Plattformen dazu gebracht, cookieunabhängige Identifikationssysteme aufzubauen. Das Ergebnis ist eine mehrschichtige Fingerprinting-Infrastruktur, die in den meisten Umsetzungen beständiger und präziser ist, als Cookies es je waren.
BrowserLeaks hat sich parallel dazu weiterentwickelt. 2026 prüft es über 20 verschiedene Fingerprinting-Angriffsflächen, darunter einige, die erst in den letzten 18 Monaten praktisch relevant geworden sind:
- TLS/SSL-Handshake-Fingerprinting (JA3, JA4, JA4+): erkennt auf Protokollebene, welche Client-Bibliothek die Verbindung aufgebaut hat
- HTTP/2-Fingerprinting: analysiert die Reihenfolge der HEADERS-Frames und die Werte der SETTINGS-Frames, um die zugrunde liegende Browser-Engine zu bestimmen
- Offenlegung der WebRTC-Netzwerktopologie: erfasst interne Netzwerkschnittstellen selbst hinter NAT und VPN-Tunneln
- GPU-basiertes Rendering über WebGL und Canvas API: liest hardwarespezifische Rendering-Artefakte aus
- AudioContext-Timing-Analyse: liest das Verhalten des Audio-Stacks auf Hardwareebene aus
- Auflistung der Web-API-Oberfläche: erkennt, welche Browser-APIs vorhanden, nicht vorhanden sind oder sich unerwartet verhalten
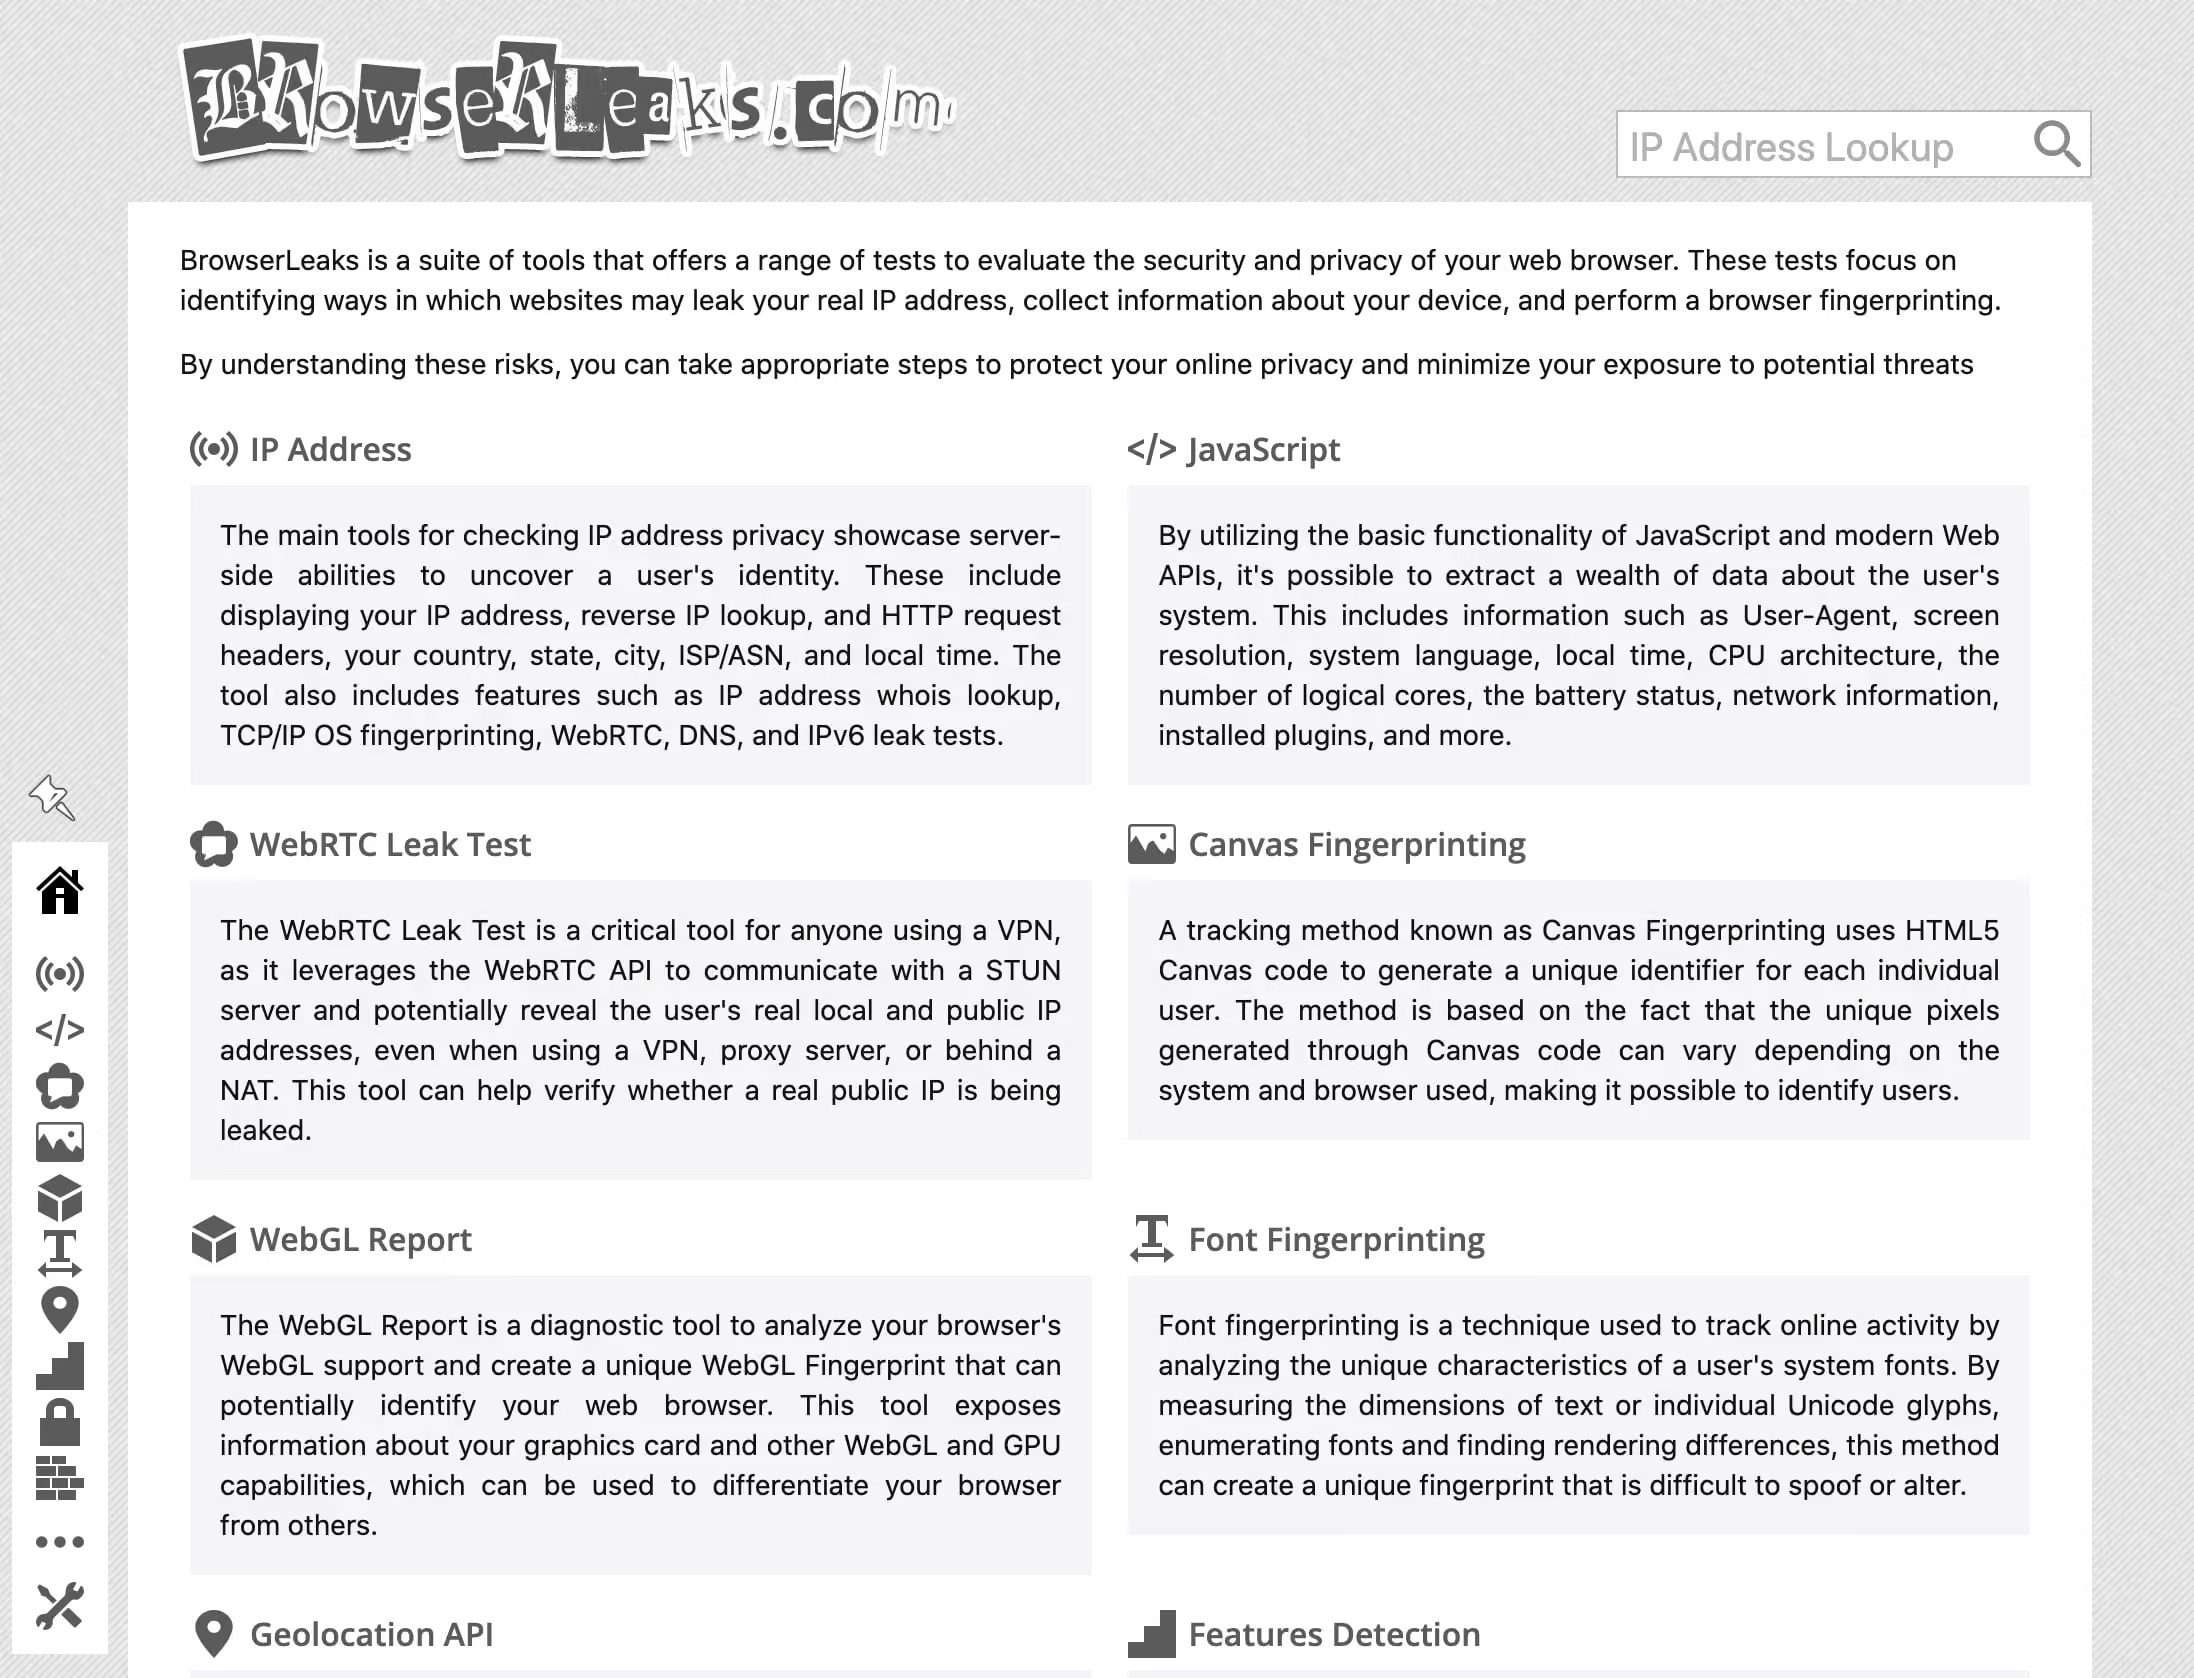
BrowserLeaks ist vor allem wegen seiner Transparenz so wertvoll. Jeder Test zeigt die Rohdaten an, also genau das, was Ihr Browser sendet, statt eines vereinfachten rot-grünen „Bestanden/Durchgefallen“-Urteils. Das ist der Unterschied zwischen einem Diagnosewerkzeug und einem Marketing-Widget.
Warum herkömmliche Checker zu kurz greifen
Gängige „Privacy-Check“-Tools prüfen in der Regel drei Dinge: Ihre sichtbare IP, Ihren ungefähren Standort und ob DNS-Anfragen über den angegebenen Anbieter laufen. Das ist nur ein kleiner Teil Ihrer tatsächlichen Angriffsfläche.
BrowserLeaks arbeitet dagegen auf der Ebene der JavaScript-APIs. Es ruft RTCPeerConnection direkt auf, um die WebRTC-Aushandlung auszulösen, führt OffscreenCanvas-Rendering aus, um GPU-spezifische Ausgaben zu erfassen, ruft AudioContext.createOscillator() auf und misst die Gleitkomma-Artefakte der resultierenden Wellenform und liest mit navigator.fonts.query() die Systemschriften aus. Das sind keine Anfragen auf Netzwerkebene. Sie laufen vollständig innerhalb der Browser-Sandbox, weshalb ein VPN dagegen keinerlei Schutz bietet.
Im Bedrohungsmodell von 2026 ist ein bestandener BrowserLeaks-Test eine Voraussetzung und kein nachträglicher Einfall, und zwar bei jedem Einsatz, der Kontoverwaltung, automatisierte Datenerhebung, Affiliate-Marketing oder irgendeinen Workflow umfasst, bei dem eine Plattform Ihre Sitzung markieren könnte.
Die wichtigsten BrowserLeaks-Tests im Detail
IP-Adresse & WebRTC-Leak-Test
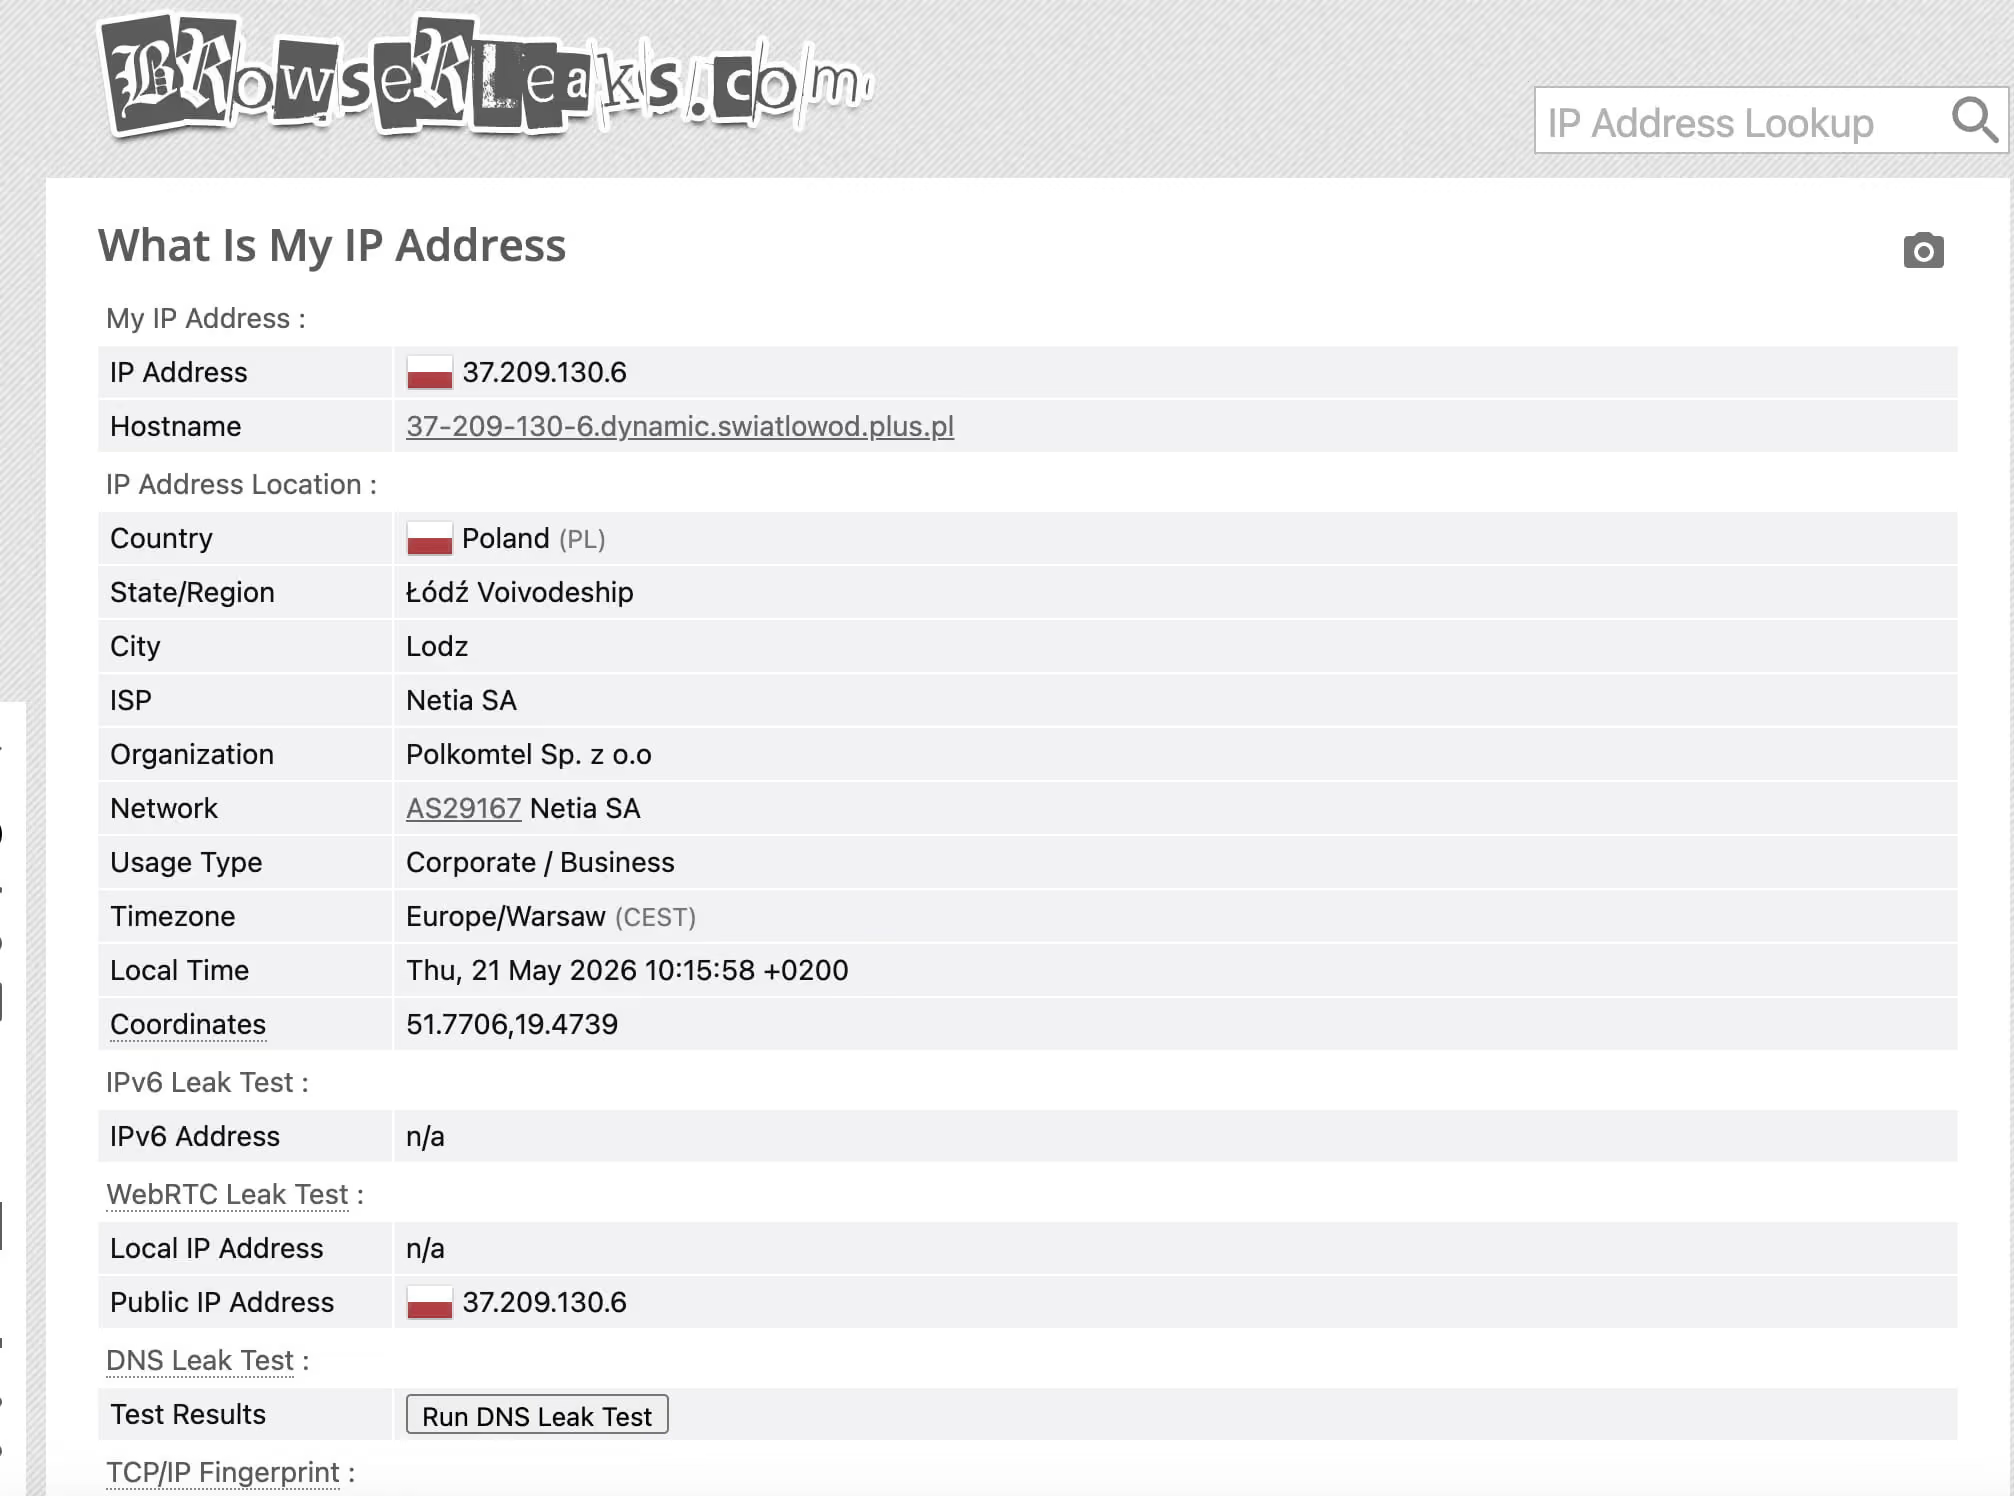
Der IP-Test von BrowserLeaks leistet zwei Dinge, die herkömmliche IP-Checker nicht bieten. Erstens fragt er Ihre sichtbare öffentliche IP über normale HTTP-Kanäle ab, also dieselbe IP, die jede Website sieht, sobald Ihre Anfrage auf ihrem Server eintrifft. Zweitens, und das ist entscheidend, startet er eine WebRTC-Peer-Connection-Aushandlung, um über das STUN/TURN-Signalisierungsprotokoll jede IP-Adresse auszulesen, die Ihr System preisgibt.
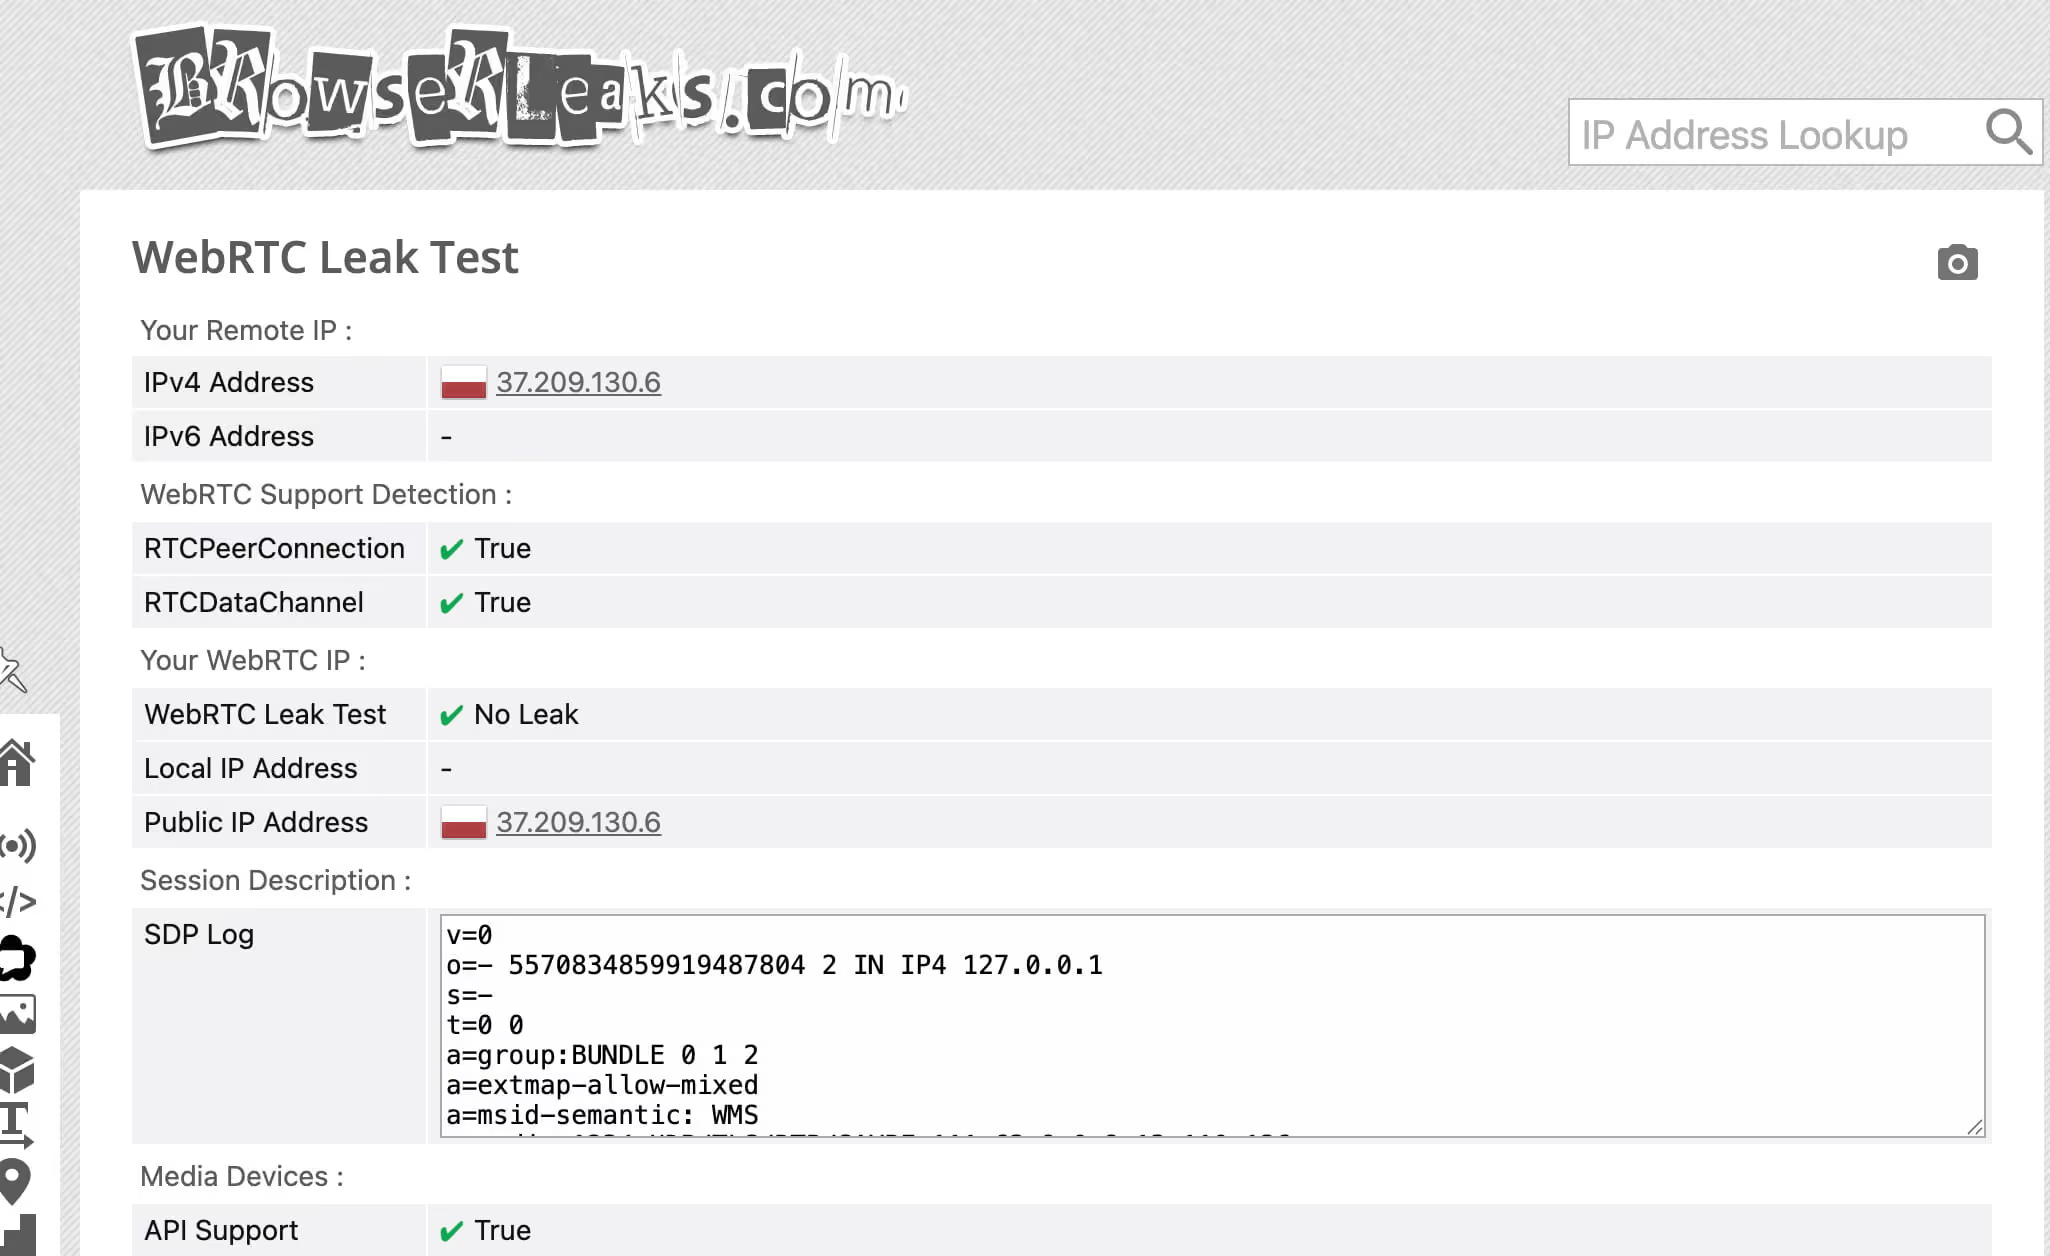
WebRTC (Web Real-Time Communication) ist eine browsernative API für Audio-, Video- und Datenkommunikation direkt zwischen Geräten (Peer-to-Peer). Um eine Peer-Verbindung aufzubauen, nutzt sie das ICE-Protokoll (Interactive Connectivity Establishment). Dieses sammelt systematisch alle Netzwerkadressen, die der Rechner verwenden kann: lokale LAN-Adressen (192.168.x.x, 10.x.x.x), die tatsächliche öffentliche IP sowie alle Adressen, die für konfigurierte STUN-Server sichtbar sind.
Das eigentliche Problem: WebRTC arbeitet in den meisten Implementierungen unterhalb der Routing-Tabelle des VPNs. Ruft ein Browser new RTCPeerConnection() auf und beginnt ICE mit dem Sammeln, antwortet der Netzwerk-Stack des Betriebssystems, bevor der VPN-Tunnel die Anfrage abfängt. Die Folge: Ihre echte Privat- oder Rechenzentrums-IP, die das VPN eigentlich verbergen soll, wird direkt an den STUN-Server übermittelt und an den JavaScript-Kontext jeder Website zurückgegeben, die diese Prüfung ausführt.
Der WebRTC-Test von BrowserLeaks unterscheidet zwischen:
- Öffentlichen IP-Kandidaten: Ihre echte WAN-Adresse, die das VPN-Routing umgehen kann
- Lokalen IP-Kandidaten: Ihre LAN-Adresse (
192.168.x.x), die Rückschlüsse auf die Topologie Ihres internen Netzwerks zulässt - mDNS-Kandidaten: Moderne Chromium-Browser können lokale IPs teilweise über mDNS-Kennungen verschleiern (z. B.
a1b2c3d4-xxxx.local). Diese Verschleierung ist jedoch uneinheitlich umgesetzt und selbst als Verhaltenssignal erkennbar
Ein VPN, das WebRTC-Anfragen nicht auf Ebene des Netzwerktreibers abfängt, oder ein Browser, der WebRTC nicht über den Proxy leitet, gibt Ihre echte IP jedes Mal preis. BrowserLeaks zeigt genau das in der Tabelle der IP-Kandidaten an.
So sieht ein sauberes Ergebnis aus: Die öffentlichen IP-Kandidaten zeigen nur die IP Ihres VPN- bzw. Proxy-Servers. Es sind keine lokalen IP-Kandidaten sichtbar (oder die mDNS-Verschleierung ist aktiv). Es werden keine IPv6-Adressen preisgegeben, wenn Ihr VPN nur IPv4 tunnelt (ein häufiger Weg für IPv6-Leaks).
Canvas- & WebGL-Fingerprinting
Die Tests zum Canvas- und WebGL-Fingerprinting zielen auf etwas ab, das VPNs, Proxys und gängige Datenschutz-Erweiterungen nicht abdecken können: das physische Verhalten Ihrer GPU und Ihres Grafiktreiber-Stacks.
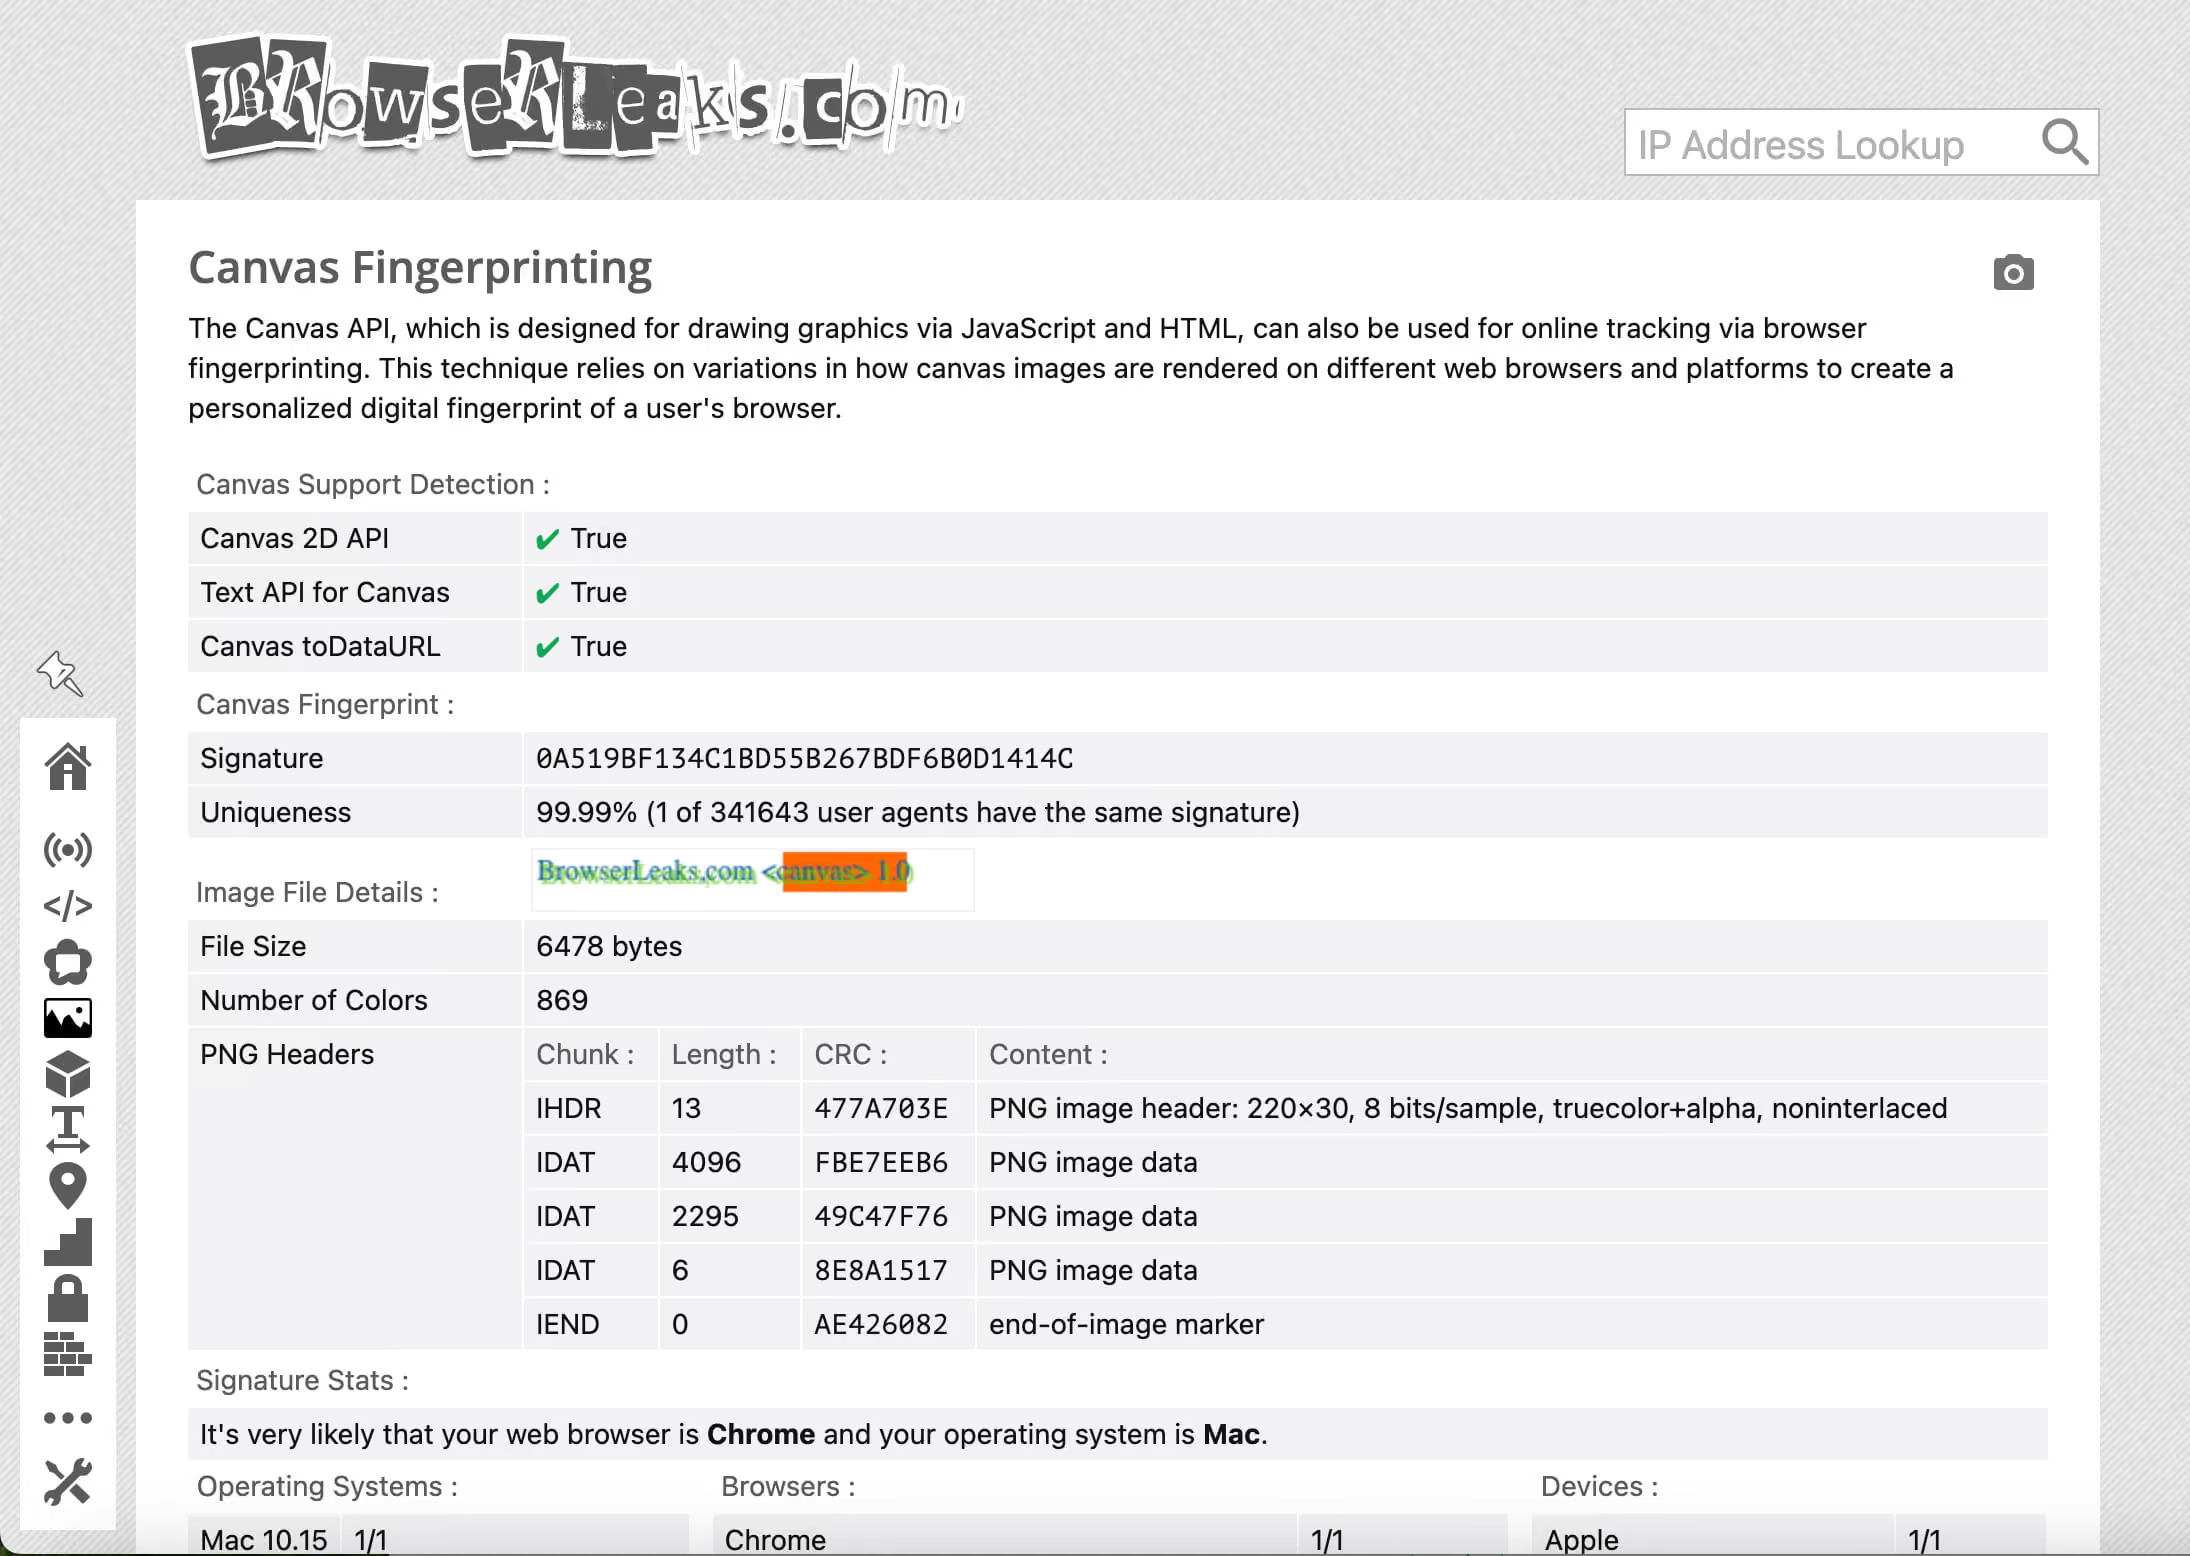
So funktioniert Canvas-Fingerprinting:Wenn JavaScript die Canvas-2D-API aufruft, um Text und Formen zu rendern, durchläuft das Pixel-Array eine Kette aus CPU, GPU, Version des Grafiktreibers, Schriftrenderer des Betriebssystems und Anti-Aliasing-Engine. Jede Komponente dieser Kette erzeugt winzige, deterministische Abweichungen, etwa Rundungsunterschiede bei Gleitkommazahlen, Sub-Pixel-Rendering oder den Umgang mit Farbprofilen. Zusammen ergeben sie ein Bild, das sich bei jeder Hardwarekonfiguration leicht unterscheidet.
BrowserLeaks rendert eine standardisierte Canvas-Szene, typischerweise eine Kombination aus Unicode-Text in mehreren Schriftarten, geometrischen Formen und Farbverläufen, und liest anschließend die rohen Pixeldaten über canvas.toDataURL() aus. Dieses Pixel-Array wird (üblicherweise mit SHA-256) zu einem kompakten Fingerprint gehasht. Der daraus entstehende Wert ist:
- Deterministisch: Ihre Hardware erzeugt jedes Mal denselben Hash
- Persistent: unabhängig von Cookies, Sitzungen, IP-Adressen oder Browser-Einstellungen
- Hohe Entropie: Die Kollisionswahrscheinlichkeit über verschiedene Hardwarekombinationen hinweg ist äußerst gering
Während Canvas das 2D-Rendering erfasst, prüft WebGL direkt die 3D-Rendering-Pipeline. BrowserLeaks liest WEBGL_debug_renderer_info aus, um Zeichenfolgen wie ANGLE (NVIDIA GeForce RTX 4090 Direct3D11 vs_5_0 ps_5_0) zu erhalten: das genaue GPU-Modell, die Treiberschnittstelle und die Shader-Modell-Version. Auch ohne aktivierte Debug-Erweiterung erzeugt die Ausführung der Vertex- und Fragment-Shader in WebGL hardwarespezifische Gleitkomma-Artefakte, aus denen sich ein stabiler Fingerprint hashen lässt.
Im Jahr 2026 nutzen große Plattformen Canvas-/WebGL-Hashes als Signal zur Wiedererkennung von Sitzungen: Selbst wenn Sie alle Cookies löschen und Ihre IP ändern, verknüpft ein übereinstimmender Canvas-Hash Ihre neue Sitzung mit Ihrer früheren Identität.
Font-Erkennung & AudioContext
Font-Abfrage:Systemschriften hängen von der Betriebssystemversion, dem Sprachpaket, installierter Software und manuell installierten Schriften ab. Die Kombination der Schriften auf einem Rechner ist bemerkenswert einzigartig. Eine Standardinstallation von Windows 11 bringt einen vorhersehbaren Grundbestand mit. Auf dem Rechner eines Entwicklers mit Adobe Creative Cloud kommen Hunderte weiterer Schriftarten hinzu. Ein Linux-System mit eigenem Font-Stack sieht wiederum völlig anders aus.
BrowserLeaks nutzt zwei Methoden, um Schriftarten zu ermitteln:
- CSS-basierte Messung: Versteckte
<span>-Elemente werden in jeder Schriftart aus einer großen Kandidatenliste dargestellt, wobei eine bekannte Fallback-Schrift als Referenz dient. Ist eine Schrift installiert, misst der damit gerenderte Text anders als die Darstellung in der Fallback-Schrift – es entsteht ein Unterschied in Breite oder Höhe im Pixelbereich. Das lässt sich pergetBoundingClientRect()messen, ohne dass dafür eine ausdrückliche Berechtigung zur Schriftenliste nötig ist. document.fonts.check()-API: Moderne Browser stellen dieFontFaceSet-API bereit, mit der sich die Verfügbarkeit von Schriften direkt abfragen lässt. Zwar haben Browser 2025 begonnen, dies hinter Berechtigungen zu legen, die CSS-Messmethode bleibt aber überall verfügbar.
Eine Kombination aus rund 50–100 erkannten Schriftarten ergibt einen Einzigartigkeitswert, der allein schon Nutzer mit nahezu völliger Sicherheit identifizieren kann. Zusammen mit weiteren Signalen beseitigt er statistische Unschärfen vollständig.
AudioContext-Fingerprinting:Die Web Audio API (AudioContext) verarbeitet Audio per Software, doch diese Verarbeitung läuft über den Audio-Stack des Betriebssystems und die darunterliegenden Hardware-Schnittstellen. BrowserLeaks erzeugt einen OscillatorNode, der eine Sinuswelle generiert, leitet sie durch einen DynamicsCompressorNode und liest den resultierenden Wellenform-Puffer mit Gleitkommawerten aus.
Die Arithmetik des Kompressionsalgorithmus ist je nach CPU-Architektur (x86 vs. ARM), Gleitkommaeinheit und Audio-Subsystem des Betriebssystems unterschiedlich implementiert. Die winzigen numerischen Abweichungen, die dabei entstehen – Unterschiede in der 15. Dezimalstelle eines Float-Werts –, sind über Sitzungen hinweg stabil und identifizieren Ihre Kombination aus Hardware und Betriebssystem eindeutig. Dieses Verfahren braucht keine Berechtigungen und läuft unbemerkt in unter 100 Millisekunden ab.
Das Update 2026: TLS- (JA3/JA4) und HTTP/2-Fingerprinting
Das ist die folgenreichste Entwicklung beim Browser-Fingerprinting der letzten zwei Jahre – und diejenige, die die meisten Nutzer und die meisten Tools komplett übersehen.
Was TLS-Fingerprinting tatsächlich erfasst:Jedes Mal, wenn Ihr Browser eine HTTPS-Verbindung aufbaut, beginnt er mit einem TLS-Handshake. Der Client (Ihr Browser) sendet dabei eine ClientHello-Nachricht an den Server. Sie enthält eine strukturierte Liste mit:
- Unterstützten Cipher Suites – den kryptografischen Algorithmen, die der Client verwenden kann, in der Reihenfolge seiner Präferenz
- TLS-Erweiterungen – zusätzlichen Aushandlungsparametern, darunter Server Name Indication (SNI), Key-Share-Gruppen, Signaturalgorithmen und mehr
- Reihenfolge der Erweiterungen – der Abfolge, in der die Erweiterungen im Byte-Strom der ClientHello-Nachricht erscheinen
Der JA3-Algorithmus (Salesforce, 2017) bildet aus diesen Feldern einen 32-stelligen MD5-Fingerprint. JA3 liest nicht Ihre Browser-Einstellungen aus. Es liest die tatsächliche Byte-Struktur Ihres TLS-Handshakes auf Socket-Ebene. Damit erfasst es die zugrunde liegende TLS-Bibliothek (z. B. BoringSSL in Chromium, NSS in Firefox) und nicht die Oberfläche des Browsers.
JA4 und JA4+ (2024–2025):JA4, entwickelt von FoxIO, behebt die Schwächen von JA3 und hat sich als dominierender Standard etabliert, den Cloudflare, Akamai, F5 und die meisten großen CDN-/WAF-Anbieter in den Jahren 2025–2026 einsetzen. Zu den Verbesserungen von JA4 zählen:
- JA4 – erfasst Reihenfolge der Cipher Suites, TLS-Version, Erweiterungstypen und ALPN-Werte (Application-Layer Protocol Negotiation) in einem kollisionsärmeren Format
- JA4+ – erweitert den Fingerprint um die vollständige Reihenfolge und die Werte der TLS-Erweiterungen, sodass er sich durch Umsortieren oder Randomisieren einzelner Felder deutlich schwerer fälschen lässt
- JA4H – erfasst gezielt HTTP/1.1-Header
- JA4S – erfasst die TLS-ServerHello-Nachricht zur serverseitigen Identifizierung
HTTP/2-Verbindungen beginnen mit einem SETTINGS-Frame und einem HEADERS-Frame. Beide enthalten implementierungsspezifische Werte und eine bestimmte Reihenfolge. Die HTTP/2-Implementierung von Chromium sendet eine bestimmte Abfolge von SETTINGS-Parametern mit bestimmten Werten. Firefox sendet eine andere Abfolge, curl wieder eine andere. Ein automatisiertes Skript mit der Python-Bibliothek httpx sendet noch eine weitere.
So entsteht ein Identitätssignal auf Netzwerkebene, das völlig losgelöst von der User-Agent-Zeichenfolge und der JavaScript-Umgebung Ihres Browsers ist. Ein Bot, der seinen User-Agent korrekt auf Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/130.0.0.0 Safari/537.36 fälscht, aber den HTTP/2-SETTINGS-Frame eines Chromium-Automatisierungs-Builds verwendet, wird von jedem System, das HTTP/2-Fingerprints ausliest, sofort als nicht standardkonform erkannt.
Cloudflare Bot Management, PerimeterX (jetzt HUMAN), DataDome und Imperva nutzen TLS- und HTTP/2-Fingerprints als Tier-1-Identifikationssignale. Sie vergleichen den eingehenden Fingerprint mit einer Bibliothek bekannter, legitimer Browser-Fingerprints. Eine Abweichung zwischen angegebener Browser-Identität und TLS-Fingerprint ist ein nahezu sofortiger Erkennungsweg.
Der TLS-Fingerprinting-Test von BrowserLeaks zeigt Ihnen genau, wie Ihr JA3/JA4-Hash lautet und ob er zum erwarteten Fingerprint für Ihren angegebenen Browser passt. Dieser eine Test ist der wichtigste, den Sie 2026 durchführen sollten.
Technische Zuordnungsmatrix: BrowserLeaks-Tests und Gologin-Schutz
| BrowserLeaks-Testkategorie | Was erfasst wird | Wie Gologin schützt |
|---|---|---|
| IP-/WebRTC-Leak | Tatsächliche lokale und öffentliche IP-Adressen, die über STUN/ICE-Aushandlung offengelegt werden und das VPN-Routing auf Betriebssystemebene unterlaufen | WebRTC-Leak-Schutz in Echtzeit mit Proxy-Bindung pro Profil; die Offenlegung von ICE-Kandidaten wird unterdrückt oder so verändert, dass nur die zugewiesene Proxy-IP zurückgegeben wird. Die Topologie des lokalen Netzwerks wird dadurch nicht preisgegeben |
| JavaScript / Canvas | Rendering-Verhalten der Hardware-GPU, das aus Canvas 2D und der Ausführung von WebGL-Shadern einen deterministischen Pixel-Hash erzeugt | Canvas-Noise-Injection mit realen Geräteprofilen aus echten Browser-Sitzungen; liefert statistisch plausible, konsistente Werte, die zu legitimer Nutzerhardware passen, statt leerer oder blockierter Ausgabe |
| Schriftarten & Funktionen | Auf dem System installierte Schriftkombinationen, die per CSS-Breitenmessung und über die FontFaceSet API ermittelt werden; Verfügbarkeit und Verhalten der Web-API-Oberfläche | Einschleusen eines eigenen Schriftarten-Stacks pro Profil, passend zu Betriebssystem und Sprachraum; die Font-Abfrage liefert einen realistischen, in sich stimmigen Satz statt der tatsächlichen Schriftbibliothek des Host-Rechners |
| TLS (JA3/JA4) | Byte-Struktur des SSL/TLS-ClientHello einschließlich Reihenfolge der Cipher Suites, Erweiterungstypen und ALPN-Werte; Fingerprints der HTTP/2-SETTINGS- und HEADERS-Frames | Native Emulation der TLS-Engine, die ein ClientHello erzeugt, das strukturell mit einem echten Chrome- oder Firefox-Build identisch ist; Werte und Reihenfolge der SETTINGS-Frames entsprechen exakt dem Verhalten eines legitimen Browsers und sind nicht bloß angenähert |
| AudioContext | Gleitkomma-Artefakte der Audio-Wellenform, die durch Hardware-DSP und den Audio-Stack des Betriebssystems entstehen | Audio-Fingerprint-Spoofing, das pro Profil konsistente, zum Gerät passende Wellenformwerte liefert, ohne durch Null- oder Einheitsausgaben eine Anomalieerkennung auszulösen |
| Navigator / Plattform | navigator.platform, navigator.hardwareConcurrency, navigator.deviceMemory, navigator.languages und die Ermittlung von Plugins |
Vollständiges Spoofing des Navigator-Objekts mit in sich stimmigen Werten; hardwareConcurrency und deviceMemory werden auf die angegebene Gerätekategorie abgestimmt, um Widersprüche zwischen einzelnen Signalen zu vermeiden |
Den BrowserLeaks-Test bestehen: Blockieren vs. Spoofing
Beim Umgang mit Browser-Fingerprinting gibt es zwei Philosophien. Eine davon funktioniert. Die andere macht Sie auffälliger, als wenn Sie gar nichts täten.
Warum Blockieren scheitert und nach hinten losgeht
Datenschutz-Erweiterungen wie uBlock Origin, Privacy Badger, NoScript und Canvas Blocker verfolgen einen Blockier-Ansatz. Ruft ein Fingerprinting-Skript canvas.toDataURL() auf, fangen sie den Aufruf ab und geben entweder einen leeren Wert, einen Null-Wert oder ein zufälliges Pixel-Array zurück.
Das klingt nach guter Datenschutzhygiene. In der Praxis ist es jedoch das zuverlässigste Erkennungssignal, das Anti-Fraud-Systemen zur Verfügung steht.
Der Grund: Das Blockieren von JavaScript-APIs ist selbst ein höchst ungewöhnliches Verhalten. Nur etwa 0,1 % der echten Nutzer haben das Blockieren der Canvas API aktiviert. Sieht das Risikomodell eines Anti-Fraud-Systems einen Browser, dessen Canvas API null zurückgibt, erkennt es keinen „datenschutzbewussten Nutzer“. Es sieht ein Verhaltensmuster, das mit Bot-Traffic, Account-Betrug und automatisiertem Scraping korreliert. Ihr „Schutz“ hat Sie soeben in die Verhaltensgruppe mit dem höchsten Risiko einsortiert.
Dasselbe gilt für:
- Blockieren von Schriftarten – eine leere Schriftenliste oder ein minimaler Satz passt zu keiner legitimen Kombination aus Betriebssystem und Browser
- Deaktivieren von WebRTC – das Abschalten von WebRTC über
about:configin Firefox (media.peerconnection.enabled = false) liefert überhaupt keine ICE-Kandidaten, was in echten Nutzerpopulationen statistisch nahezu null ist - Zufällige User-Agents – ein wechselnder UA-String ohne Änderung des zugrunde liegenden TLS-Fingerprints erzeugt eine direkte Diskrepanz, die sich mühelos erkennen lässt
- Blockieren von Skripten – Websites, die blockierte Skripte erkennen, liefern häufig abgespeckte Inhalte aus, lösen CAPTCHAs aus oder sperren die Sitzung komplett, noch bevor es zu einer Interaktion kommt
Das Blockier-Modell behandelt Fingerprinting als Bedrohung, die unterdrückt werden muss. Anti-Fraud-Systeme haben sich gerade deshalb weiterentwickelt, weil sie wissen, dass Blockieren die typische Gegenreaktion ist, und behandeln es entsprechend.
Warum Spoofing funktioniert: In der Masse untergehen
Gologin verfolgt einen architektonisch anderen Ansatz. Statt Fingerprint-API-Aufrufe zu blockieren, fängt es sie ab und liefert plausible, in sich stimmige, aus echten Sitzungen gewonnene Werte zurück, sodass sich das Browser-Profil nicht mehr von einem legitimen Nutzer unterscheiden lässt.
Die zentrale Erkenntnis: Anti-Fraud-Systeme markieren Fingerprints nicht, weil sie gefälscht sind. Sie markieren sie, weil sie auffällig sind. Ein echter Chrome-130-Nutzer unter Windows 11 mit einer GeForce RTX 3070 erzeugt einen bestimmten, erwartbaren Satz an Fingerprint-Werten. Liefert Ihr Profil genau diese Werte, und zwar durchgängig bei jedem API-Aufruf und mit korrekter Konsistenz zwischen allen Signalen, gibt es nichts zu beanstanden.
Gologin erreicht das über mehrere Mechanismen:
- Datenbank mit echten Geräteprofilen: Die Fingerprint-Werte stammen aus echten Browser-Sitzungen auf realer Hardware. Der Canvas-Hash, den Sie erhalten, kommt von einer echten GPU mit einem echten Chrome-Build. Das unterscheidet sich grundlegend von generierten oder zufälligen Werten.
- Konsistenz zwischen allen Signalen: Ein Profil, das als
Windows 11 / Chrome 130 / Intel Core i7 / 16GB RAMdeklariert ist, liefert AudioContext-Werte passend zum Intel-Audio-Stack, Schriftarten wie bei einer Standardinstallation von Windows 11 mit Chrome, Navigator-Werte passend zur angegebenen Hardwareklasse und einen TLS-Fingerprint passend zur BoringSSL-Implementierung von Chrome 130. Alle Signale erzählen dieselbe Geschichte. - Natives TLS-Verhalten: Gologin verändert HTTP-Header nicht nachträglich. Es erzeugt TLS-Handshakes mit der tatsächlichen Reihenfolge der Cipher Suites und der Erweiterungsstruktur des Zielbrowsers. Der JA4-Hash, der bei Cloudflare ankommt, entspricht dem bekannten Fingerprint von Chrome 130, weil er strukturell genauso erzeugt wird wie in Chrome selbst.
- Konsistente Persistenz: Dasselbe Profil liefert in allen Sitzungen dieselben Fingerprint-Werte. Das ist entscheidend, denn die Canvas-Hashes echter Nutzer ändern sich zwischen Besuchen nicht. Ein Profil, das bei jedem Laden andere Canvas-Werte zurückgibt, wirkt genau wie das, was es ist: ein Randomisierungsversuch.
Das strategische Fazit ist einfach. Zeigt BrowserLeaks, dass Ihre Canvas-API null oder einen bekannten blockierten Wert zurückgibt, hat jedes ausgefeilte Anti-Fraud-System Ihre Sitzung bereits markiert. Zeigt BrowserLeaks, dass Ihr Canvas-Hash zu einem plausiblen Hardwareprofil passt, Ihr TLS-Fingerprint der bekannten Signatur von Chrome entspricht und Ihre WebRTC-Kandidaten nur die IP Ihres festgelegten Proxys anzeigen, sind Sie aus Sicht der Plattform ein ganz normaler Nutzer.
BrowserLeaks FAQ
1. Wozu dient ein BrowserLeaks-Test hauptsächlich?
Ein BrowserLeaks-Test prüft alle Signale, die Ihr Browser über die IP-Adresse hinaus an Websites preisgibt, um festzustellen, ob sich Ihre digitale Identität eindeutig nachverfolgen oder sitzungsübergreifend verknüpfen lässt.Konkret untersucht BrowserLeaks:
- WebRTC-Leaks: Ob Ihre echte IP-Adresse über die Peer-to-Peer-Netzwerk-API des Browsers durchsickert und damit Ihr VPN umgeht
- Canvas- und WebGL-Fingerprints: Ein Hash, der aus dem Rendering-Verhalten Ihrer GPU auf Hardwareebene abgeleitet wird – pro Hardwarekonfiguration einzigartig und über Sitzungen hinweg beständig
- TLS-/JA4-Fingerprints: Die Signatur des kryptografischen Handshakes, die Ihren Browser auf Netzwerkprotokollebene identifiziert, unabhängig von JavaScript oder manipulierten Headern
- Font-Abfrage und Zugriff auf System-APIs: Die Kombination aus Systemschriften und verfügbaren Browser-APIs, die eine nahezu einzigartige Kennung ergibt
- Timing der Audio-Hardware: Gleitkomma-Artefakte der Wellenform aus Ihrem Audio-Stack
Der Test soll Ihnen zeigen, was Tracking-Infrastruktur über Ihren Browser sehen kann, damit Sie beurteilen können, ob Ihr Datenschutz- oder Anti-Detection-Setup tatsächlich wirkt. Ein bestandener BrowserLeaks-Test bedeutet, dass Ihr Fingerprint konsistent und unauffällig ist und zu einem plausiblen echten Nutzerprofil passt.
2. Schützt ein Premium-VPN vor der WebRTC-Erkennung von BrowserLeaks?
Nein. Ein Premium-VPN maskiert Ihre IP-Adresse auf der Ebene des Netzwerk-Routings, WebRTC-Leaks entstehen jedoch auf der Ebene der Browser-API, und die meisten VPNs haben keinen Mechanismus, um browserinterne API-Aufrufe abzufangen.So sieht die technische Fehlerkette aus:
- Ihr Browser ruft
new RTCPeerConnection()mit einem konfigurierten STUN-Server auf - Der ICE-Agent des Browsers fragt beim Netzwerk-Stack des Betriebssystems alle verfügbaren Schnittstellenadressen ab
- Das Betriebssystem antwortet mit Ihrer tatsächlichen WAN- und LAN-IP, bevor der VPN-Tunnel die Anfrage abfängt
- Diese „Candidates“ werden an den STUN-Server übertragen und an den JavaScript-Kontext der Seite zurückgegeben, die den Test ausführt
Das Ergebnis: Der WebRTC-Test von BrowserLeaks zeigt Ihre echte Privat- oder Rechenzentrums-IP-Adresse in der Tabelle der ICE-Candidates, selbst wenn ein VPN aktiv ist und ein herkömmlicher IP-Checker ein sauberes Ergebnis anzeigt.
Ausnahmen: VPN-Erweiterungen auf Browserebene (nicht VPN-Clients auf Betriebssystemebene), die WebRTC-API-Aufrufe ausdrücklich blockieren, oder Browser mit integrierter WebRTC-Steuerung können dieses Leak verhindern. Gologin löst das, indem es das WebRTC-Verhalten auf Profilebene an den zugewiesenen Proxy bindet – die ICE-Candidates liefern nur die IP des Proxys.
3. Was ist ein JA3/JA4-Fingerprint auf BrowserLeaks?
Ein JA3/JA4-Fingerprint ist ein Hash der TLS-ClientHello-Nachricht Ihres Browsers, also des einleitenden Handshakes jeder HTTPS-Verbindung. Er identifiziert die konkrete Browser-Engine und die TLS-Bibliothek, die die Verbindung aufbauen, unabhängig von User-Agent-Strings, JavaScript oder anderen Headern, die sich fälschen lassen.JA3 (2017) bildet einen Hash aus fünf Feldern des TLS-ClientHello: TLS-Version, Cipher Suites, TLS-Erweiterungen, elliptische Kurven und Punktformate der elliptischen Kurven. Das Ergebnis ist ein MD5-Hash mit 32 Zeichen. Beispiel: Chrome 130 unter Windows erzeugt einen gleichbleibenden, bekannten JA3-Hash.
JA4 (2024–2026) verbessert JA3, indem es die Werte der ALPN-Erweiterung (welche Protokolle der Client unterstützt, etwa h2 und http/1.1), die Anzahl der Erweiterungstypen sowie Informationen zur Reihenfolge in einem strukturierteren, kollisionsresistenteren Format erfasst. Es wird von Cloudflare, Akamai und großen Plattformen zur Bot-Erkennung breit eingesetzt.
Warum das für Tests mit BrowserLeaks wichtig ist: Wenn Sie ein Automatisierungs-Framework (Playwright, Puppeteer, Selenium), einen Headless-Browser oder einen nicht standardmäßigen Chromium-Build verwenden, stimmt Ihr JA4-Hash nicht mit dem bekannten Hash des Browsers überein, als der Sie sich ausgeben. Anti-Bot-Systeme erkennen diese Abweichung sofort. BrowserLeaks zeigt Ihnen Ihren aktuellen JA4-Hash an, sodass Sie prüfen können, ob er dem erwarteten Wert für Ihren angegebenen Browser entspricht.
4. Warum zeigt mein Browser einen „einzigartigen“ Canvas-Fingerprint?
Ihr Browser zeigt einen einzigartigen Canvas-Fingerprint, weil die Kombination aus Ihrem GPU-Modell, der Version des Grafiktreibers, dem Betriebssystem und dem Font-Renderer eine Darstellung auf Pixelebene erzeugt, die sich von jeder anderen Hardware-Konfiguration unterscheidet, und dieser Unterschied ist deterministisch messbar.Die Canvas-API rendert über die Grafik-Pipeline Ihrer Hardware in einen Pixelpuffer. Selbst bei identischen Anweisungen (gleicher Text, gleiche Formen, gleiche Farben) erzeugen zwei Rechner Pixel-Arrays mit unterschiedlichen Werten auf Subpixel-Ebene. Ursachen dafür sind:
- GPU-spezifische Gleitkomma-Arithmetik in der Shader-Pipeline
- Anti-Aliasing und Gammakorrektur auf Treiberebene
- Font-Rendering-Engine des Betriebssystems (DirectWrite unter Windows, Core Text unter macOS, FreeType unter Linux), die unterschiedliche Pixellayouts für Text erzeugt
- Unterschiede bei Farbprofil und ICC-Kalibrierung
Wenn BrowserLeaks Ihren Canvas-Fingerprint als „einzigartig“ meldet, bedeutet das, dass Ihr Hash nicht in der Referenzdatenbank bekannter Fingerprints gefunden wurde. Das ist nicht zwingend ein Problem, denn viele Hardware-Konfigurationen sind legitim selten. Entscheidend ist die Konsistenz: Ein Canvas-Fingerprint sollte jedes Mal denselben Hash liefern, wenn derselbe Browser auf derselben Hardware läuft. Ein Fingerprint, der sich zwischen Tests ändert, deutet auf aktives Blockieren oder Randomisierung hin, und das ist selbst ein Erkennungssignal.
5. Wie kann ein Anti-Detect-Browser wie Gologin BrowserLeaks-Ergebnisse sicher fälschen?
Gologin „fälscht“ BrowserLeaks-Ergebnisse nicht im herkömmlichen Sinn, sondern ersetzt Ihren tatsächlichen Fingerprint durch einen echten, in sich stimmigen Fingerprint, der von realer Nutzerhardware stammt. Dadurch ist Ihr Profil statistisch nicht von einer legitimen Browser-Sitzung zu unterscheiden.
Entscheidend ist der Unterschied zwischen Spoofing (Rückgabe plausibler realer Werte) und Blockieren (Rückgabe von Null-Werten, leeren oder zufälligen Werten (null, leer oder randomisiert)). Anti-Fraud-Systeme sind darauf trainiert, sowohl Blockieren als auch inkonsistentes Spoofing zu erkennen. Gologin geht das auf vier Ebenen an:
- Canvas und WebGL: Gologin setzt einen Canvas-Fingerprint ein, der aus echten GPU-Rendering-Daten seiner Datenbank mit Geräteprofilen stammt. Der Hash ist echt, er stammt von einer realen GPU. Er bleibt für dasselbe Profil über alle Sitzungen hinweg gleich, so wie bei einem echten Nutzer, der eine Website erneut besucht.
- TLS/JA4: Gologin erzeugt TLS-ClientHello-Nachrichten mit der tatsächlichen Reihenfolge der Cipher Suites und der Erweiterungsstruktur des Ziel-Browser-Builds. Der JA4-Hash, der beim Server ankommt, ist identisch mit dem einer echten Chrome-130-Installation, weil er nach derselben strukturellen Logik erzeugt wird.
- WebRTC: Das Sammeln von ICE-Kandidaten wird auf Profilebene abgefangen. Der WebRTC-Stack liefert als Kandidaten nur die zugewiesene Proxy-IP zurück, lokale LAN-Adressen werden nicht offengelegt.
- Konsistenz über alle Signale hinweg: Jeder gefälschte Wert wird gegen das angegebene Profil validiert. Ein Profil
Windows 11 / Chrome 130 / 8-core Intelliefert Werte für Navigator, Schriftarten, Audio und Canvas, die alle zu dieser Hardware-Klasse passen, und keine zufällig vergebenen Werte, die sich zwischen den APIs widersprechen.
Das Ergebnis: BrowserLeaks zeigt ein stimmiges, plausibles Profil ohne Leak-Hinweise, ohne auffällige Blockier-Signale und mit Fingerprint-Werten, die zu bekannten, unauffälligen Hardware-Konfigurationen passen.
Fazit: BrowserLeaks ist der Test. Gologin ist die Antwort.
BrowserLeaks ist kein Werkzeug für paranoide Sonderfälle. Im Jahr 2026 ist es die grundlegende Diagnose, die jeder bestehen muss, der mehrere Konten betreibt, Affiliate-Traffic verwaltet, Wettbewerbsrecherche durchführt oder Web-Automatisierungen einsetzt.
Der Umfang der Testfläche hat sich enorm vergrößert. JA4-Fingerprinting auf der TLS-Ebene bedeutet, dass sich Headless-Automatisierung schon auf Netzwerkebene erkennen lässt, bevor auch nur eine Zeile JavaScript ausgeführt wird. Canvas- und AudioContext-Fingerprints bedeuten, dass Ihre Hardware unabhängig von Ihrem VPN oder Ihren Browser-Einstellungen identifizierbar ist. WebRTC-Leaks bedeuten, dass Ihre echte IP-Adresse oft unabhängig von Ihrer Proxy-Konfiguration sichtbar ist.
Um BrowserLeaks zu bestehen, braucht es ein stimmiges, konsistentes und zur Hardware passendes Profil, kein blockiertes oder zufällig verändertes. Genau das erstellt Gologin: Browser-Profile, die gegenüber jeder Ebene des Fingerprinting-Stacks, vom TLS-Handshake bis zur JavaScript-API, eine einzige, in sich schlüssige Identität zeigen.
Führen Sie den obigen BrowserLeaks-Test aus. Prüfen Sie Ihren JA4-Hash. Prüfen Sie Ihren Canvas-Fingerprint. Prüfen Sie Ihre WebRTC-Kandidaten. Dann wissen Sie genau, was Sie beheben müssen und warum es wichtig ist.