BrowserLeaks レビュー2026:フィンガープリントテスト完全ガイド
Gologinを無料で試す
VPNを起動してIPアドレスを確認し、問題のない結果が出た。これで自分は見えなくなったと思っていませんか。実はそうではありません。
2026年の現在、IPだけを確認するやり方は、マスクで顔を隠しても靴を替え忘れているようなものです。Cloudflareのボット管理レイヤーからMetaのPixel、主要なECプラットフォームを支える不正対策エンジンに至るまで、最新のトラッキング基盤は、表面上のIPアドレスをほとんど重視していません。見ているのは、TLSハンドシェイクの暗号的なフィンガープリント、ブラウザのcanvasにおけるGPUレベルの描画の挙動、そしてシステムのオーディオスタックのナノ秒単位のタイミングです。IPは、あなたを特定する情報の中で最も重要度の低いものにすぎません。
一般的なプライバシー対策で頼りにされる無料VPNの「IPチェッカー」やブラウザ拡張機能のスキャナーは、フラグを立てられたりブロックされたり、過去のセッションと紐づけられたりする原因の90%を見逃します。BrowserLeaksは、その見逃しがないツールです。
BrowserLeaksは長年にわたり、高度なブラウザフィンガープリントのテストにおける標準的なツールとして使われてきました。2026年の現在も、一般に公開されているプライバシー診断ツールの中で最も網羅的で、技術的に誠実なツールです。都合の悪い事実も隠しません。環境に漏洩があれば、BrowserLeaksは必ず見つけ出します。
このガイドは、BrowserLeaksとは何か、各テストがプロトコルレベルでどのように動作するのか、結果が実際に何を意味するのか、そしてそれをどう改善に生かすのかを正確に知りたい方に向けた内容です。
読み進める前に、上の埋め込みインスタンスで、現在のブラウザプロファイルを直接テストしてみてください。
2026年のBrowserLeaksとは? その仕組み
BrowserLeaksは、ブラウザ上で動作する無料の診断ツール群です。利用できるJavaScript API、ブラウザ機能、ネットワーク上の挙動を片端から調べ、ブラウザがWebに公開しているフィンガープリントの全体像を再現します。インストールもアカウント登録も不要です。ページを開くだけで、ブラウザが自らについて発信している情報の読み取りが始まります。
IPチェッカーからフィンガープリントのラボへの進化
BrowserLeaksが登場した当時、オンライントラッキングの状況はまだ単純でした。広告ネットワークは主にサードパーティクッキーに頼っており、「プライバシー対策」といえば、クッキーを削除するかIPを隠すことを指すのが一般的でした。ほとんどの脅威モデルでは、単純なIP漏洩チェッカーで十分だったのです。
その後、トラッキングの仕組みは根本的に変化しました。サードパーティクッキーは、主要なブラウザのすべてで事実上廃止されています。規制面の圧力(GDPR、CCPA、2025年のEUデジタルID規則)により、広告主やプラットフォームはクッキーに依存しない識別の仕組みを構築するようになりました。その結果、多層的なフィンガープリント基盤が生まれ、多くの実装でクッキーよりも持続性が高く、精度も高くなっています。
BrowserLeaksも、この環境の変化に合わせて進化してきました。2026年現在では20種類以上の異なるフィンガープリント対象をテストしており、その中には、この18か月で実運用上重要になったものもいくつか含まれます。
- TLS/SSLハンドシェイクのフィンガープリント(JA3、JA4、JA4+):プロトコルレベルで、どのクライアントライブラリーが接続を開始したかを検出します
- HTTP/2フィンガープリント:HEADERSフレームの順序とSETTINGSフレームの値を分析し、基盤となるブラウザエンジンを特定します
- WebRTCによるネットワークトポロジーの露出:NATやVPNトンネルの内側にあっても、内部のネットワークインターフェースを把握します
- WebGLとCanvas APIによるGPUレベルの描画:ハードウェア固有の描画上の特徴を抽出します
- AudioContextのタイミング分析:ハードウェアレベルのオーディオスタックの挙動を読み取ります
- Web APIの列挙:どのブラウザAPIが存在するか、存在しないか、あるいは想定外の動作をするかを検出します
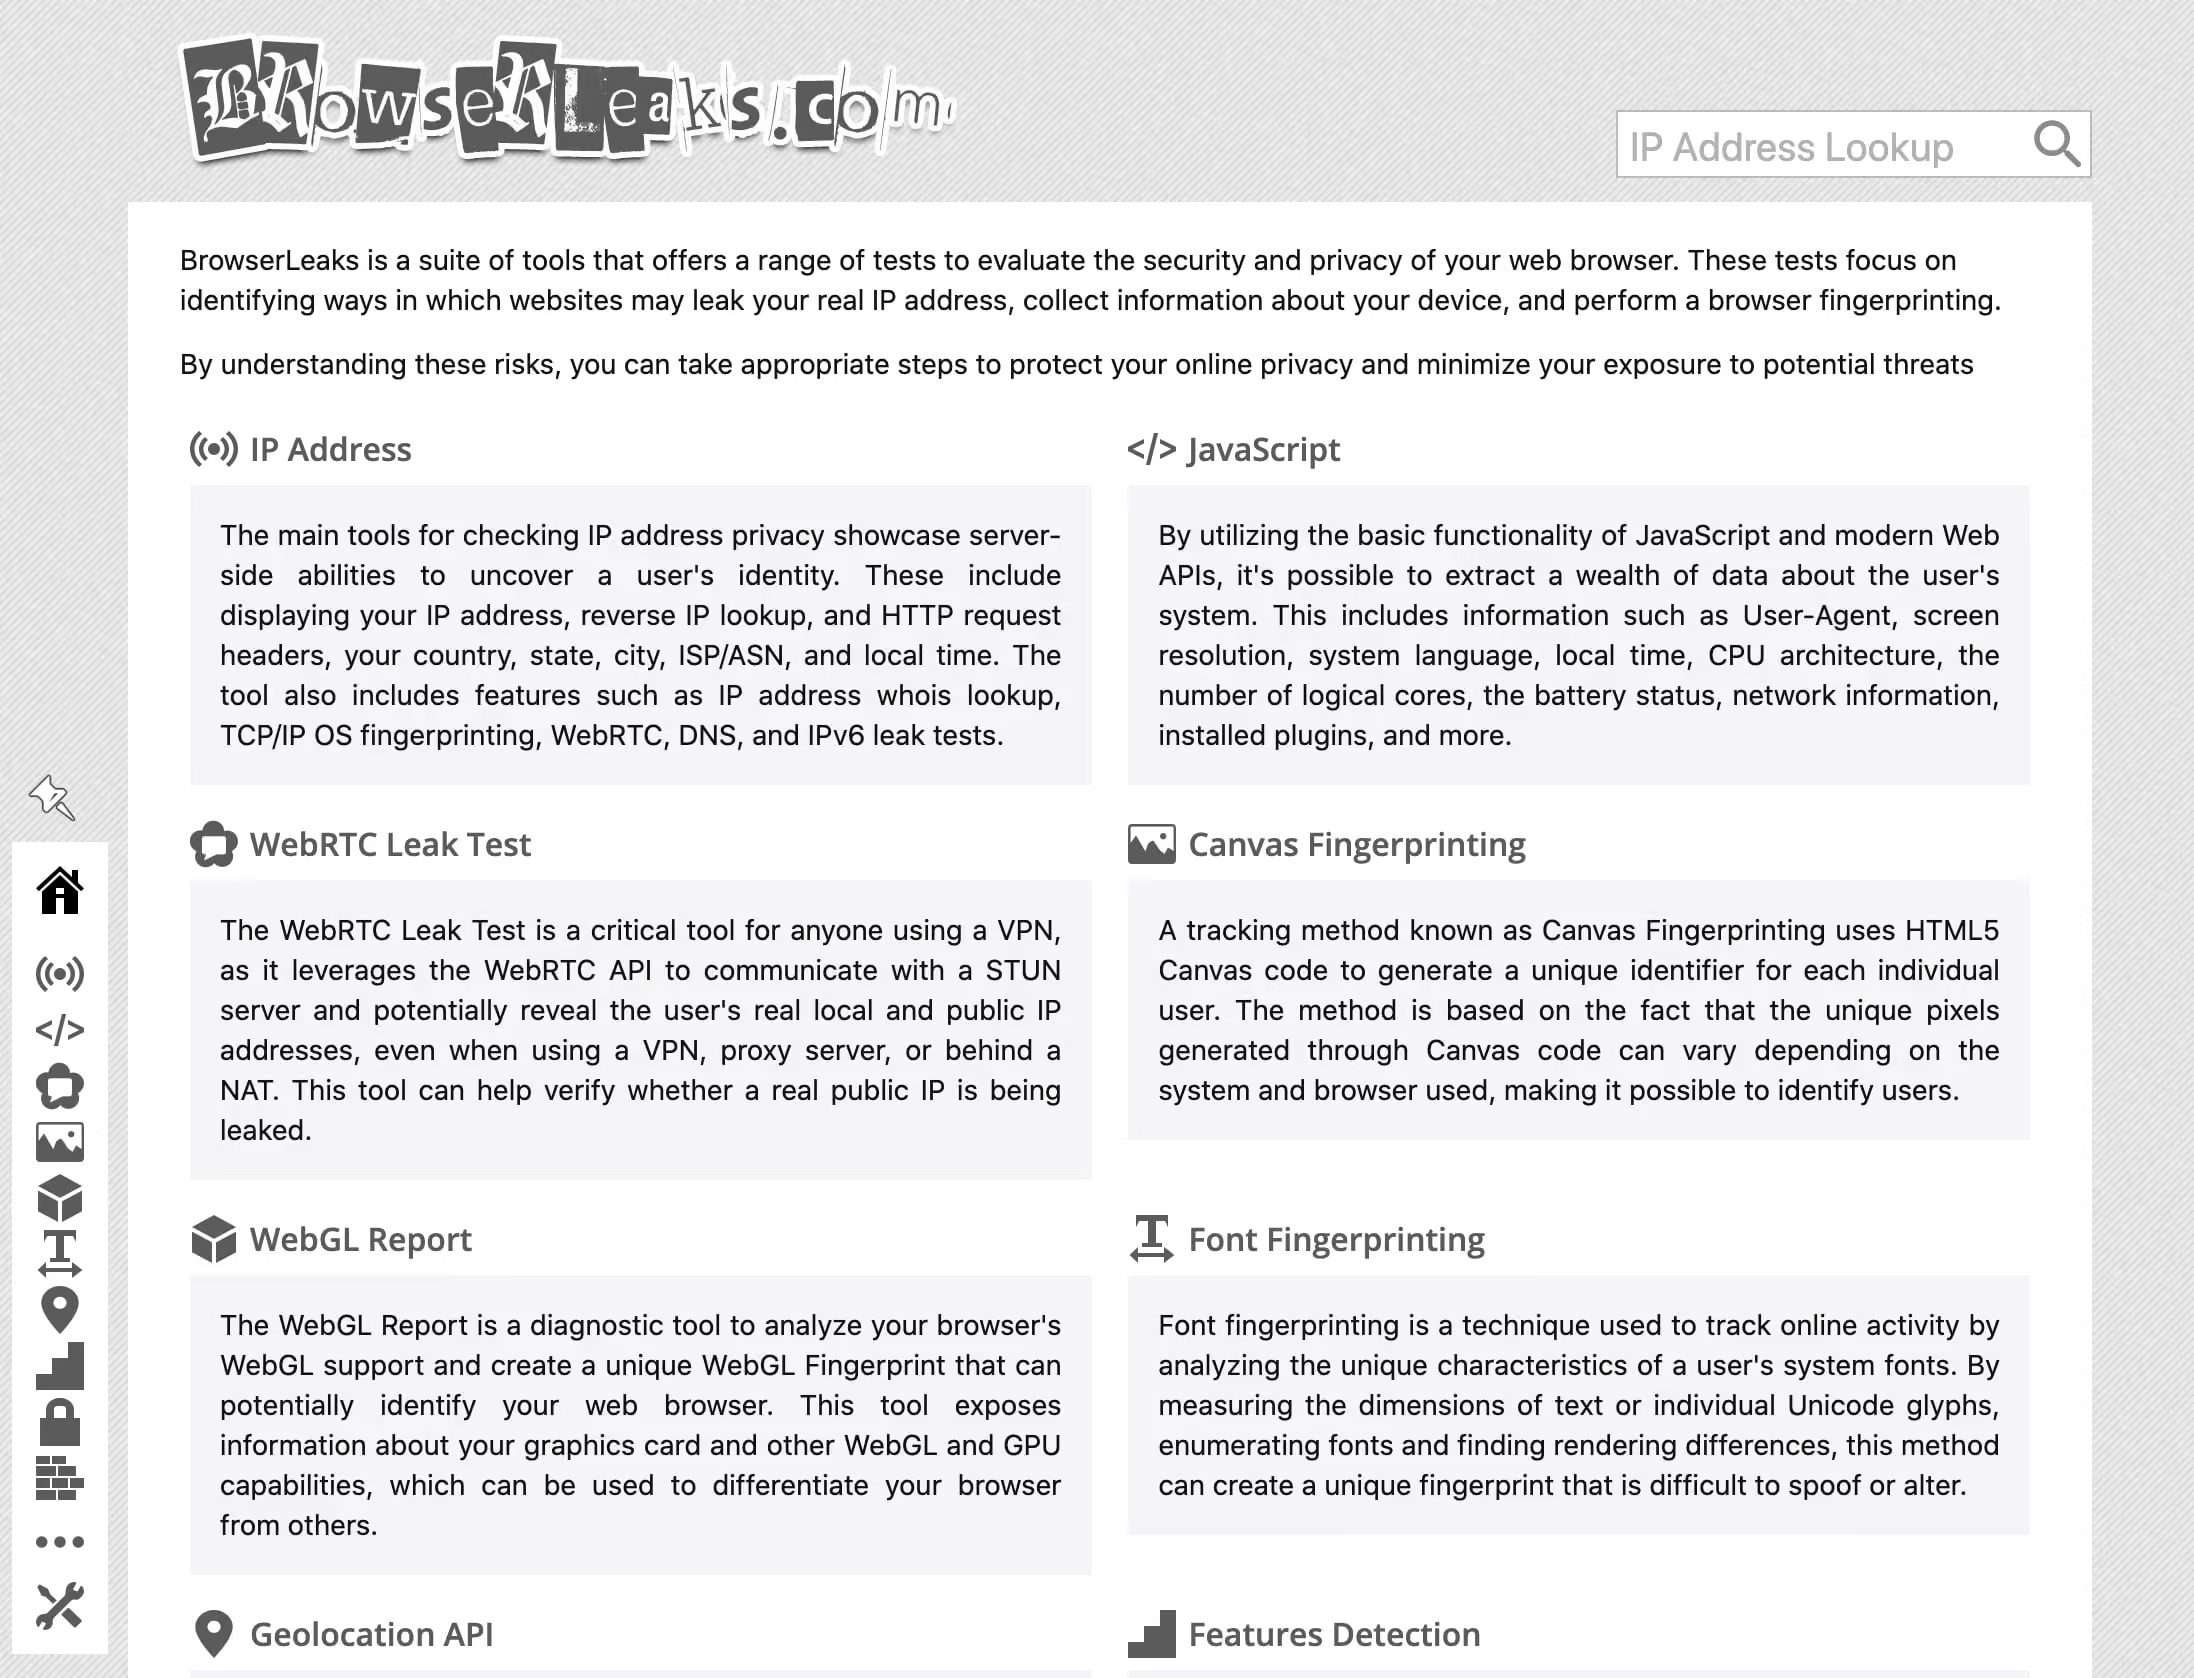
BrowserLeaksが特に価値の高いツールである理由は、その透明性にあります。どのテストも、「合格/不合格」を赤と緑で示す簡略化された判定ではなく、ブラウザが実際に送信しているデータそのものを生のまま表示します。これが、診断ツールと宣伝用のウィジェットとの違いです。
一般的なチェッカーでは不十分な理由
標準的な「プライバシーチェック」ツールが確認するのは、通常、表示されるIP、おおよその位置情報、DNSクエリが宣言したプロバイダー経由で送信されているかどうか、の3点です。これは、実際に露出している攻撃対象領域のごく一部にすぎません。
一方、BrowserLeaksはJavaScript APIのレイヤーで動作します。RTCPeerConnectionを直接呼び出してWebRTCのネゴシエーションを発生させ、OffscreenCanvasの描画処理を実行してGPU固有の出力を取得し、AudioContext.createOscillator()を呼び出して得られた波形の浮動小数点の特徴を測定し、navigator.fonts.query()を読み取ってシステムのフォントを列挙します。これらはネットワークレベルのリクエストではなく、すべてブラウザのサンドボックス内で実行されます。だからこそ、VPNではこれらに対する保護がまったく得られないのです。
2026年の脅威モデルでは、アカウント管理、自動データ収集、アフィリエイトマーケティング、あるいはプラットフォームからセッションにフラグを立てられる可能性のあるあらゆる作業において、BrowserLeaksのテストに合格することは後から考えればよいことではなく、前提条件です。
詳細解説:必ず実行すべきBrowserLeaksの主要テスト
IP アドレスと WebRTC リークテスト
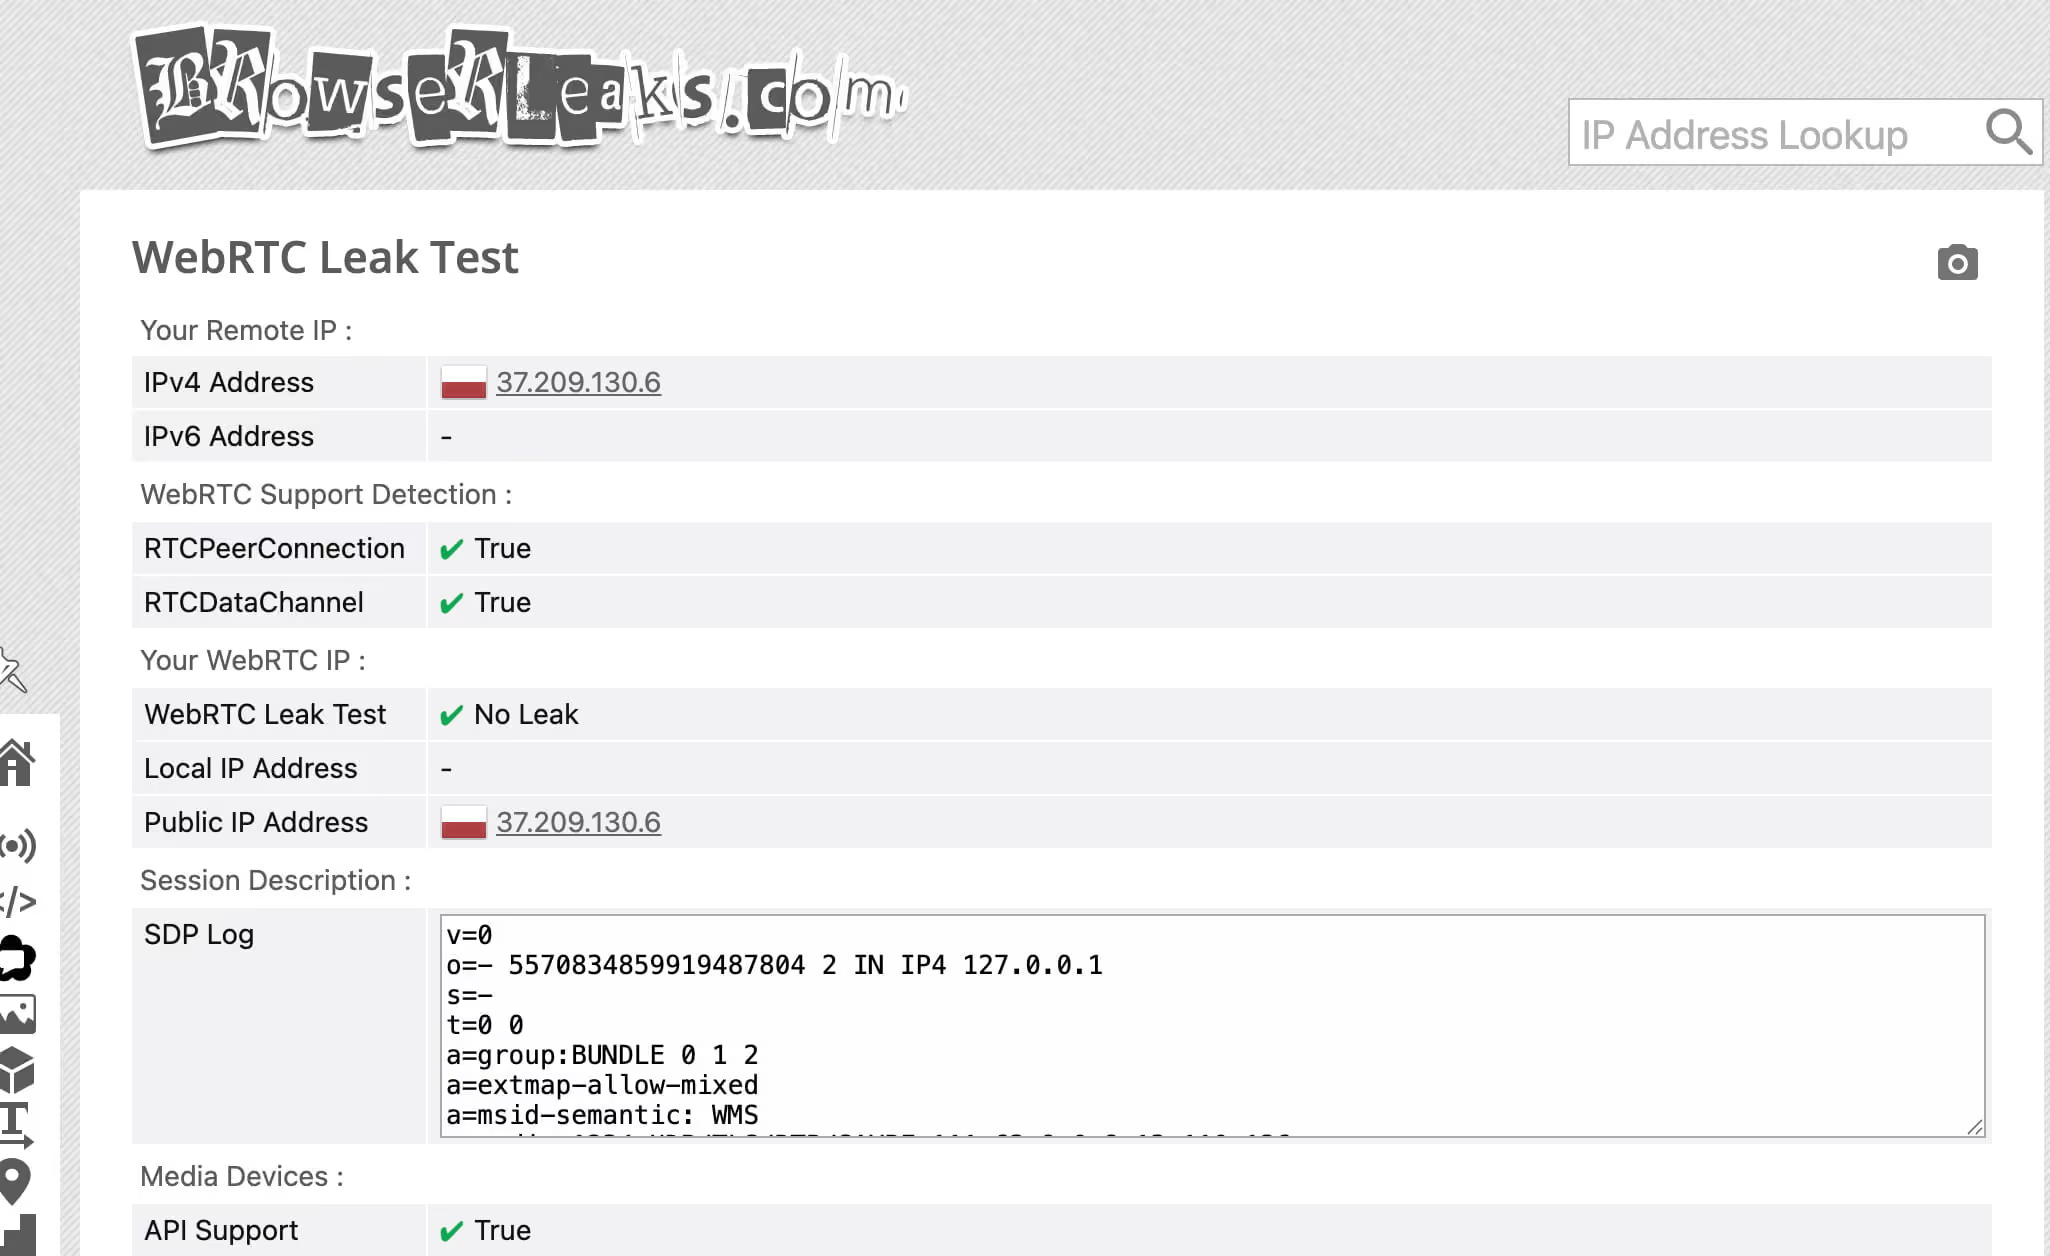
BrowserLeaks の IP テストでは、一般的な IP チェッカーにはない 2 つのことを行います。1 つ目は、通常の HTTP 通信を使って、外部から見えるパブリック IP を取得することです。これは、リクエストがサーバーに届いたときに、どのウェブサイトからも見える IP と同じものです。2 つ目は、より重要な点ですが、WebRTC のピア接続ネゴシエーションを開始し、STUN/TURN シグナリングプロトコルを通じて、お使いのシステムが公開しているすべての IP アドレスを取得することです。
WebRTC (Web Real-Time Communication) は、ピアツーピアの音声・動画・データ通信のために設計された、ブラウザ標準の API です。ピア接続を確立するために ICE (Interactive Connectivity Establishment) プロトコルを使い、そのマシンが利用できるすべての候補ネットワークアドレスを順番に収集します。対象には、ローカルの LAN アドレス (192.168.x.x、10.x.x.x)、実際のパブリック IP、設定された STUN サーバーから見えるアドレスが含まれます。
最も深刻な問題は、多くの実装で WebRTC が VPN のルーティングテーブルより下の層で動作することです。ブラウザが new RTCPeerConnection() を呼び出して ICE の収集が始まると、VPN トンネルがリクエストを捕捉する前に、OS のネットワークスタックが応答します。その結果、VPN が隠すはずの実際の自宅回線やデータセンターの IP が、STUN サーバーに直接送信され、このチェックを実行しているあらゆるウェブサイトの JavaScript コンテキストに返されてしまいます。
BrowserLeaks の WebRTC テストでは、次の候補を区別して表示します。
- パブリック IP 候補: 実際の WAN アドレスです。VPN のルーティングを通らない場合があります
- ローカル IP 候補: LAN アドレス (
192.168.x.x) です。内部ネットワークの構成がフィンガープリントとして使われる可能性があります - mDNS 候補: 最近の Chromium 系ブラウザでは、mDNS 識別子 (例:
a1b2c3d4-xxxx.local) を使ってローカル IP を部分的に難読化できます。ただし、この難読化は実装が一貫しておらず、それ自体が挙動のシグナルとして検出される可能性があります
ネットワークドライバーのレベルで WebRTC リクエストを捕捉しない VPN や、WebRTC をプロキシ経由にしないブラウザでは、毎回実際の IP が漏れます。BrowserLeaks の IP 候補テーブルを見れば、その状況が正確に確認できます。
問題のない結果とは: パブリック IP 候補には、VPN/プロキシサーバーの IP だけが表示されます。ローカル IP 候補は表示されません (または mDNS による難読化が有効です)。VPN が IPv4 のみをトンネリングしている場合でも、IPv6 アドレスが漏れていません (IPv6 は、よくあるリーク経路です)。
Canvas と WebGL のフィンガープリント
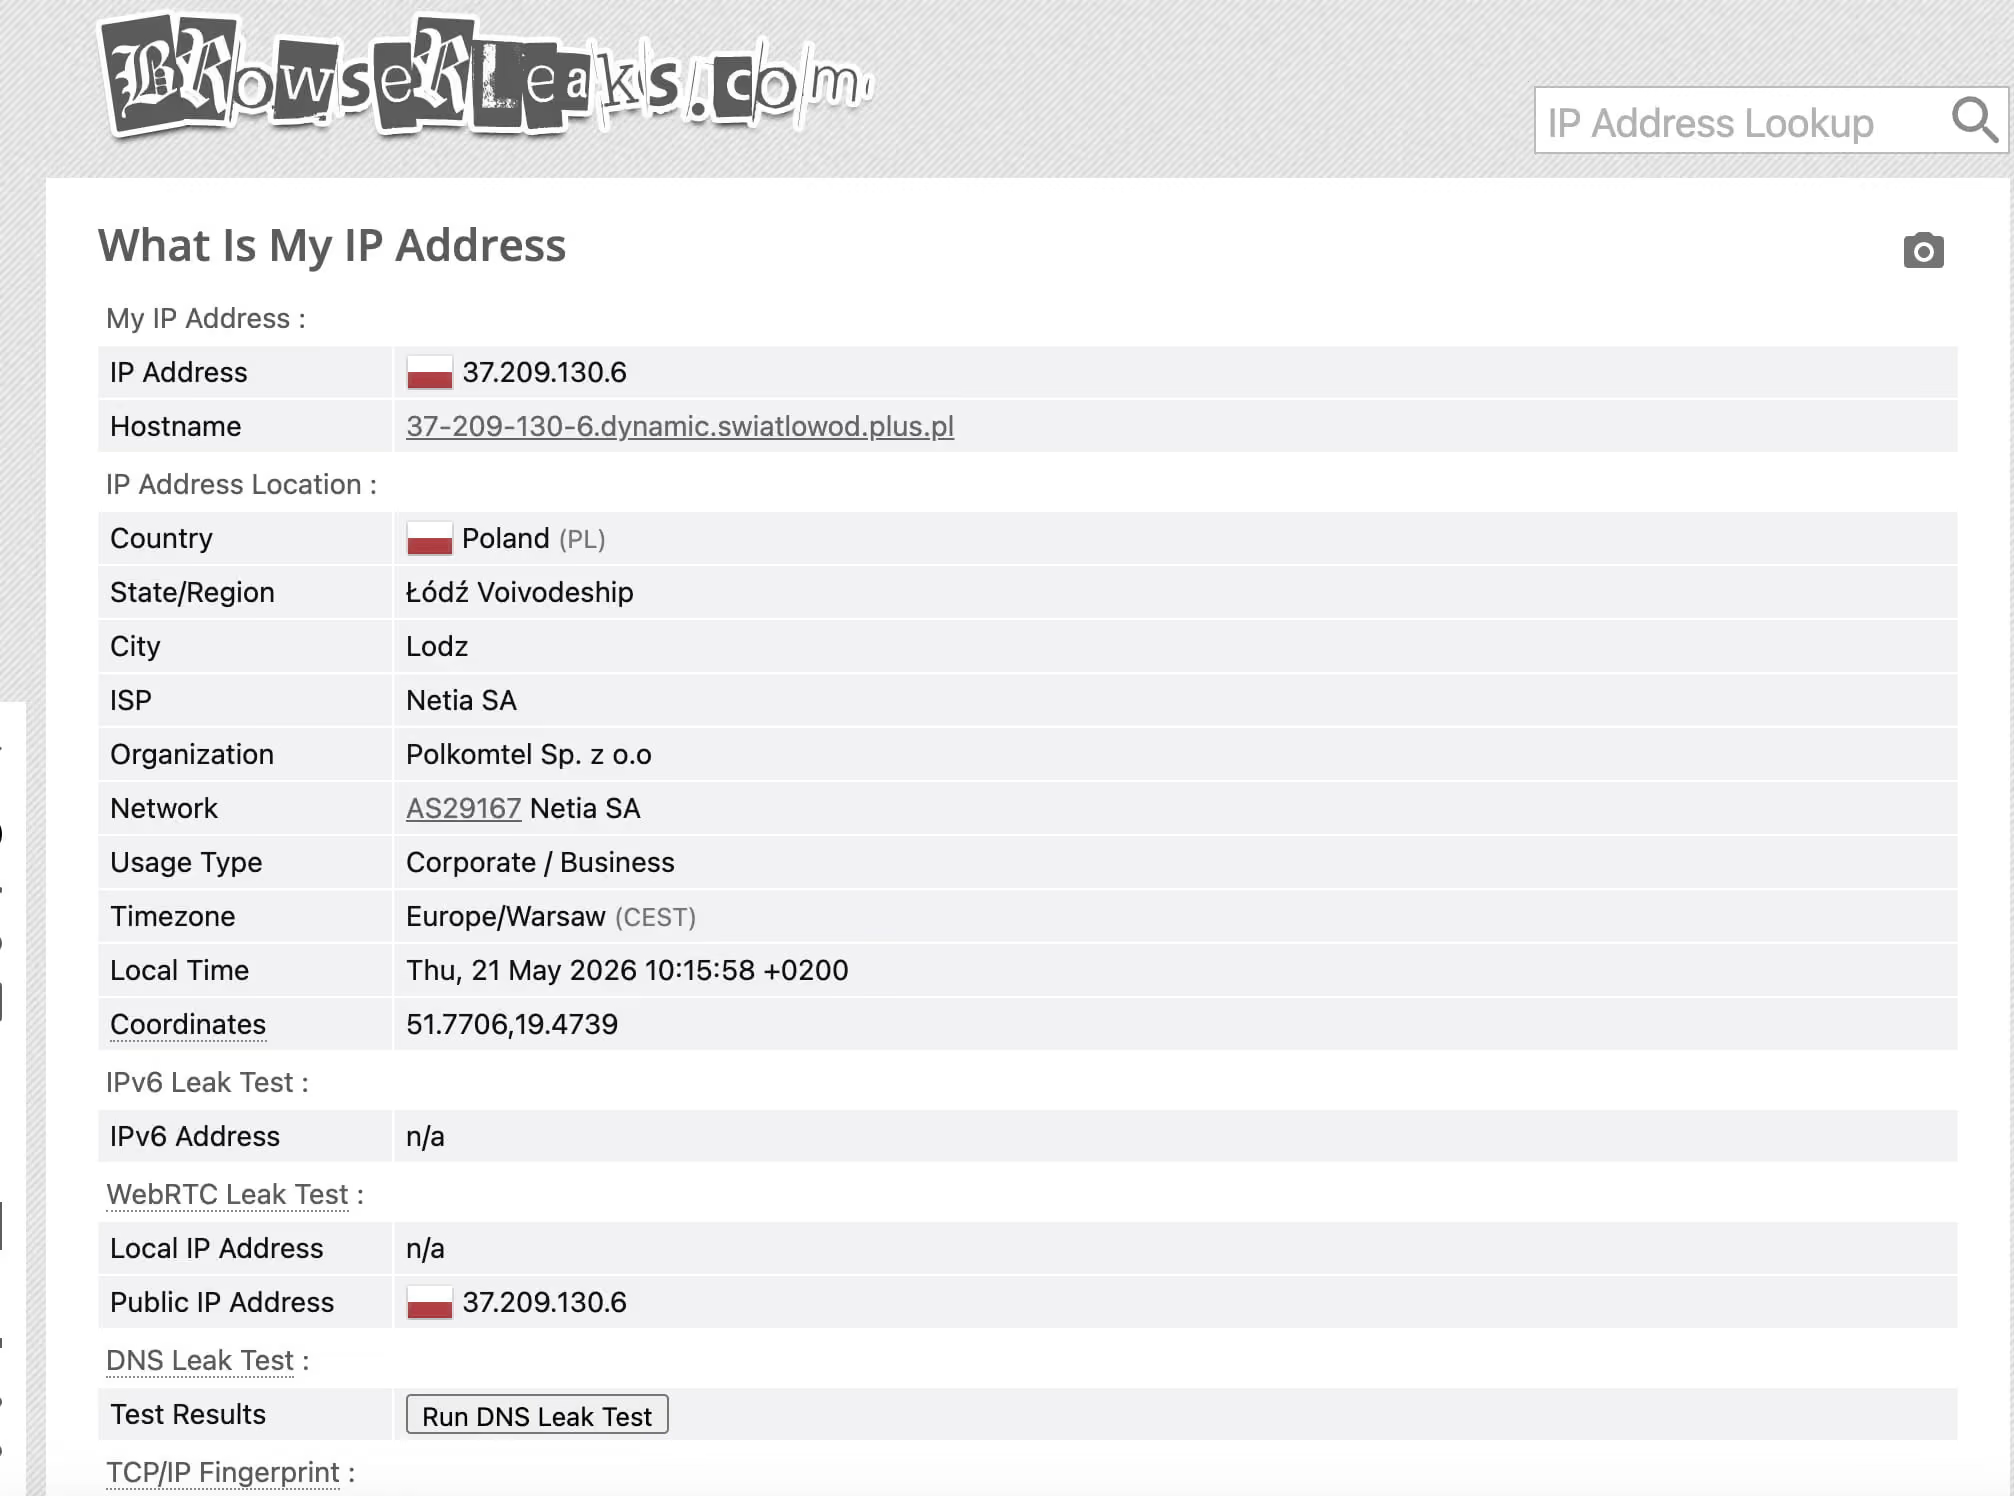
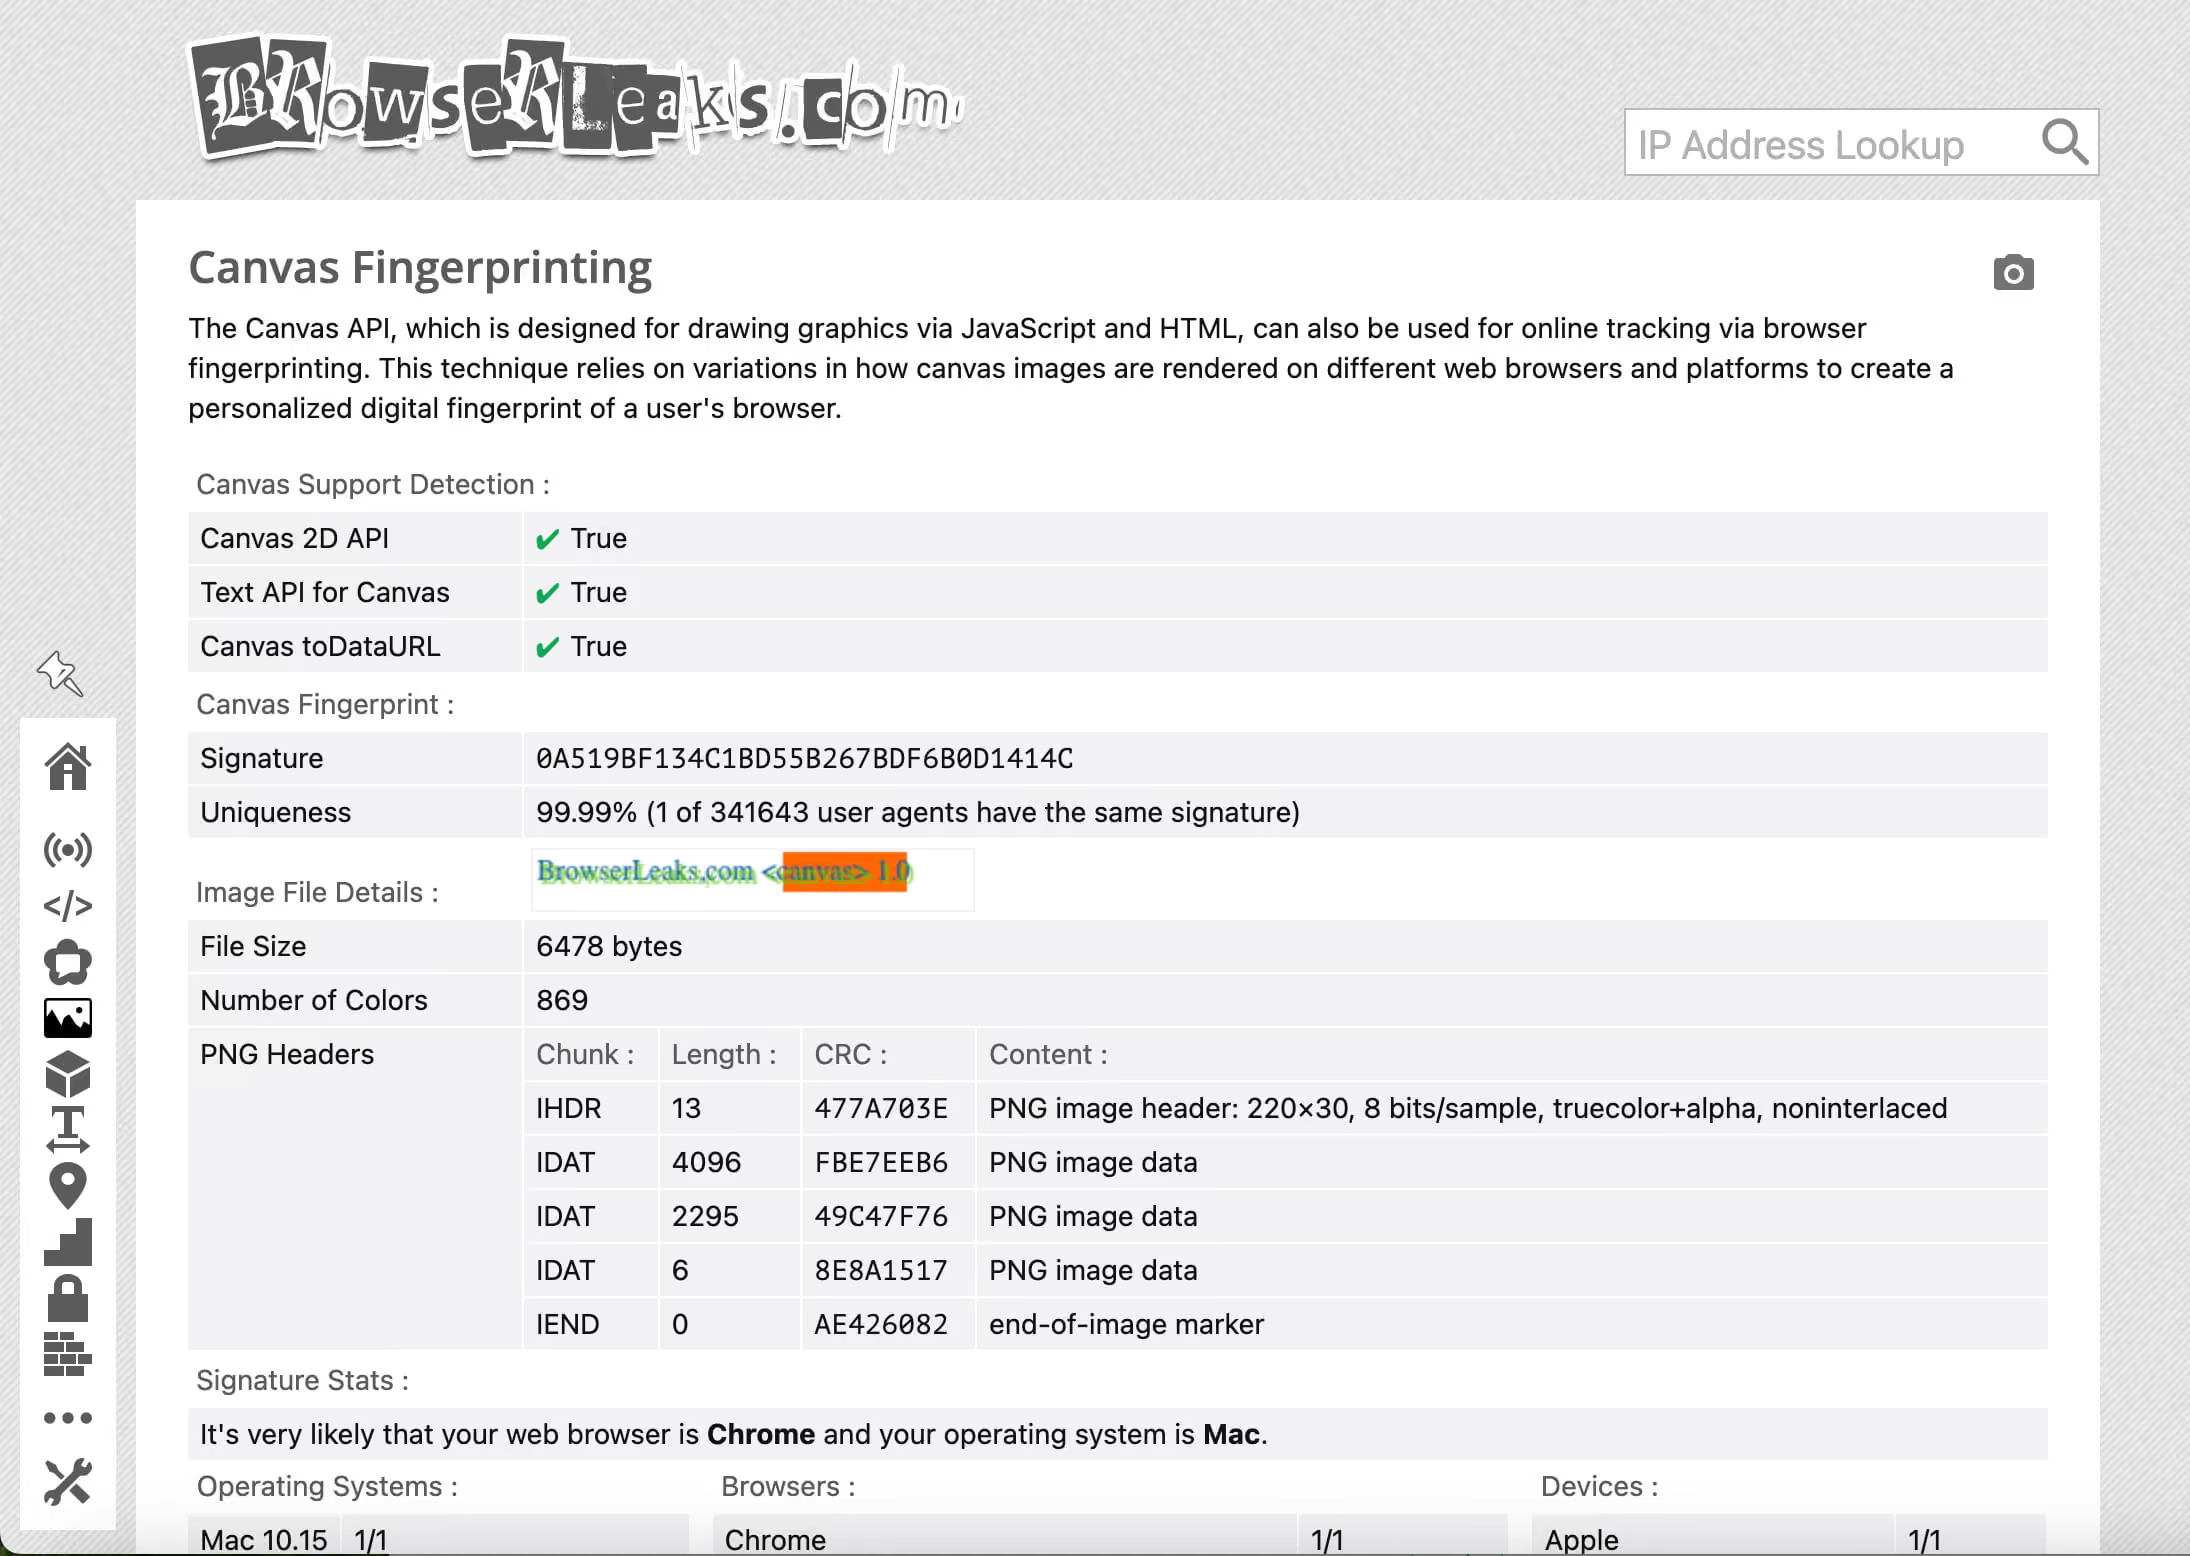
Canvas と WebGL のフィンガープリントのテストは、VPN、プロキシ、一般的なプライバシー拡張機能では対処できない部分、つまりGPU とグラフィックドライバースタックの物理的な挙動を対象にしています。
Canvas フィンガープリントの仕組み:JavaScript が Canvas 2D API を呼び出してテキストや図形を描画すると、出力されるピクセル配列は、CPU、GPU、グラフィックドライバーのバージョン、OS のフォントレンダラー、アンチエイリアスエンジンを含む一連の処理を経て生成されます。この処理の各要素は、浮動小数点の丸め誤差、サブピクセルレンダリングの選択、カラープロファイルの扱いなど、わずかで決定論的な違いを生み出します。それらが合わさり、ほかのどのハードウェア構成ともわずかに異なる描画結果が生まれます。
BrowserLeaks は、標準化された Canvas シーンを描画します。通常は、複数のフォントによる Unicode テキスト、幾何学図形、グラデーション塗りつぶしの組み合わせです。その後、canvas.toDataURL() で生のピクセルデータを読み取ります。このピクセル配列は (一般的には SHA-256 で) ハッシュ化され、コンパクトなフィンガープリントになります。得られる値には、次の特徴があります。
- 決定論的: お使いのハードウェアでは、毎回同じハッシュが生成されます
- 永続的: クッキー、セッション、IP アドレス、ブラウザ設定とは無関係です
- 高エントロピー: 多様なハードウェアの組み合わせの間で、衝突する確率は非常に低くなります
Canvas が 2D の描画挙動を捉えるのに対し、WebGL は 3D レンダリングパイプラインを直接調べます。BrowserLeaks は WEBGL_debug_renderer_info を読み取り、ANGLE (NVIDIA GeForce RTX 4090 Direct3D11 vs_5_0 ps_5_0) のような文字列を取得します。ここからは、正確な GPU モデル、ドライバーインターフェース、シェーダーモデルのバージョンがわかります。デバッグ拡張機能が有効でなくても、WebGL の頂点シェーダーとフラグメントシェーダーの実行では、ハードウェア固有の浮動小数点のアーティファクトが生じます。これをハッシュ化すれば、安定したフィンガープリントになります。
2026 年現在、主要なプラットフォームは、Canvas/WebGL のハッシュをセッション復元のシグナルとして利用しています。すべての クッキー を削除して IP を変更しても、Canvas のハッシュが一致すれば、新しいセッションが以前の ID に紐づけられます。
フォント検出とAudioContext
フォントの列挙:システムフォントは、OSのバージョン、言語パック、ソフトウェアアプリケーション、ユーザーによる手動インストールによって追加されます。あるマシンに入っているフォントの組み合わせは、驚くほど固有のものになります。標準的なWindows 11の環境では、基本のフォントセットはほぼ決まっています。一方、Adobe Creative Cloudを導入した開発者のマシンでは、数百種類もの専用書体が加わります。独自のフォント構成を持つLinux環境は、これらとはまったく異なる見え方になります。
BrowserLeaksでは、2つの方法でフォントを列挙します。
- CSSベースの測定: 大量の候補リストにあるすべてのフォントで、非表示の
<span>要素を描画します。このとき、基準として既知のフォールバックフォントを使います。フォントがインストールされていれば、そのフォントで描画したテキストはフォールバックフォントの描画結果とサイズが異なり、幅や高さにピクセル単位の差が出ます。この差はgetBoundingClientRect()で測定でき、フォント一覧を取得する明示的な権限は必要ありません。 document.fonts.check()API: 最近のブラウザはFontFaceSetAPIを公開しており、フォントが利用可能かどうかを直接確認できます。2025年にはブラウザ側でこのAPIに権限による制限をかける動きが始まっていますが、CSSによる測定方法は引き続きどの環境でも利用できます。
検出されたフォントが約50〜100種類あれば、それだけでほぼ確実にユーザーを特定できるほどの固有性スコアになります。ほかのシグナルと組み合わせれば、統計的なあいまいさは完全になくなります。
AudioContextフィンガープリント:Web Audio API(AudioContext)は音声処理をソフトウェア上で行いますが、その処理はOSのオーディオスタックと下層のハードウェアインターフェースを経由します。BrowserLeaksは、サイン波を生成する OscillatorNode を作成し、それを DynamicsCompressorNode に通して、出力された浮動小数点の波形バッファーを読み取ります。
コンプレッサーの演算は、CPUアーキテクチャ(x86とARM)、浮動小数点演算ユニット、OSのオーディオサブシステムによって実装が異なります。そこから生じる微小な数値の差(浮動小数点数の小数第15位の違い)は、セッションをまたいでも安定しており、ハードウェアとOSの組み合わせを一意に特定します。この手法は権限を必要とせず、100ミリ秒未満で目立たないまま実行されます。
2026年の動向: TLS(JA3/JA4)とHTTP/2のフィンガープリント
ここ2年のブラウザフィンガープリント分野で最も影響の大きい動きであり、多くのユーザーやツールがまったく見落としている点でもあります。
TLSフィンガープリントで取得される情報:ブラウザがHTTPS接続を確立するときは、必ずTLSハンドシェイクから始まります。クライアント(ブラウザ)はサーバーに ClientHello メッセージを送信します。このメッセージには、次の情報が構造化されたリストとして含まれています。
- 対応する暗号スイート — クライアントが使用できる暗号アルゴリズムを、優先順に並べたもの
- TLS拡張 — サーバー名表示(SNI)、鍵共有グループ、署名アルゴリズムなど、追加のネゴシエーション用パラメーター
- 拡張の順序 — ClientHelloのバイトストリーム内で拡張が現れる順番
JA3アルゴリズム(Salesforce、2017年)は、これらのフィールドを32文字のMD5フィンガープリントにハッシュ化します。JA3はブラウザの設定を読み取るのではなく、ソケットレベルでTLSハンドシェイクの実際のバイト構造を読み取ります。つまり、ブラウザのUI層ではなく、その下にあるTLSライブラリー(ChromiumのBoringSSL、FirefoxのNSSなど)を識別するということです。
JA4とJA4+(2024〜2025年):FoxIOが開発したJA4は、JA3の限界を補うもので、2025〜2026年にはCloudflare、Akamai、F5をはじめ、主要なCDN/WAFプロバイダーの多くが採用する事実上の標準となっています。JA4の改善点は次のとおりです。
- JA4 — 暗号スイートの順序、TLSバージョン、拡張の種類、ALPN(Application-Layer Protocol Negotiation)の値を、衝突しにくい形式で取得します
- JA4+ — TLS拡張の順序と値の全体にまでフィンガープリントを広げており、個々のフィールドの並べ替えやランダム化による偽装が大幅に困難になっています
- JA4H — HTTP/1.1ヘッダーに特化したフィンガープリントです
- JA4S — TLSのServerHelloをフィンガープリント化し、サーバー側の識別に使います
HTTP/2接続はSETTINGSフレームとHEADERSフレームから始まり、どちらにも実装ごとに異なる値と順序が含まれます。ChromiumのHTTP/2実装は、特定のSETTINGSパラメーターを特定の値で決まった順序で送信します。Firefoxは別の順序で、curl はまた別の順序で送信します。Pythonの httpx ライブラリーを使った自動化スクリプトも、さらに異なる内容を送ります。
これにより、ブラウザのUser-Agent文字列やJavaScript環境とはまったく切り離された、ネットワーク層の識別シグナルが生まれます。たとえば、ボットがUser-Agentを Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/130.0.0.0 Safari/537.36 と正しく偽装していても、Chromiumの自動化ビルドのHTTP/2 SETTINGSフレームを使っていれば、HTTP/2フィンガープリントを読み取るシステムには、標準とは異なるものとして即座に識別されます。
CloudflareのBot Management、PerimeterX(現HUMAN)、DataDome、Impervaはいずれも、TLSとHTTP/2のフィンガープリントを第1階層の識別シグナルとして利用しています。受信したフィンガープリントを、正規のブラウザのフィンガープリントを集めた既知の正常ライブラリーと照合します。申告されたブラウザのIDとTLSフィンガープリントが一致しない場合、ほぼ即座に検出される要因になります。
BrowserLeaksのTLSフィンガープリントテストでは、自分のJA3/JA4ハッシュが何であるか、そして申告しているブラウザの想定フィンガープリントと一致しているかどうかを正確に確認できます。2026年に実行すべきテストのなかで、最も重要なのはこの1つです。
技術マッピング表:BrowserLeaks のテストと Gologin の保護機能
| BrowserLeaks のテストカテゴリ | 追跡される内容 | Gologin による保護の仕組み |
|---|---|---|
| IP / WebRTC リーク | STUN/ICE のネゴシエーションを通じて、OS レベルで VPN のルーティングを経由せずに露出するローカル IP アドレスとパブリック IP アドレス | プロファイルごとのプロキシ紐付けによるリアルタイムの WebRTC リーク防止。ICE candidate の露出は抑制または置き換えられ、割り当てられたプロキシ IP のみが返されるため、ローカルネットワーク構成が漏れることはありません |
| JavaScript / Canvas | Canvas 2D と WebGL シェーダーの実行によって生じる、GPU のハードウェア描画の挙動に基づく固有のピクセルハッシュ | 実際のブラウザセッションから取得した実在のデバイスプロファイルを使った Canvas ノイズの付加。空の値やブロックされた出力ではなく、正規ユーザーのハードウェアに一致する、統計的に自然で一貫した値を返します |
| フォントと機能 | CSS の幅測定による手法や FontFaceSet API で列挙される、システムにインストールされたフォントの組み合わせ、および Web API の利用可否と挙動 | 宣言された OS とロケールに合わせた、プロファイルごとのカスタムフォントスタックの適用。フォント列挙では、ホストマシンの実際のフォントライブラリーではなく、現実的で内部的に矛盾のないセットが返されます |
| TLS(JA3/JA4) | 暗号スイートの順序、拡張タイプ、ALPN 値を含む SSL/TLS ClientHello のバイト構造、および HTTP/2 の SETTINGS フレームと HEADERS フレームのフィンガープリント | 実際の Chrome または Firefox のビルドと構造が同一の ClientHello を生成する、ネイティブ TLS エンジンのエミュレーション。SETTINGS フレームの値と順序も、近似ではなく正規ブラウザの挙動と正確に一致します |
| AudioContext | ハードウェアの DSP や OS のオーディオスタックの処理によって生じる、浮動小数点の音声波形のアーティファクト | プロファイルごとに、デバイスとして自然で一貫した波形の値を返す音声フィンガープリントの置き換え。null や均一な出力による異常検知を招きません |
| Navigator / Platform | navigator.platform、navigator.hardwareConcurrency、navigator.deviceMemory、navigator.languages、およびプラグインの列挙 |
内部的に矛盾のない値による navigator オブジェクト全体の置き換え。hardwareConcurrency と deviceMemory は宣言されたデバイスクラスに合わせ、シグナル間の不整合を避けます |
BrowserLeaks のテストに通過するには:ブロックと置き換えの違い
ブラウザフィンガープリントへの対処には、2つの考え方があります。うまく機能するのは一方だけです。もう一方は、何もしないよりも検出されやすくなってしまいます。
ブロックが失敗し、逆効果になる理由
uBlock Origin、Privacy Badger、NoScript、Canvas Blocker などのプライバシー系拡張機能は、ブロック方式を採用しています。フィンガープリント取得スクリプトが canvas.toDataURL() を呼び出すと、拡張機能がその呼び出しを横取りし、空の値、null、またはランダム化されたピクセル配列のいずれかを返します。
これは一見、優れたプライバシー対策のように思えます。しかし実際には、不正対策システムにとって最も確実な検出シグナルになります。
その理由は、JavaScript API をブロックする行為そのものが、きわめて異常な挙動だからです。Canvas API のブロックを有効にしている一般ユーザーは、およそ0.1%にすぎません。不正対策システムのリスクモデルは、Canvas API が null を返すブラウザを見ても、「プライバシー意識の高いユーザー」とは判断しません。ボットのトラフィック、アカウント不正、自動スクレイピングと相関する行動パターンとして捉えます。つまり、あなたの「保護」は、あなたを最もリスクの高い行動の区分に入れてしまったことになります。
同じことが次のケースにも当てはまります。
- フォントのブロック — 空のフォントリストや最小限のセットを返しても、正規の OS とブラウザの組み合わせには一致しません
- WebRTC の無効化 — Firefox の
about:configで WebRTC を無効にする設定(media.peerconnection.enabled = false)では ICE candidate がまったく返されず、実際のユーザー集団では統計的にほぼ存在しない状態になります - User-Agent のランダム化 — 基盤となる TLS フィンガープリントを変えずに UA 文字列だけを切り替えると、明らかな不一致が生じ、簡単に見抜かれます
- スクリプトのブロック — ブロックされたスクリプトを検知するサイトは、機能を制限したコンテンツを表示したり、CAPTCHA を表示したり、操作が行われる前にセッションを完全に遮断したりすることがよくあります
ブロック方式は、フィンガープリントを抑え込むべき脅威として扱います。不正対策システムは、ブロックが敵対的な対応であることを承知したうえで進化してきたため、ブロックを行うユーザーをそれ相応に扱います。
偽装が有効な理由:一般ユーザーに溶け込む
Gologin のアプローチは、アーキテクチャの面で根本的に異なります。フィンガープリント API の呼び出しをブロックするのではなく、呼び出しをインターセプトし、もっともらしく、内部的に整合性が取れた、実在ユーザーのデータに基づく値を返すことで、ブラウザプロファイルを正規のユーザーと区別がつかない状態にします。
重要なポイントは次のとおりです。不正対策システムがフィンガープリントを検知対象とするのは、偽物だからではありません。異常だからです。Windows 11 上で GeForce RTX 3070 を搭載した実際の Chrome 130 ユーザーは、特定の想定どおりのフィンガープリント値を生成します。偽装したプロファイルがそれと同じ値を、すべての API 呼び出しで一貫して、シグナル間の整合性も正しく保ったまま返せば、フラグを立てる材料はなくなります。
Gologin は、次のような仕組みでこれを実現しています。
- 実デバイスのプロファイルデータベース:フィンガープリントの値は、実際のハードウェア上で動作する本物のブラウザセッションから取得しています。取得できる Canvas ハッシュは、実在の GPU が本物の Chrome ビルドで生成したものです。生成された値やランダム化された値とは根本的に異なります。
- シグナル間の整合性の確保:
Windows 11 / Chrome 130 / Intel Core i7 / 16GB RAMと宣言されたプロファイルでは、Intel のオーディオスタックに沿った AudioContext の値、標準的な Windows 11 + Chrome のインストール環境に一致するフォントセット、宣言したハードウェアクラスに合った navigator の値、Chrome 130 の BoringSSL 実装に一致する TLS フィンガープリントを返します。すべてのシグナルが同じ内容を示します。 - ネイティブな TLS エンジンの動作:Gologin は HTTP ヘッダーを後から書き換えることはしません。対象ブラウザが実際に使う暗号スイートの順序や拡張(エクステンション)の構造に従って、TLS ハンドシェイクを生成します。Cloudflare に届く JA4 ハッシュは、Chrome が生成するのと同じ方法で構造的に作られているため、Chrome 130 の正常なフィンガープリントと一致します。
- 一貫した永続性:同じプロファイルは、セッションをまたいでも同じフィンガープリント値を返します。これは非常に重要です。実際のユーザーの Canvas ハッシュは、訪問のたびに変わることはありません。読み込むたびに異なる Canvas 値を返すプロファイルは、ランダム化を試みているものにしか見えません。
戦略上の結論はシンプルです。BrowserLeaks で Canvas API が null や既知のブロック値を返していれば、高度な不正対策システムはすでにそのセッションにフラグを立てています。一方、BrowserLeaks で Canvas ハッシュがもっともらしいハードウェアプロファイルと一致し、TLS フィンガープリントが Chrome の既知のシグネチャと一致し、WebRTC の candidate に設定したプロキシの IP しか表示されなければ、プラットフォームから見て通常のユーザーと変わりません。
BrowserLeaks に関するよくある質問
1. BrowserLeaks テストの主な目的は何ですか?
BrowserLeaks テストは、IP アドレス以外にブラウザがウェブサイトへ公開しているあらゆるシグナルを調べ、デジタル上の ID を一意に追跡されたり、セッション間で紐付けられたりする可能性がないかを確認するものです。具体的には、BrowserLeaks は次の項目を調べます。
- WebRTC リークの有無:ブラウザのピアツーピア通信 API を通じて、VPN をすり抜けて実際の IP アドレスが漏れていないか
- Canvas と WebGL のフィンガープリント:GPU のハードウェアレベルの描画動作から得られるハッシュ。ハードウェア構成ごとに固有で、セッションをまたいでも変わりません
- TLS/JA4 フィンガープリント:ネットワークプロトコルレベルでブラウザを識別する暗号ハンドシェイクのシグネチャ。JavaScript やヘッダーの偽装とは無関係です
- フォントの列挙とシステム API へのアクセス:システムフォントと利用可能なブラウザ API の組み合わせによる、ほぼ一意の識別子
- オーディオハードウェアのタイミング:オーディオ処理スタックに由来する、浮動小数点の波形の特徴
このテストの目的は、トラッキング基盤がブラウザについて何を把握できるのかを正確に示し、プライバシー対策や検出回避の設定が実際に機能しているかを評価できるようにすることです。BrowserLeaks で問題なしと判定されることは、フィンガープリントに一貫性があり、異常がなく、もっともらしい実在ユーザーのプロファイルと一致していることを意味します。
2. 有料の VPN は BrowserLeaks の WebRTC 検出を防げますか?
いいえ、防げません。有料の VPN はネットワークのルーティング層で IP アドレスを隠しますが、WebRTC リークはブラウザの API 層で発生します。ほとんどの VPN には、ブラウザ内部の API 呼び出しをインターセプトする仕組みがありません。技術的には、次の流れで漏れが発生します。
- ブラウザが STUN サーバーを設定した状態で
new RTCPeerConnection()を呼び出します - ブラウザの ICE エージェントが、利用可能なすべてのインターフェースアドレスを OS のネットワークスタックに問い合わせます
- VPN トンネルがリクエストをインターセプトする前に、OS が実際の WAN IP と LAN IP を返します
- これらの「candidate」が STUN サーバーに送信され、テストを実行しているページの JavaScript コンテキストに返されます
結果:VPN が有効で、一般的な IP チェッカーでは問題なしと表示されていても、BrowserLeaks の WebRTC テストでは、ICE candidate の表に実際の自宅回線またはデータセンターの IP アドレスが表示されます。
例外:WebRTC API の呼び出しを明示的にブロックするブラウザレベルの VPN 拡張機能(OS レベルの VPN クライアントではないもの)や、WebRTC の処理が組み込まれたブラウザであれば、このリークを防げる場合があります。Gologin では、プロファイル単位で WebRTC の動作を割り当てたプロキシに紐付けることでこの問題を解決しており、ICE candidate にはプロキシの IP のみが返されます。
3. BrowserLeaks の JA3/JA4 フィンガープリントとは何ですか?
JA3/JA4 フィンガープリントとは、すべての HTTPS 接続の最初に行われるハンドシェイクである、ブラウザの TLS ClientHello メッセージをハッシュ化したものです。接続を行っているブラウザエンジンと TLS ライブラリーを識別でき、User-Agent 文字列や JavaScript、その他の偽装可能なヘッダーには左右されません。JA3(2017年)は、TLS ClientHello に含まれる 5 つのフィールド(TLS バージョン、暗号スイート、TLS 拡張、楕円曲線、楕円曲線のポイントフォーマット)をハッシュ化します。出力は 32 文字の MD5 ハッシュです。例えば、Windows 上の Chrome 130 では、毎回同じ既知の JA3 ハッシュが生成されます。
JA4(2024〜2026年)は、ALPN 拡張の値(クライアントが対応するプロトコル。h2、http/1.1 など)、拡張タイプの数、順序情報を取り込み、より構造化された衝突しにくい形式にした、JA3 の改良版です。Cloudflare や Akamai、主要なボット対策プラットフォームで広く採用されています。
BrowserLeaks でのテストで重要な理由:自動化フレームワーク(Playwright、Puppeteer、Selenium)やヘッドレスブラウザ、あるいは標準とは異なる Chromium ビルドを使っている場合、JA4 ハッシュは、名乗っているブラウザの正規のハッシュと一致しません。ボット対策システムは、この不一致を即座に検知してフラグを立てます。BrowserLeaks では現在の JA4 ハッシュを確認できるため、申告しているブラウザの期待値と一致しているかどうかを検証できます。
4. ブラウザの Canvas フィンガープリントが「unique」と表示されるのはなぜですか?
Canvas フィンガープリントが unique と表示されるのは、お使いの GPU モデル、グラフィックドライバーのバージョン、OS、フォントレンダラーの組み合わせによって、他のどのハードウェア構成とも異なるピクセルレベルの描画結果が生成され、その違いを確定的に測定できるためです。Canvas API は、ハードウェアのグラフィックスパイプラインを使ってピクセルバッファーに描画します。まったく同じ命令(同じテキスト、図形、色)で描画しても、次のような要因によって、2 台のマシンではサブピクセルレベルで異なる値のピクセル配列が生成されます。
- シェーダーパイプラインにおけるGPU 固有の浮動小数点演算
- ドライバーレベルのアンチエイリアスとガンマ補正の挙動
- テキストのピクセル配置が変わるOS のフォントレンダリングエンジン(Windows は DirectWrite、macOS は Core Text、Linux は FreeType)
- カラープロファイルと ICC キャリブレーションの違い
BrowserLeaks が Canvas フィンガープリントを「unique」と報告した場合、そのハッシュが参照用の既知フィンガープリントのデータベースに見つからなかったことを意味します。これは必ずしも問題ではありません。珍しいハードウェア構成は、正当なものでも数多くあるからです。問題となるのは一貫性です。Canvas フィンガープリントは、同じハードウェアで同じブラウザを実行する限り、毎回同じハッシュを返すはずです。テストのたびに値が変わる場合は、ブロックやランダム化が行われていることを示しており、それ自体が検知のシグナルになります。
5. Gologin のようなアンチディテクトブラウザは BrowserLeaks の結果を安全に偽装できますか?
Gologin は、一般的な意味で BrowserLeaks の結果を「偽装」するわけではありません。実際のフィンガープリントを、実在のユーザーのハードウェアに由来する、内部的に整合性のある本物のフィンガープリントに置き換えます。これにより、プロファイルは統計的に、正規のブラウザセッションと見分けがつかなくなります。
重要なのは、偽装(現実的にありうる値を返すこと)とブロック(null や空、ランダム化した値を返すこと)の違いです。不正対策システムは、ブロックも、整合性のない偽装も検知するように学習されています。Gologin は次の 4 つのレベルでこの問題に対処しています。
- Canvas と WebGL:Gologin は、デバイスプロファイルデータベースにある実際の GPU の描画データから得た Canvas フィンガープリントを適用します。ハッシュは本物であり、実在の GPU から取得したものです。同じプロファイルであればセッションをまたいでも一貫しており、サイトを再訪する実際のユーザーの挙動と一致します。
- TLS/JA4:Gologin は、対象ブラウザビルドの実際の暗号スイートの順序と拡張の構造を使って、TLS ClientHello メッセージを生成します。サーバーに届く JA4 ハッシュは、正規の Chrome 130 のインストール環境が生成するものと同一です。同じ構造のロジックで生成されているためです。
- WebRTC:ICE 候補の収集はプロファイルレベルで制御されます。WebRTC スタックは、割り当てられたプロキシ IP のみを候補として返し、ローカル LAN アドレスは公開されません。
- シグナル間の一貫性:偽装されるすべての値は、宣言されたプロファイルに照らして検証されます。
Windows 11 / Chrome 130 / 8-core Intelのプロファイルでは、navigator、フォント、オーディオ、Canvas の値がすべてそのハードウェアクラスと整合します。API ごとに互いに矛盾するような、ランダムに割り当てられた値にはなりません。
その結果、BrowserLeaks には、リークの兆候も不自然なブロックのシグナルもない、一貫性のある現実的なプロファイルが表示され、フィンガープリントの値も既知の正規のハードウェア構成と一致します。
まとめ:BrowserLeaks はテスト、Gologin は解決策です
BrowserLeaks は、一部の神経質なユーザーだけが使う特殊なツールではありません。2026年の現在、複数アカウントの運用、アフィリエイトトラフィックの管理、競合調査、あらゆる Web 自動化ワークフローの運用に携わる人にとって、最初にクリアしておくべき基本の診断ツールです。
テストの対象範囲は大きく広がっています。TLS 層での JA4 フィンガープリントにより、ヘッドレスの自動化は、JavaScript が1行も実行される前に、ネットワークソケットのレベルで検出されます。Canvas や AudioContext のフィンガープリントがあるため、VPN やブラウザの設定にかかわらず、お使いのハードウェアは特定され得ます。また WebRTC リークがあると、プロキシの設定にかかわらず、本当の IP が見えてしまうことがよくあります。
BrowserLeaks のテストを通過するには、ブロックしたりランダム化したりするのではなく、一貫性があり、ハードウェアの実態とも整合したプロファイルが必要です。Gologin は、まさにそのようなブラウザプロファイルを作成します。TLS ハンドシェイクから JavaScript API の層まで、フィンガープリントに関わるあらゆるレイヤーに対して、内部で矛盾のない単一のIDを示します。
上の BrowserLeaks テストを実行してみてください。JA4 ハッシュ、Canvas フィンガープリント、WebRTC の candidate を確認しましょう。そうすれば、何を修正すべきか、そしてなぜそれが重要なのかが正確に分かります。