Recenzja BrowserLeaks 2026: kompletny przewodnik po testowaniu fingerprintu
Wypróbuj Gologin za darmo
Włączasz VPN, sprawdzasz swój adres IP i wynik wychodzi czysty. Myślisz, że jesteś niewidzialny/niewidzialna. Nie jesteś.
W 2026 roku sprawdzanie samego IP jest cyfrowym odpowiednikiem założenia maski i zapomnienia o zmianie butów. Nowoczesna infrastruktura śledząca, od warstwy zarządzania botami w Cloudflare, przez Meta Pixel, po systemy zapobiegania oszustwom, na których opierają się największe platformy e-commerce, nie interesuje się Twoim widocznym adresem IP. Profiluje kryptograficzny odcisk Twojego uzgadniania TLS, sposób renderowania canvas przez GPU w Twojej przeglądarce oraz precyzyjny czas działania systemowego stosu audio, co do nanosekundy. Twój adres IP to najmniej ciekawa rzecz, jaką o Tobie wiadomo.
Narzędzia, na których polegają zwykli użytkownicy dbający o prywatność, czyli darmowe „sprawdzarki IP” dla VPN-ów i skanery w rozszerzeniach przeglądarki, pomijają 90% tego, przez co faktycznie zostajesz oznaczony, zablokowany lub powiązany z poprzednią sesją. BrowserLeaks to narzędzie, które nie pomija niczego.
BrowserLeaks od lat jest złotym standardem zaawansowanego testowania fingerprintu przeglądarki, a w 2026 roku pozostaje najbardziej kompleksowym i technicznie rzetelnym narzędziem do audytu prywatności dostępnym publicznie. Nie owija w bawełnę i nie ukrywa niewygodnej prawdy. Jeśli Twoja konfiguracja przecieka, BrowserLeaks za każdym razem to wykryje.
Ten poradnik jest dla osób, które chcą dokładnie wiedzieć, czym jest BrowserLeaks, jak działa każdy test na poziomie protokołu, co naprawdę oznaczają wyniki i jak na ich podstawie działać.
Zanim przeczytasz dalej, przetestuj swój aktualny profil przeglądarki w naszej wbudowanej natywnej instancji powyżej.
Czym jest BrowserLeaks i jak działa w 2026 roku?
BrowserLeaks to bezpłatny pakiet diagnostyczny działający w przeglądarce, który systematycznie sprawdza każde dostępne API JavaScript, funkcję przeglądarki i zachowanie sieciowe, aby odtworzyć pełny fingerprint, jaki Twoja przeglądarka udostępnia w sieci. Nie wymaga instalacji ani konta. Po prostu się ładuje i od razu zaczyna odczytywać to, co Twoja przeglądarka sama o sobie ujawnia.
Ewolucja od sprawdzarki IP do laboratorium fingerprintów
Gdy powstał BrowserLeaks, śledzenie w sieci było stosunkowo prymitywne: sieci reklamowe opierały się głównie na plikach cookie stron trzecich, a „prywatność” oznaczała w większości czyszczenie ciasteczek lub ukrywanie IP. Prosty test wycieku IP wystarczał w przypadku większości modeli zagrożeń.
Od tamtej pory ekosystem śledzenia przeszedł fundamentalną zmianę architektury. Pliki cookie stron trzecich są faktycznie wycofane we wszystkich głównych przeglądarkach. Presja regulacyjna (RODO, CCPA oraz unijne rozporządzenie o tożsamości cyfrowej z 2025 roku) skłoniła reklamodawców i platformy do budowy systemów identyfikacji niezależnych od cookies. Efektem jest wielowarstwowa infrastruktura fingerprintingu, która w większości wdrożeń jest trwalsza i dokładniejsza niż kiedykolwiek były ciasteczka.
BrowserLeaks rozwijał się równolegle z tym krajobrazem. W 2026 roku testuje ponad 20 różnych powierzchni fingerprintingu, w tym kilka, które stały się istotne operacyjnie dopiero w ciągu ostatnich 18 miesięcy:
- Fingerprinting uzgadniania TLS/SSL (JA3, JA4, JA4+) — ustalanie na poziomie protokołu, która biblioteka kliencka zainicjowała połączenie
- Fingerprinting HTTP/2 — analiza kolejności ramek HEADERS i wartości ramek SETTINGS w celu rozpoznania silnika przeglądarki
- Ujawnianie topologii sieci przez WebRTC — mapowanie wewnętrznych interfejsów sieciowych nawet za NAT i tunelami VPN
- Renderowanie na poziomie GPU przez WebGL i Canvas API — wyciąganie artefaktów renderowania specyficznych dla sprzętu
- Analiza czasu AudioContext — odczyt zachowania sprzętowego stosu audio
- Enumeracja powierzchni Web API — wykrywanie, które API przeglądarki są dostępne, nieobecne lub zachowują się nietypowo
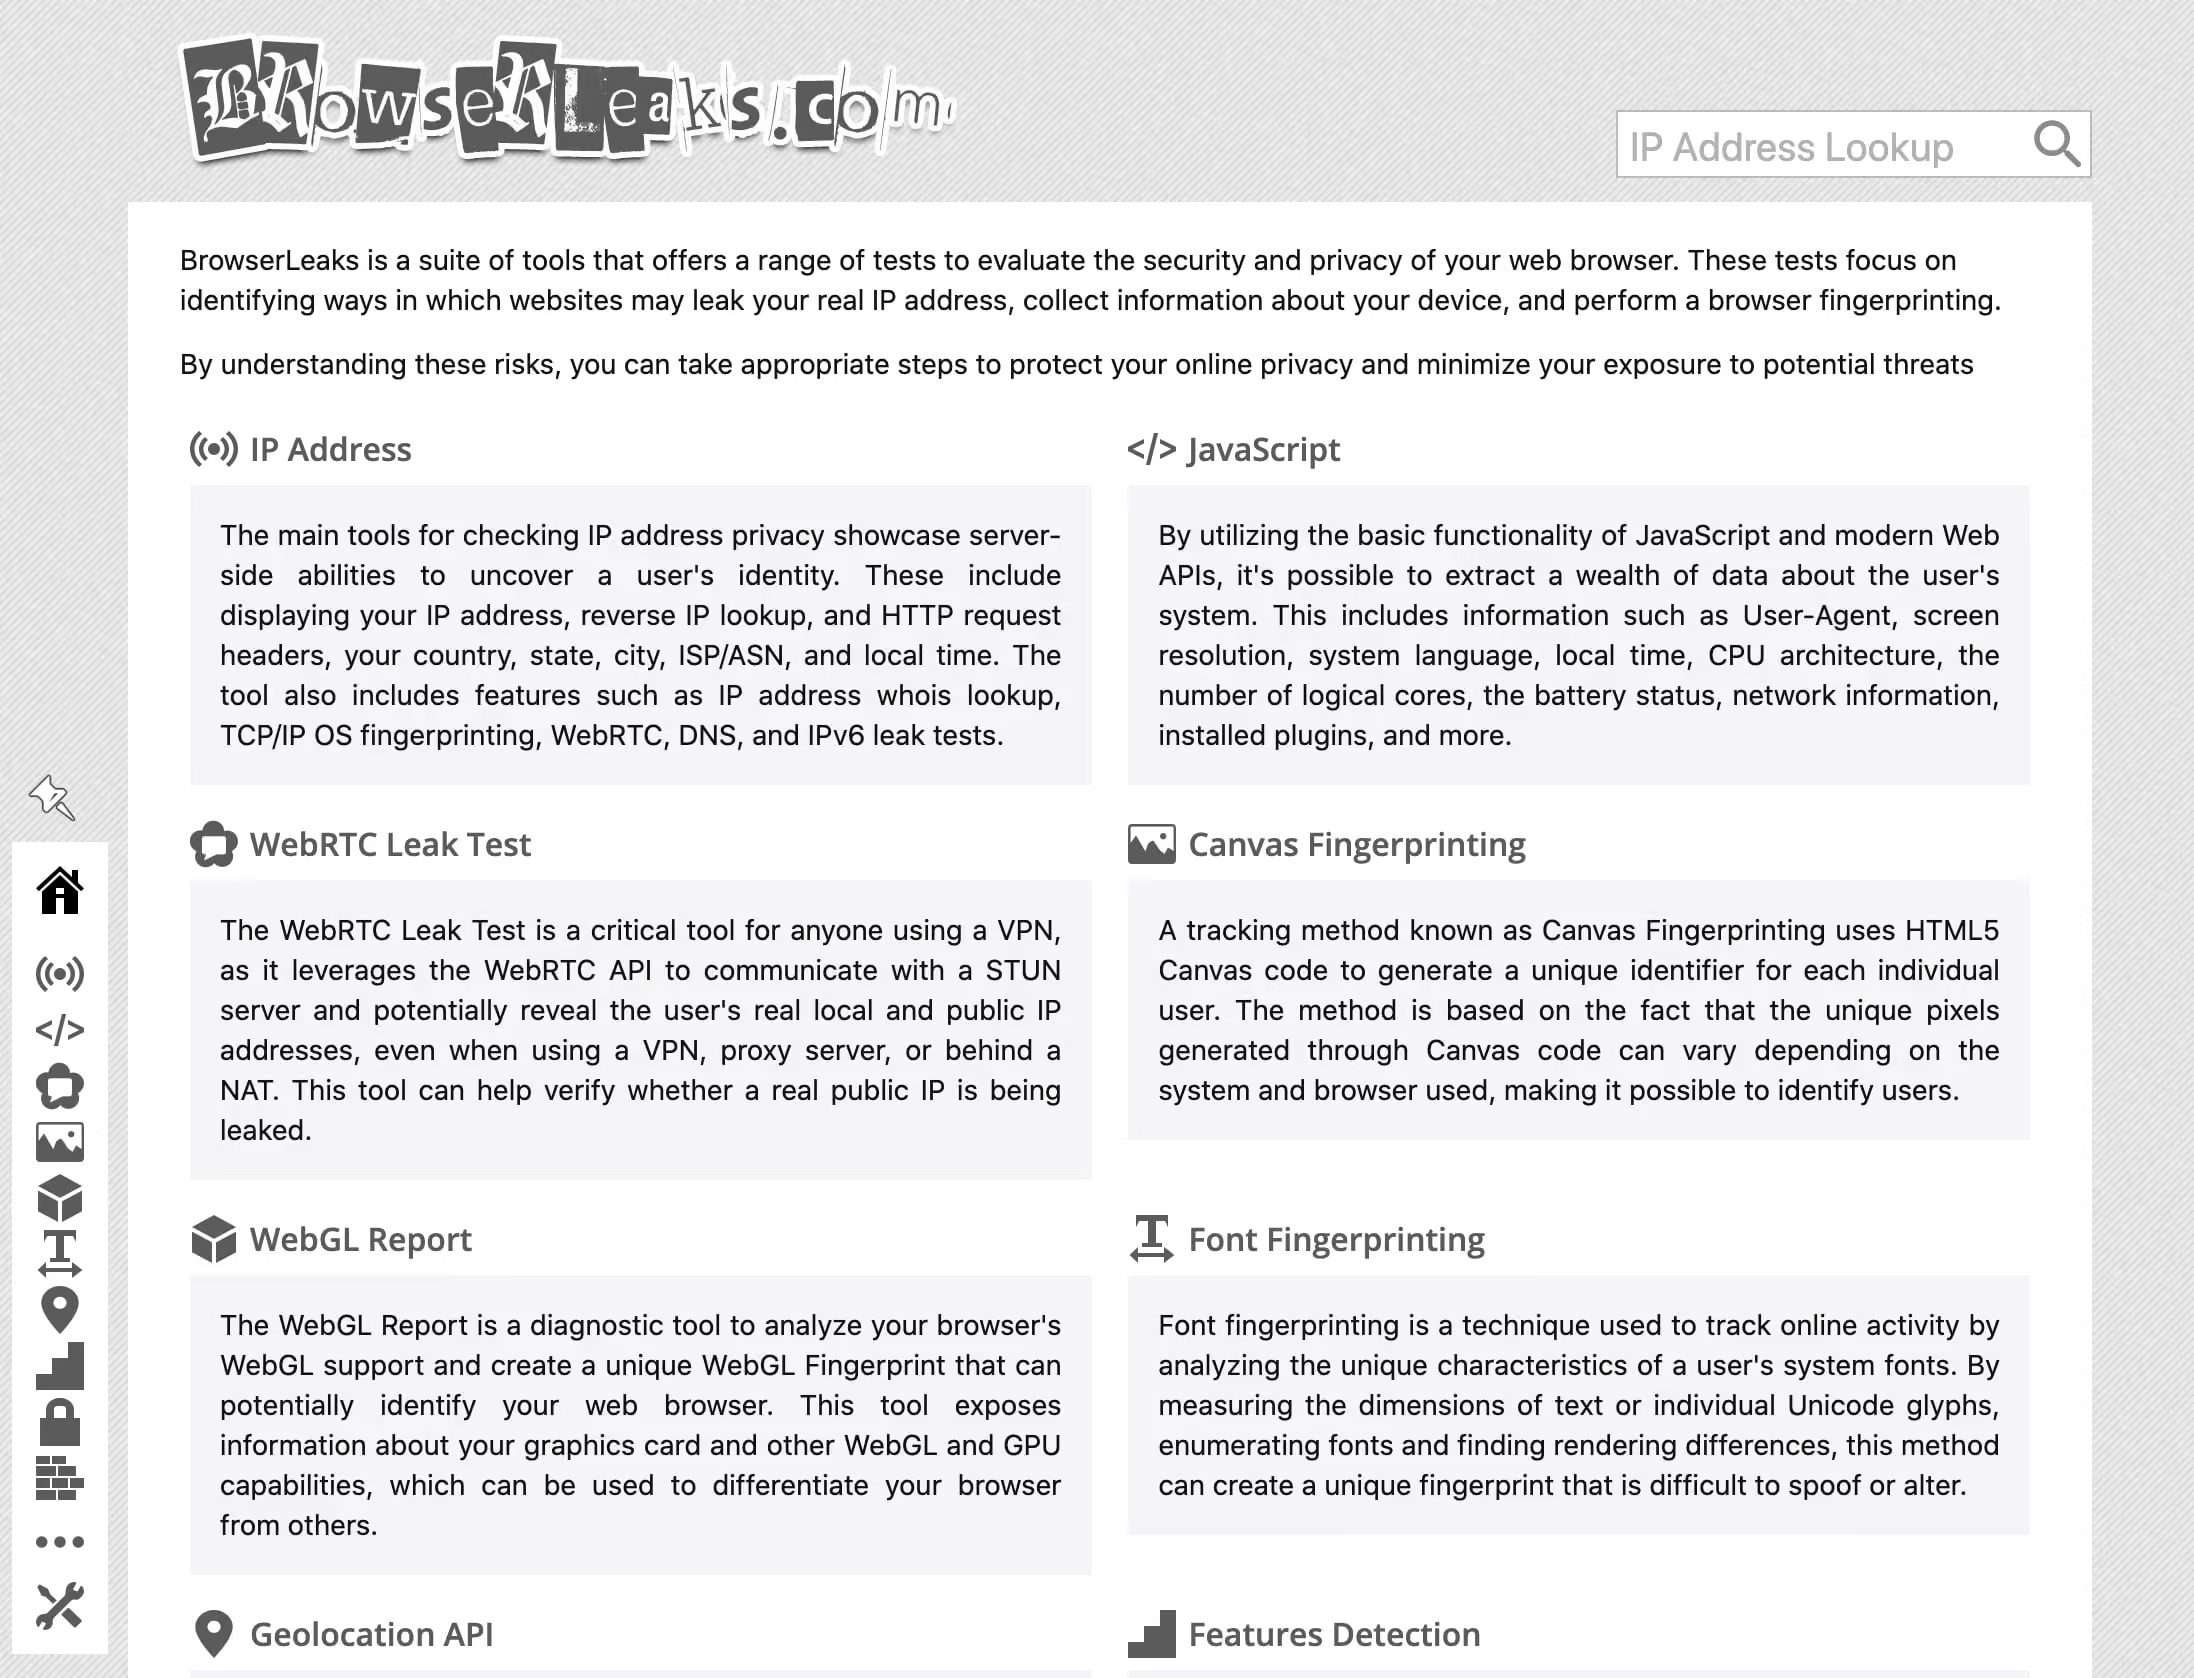
BrowserLeaks wyróżnia się przejrzystością. Każdy test pokazuje surowe dane wyjściowe — rzeczywiste dane, które wysyła Twoja przeglądarka — zamiast uproszczonego werdyktu „zaliczone/niezaliczone” w kolorach czerwonym i zielonym. Na tym polega różnica między narzędziem diagnostycznym a widżetem marketingowym.
Dlaczego zwykłe sprawdzarki zawodzą
Standardowe narzędzia do „kontroli prywatności” zwykle weryfikują trzy rzeczy: Twój widoczny IP, przybliżoną lokalizację i to, czy zapytania DNS przechodzą przez deklarowanego dostawcę. To tylko niewielki fragment Twojej powierzchni ataku.
BrowserLeaks działa natomiast na poziomie API JavaScript. Wywołuje bezpośrednio RTCPeerConnection, aby uruchomić negocjację WebRTC, wykonuje operacje renderowania OffscreenCanvas, aby przechwycić wynik specyficzny dla GPU, wywołuje AudioContext.createOscillator() i mierzy artefakty zmiennoprzecinkowe powstałej fali oraz odczytuje navigator.fonts.query(), aby wyliczyć czcionki systemowe. To nie są żądania na poziomie sieci — wykonują się w całości w piaskownicy Twojej przeglądarki, dlatego właśnie VPN nie zapewnia przed nimi żadnej ochrony.
W modelu zagrożeń 2026 roku przejście testu BrowserLeaks jest warunkiem koniecznym, a nie dodatkiem w każdym scenariuszu obejmującym zarządzanie kontami, zautomatyzowane zbieranie danych, marketing afiliacyjny lub dowolny przepływ pracy, w którym platforma może oznaczyć Twoją sesję.
Szczegółowy przegląd: kluczowe testy BrowserLeaks, które musisz wykonać
Test wycieku IP i WebRTC
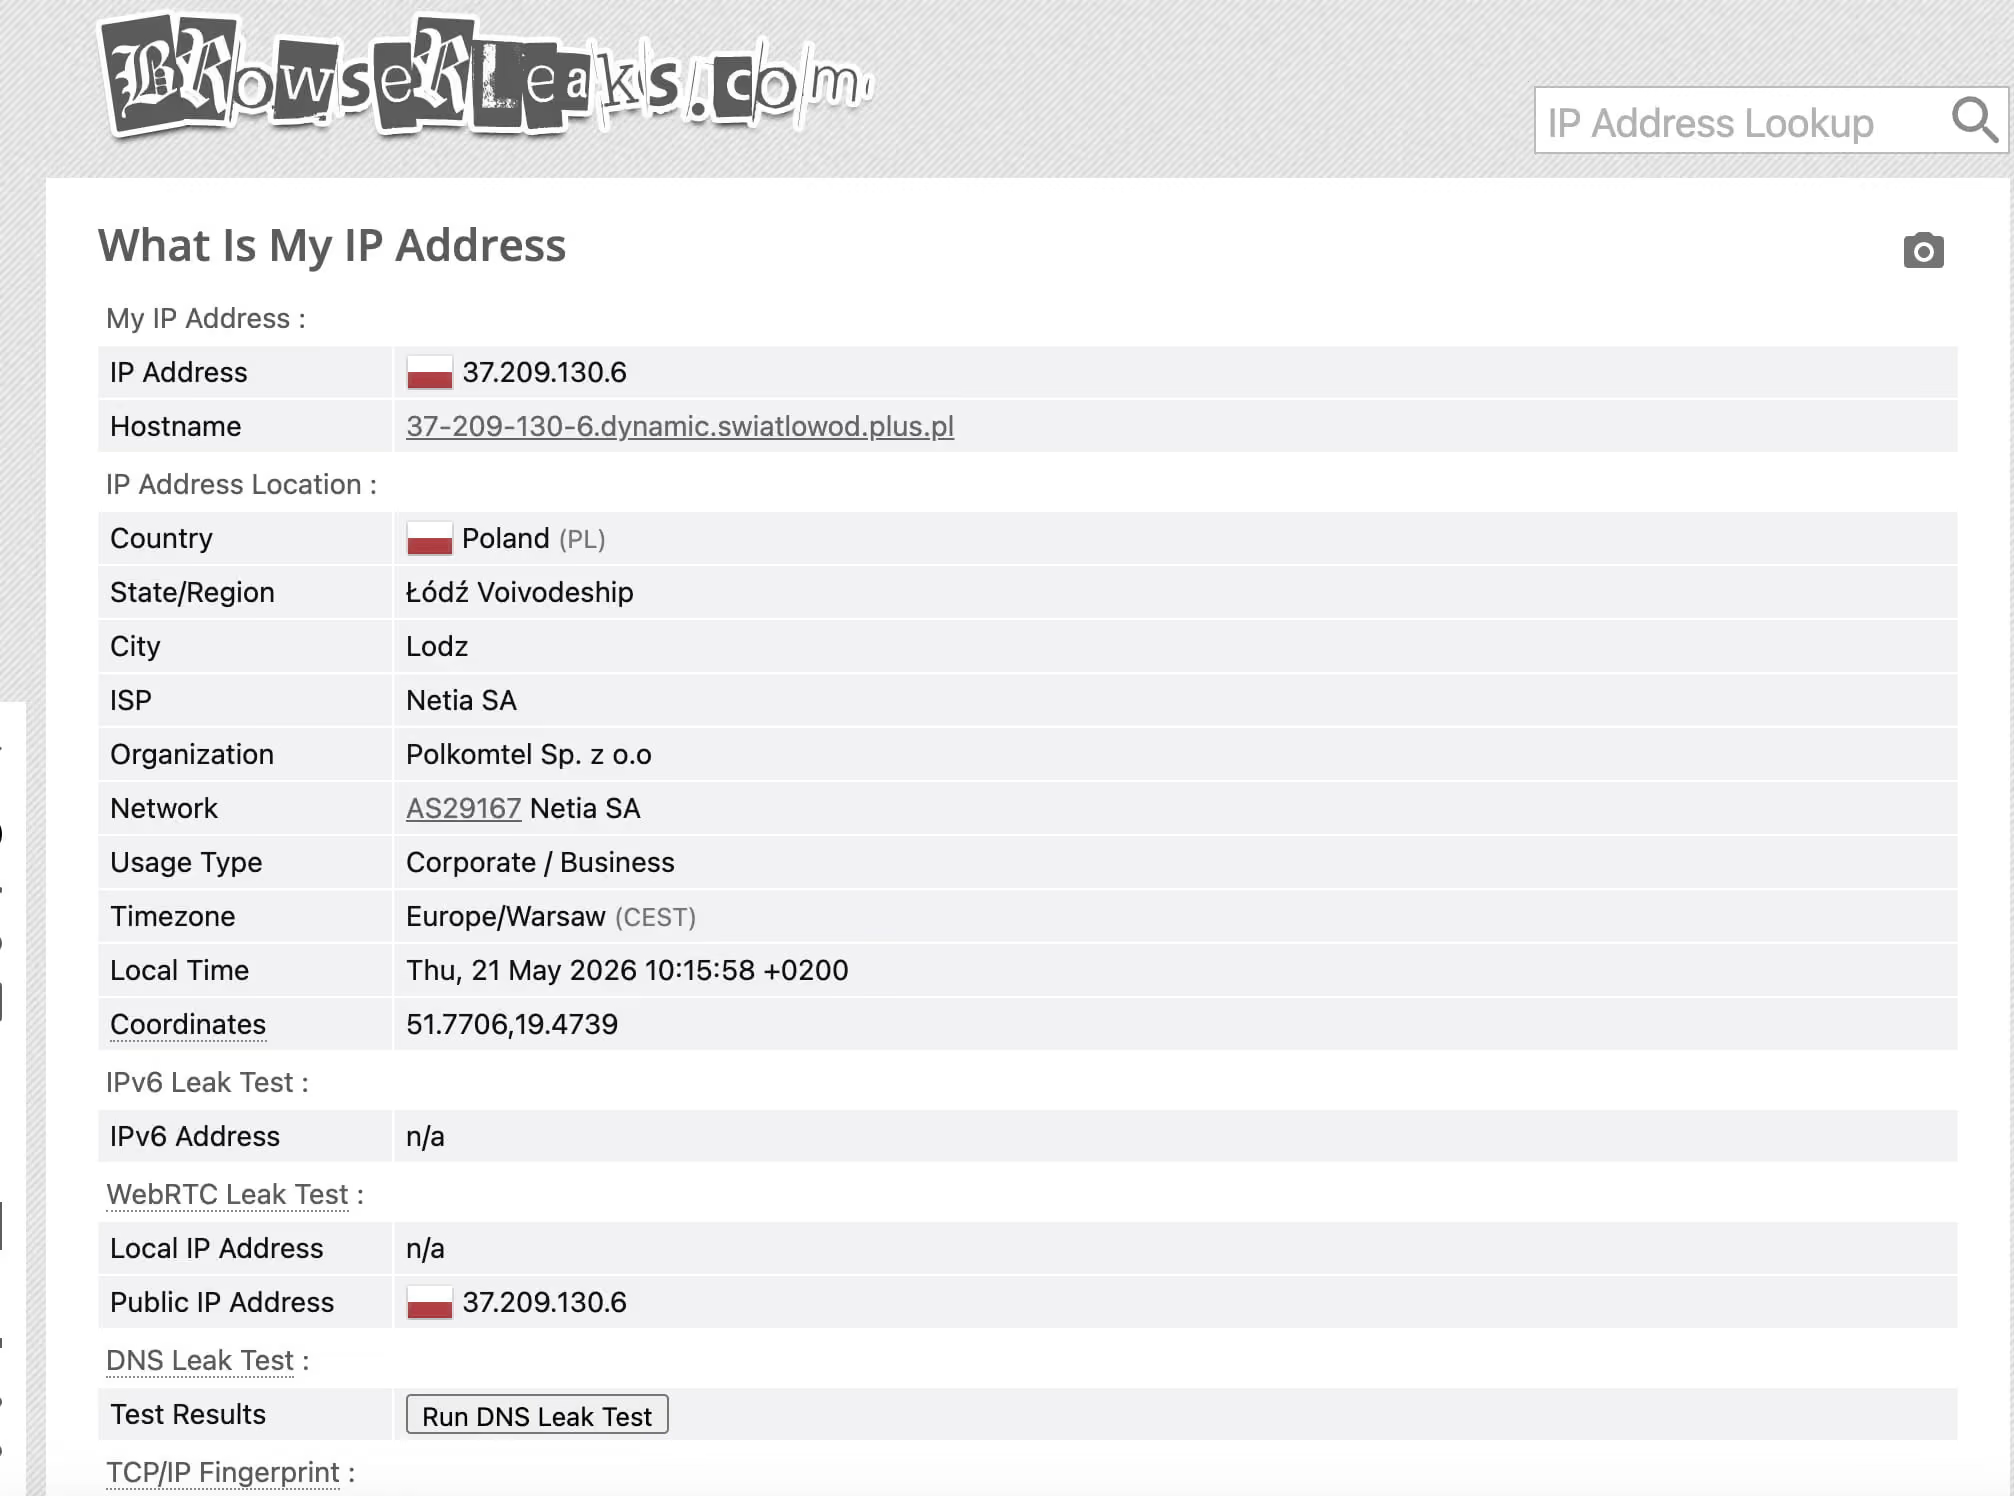
Test IP w BrowserLeaks robi dwie rzeczy, których nie robią zwykłe narzędzia do sprawdzania IP. Po pierwsze, odpytuje Twój widoczny publiczny adres IP standardowymi kanałami HTTP — czyli ten sam adres IP, który widzi każda strona, gdy Twoje żądanie trafia na jej serwer. Po drugie, i to kluczowe, inicjuje negocjację połączenia równorzędnego (peer connection) WebRTC, aby wydobyć każdy adres IP, który Twój system ujawnia przez protokół sygnalizacyjny STUN/TURN.
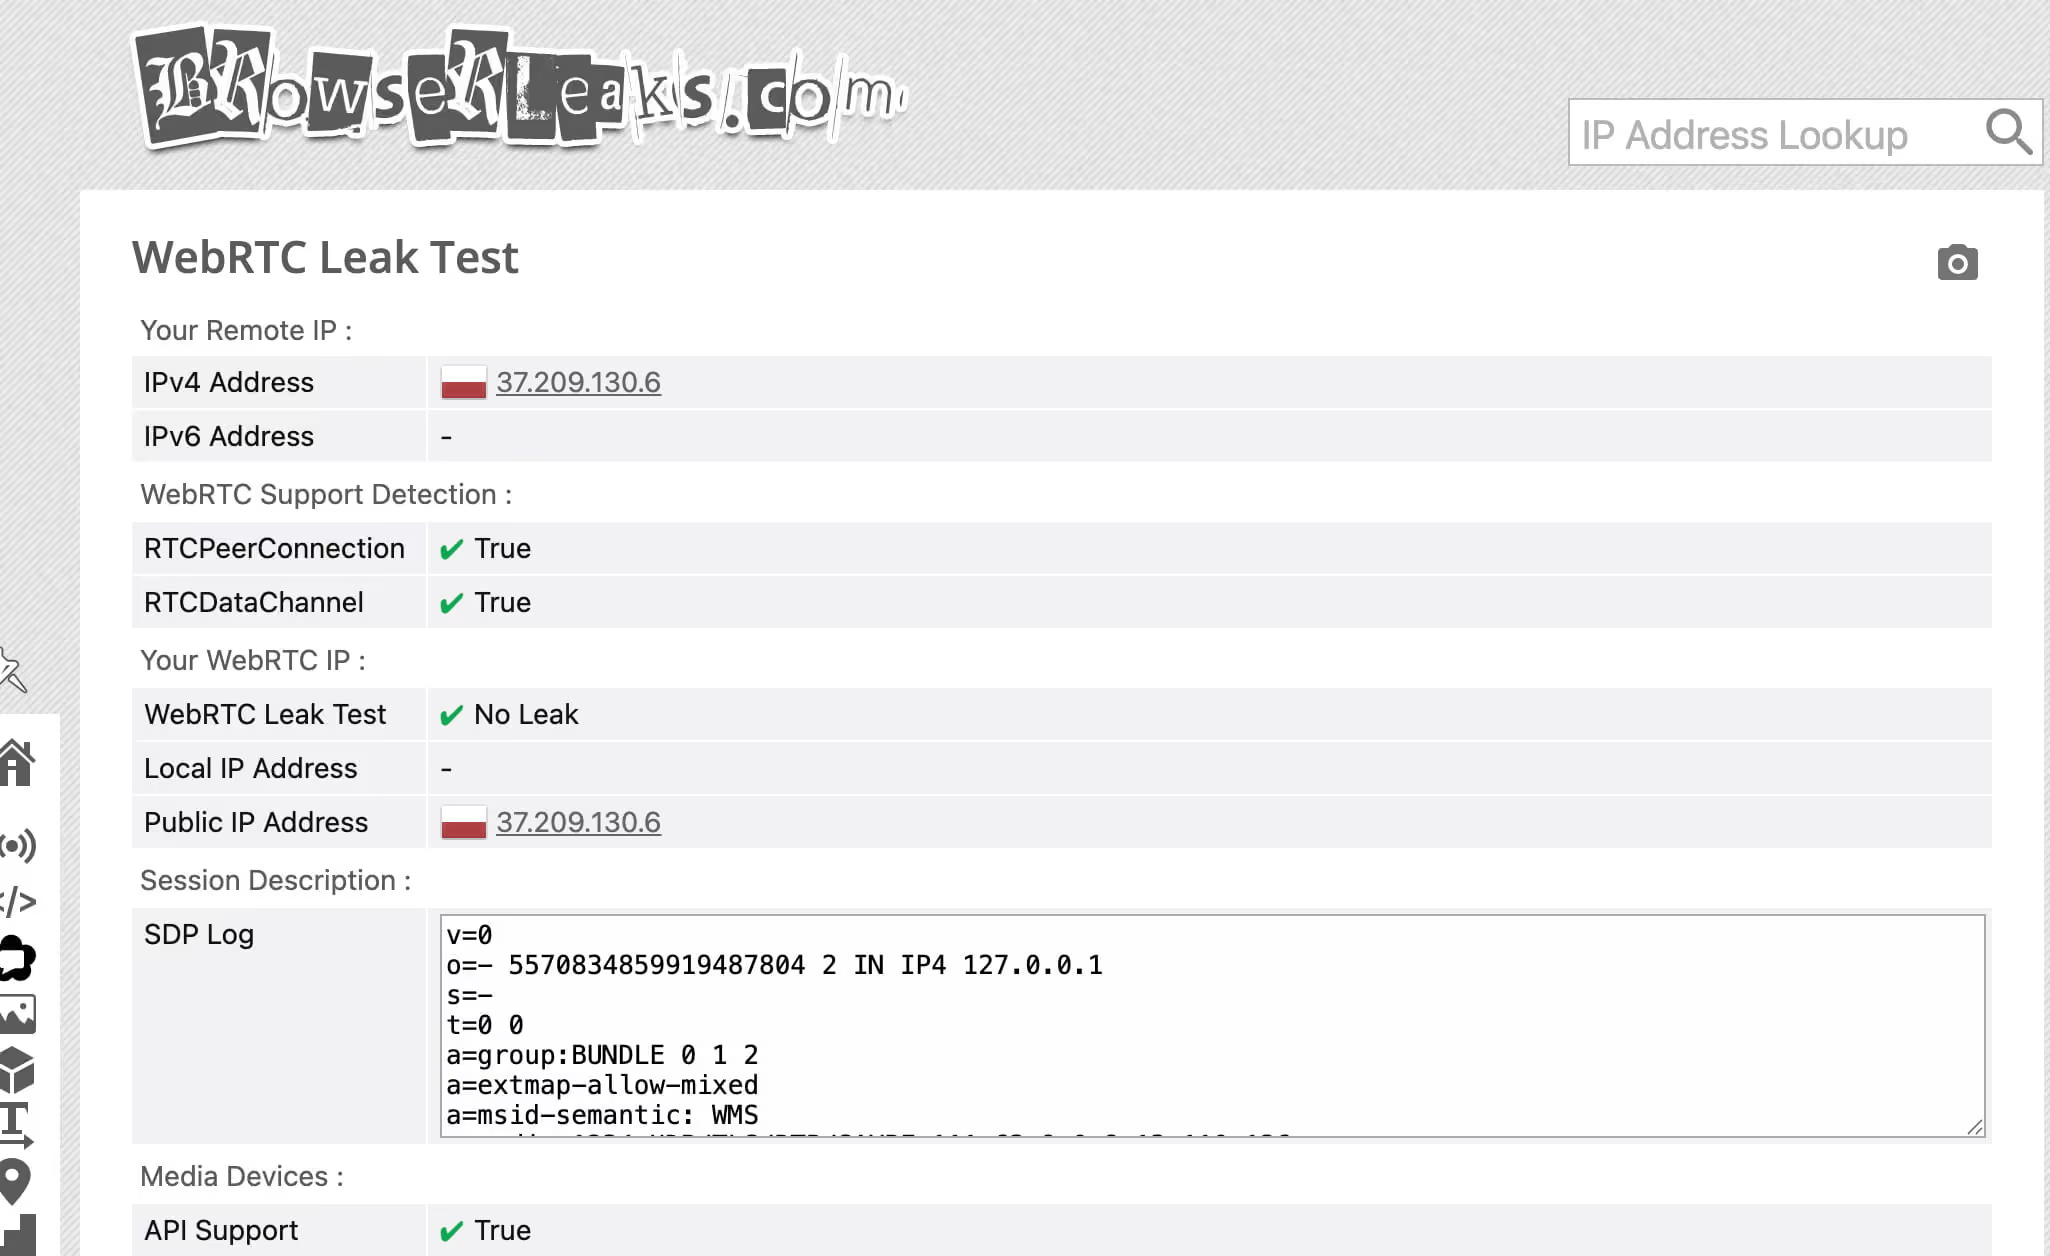
WebRTC (Web Real-Time Communication) to natywne API przeglądarki, stworzone do komunikacji peer-to-peer: przesyłania dźwięku, obrazu i danych. Aby nawiązać połączenie, używa protokołu ICE (Interactive Connectivity Establishment), który systematycznie zbiera wszystkie adresy sieciowe, jakich może użyć urządzenie — w tym lokalne adresy LAN (192.168.x.x, 10.x.x.x), rzeczywisty publiczny adres IP oraz adresy widoczne dla skonfigurowanych serwerów STUN.
Najpoważniejszy problem: w większości implementacji WebRTC działa poniżej tablicy routingu VPN. Gdy przeglądarka wywołuje new RTCPeerConnection() i ICE zaczyna zbierać adresy, stos sieciowy systemu operacyjnego odpowiada, zanim tunel VPN przechwyci żądanie. W efekcie Twój prawdziwy adres IP, domowy lub z centrum danych, — ten, który VPN miał ukrywać — trafia bezpośrednio do serwera STUN i wraca do kontekstu JavaScript każdej strony, która przeprowadza taki test.
Test WebRTC w BrowserLeaks rozróżnia:
- Kandydatów z publicznym IP — Twój prawdziwy adres WAN, który może omijać routing VPN
- Kandydatów z lokalnym IP — Twój adres LAN (
192.168.x.x), który pozwala rozpoznać topologię Twojej sieci wewnętrznej - Kandydatów mDNS — nowoczesne przeglądarki oparte na Chromium potrafią częściowo ukrywać lokalne adresy IP za pomocą identyfikatorów mDNS (np.
a1b2c3d4-xxxx.local), ale to rozwiązanie jest wdrażane niespójnie i samo w sobie może być wykrywalnym sygnałem zachowania
VPN, który nie przechwytuje żądań WebRTC na poziomie sterownika sieciowego, albo przeglądarka, która nie kieruje WebRTC przez proxy, za każdym razem ujawni Twój prawdziwy adres IP. BrowserLeaks pokaże Ci dokładnie to w tabeli kandydatów IP.
Jak wygląda czysty wynik: kandydaci z publicznym IP pokazują wyłącznie adres IP serwera VPN/proxy. Nie widać żadnych kandydatów z lokalnym IP (albo działa ukrywanie adresów przez mDNS). Nie wyciekają adresy IPv6, jeśli Twój VPN tuneluje tylko IPv4 (to częsty wektor wycieku IPv6).
Fingerprinting Canvas i WebGL
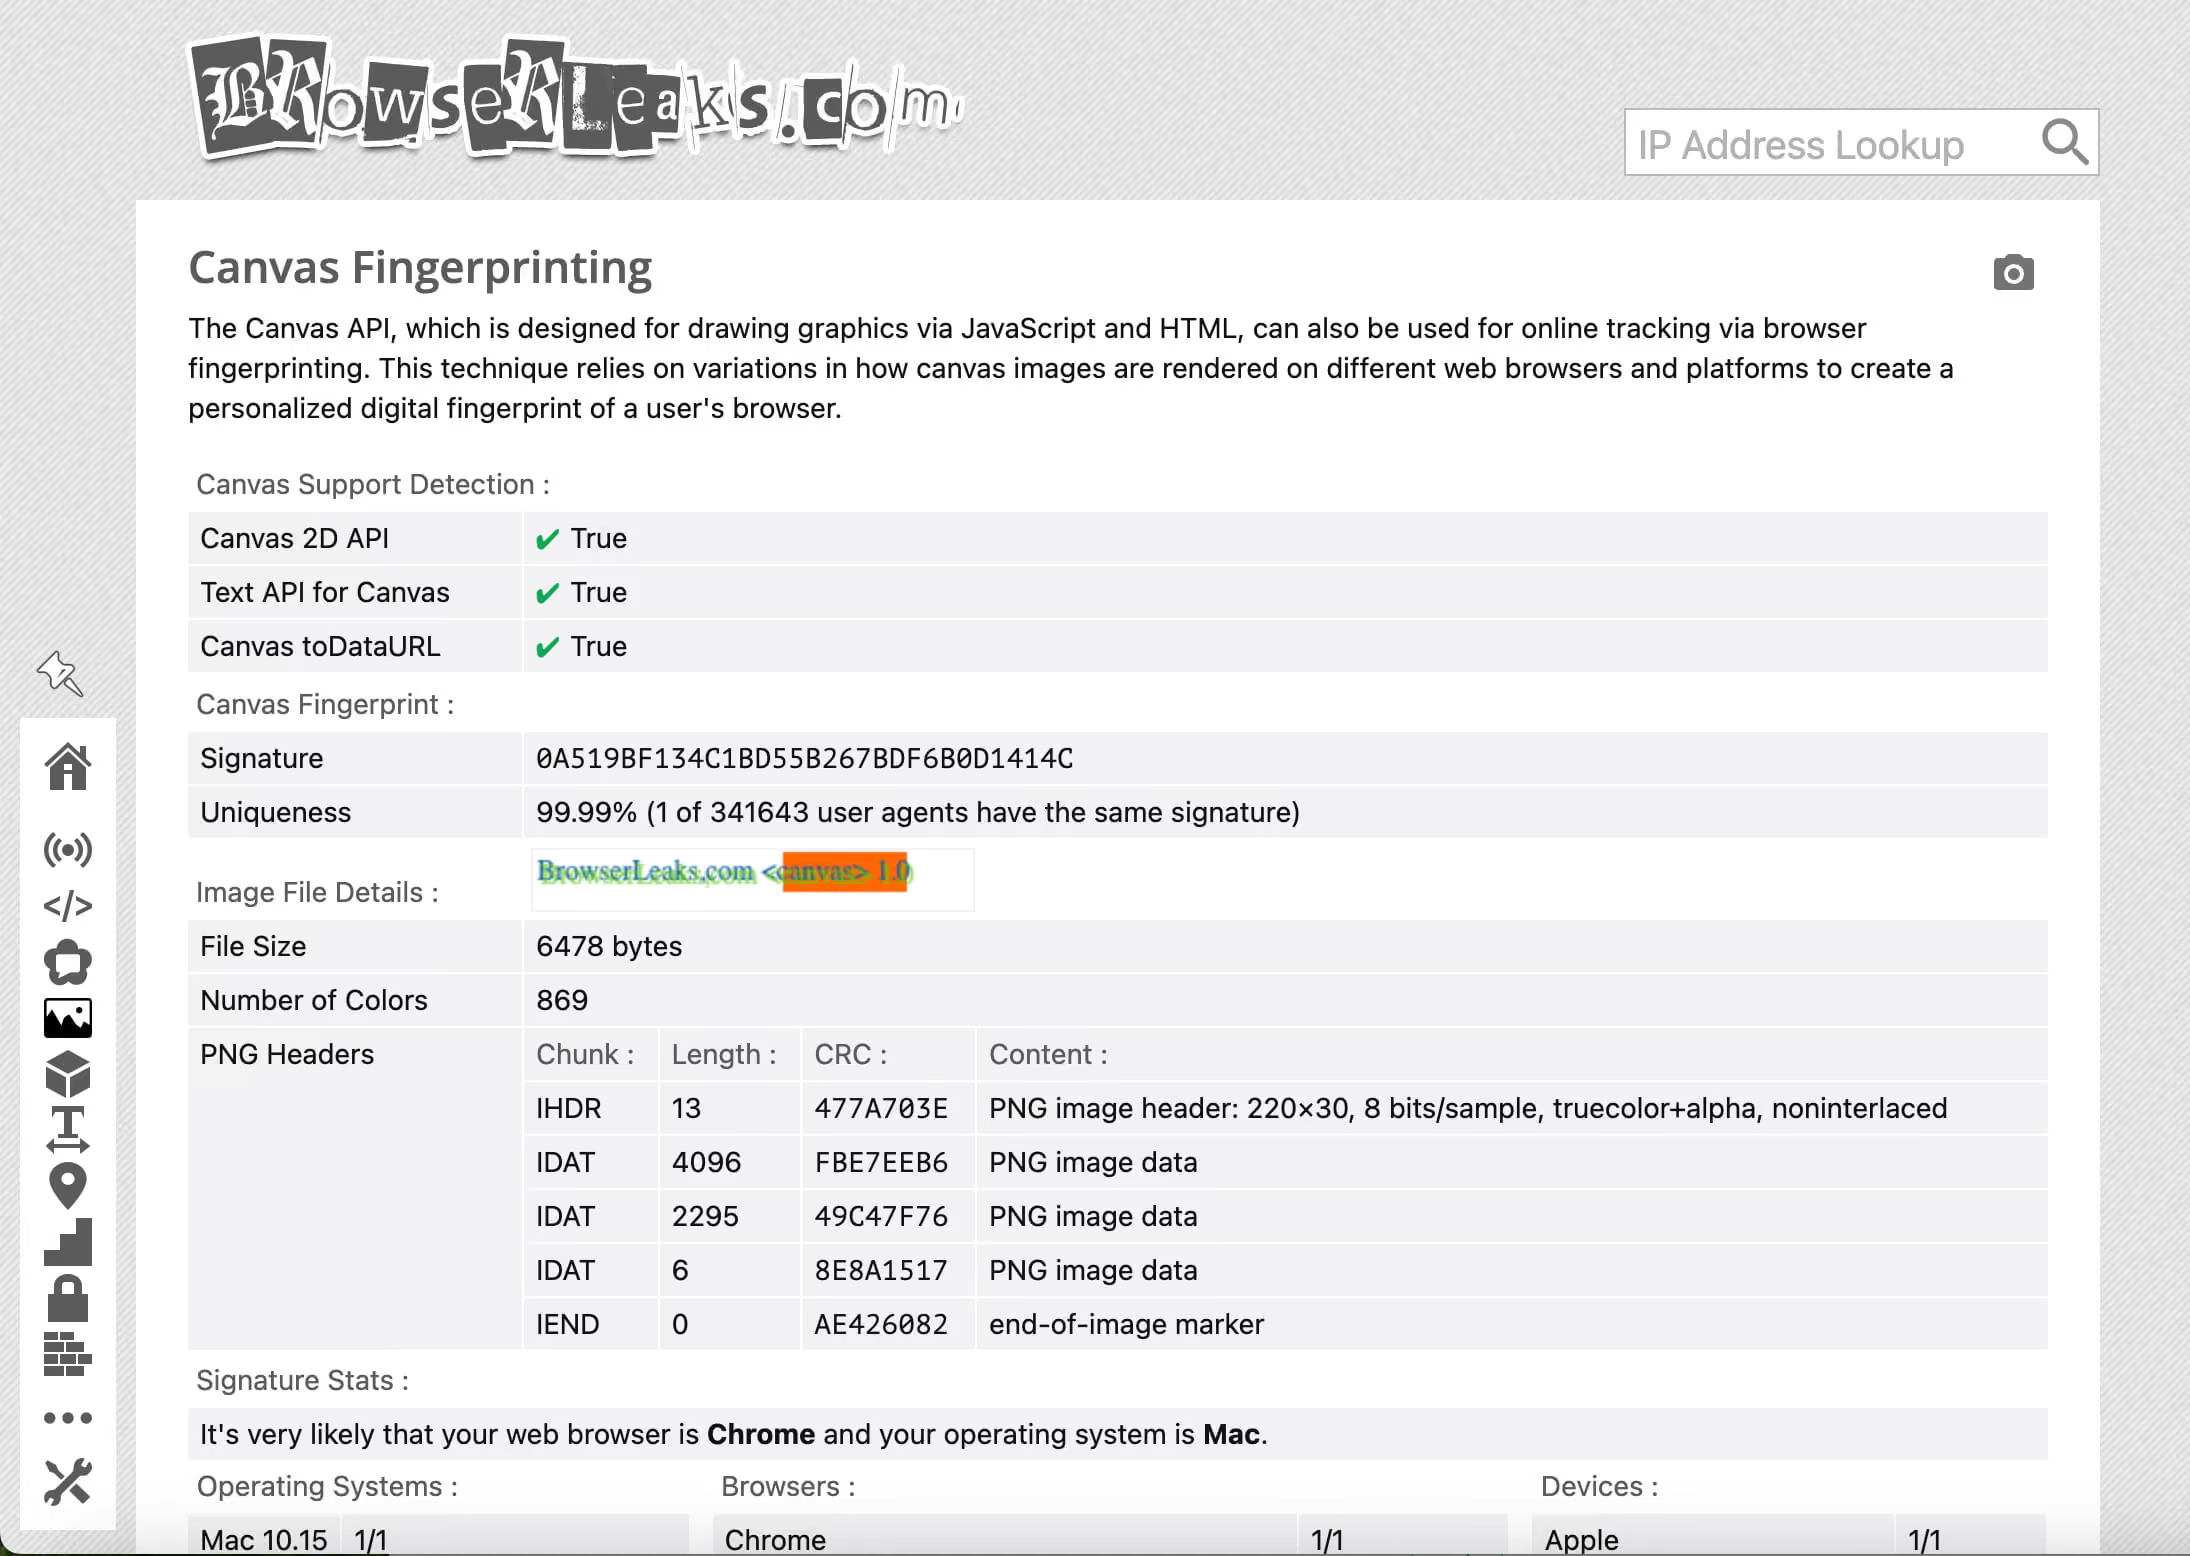
Testy fingerprintingu Canvas i WebGL dotyczą czegoś, czym nie zajmują się ani VPN-y, ani proxy, ani standardowe rozszerzenia prywatności: fizycznego zachowania Twojego GPU i stosu sterowników graficznych.
Jak działa fingerprinting Canvas:Gdy JavaScript wywołuje API Canvas 2D, aby wyrenderować tekst i kształty, wynikowa tablica pikseli przechodzi przez łańcuch obejmujący Twój procesor, GPU, wersję sterownika graficznego, system renderowania czcionek w systemie operacyjnym oraz mechanizm antyaliasingu. Każdy z tych elementów wprowadza drobne, deterministyczne różnice — odmienne zaokrąglanie liczb zmiennoprzecinkowych, różne decyzje przy renderowaniu subpikseli, obsługę profili kolorów — które razem dają obraz subtelnie różniący się od tego z każdej innej konfiguracji sprzętowej.
BrowserLeaks renderuje standardową scenę Canvas — zwykle połączenie tekstu Unicode w kilku krojach pisma, kształtów geometrycznych i wypełnień gradientowych — a następnie odczytuje surowe dane pikseli przez canvas.toDataURL(). Ta tablica pikseli jest haszowana (najczęściej SHA-256) do zwartego odcisku. Otrzymana wartość jest:
- Deterministyczna: Twój sprzęt za każdym razem daje ten sam hasz
- Trwała: niezależna od plików cookie, sesji, adresów IP czy ustawień przeglądarki
- Wysokiej entropii: prawdopodobieństwo kolizji w różnych konfiguracjach sprzętowych jest wyjątkowo niskie
Podczas gdy Canvas rejestruje zachowanie renderowania 2D, WebGL bezpośrednio sonduje potok renderowania 3D. BrowserLeaks odczytuje WEBGL_debug_renderer_info, aby uzyskać ciągi takie jak ANGLE (NVIDIA GeForce RTX 4090 Direct3D11 vs_5_0 ps_5_0) — dokładny model GPU, interfejs sterownika i wersję modelu shaderów. Nawet bez włączonego rozszerzenia debugującego wykonywanie shaderów wierzchołków i fragmentów w WebGL powoduje powstawanie zależnych od sprzętu artefaktów zmiennoprzecinkowych, które można zahaszować do stabilnego odcisku.
W 2026 roku główne platformy używają haszy Canvas/WebGL jako sygnału przywracania sesji: nawet po wyczyszczeniu wszystkich plików cookie i zmianie adresu IP pasujący hasz Canvas łączy Twoją nową sesję z poprzednią tożsamością.
Wykrywanie czcionek i AudioContext
Wyliczanie czcionek:Czcionki systemowe zależą od wersji systemu operacyjnego, pakietu językowego, zainstalowanych programów i ręcznej instalacji przez użytkownika. Zestaw czcionek na danym komputerze jest niezwykle unikatowy. Standardowa instalacja Windows 11 ma przewidywalny zestaw podstawowy. Komputer z Adobe Creative Cloud dodaje setki konkretnych krojów pisma. System Linux z własnym zestawem czcionek wygląda zupełnie inaczej.
BrowserLeaks wykorzystuje dwie metody wyliczania czcionek:
- Pomiar oparty na CSS: ukryte elementy
<span>są renderowane w każdej czcionce z dużej listy kandydatów, a punktem odniesienia jest znana czcionka zastępcza. Jeśli dana czcionka jest zainstalowana, tekst w niej wyrenderowany ma inne wymiary niż w czcionce zastępczej, a różnica szerokości lub wysokości mieści się w zakresie pikseli. Można to zmierzyć przezgetBoundingClientRect()bez jawnych uprawnień do listowania czcionek. - API
document.fonts.check(): nowoczesne przeglądarki udostępniają APIFontFaceSet, które pozwala bezpośrednio sprawdzić dostępność czcionki. Choć w 2025 roku przeglądarki zaczęły ograniczać je uprawnieniami, metoda pomiaru przez CSS pozostaje powszechnie dostępna.
Kombinacja ok. 50–100 wykrytych czcionek daje wynik unikalności, który sam w sobie pozwala zidentyfikować użytkownika z niemal całkowitą pewnością. W połączeniu z innymi sygnałami całkowicie eliminuje niejednoznaczność statystyczną.
Fingerprinting AudioContext:Web Audio API (AudioContext) przetwarza dźwięk programowo, ale to przetwarzanie przechodzi przez systemowy stos audio i interfejsy sprzętowe. BrowserLeaks tworzy OscillatorNode generujący sinusoidę, przepuszcza ją przez DynamicsCompressorNode i odczytuje powstały bufor przebiegu w formacie zmiennoprzecinkowym.
Arytmetyka algorytmu kompresji jest zaimplementowana inaczej w różnych architekturach CPU (x86 vs ARM), jednostkach zmiennoprzecinkowych i systemowych podsystemach audio. Drobne różnice liczbowe, które się pojawiają, rzędu 15. miejsca po przecinku liczby zmiennoprzecinkowej, są stabilne między sesjami i jednoznacznie identyfikują połączenie Twojego sprzętu i systemu. Ta technika nie wymaga żadnych uprawnień i działa niezauważenie w czasie poniżej 100 milisekund.
Aktualizacja 2026: fingerprinting TLS (JA3/JA4) i HTTP/2
To najważniejsza zmiana w fingerprintingu przeglądarek w ostatnich dwóch latach, a jednocześnie ta, którą większość użytkowników i narzędzi całkowicie pomija.
Co tak naprawdę rejestruje fingerprinting TLS:Za każdym razem, gdy Twoja przeglądarka nawiązuje połączenie HTTPS, zaczyna od uzgadniania TLS (TLS handshake). Klient (Twoja przeglądarka) wysyła do serwera komunikat ClientHello. Zawiera on uporządkowaną listę:
- Obsługiwanych zestawów szyfrów — algorytmów kryptograficznych, których klient może użyć, w kolejności preferencji
- Rozszerzeń TLS — dodatkowych parametrów negocjacji, w tym wskazania nazwy serwera (SNI), grup key share, algorytmów podpisu i innych
- Kolejności rozszerzeń — sekwencji, w jakiej rozszerzenia pojawiają się w strumieniu bajtów ClientHello
Algorytm JA3 (Salesforce, 2017) haszuje te pola do 32-znakowego odcisku MD5. JA3 nie odczytuje ustawień Twojej przeglądarki. Odczytuje rzeczywistą strukturę bajtów Twojego uzgadniania TLS na poziomie gniazda. Oznacza to, że identyfikuje bibliotekę TLS (np. BoringSSL w Chromium, NSS w Firefoksie), a nie warstwę interfejsu przeglądarki.
JA4 i JA4+ (2024–2025):JA4, opracowany przez FoxIO, rozwiązuje ograniczenia JA3 i w latach 2025–2026 stał się dominującym standardem przyjętym przez Cloudflare, Akamai, F5 i większość dużych dostawców CDN/WAF. Usprawnienia JA4 obejmują:
- JA4 — rejestruje kolejność zestawów szyfrów, wersję TLS, typy rozszerzeń i wartości ALPN (Application-Layer Protocol Negotiation) w formacie bardziej odpornym na kolizje
- JA4+ — rozszerza odcisk o pełną kolejność i wartości rozszerzeń TLS, co znacznie utrudnia fałszowanie przez zmianę kolejności lub losowanie poszczególnych pól
- JA4H — tworzy odcisk nagłówków HTTP/1.1
- JA4S — tworzy odcisk komunikatu TLS ServerHello do identyfikacji po stronie serwera
Połączenia HTTP/2 zaczynają się od ramki SETTINGS i ramki HEADERS, które zawierają wartości i kolejność specyficzne dla danej implementacji. Implementacja HTTP/2 w Chromium wysyła określoną sekwencję parametrów SETTINGS z określonymi wartościami. Firefox wysyła inną sekwencję. curl jeszcze inną. Automatyczny skrypt korzystający z biblioteki httpx w Pythonie wysyła kolejną.
Powstaje w ten sposób sygnał tożsamości w warstwie sieciowej, który jest całkowicie niezależny od ciągu User-Agent Twojej przeglądarki i od środowiska JavaScript. Bot, który poprawnie podszywa swój User-Agent pod Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/130.0.0.0 Safari/537.36, ale używa ramki HTTP/2 SETTINGS z kompilacji Chromium do automatyzacji, zostanie natychmiast rozpoznany jako niestandardowy przez każdy system odczytujący fingerprinty HTTP/2.
Bot Management od Cloudflare, PerimeterX (obecnie HUMAN), DataDome i Imperva używają fingerprintów TLS i HTTP/2 jako sygnałów identyfikacyjnych pierwszego poziomu (Tier 1). Porównują przychodzący odcisk z biblioteką znanych, prawidłowych odcisków legalnych przeglądarek. Niezgodność między deklarowaną tożsamością przeglądarki a odciskiem TLS to niemal natychmiastowy wektor wykrycia.
Test fingerprintingu TLS w BrowserLeaks pokazuje dokładnie, jaki jest Twój hasz JA3/JA4 i czy odpowiada on odciskowi oczekiwanemu dla deklarowanej przeglądarki. Ten jeden test jest najważniejszy do wykonania w 2026 roku.
Macierz techniczna: testy BrowserLeaks a ochrona w Gologin
| Kategoria testu BrowserLeaks | Co jest śledzone | Jak chroni Gologin |
|---|---|---|
| Wyciek IP / WebRTC | Rzeczywiste lokalne i publiczne adresy IP ujawniane przez negocjację STUN/ICE, z pominięciem routingu VPN na poziomie systemu operacyjnego | Zapobieganie wyciekom WebRTC w czasie rzeczywistym z przypisaniem proxy do każdego profilu; ujawnianie kandydatów ICE jest wyłączane lub podmieniane tak, aby zwracany był wyłącznie przypisany adres IP proxy, co eliminuje ujawnianie topologii sieci lokalnej |
| JavaScript / Canvas | Sposób renderowania przez sprzętowy procesor graficzny, który daje deterministyczny hasz pikseli z Canvas 2D i wykonania shaderów WebGL | Dodawanie szumu do Canvas z użyciem prawdziwych profili urządzeń pochodzących z autentycznych sesji przeglądarki; zwracane są wiarygodne statystycznie, spójne wartości odpowiadające sprzętowi zwykłych użytkowników, a nie pusty lub zablokowany wynik |
| Czcionki i funkcje | Kombinacje czcionek zainstalowanych w systemie, wyliczane za pomocą ataków opartych na pomiarze szerokości w CSS oraz API FontFaceSet; dostępność i zachowanie powierzchni Web API | Wstrzykiwanie niestandardowego zestawu czcionek dla każdego profilu, zgodnego z deklarowanym systemem operacyjnym i ustawieniami regionalnymi; wyliczanie czcionek zwraca realistyczny, spójny wewnętrznie zestaw zamiast faktycznej biblioteki czcionek komputera hosta |
| TLS (JA3/JA4) | Struktura bajtów ClientHello w SSL/TLS, w tym kolejność zestawów szyfrów, typy rozszerzeń i wartości ALPN; odciski ramek SETTINGS i HEADERS w HTTP/2 | Natywna emulacja silnika TLS, która generuje ClientHello o strukturze identycznej z prawdziwą wersją Chrome lub Firefox; wartości i kolejność ramek SETTINGS dokładnie odpowiadają zachowaniu zwykłej przeglądarki, a nie są tylko przybliżone |
| AudioContext | Zmiennoprzecinkowe artefakty fali dźwiękowej pochodzące ze sprzętowego DSP i działania systemowego stosu audio | Podmiana odcisku audio, która zwraca dla każdego profilu spójne, wiarygodne dla danego urządzenia wartości fali, bez wywoływania wykrycia anomalii przez wynik pusty lub jednolity |
| Navigator / Platform | navigator.platform, navigator.hardwareConcurrency, navigator.deviceMemory, navigator.languages oraz wyliczanie wtyczek |
Pełna podmiana obiektu navigator ze spójnymi wartościami; hardwareConcurrency i deviceMemory są dopasowane do deklarowanej klasy urządzenia, aby uniknąć niespójności między sygnałami |
Test BrowserLeaks: blokowanie czy podmiana
Istnieją dwie filozofie radzenia sobie z fingerprintingiem przeglądarki. Jedna z nich działa. Druga sprawia, że jesteś łatwiejszy do wykrycia niż wtedy, gdy nie robisz nic.
Dlaczego blokowanie zawodzi i przynosi odwrotny skutek
Rozszerzenia prywatności, takie jak uBlock Origin, Privacy Badger, NoScript i Canvas Blocker, stosują podejście oparte na blokowaniu. Gdy skrypt fingerprintingu wywołuje canvas.toDataURL(), przechwytują wywołanie i zwracają pustą wartość, wartość null albo losową tablicę pikseli.
Brzmi to jak dobra higiena prywatności. W praktyce jest to jednak najpewniejszy sygnał wykrycia, jakim dysponują systemy antyfraudowe.
Oto dlaczego: blokowanie API JavaScript samo w sobie jest zachowaniem bardzo nietypowym. Mniej więcej 0,1% prawdziwych użytkowników ma aktywne blokowanie Canvas API. Gdy model ryzyka systemu antyfraudowego widzi przeglądarkę, w której Canvas API zwraca null, nie widzi „użytkownika dbającego o prywatność”. Widzi wzorzec zachowania powiązany z ruchem botów, oszustwami na kontach i automatycznym scrapingiem. Twoja „ochrona” właśnie umieściła Cię w najbardziej ryzykownej grupie behawioralnej.
To samo dotyczy:
- Blokowania czcionek — zwracanie pustej listy czcionek lub minimalnego zestawu nie pasuje do żadnej prawdziwej kombinacji systemu i przeglądarki
- Wyłączania WebRTC — wyłączenie WebRTC w
about:configw Firefoksie (media.peerconnection.enabled = false) nie zwraca żadnych kandydatów ICE, co w populacji prawdziwych użytkowników zdarza się statystycznie niemal nigdy - Losowej zmiany User-Agent — zmiana ciągu UA bez zmiany bazowego fingerprintu TLS tworzy bezpośrednią niezgodność, którą bardzo łatwo wykryć
- Blokowania skryptów — strony, które wykrywają zablokowane skrypty, często serwują uboższą treść, wywołują CAPTCHA albo całkowicie blokują sesję, zanim dojdzie do jakiejkolwiek interakcji
Model blokowania traktuje fingerprinting jako zagrożenie, które trzeba stłumić. Systemy antyfraudowe rozwinęły się właśnie dlatego, że wiedzą, iż blokowanie to reakcja przeciwnika, i odpowiednio ją traktują.
Dlaczego podmiana odcisków działa: wtopienie się w tłum
Gologin działa na innej architekturze. Zamiast blokować wywołania API fingerprintów przeglądarki, przechwytuje je i zwraca wiarygodne, spójne wewnętrznie wartości pochodzące z danych prawdziwych użytkowników, dzięki czemu profil przeglądarki jest nie do odróżnienia od profilu zwykłego użytkownika.
Kluczowy wniosek: systemy antyfraudowe nie oznaczają odcisków dlatego, że są fałszywe. Oznaczają je dlatego, że są nietypowe. Prawdziwy użytkownik Chrome 130 na Windows 11 z kartą GeForce RTX 3070 generuje konkretny, oczekiwany zestaw wartości fingerprintu. Jeśli Twój profil ze zmienionym odciskiem zwraca dokładnie te same wartości, spójnie przy każdym wywołaniu API i z zachowaniem poprawnych zależności między sygnałami, nie ma czego oznaczać.
Gologin osiąga to dzięki kilku mechanizmom:
- Baza profili prawdziwych urządzeń: wartości odcisków pochodzą z autentycznych sesji przeglądarki uruchamianych na rzeczywistym sprzęcie. Hasz Canvas, który otrzymujesz, pochodzi z prawdziwego GPU i prawdziwej wersji Chrome. To zasadniczo różni się od wartości generowanych lub losowych.
- Wymuszanie spójności między sygnałami: profil zadeklarowany jako
Windows 11 / Chrome 130 / Intel Core i7 / 16GB RAMzwróci wartości AudioContext zgodne ze stosem audio Intela, zestawy czcionek odpowiadające standardowej instalacji Windows 11 z Chrome, wartości navigator zgodne z zadeklarowaną klasą sprzętu oraz fingerprint TLS zgodny z implementacją BoringSSL w Chrome 130. Każdy sygnał opowiada tę samą historię. - Natywne zachowanie silnika TLS: Gologin nie modyfikuje nagłówków HTTP post factum. Generuje uzgodnienia TLS z użyciem rzeczywistej kolejności zestawów szyfrów i struktury rozszerzeń docelowej przeglądarki. Hasz JA4, który trafia do Cloudflare, odpowiada znanemu, poprawnemu odciskowi Chrome 130, ponieważ jest tworzony strukturalnie tak samo, jak robi to Chrome.
- Spójna trwałość: ten sam profil zwraca te same wartości fingerprintu między sesjami. To kluczowe, bo hasze Canvas prawdziwych użytkowników nie zmieniają się między wizytami. Profil, który przy każdym załadowaniu zwraca inne wartości Canvas, wygląda dokładnie tak, jak jest: jak próba randomizacji.
Wniosek strategiczny jest prosty. Jeśli BrowserLeaks pokazuje, że Twoje Canvas API zwraca null lub znaną zablokowaną wartość, każdy zaawansowany system antyfraudowy już oznaczył Twoją sesję. Jeśli BrowserLeaks pokazuje, że Twój hasz Canvas pasuje do wiarygodnego profilu sprzętowego, fingerprint TLS odpowiada znanej sygnaturze Chrome, a kandydaci WebRTC pokazują wyłącznie adres IP zadeklarowanego proxy, to z perspektywy platformy jesteś zwykłym użytkownikiem.
BrowserLeaks FAQ
1. Jaki jest główny cel testu BrowserLeaks?
Test BrowserLeaks sprawdza wszystkie sygnały, które Twoja przeglądarka udostępnia stronom poza adresem IP, aby ustalić, czy Twoją cyfrową tożsamość można jednoznacznie śledzić lub powiązać między sesjami.BrowserLeaks sprawdza w szczególności:
- Ryzyko wycieku przez WebRTC: czy Twój prawdziwy adres IP wycieka przez API sieci peer-to-peer w przeglądarce, omijając VPN
- Fingerprinty Canvas i WebGL: hasz wyliczany na podstawie sprzętowego sposobu renderowania przez Twoje GPU, unikalny dla danej konfiguracji sprzętu i stały między sesjami
- Fingerprinty TLS/JA4: kryptograficzna sygnatura uzgodnienia, która identyfikuje Twoją przeglądarkę na poziomie protokołu sieciowego, niezależnie od JavaScript czy podmiany nagłówków
- Wyliczanie czcionek i dostęp do API systemu: zestaw czcionek systemowych i dostępnych API przeglądarki, który tworzy niemal unikalny identyfikator
- Taktowanie sprzętu audio: artefakty zmiennoprzecinkowe przebiegu fali z Twojego stosu przetwarzania dźwięku
Celem testu jest pokazanie, co dokładnie infrastruktura śledząca widzi w Twojej przeglądarce, aby ocenić, czy Twoja konfiguracja prywatności lub ochrony przed wykryciem jest faktycznie skuteczna. Pozytywny wynik BrowserLeaks oznacza, że Twój odcisk jest spójny, nieanomalny i odpowiada wiarygodnemu profilowi prawdziwego użytkownika.
2. Czy płatny VPN chroni przed wykrywaniem WebRTC w BrowserLeaks?
Nie. Płatny VPN ukrywa Twój adres IP na poziomie routingu sieciowego, ale wycieki WebRTC działają na poziomie API przeglądarki, a większość VPN nie ma mechanizmu przechwytywania wewnętrznych wywołań API przeglądarki.Oto techniczny łańcuch, w którym ochrona zawodzi:
- Przeglądarka wywołuje
new RTCPeerConnection()ze skonfigurowanym serwerem STUN - Agent ICE przeglądarki odpytuje stos sieciowy systemu o wszystkie dostępne adresy interfejsów
- System zwraca Twój rzeczywisty adres WAN i LAN, zanim tunel VPN przechwyci zapytanie
- Ci „kandydaci” są wysyłani do serwera STUN i zwracane do kontekstu JavaScript strony wykonującej test
Rezultat: test WebRTC w BrowserLeaks pokazuje Twój prawdziwy domowy lub serwerowy adres IP w tabeli kandydatów ICE, nawet gdy VPN jest aktywny, a zwykły sprawdzacz IP pokazuje czysty wynik.
Wyjątki: wycieku można uniknąć dzięki rozszerzeniom VPN działającym na poziomie przeglądarki (a nie klientom VPN na poziomie systemu), które jawnie blokują wywołania API WebRTC, lub przeglądarkom z wbudowaną obsługą WebRTC. Gologin rozwiązuje ten problem, wiążąc działanie WebRTC z przypisanym proxy na poziomie profilu, dzięki czemu kandydaci ICE zwracają wyłącznie adres IP proxy.
3. Czym jest odcisk JA3/JA4 w BrowserLeaks?
Fingerprint JA3/JA4 to hasz wiadomości TLS ClientHello wysyłanej przez Twoją przeglądarkę, czyli otwierającej części uzgadniania połączenia (handshake) w każdym połączeniu HTTPS. Pozwala rozpoznać konkretny silnik przeglądarki i bibliotekę TLS, z których korzysta połączenie, niezależnie od ciągów User-Agent, JavaScriptu czy innych nagłówków, które można podrobić.JA3 (2017) tworzy hasz z pięciu pól wiadomości TLS ClientHello: wersji TLS, zestawów szyfrów (cipher suites), rozszerzeń TLS, krzywych eliptycznych oraz formatów punktów krzywych eliptycznych. Wynikiem jest 32-znakowy hasz MD5. Przykład: Chrome 130 w systemie Windows generuje stały, znany hasz JA3.
JA4 (2024–2026) usprawnia JA3: uwzględnia wartości rozszerzenia ALPN (czyli protokoły obsługiwane przez klienta, np. h2, http/1.1), liczbę rozszerzeń poszczególnych typów oraz informacje o ich kolejności, a wszystko w bardziej uporządkowanym formacie, odpornym na kolizje. Jest szeroko stosowany przez Cloudflare, Akamai i największe platformy do wykrywania botów.
Dlaczego ma to znaczenie w testach BrowserLeaks: jeśli korzystasz z frameworka do automatyzacji (Playwright, Puppeteer, Selenium), przeglądarki headless lub niestandardowej wersji Chromium, Twój hasz JA4 nie będzie zgodny ze znanym, prawidłowym haszem przeglądarki, za którą się podajesz. Systemy antybotowe natychmiast oznaczają taką niezgodność. BrowserLeaks pokazuje Twój aktualny hasz JA4, dzięki czemu możesz sprawdzić, czy odpowiada wartości oczekiwanej dla deklarowanej przeglądarki.
4. Dlaczego moja przeglądarka pokazuje „unikalny” fingerprint Canvas?
Twoja przeglądarka pokazuje unikalny fingerprint Canvas, ponieważ połączenie konkretnego modelu GPU, wersji sterownika graficznego, systemu operacyjnego i mechanizmu renderowania czcionek daje wynik renderowania na poziomie pikseli, który różni się od każdej innej konfiguracji sprzętowej, a ta różnica jest mierzalna w sposób deterministyczny.Canvas API renderuje obraz do bufora pikseli za pomocą potoku graficznego Twojego sprzętu. Nawet przy identycznych instrukcjach (ten sam tekst, kształty i kolory) dwa komputery wygenerują tablice pikseli o różnych wartościach na poziomie subpikseli. Wynika to z:
- arytmetyki zmiennoprzecinkowej specyficznej dla GPU w potoku shaderów
- zachowania antyaliasingu i korekcji gamma na poziomie sterownika
- mechanizmu renderowania czcionek w systemie operacyjnym (DirectWrite w Windows, Core Text w macOS, FreeType w Linuksie), który daje różne układy pikseli tekstu
- różnic w profilu kolorów i kalibracji ICC
Gdy BrowserLeaks podaje, że Twój fingerprint Canvas jest „unikalny”, oznacza to, że Twojego hasza nie znaleziono w jego bazie referencyjnej znanych odcisków. To niekoniecznie problem: wiele konfiguracji sprzętowych jest zupełnie zasadnie rzadkich. Kluczowa jest spójność: fingerprint Canvas powinien zwracać ten sam hasz za każdym razem, gdy ta sama przeglądarka działa na tym samym sprzęcie. Odcisk, który zmienia się między testami, wskazuje na aktywne blokowanie lub randomizację, a to samo w sobie jest sygnałem wykrycia.
5. Jak przeglądarka anty-detect taka jak Gologin może bezpiecznie fałszować wyniki BrowserLeaks?
Gologin nie „fałszuje” wyników BrowserLeaks w potocznym sensie, tylko zastępuje Twój rzeczywisty odcisk prawdziwym, wewnętrznie spójnym odciskiem pochodzącym z faktycznego sprzętu użytkowników, dzięki czemu Twój profil statystycznie nie różni się od zwykłej sesji w przeglądarce.
Kluczowa jest różnica między podmianą wartości (zwracaniem wiarygodnych, realnych wartości) a blokowaniem (zwracaniem wartości pustych, null lub losowych). Systemy antyfraudowe są trenowane, by wykrywać zarówno blokowanie, jak i niespójną podmianę. Gologin rozwiązuje to na czterech poziomach:
- Canvas i WebGL: Gologin wstawia fingerprint Canvas wywodzący się z rzeczywistych danych renderowania GPU z bazy profili urządzeń. Hasz jest prawdziwy, bo pochodzi z prawdziwego GPU. Jest spójny między sesjami dla tego samego profilu, tak jak w przypadku prawdziwego użytkownika wracającego na stronę.
- TLS/JA4: Gologin generuje wiadomości TLS ClientHello z użyciem rzeczywistej kolejności zestawów szyfrów i struktury rozszerzeń docelowej wersji przeglądarki. Hasz JA4 docierający do serwera jest identyczny z tym, który wygenerowałaby prawdziwa instalacja Chrome 130, ponieważ powstaje według tej samej logiki strukturalnej.
- WebRTC: zbieranie kandydatów ICE jest przechwytywane na poziomie profilu. Stos WebRTC zwraca jako kandydata wyłącznie przypisany adres IP proxy, bez ujawniania lokalnych adresów LAN.
- Spójność między sygnałami: każda podmieniona wartość jest weryfikowana pod kątem deklarowanego profilu. Profil
Windows 11 / Chrome 130 / 8-core Inteldaje wartości navigator, czcionek, audio i Canvas, które są spójne z tą klasą sprzętu, a nie losowo przypisane wartości sprzeczne ze sobą w różnych API.
Efekt: BrowserLeaks pokazuje spójny, wiarygodny profil bez wskaźników wycieków, bez nietypowych sygnałów blokowania i z wartościami odcisku zgodnymi ze znanymi konfiguracjami sprzętowymi.
Podsumowanie: BrowserLeaks to test. Gologin to odpowiedź.
BrowserLeaks nie jest narzędziem tylko dla paranoików i skrajnych przypadków. W 2026 roku to podstawowa diagnostyka, którą jako warunek wstępny musi przejść każdy, kto prowadzi wiele kont, zarządza ruchem afiliacyjnym, prowadzi badania konkurencji lub obsługuje jakikolwiek proces automatyzacji w sieci.
Powierzchnia testowa znacznie się rozszerzyła. Fingerprinting JA4 na warstwie TLS oznacza, że automatyzację headless można wykryć na poziomie gniazda sieciowego, zanim wykona się choćby jedna linijka kodu JavaScript. Fingerprinty Canvas i AudioContext sprawiają, że Twój sprzęt da się zidentyfikować niezależnie od ustawień VPN czy przeglądarki. Wycieki WebRTC powodują, że Twój prawdziwy adres IP jest często widoczny niezależnie od konfiguracji proxy.
Aby przejść test BrowserLeaks, potrzebujesz spójnego profilu zgodnego ze sprzętem, a nie zablokowanego ani losowego. Gologin tworzy właśnie takie profile przeglądarki: prezentują jedną, wewnętrznie spójną tożsamość na każdej warstwie fingerprintingu, od handshake’u TLS po powierzchnię API JavaScript.
Uruchom powyższy test BrowserLeaks. Sprawdź swój hasz JA4. Sprawdź swój fingerprint Canvas. Sprawdź swoje kandydaty WebRTC. Wtedy będziesz dokładnie wiedzieć, co trzeba poprawić i dlaczego ma to znaczenie.