Reseña de BrowserLeaks 2026: la guía definitiva para probar tu huella digital
Prueba Gologin gratis
Activaste tu VPN, comprobaste tu IP y el resultado salió limpio. Crees que eres invisible. No lo eres.
En 2026, comprobar solo la IP equivale a ponerte una máscara y olvidarte de cambiar de zapatos. La infraestructura de rastreo actual, desde la capa de gestión de bots de Cloudflare hasta el Pixel de Meta, pasando por los motores antifraude de todas las grandes plataformas de comercio electrónico, no se fija en tu dirección IP visible. Lo que analiza es la huella criptográfica de tu handshake TLS, el comportamiento de renderizado a nivel de GPU del canvas de tu navegador y el tiempo exacto, al nanosegundo, de la pila de audio de tu sistema. Tu IP es lo menos interesante de ti.
Las herramientas en las que confían quienes buscan privacidad de forma casual, como los “verificadores de IP” de las VPN gratuitas o los escáneres en forma de extensión del navegador, pasan por alto el 90 % de lo que realmente provoca que te marquen, te bloqueen o te vinculen con una sesión anterior. BrowserLeaks es la herramienta que no pasa nada por alto.
BrowserLeaks lleva años siendo la referencia para las pruebas avanzadas de huella digital del navegador y, en 2026, sigue siendo la herramienta de auditoría de privacidad pública más completa y técnicamente honesta. No esconde las verdades incómodas. Si tu configuración tiene fugas, BrowserLeaks las encuentra siempre.
Esta guía es para quienes necesitan saber exactamente qué es BrowserLeaks, cómo funciona cada prueba a nivel de protocolo, qué significan realmente los resultados y cómo actuar en consecuencia.
Antes de seguir leyendo, prueba tu perfil de navegador actual directamente con la instancia nativa integrada que ves arriba.
¿Qué es BrowserLeaks y cómo funciona en 2026?
BrowserLeaks es un conjunto gratuito de herramientas de diagnóstico que se ejecuta en el navegador y examina de forma sistemática todas las API de JavaScript, funciones del navegador y comportamientos de red disponibles para reconstruir la huella completa que tu navegador expone en la web. No requiere instalación ni cuenta. Simplemente se carga y empieza de inmediato a leer lo que tu navegador revela sobre sí mismo.
De verificador de IP a laboratorio de huellas digitales
Cuando BrowserLeaks nació, el rastreo en línea era relativamente primitivo: las redes publicitarias dependían sobre todo de las cookies de terceros, y “privacidad” significaba, en gran medida, borrar las cookies u ocultar la IP. Un simple verificador de fugas de IP bastaba para la mayoría de los modelos de amenaza.
Desde entonces, el ecosistema del rastreo ha cambiado de forma radical en su arquitectura. Las cookies de terceros están prácticamente descontinuadas en todos los navegadores principales. La presión regulatoria (RGPD, CCPA y el Reglamento de Identidad Digital de la UE de 2025) empujó a anunciantes y plataformas a crear sistemas de identificación que no dependen de cookies. El resultado es una infraestructura de huellas digitales de múltiples capas que, en la mayoría de sus implementaciones, es más persistente y más precisa de lo que las cookies llegaron a ser.
BrowserLeaks ha evolucionado al mismo ritmo que este panorama. En 2026 analiza más de 20 superficies de huella distintas, incluidas varias que solo han cobrado importancia operativa en los últimos 18 meses:
- Huella del handshake TLS/SSL (JA3, JA4, JA4+): detecta qué biblioteca cliente inició la conexión a nivel de protocolo
- Huella HTTP/2: analiza el orden de los frames HEADERS y los valores de los frames SETTINGS para identificar el motor de navegador subyacente
- Exposición de la topología de red mediante WebRTC: mapea las interfaces de red internas incluso detrás de NAT y de túneles VPN
- Renderizado a nivel de GPU mediante WebGL y la API Canvas: extrae artefactos de renderizado propios del hardware
- Análisis de tiempos de AudioContext: lee el comportamiento de la pila de audio a nivel de hardware
- Enumeración de la superficie de las API web: detecta qué API del navegador están presentes, ausentes o se comportan de forma inesperada
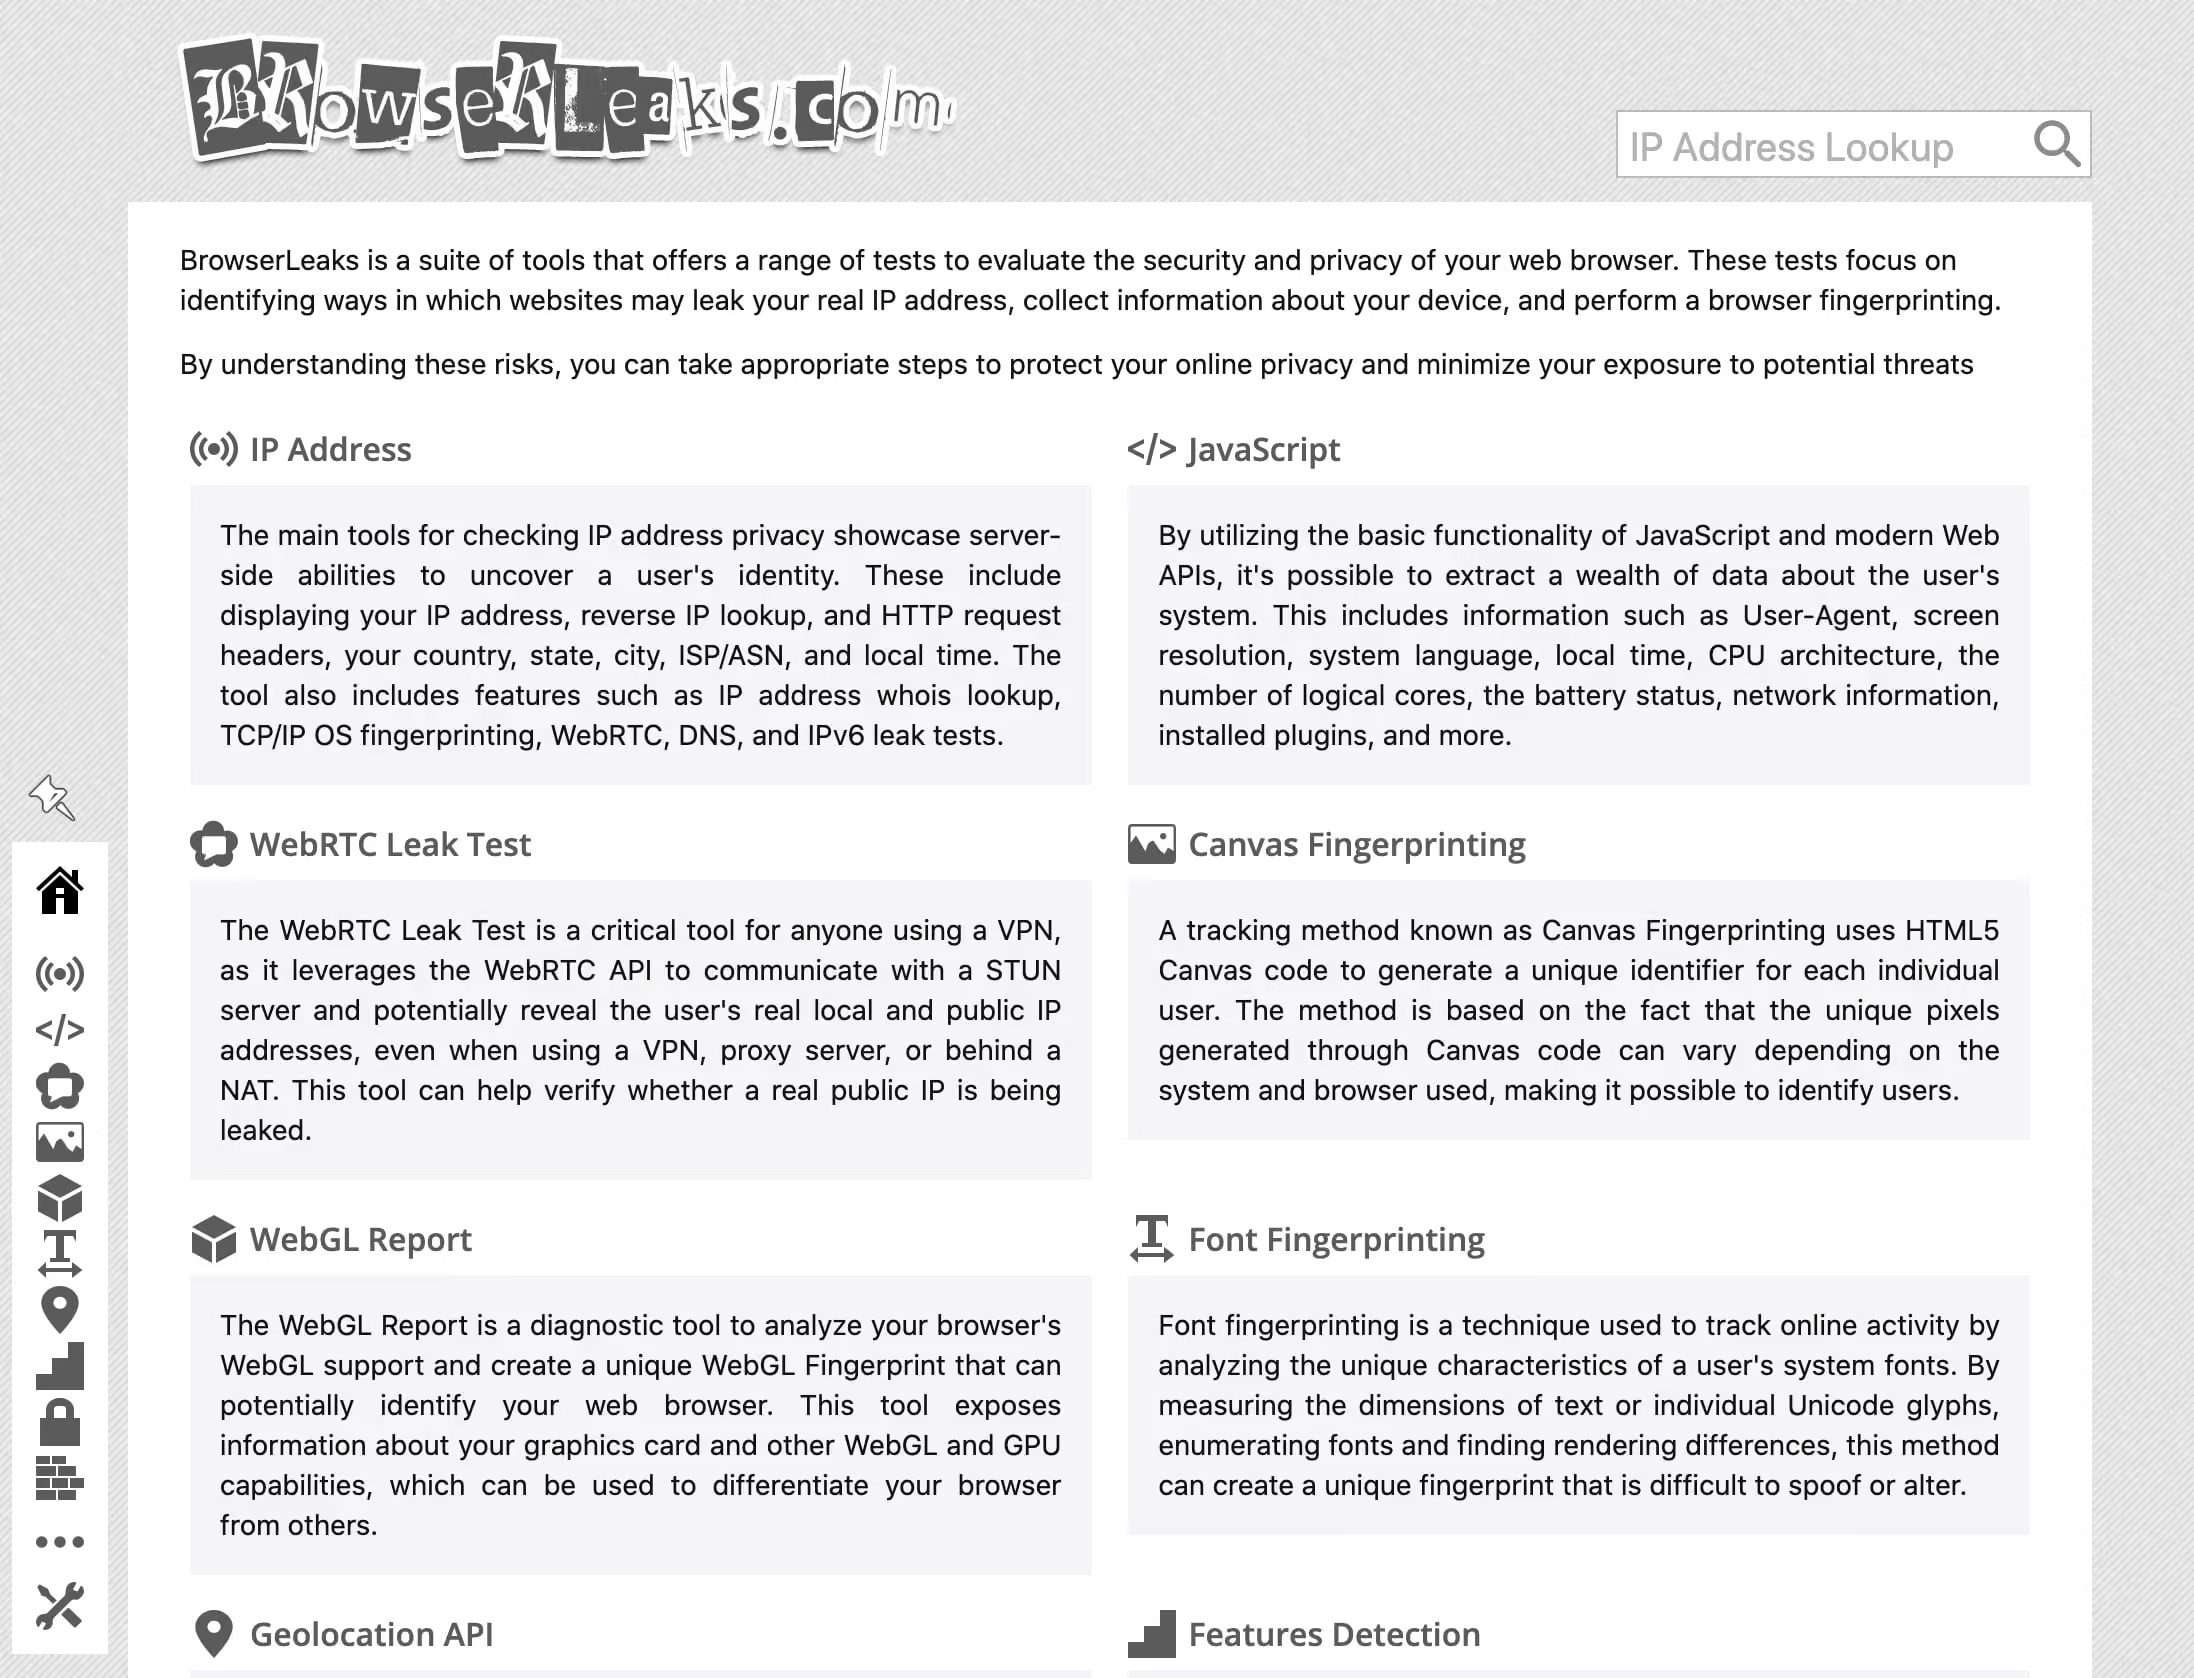
Lo que hace especialmente valioso a BrowserLeaks es su transparencia. Cada prueba muestra el resultado en bruto, es decir, los datos reales que envía tu navegador, en lugar de un veredicto simplificado de “correcto/incorrecto” en rojo o verde. Esa es la diferencia entre una herramienta de diagnóstico y un widget de marketing.
Por qué los verificadores habituales se quedan cortos
Las herramientas estándar de “comprobación de privacidad” suelen validar tres cosas: tu IP visible, tu geolocalización aproximada y si las consultas DNS pasan por el proveedor que declaras. Es un subconjunto pequeño de tu superficie de exposición.
BrowserLeaks, en cambio, opera en la capa de las API de JavaScript. Llama directamente a RTCPeerConnection para activar la negociación WebRTC, ejecuta operaciones de renderizado con OffscreenCanvas para capturar la salida específica de la GPU, llama a AudioContext.createOscillator() y mide los artefactos de punto flotante de la forma de onda resultante, y lee navigator.fonts.query() para enumerar las tipografías del sistema. No son solicitudes a nivel de red: se ejecutan por completo dentro del sandbox de tu navegador, y por eso mismo una VPN no ofrece ninguna protección frente a ellas.
En el modelo de amenazas de 2026, superar una prueba de BrowserLeaks es un requisito previo, no algo secundario, para cualquier caso de uso que implique gestión de cuentas, recopilación automatizada de datos, marketing de afiliación o cualquier flujo de trabajo en el que una plataforma pueda marcar tu sesión.
Análisis a fondo: las pruebas clave de BrowserLeaks que debes ejecutar
Prueba de fugas de IP y WebRTC
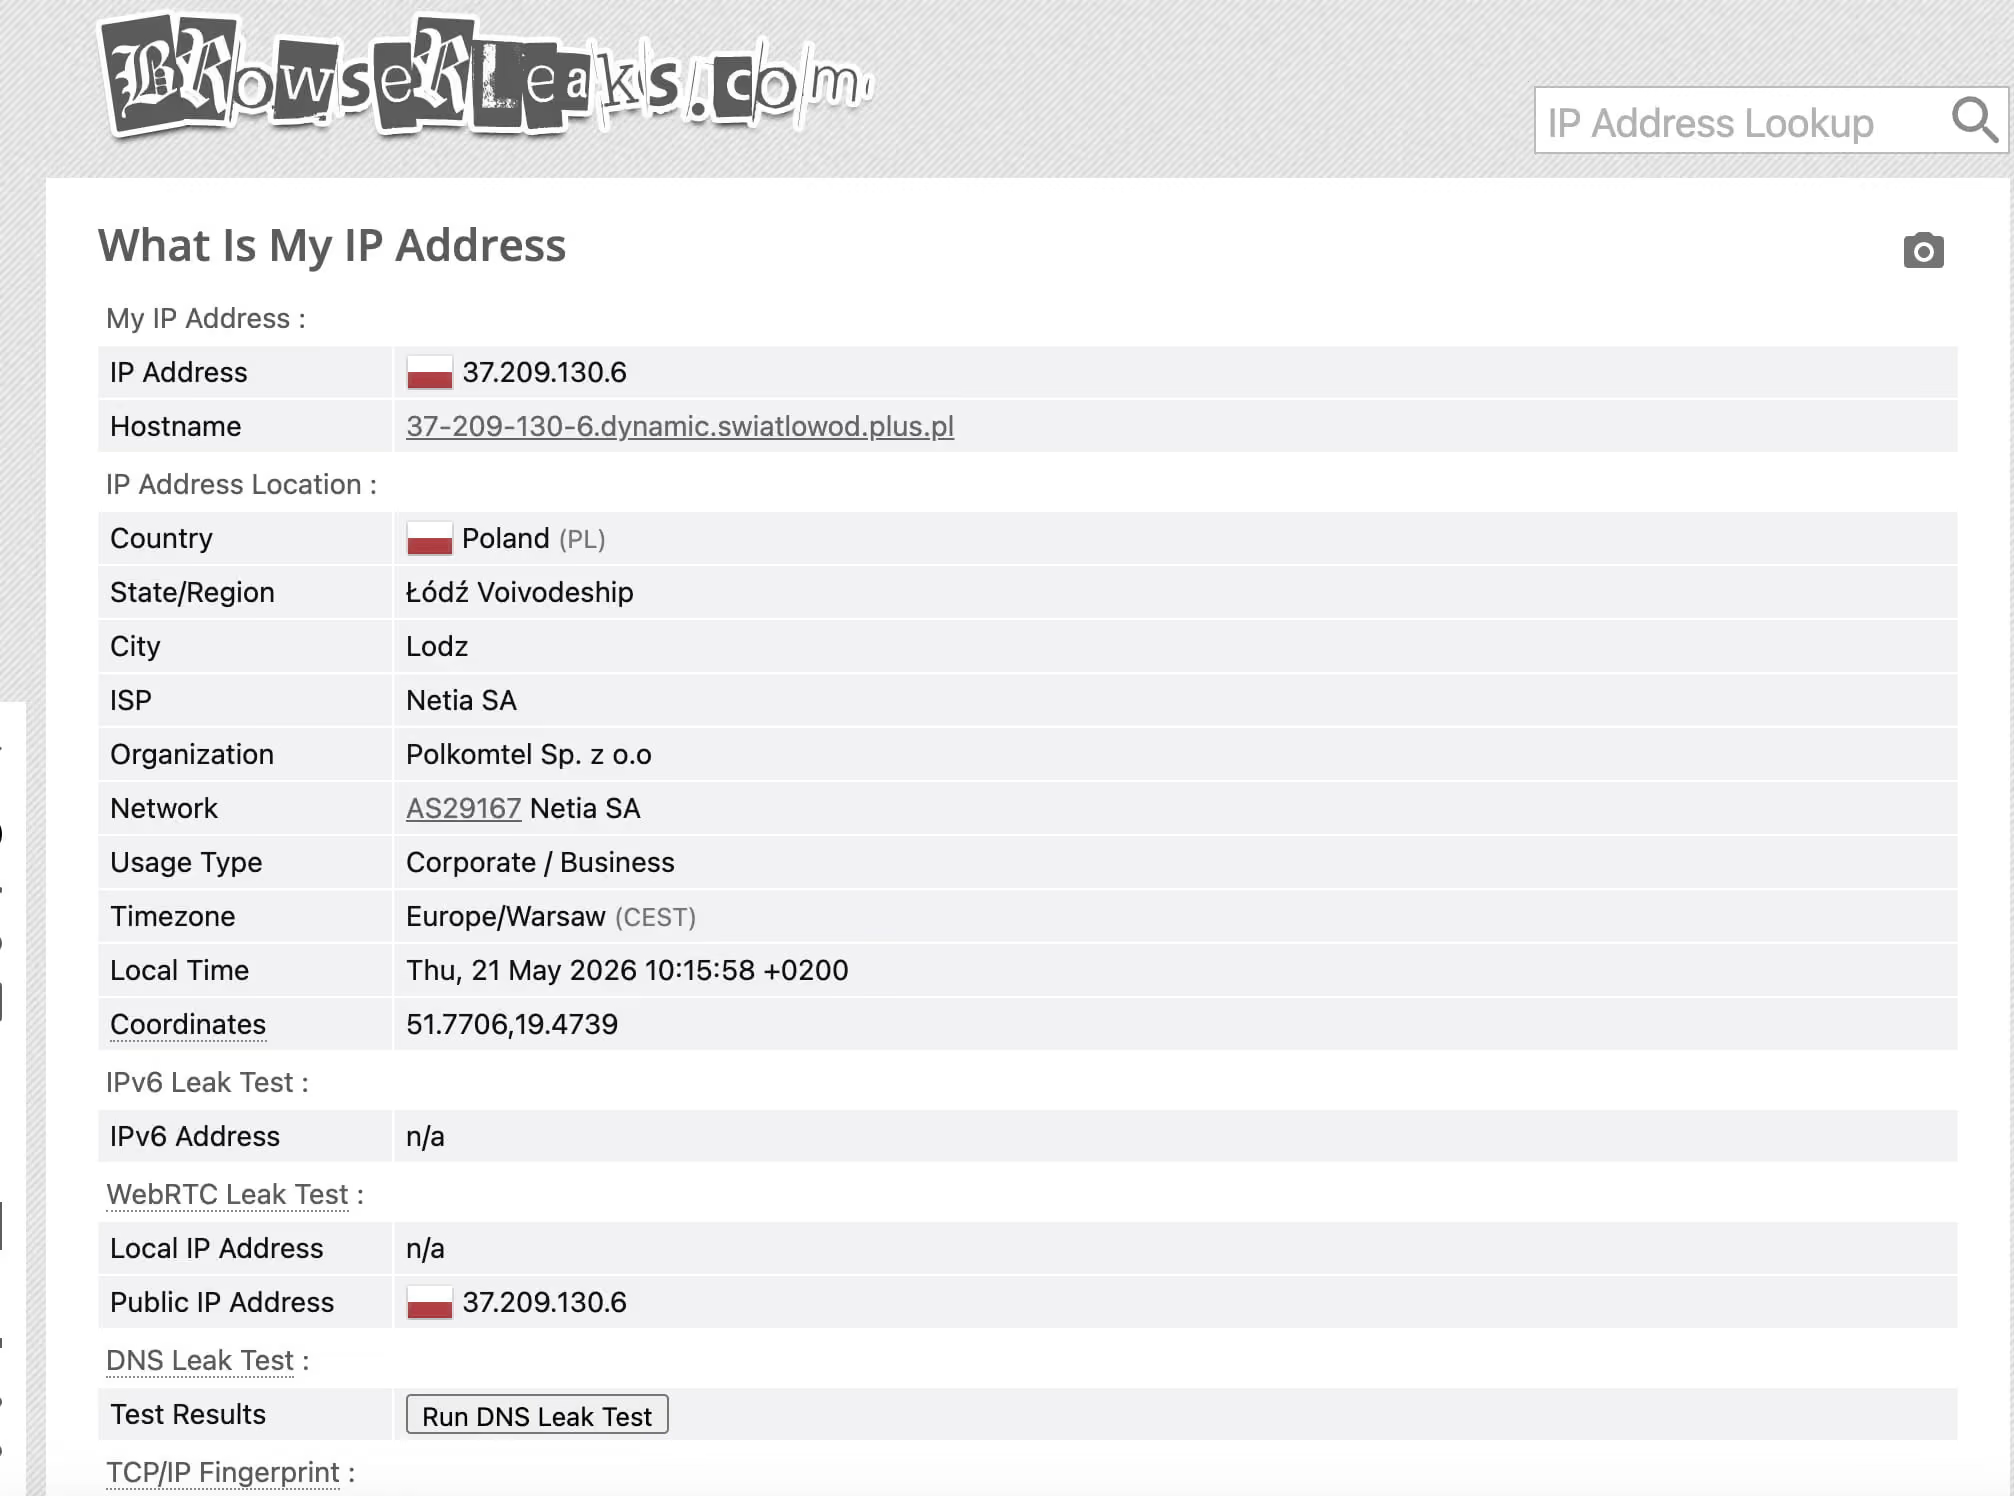
La prueba de IP de BrowserLeaks hace dos cosas que los verificadores de IP habituales no hacen. Primero, consulta tu IP pública visible a través de los canales HTTP normales, la misma IP que ve cualquier sitio web cuando tu solicitud llega a su servidor. Segundo, y esto es clave, inicia una negociación de conexión peer-to-peer de WebRTC para extraer todas las direcciones IP que tu sistema expone a través del protocolo de señalización STUN/TURN.
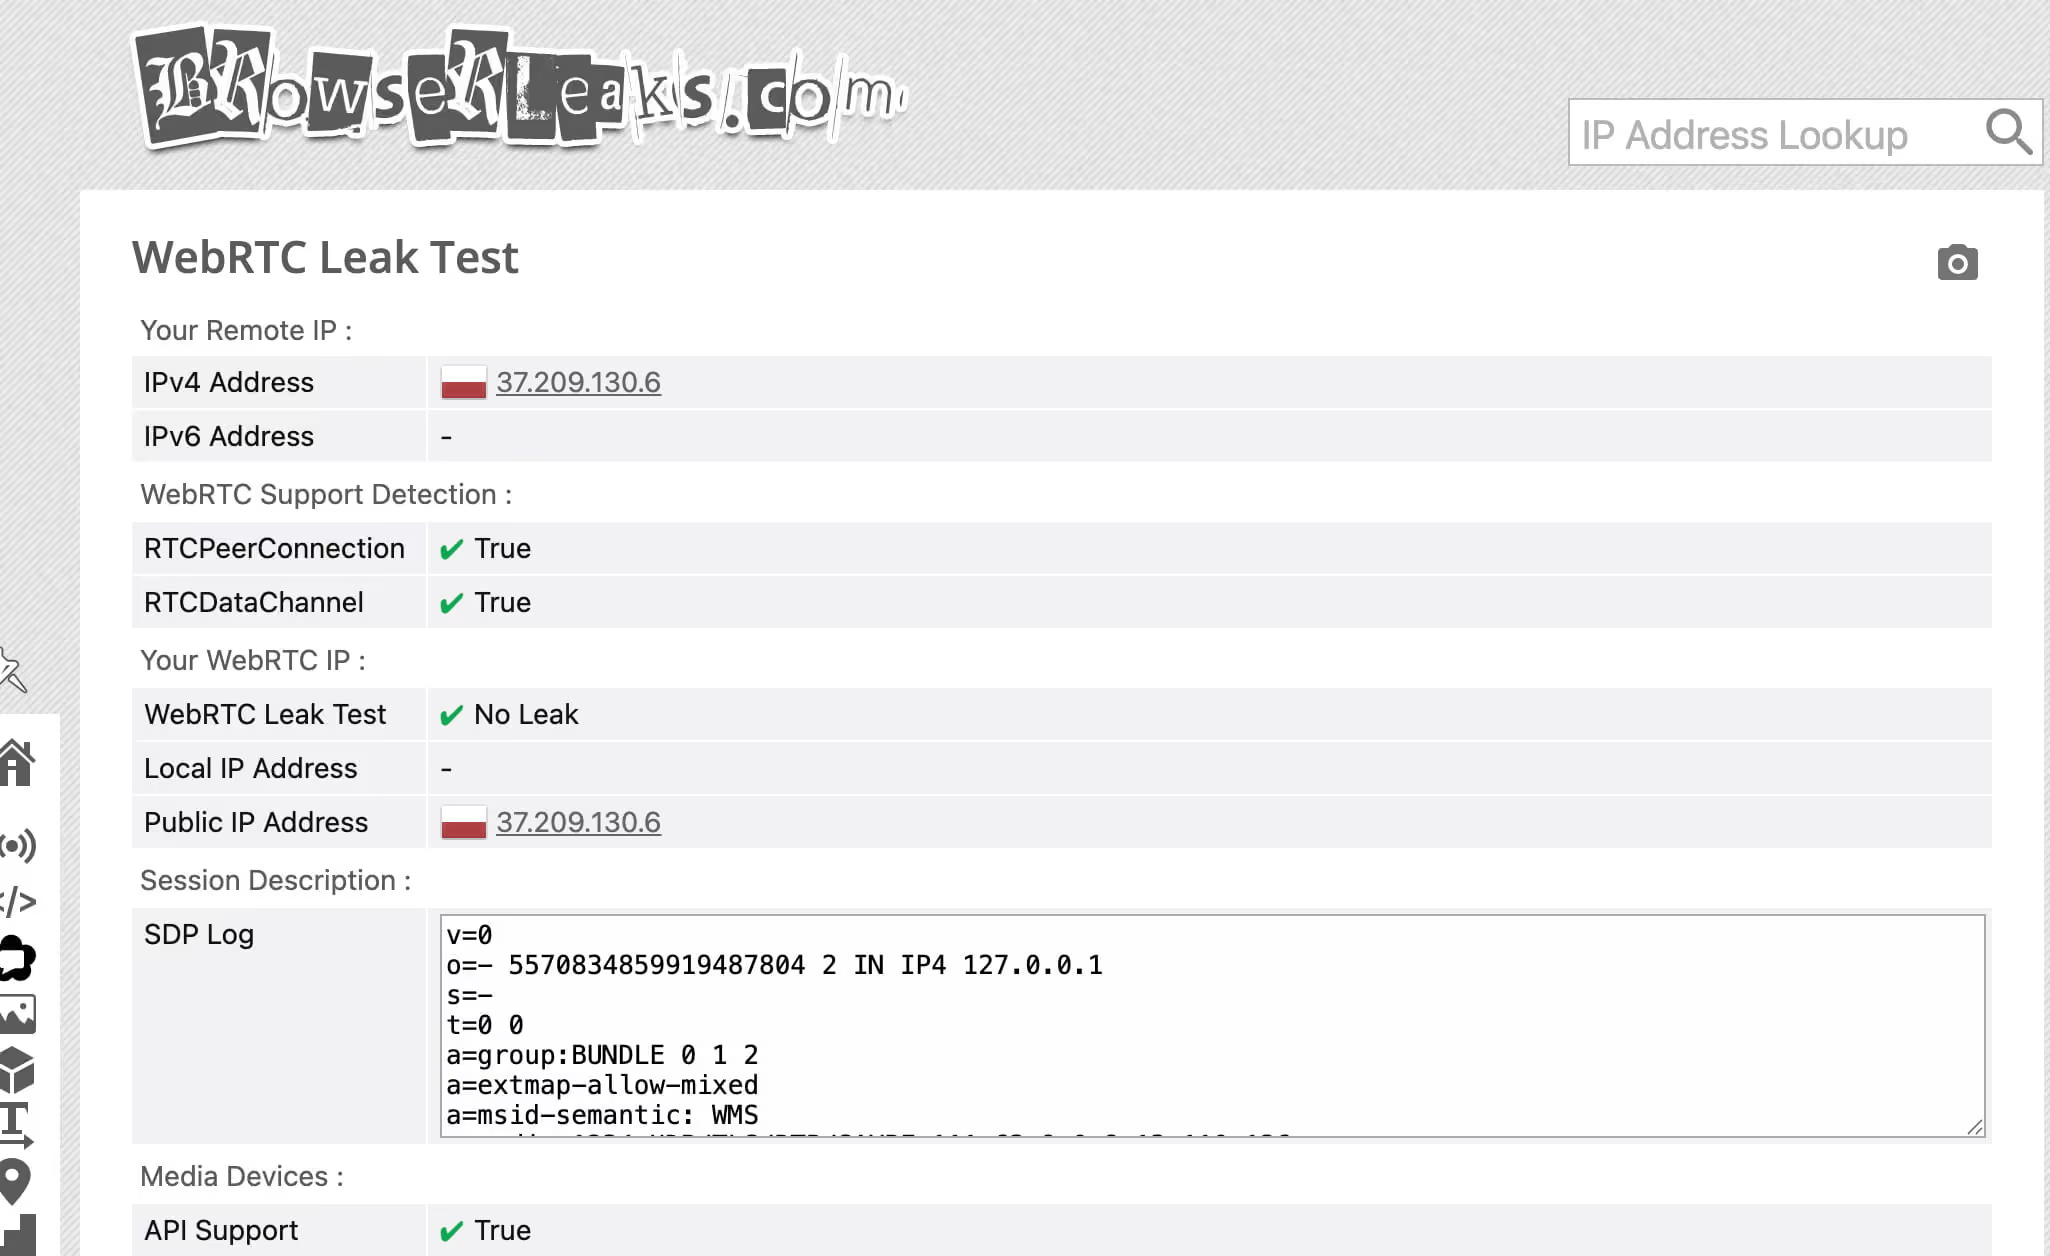
WebRTC (Web Real-Time Communication) es una API nativa del navegador diseñada para la comunicación peer-to-peer de audio, vídeo y datos. Para establecer una conexión entre pares, utiliza el protocolo ICE (Interactive Connectivity Establishment), que recopila de forma sistemática todas las direcciones de red candidatas que puede usar el equipo, incluidas las direcciones locales de la LAN (192.168.x.x, 10.x.x.x), la IP pública real y cualquier dirección visible para los servidores STUN configurados.
El fallo crítico es este: en la mayoría de las implementaciones, WebRTC opera por debajo de la tabla de enrutamiento de la VPN. Cuando un navegador llama a new RTCPeerConnection() y ICE empieza a recopilar candidatos, la pila de red del sistema operativo responde antes de que el túnel de la VPN intercepte la solicitud. El resultado es que tu IP real, residencial o de centro de datos, la que se supone que la VPN debe ocultar, se envía directamente al servidor STUN y llega al contexto de JavaScript de cualquier sitio web que ejecute esta comprobación.
La prueba de WebRTC de BrowserLeaks distingue entre:
- Candidatos de IP pública: tu dirección WAN real, que puede saltarse el enrutamiento de la VPN
- Candidatos de IP local: tu dirección LAN (
192.168.x.x), que permite identificar la topología de tu red interna - Candidatos mDNS: los navegadores Chromium modernos pueden ofuscar parcialmente las IP locales mediante identificadores mDNS (por ejemplo,
a1b2c3d4-xxxx.local), pero esta ofuscación se implementa de forma inconsistente y es detectable en sí misma como una señal de comportamiento
Una VPN que no intercepta las solicitudes de WebRTC a nivel del controlador de red, o un navegador que no enruta WebRTC a través del proxy, filtrará tu IP real siempre. BrowserLeaks te mostrará justamente eso en su tabla de candidatos de IP.
Cómo es un resultado limpio: los candidatos de IP pública muestran solo la IP del servidor de tu VPN o proxy. No se ve ningún candidato de IP local (o la ofuscación mDNS está activa). No se filtra ninguna dirección IPv6 si tu VPN solo canaliza tráfico IPv4 por el túnel (un vector habitual de fugas de IPv6).
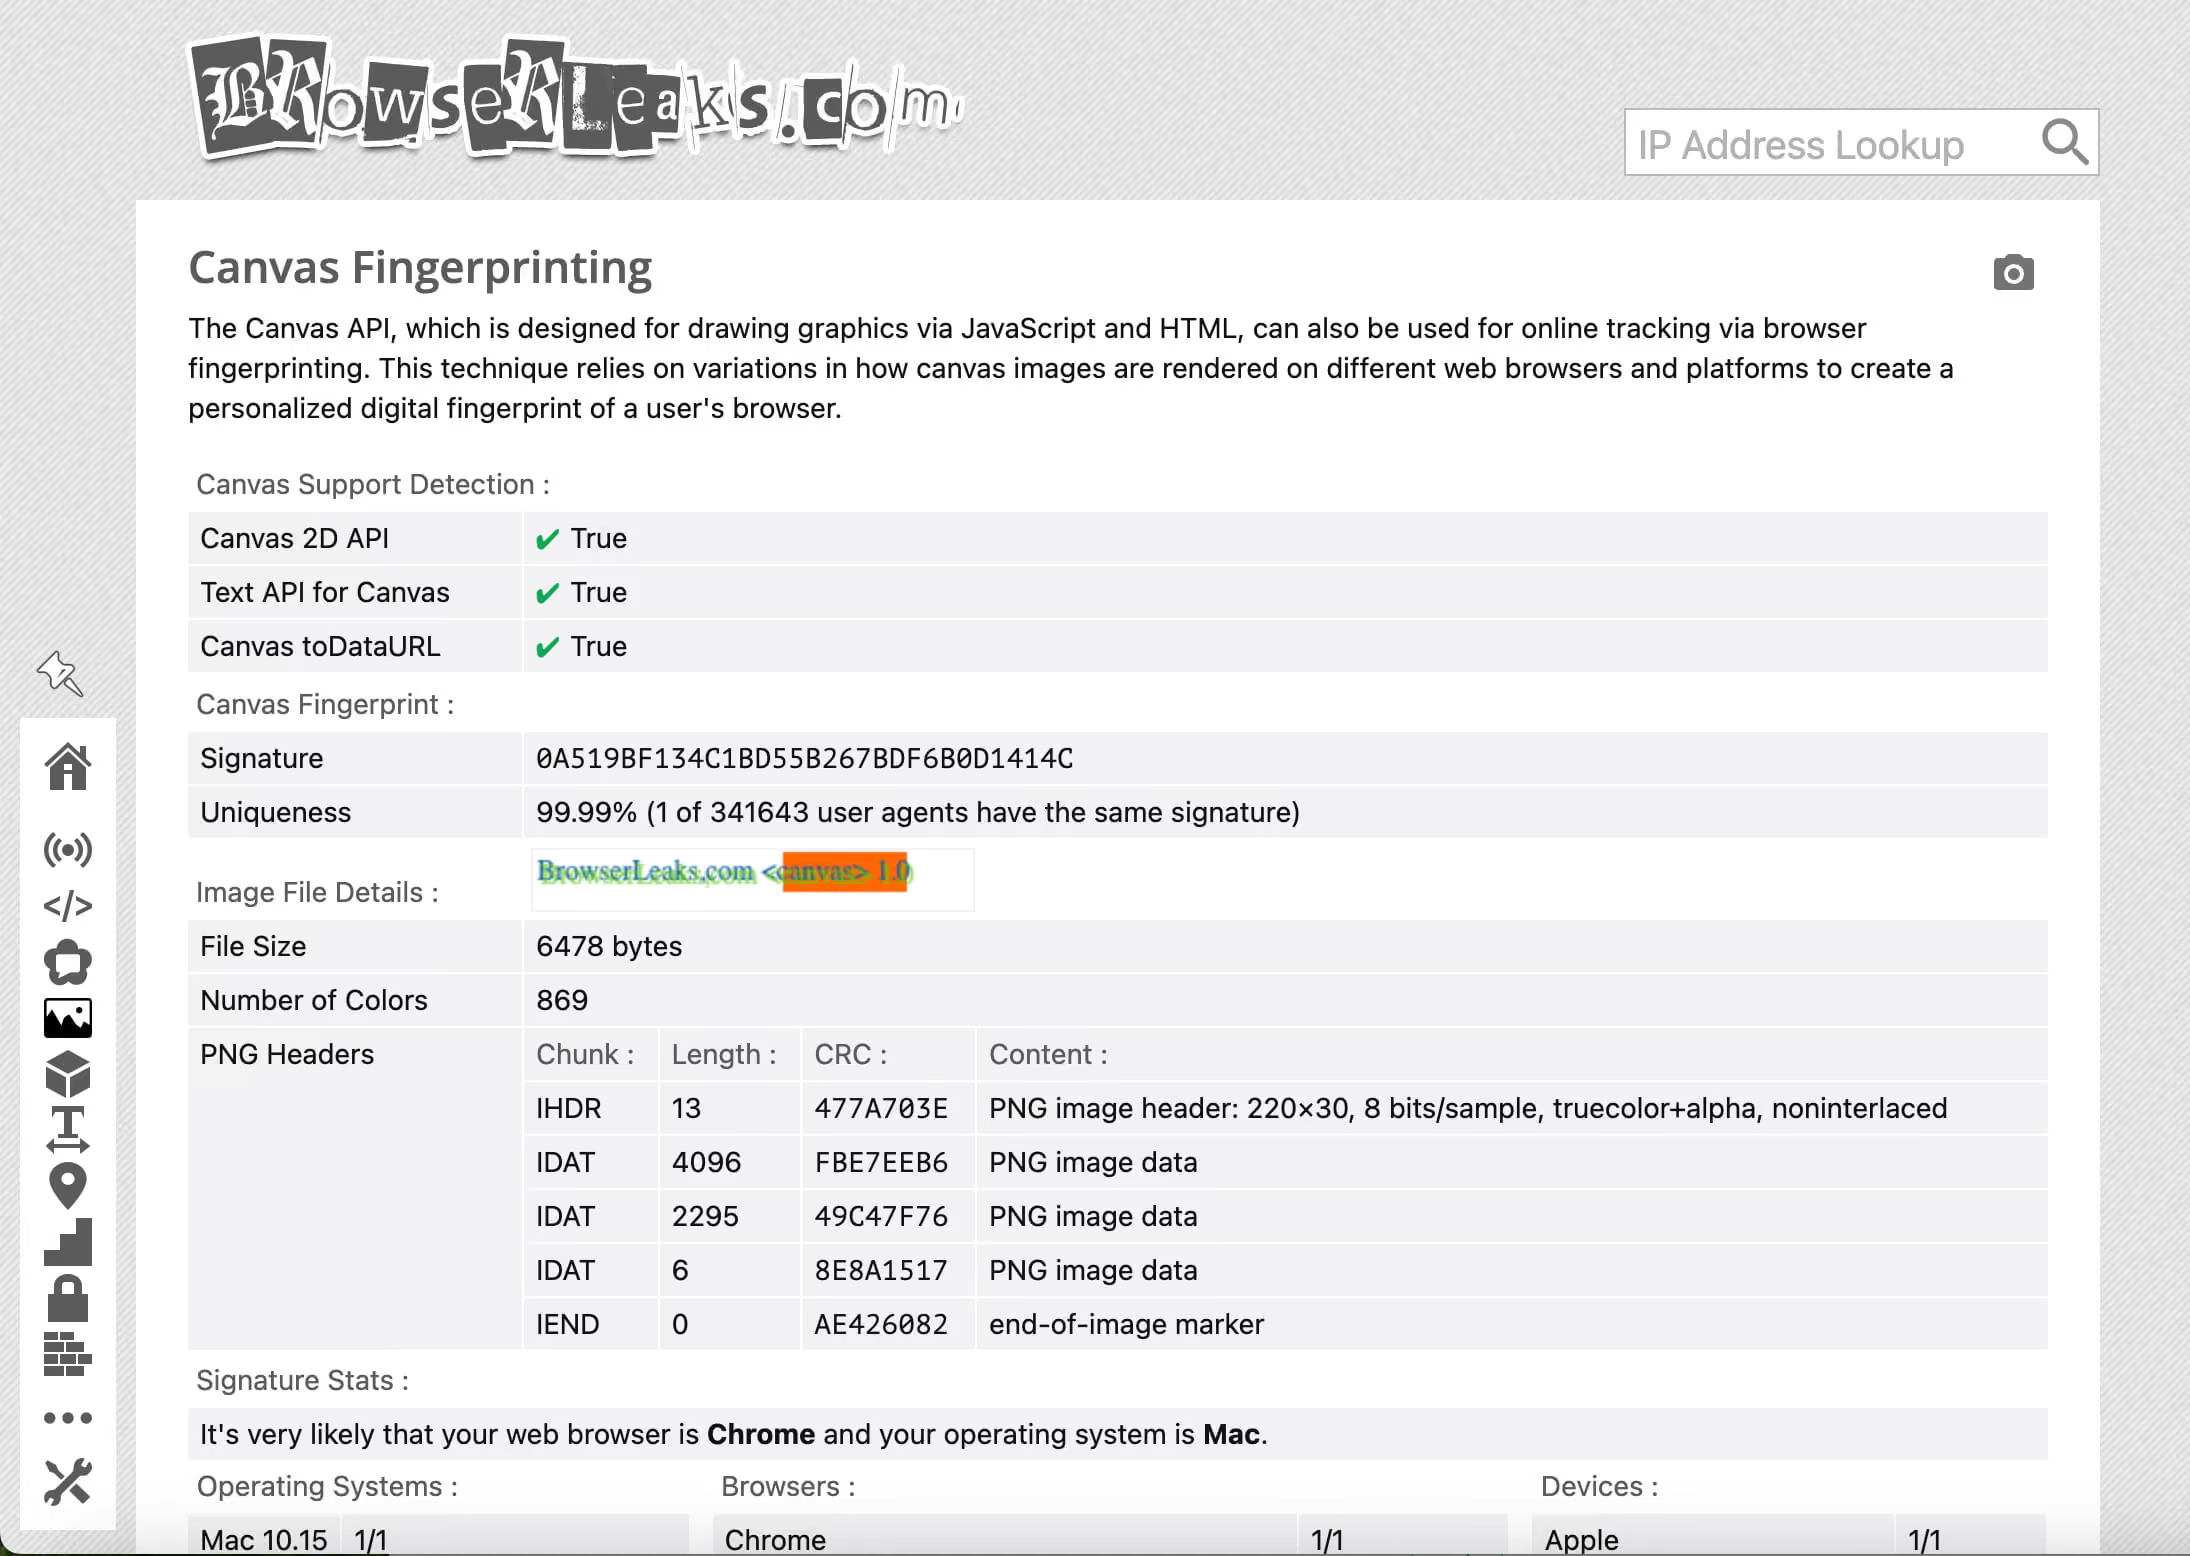
Huella digital de Canvas y WebGL
Las pruebas de huella digital de Canvas y WebGL apuntan a algo que las VPN, los proxies y las extensiones de privacidad habituales no tienen forma de abordar: el comportamiento físico de tu GPU y de la pila de controladores gráficos.
Cómo funciona la huella digital de Canvas:Cuando JavaScript llama a la API Canvas 2D para renderizar texto y formas, la matriz de píxeles de salida pasa por una cadena que incluye tu CPU, tu GPU, la versión del controlador gráfico, el renderizador de fuentes del sistema operativo y el motor de suavizado de bordes. Cada componente de esta cadena introduce variaciones diminutas y deterministas (diferencias de redondeo en punto flotante, decisiones de renderizado de subpíxeles, gestión del perfil de color) que, en conjunto, producen una imagen ligeramente distinta a la de cualquier otra configuración de hardware.
BrowserLeaks renderiza una escena de Canvas estandarizada, normalmente una combinación de texto Unicode en varias fuentes, formas geométricas y rellenos con degradado, y después lee los datos de píxeles en bruto mediante canvas.toDataURL(). Esta matriz de píxeles se convierte en un hash (normalmente SHA-256) que forma una huella compacta. El valor resultante es:
- Determinista: tu hardware produce el mismo hash cada vez
- Persistente: es independiente de las cookies, las sesiones, las direcciones IP o los ajustes del navegador
- De alta entropía: la probabilidad de colisión entre combinaciones de hardware diversas es extremadamente baja
Mientras que Canvas captura el comportamiento del renderizado 2D, WebGL sondea directamente la canalización de renderizado 3D. BrowserLeaks lee WEBGL_debug_renderer_info para extraer cadenas como ANGLE (NVIDIA GeForce RTX 4090 Direct3D11 vs_5_0 ps_5_0): el modelo exacto de la GPU, la interfaz del controlador y la versión del modelo de shaders. Incluso sin la extensión de depuración habilitada, la ejecución de los shaders de vértices y de fragmentos de WebGL produce artefactos de punto flotante específicos del hardware que se pueden convertir en una huella estable mediante un hash.
En 2026, las grandes plataformas usan los hashes de Canvas/WebGL como una señal de reconexión de sesión: aunque borres todas las cookies y cambies tu IP, un hash de Canvas coincidente vincula tu nueva sesión con tu identidad anterior.
Detección de fuentes y AudioContext
Enumeración de fuentes:Las fuentes del sistema dependen de la versión del sistema operativo, del paquete de idioma, de las aplicaciones instaladas y de las que el usuario añade manualmente. La combinación de fuentes presentes en un equipo concreto es sorprendentemente única. Una instalación estándar de Windows 11 tiene un conjunto base predecible. Un equipo con Adobe Creative Cloud, como el de un desarrollador, suma cientos de tipografías específicas. Un sistema Linux con una pila de fuentes personalizada tiene un aspecto completamente distinto.
BrowserLeaks usa dos métodos para enumerar fuentes:
- Medición basada en CSS: se renderizan elementos
<span>ocultos con cada fuente de una larga lista de candidatas, usando como referencia una fuente de respaldo conocida. Si una fuente está instalada, el texto renderizado con ella se mide de forma distinta al renderizado con la fuente de respaldo: una diferencia de ancho o alto del orden de unos pocos píxeles. Esto se puede medir congetBoundingClientRect()sin permisos explícitos para listar fuentes. - API
document.fonts.check(): los navegadores modernos exponen la APIFontFaceSet, que permite consultar directamente la disponibilidad de una fuente. Aunque en 2025 los navegadores han empezado a restringirla mediante permisos, el método de medición con CSS sigue estando disponible en todos ellos.
Una combinación de ~50–100 fuentes detectadas genera una puntuación de unicidad que, por sí sola, puede identificar a los usuarios con casi total certeza. Junto con otras señales, elimina por completo la ambigüedad estadística.
Huella digital con AudioContext:La Web Audio API (AudioContext) procesa el audio por software, pero ese procesamiento pasa por la pila de audio del sistema operativo y por las interfaces del hardware subyacente. BrowserLeaks crea un OscillatorNode que genera una onda sinusoidal, la pasa por un DynamicsCompressorNode y lee el búfer de la forma de onda resultante, en punto flotante.
La aritmética del algoritmo de compresión se implementa de forma distinta según la arquitectura de CPU (x86 frente a ARM), las unidades de punto flotante y los subsistemas de audio del sistema operativo. Las diferencias numéricas diminutas que aparecen, diferencias en el decimal 15 de un valor float, son estables entre sesiones e identifican de forma única tu combinación de hardware y sistema operativo. Esta técnica no requiere permisos y se ejecuta en silencio en menos de 100 milisegundos.
La actualización de 2026: huella digital de TLS (JA3/JA4) y HTTP/2
Este es el avance más importante en huella digital de navegadores de los últimos dos años, y el que la mayoría de los usuarios y de las herramientas pasa por alto por completo.
Qué captura realmente el huella digital de TLS:Cada vez que tu navegador establece una conexión HTTPS, empieza con un handshake TLS. El cliente (tu navegador) envía un mensaje ClientHello al servidor. Este mensaje contiene una lista estructurada de:
- Suites de cifrado compatibles: los algoritmos criptográficos que el cliente puede usar, en orden de preferencia
- Extensiones TLS: parámetros adicionales de negociación, como la indicación de nombre de servidor (SNI), los grupos de intercambio de claves, los algoritmos de firma y más
- Orden de las extensiones: la secuencia en la que aparecen las extensiones en el flujo de bytes del ClientHello
El algoritmo JA3 (Salesforce, 2017) convierte estos campos en una huella MD5 de 32 caracteres mediante un hash. JA3 no lee la configuración de tu navegador. Lee la estructura real de bytes de tu handshake TLS a nivel de socket. Esto significa que identifica la biblioteca TLS subyacente (por ejemplo, BoringSSL en Chromium o NSS en Firefox), no la capa de interfaz del navegador.
JA4 y JA4+ (2024–2025):JA4, desarrollado por FoxIO, corrige las limitaciones de JA3 y se ha convertido en el estándar dominante, adoptado en 2025–2026 por Cloudflare, Akamai, F5 y la mayoría de los grandes proveedores de CDN/WAF. Entre las mejoras de JA4 están:
- JA4: captura el orden de las suites de cifrado, la versión de TLS, los tipos de extensión y los valores de ALPN (Application-Layer Protocol Negotiation) en un formato más resistente a colisiones
- JA4+: amplía la huella para incluir el orden completo y los valores de las extensiones TLS, lo que hace mucho más difícil falsificarla reordenando o aleatorizando campos individuales
- JA4H: toma la huella de las cabeceras HTTP/1.1 en concreto
- JA4S: toma la huella del ServerHello de TLS para identificar el servidor
Las conexiones HTTP/2 empiezan con un frame SETTINGS y un frame HEADERS, y ambos contienen valores y un orden propios de cada implementación. La implementación de HTTP/2 de Chromium envía una secuencia concreta de parámetros SETTINGS con valores concretos. Firefox envía una secuencia diferente. curl envía otra. Un script automatizado que use la biblioteca httpx de Python envía otra distinta.
Esto crea una señal de identidad en la capa de red que está totalmente desvinculada de la cadena User-Agent de tu navegador o de su entorno JavaScript. Un bot que suplante correctamente su User-Agent como Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/130.0.0.0 Safari/537.36, pero use el frame SETTINGS de HTTP/2 de una compilación de Chromium para automatización, será identificado al instante como no estándar por cualquier sistema que lea huellas de HTTP/2.
Bot Management de Cloudflare, PerimeterX (ahora HUMAN), DataDome e Imperva usan las huellas de TLS y HTTP/2 como señales de identificación de nivel 1. Comparan la huella entrante con una biblioteca de huellas legítimas de navegadores conocidos. Una discrepancia entre la identidad de navegador declarada y la huella TLS es un vector de detección casi inmediato.
La prueba de huella TLS de BrowserLeaks te muestra exactamente cuál es tu hash JA3/JA4 y si coincide con la huella esperada para el navegador que declaras. Esta única prueba es la más importante que puedes ejecutar en 2026.
Matriz técnica: pruebas de BrowserLeaks vs. protección de Gologin
| Categoría de prueba de BrowserLeaks | Qué rastrea | Cómo lo protege Gologin |
|---|---|---|
| Fuga de IP / WebRTC | Direcciones IP locales y públicas reales expuestas mediante la negociación STUN/ICE, sin respetar el enrutamiento de la VPN a nivel del sistema operativo | Prevención de fugas de WebRTC en tiempo real con proxy vinculado a cada perfil; la exposición de los candidatos ICE se suprime o se simula para devolver únicamente la IP del proxy asignado, de modo que no se revela la topología de la red local |
| JavaScript / Canvas | Comportamiento de renderizado de la GPU que produce un hash de píxeles determinista a partir de Canvas 2D y de la ejecución de shaders de WebGL | Inyección de ruido en Canvas con perfiles de dispositivos reales obtenidos de sesiones de navegador auténticas; devuelve valores coherentes y estadísticamente plausibles, que coinciden con el hardware de usuarios legítimos en lugar de una salida en blanco o bloqueada |
| Fuentes y funciones | Combinaciones de fuentes instaladas en el sistema, enumeradas mediante ataques de medición de ancho con CSS y la API FontFaceSet; disponibilidad y comportamiento de la superficie de las Web API | Inyección de un conjunto de fuentes personalizado por perfil que coincide con el sistema operativo y la configuración regional declarados; la enumeración de fuentes devuelve un conjunto realista y coherente internamente, en lugar de la biblioteca de fuentes real del equipo anfitrión |
| TLS (JA3/JA4) | Estructura en bytes del ClientHello de SSL/TLS, incluidos el orden de los suites de cifrado, los tipos de extensión y los valores ALPN; huellas de los marcos SETTINGS y HEADERS de HTTP/2 | Emulación nativa del motor TLS que genera un ClientHello estructuralmente idéntico al de una versión real de Chrome o Firefox; los valores y el orden del marco SETTINGS coinciden exactamente con el comportamiento de un navegador legítimo, sin aproximaciones |
| AudioContext | Artefactos de punto flotante en la forma de onda de audio generados por el DSP del hardware y la pila de audio del sistema operativo | Huella de audio falsificada que devuelve valores de onda coherentes y plausibles para un dispositivo en cada perfil, sin activar la detección de anomalías por una salida nula o uniforme |
| Navigator / Plataforma | navigator.platform, navigator.hardwareConcurrency, navigator.deviceMemory, navigator.languages y la enumeración de plugins |
Modificación completa del objeto navigator con valores coherentes entre sí; hardwareConcurrency y deviceMemory se ajustan a la clase de dispositivo declarada para evitar inconsistencias entre señales |
Cómo superar la prueba de BrowserLeaks: bloquear vs. falsear
Hay dos filosofías para tratar el huella digital del navegador. Una funciona. La otra te hace más detectable que si no hicieras nada.
Por qué el bloqueo falla y resulta contraproducente
Las extensiones de privacidad como uBlock Origin, Privacy Badger, NoScript y Canvas Blocker adoptan un enfoque de bloqueo. Cuando un script de huella digital llama a canvas.toDataURL(), interceptan la llamada y devuelven un valor en blanco, un valor nulo o una matriz de píxeles aleatoria.
Parece una buena práctica de privacidad. En la práctica, es la señal de detección más fiable que tienen los sistemas antifraude.
Este es el motivo: bloquear las API de JavaScript es en sí mismo un comportamiento muy anómalo. Aproximadamente el 0,1 % de los usuarios reales tiene activo el bloqueo de la API de Canvas. Cuando el modelo de riesgo de un sistema antifraude ve un navegador cuya API de Canvas devuelve null, no piensa en un «usuario preocupado por su privacidad». Ve un patrón de comportamiento correlacionado con tráfico de bots, fraude de cuentas y scraping automatizado. Tu «protección» acaba de colocarte en el grupo de comportamiento de mayor riesgo.
Lo mismo ocurre con:
- Bloqueo de fuentes: devolver una lista de fuentes vacía o mínima no coincide con ninguna combinación legítima de sistema operativo y navegador
- Desactivación de WebRTC: desactivar WebRTC desde
about:configen Firefox (media.peerconnection.enabled = false) no devuelve ningún candidato ICE, algo estadísticamente casi nulo en poblaciones de usuarios reales - Aleatorización del User-Agent: cambiar tu cadena UA sin modificar la huella TLS subyacente crea una incoherencia directa que se detecta con facilidad
- Bloqueo de scripts: los sitios que detectan scripts bloqueados suelen servir contenido degradado, lanzar CAPTCHAs o bloquear la sesión por completo antes de cualquier interacción
El modelo de bloqueo trata el huella digital como una amenaza que hay que suprimir. Los sistemas antifraude han evolucionado precisamente porque saben que el bloqueo es la respuesta propia de un adversario, y lo tratan en consecuencia.
Por qué funciona la suplantación: pasar desapercibido entre la multitud
El enfoque de Gologin es distinto a nivel de arquitectura. En lugar de bloquear las llamadas a las API de huella digital, las intercepta y devuelve valores plausibles, coherentes entre sí y basados en datos reales de usuarios, de modo que el perfil del navegador no se distingue del de un usuario legítimo.
La idea clave: los sistemas antifraude no marcan un huella digital por ser falso. Lo marcan por ser anómalo. Un usuario real de Chrome 130 en Windows 11 con una GeForce RTX 3070 genera un conjunto concreto y esperable de valores de huella digital. Si tu perfil suplantado devuelve esos mismos valores —de forma consistente, en cada llamada a la API y con la coherencia correcta entre señales—, no hay nada que marcar.
Gologin lo consigue mediante varios mecanismos:
- Base de datos de perfiles de dispositivos reales: los valores del huella digital provienen de sesiones de navegador auténticas que se ejecutan en hardware real. El hash de Canvas que obtienes procede de una GPU real que ejecuta una compilación real de Chrome. Esto es muy distinto de los valores generados o aleatorios.
- Coherencia entre señales: un perfil declarado como
Windows 11 / Chrome 130 / Intel Core i7 / 16GB RAMdevolverá valores de AudioContext acordes con la pila de audio de Intel, conjuntos de fuentes que coinciden con una instalación estándar de Windows 11 + Chrome, valores de navigator que corresponden a la clase de hardware declarada y un huella digital TLS que coincide con la implementación BoringSSL de Chrome 130. Todas las señales cuentan la misma historia. - Comportamiento nativo del motor TLS: Gologin no modifica las cabeceras HTTP a posteriori. Genera los handshakes TLS con el orden real de suites de cifrado y la estructura de extensiones del navegador objetivo. El hash JA4 que llega a Cloudflare coincide con el huella digital conocido y válido de Chrome 130 porque se genera estructuralmente de la misma forma que lo hace Chrome.
- Persistencia coherente: el mismo perfil devuelve los mismos valores de huella digital entre sesiones. Esto es fundamental: los hashes de Canvas de los usuarios reales no cambian de una visita a otra. Un perfil que devuelve valores de Canvas distintos en cada carga parece justo lo que es: un intento de aleatorización.
La conclusión estratégica es sencilla. Si BrowserLeaks muestra que tu API de Canvas devuelve null o un valor bloqueado conocido, cualquier sistema antifraude sofisticado ya habrá marcado tu sesión. Si BrowserLeaks muestra que tu hash de Canvas coincide con un perfil de hardware plausible, que tu huella digital TLS coincide con la firma conocida de Chrome y que tus candidatos WebRTC solo muestran la IP del proxy que has declarado, para la plataforma eres un usuario normal.
Preguntas frecuentes sobre BrowserLeaks
1. ¿Cuál es el objetivo principal de una prueba de BrowserLeaks?
Una prueba de BrowserLeaks audita todas las señales que tu navegador expone a los sitios web más allá de tu dirección IP, para determinar si tu identidad digital puede rastrearse de forma única o vincularse entre sesiones.En concreto, BrowserLeaks analiza:
- Exposición de fugas WebRTC: si tu IP real se filtra a través de la API de red peer-to-peer del navegador, sorteando tu VPN
- Huellas digitales de Canvas y WebGL: un hash derivado del comportamiento de renderizado a nivel de hardware de tu GPU, único para cada configuración de hardware y persistente entre sesiones
- Huellas digitales TLS/JA4: la firma criptográfica del handshake que identifica tu navegador a nivel de protocolo de red, independientemente de cualquier suplantación de JavaScript o de cabeceras
- Enumeración de fuentes y acceso a las API del sistema: la combinación de fuentes del sistema y API disponibles del navegador, que crea un identificador casi único
- Temporización del hardware de audio: artefactos de punto flotante en la forma de onda procedentes de tu pila de procesamiento de audio
El objetivo de la prueba es mostrarte exactamente qué puede ver de tu navegador la infraestructura de rastreo, para que evalúes si tu configuración de privacidad o de protección frente a la detección es realmente eficaz. Un resultado favorable en BrowserLeaks significa que tu huella digital es coherente, no anómalo y coincide con un perfil plausible de usuario real.
2. ¿Una VPN premium protege frente a la detección de WebRTC de BrowserLeaks?
No. Una VPN premium oculta tu dirección IP en la capa de enrutamiento de red, pero las fugas de WebRTC actúan en la capa de API del navegador y la mayoría de las VPN no tienen ningún mecanismo para interceptar las llamadas internas a las API del navegador.Esta es la cadena técnica del fallo:
- Tu navegador llama a
new RTCPeerConnection()con un servidor STUN configurado - El agente ICE del navegador consulta a la pila de red del sistema operativo todas las direcciones de interfaz disponibles
- El sistema operativo responde con tu IP WAN y tu IP LAN reales antes de que el túnel de la VPN intercepte la solicitud
- Estos «candidatos» se envían al servidor STUN y se devuelven al contexto JavaScript de la página que realiza la prueba
El resultado: la prueba de WebRTC de BrowserLeaks muestra tu dirección IP real, residencial o de centro de datos, en la tabla de candidatos ICE, incluso con una VPN activa y un resultado limpio en un verificador de IP convencional.
Excepciones: las extensiones de VPN a nivel de navegador (no los clientes VPN a nivel de sistema operativo) que bloquean explícitamente las llamadas a la API de WebRTC, o los navegadores con gestión de WebRTC integrada, pueden evitar esta fuga. Gologin lo resuelve vinculando el comportamiento de WebRTC al proxy asignado a nivel de perfil: los candidatos ICE devuelven únicamente la IP del proxy.
3. ¿Qué es una huella JA3/JA4 en BrowserLeaks?
Una huella JA3/JA4 es un hash del mensaje TLS ClientHello de tu navegador, el saludo inicial de cada conexión HTTPS. Identifica el motor del navegador y la biblioteca TLS concretos que realizan la conexión, con independencia de las cadenas User-Agent, de JavaScript o de cualquier otra cabecera que se pueda falsificar.JA3 (2017) genera un hash de cinco campos del TLS ClientHello: versión de TLS, suites de cifrado, extensiones TLS, curvas elípticas y formatos de punto de curva elíptica. El resultado es un hash MD5 de 32 caracteres. Ejemplo: Chrome 130 en Windows produce un hash JA3 constante y conocido.
JA4 (2024–2026) mejora JA3 al recoger los valores de la extensión ALPN (qué protocolos admite el cliente: h2, http/1.1), el recuento de tipos de extensión y la información de orden, en un formato más estructurado y más resistente a colisiones. Lo han adoptado ampliamente Cloudflare, Akamai y las principales plataformas de detección de bots.
Por qué importa en las pruebas con BrowserLeaks: si usas un framework de automatización (Playwright, Puppeteer, Selenium), un navegador sin interfaz o una compilación de Chromium no estándar, tu hash JA4 no coincidirá con el hash habitual del navegador que dices ser. Los sistemas antibot detectan esa discrepancia al instante. BrowserLeaks te muestra tu hash JA4 actual para que compruebes si coincide con el valor esperado para el navegador que declaras.
4. ¿Por qué mi navegador muestra una huella de Canvas «única»?
Tu navegador muestra una huella de Canvas única porque la combinación de tu modelo de GPU, la versión del controlador gráfico, el sistema operativo y el renderizador de fuentes produce un resultado de renderizado a nivel de píxel distinto al de cualquier otra configuración de hardware, y esa diferencia se puede medir de forma determinista.La API Canvas dibuja en un búfer de píxeles usando el pipeline gráfico de tu hardware. Incluso con instrucciones de renderizado idénticas (el mismo texto, las mismas formas y los mismos colores), dos equipos generarán matrices de píxeles con valores distintos a nivel de subpíxel debido a:
- La aritmética de punto flotante propia de cada GPU en el pipeline de shaders
- El comportamiento del antialiasing y la corrección gamma a nivel de controlador
- El motor de renderizado de fuentes del sistema operativo (DirectWrite en Windows, Core Text en macOS, FreeType en Linux), que genera disposiciones de píxeles de texto diferentes
- Las diferencias de perfil de color y de calibración ICC
Cuando BrowserLeaks indica que tu huella de Canvas es «única», significa que tu hash no se encontró en su base de datos de referencia de huellas conocidas. Esto no es necesariamente un problema: muchas configuraciones de hardware son poco comunes de forma totalmente legítima. Lo que preocupa es la coherencia: una huella de Canvas debería devolver el mismo hash cada vez que el mismo navegador se ejecuta en el mismo hardware. Una huella que cambia entre pruebas indica bloqueo activo o aleatorización, lo cual ya es en sí mismo una señal de detección.
5. ¿Cómo puede un navegador anti-detect como Gologin falsear con seguridad los resultados de BrowserLeaks?
Gologin no «falsea» los resultados de BrowserLeaks en el sentido convencional: sustituye tu huella real por una huella auténtica y coherente internamente, obtenida de hardware de usuarios reales, de modo que tu perfil resulta estadísticamente indistinguible de una sesión de navegador legítima.
La diferencia clave está entre falsear (devolver valores plausibles del mundo real) y bloquear (devolver valores nulos, vacíos o aleatorios). Los sistemas antifraude están entrenados para detectar tanto el bloqueo como el falseo incoherente. Gologin lo aborda en cuatro niveles:
- Canvas y WebGL: Gologin inyecta una huella de Canvas derivada de datos reales de renderizado de GPU procedentes de su base de datos de perfiles de dispositivos. El hash es real: proviene de una GPU real. Se mantiene constante entre sesiones para el mismo perfil, igual que el comportamiento de un usuario real que vuelve a visitar un sitio.
- TLS/JA4: Gologin genera mensajes TLS ClientHello con el orden real de suites de cifrado y la estructura de extensiones de la versión del navegador objetivo. El hash JA4 que llega al servidor es idéntico al que produciría una instalación genuina de Chrome 130, porque se genera con la misma lógica estructural.
- WebRTC: la recopilación de candidatos ICE se intercepta a nivel de perfil. La pila WebRTC devuelve como candidato solo la IP del proxy asignado, sin exponer direcciones locales de la LAN.
- Coherencia entre señales: cada valor falseado se valida con el perfil declarado. Un perfil
Windows 11 / Chrome 130 / 8-core Intelproduce valores de navigator, fuentes, audio y Canvas que son coherentes con esa clase de hardware, y no valores asignados al azar que se contradicen entre las distintas API.
El resultado: BrowserLeaks muestra un perfil coherente y plausible, sin indicadores de fuga, sin señales anómalas de bloqueo y con valores de huella que coinciden con configuraciones de hardware conocidas y fiables.
Conclusión: BrowserLeaks es la prueba. Gologin es la respuesta.
BrowserLeaks no es una herramienta para casos extremos de paranoicos. En 2026 es el diagnóstico básico que debe superar como requisito previo cualquiera que gestione varias cuentas, administre tráfico de afiliados, haga investigación de la competencia o use cualquier flujo de automatización web.
La superficie de análisis ha crecido enormemente. El huella digital JA4 en la capa TLS implica que la automatización headless se puede detectar a nivel de socket de red antes de que se ejecute una sola línea de JavaScript. Las huellas de Canvas y AudioContext implican que tu hardware es identificable sin importar tu VPN ni la configuración de tu navegador. Las fugas de WebRTC implican que tu IP real suele quedar visible sin importar cómo hayas configurado el proxy.
Para superar BrowserLeaks necesitas un perfil coherente, consistente y fiel a un hardware real, no uno bloqueado ni aleatorizado. Gologin crea justamente eso: perfiles de navegador que presentan una única identidad internamente consistente en todas las capas del huella digital, desde el handshake TLS hasta la superficie de las API de JavaScript.
Ejecuta arriba la prueba de BrowserLeaks. Revisa tu hash JA4. Revisa tu huella de Canvas. Revisa tus candidatos WebRTC. Así sabrás exactamente qué necesitas corregir y por qué importa.