BrowserLeaks 评测 2026:指纹检测完全指南
免费试用 Gologin
您启动了 VPN,查了 IP,结果显示一切正常。您以为自己已经“隐身”了,其实并没有。
到了 2026 年,只检查 IP 就好比戴上了面具,却忘了换鞋。从 Cloudflare 的机器人管理层,到 Meta Pixel,再到各大电商平台背后的反欺诈引擎,现代追踪体系根本不在乎您表面上的 IP 地址。它们分析的是您 TLS 握手的加密指纹、浏览器 Canvas 在 GPU 层面的渲染表现,以及系统音频栈精确到纳秒的时序。在这些系统眼里,IP 恰恰是您身上最不值得关注的一项信息。
普通用户常用的工具,比如免费 VPN 的“IP 检测器”、浏览器扩展扫描器,会漏掉 90% 会导致您被标记、被拦截或与旧会话关联的信息。BrowserLeaks 则是一个几乎不会漏掉任何细节的工具。
多年来,BrowserLeaks 一直是进阶浏览器指纹检测的标杆。到 2026 年,它依然是公众可用的最全面、也最如实呈现问题的隐私审计工具。它不回避难看的真相:只要您的环境存在泄露,BrowserLeaks 每次都能查出来。
本指南写给那些需要弄清以下问题的人:BrowserLeaks 究竟是什么,每项测试在协议层面是如何工作的,测试结果到底意味着什么,以及该如何据此采取行动。
在继续阅读之前,请先通过上方的嵌入式原生实例,直接测试您当前的浏览器配置文件。
2026 年的 BrowserLeaks 是什么,如何运作?
BrowserLeaks 是一套免费的、基于浏览器的诊断工具集,它会系统地探测所有可用的 JavaScript API、浏览器功能和网络行为,从而还原您的浏览器向网络暴露的完整指纹。无需安装,无需注册账号,打开页面后它就会立即开始读取您的浏览器对外广播的各项信息。
从 IP 检测器到指纹实验室的演变
BrowserLeaks 刚上线时,在线追踪还相对原始:广告网络主要依赖第三方 Cookie,所谓“隐私保护”基本就是清除 Cookie 或隐藏 IP。对大多数威胁模型来说,一个简单的 IP 泄露检测器就够用了。
此后,追踪生态发生了根本性的架构转变。第三方 Cookie 在所有主流浏览器中已基本被弃用。监管压力(GDPR、CCPA 以及 2025 年的欧盟数字身份条例)促使广告商和平台构建不依赖 Cookie 的识别系统。结果就是形成了多层指纹检测体系,在大多数实现中,它比当年的 Cookie 更持久、更精确。
BrowserLeaks 与这一趋势同步演进。到 2026 年,它测试的指纹检测面超过 20 种,其中有几种是在最近 18 个月才在实际应用中变得重要的:
- TLS/SSL 握手指纹(JA3、JA4、JA4+)——在协议层面检测是哪个客户端库发起了连接
- HTTP/2 指纹——分析 HEADERS 帧的顺序和 SETTINGS 帧的取值,以识别底层浏览器引擎
- WebRTC 网络拓扑暴露——即使处于 NAT 和 VPN 隧道之后,也能映射出内部网络接口
- 通过 WebGL 和 Canvas API 获取 GPU 层面的渲染信息——提取与硬件相关的渲染特征
- AudioContext 时序分析——读取硬件级音频栈的行为
- Web API 面枚举——检测哪些浏览器 API 存在、缺失或行为异常
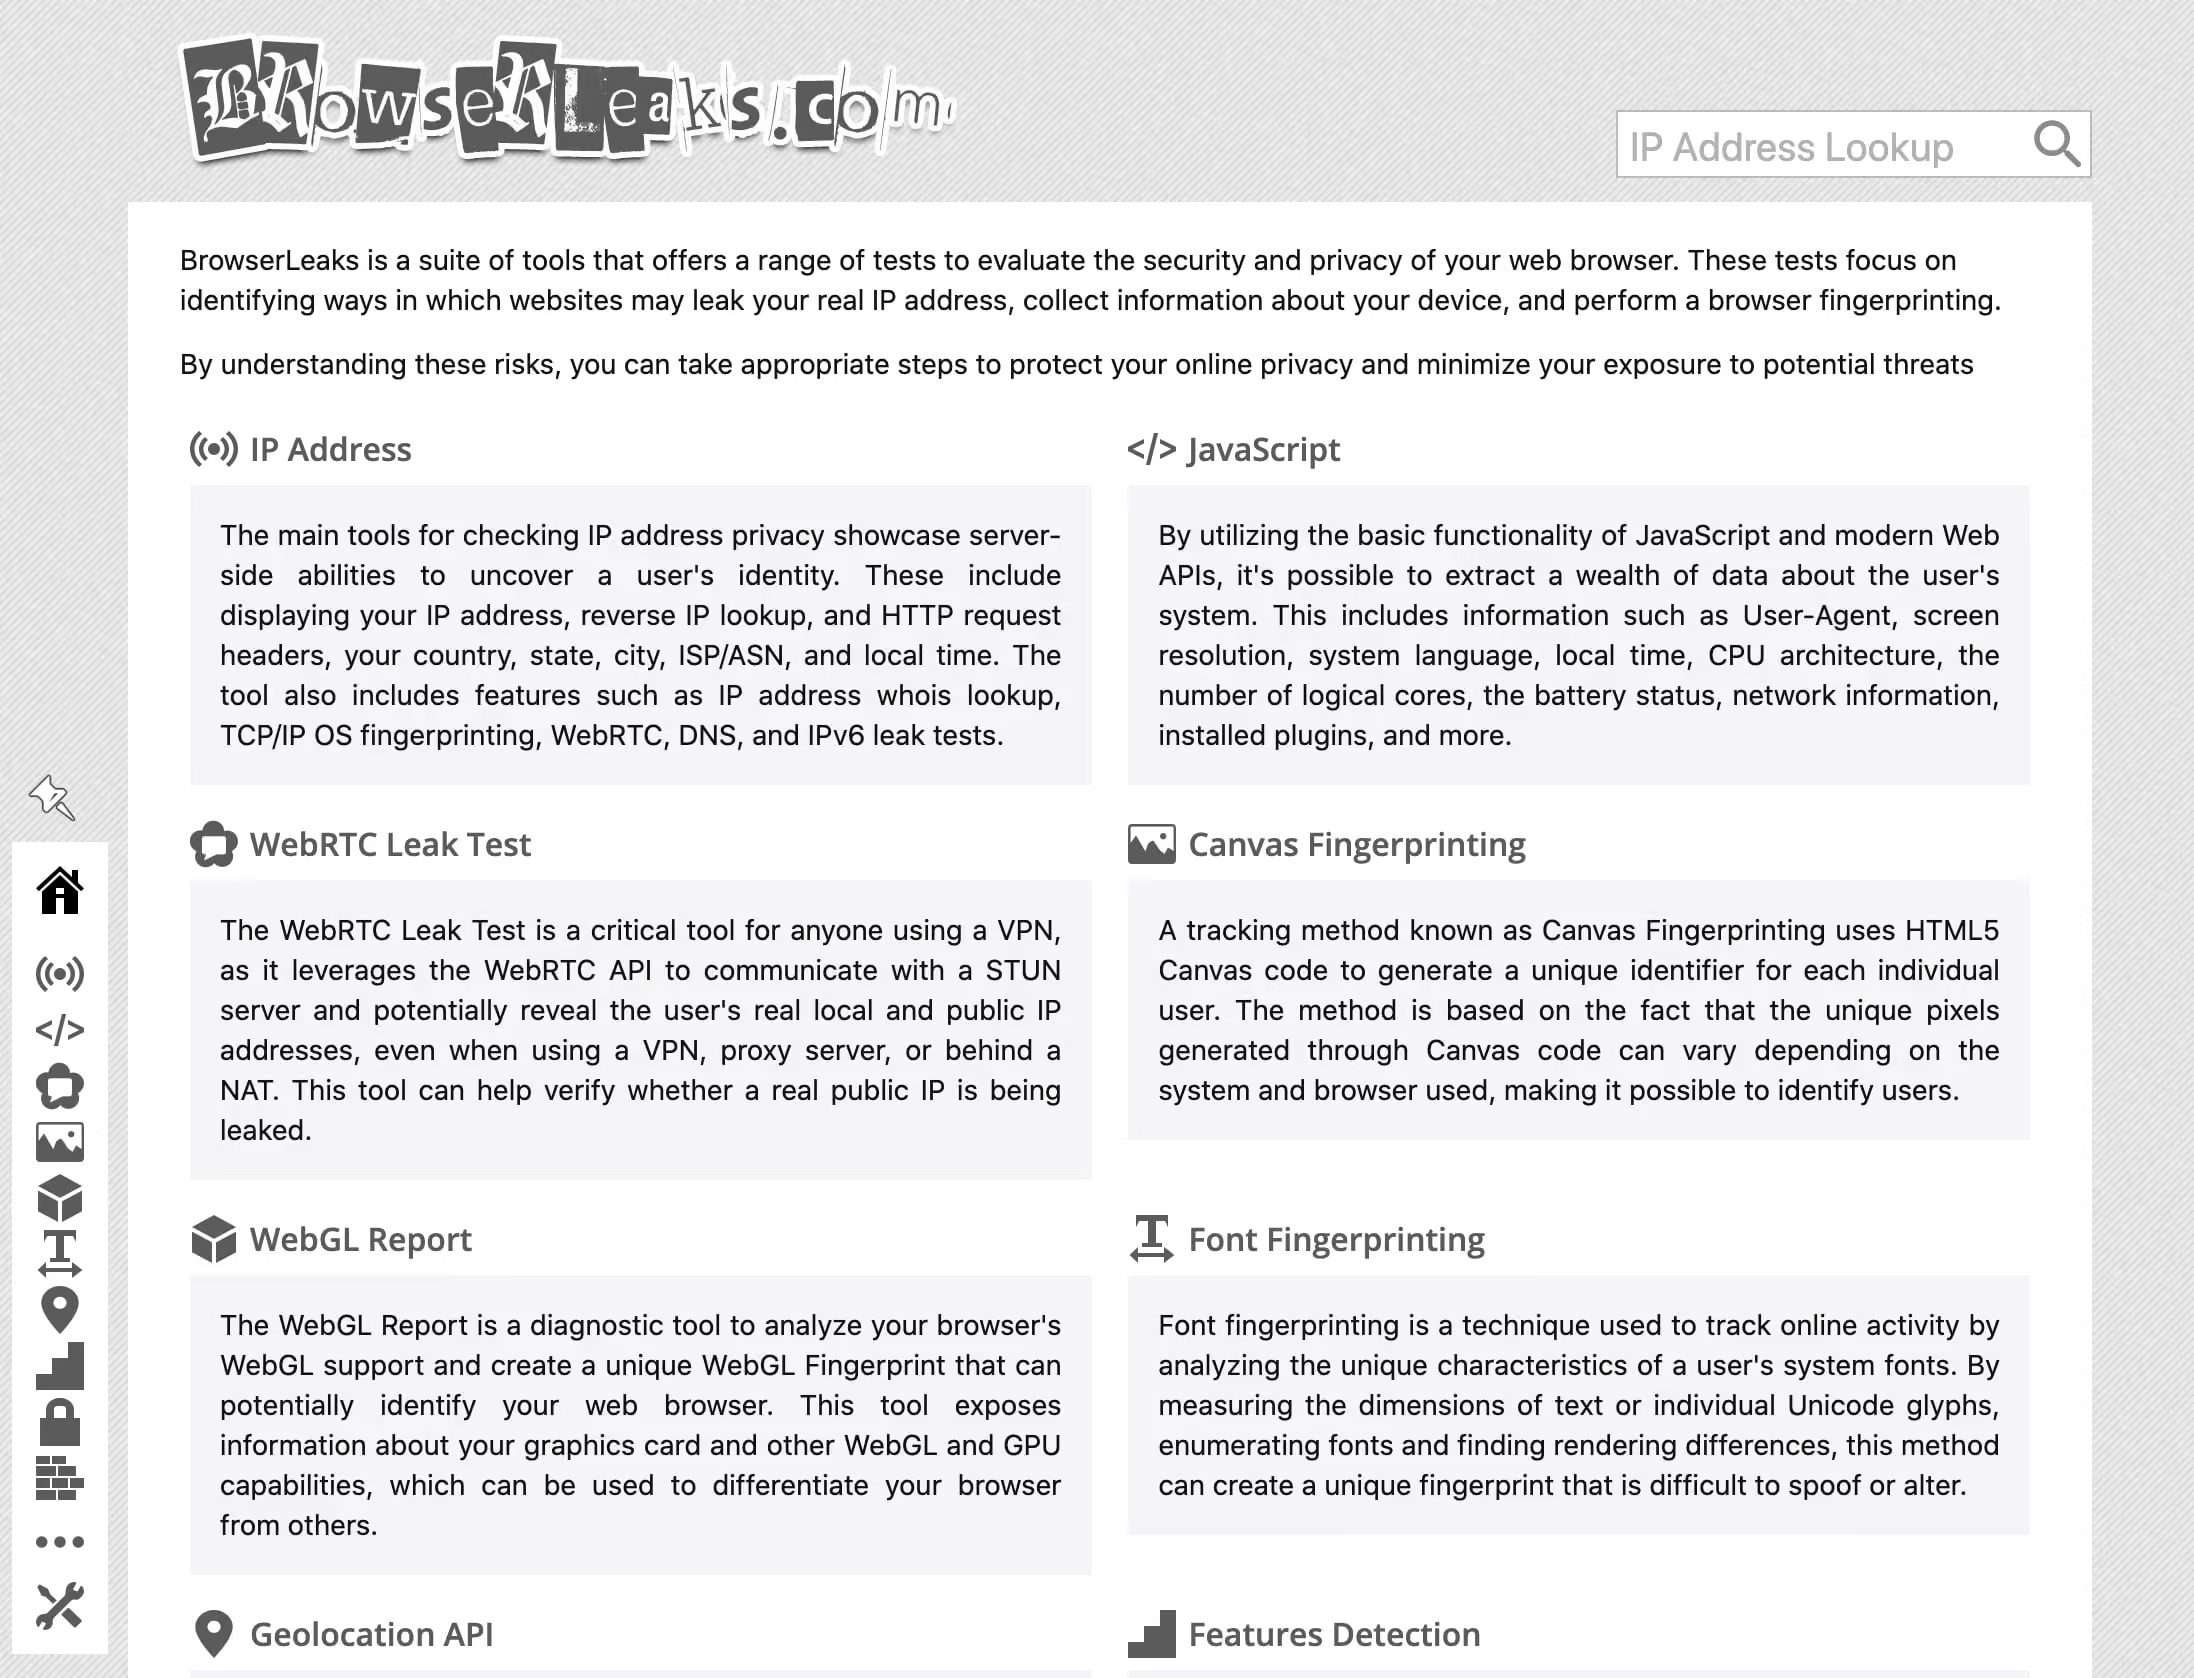
BrowserLeaks 之所以特别有价值,在于它足够透明。每项测试都显示原始输出,也就是您的浏览器实际发送的数据,而不是简化的红/绿“通过/未通过”结论。这正是诊断工具和营销小组件的区别。
为什么普通检测工具总是漏掉关键信息
常见的“隐私检测”工具通常只验证三件事:您可见的 IP、大致的地理位置,以及 DNS 查询是否经由您声明的服务商路由。这只是您整个暴露面中很小的一部分。
相比之下,BrowserLeaks 工作在 JavaScript API 层。它直接调用 RTCPeerConnection 来触发 WebRTC 协商,执行 OffscreenCanvas 渲染操作来获取 GPU 特有的输出,调用 AudioContext.createOscillator() 并测量生成波形的浮点数特征,还通过 navigator.fonts.query() 枚举系统字体。这些都不是网络层请求,而是完全在浏览器沙盒内执行的,这正是 VPN 对它们起不到任何保护作用的原因。
在 2026 年的威胁模型下,对于任何涉及账号管理、自动化数据采集、联盟营销,或者平台可能标记您会话的工作流来说,通过 BrowserLeaks 测试是前提条件,而不是事后补充。
深入解析:您必须运行的 BrowserLeaks 关键测试
IP 地址与 WebRTC 泄露测试
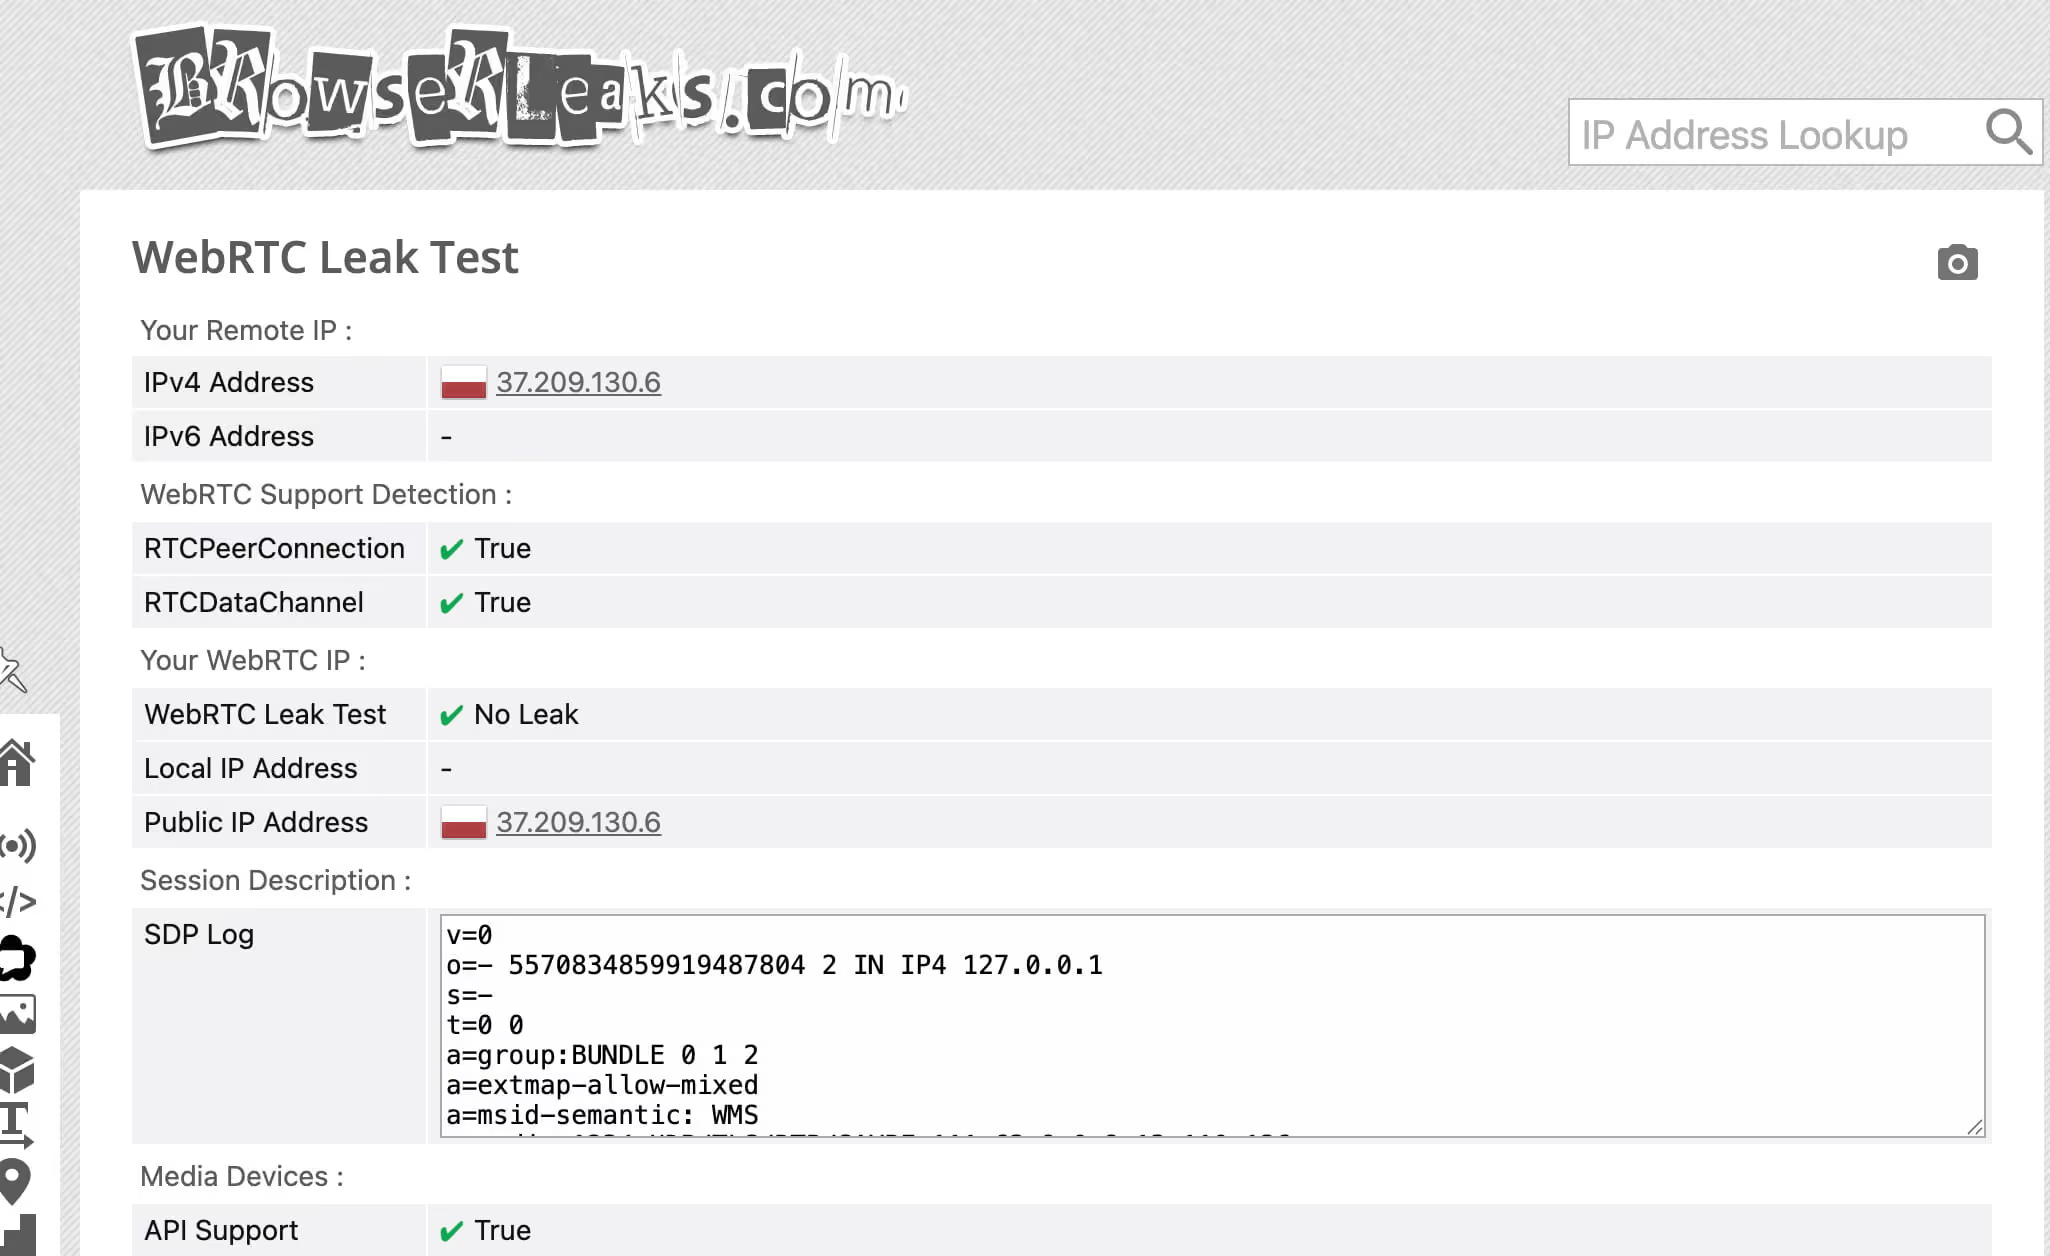
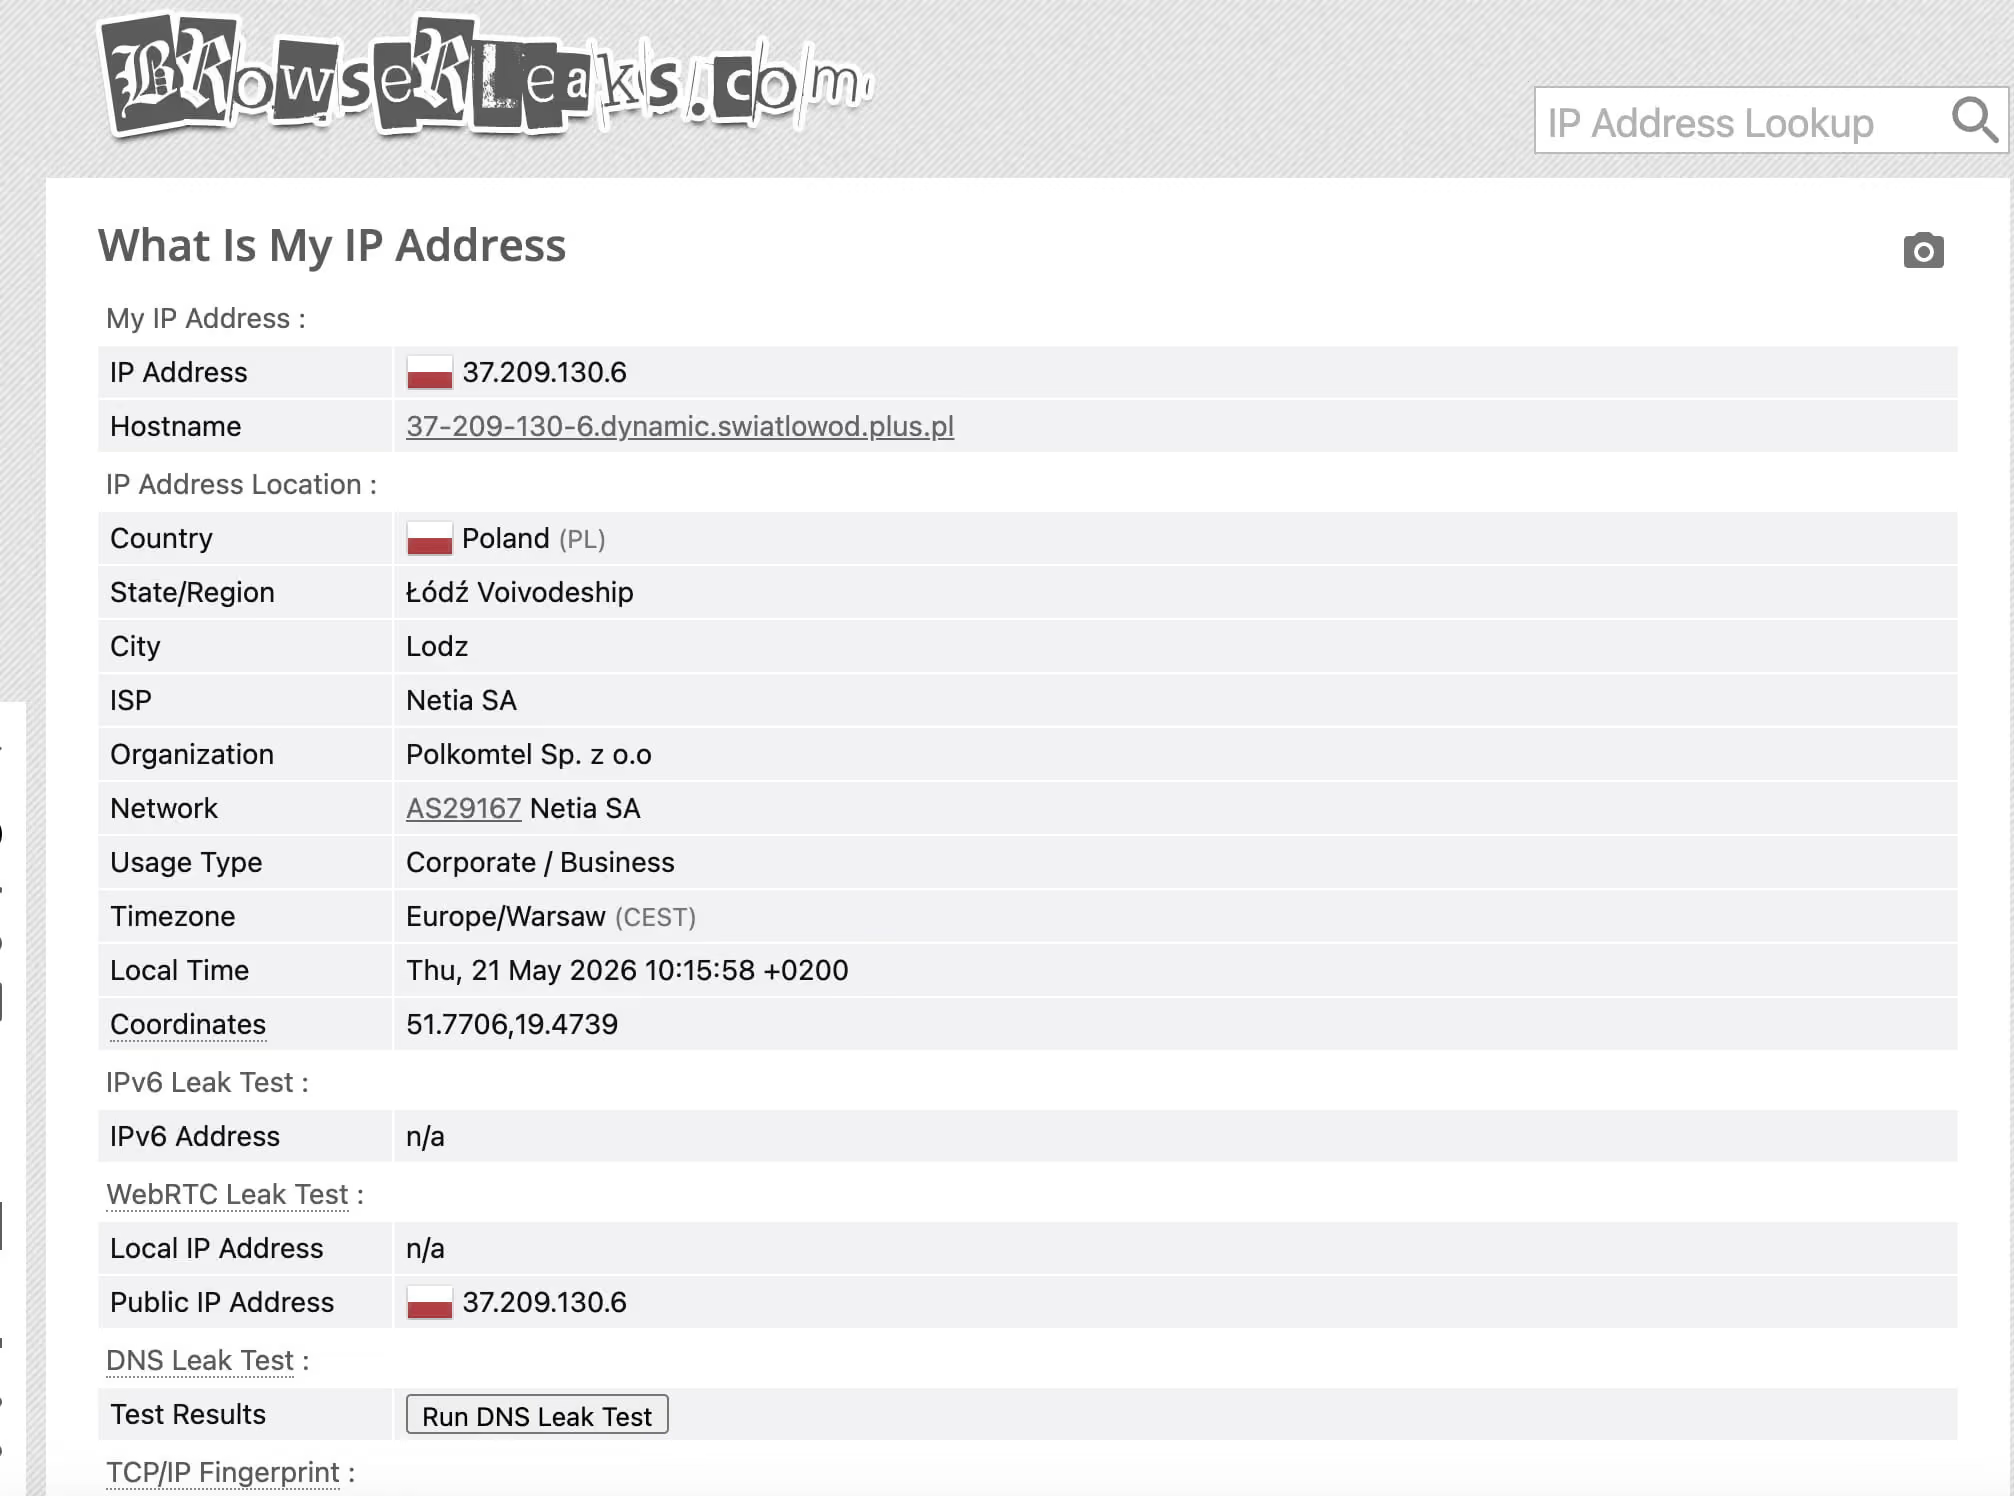
BrowserLeaks 的 IP 测试做了两件普通 IP 检测工具不会做的事。第一,它通过常规 HTTP 通道查询您可见的公网 IP,也就是您的请求到达网站服务器时,任何网站都能看到的那个 IP。第二,也是最关键的一点,它会发起一次 WebRTC 点对点连接协商,通过 STUN/TURN 信令协议提取您的系统暴露出的所有 IP 地址。
WebRTC(Web Real-Time Communication,网页实时通信)是浏览器原生的 API,用于点对点的音频、视频和数据通信。为了建立点对点连接,它会使用 ICE(Interactive Connectivity Establishment,交互式连接建立)协议,系统地收集本机可用的所有候选网络地址,包括本地局域网地址(192.168.x.x、10.x.x.x)、真实的公网 IP,以及已配置的 STUN 服务器可见的任何地址。
关键的失效情形是:在大多数实现中,WebRTC 的运行层级低于 VPN 的路由表。当浏览器调用 new RTCPeerConnection() 并开始收集 ICE 候选地址时,操作系统的网络协议栈会在 VPN 隧道拦截请求之前就作出响应。结果是,您的真实住宅或数据中心 IP,也就是 VPN 本应隐藏的那个 IP,会被直接发送给 STUN 服务器,并返回给运行该检测的任何网站的 JavaScript 环境。
BrowserLeaks 的 WebRTC 测试会区分以下几类:
- 公网 IP 候选地址:您真实的 WAN 地址,可能不经过 VPN 路由
- 本地 IP 候选地址:您的局域网地址(
192.168.x.x),会暴露您内部网络拓扑的特征 - mDNS 候选地址:较新的 Chromium 内核浏览器可以使用 mDNS 标识符(例如
a1b2c3d4-xxxx.local)对本地 IP 做部分模糊处理处理,但这种处理的实现并不一致,而且这种行为本身也可以被检测到,成为一种行为信号
如果 VPN 没有在网络驱动层面拦截 WebRTC 请求,或者浏览器没有让 WebRTC 走代理,那么每一次都会泄露您的真实 IP。BrowserLeaks 会在它的 IP 候选地址表中准确地向您展示这一点。
正常的结果是什么样:公网 IP 候选地址中只显示您的 VPN/代理服务器的 IP。看不到本地 IP 候选地址(或者 mDNS 模糊处理已生效)。如果您的 VPN 只对 IPv4 做隧道传输,也不会有 IPv6 地址泄露(这是常见的 IPv6 泄露途径)。
Canvas 与 WebGL 指纹检测
Canvas 和 WebGL 指纹检测测试针对的是 VPN、代理和常规隐私扩展都无从处理的对象:您的 GPU 和图形驱动栈的物理行为。
Canvas 指纹检测的原理:当 JavaScript 调用 Canvas 2D API 渲染文字和图形时,输出的像素数组会经过一条处理链,其中包括您的 CPU、GPU、图形驱动版本、操作系统的字体渲染器以及抗锯齿引擎。这条链上的每个环节都会带来细微且确定的差异,例如浮点数舍入差异、亚像素渲染方式的选择、色彩配置文件的处理方式,这些差异叠加起来,使渲染出的图像与其他任何硬件配置产生的图像都略有不同。
BrowserLeaks 会渲染一个标准化的 Canvas 场景,通常包含多种字体的 Unicode 文本、几何图形和渐变填充,然后通过 canvas.toDataURL() 读取原始像素数据。这个像素数组会被哈希(通常使用 SHA-256),生成一个简短的指纹。得到的值具有以下特点:
- 确定性:您的硬件每次都会产生相同的哈希值
- 持久性:与 Cookie、会话、IP 地址或浏览器设置无关
- 高熵:在各种不同的硬件组合之间,发生碰撞的概率极低
Canvas 捕获的是 2D 渲染行为,而 WebGL 则直接探测 3D 渲染管线。BrowserLeaks 会读取 WEBGL_debug_renderer_info,提取类似 ANGLE (NVIDIA GeForce RTX 4090 Direct3D11 vs_5_0 ps_5_0) 的字符串,也就是确切的 GPU 型号、驱动接口和着色器模型版本。即使不启用调试扩展,WebGL 顶点着色器和片段着色器的执行也会产生与硬件相关的浮点数特征,这些特征可以被哈希成稳定的指纹。
到 2026 年,各大平台会把 Canvas/WebGL 哈希值用作会话复活信号:即使您清除了所有 Cookie 并更换了 IP,只要 Canvas 哈希值一致,新会话就会与您之前的身份关联起来。
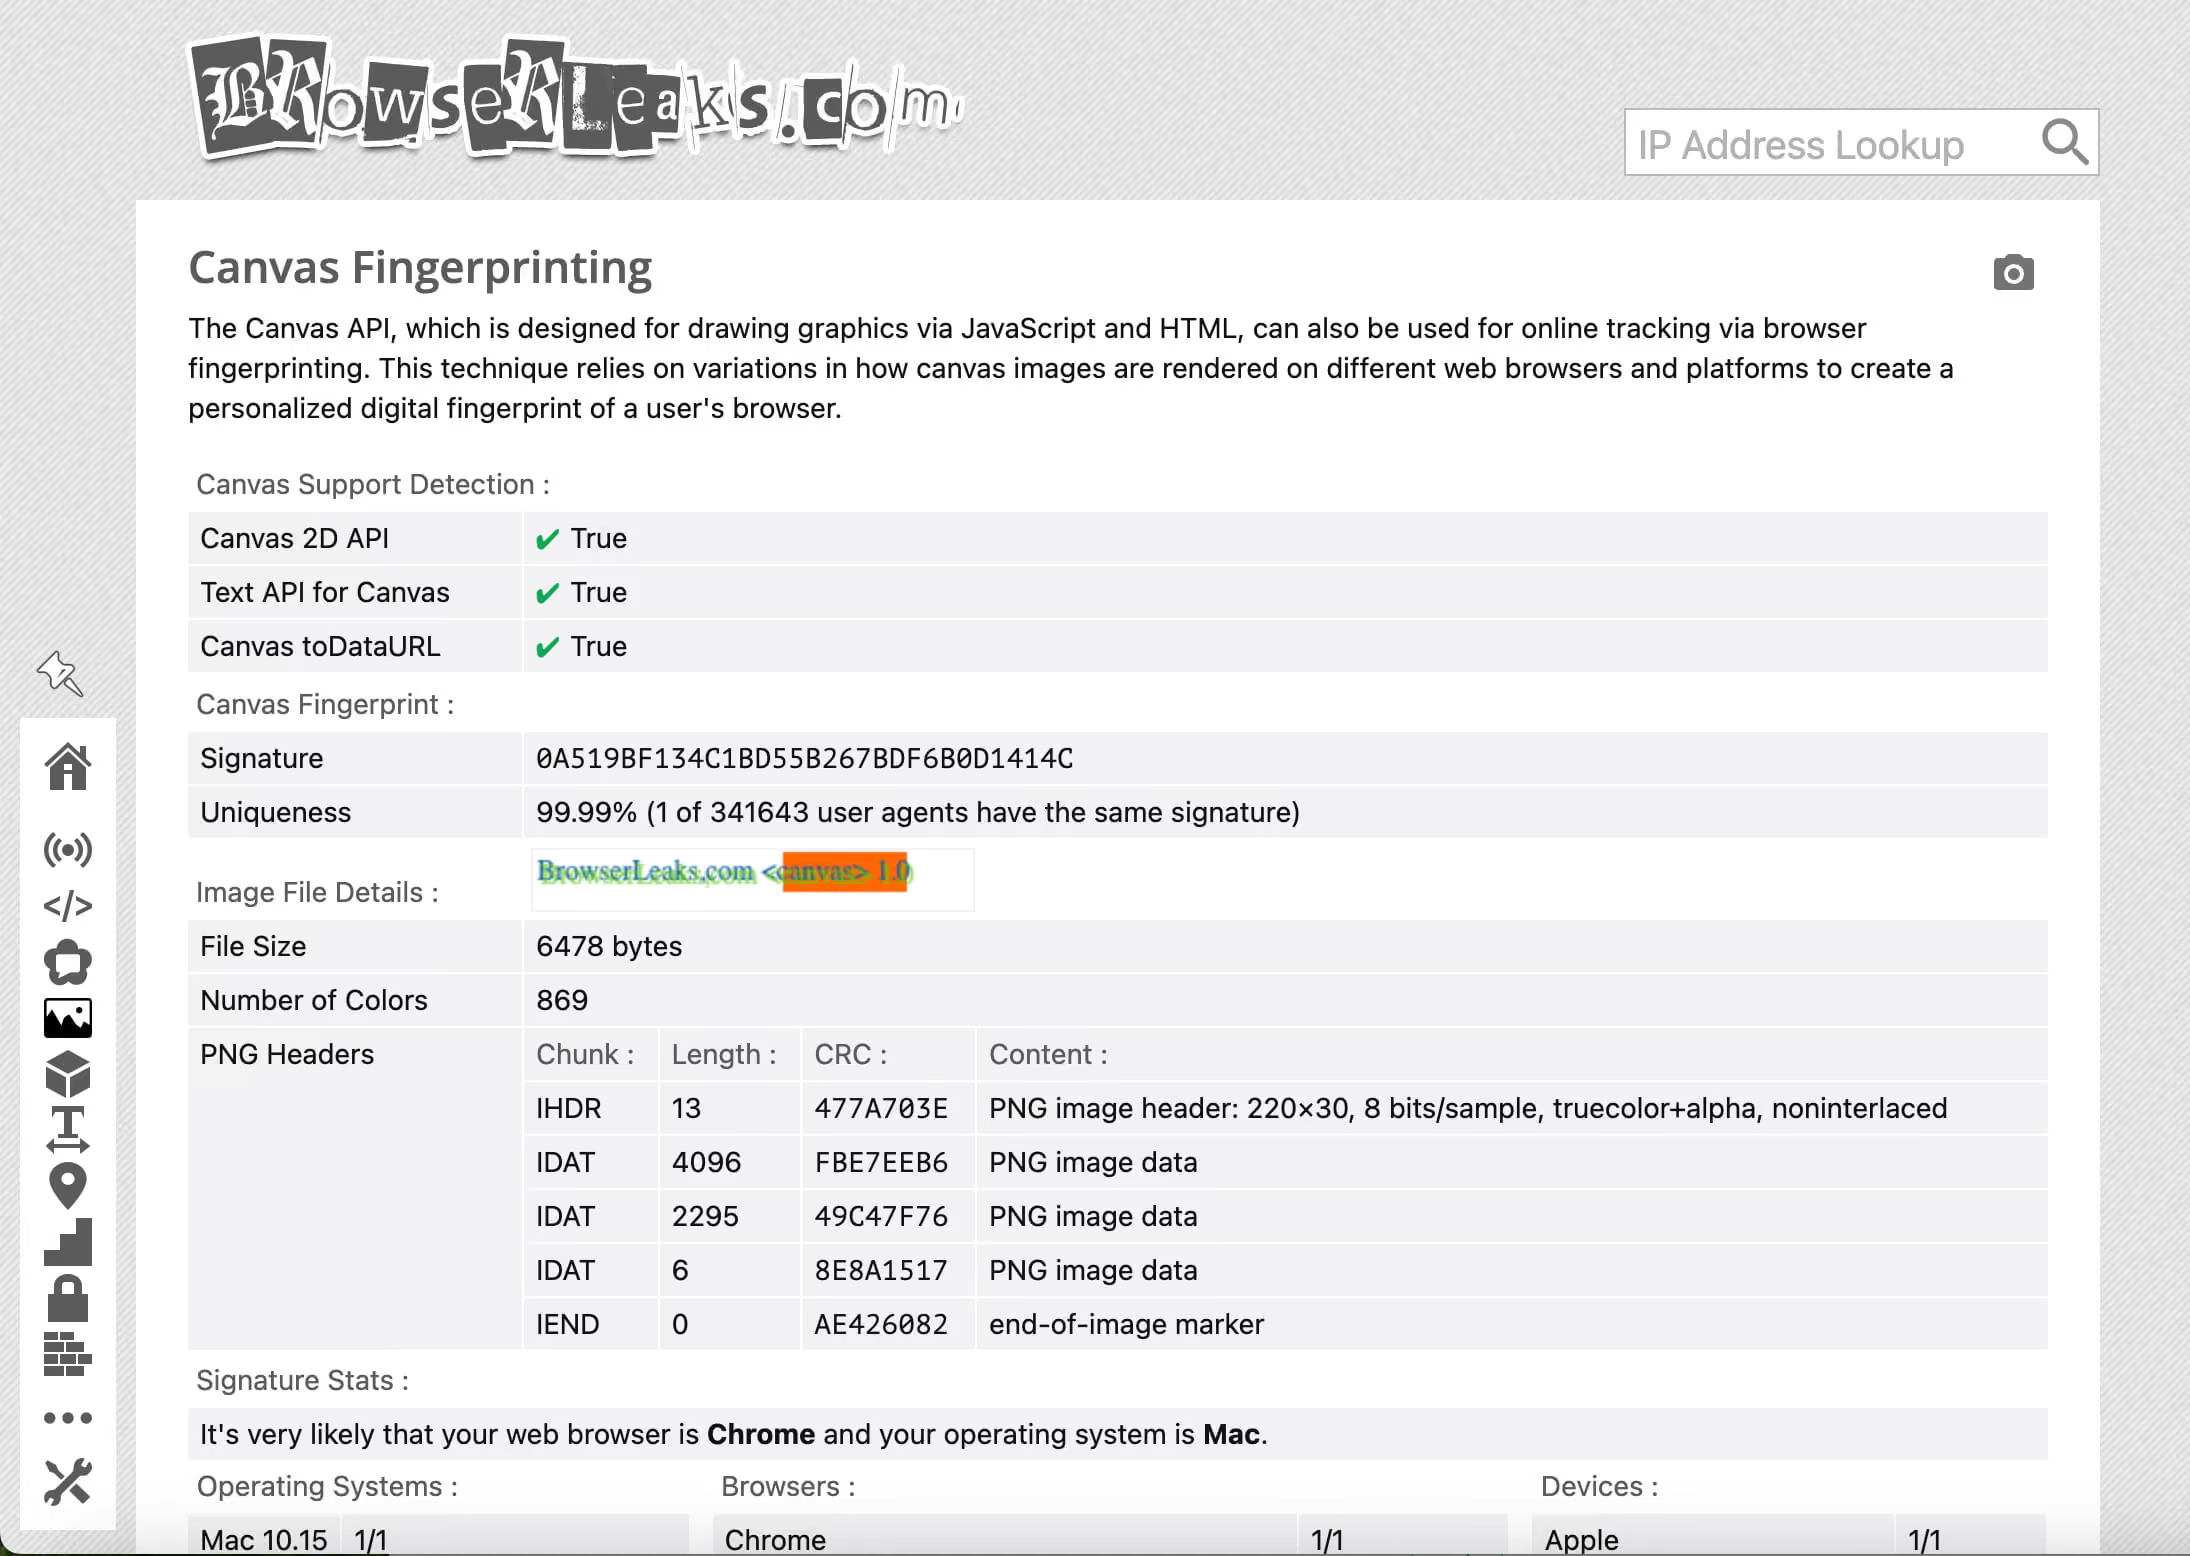
字体检测与 AudioContext
字体枚举:系统字体取决于操作系统版本、语言包、已安装的软件以及用户手动安装的字体。一台设备上的字体组合有着极高的独特性。标准的 Windows 11 安装带有一组可预测的基础字体。一台装有 Adobe Creative Cloud 的开发者设备会额外增加数百种特定字体。而使用自定义字体方案的 Linux 系统,看起来则完全不同。
BrowserLeaks 使用两种方法来枚举字体:
- 基于 CSS 的测量:以一个已知的备用字体作为参照,用一份庞大候选列表中的每一种字体渲染隐藏的
<span>元素。如果某种字体已安装,用它渲染的文本尺寸就会与备用字体的渲染结果不同,宽度或高度会有像素级的差异。这种差异可以通过getBoundingClientRect()测得,无需任何明确的字体列表权限。 document.fonts.check()API:现代浏览器提供FontFaceSetAPI,可以直接查询字体是否可用。虽然浏览器在 2025 年已开始为它设置权限限制,但 CSS 测量方法仍然普遍可用。
检测到约 50–100 种字体的组合,会形成一个独特性评分,仅凭这一项就几乎可以确定地识别用户。与其他信号结合后,统计上的不确定性会被完全消除。
AudioContext 指纹:Web Audio API(AudioContext)以软件方式处理音频,但这一处理过程会经过操作系统的音频栈和底层硬件接口。BrowserLeaks 会创建一个生成正弦波的 OscillatorNode,让它通过 DynamicsCompressorNode,再读取输出的浮点波形缓冲区。
压缩算法的运算在不同的 CPU 架构(x86 与 ARM)、浮点运算单元和操作系统音频子系统上实现各不相同。由此产生的微小数值差异(浮点数第 15 位小数上的差异)在多次会话中保持稳定,可以唯一标识您的硬件与操作系统组合。这项技术无需任何权限,并且能在 100 毫秒内静默完成。
2026 年更新:TLS(JA3/JA4)与 HTTP/2 指纹
这是过去两年浏览器指纹领域最重要的进展,也是大多数用户和大多数工具完全忽略的一点。
TLS 指纹究竟采集什么:每当您的浏览器建立 HTTPS 连接时,都会先进行 TLS 握手。客户端(您的浏览器)会向服务器发送一条 ClientHello 消息。该消息包含以下结构化列表:
- 支持的密码套件:客户端可以使用的加密算法,按优先顺序排列
- TLS 扩展:额外的协商参数,包括服务器名称指示(SNI)、密钥共享组、签名算法等
- 扩展顺序:各扩展在 ClientHello 字节流中出现的先后顺序
JA3 算法(Salesforce,2017 年)会把这些字段哈希为一个 32 位字符的 MD5 指纹。JA3 不会读取您的浏览器设置,它读取的是 TLS 握手在套接字层面的实际字节结构。这意味着它识别的是底层的 TLS 库(例如 Chromium 中的 BoringSSL、Firefox 中的 NSS),而不是浏览器的界面层。
JA4 与 JA4+(2024–2025 年):JA4 由 FoxIO 开发,解决了 JA3 的局限性,并已成为 2025–2026 年 Cloudflare、Akamai、F5 以及大多数主流 CDN/WAF 服务商采用的主流标准。JA4 的改进包括:
- JA4:以更不易冲突的格式,采集密码套件顺序、TLS 版本、扩展类型以及 ALPN(应用层协议协商)值
- JA4+:将指纹扩展到完整的 TLS 扩展顺序和取值,使得通过重新排序或随机化个别字段来伪造指纹变得困难得多
- JA4H:专门对 HTTP/1.1 请求头生成指纹
- JA4S:对 TLS ServerHello 生成指纹,用于服务器端识别
HTTP/2 连接以 SETTINGS 帧和 HEADERS 帧开始,这两者都包含与具体实现相关的取值和顺序。Chromium 的 HTTP/2 实现会按特定顺序发送带有特定取值的 SETTINGS 参数,Firefox 发送的序列则不同,curl 又是另一种,而使用 Python httpx 库的自动化脚本则还有另一种。
这就形成了一种网络层的身份信号,与您浏览器的 User-Agent 字符串或 JavaScript 环境完全无关。一个机器人即使把 User-Agent 正确伪造为 Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/130.0.0.0 Safari/537.36,但使用的是 Chromium 自动化构建版本的 HTTP/2 SETTINGS 帧,那么只要系统读取 HTTP/2 指纹,就会立刻被识别为非标准客户端。
Cloudflare 的 Bot Management、PerimeterX(现为 HUMAN)、DataDome 和 Imperva 都把 TLS 和 HTTP/2 指纹作为 Tier 1 级识别信号。它们会将传入的指纹与已知合法浏览器指纹库进行比对。声明的浏览器身份与 TLS 指纹不一致,几乎会立刻被检测出来。
BrowserLeaks 的 TLS 指纹测试会准确显示您的 JA3/JA4 哈希值,以及它是否与您所声明浏览器的预期指纹一致。这项测试是 2026 年最重要的一项测试。
技术对照矩阵:BrowserLeaks 检测项与 Gologin 防护
| BrowserLeaks 检测类别 | 检测内容 | Gologin 的防护方式 |
|---|---|---|
| IP / WebRTC 泄露 | 通过 STUN/ICE 协商暴露的真实本地 IP 和公网 IP,可在操作系统层面绕过 VPN 路由 | 实时防止 WebRTC 泄露,并为每个配置文件绑定独立代理;ICE 候选地址 的暴露会被抑制或替换,只返回分配的代理 IP,不再泄露本地网络拓扑 |
| JavaScript / Canvas | 硬件 GPU 的渲染表现,通过 Canvas 2D 和 WebGL 着色器执行生成确定性的像素哈希 | 使用来自真实浏览器会话的真实设备配置文件进行 Canvas 噪声注入;返回统计上合理且前后一致、与正常用户硬件相符的值,而不是空白或被拦截的输出 |
| 字体与功能 | 通过 CSS 宽度测量和 FontFaceSet API 枚举出的系统已安装字体组合;Web API 的可用范围和行为 | 为每个配置文件注入与所声明的操作系统和语言区域相匹配的自定义字体栈;字体枚举返回一组真实且内部一致的字体,而不是宿主机的实际字体库 |
| TLS (JA3/JA4) | SSL/TLS ClientHello 的字节结构,包括加密套件顺序、扩展类型和 ALPN 值;HTTP/2 SETTINGS 和 HEADERS 帧指纹 | 原生 TLS 引擎模拟,生成与真实 Chrome 或 Firefox 版本结构完全一致的 ClientHello;SETTINGS 帧的取值和顺序与正常浏览器行为完全吻合,而非近似模拟 |
| AudioContext | 由硬件 DSP 和操作系统音频栈执行产生的浮点音频波形差异 | 音频指纹处理:为每个配置文件返回一致且符合设备特征的波形值,避免因输出为空或完全统一而触发异常检测 |
| Navigator / Platform | navigator.platform、navigator.hardwareConcurrency、navigator.deviceMemory、navigator.languages 以及插件枚举 |
完整模拟 navigator 对象,并保持各项取值内部一致;hardwareConcurrency 和 deviceMemory 与所声明的设备类别相匹配,避免出现信号之间互相矛盾的情况 |
通过 BrowserLeaks 检测:拦截与伪装
处理浏览器指纹有两种思路。一种行之有效,另一种反而会让您比什么都不做更容易被识别。
为什么拦截会失败并适得其反
uBlock Origin、Privacy Badger、NoScript 和 Canvas Blocker 等隐私扩展采用的是拦截方式。当指纹脚本调用 canvas.toDataURL() 时,它们会拦截这次调用,并返回空白值、null 值或随机的像素数组。
这听起来像是良好的隐私习惯,但实际上,这恰恰是反欺诈系统最可靠的识别信号。
原因在于:拦截 JavaScript API 本身就是一种高度异常的行为。真实用户中只有约 0.1% 启用了 Canvas API 拦截。当反欺诈系统的风险模型发现某个浏览器的 Canvas API 返回 null 时,它看到的不是“注重隐私的用户”,而是一种与机器人流量、账号欺诈和自动化抓取相关联的行为模式。您的“保护措施”反而把您归入了风险最高的行为类别。
以下做法同样如此:
- 拦截字体 — 返回空的字体列表或极简字体集,与任何正常的操作系统 + 浏览器组合都不相符
- 禁用 WebRTC — 在 Firefox 中通过
about:config禁用 WebRTC(media.peerconnection.enabled = false)后,将完全不会返回 ICE 候选地址,这在真实用户群体中的占比几乎为零 - 随机化 User-Agent — 只轮换 UA 字符串而不改变底层 TLS 指纹,会造成直接的不一致,很容易被发现
- 拦截脚本 — 能检测到脚本被拦截的网站,通常会提供降级内容、触发 CAPTCHA,或在任何交互发生之前就直接封锁该会话
拦截模式把指纹检测当作需要压制的威胁。反欺诈系统之所以不断演进,正是因为它们清楚拦截属于对抗性做法,并会据此区别对待。
为什么伪装有效:融入人群
Gologin 的思路在架构上与众不同。它不是屏蔽指纹 API 调用,而是拦截这些调用,并返回合理、内部一致、来源于真实用户群体的数值,让浏览器配置文件与正常用户无异。
核心观点是:反欺诈系统标记指纹,并不是因为指纹是假的,而是因为指纹存在异常。一个使用 Windows 11、搭载 GeForce RTX 3070 的真实 Chrome 130 用户,会产生一组特定且可预期的指纹值。如果您伪装的配置文件在每一次 API 调用中都始终返回这些相同的值,并且各项信号之间保持正确的一致性,那么就没有什么可被标记的。
Gologin 通过以下几种机制实现这一点:
- 真实设备配置数据库:指纹值来源于在真实硬件上运行的真实浏览器会话。您获得的 Canvas 哈希来自运行真实 Chrome 版本的真实 GPU。这与生成或随机化的数值有本质区别。
- 跨信号一致性保障:声明为
Windows 11 / Chrome 130 / Intel Core i7 / 16GB RAM的配置文件,会返回与 Intel 音频栈一致的 AudioContext 值、与标准 Windows 11 + Chrome 安装环境相符的字体集、与所声明硬件类别相匹配的 navigator 值,以及与 Chrome 130 的 BoringSSL 实现相符的 TLS 指纹。所有信号讲述的是同一个故事。 - 原生 TLS 引擎行为:Gologin 不会事后修改 HTTP 标头,而是按照目标浏览器实际的密码套件顺序和扩展结构来生成 TLS 握手。抵达 Cloudflare 的 JA4 哈希与 Chrome 130 已知的正常指纹一致,因为它在结构上就是按照 Chrome 的方式生成的。
- 持久一致性:同一个配置文件在不同会话中会返回相同的指纹值。这一点至关重要:真实用户的 Canvas 哈希不会在两次访问之间发生变化。每次加载都返回不同 Canvas 值的配置文件,一看就是在做随机化。
由此得出的策略结论很简单。如果 BrowserLeaks 显示您的 Canvas API 返回 null 或已知的被屏蔽值,任何成熟的反欺诈系统都已经标记了您的会话。如果 BrowserLeaks 显示您的 Canvas 哈希与某个合理的硬件配置相符,您的 TLS 指纹与 Chrome 已知的特征一致,并且您的 WebRTC 候选地址只显示您所声明的代理 IP,那么从平台的角度来看,您就是一名普通用户。
BrowserLeaks 常见问题
1. BrowserLeaks 测试的主要目的是什么?
BrowserLeaks 测试会审查您的浏览器除 IP 地址之外向网站暴露的所有信号,以判断您的数字身份是否可以被唯一追踪,或在不同会话之间被关联。具体来说,BrowserLeaks 会检测:
- WebRTC 泄露风险:您的真实 IP 地址是否通过浏览器的点对点网络 API 泄露,从而绕开您的 VPN
- Canvas 和 WebGL 指纹:由 GPU 硬件级渲染行为得出的哈希,每种硬件配置各不相同,并且在不同会话中保持不变
- TLS/JA4 指纹:在网络协议层识别您浏览器的加密握手签名,与任何 JavaScript 或标头伪装无关
- 字体枚举与系统 API 访问:系统字体与可用浏览器 API 的组合,构成近乎唯一的标识符
- 音频硬件时序:来自您音频处理栈的浮点波形特征
该测试的目的,是让您清楚地看到追踪系统能获取到关于您浏览器的哪些信息,从而评估您的隐私保护或反检测配置是否真正有效。BrowserLeaks 测试通过,意味着您的指纹保持一致、没有异常,并且与合理的真实用户配置相符。
2. 付费 VPN 能防止 BrowserLeaks 的 WebRTC 检测吗?
不能。付费 VPN 是在网络路由层遮蔽您的 IP 地址,而 WebRTC 泄露发生在浏览器 API 层,大多数 VPN 没有机制去拦截浏览器内部的 API 调用。下面是技术上的失效过程:
- 您的浏览器在配置了 STUN 服务器的情况下调用
new RTCPeerConnection() - 浏览器的 ICE 代理向操作系统网络栈查询所有可用的接口地址
- 在 VPN 隧道拦截请求之前,操作系统就返回了您真实的 WAN IP 和 LAN IP
- 这些“候选地址”被发送到 STUN 服务器,并返回给执行测试的页面的 JavaScript 上下文
结果:即使 VPN 处于开启状态,并且在常规 IP 检测工具上显示正常,BrowserLeaks 的 WebRTC 测试仍会在 ICE 候选地址表中显示您真实的住宅或数据中心 IP 地址。
例外情况:明确阻止 WebRTC API 调用的浏览器级 VPN 扩展(而非系统级 VPN 客户端),或内置 WebRTC 处理机制的浏览器,可以防止这种泄露。Gologin 的解决方式是在配置文件层面将 WebRTC 行为与所分配的代理绑定,ICE 候选地址只会返回代理的 IP。
3. BrowserLeaks 上的 JA3/JA4 指纹是什么?
JA3/JA4 指纹是对您浏览器 TLS ClientHello 消息计算出的哈希值,而 ClientHello 是每个 HTTPS 连接最开始的握手信息。它可以识别发起连接的具体浏览器引擎和 TLS 库,与 User-Agent 字符串、JavaScript 或其他可被伪造的请求头无关。JA3(2017 年)会对 TLS ClientHello 中的五个字段进行哈希:TLS 版本、加密套件、TLS 扩展、椭圆曲线以及椭圆曲线点格式。输出结果是一个 32 个字符的 MD5 哈希。例如:Windows 上的 Chrome 130 会生成一个固定且已知的 JA3 哈希。
JA4(2024–2026 年)在 JA3 的基础上做了改进,以更结构化、更不易冲突的格式记录 ALPN 扩展值(即客户端支持哪些协议,如 h2、http/1.1)、扩展类型数量以及排序信息。Cloudflare、Akamai 和主流的机器人检测平台已广泛采用。
为什么它对 BrowserLeaks 测试很重要:如果您在运行自动化框架(Playwright、Puppeteer、Selenium)、无头浏览器或非标准的 Chromium 构建版本,您的 JA4 哈希将与您所声称的浏览器的正常哈希不一致。反机器人系统会立刻将这种不一致标记出来。BrowserLeaks 会显示您当前的 JA4 哈希,方便您核对它是否与所声明浏览器的预期值相符。
4. 为什么我的浏览器显示“唯一”的 Canvas 指纹?
您的浏览器之所以显示唯一的 Canvas 指纹,是因为您的 GPU 型号、显卡驱动版本、操作系统和字体渲染器的组合,会产生像素级的渲染输出,与其他硬件配置都不相同,而且这种差异是可以确定性地测量出来的。Canvas API 使用您硬件的图形管线将内容渲染到像素缓冲区。即使执行完全相同的绘制指令(相同的文字、形状和颜色),两台设备生成的像素数组在亚像素级别也会存在数值差异,原因包括:
- 着色器管线中 GPU 特有的浮点运算
- 驱动层的抗锯齿和伽马校正行为
- 操作系统的字体渲染引擎(Windows 上的 DirectWrite、macOS 上的 Core Text、Linux 上的 FreeType)会产生不同的文字像素排布
- 色彩配置文件和 ICC 校准的差异
当 BrowserLeaks 将您的 Canvas 指纹报告为“唯一”时,意味着您的哈希值没有在其已知指纹的参考数据库中找到。这不一定是问题,因为很多硬件配置本来就比较少见。真正需要关注的是一致性:同一个浏览器在同一硬件上每次运行,Canvas 指纹都应返回相同的哈希。如果指纹在多次测试之间发生变化,说明存在主动拦截或随机化,而这本身就是一种检测信号。
5. 像 Gologin 这样的浏览器如何安全地伪造 BrowserLeaks 结果?
Gologin 并不是通常意义上的“伪造”BrowserLeaks 结果,而是用一套真实、内部自洽、来源于真实用户硬件的指纹替换您的实际指纹,使您的配置文件在统计上与正常的浏览器会话难以区分。
关键区别在于伪装(返回合理的真实世界数值)与拦截(返回空值、缺失值或随机值)。反欺诈系统经过训练,既能识别拦截,也能识别不一致的伪装。Gologin 从四个层面解决这一问题:
- Canvas 和 WebGL:Gologin 注入的 Canvas 指纹来自其设备配置文件数据库中真实的 GPU 渲染数据。这个哈希是真实的,它来自一块真实的 GPU。同一个配置文件在不同会话中保持一致,与真实用户再次访问网站时的表现相同。
- TLS/JA4:Gologin 按照目标浏览器版本实际的加密套件顺序和扩展结构生成 TLS ClientHello 消息。到达服务器的 JA4 哈希与正版 Chrome 130 安装后产生的哈希完全相同,因为它们由相同的结构逻辑生成。
- WebRTC:ICE 候选地址的收集在配置文件层面被拦截。WebRTC 堆栈只返回分配的代理 IP 作为候选地址,不会暴露任何本地局域网地址。
- 跨信号一致性:每一个被伪装的值都会对照所声明的配置文件进行校验。一个
Windows 11 / Chrome 130 / 8-core Intel配置文件所生成的 navigator、字体、音频和 Canvas 值,都与该类硬件相符,而不是随机分配、在不同 API 之间相互矛盾的值。
最终效果:BrowserLeaks 显示的是一份连贯、合理的配置文件,没有泄露迹象,没有异常的拦截信号,指纹值也与已知正常的硬件配置相匹配。
结论:BrowserLeaks 是检测工具,Gologin 是解决方案
BrowserLeaks 并不是只为过度谨慎的极端情况准备的工具。到了 2026 年,它已经成为基础诊断手段:无论您是运营多个账号、管理联盟营销流量、做竞品调研,还是运行任何网页自动化流程,都需要先通过这项检测。
检测的范围已经大幅扩展。TLS 层的 JA4 指纹意味着,无头浏览器的自动化行为在任何一行 JavaScript 执行之前,就可能在网络套接字层面被检测到。Canvas 和 AudioContext 指纹意味着,无论您使用什么 VPN 或浏览器设置,您的硬件都可能被识别。WebRTC 泄露则意味着,无论您如何配置代理,您的真实 IP 往往仍然可见。
要通过 BrowserLeaks 检测,需要的是一个一致、连贯且与硬件相符的配置文件,而不是被屏蔽或随机生成的配置文件。Gologin 做的正是这件事:浏览器配置文件从 TLS 握手到 JavaScript API 层,在指纹检测的每一个环节都呈现同一个内部一致的身份。
请运行上面的 BrowserLeaks 检测。查看您的 JA4 哈希值,查看您的 Canvas 指纹,查看您的 WebRTC 候选地址。这样您就能清楚地知道需要修复什么,以及为什么这很重要。