Обзор BrowserLeaks 2026: полное руководство по проверке отпечатка
Попробуйте Gologin бесплатно
Вы включили VPN, проверили IP и получили чистый результат. Думаете, что теперь вас не видно. Это не так.
В 2026 году проверка одного лишь IP — всё равно что надеть маску и забыть сменить обувь. Современная инфраструктура отслеживания — от системы управления ботами Cloudflare до Meta Pixel и антифрод-движков на каждой крупной e-commerce-платформе — не интересуется вашим видимым IP-адресом. Она анализирует криптографический отпечаток TLS-рукопожатия, особенности отрисовки canvas на уровне GPU и тайминги звукового стека вашей системы с точностью до наносекунд. IP — наименее интересное, что есть в вашем профиле.
Инструменты, на которые полагаются обычные пользователи, — бесплатные «проверялки IP» для VPN и сканеры в виде расширений — упускают 90% того, из-за чего вас реально помечают, блокируют или связывают с предыдущей сессией. BrowserLeaks — инструмент, который не упускает ничего.
BrowserLeaks уже много лет остаётся золотым стандартом для продвинутой проверки отпечатка браузера, и в 2026 году это по-прежнему самый полный и технически честный инструмент проверки приватности, доступный каждому. Он не скрывает неприятную правду. Если ваша конфигурация «протекает», BrowserLeaks найдёт это всегда.
Это руководство для тех, кому нужно точно знать, что такое BrowserLeaks, как работает каждый тест на уровне протоколов, что на самом деле означают результаты и как на них реагировать.
Прежде чем читать дальше, проверьте свой текущий профиль браузера прямо во встроенном окне выше.
Что такое BrowserLeaks и как он работает в 2026 году
BrowserLeaks — бесплатный набор диагностических инструментов, работающий прямо в браузере. Он систематически опрашивает все доступные JavaScript API, функции браузера и сетевые механизмы, чтобы восстановить полный отпечаток, который ваш браузер раскрывает сайтам. Установка не нужна. Аккаунт не нужен. Он просто загружается и сразу начинает считывать то, что ваш браузер сообщает о себе.
Эволюция от проверки IP до лаборатории отпечатков
Когда BrowserLeaks только появился, онлайн-трекинг был относительно примитивным: рекламные сети опирались в основном на сторонние cookie, а «приватность» чаще всего означала очистку cookie или скрытие IP. Для большинства моделей угроз хватало простого теста на утечку IP.
С тех пор экосистема отслеживания претерпела фундаментальные архитектурные изменения. Сторонние cookie фактически упразднены во всех крупных браузерах. Регуляторное давление (GDPR, CCPA и европейский регламент о цифровой идентичности 2025 года) заставило рекламодателей и платформы создавать системы идентификации, не зависящие от cookie. В итоге появилась многоуровневая инфраструктура отпечатков, которая в большинстве реализаций устойчивее и точнее, чем когда-либо были cookie.
BrowserLeaks развивался вместе с этой средой. В 2026 году он проверяет более 20 различных поверхностей отпечатков, включая несколько таких, которые стали практически важными только за последние 18 месяцев:
- Отпечатки TLS/SSL-рукопожатия (JA3, JA4, JA4+) — определение на уровне протокола, какая клиентская библиотека установила соединение
- Отпечатки HTTP/2 — анализ порядка фреймов HEADERS и значений фрейма SETTINGS для определения движка браузера
- Раскрытие сетевой топологии через WebRTC — отображение внутренних сетевых интерфейсов даже за NAT и VPN-туннелями
- Отрисовка на уровне GPU через WebGL и Canvas API — извлечение аппаратных особенностей рендеринга
- Анализ таймингов AudioContext — считывание особенностей работы аппаратного звукового стека
- Перечисление поверхности Web API — выявление API браузера, которые присутствуют, отсутствуют или ведут себя неожиданно
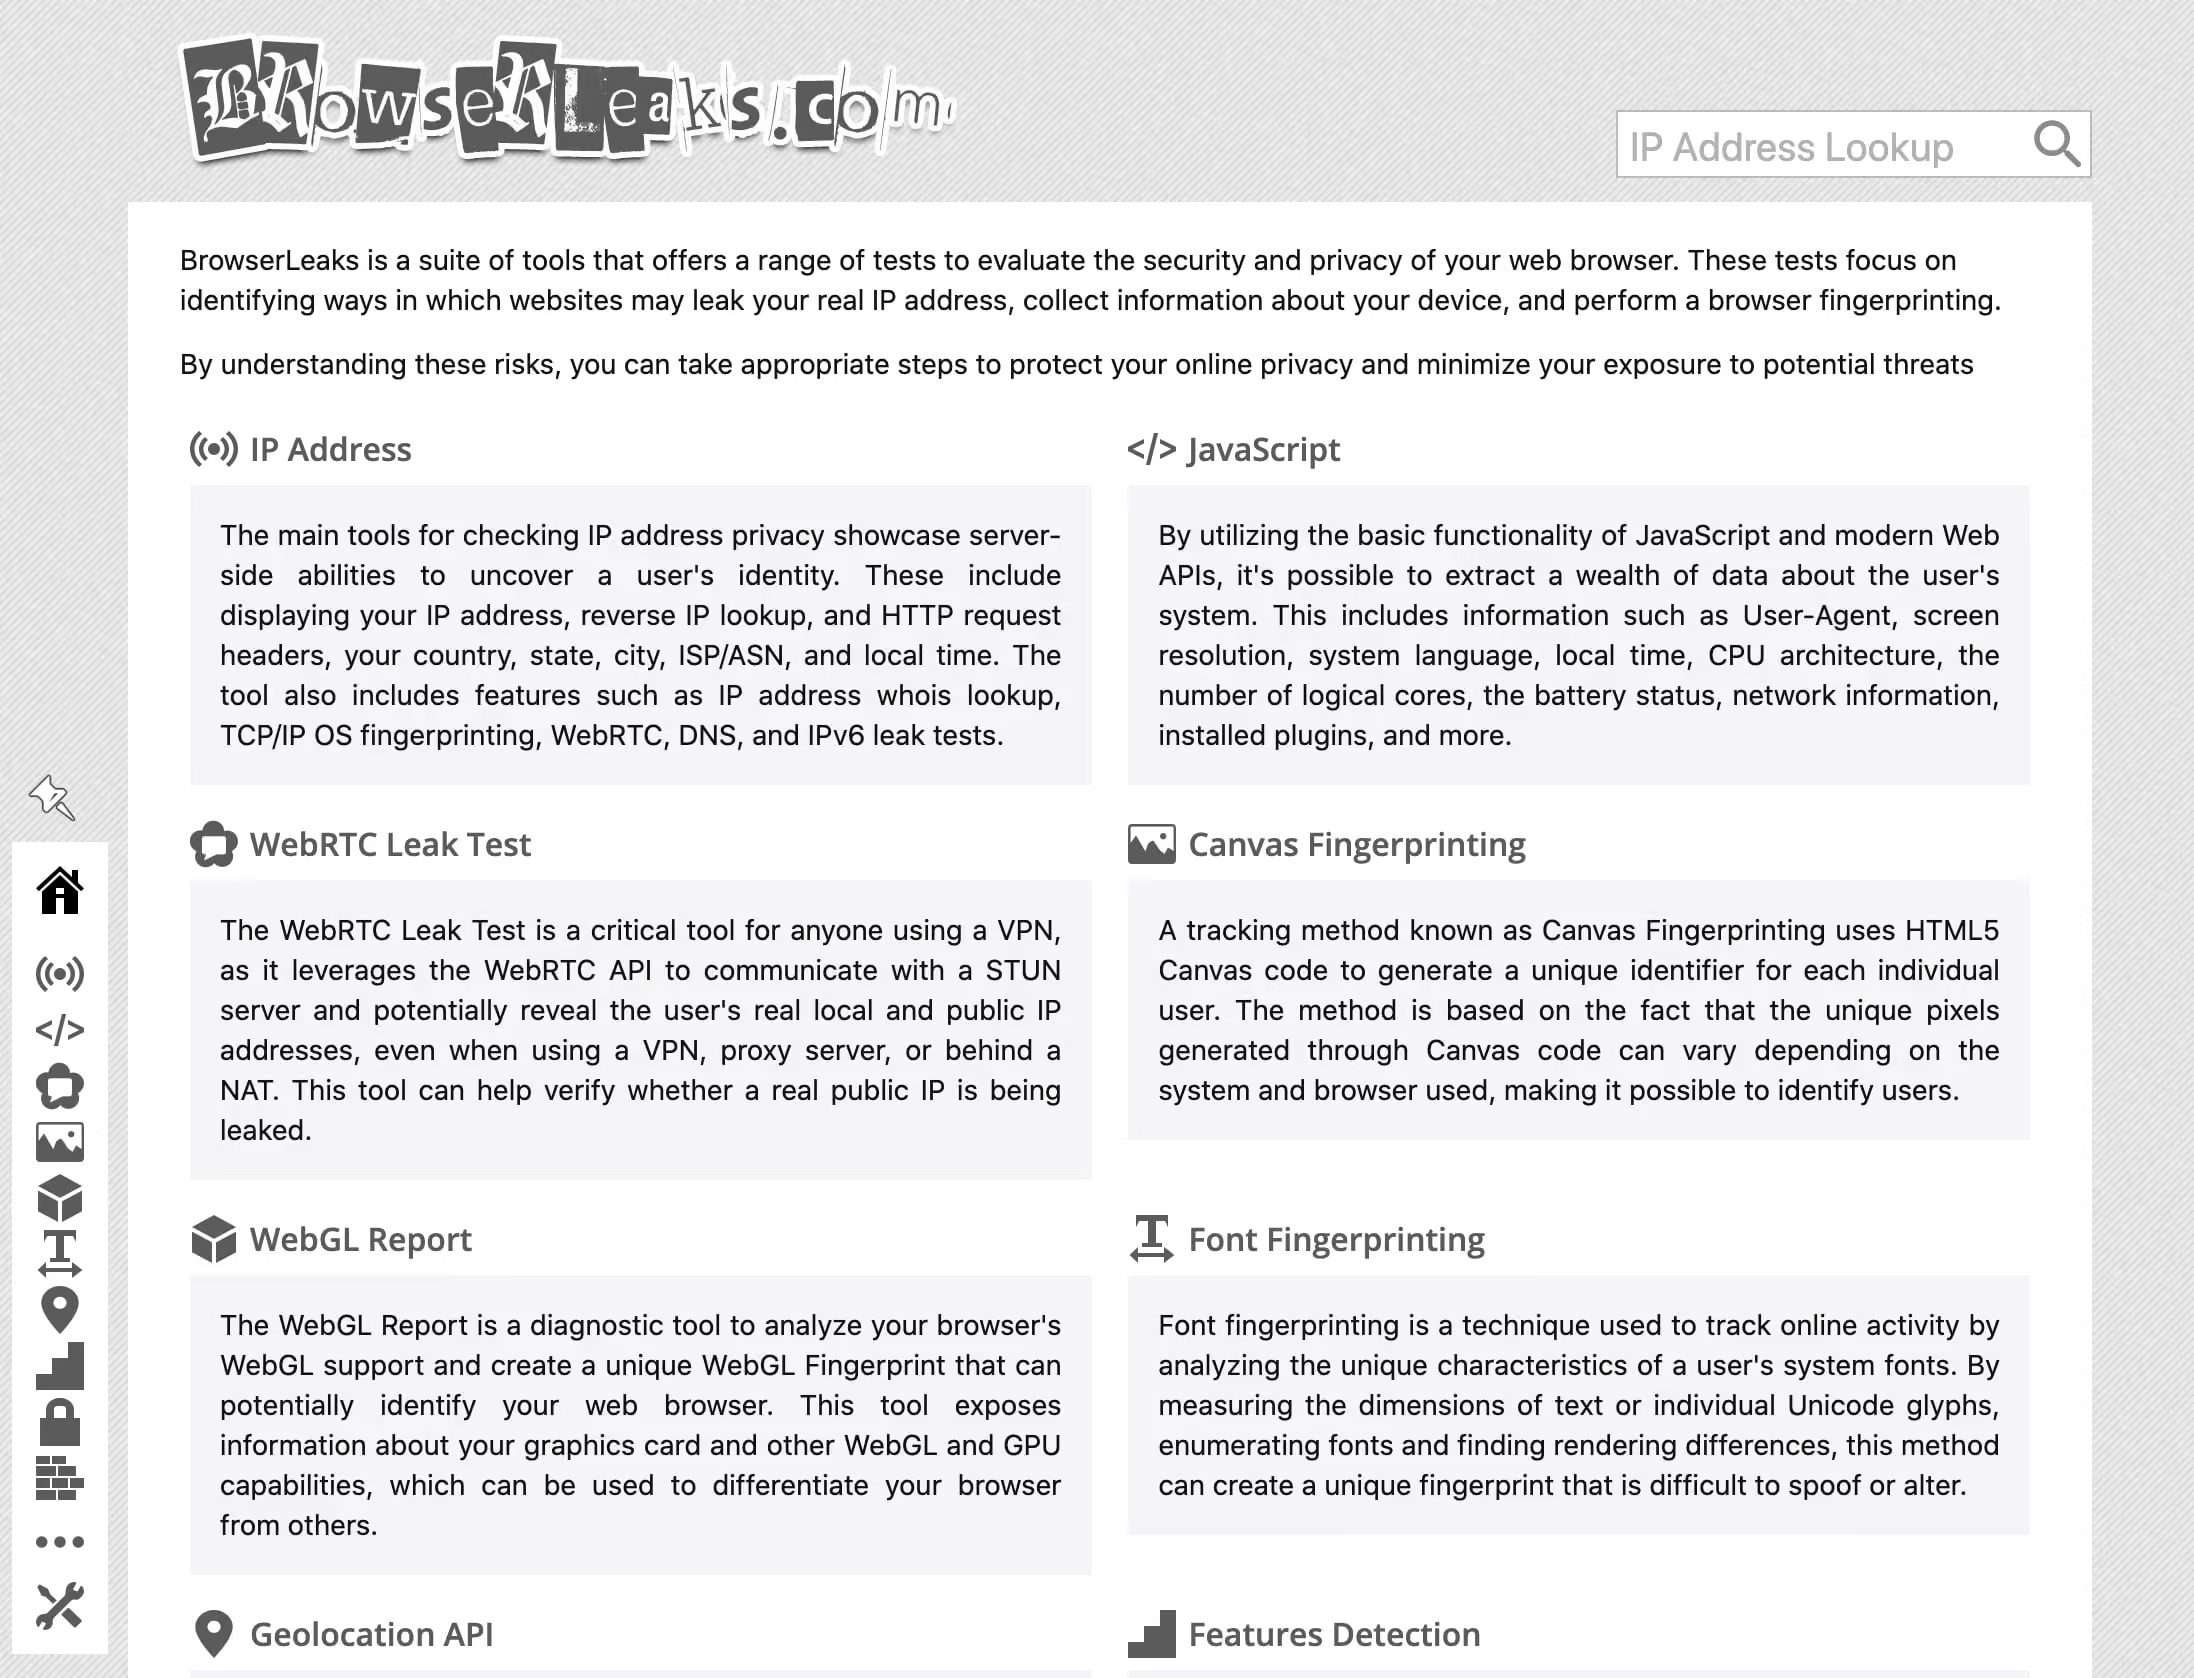
Главная ценность BrowserLeaks — прозрачность. Каждый тест показывает необработанные данные — то, что ваш браузер реально отправляет, — а не упрощённый красно-зелёный вердикт «пройдено/не пройдено». Это и отличает диагностический инструмент от маркетингового виджета.
Почему обычные проверялки не справляются
Стандартные инструменты «проверки приватности» обычно проверяют три вещи: ваш видимый IP, примерную геолокацию и то, идут ли DNS-запросы через заявленного провайдера. Это лишь малая часть вашей уязвимой поверхности.
BrowserLeaks работает на уровне JavaScript API. Он напрямую вызывает RTCPeerConnection, чтобы запустить согласование WebRTC, выполняет операции отрисовки OffscreenCanvas для получения результата, специфичного для GPU, вызывает AudioContext.createOscillator() и измеряет артефакты плавающей запятой в получившейся волне, а также использует navigator.fonts.query() для перечисления системных шрифтов. Это не сетевые запросы — они выполняются целиком внутри песочницы браузера, поэтому VPN от них совершенно не защищает.
В модели угроз 2026 года прохождение теста BrowserLeaks — обязательное условие, а не формальность на потом для любого сценария, связанного с управлением аккаунтами, автоматизированным сбором данных, партнёрским маркетингом или любым процессом, где платформа может пометить вашу сессию.
Подробный разбор: ключевые тесты BrowserLeaks, которые нужно запустить
Тест IP-адреса и утечки WebRTC
Тест IP на BrowserLeaks делает две вещи, которые не умеют обычные проверки IP. Во-первых, он определяет ваш видимый публичный IP через обычные HTTP-каналы — тот самый IP, который видит любой сайт, когда ваш запрос приходит на его сервер. Во-вторых, и это принципиально, он запускает согласование WebRTC peer-соединения, чтобы получить все IP-адреса, которые ваша система раскрывает через сигнальный протокол STUN/TURN.
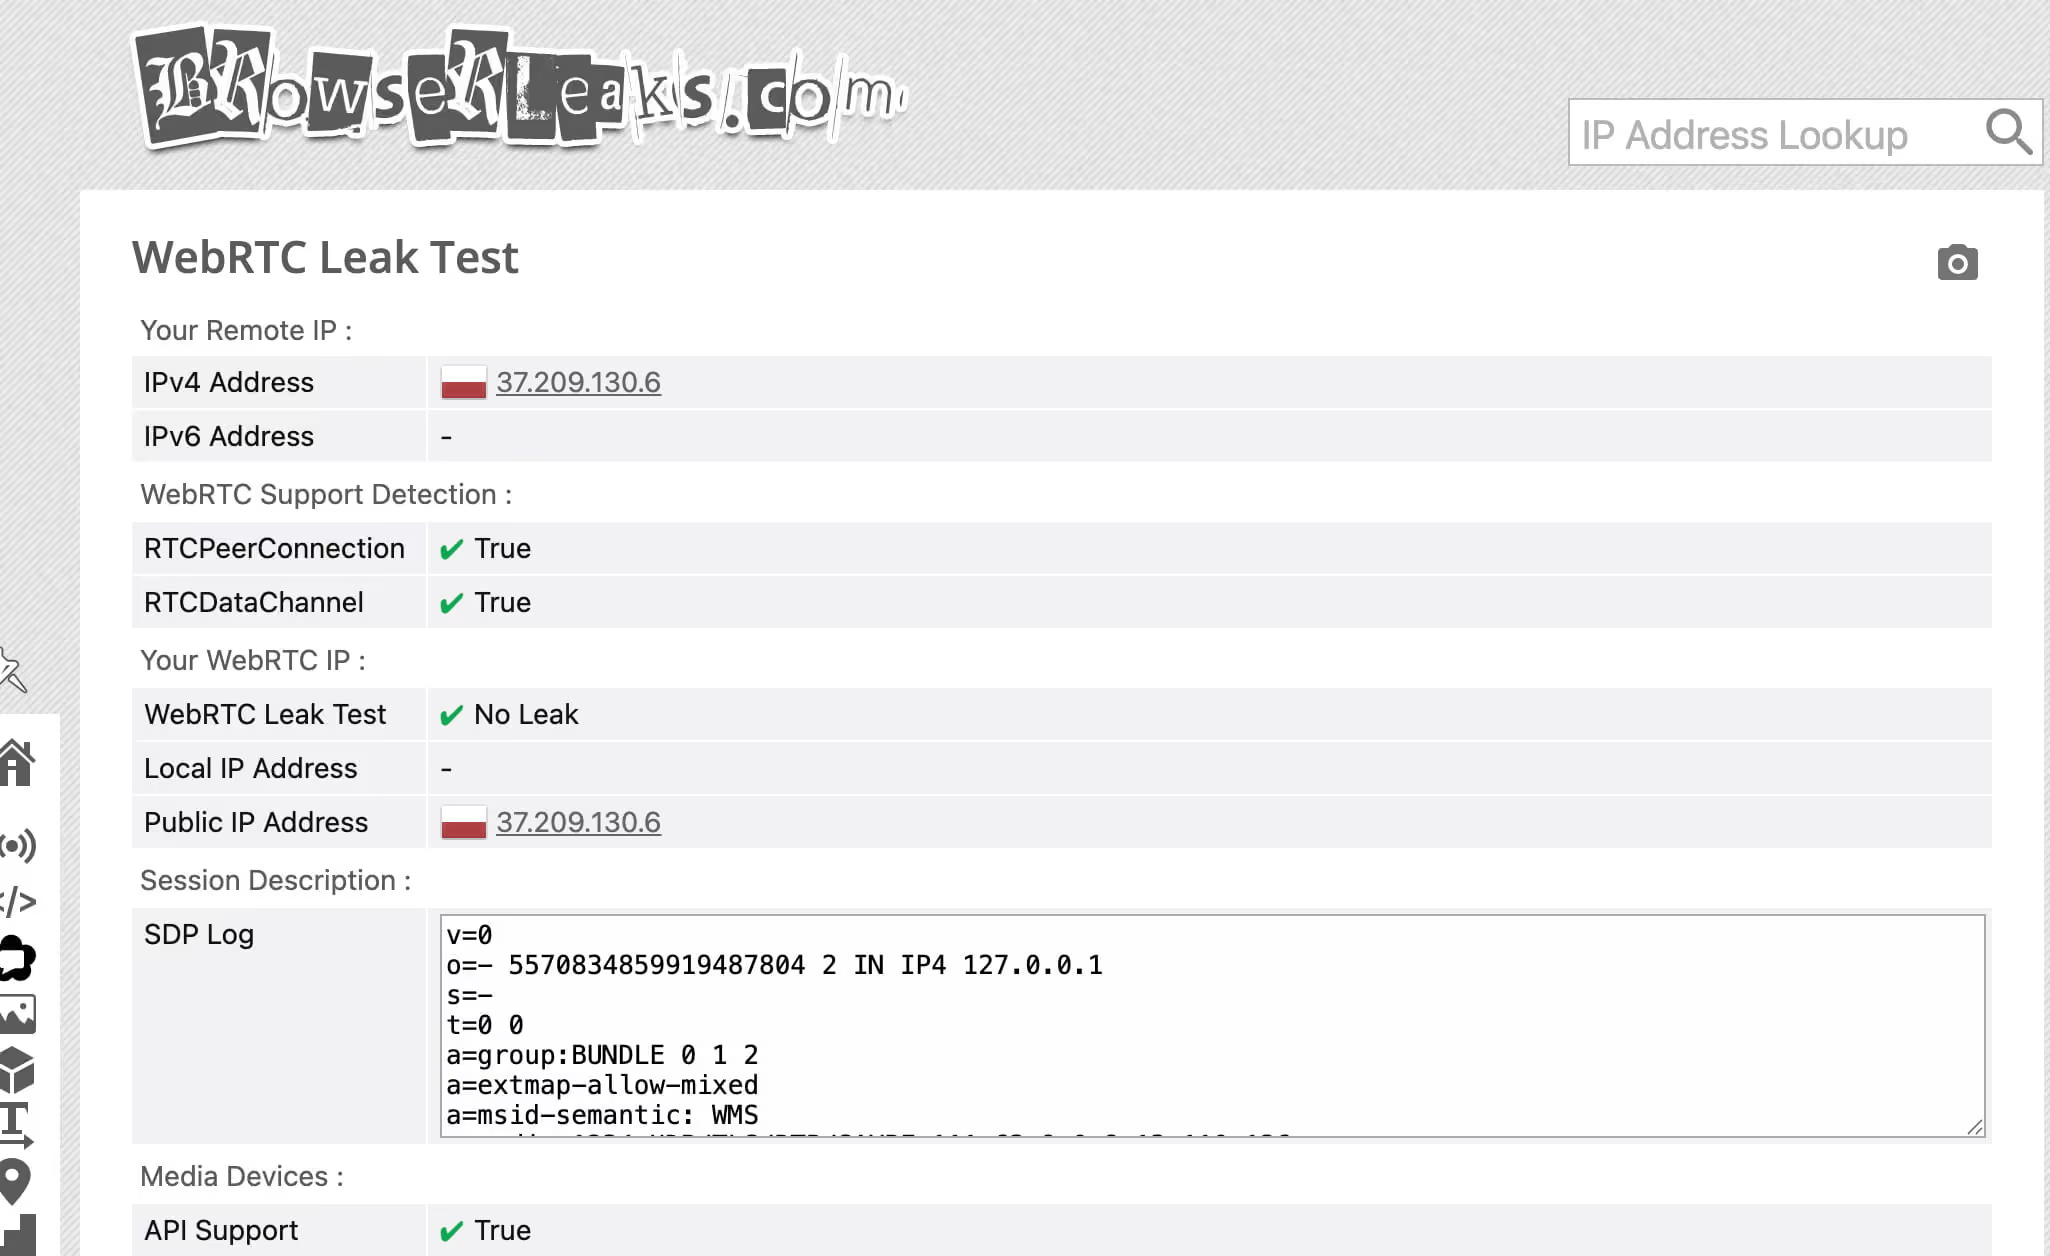
WebRTC (Web Real-Time Communication) — встроенный в браузер API для одноранговой (peer-to-peer) передачи аудио, видео и данных. Чтобы установить peer-соединение, он использует протокол ICE (Interactive Connectivity Establishment), который последовательно собирает все сетевые адреса-кандидаты, доступные устройству: локальные адреса в сети LAN (192.168.x.x, 10.x.x.x), реальный публичный IP и любые адреса, видимые настроенным STUN-серверам.
Критический сбой: в большинстве реализаций WebRTC работает ниже таблицы маршрутизации VPN. Когда браузер вызывает new RTCPeerConnection() и ICE начинает сбор адресов, сетевой стек операционной системы отвечает раньше, чем VPN-туннель перехватит запрос. В результате ваш настоящий домашний или серверный IP, который VPN должен скрывать, передаётся напрямую на STUN-сервер и возвращается в контекст JavaScript любого сайта, выполняющего такую проверку.
Тест WebRTC на BrowserLeaks различает:
- Кандидаты с публичным IP — ваш реальный WAN-адрес, который может пойти мимо маршрутизации VPN
- Кандидаты с локальным IP — ваш LAN-адрес (
192.168.x.x), по которому можно получить отпечаток топологии вашей внутренней сети - mDNS-кандидаты — современные браузеры на базе Chromium могут частично скрывать локальные IP с помощью mDNS-идентификаторов (например,
a1b2c3d4-xxxx.local), но эта защита реализована непоследовательно и сама по себе заметна как поведенческий сигнал
VPN, который не перехватывает WebRTC-запросы на уровне сетевого драйвера, или браузер, который не направляет WebRTC через прокси, будет раскрывать ваш настоящий IP каждый раз. BrowserLeaks покажет именно это в таблице IP-кандидатов.
Как выглядит чистый результат: в кандидатах с публичным IP виден только IP вашего VPN- или прокси-сервера. Кандидатов с локальным IP нет (или включена защита mDNS). Адреса IPv6 не утекают, если ваш VPN туннелирует только IPv4 (частый источник утечек IPv6).
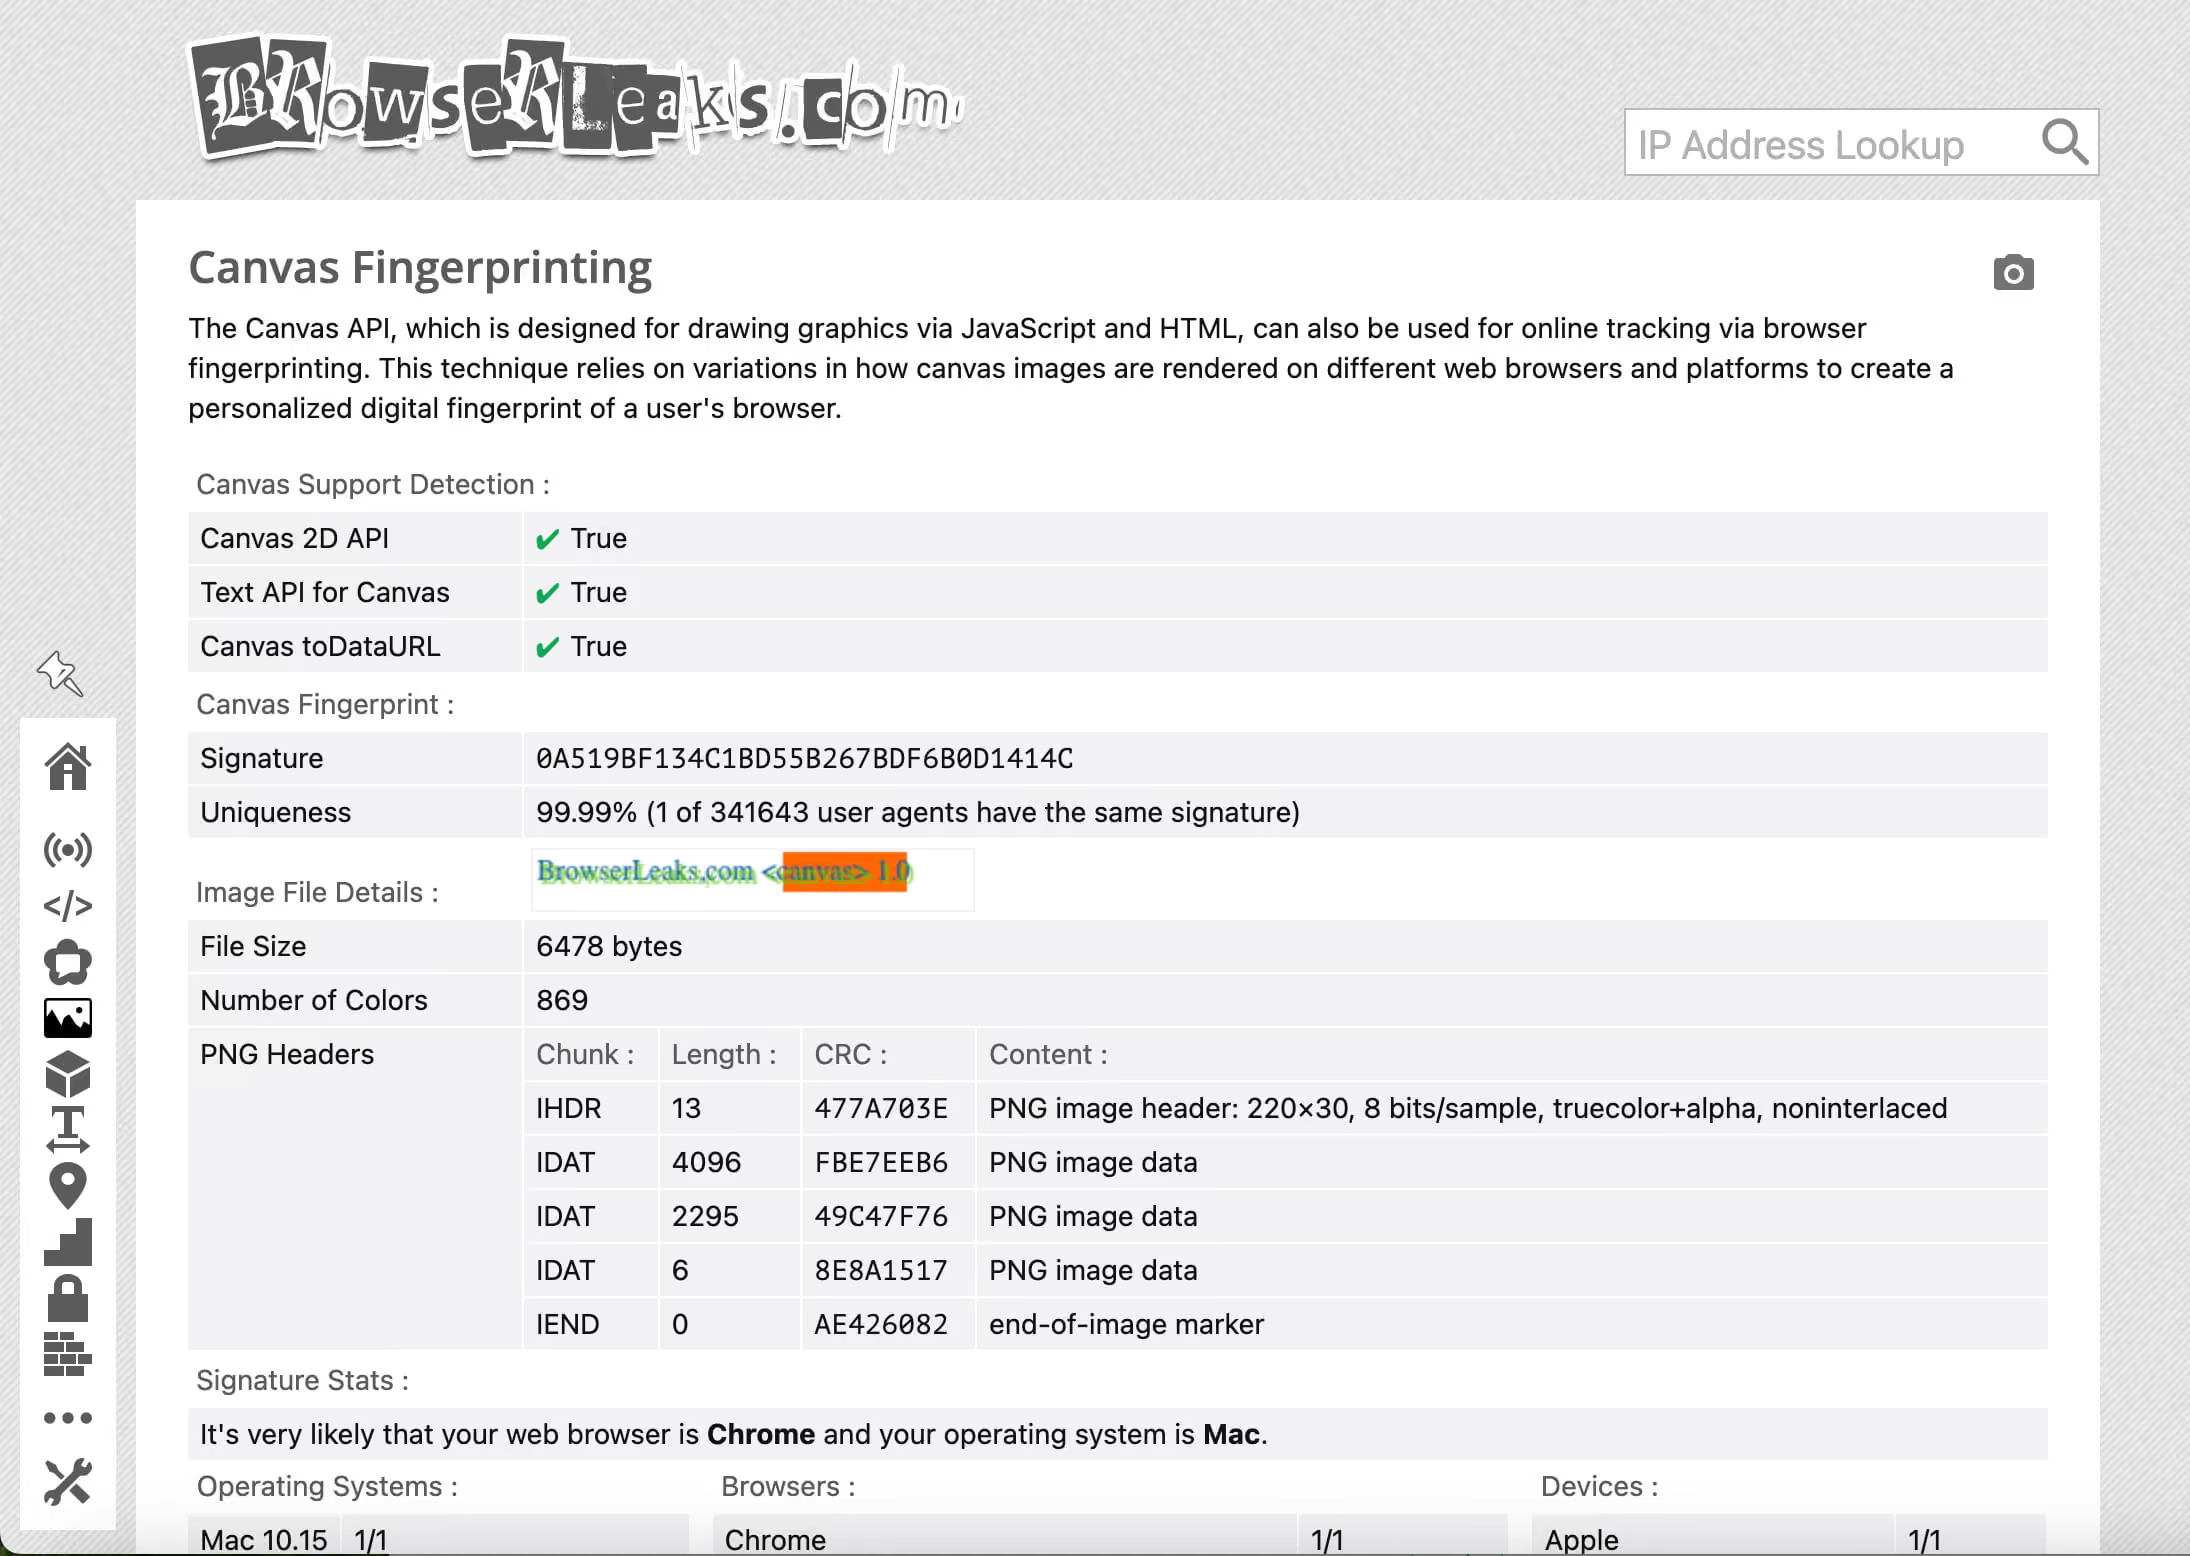
отпечатки Canvas и WebGL
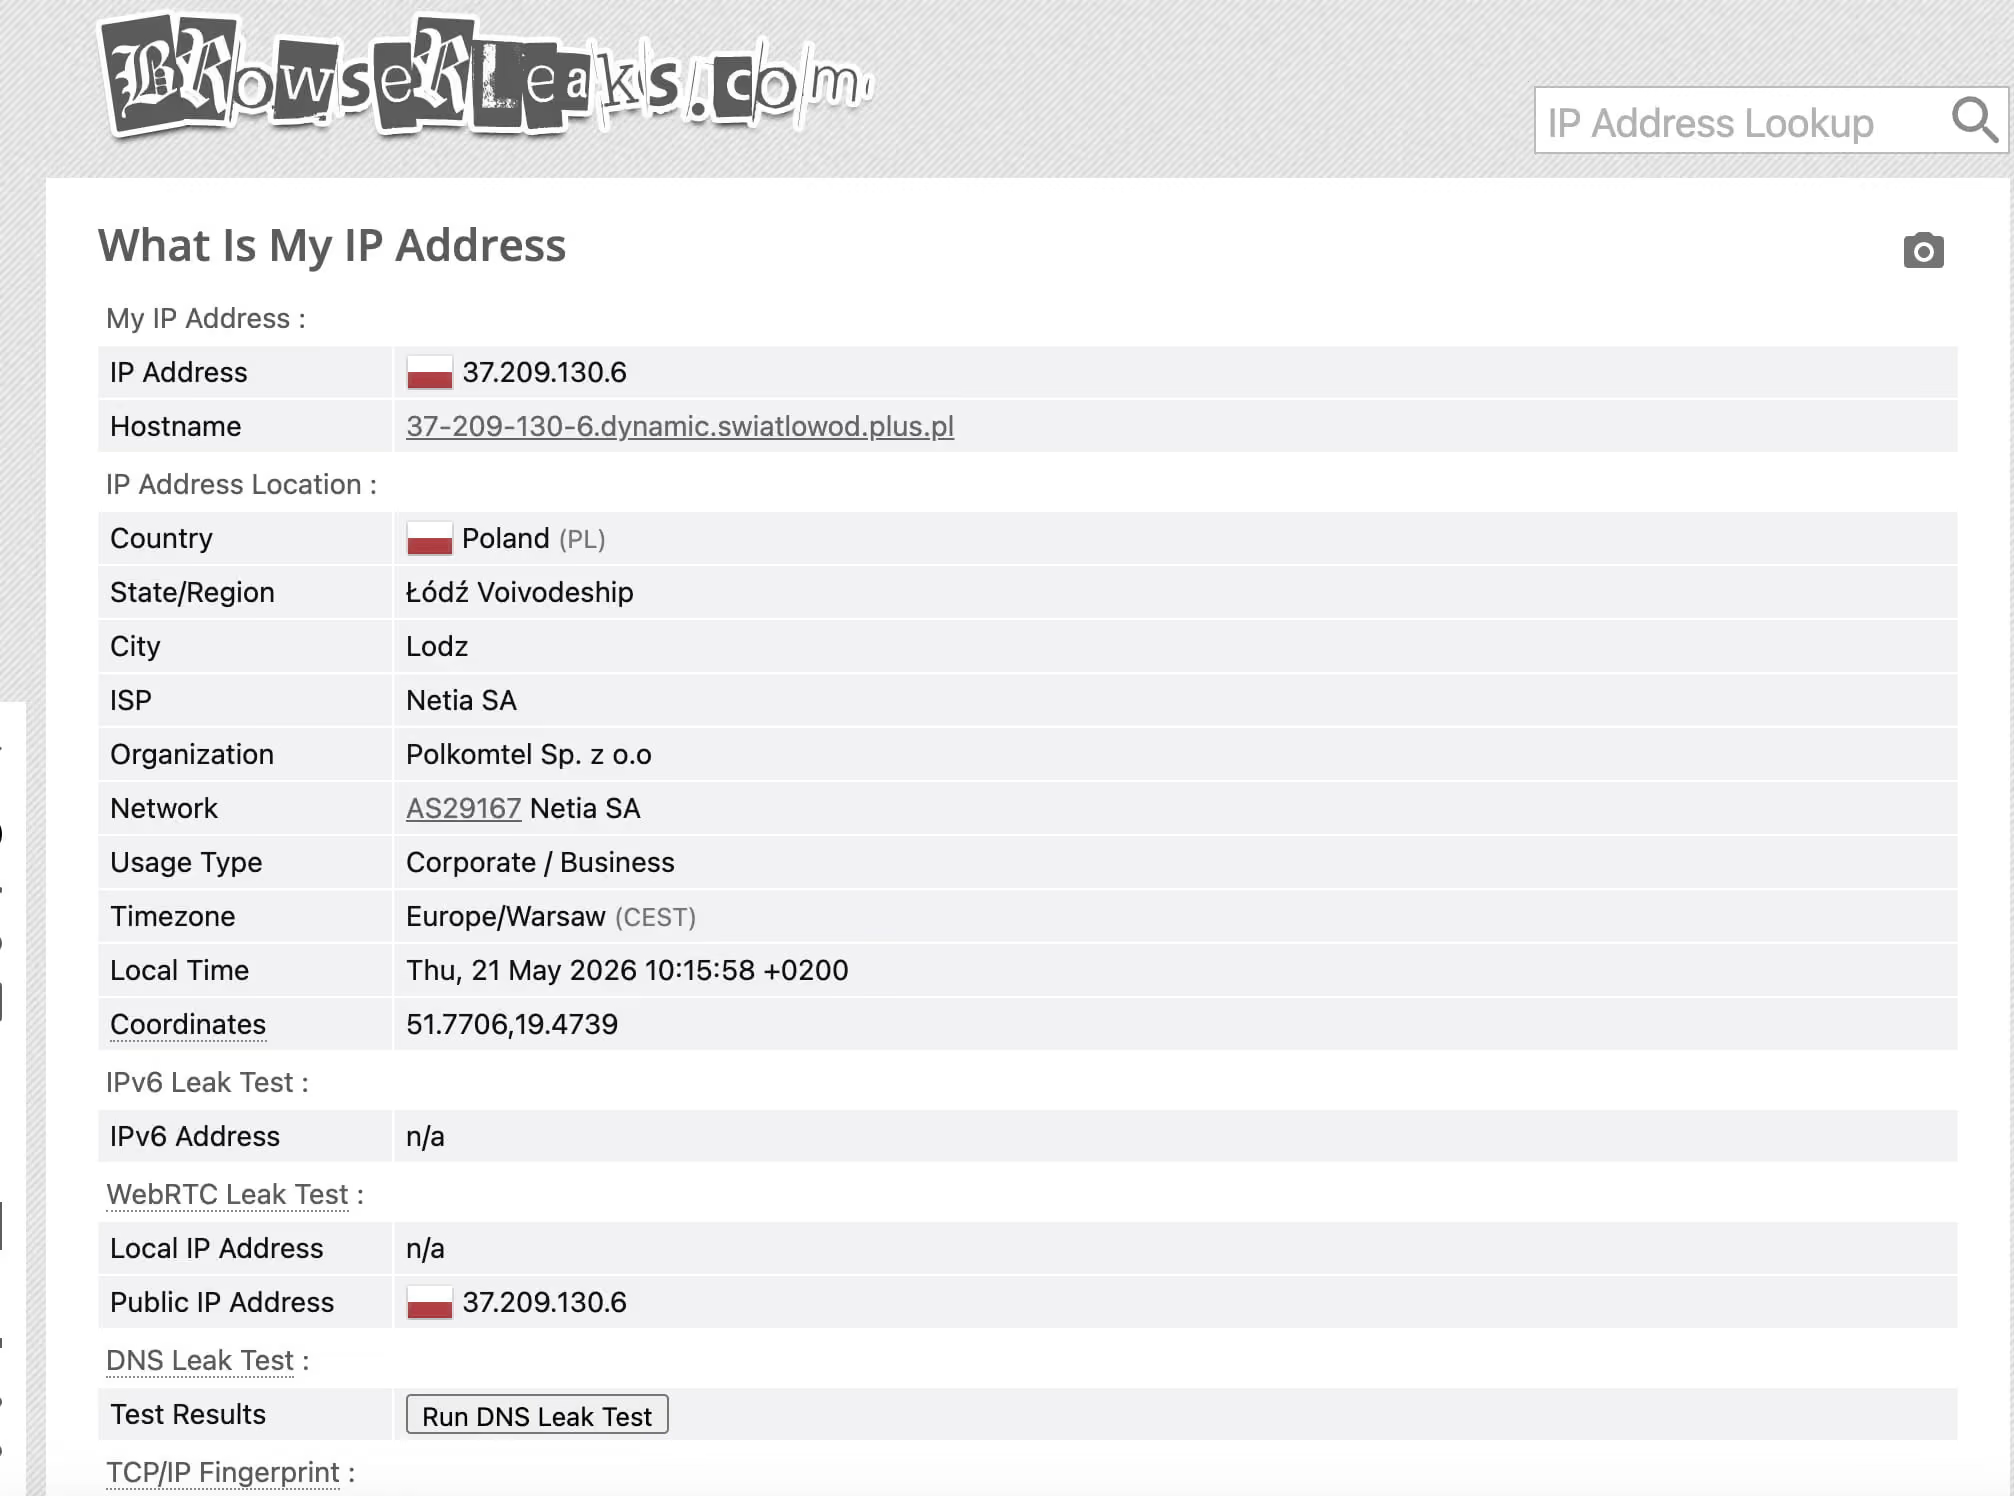
Тесты отпечатки Canvas и WebGL касаются того, с чем VPN, прокси и обычные расширения для приватности справиться не могут: физического поведения вашего GPU и стека графических драйверов.
Как работает отпечаток Canvas:Когда JavaScript вызывает Canvas 2D API, чтобы отрисовать текст и фигуры, итоговый массив пикселей проходит через цепочку, в которую входят ваш CPU, GPU, версия графического драйвера, система отрисовки шрифтов в операционной системе и механизм сглаживания. Каждый элемент этой цепочки вносит крошечные детерминированные отличия: разницу в округлении чисел с плавающей запятой, особенности субпиксельного рендеринга, обработку цветовых профилей. В сумме они дают изображение, которое слегка отличается от того, что получается на любой другой конфигурации оборудования.
BrowserLeaks рисует стандартную сцену Canvas — как правило, сочетание текста Unicode разными шрифтами, геометрических фигур и градиентных заливок — а затем считывает необработанные данные пикселей через canvas.toDataURL(). Из этого массива считается хеш (обычно SHA-256), то есть компактный отпечаток. Полученное значение:
- Детерминированное: ваше оборудование каждый раз выдаёт один и тот же хеш
- Устойчивое: не зависит от cookies, сессий, IP-адресов и настроек браузера
- С высокой энтропией: вероятность совпадения у разных комбинаций оборудования крайне мала
Если Canvas фиксирует поведение 2D-отрисовки, то WebGL напрямую обращается к конвейеру 3D-рендеринга. BrowserLeaks считывает WEBGL_debug_renderer_info и получает строки вида ANGLE (NVIDIA GeForce RTX 4090 Direct3D11 vs_5_0 ps_5_0) — точную модель GPU, графический интерфейс драйвера и версию шейдерной модели. Даже если расширение отладки не включено, выполнение вершинных и фрагментных шейдеров в WebGL даёт аппаратно-специфичные артефакты вычислений с плавающей запятой, из которых можно получить стабильный хеш-отпечаток.
В 2026 году крупные платформы используют хеши Canvas/WebGL как сигнал для восстановления сессии: даже после очистки всех cookies и смены IP совпадающий хеш Canvas связывает вашу новую сессию с прежней идентичностью.
Определение шрифтов и AudioContext
Перебор шрифтов:Системные шрифты зависят от версии ОС, языкового пакета, установленного ПО и ручной установки пользователем. Набор шрифтов на конкретном компьютере удивительно уникален. В стандартной установке Windows 11 базовый набор предсказуем. На компьютере с Adobe Creative Cloud добавляются сотни специфических гарнитур. Система Linux с собственным набором шрифтов выглядит совершенно иначе.
BrowserLeaks использует два метода перебора шрифтов:
- Измерение на основе CSS: скрытые элементы
<span>отрисовываются в каждом шрифте из большого списка кандидатов, а в качестве эталона берётся известный резервный шрифт. Если шрифт установлен, текст в нём измеряется иначе, чем при отрисовке резервным шрифтом: разница по ширине или высоте составляет считаные пиксели. Это можно измерить черезgetBoundingClientRect()без специальных разрешений на получение списка шрифтов. - API
document.fonts.check(): современные браузеры предоставляют APIFontFaceSet, который позволяет напрямую проверить доступность шрифта. Хотя в 2025 году браузеры начали ограничивать его разрешениями, метод измерения через CSS по-прежнему доступен везде.
Комбинация из ~50–100 обнаруженных шрифтов даёт такую степень уникальности, что по ней одной можно идентифицировать пользователя почти наверняка. В сочетании с другими сигналами статистическая неопределённость исчезает полностью.
Отпечаток AudioContext:Web Audio API (AudioContext) обрабатывает звук программно, но эта обработка проходит через аудиостек ОС и интерфейсы оборудования. BrowserLeaks создаёт OscillatorNode, генерирующий синусоиду, пропускает её через DynamicsCompressorNode и считывает полученный буфер формы сигнала с плавающей запятой.
Арифметика алгоритма сжатия реализована по-разному на разных архитектурах процессоров (x86 и ARM), в блоках вычислений с плавающей запятой и в аудиоподсистемах ОС. Возникающие крошечные числовые расхождения (в 15-м знаке после запятой) стабильны от сессии к сессии и однозначно определяют сочетание вашего оборудования и ОС. Для этого метода не нужны разрешения, и он выполняется незаметно менее чем за 100 миллисекунд.
Обновление 2026 года: отпечатки TLS (JA3/JA4) и HTTP/2
Это самое значимое изменение в области отпечатков браузера за последние два года, и именно его большинство пользователей и инструментов полностью упускает.
Что на самом деле фиксирует отпечаток TLS:Каждый раз, когда браузер устанавливает HTTPS-соединение, оно начинается с TLS-рукопожатия. Клиент (ваш браузер) отправляет серверу сообщение ClientHello. В нём содержится структурированный список:
- Поддерживаемые наборы шифров — криптографические алгоритмы, которые может использовать клиент, в порядке предпочтения
- Расширения TLS — дополнительные параметры согласования, включая указание имени сервера (SNI), группы обмена ключами, алгоритмы подписи и другое
- Порядок расширений — последовательность, в которой расширения расположены в потоке байтов ClientHello
Алгоритм JA3 (Salesforce, 2017) хеширует эти поля в 32-символьный отпечаток MD5. JA3 не считывает настройки вашего браузера. Он считывает реальную байтовую структуру TLS-рукопожатия на уровне сокета. Это значит, что он снимает отпечаток с используемой TLS-библиотеки (например, BoringSSL в Chromium, NSS в Firefox), а не интерфейсного слоя браузера.
JA4 и JA4+ (2024–2025):JA4, разработанный FoxIO, устраняет ограничения JA3 и стал доминирующим стандартом, принятым Cloudflare, Akamai, F5 и большинством крупных CDN/WAF-провайдеров в 2025–2026 годах. Улучшения JA4 включают:
- JA4 — фиксирует порядок наборов шифров, версию TLS, типы расширений и значения ALPN (Application-Layer Protocol Negotiation) в формате, более устойчивом к коллизиям
- JA4+ — расширяет отпечаток, включая в него полный порядок и значения расширений TLS, из-за чего его существенно сложнее подделать перестановкой или рандомизацией отдельных полей
- JA4H — формирует отпечаток именно заголовков HTTP/1.1
- JA4S — формирует отпечаток TLS ServerHello для идентификации на стороне сервера
HTTP/2-соединения начинаются с кадров SETTINGS и HEADERS, и оба содержат значения и порядок, специфичные для конкретной реализации. Реализация HTTP/2 в Chromium отправляет определённую последовательность параметров SETTINGS с определёнными значениями. Firefox отправляет другую. curl — третью. Автоматизированный скрипт на библиотеке httpx для Python — четвёртую.
Так возникает сетевой сигнал идентификации, который полностью не зависит от строки User-Agent и среды JavaScript в вашем браузере. Бот, который правильно подставляет User-Agent Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/130.0.0.0 Safari/537.36, но использует кадр HTTP/2 SETTINGS сборки Chromium для автоматизации, будет мгновенно распознан как нестандартный любой системой, которая читает отпечатки HTTP/2.
Cloudflare Bot Management, PerimeterX (теперь HUMAN), DataDome и Imperva используют отпечатки TLS и HTTP/2 как сигналы идентификации первого уровня (Tier 1). Они сравнивают входящий отпечаток с базой заведомо легитимных отпечатков браузеров. Несовпадение между заявленным браузером и отпечатком TLS — почти мгновенный признак, по которому бота выявляют.
Тест отпечатка TLS на BrowserLeaks показывает, чему именно равен ваш хеш JA3/JA4 и совпадает ли он с ожидаемым отпечатком для заявленного вами браузера. Этот единственный тест — самый важный из тех, что стоит запустить в 2026 году.
Техническая матрица соответствий: тесты BrowserLeaks и защита Gologin
| Категория теста BrowserLeaks | Что отслеживается | Как это защищает Gologin |
|---|---|---|
| Утечка IP / WebRTC | Реальные локальный и публичный IP-адреса, раскрываемые через согласование STUN/ICE в обход маршрутизации VPN на уровне ОС | Предотвращение утечек WebRTC в реальном времени с привязкой прокси к каждому профилю; раскрытие ICE-кандидатов подавляется или подменяется так, чтобы возвращался только IP назначенного прокси, исключая раскрытие топологии локальной сети |
| JavaScript / Canvas | Поведение аппаратной отрисовки на GPU, дающее детерминированный хеш пикселей при выполнении Canvas 2D и шейдеров WebGL | Добавление шума в Canvas на основе реальных профилей устройств, полученных из настоящих браузерных сессий; возвращаются статистически правдоподобные и стабильные значения, соответствующие оборудованию обычных пользователей, а не пустой или заблокированный результат |
| Шрифты и функции | Комбинации установленных в системе шрифтов, определяемые через CSS-измерение ширины и FontFaceSet API; доступность и поведение поверхности Web API | Подстановка собственного набора шрифтов для каждого профиля в соответствии с заявленной ОС и локалью; перечисление шрифтов возвращает реалистичный и внутренне согласованный набор, а не реальную библиотеку шрифтов хост-машины |
| TLS (JA3/JA4) | Байтовая структура SSL/TLS ClientHello, включая порядок наборов шифров, типы расширений и значения ALPN; отпечатки кадров HTTP/2 SETTINGS и HEADERS | Нативная эмуляция TLS-стека: генерируется ClientHello, структурно идентичный реальной сборке Chrome или Firefox; значения и порядок кадров SETTINGS в точности соответствуют поведению настоящего браузера, а не приближены к нему |
| AudioContext | Артефакты формы звукового сигнала с плавающей запятой, возникающие при работе аппаратного DSP и аудиостека ОС | Подмена аудиоотпечатка: для каждого профиля возвращаются стабильные значения сигнала, правдоподобные для устройства, без срабатывания детекта аномалий из-за пустого или однородного вывода |
| Navigator / Platform | navigator.platform, navigator.hardwareConcurrency, navigator.deviceMemory, navigator.languages и перечисление плагинов |
Полная подмена объекта navigator с внутренне согласованными значениями; hardwareConcurrency и deviceMemory соответствуют заявленному классу устройства, чтобы не возникало противоречий между сигналами |
Прохождение теста BrowserLeaks: блокировка или подмена
Есть два подхода к защите от отпечатков браузера. Один работает. Другой делает вас заметнее, чем если бы вы не делали ничего.
Почему блокировка не работает и бьёт по вам же
Расширения для приватности, такие как uBlock Origin, Privacy Badger, NoScript и Canvas Blocker, используют блокировку. Когда скрипт отпечатков вызывает canvas.toDataURL(), они перехватывают вызов и возвращают пустое значение, null или случайный массив пикселей.
Это похоже на хорошую гигиену приватности. На практике же это самый надёжный сигнал для антифрод-систем.
Вот почему: блокировка JavaScript API сама по себе крайне аномальное поведение. Блокировка Canvas API включена лишь примерно у 0,1% реальных пользователей. Когда модель оценки риска антифрод-системы видит браузер, у которого Canvas API возвращает null, она видит не «пользователя, заботящегося о приватности». Она видит поведенческий шаблон, который связан с ботами, мошенничеством с аккаунтами и автоматизированным парсингом. Ваша «защита» только что отнесла вас к самой рискованной поведенческой группе.
То же относится и к другим приёмам:
- Блокировка шрифтов — пустой список шрифтов или минимальный набор не соответствует ни одной реальной комбинации ОС и браузера
- Отключение WebRTC — отключение WebRTC в Firefox через
about:config(media.peerconnection.enabled = false) вообще не возвращает ICE-кандидатов, а среди реальных пользователей такое встречается статистически почти с нулевой вероятностью - Рандомизация User-Agent — смена строки UA без изменения базового отпечатка TLS создаёт явное несоответствие, которое легко обнаружить
- Блокировка скриптов — сайты, которые замечают заблокированные скрипты, обычно отдают урезанный контент, показывают CAPTCHA или полностью блокируют сессию ещё до любых действий пользователя
Модель блокировки воспринимает отпечатки как угрозу, которую нужно подавить. Антифрод-системы развивались именно потому, что знают: блокировка — это ответная мера противника, и относятся к ней соответственно.
Почему подмена работает: растворяемся в толпе
Подход Gologin устроен принципиально иначе. Вместо того чтобы блокировать вызовы API отпечатков, он перехватывает их и возвращает правдоподобные, внутренне согласованные значения, собранные на основе реальных данных, благодаря чему профиль браузера неотличим от обычного пользователя.
Главная идея: антифрод-системы помечают отпечатки не потому, что они поддельные. Их помечают потому, что они аномальные. Реальный пользователь Chrome 130 на Windows 11 с GeForce RTX 3070 выдаёт конкретный, ожидаемый набор значений отпечатка. Если ваш профиль с подменой возвращает те же значения — стабильно, при каждом вызове API и с корректной согласованностью сигналов, — помечать нечего.
Gologin достигает этого с помощью нескольких механизмов:
- База реальных профилей устройств: значения отпечатков берутся из настоящих сессий браузера на реальном оборудовании. Хеш Canvas, который вы получаете, принадлежит реальному GPU и реальной сборке Chrome. Это принципиально отличается от сгенерированных или случайных значений.
- Согласованность между сигналами: профиль, заявленный как
Windows 11 / Chrome 130 / Intel Core i7 / 16GB RAM, вернёт значения AudioContext, соответствующие аудиостеку Intel, набор шрифтов, как при стандартной установке Windows 11 и Chrome, значения navigator, отвечающие заявленному классу оборудования, и TLS-отпечаток, совпадающий с реализацией BoringSSL в Chrome 130. Все сигналы рассказывают одну и ту же историю. - Нативное поведение TLS-движка: Gologin не изменяет HTTP-заголовки постфактум. Он формирует TLS-рукопожатия с реальным порядком наборов шифров и структурой расширений целевого браузера. Хеш JA4, который доходит до Cloudflare, совпадает с эталонным отпечатком Chrome 130, потому что создаётся тем же способом, что и в самом Chrome.
- Постоянство: один и тот же профиль возвращает одинаковые значения отпечатка от сессии к сессии. Это критически важно: у реальных пользователей хеши Canvas не меняются между визитами. Профиль, который при каждой загрузке выдаёт новые значения Canvas, выглядит ровно тем, чем является, — попыткой рандомизации.
Стратегический вывод прост. Если BrowserLeaks показывает, что ваш Canvas API возвращает null или заведомо блокируемое значение, любая продвинутая антифрод-система уже пометила вашу сессию. Если BrowserLeaks показывает, что хеш Canvas соответствует правдоподобному профилю оборудования, TLS-отпечаток совпадает с известной сигнатурой Chrome, а кандидаты WebRTC содержат только IP указанного прокси, то с точки зрения платформы вы — обычный пользователь.
BrowserLeaks: частые вопросы
1. Для чего нужен тест BrowserLeaks?
Тест BrowserLeaks проверяет все сигналы, которые браузер передаёт сайтам помимо IP-адреса, чтобы определить, можно ли однозначно отследить вашу цифровую личность или связать её между сессиями.В частности, BrowserLeaks проверяет такое:
- Утечку через WebRTC: раскрывается ли ваш настоящий IP-адрес через одноранговый сетевой API браузера в обход VPN
- Отпечатки Canvas и WebGL: хеш, который формируется из особенностей аппаратной отрисовки вашего GPU — уникален для каждой конфигурации оборудования и сохраняется между сессиями
- Отпечатки TLS/JA4: сигнатуру криптографического рукопожатия, по которой браузер определяется на уровне сетевого протокола, независимо от JavaScript и подмены заголовков
- Перебор шрифтов и доступ к системным API: сочетание системных шрифтов и доступных API браузера, которое образует почти уникальный идентификатор
- Аппаратные особенности аудио: артефакты вычислений с плавающей запятой в форме звуковой волны вашего аудиостека
Цель теста — показать, что именно инфраструктура отслеживания видит в вашем браузере, чтобы вы могли оценить, действительно ли эффективна ваша настройка приватности. Успешный результат BrowserLeaks означает, что ваш отпечаток согласован, не аномален и соответствует правдоподобному профилю реального пользователя.
2. Защищает ли премиальный VPN от обнаружения через WebRTC в BrowserLeaks?
Нет. Премиальный VPN скрывает ваш IP-адрес на уровне сетевой маршрутизации, а утечки WebRTC происходят на уровне API браузера, и у большинства VPN нет механизма для перехвата внутренних вызовов API браузера.Вот техническая цепочка сбоя:
- Браузер вызывает
new RTCPeerConnection()с настроенным STUN-сервером - ICE-агент браузера запрашивает у сетевого стека ОС все доступные адреса интерфейсов
- ОС отвечает вашими настоящими WAN IP и LAN IP до того, как запрос перехватит VPN-туннель
- Эти «кандидаты» передаются на STUN-сервер и возвращаются в JavaScript-контекст страницы, выполняющей тест
Результат: тест WebRTC на BrowserLeaks показывает ваш настоящий домашний или дата-центровый IP-адрес в таблице ICE-кандидатов, даже если VPN активен, а обычный сервис проверки IP показывает чистый результат.
Исключения: утечку могут предотвратить браузерные VPN-расширения (не VPN-клиенты уровня ОС), которые явно блокируют вызовы WebRTC API, а также браузеры со встроенной обработкой WebRTC. Gologin решает эту задачу, привязывая поведение WebRTC к назначенному прокси на уровне профиля: ICE-кандидаты возвращают только IP прокси.
3. Что такое отпечаток JA3/JA4 на BrowserLeaks?
Отпечаток JA3/JA4 — это хеш сообщения TLS ClientHello вашего браузера, с которого начинается любое HTTPS-соединение. Он определяет конкретный движок браузера и TLS-библиотеку, которые устанавливают соединение, независимо от строк User-Agent, JavaScript и любых других заголовков, которые можно подделать.JA3 (2017) хеширует пять полей TLS ClientHello: версию TLS, наборы шифров, расширения TLS, эллиптические кривые и форматы точек эллиптических кривых. На выходе получается 32-символьный MD5-хеш. Например, Chrome 130 на Windows выдаёт стабильный и известный хеш JA3.
JA4 (2024–2026) улучшает JA3: он учитывает значения расширения ALPN (какие протоколы поддерживает клиент — h2, http/1.1), количество расширений по типам и порядок их следования в более структурированном формате, устойчивом к коллизиям. JA4 широко используют Cloudflare, Akamai и крупные платформы для обнаружения ботов.
Почему это важно при тестировании на BrowserLeaks: если вы запускаете фреймворк для автоматизации (Playwright, Puppeteer, Selenium), headless-браузер или нестандартную сборку Chromium, ваш хеш JA4 не совпадёт с эталонным хешем того браузера, за который вы себя выдаёте. Антибот-системы мгновенно помечают такое несоответствие. BrowserLeaks показывает ваш текущий хеш JA4, чтобы вы могли проверить, совпадает ли он с ожидаемым значением для заявленного браузера.
4. Почему мой браузер показывает «уникальный» отпечаток Canvas?
Ваш браузер показывает уникальный отпечаток Canvas, потому что сочетание вашей модели GPU, версии графического драйвера, операционной системы и движка отрисовки шрифтов даёт на выходе пиксельный результат отрисовки, который отличается от результата любой другой аппаратной конфигурации, и эту разницу можно детерминированно измерить.Canvas API отрисовывает изображение в пиксельный буфер через графический конвейер вашего оборудования. Даже при одинаковых инструкциях (тот же текст, фигуры и цвета) два компьютера выдадут массивы пикселей с разными значениями на уровне субпикселей из-за:
- арифметики с плавающей запятой, специфичной для GPU, в конвейере шейдеров
- поведения сглаживания и гамма-коррекции на уровне драйвера
- движка отрисовки шрифтов в ОС (DirectWrite в Windows, Core Text в macOS, FreeType в Linux), который по-разному раскладывает пиксели текста
- различий цветовых профилей и калибровки ICC
Когда BrowserLeaks сообщает, что ваш отпечаток Canvas «уникален», это значит, что вашего хеша нет в его справочной базе известных отпечатков. Это не обязательно проблема: многие аппаратные конфигурации вполне законно встречаются редко. Важна стабильность: отпечаток Canvas должен давать один и тот же хеш при каждом запуске одного браузера на одном и том же оборудовании. Отпечаток, который меняется от теста к тесту, говорит об активной блокировке или рандомизации, а это само по себе сигнал для систем обнаружения.
5. Как антидетект-браузер вроде Gologin может безопасно подменять результаты BrowserLeaks?
Gologin не «подделывает» результаты BrowserLeaks в обычном смысле: он заменяет ваш фактический отпечаток реальным, внутренне согласованным отпечатком, взятым с настоящего пользовательского оборудования, поэтому ваш профиль статистически неотличим от обычной сессии в браузере.
Принципиальная разница — между подменой (возврат правдоподобных реальных значений) и блокировкой (возврат null, пустых или случайных значений). Антифрод-системы обучены выявлять и блокировку, и несогласованную подмену. Gologin решает эту задачу на четырёх уровнях:
- Canvas и WebGL: Gologin подставляет отпечаток Canvas, полученный из реальных данных отрисовки GPU из базы профилей устройств. Хеш настоящий — он получен с реального GPU. Он остаётся одним и тем же между сессиями для одного профиля, как и у реального пользователя, который повторно заходит на сайт.
- TLS/JA4: Gologin формирует сообщения TLS ClientHello с реальным порядком наборов шифров и структурой расширений целевой сборки браузера. Хеш JA4, приходящий на сервер, идентичен тому, который выдала бы настоящая установка Chrome 130, поскольку он создаётся по той же структурной логике.
- WebRTC: сбор ICE-кандидатов перехватывается на уровне профиля. Стек WebRTC возвращает в качестве кандидата только назначенный IP прокси, без локальных адресов LAN.
- Согласованность сигналов: каждое подменённое значение проверяется на соответствие заявленному профилю. Профиль
Windows 11 / Chrome 130 / 8-core Intelвыдаёт значения navigator, шрифтов, аудио и Canvas, которые все соответствуют этому классу оборудования, а не случайные значения, противоречащие друг другу в разных API.
Итог: BrowserLeaks показывает целостный, правдоподобный профиль без признаков утечек, без аномальных сигналов блокировки и со значениями отпечатка, которые соответствуют известным рабочим аппаратным конфигурациям.
Вывод: BrowserLeaks — это тест, Gologin — решение
BrowserLeaks — это не инструмент для параноиков и редких пограничных случаев. В 2026 году это базовая диагностика, которую обязательно нужно пройти всем, кто работает с несколькими аккаунтами, управляет партнёрским трафиком, анализирует конкурентов или использует любую веб-автоматизацию.
Поверхность для проверки сильно выросла. JA4-отпечаток на уровне TLS означает, что headless-автоматизацию можно распознать на уровне сетевого сокета, ещё до выполнения первой строки JavaScript. Отпечатки Canvas и AudioContext позволяют определить ваше оборудование независимо от VPN и настроек браузера. Утечки WebRTC часто раскрывают ваш реальный IP, какой бы прокси вы ни настроили.
Чтобы пройти BrowserLeaks, нужен целостный, согласованный профиль, точно соответствующий реальному устройству, а не заблокированные или рандомизированные данные. Именно такие профили создаёт Gologin: каждый профиль браузера показывает на каждом уровне проверки отпечатка единую, внутренне согласованную идентичность, от TLS-рукопожатия до API JavaScript.
Запустите тест BrowserLeaks выше. Проверьте свой хеш JA4. Проверьте отпечаток Canvas. Проверьте ICE-кандидаты WebRTC. Тогда вы будете точно знать, что нужно исправить и почему это важно.