Test BrowserLeaks 2026 : le guide complet des tests d'empreintes
Essayez Gologin gratuitement
Vous avez lancé votre VPN, vérifié votre IP et obtenu un résultat propre. Vous pensez être invisible. Ce n’est pas le cas.
En 2026, se contenter de vérifier son IP revient à porter un masque en oubliant de changer de chaussures. Les systèmes de suivi modernes, de la couche de gestion des bots de Cloudflare au Pixel de Meta en passant par les moteurs antifraude de toutes les grandes plateformes e-commerce, se moquent de votre adresse IP visible. Ils analysent l’empreinte cryptographique de votre handshake TLS, le comportement de rendu du canvas de votre navigateur au niveau du GPU et le timing, à la nanoseconde près, de votre pile audio. Votre IP est ce que vous avez de moins intéressant.
Les outils sur lesquels s’appuient les utilisateurs occasionnels soucieux de leur vie privée, comme les « vérificateurs d’IP » des VPN gratuits ou les scanners d’extensions de navigateur, passent à côté de 90 % de ce qui vous fait réellement signaler, bloquer ou relier à une session précédente. BrowserLeaks est l’outil qui ne laisse rien passer.
Depuis des années, BrowserLeaks est la référence pour les tests avancés d’empreinte de navigateur, et en 2026, il reste l’outil d’audit de confidentialité le plus complet et le plus honnête sur le plan technique accessible au public. Il ne cache pas les vérités qui dérangent. Si votre configuration fuit, BrowserLeaks le détecte à chaque fois.
Ce guide s’adresse à ceux qui ont besoin de savoir précisément ce qu’est BrowserLeaks, comment chaque test fonctionne au niveau du protocole, ce que signifient réellement les résultats et comment agir en conséquence.
Testez dès maintenant votre profil de navigateur actuel avec l’instance native intégrée ci-dessus avant de poursuivre votre lecture.
Qu’est-ce que BrowserLeaks et comment fonctionne-t-il en 2026 ?
BrowserLeaks est une suite de diagnostic gratuite, accessible depuis le navigateur, qui sonde systématiquement chaque API JavaScript, chaque fonctionnalité du navigateur et chaque comportement réseau disponibles pour reconstituer l’empreinte complète que votre navigateur expose au web. Aucune installation requise. Aucun compte nécessaire. L’outil se charge et commence aussitôt à lire ce que votre navigateur révèle de lui-même.
De simple testeur d’IP à laboratoire d’empreintes
Lors du lancement de BrowserLeaks, le suivi en ligne était relativement rudimentaire : les réseaux publicitaires s’appuyaient surtout sur les cookies tiers, et « confidentialité » signifiait pour l’essentiel effacer ses cookies ou masquer son IP. Un simple testeur de fuites d’IP suffisait pour la plupart des modèles de menace.
L’écosystème du suivi a depuis connu un changement d’architecture profond. Les cookies tiers sont désormais pratiquement abandonnés par tous les grands navigateurs. La pression réglementaire (RGPD, CCPA et le règlement européen de 2025 sur l’identité numérique) a poussé les annonceurs et les plateformes à créer des systèmes d’identification indépendants des cookies. Il en résulte une infrastructure d’empreintes à plusieurs niveaux qui, dans la plupart des implémentations, est plus persistante et plus précise que ne l’ont jamais été les cookies.
BrowserLeaks a évolué en parallèle. En 2026, il teste plus de 20 surfaces d’empreinte distinctes, dont plusieurs ne sont devenues importantes en pratique que ces 18 derniers mois :
- Empreinte du handshake TLS/SSL (JA3, JA4, JA4+) : identifie la bibliothèque cliente qui a initié la connexion, au niveau du protocole
- Empreinte HTTP/2 : analyse l’ordre des trames HEADERS et les valeurs des trames SETTINGS pour identifier le moteur de navigateur sous-jacent
- Exposition de la topologie réseau via WebRTC : cartographie les interfaces réseau internes, même derrière un NAT et des tunnels VPN
- Rendu au niveau du GPU via WebGL et l’API Canvas : extrait les artefacts de rendu propres au matériel
- Analyse du timing d’AudioContext : lit le comportement de la pile audio au niveau matériel
- Énumération de la surface des API Web : détecte quelles API du navigateur sont présentes, absentes ou se comportent de façon inattendue
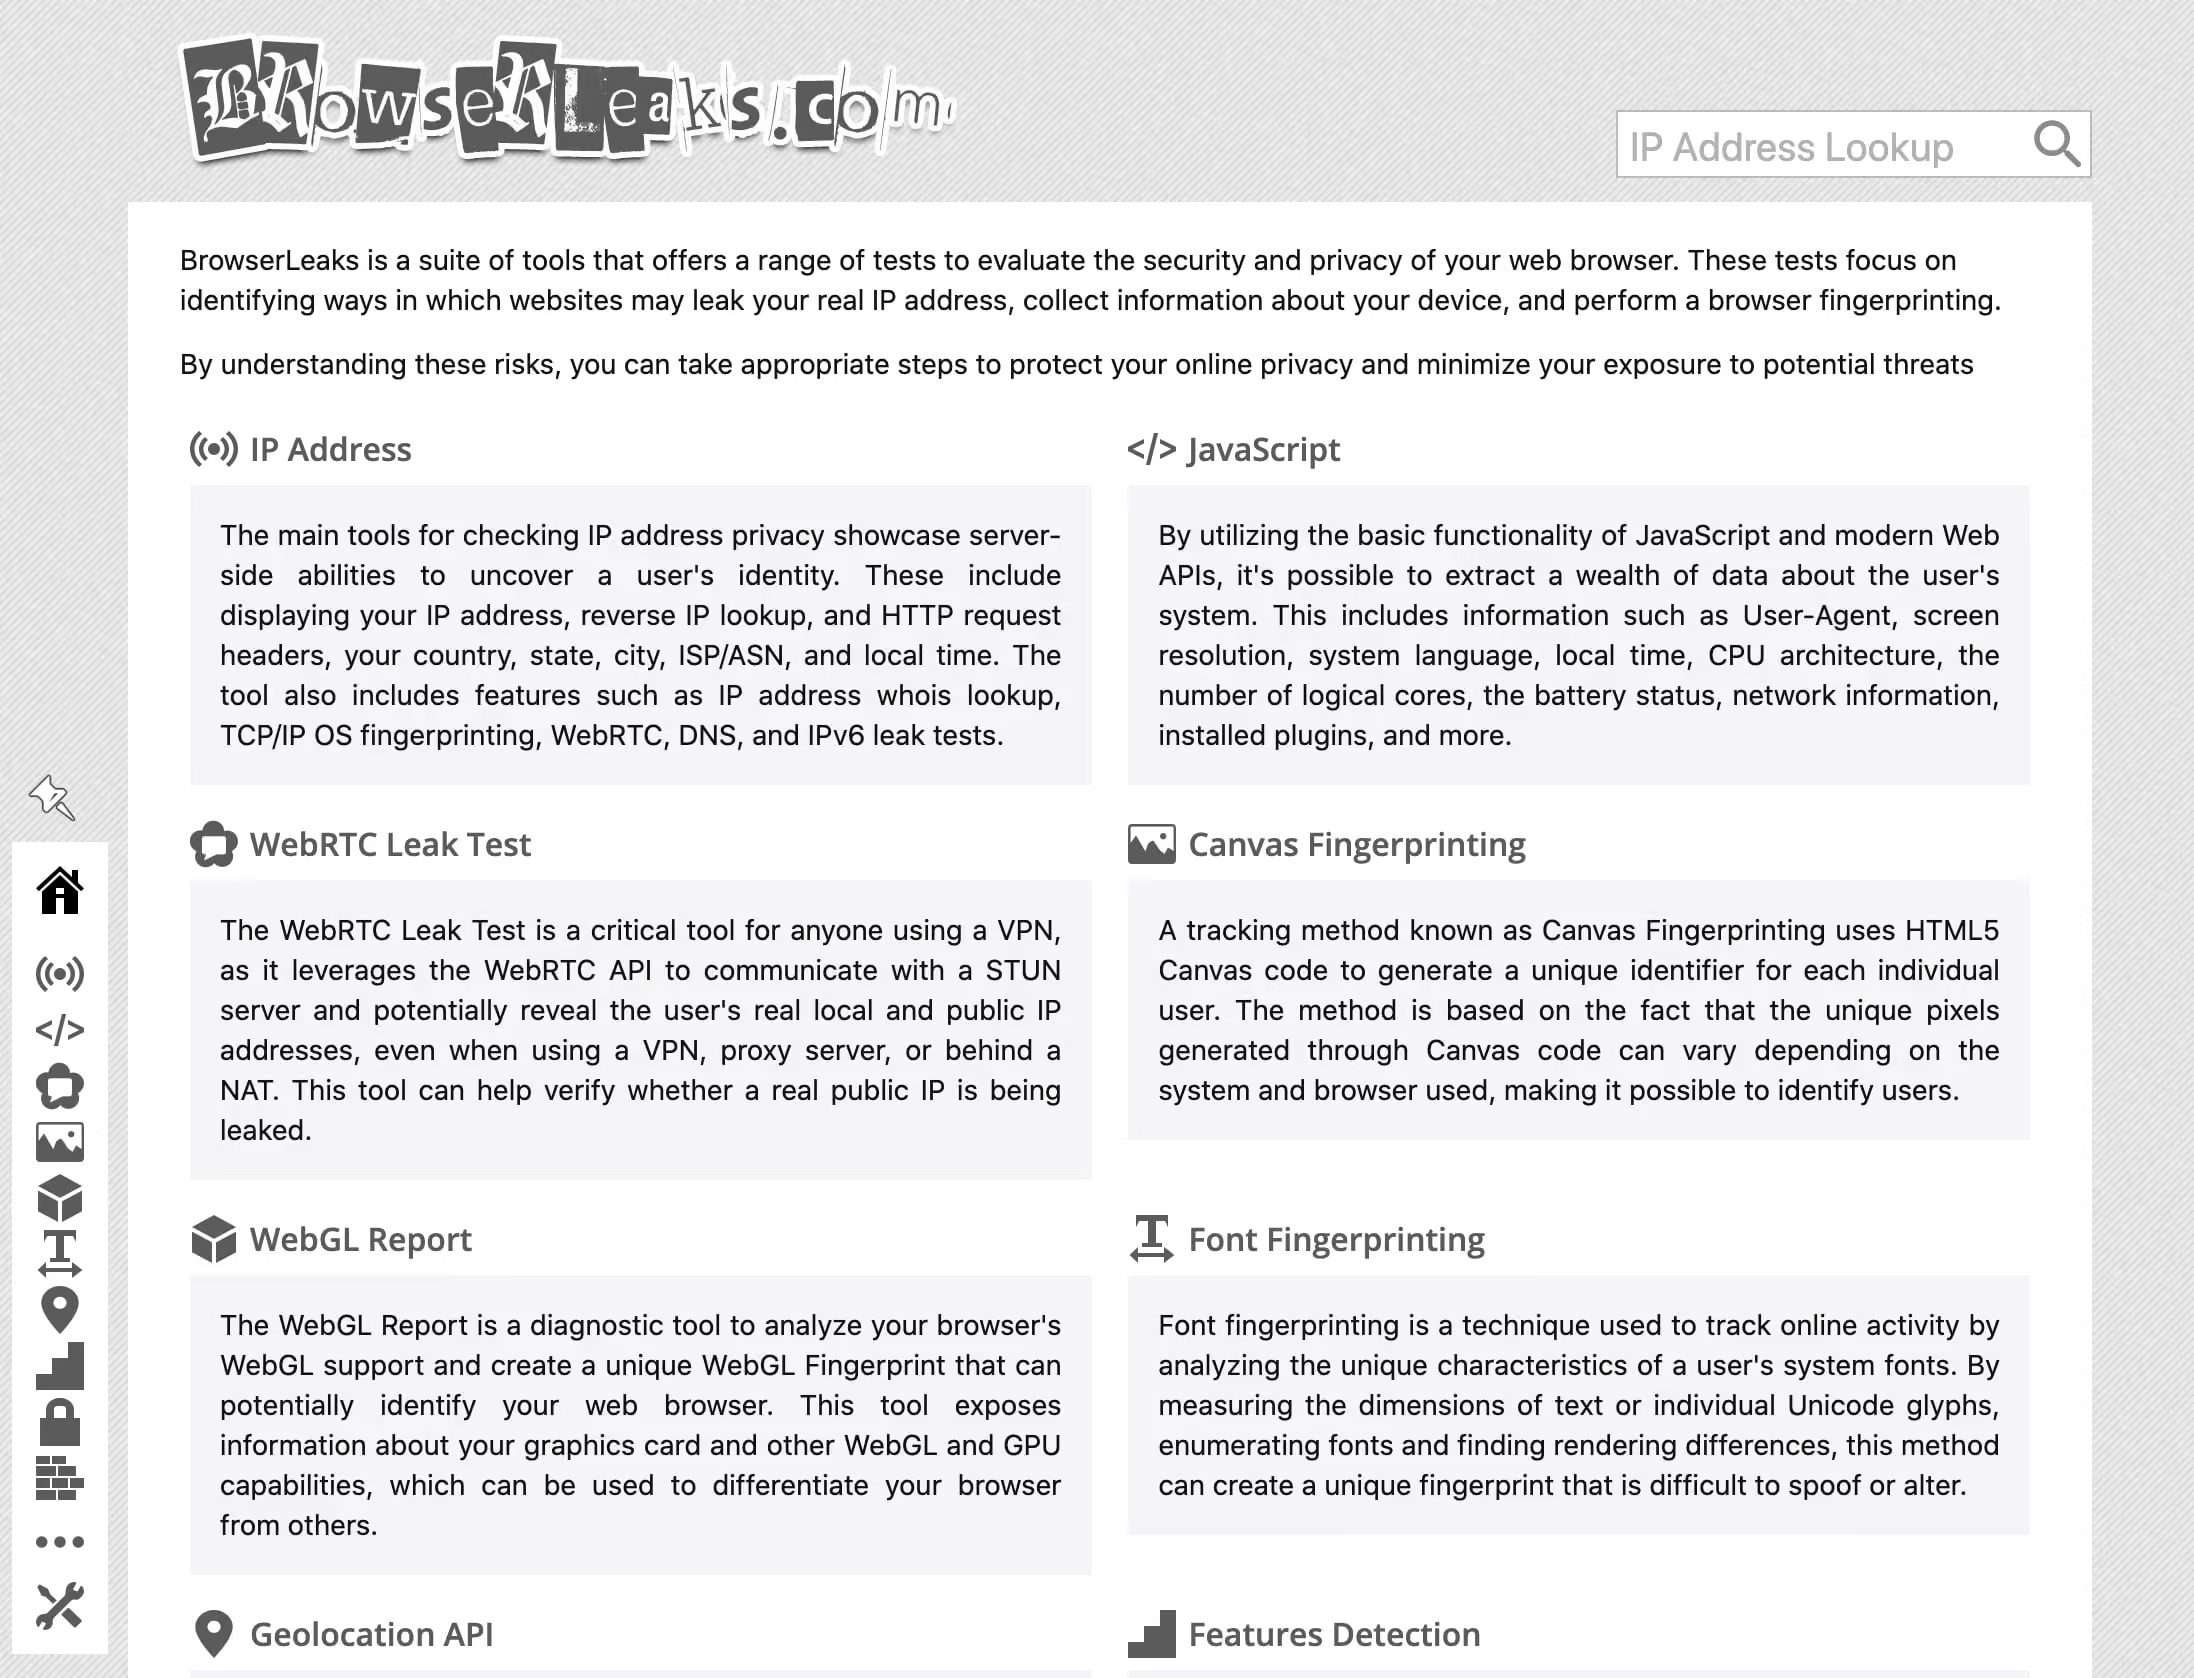
Ce qui fait la valeur unique de BrowserLeaks, c’est sa transparence. Chaque test affiche les données brutes, c’est-à-dire ce que votre navigateur envoie réellement, plutôt qu’un simple verdict rouge/vert « réussi/échec ». C’est toute la différence entre un outil de diagnostic et un gadget marketing.
Pourquoi les testeurs classiques passent à côté
Les outils de « vérification de confidentialité » standard valident généralement trois éléments : votre IP visible, votre géolocalisation approximative et le fait que les requêtes DNS passent bien par le fournisseur que vous avez déclaré. Ce n’est qu’un petit sous-ensemble de votre surface d’exposition.
BrowserLeaks, lui, opère au niveau des API JavaScript. Il appelle directement RTCPeerConnection pour déclencher la négociation WebRTC, exécute des opérations de rendu OffscreenCanvas pour capturer le résultat propre au GPU, appelle AudioContext.createOscillator() et mesure les artefacts en virgule flottante de la forme d’onde obtenue, et lit navigator.fonts.query() pour énumérer les polices du système. Ce ne sont pas des requêtes au niveau réseau : elles s’exécutent entièrement dans le bac à sable de votre navigateur, ce qui explique précisément pourquoi un VPN n’offre aucune protection contre elles.
Dans le modèle de menace de 2026, réussir un test BrowserLeaks est un prérequis, et non un détail à traiter après coup, pour tout usage impliquant la gestion de comptes, la collecte automatisée de données, le marketing d’affiliation ou tout workflow où une plateforme pourrait signaler votre session.
Analyse approfondie : les principaux tests BrowserLeaks à lancer
Test d’adresse IP et de fuite WebRTC
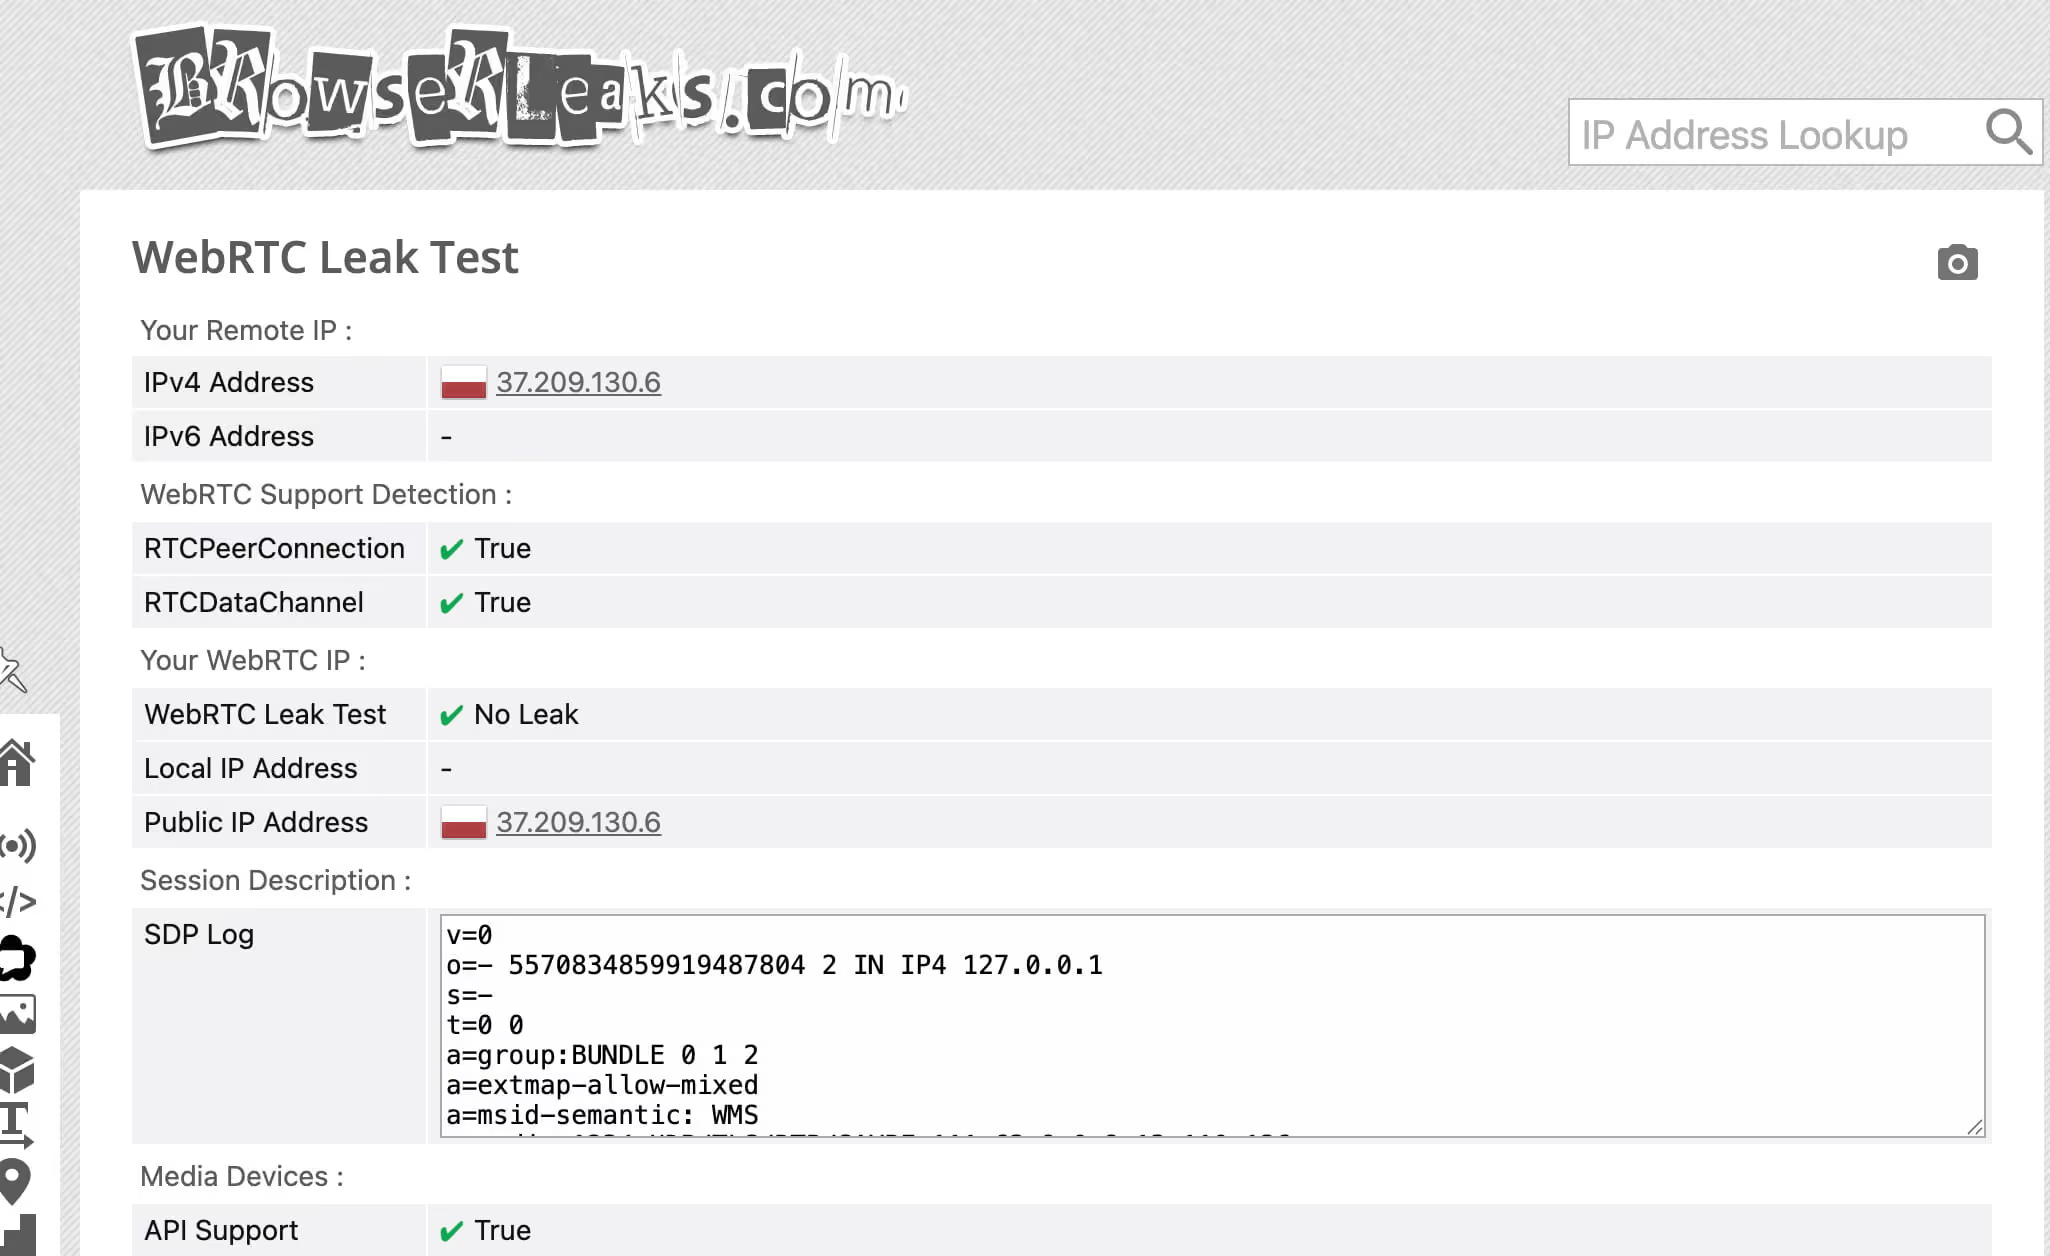
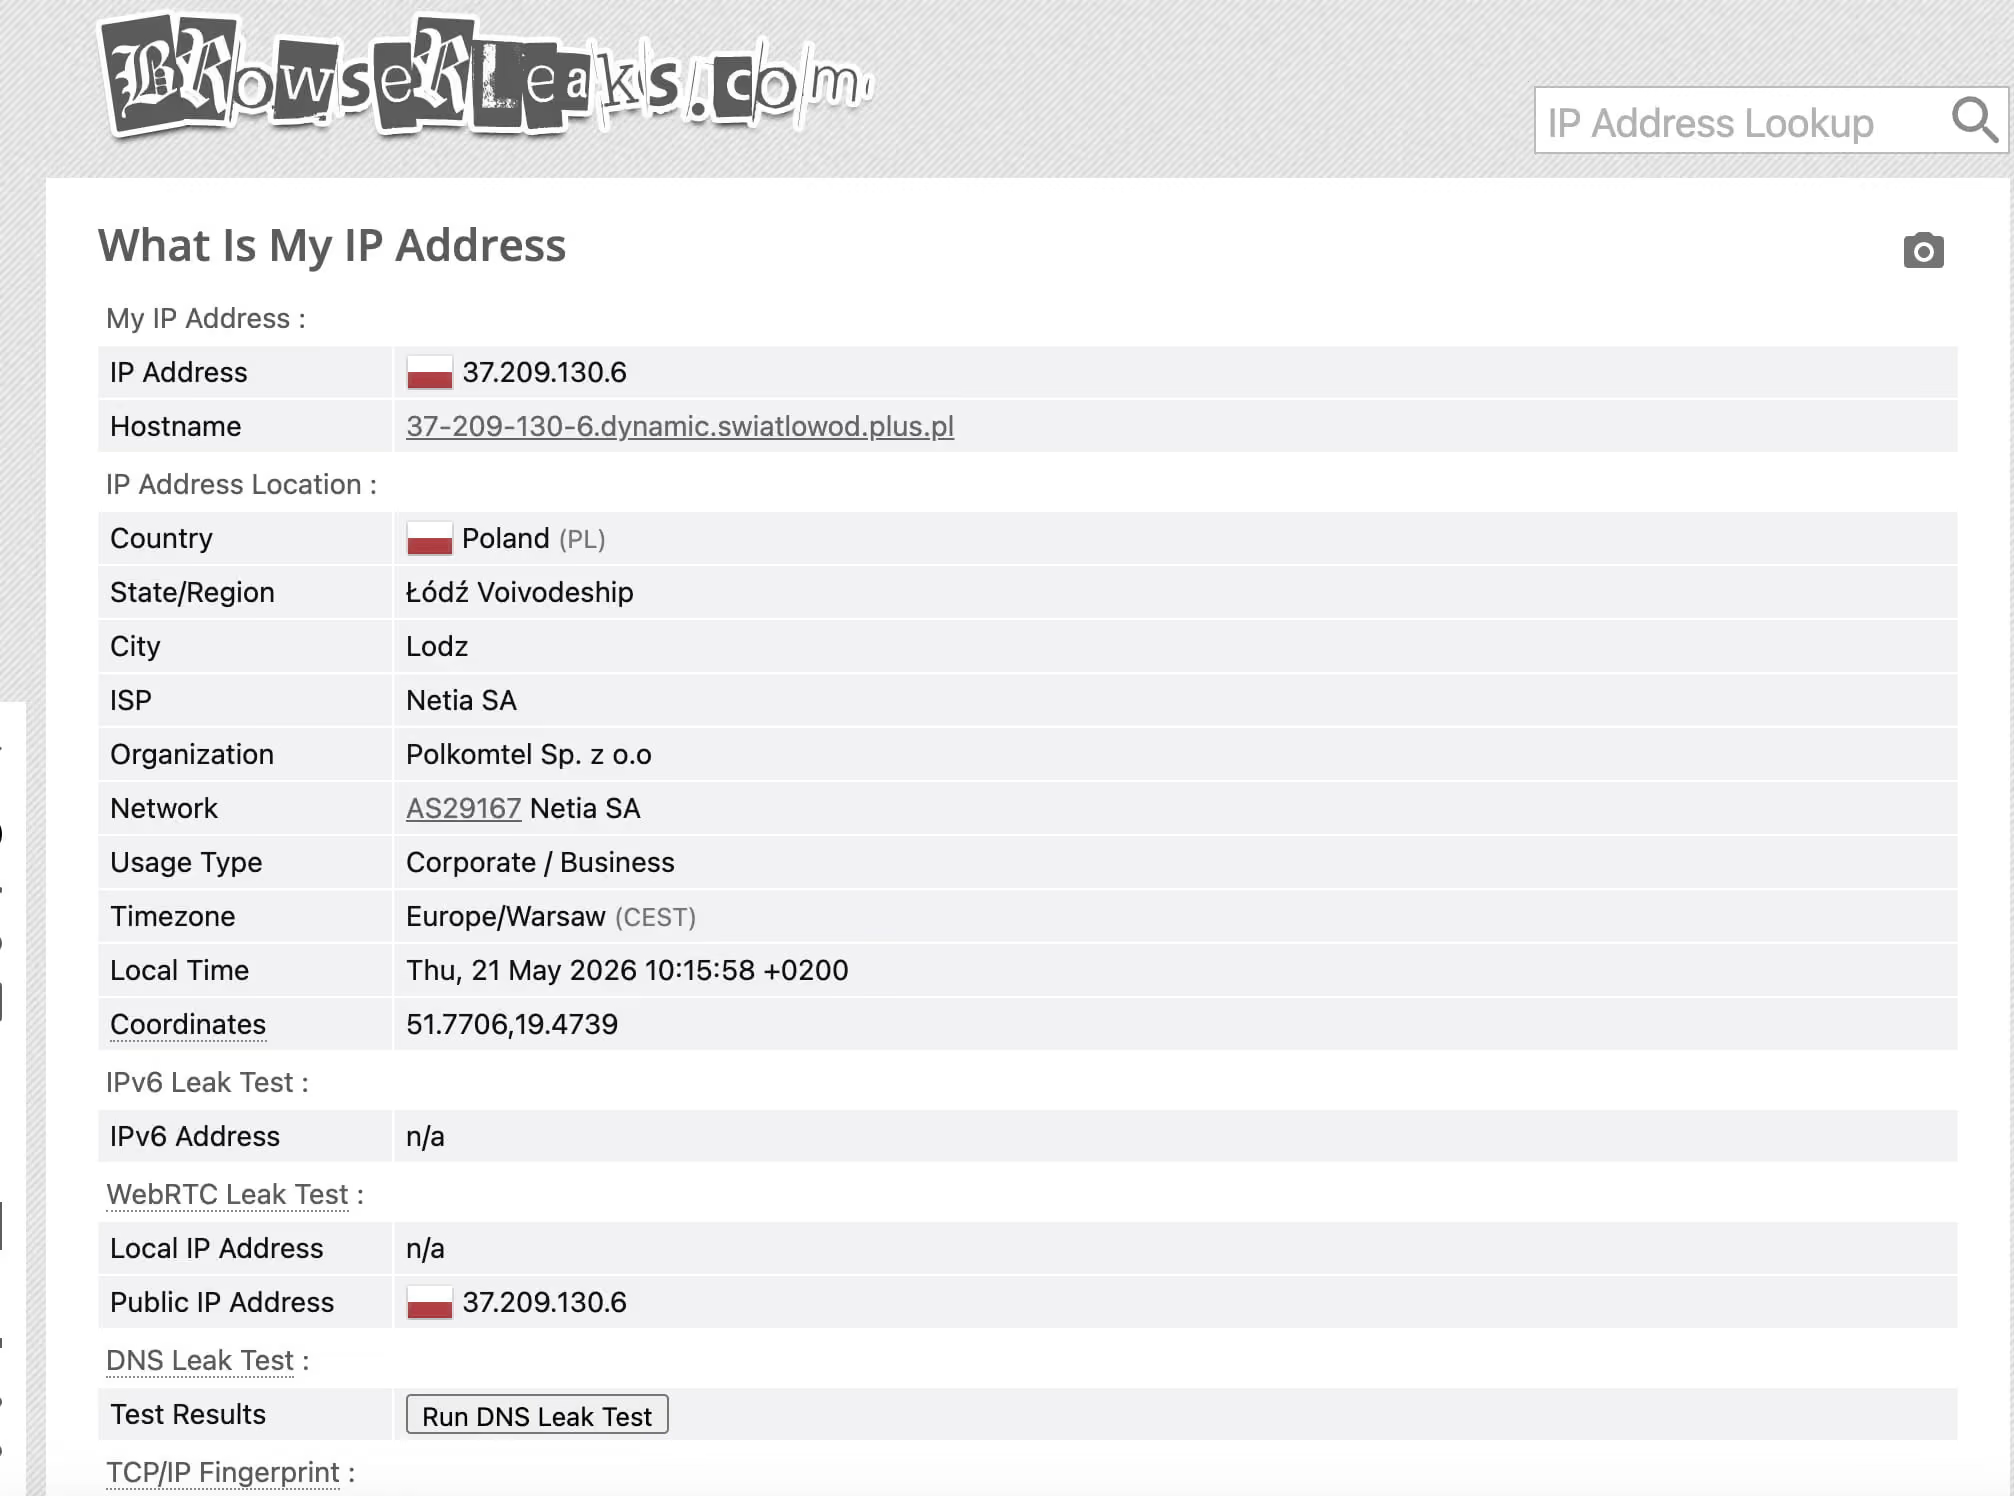
Le test IP de BrowserLeaks fait deux choses que les vérificateurs d’IP classiques ne font pas. D’abord, il récupère votre IP publique visible via les canaux HTTP habituels, c’est-à-dire la même IP que celle que voit n’importe quel site lorsque votre requête arrive sur son serveur. Ensuite, et c’est là l’essentiel, il lance une négociation de connexion peer-to-peer WebRTC afin d’extraire toutes les adresses IP que votre système expose via le protocole de signalisation STUN/TURN.
WebRTC (Web Real-Time Communication) est une API native des navigateurs, conçue pour les communications audio, vidéo et de données en peer-to-peer. Pour établir une connexion peer-to-peer, elle s’appuie sur le protocole ICE (Interactive Connectivity Establishment), qui collecte systématiquement toutes les adresses réseau candidates que la machine peut utiliser : adresses locales du réseau LAN (192.168.x.x, 10.x.x.x), IP publique réelle et adresses visibles par les serveurs STUN configurés.
Le point faible : dans la plupart des implémentations, WebRTC opère en dessous de la table de routage du VPN. Lorsqu’un navigateur appelle new RTCPeerConnection() et que la collecte ICE démarre, la pile réseau du système d’exploitation répond avant que le tunnel VPN n’intercepte la requête. Résultat : votre véritable IP résidentielle ou de datacenter, celle que le VPN est censé cacher, est transmise directement au serveur STUN, puis renvoyée au contexte JavaScript de tout site qui exécute cette vérification.
Le test WebRTC de BrowserLeaks distingue :
- Les candidats IP publics : votre véritable adresse WAN, qui peut échapper au routage du VPN
- Les candidats IP locaux : votre adresse LAN (
192.168.x.x), qui révèle la topologie de votre réseau interne et sert à vous identifier - Les candidats mDNS : les navigateurs Chromium récents peuvent en partie obscurcir les IP locales à l’aide d’identifiants mDNS (par exemple
a1b2c3d4-xxxx.local), mais cette obfuscation est appliquée de façon inégale et constitue en soi un signal de comportement détectable
Un VPN qui n’intercepte pas les requêtes WebRTC au niveau du pilote réseau, ou un navigateur qui ne fait pas passer WebRTC par le proxy, laissera fuiter votre vraie IP à chaque fois. BrowserLeaks vous le montrera précisément dans son tableau des candidats IP.
À quoi ressemble un résultat propre : les candidats IP publics n’affichent que l’IP de votre serveur VPN/proxy. Aucun candidat IP local n’est visible (ou l’obfuscation mDNS est active). Aucune adresse IPv6 ne fuit si votre VPN ne fait passer que l’IPv4 dans le tunnel (une source de fuite IPv6 très courante).
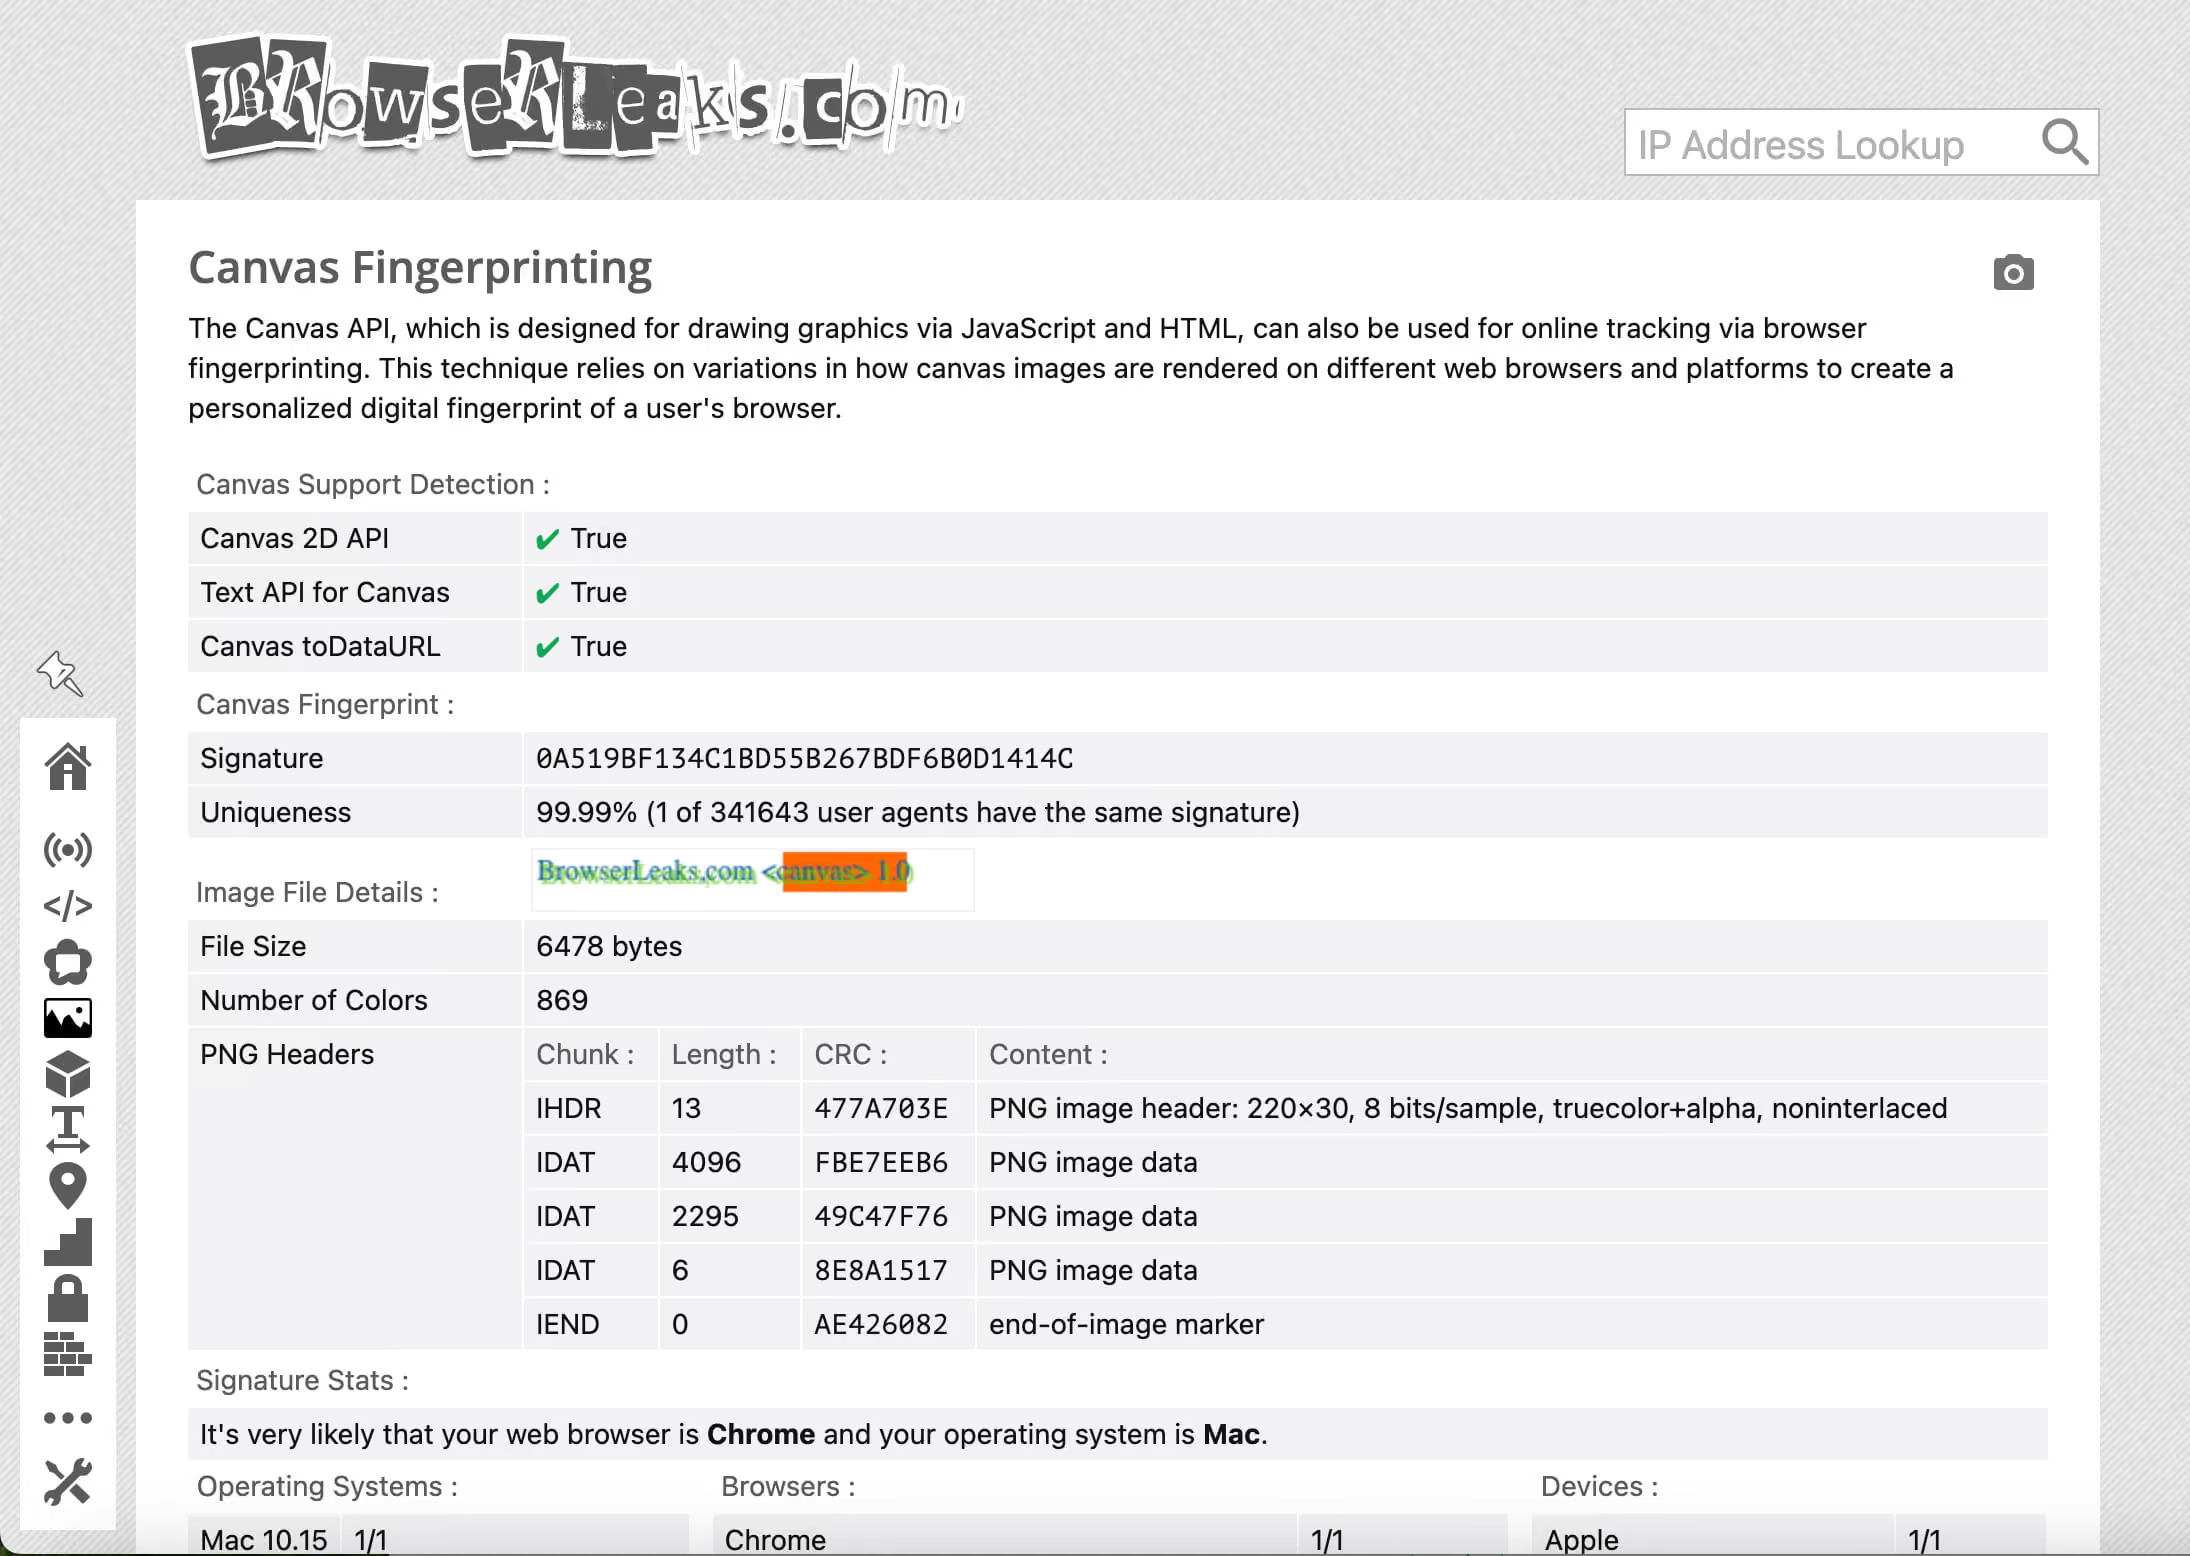
Empreinte Canvas et WebGL
Les tests d’empreinte Canvas et WebGL visent un point que les VPN, les proxies et les extensions de confidentialité classiques ne peuvent pas traiter : le comportement physique de votre GPU et de la pile de pilotes graphiques.
Comment fonctionne l’empreinte Canvas :Lorsque JavaScript appelle l’API Canvas 2D pour dessiner du texte et des formes, le tableau de pixels obtenu passe par une chaîne qui comprend votre CPU, votre GPU, la version du pilote graphique, le moteur de rendu des polices du système d’exploitation et le moteur d’anticrénelage. Chaque maillon introduit de minuscules variations déterministes (différences d’arrondi en virgule flottante, choix de rendu sub-pixel, gestion du profil colorimétrique) qui produisent ensemble une image légèrement différente de celle de toute autre configuration matérielle.
BrowserLeaks génère une scène Canvas standardisée, généralement un mélange de texte Unicode dans plusieurs polices, de formes géométriques et de dégradés, puis lit les données brutes des pixels via canvas.toDataURL(). Ce tableau de pixels est ensuite haché (souvent en SHA-256) pour obtenir une empreinte compacte. La valeur obtenue est :
- Déterministe : votre matériel produit le même hash à chaque fois
- Persistante : indépendante des cookies, des sessions, des adresses IP ou des réglages du navigateur
- À forte entropie : la probabilité de collision entre des combinaisons matérielles variées est extrêmement faible
Là où Canvas capture le comportement du rendu 2D, WebGL sonde directement le pipeline de rendu 3D. BrowserLeaks lit WEBGL_debug_renderer_info pour extraire des chaînes comme ANGLE (NVIDIA GeForce RTX 4090 Direct3D11 vs_5_0 ps_5_0), soit le modèle exact du GPU, l’interface du pilote et la version du modèle de shader. Même sans l’extension de débogage activée, l’exécution des vertex et fragment shaders de WebGL produit des artefacts en virgule flottante propres au matériel, qui peuvent être hachés en une empreinte stable.
En 2026, les grandes plateformes utilisent les hash Canvas/WebGL comme signal de réidentification de session : même après avoir supprimé tous les cookies et changé d’IP, un hash Canvas identique relie votre nouvelle session à votre identité précédente.
Détection des polices et AudioContext
Énumération des polices :Les polices système dépendent de la version de l’OS, des modules de langue, des logiciels installés et des ajouts manuels de l’utilisateur. La combinaison de polices présentes sur une machine donnée est remarquablement unique. Une installation standard de Windows 11 dispose d’un jeu de base prévisible. La machine d’un développeur équipée d’Adobe Creative Cloud y ajoute des centaines de typographies spécifiques. Un système Linux avec une pile de polices personnalisée présente un profil totalement différent.
BrowserLeaks utilise deux méthodes pour énumérer les polices :
- Mesure via CSS : des éléments
<span>masqués sont affichés avec chaque police d’une longue liste de candidates, en prenant une police de repli connue comme référence. Si une police est installée, le texte rendu avec elle ne mesure pas la même chose que le rendu de repli : une différence de largeur ou de hauteur de l’ordre du pixel. Cette mesure est possible viagetBoundingClientRect()sans aucune autorisation explicite pour lister les polices. - API
document.fonts.check(): les navigateurs modernes exposent l’APIFontFaceSet, qui permet d’interroger directement la disponibilité d’une police. Si les navigateurs ont commencé à la soumettre à des autorisations en 2025, la méthode de mesure CSS reste disponible partout.
Une combinaison d’environ 50 à 100 polices détectées produit un score d’unicité qui suffit à lui seul à identifier les utilisateurs presque à coup sûr. Associé à d’autres signaux, il lève toute ambiguïté statistique.
Empreinte via AudioContext :L’API Web Audio (AudioContext) traite l’audio de façon logicielle, mais ce traitement passe par la pile audio de l’OS et les interfaces matérielles sous-jacentes. BrowserLeaks crée un OscillatorNode qui génère une onde sinusoïdale, la fait passer par un DynamicsCompressorNode, puis lit le tampon de forme d’onde en virgule flottante obtenu.
L’arithmétique de l’algorithme de compression est implémentée différemment selon les architectures de processeur (x86 ou ARM), les unités de calcul en virgule flottante et les sous-systèmes audio des OS. Les infimes écarts numériques qui en résultent, des différences à la 15e décimale d’un flottant, sont stables d’une session à l’autre et identifient de façon unique votre combinaison matériel + OS. Cette technique ne demande aucune autorisation et s’exécute silencieusement en moins de 100 millisecondes.
Mise à jour 2026 : empreinte TLS (JA3/JA4) et HTTP/2
C’est l’évolution la plus importante du empreinte de navigateur de ces deux dernières années, et celle que la plupart des utilisateurs et des outils ignorent complètement.
Ce que capture réellement le empreinte TLS :Chaque fois que votre navigateur établit une connexion HTTPS, il commence par un handshake TLS. Le client (votre navigateur) envoie un message ClientHello au serveur. Ce message contient une liste structurée de :
- Suites de chiffrement prises en charge — les algorithmes cryptographiques que le client peut utiliser, par ordre de préférence
- Extensions TLS — des paramètres de négociation supplémentaires, dont l’indication du nom du serveur (SNI), les groupes de partage de clés, les algorithmes de signature, etc.
- Ordre des extensions — la séquence dans laquelle les extensions apparaissent dans le flux d’octets du ClientHello
L’algorithme JA3 (Salesforce, 2017) condense ces champs en une empreinte MD5 de 32 caractères. JA3 ne lit pas les paramètres de votre navigateur. Il lit la structure réelle en octets de votre handshake TLS, au niveau du socket. Cela signifie qu’il identifie la bibliothèque TLS sous-jacente (par exemple BoringSSL dans Chromium, NSS dans Firefox), et non la couche d’interface du navigateur.
JA4 et JA4+ (2024–2025) :JA4, développé par FoxIO, corrige les limites de JA3 et est devenu le standard dominant, adopté par Cloudflare, Akamai, F5 et la plupart des grands fournisseurs de CDN/WAF en 2025–2026. Les améliorations de JA4 comprennent :
- JA4 — capture l’ordre des suites de chiffrement, la version de TLS, les types d’extensions et les valeurs ALPN (Application-Layer Protocol Negotiation) dans un format moins sujet aux collisions
- JA4+ — étend l’empreinte à l’ordre complet et aux valeurs des extensions TLS, ce qui rend l’usurpation nettement plus difficile en réordonnant ou en randomisant des champs individuels
- JA4H — identifie spécifiquement les en-têtes HTTP/1.1
- JA4S — identifie le ServerHello TLS pour une identification côté serveur
Les connexions HTTP/2 commencent par une trame SETTINGS et une trame HEADERS, qui contiennent toutes deux des valeurs et un ordre propres à chaque implémentation. L’implémentation HTTP/2 de Chromium envoie une séquence précise de paramètres SETTINGS avec des valeurs précises. Firefox en envoie une autre. curl en envoie encore une autre. Un script automatisé utilisant la bibliothèque httpx de Python en envoie une de plus.
On obtient ainsi un signal d’identité au niveau réseau totalement indépendant de la chaîne User-Agent ou de l’environnement JavaScript de votre navigateur. Un bot qui usurpe correctement son User-Agent avec Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/130.0.0.0 Safari/537.36, mais qui utilise la trame SETTINGS HTTP/2 d’une version de Chromium dédiée à l’automatisation, sera immédiatement repéré comme non standard par tout système qui lit les empreintes HTTP/2.
Bot Management de Cloudflare, PerimeterX (désormais HUMAN), DataDome et Imperva utilisent tous les empreintes TLS et HTTP/2 comme signaux d’identification de niveau 1 (Tier 1). Ils comparent l’empreinte entrante à une bibliothèque de référence d’empreintes de navigateurs légitimes. Un décalage entre l’identité de navigateur déclarée et l’empreinte TLS est un vecteur de détection quasi instantané.
Le test de empreinte TLS de BrowserLeaks vous montre précisément quel est votre hash JA3/JA4 et s’il correspond à l’empreinte attendue pour le navigateur que vous déclarez. Ce test unique est le plus important à exécuter en 2026.
Matrice de correspondance technique : tests BrowserLeaks et protection Gologin
| Catégorie de test BrowserLeaks | Ce qui est suivi | Comment Gologin protège cet élément |
|---|---|---|
| Fuite d’IP / WebRTC | Adresses IP locale et publique réelles exposées via la négociation STUN/ICE, en contournant le routage VPN au niveau du système d’exploitation | Prévention des fuites WebRTC en temps réel, avec un proxy associé à chaque profil ; l’exposition des candidats ICE est supprimée ou falsifiée afin de ne renvoyer que l’IP du proxy attribué, ce qui élimine toute divulgation de la topologie du réseau local |
| JavaScript / Canvas | Comportement de rendu du GPU matériel, qui produit un hash de pixels déterministe à partir de l’exécution de Canvas 2D et des shaders WebGL | Injection de bruit dans le Canvas à partir de profils d’appareils réels issus de véritables sessions de navigation ; renvoie des valeurs cohérentes et statistiquement plausibles, qui correspondent au matériel d’un utilisateur légitime, plutôt qu’un résultat vide ou bloqué |
| Polices et fonctionnalités | Combinaisons de polices installées sur le système, énumérées via des attaques par mesure de largeur CSS et l’API FontFaceSet ; disponibilité et comportement de la surface des API Web | Injection d’un jeu de polices personnalisé par profil, en accord avec le système d’exploitation et la langue déclarés ; l’énumération des polices renvoie un ensemble réaliste et cohérent en interne, plutôt que la bibliothèque de polices réelle de la machine hôte |
| TLS (JA3/JA4) | Structure en octets du ClientHello SSL/TLS, dont l’ordre des suites de chiffrement, les types d’extensions et les valeurs ALPN ; empreintes des trames HTTP/2 SETTINGS et HEADERS | Émulation native du moteur TLS qui génère un ClientHello structurellement identique à celui d’une vraie version de Chrome ou de Firefox ; les valeurs et l’ordre des trames SETTINGS correspondent exactement au comportement d’un navigateur légitime, sans simple approximation |
| AudioContext | Artefacts en virgule flottante de la forme d’onde audio, issus du DSP matériel et de l’exécution de la pile audio du système | Falsification de l’empreinte audio, qui renvoie par profil des valeurs de forme d’onde cohérentes et plausibles pour un appareil, sans déclencher la détection d’anomalies par une sortie nulle ou uniforme |
| Navigator / Platform | navigator.platform, navigator.hardwareConcurrency, navigator.deviceMemory, navigator.languages et énumération des plugins |
Falsification complète de l’objet navigator avec des valeurs cohérentes en interne ; hardwareConcurrency et deviceMemory sont alignés sur la classe d’appareil déclarée afin d’éviter les incohérences entre signaux |
Réussir le test BrowserLeaks : blocage ou falsification
Il existe deux philosophies pour gérer l’empreinte de navigateur. L’une fonctionne. L’autre vous rend plus repérable que si vous ne faisiez rien.
Pourquoi le blocage échoue et se retourne contre vous
Les extensions de confidentialité comme uBlock Origin, Privacy Badger, NoScript et Canvas Blocker adoptent une approche par blocage. Lorsqu’un script de empreinte appelle canvas.toDataURL(), elles interceptent l’appel et renvoient soit une valeur vide, soit une valeur nulle, soit un tableau de pixels aléatoires.
Cela ressemble à une bonne hygiène de confidentialité. En pratique, c’est le signal de détection le plus fiable dont disposent les systèmes antifraude.
Voici pourquoi : bloquer les API JavaScript est en soi un comportement très atypique. Environ 0,1 % des utilisateurs réels ont le blocage de l’API Canvas activé. Lorsque le modèle de risque d’un système antifraude voit un navigateur dont l’API Canvas renvoie null, il ne voit pas un « utilisateur soucieux de sa vie privée ». Il voit un schéma de comportement corrélé au trafic de bots, à la fraude aux comptes et au scraping automatisé. Votre « protection » vient de vous placer dans la catégorie comportementale la plus à risque.
Il en va de même pour :
- Le blocage des polices — renvoyer une liste de polices vide ou minimale ne correspond à aucune combinaison légitime de système d’exploitation et de navigateur
- La désactivation de WebRTC — désactiver WebRTC dans
about:configsur Firefox (media.peerconnection.enabled = false) ne renvoie aucun candidat ICE, ce qui est statistiquement quasi nul parmi les utilisateurs réels - La randomisation du User-Agent — modifier votre chaîne UA sans modifier l’empreinte TLS sous-jacente crée une incohérence directe, détectée sans difficulté
- Le blocage des scripts — les sites qui détectent des scripts bloqués servent généralement un contenu dégradé, déclenchent des CAPTCHA ou bloquent la session avant toute interaction
Le modèle du blocage traite le empreinte comme une menace à supprimer. Les systèmes antifraude ont évolué précisément parce qu’ils savent que le blocage est la réponse typique d’un adversaire, et ils le traitent en conséquence.
Pourquoi l’usurpation d’empreinte fonctionne : se fondre dans la masse
L’approche de Gologin est différente dès sa conception. Au lieu de bloquer les appels aux API d’empreinte, Gologin les intercepte et renvoie des valeurs plausibles, cohérentes entre elles et issues de données collectées auprès de vrais utilisateurs, de sorte que le profil de navigateur se confond avec celui d’un utilisateur légitime.
L’idée centrale : les systèmes antifraude ne signalent pas une empreinte parce qu’elle est fausse. Ils la signalent parce qu’elle est anormale. Un vrai utilisateur de Chrome 130 sous Windows 11 avec une GeForce RTX 3070 produit un ensemble précis et attendu de valeurs d’empreinte. Si votre profil usurpé renvoie ces mêmes valeurs, de façon constante, à chaque appel d’API et avec une cohérence parfaite entre les signaux, il n’y a rien à signaler.
Gologin y parvient grâce à plusieurs mécanismes :
- Base de données de profils d’appareils réels : les valeurs d’empreinte proviennent de vraies sessions de navigation exécutées sur du matériel réel. Le hash Canvas que vous obtenez vient d’un vrai GPU exécutant une vraie version de Chrome. C’est fondamentalement différent de valeurs générées ou aléatoires.
- Cohérence forcée entre les signaux : un profil déclaré comme
Windows 11 / Chrome 130 / Intel Core i7 / 16GB RAMrenverra des valeurs AudioContext cohérentes avec la pile audio d’Intel, des jeux de polices correspondant à une installation standard de Windows 11 et Chrome, des valeurs navigator conformes à la classe de matériel déclarée, et une empreinte TLS correspondant à l’implémentation BoringSSL de Chrome 130. Tous les signaux racontent la même histoire. - Comportement TLS natif : Gologin ne modifie pas les en-têtes HTTP après coup. Il génère des handshakes TLS avec l’ordre réel des suites de chiffrement et la structure d’extensions du navigateur ciblé. Le hash JA4 qui arrive chez Cloudflare correspond à l’empreinte de référence de Chrome 130, car il est produit structurellement de la même manière que Chrome le fait.
- Persistance cohérente : le même profil renvoie les mêmes valeurs d’empreinte d’une session à l’autre. C’est essentiel : le hash Canvas d’un vrai utilisateur ne change pas entre deux visites. Un profil dont les valeurs Canvas changent à chaque chargement ressemble exactement à ce qu’il est : une tentative de randomisation.
La conclusion stratégique est simple. Si BrowserLeaks montre que votre API Canvas renvoie null ou une valeur connue comme bloquée, tout système antifraude sophistiqué a déjà signalé votre session. Si BrowserLeaks montre que votre hash Canvas correspond à un profil matériel plausible, que votre empreinte TLS correspond à la signature connue de Chrome et que vos candidats WebRTC n’affichent que l’IP du proxy déclaré, vous êtes, du point de vue de la plateforme, un utilisateur normal.
FAQ BrowserLeaks
1. À quoi sert principalement un test BrowserLeaks ?
Un test BrowserLeaks passe en revue tous les signaux que votre navigateur expose aux sites web en plus de votre adresse IP, afin de déterminer si votre identité numérique peut être suivie ou reliée d’une session à l’autre.Concrètement, BrowserLeaks examine :
- L’exposition aux fuites WebRTC : votre vraie adresse IP fuite-t-elle via l’API réseau peer-to-peer du navigateur, en contournant votre VPN ?
- Les empreintes Canvas et WebGL : un hash dérivé du comportement de rendu de votre GPU au niveau matériel, unique pour chaque configuration et persistant d’une session à l’autre
- Les empreintes TLS/JA4 : la signature du handshake cryptographique qui identifie votre navigateur au niveau du protocole réseau, indépendamment de tout JavaScript ou de toute usurpation des en-têtes
- L’énumération des polices et l’accès aux API système : la combinaison des polices installées et des API de navigateur disponibles, qui forme un identifiant quasi unique
- Le timing du matériel audio : les artefacts en virgule flottante des formes d’onde produites par votre pile de traitement audio
Ce test vous montre exactement ce que l’infrastructure de suivi peut voir de votre navigateur, afin que vous puissiez évaluer si votre configuration de confidentialité ou d’anti-détection est réellement efficace. Un résultat BrowserLeaks satisfaisant signifie que votre empreinte est cohérente, non anormale et correspond à un profil d’utilisateur réel plausible.
2. Un VPN premium protège-t-il contre la détection WebRTC de BrowserLeaks ?
Non. Un VPN premium masque votre adresse IP au niveau du routage réseau, mais les fuites WebRTC se produisent au niveau de l’API du navigateur, et la plupart des VPN n’ont aucun moyen d’intercepter les appels d’API internes au navigateur.Voici comment la fuite se produit, étape par étape :
- Votre navigateur appelle
new RTCPeerConnection()avec un serveur STUN configuré - L’agent ICE du navigateur interroge la pile réseau du système d’exploitation pour obtenir toutes les adresses d’interface disponibles
- Le système répond avec votre IP WAN et votre IP LAN réelles avant que le tunnel VPN n’intercepte la requête
- Ces « candidats » sont transmis au serveur STUN, puis renvoyés au contexte JavaScript de la page qui effectue le test
Le résultat : le test WebRTC de BrowserLeaks affiche votre vraie adresse IP résidentielle ou de datacenter dans le tableau des candidats ICE, même si le VPN est actif et qu’un vérificateur d’IP classique affiche un résultat propre.
Exceptions : les extensions VPN au niveau du navigateur (et non les clients VPN au niveau du système) qui bloquent explicitement les appels à l’API WebRTC, ou les navigateurs dotés d’une gestion WebRTC intégrée, peuvent empêcher cette fuite. Gologin règle le problème en liant le comportement WebRTC au proxy attribué, au niveau du profil : les candidats ICE ne renvoient que l’IP du proxy.
3. Qu’est-ce qu’une empreinte JA3/JA4 sur BrowserLeaks ?
Une empreinte JA3/JA4 est un hash du message TLS ClientHello de votre navigateur, c’est-à-dire la poignée de main initiale de toute connexion HTTPS. Elle identifie le moteur de navigateur et la bibliothèque TLS utilisés pour la connexion, indépendamment des chaînes User-Agent, de JavaScript ou de tout autre en-tête falsifiable.JA3 (2017) hache cinq champs du ClientHello TLS : la version de TLS, les suites de chiffrement (cipher suites), les extensions TLS, les courbes elliptiques et les formats de points des courbes elliptiques. Le résultat est un hash MD5 de 32 caractères. Exemple : Chrome 130 sous Windows produit un hash JA3 stable et connu.
JA4 (2024–2026) améliore JA3 en capturant les valeurs de l’extension ALPN (les protocoles pris en charge par le client, comme h2 ou http/1.1), le nombre d’extensions par type et des informations d’ordre, dans un format plus structuré et plus résistant aux collisions. Il a été largement adopté par Cloudflare, Akamai et les principales plateformes de détection de bots.
Pourquoi c’est important pour vos tests avec BrowserLeaks : si vous utilisez un framework d’automatisation (Playwright, Puppeteer, Selenium), un navigateur headless ou une version non standard de Chromium, votre hash JA4 ne correspondra pas au hash de référence du navigateur que vous prétendez utiliser. Les systèmes antibot repèrent cette incohérence instantanément. BrowserLeaks affiche votre hash JA4 actuel, ce qui vous permet de vérifier s’il correspond à la valeur attendue pour le navigateur déclaré.
4. Pourquoi mon navigateur affiche-t-il une empreinte Canvas « unique » ?
Votre navigateur affiche une empreinte Canvas unique parce que la combinaison de votre modèle de GPU, de la version de votre pilote graphique, de votre système d’exploitation et de votre moteur de rendu des polices produit un rendu au niveau du pixel différent de celui de toute autre configuration matérielle, et cette différence est mesurable de façon déterministe.L’API Canvas effectue son rendu dans un tampon de pixels en s’appuyant sur le pipeline graphique de votre matériel. Même avec des instructions de rendu identiques (même texte, mêmes formes, mêmes couleurs), deux machines produiront des tableaux de pixels dont les valeurs diffèrent au niveau du sous-pixel, en raison de :
- l’arithmétique à virgule flottante propre au GPU dans le pipeline de shaders
- le comportement de l’anticrénelage et de la correction gamma au niveau du pilote
- le moteur de rendu des polices du système (DirectWrite sous Windows, Core Text sous macOS, FreeType sous Linux), qui produit des dispositions de pixels différentes pour le texte
- les différences de profil colorimétrique et de calibrage ICC
Lorsque BrowserLeaks indique que votre empreinte Canvas est « unique », cela signifie que votre hash n’a pas été trouvé dans sa base de référence d’empreintes connues. Ce n’est pas forcément un problème : de nombreuses configurations matérielles sont légitimement peu courantes. Ce qui compte, c’est la cohérence : une empreinte Canvas doit renvoyer le même hash à chaque fois que le même navigateur tourne sur le même matériel. Une empreinte qui change d’un test à l’autre trahit un blocage actif ou une randomisation, ce qui constitue en soi un signal de détection.
5. Comment un navigateur comme Gologin peut-il modifier les résultats de BrowserLeaks en toute sécurité ?
Gologin ne « falsifie » pas les résultats de BrowserLeaks au sens classique : il remplace votre empreinte réelle par une empreinte authentique et cohérente en interne, issue de matériel d’utilisateurs réels, ce qui rend votre profil statistiquement impossible à distinguer d’une session de navigation légitime.
La distinction essentielle se situe entre l’usurpation (renvoyer des valeurs plausibles issues du monde réel) et le blocage (renvoyer des valeurs nulles, vides ou aléatoires). Les systèmes antifraude sont entraînés à détecter à la fois le blocage et l’usurpation incohérente. Gologin traite ce point à quatre niveaux :
- Canvas et WebGL : Gologin injecte une empreinte Canvas dérivée de données de rendu GPU réelles, issues de sa base de profils d’appareils. Le hash est authentique : il provient d’un vrai GPU. Il reste identique d’une session à l’autre pour un même profil, comme le ferait un utilisateur réel qui revient sur un site.
- TLS/JA4 : Gologin génère des messages TLS ClientHello avec l’ordre réel des suites de chiffrement et la structure d’extensions de la version de navigateur ciblée. Le hash JA4 qui arrive au serveur est identique à celui d’une installation Chrome 130 authentique, car il est produit par la même logique structurelle.
- WebRTC : la collecte des candidats ICE est interceptée au niveau du profil. La pile WebRTC ne renvoie que l’IP du proxy attribué comme candidat, sans exposer aucune adresse LAN locale.
- Cohérence entre les signaux : chaque valeur falsifiée est validée par rapport au profil déclaré. Un profil
Windows 11 / Chrome 130 / 8-core Intelproduit des valeurs de navigator, de polices, d’audio et de Canvas toutes cohérentes avec cette classe de matériel, et non des valeurs attribuées au hasard qui se contredisent d’une API à l’autre.
Résultat : BrowserLeaks affiche un profil cohérent et plausible, sans indicateur de fuite, sans signal de blocage anormal, avec des valeurs d’empreinte qui correspondent à des configurations matérielles connues.
Conclusion : BrowserLeaks est le test, Gologin est la solution
BrowserLeaks n’est pas un outil pour paranoïaques ou cas extrêmes. En 2026, c’est le diagnostic de référence que doit réussir au préalable toute personne qui gère plusieurs comptes, pilote du trafic d’affiliation, mène une veille concurrentielle ou exploite un workflow d’automatisation web.
La surface de test s’est considérablement élargie. Avec le empreinte JA4 au niveau de la couche TLS, une automatisation headless est détectable au niveau du socket réseau, avant même l’exécution de la moindre ligne de JavaScript. Les empreintes Canvas et AudioContext permettent d’identifier votre matériel, quels que soient votre VPN ou les réglages de votre navigateur. Les fuites WebRTC exposent souvent votre vraie IP, quelle que soit la configuration de votre proxy.
Pour réussir le test BrowserLeaks, il faut un profil cohérent, constant et fidèle au matériel réel, et non un profil bloqué ou aléatoire. C’est exactement ce que construit Gologin : des profils de navigateur qui présentent une identité unique et cohérente à chaque couche de l’empreinte, de la handshake TLS jusqu’aux API JavaScript.
Lancez le test BrowserLeaks ci-dessus. Vérifiez votre hash JA4. Vérifiez votre empreinte Canvas. Vérifiez vos candidats WebRTC. Vous saurez alors précisément ce que vous devez corriger et pourquoi c’est important.