Análise do BrowserLeaks 2026: o guia completo de teste de fingerprint
Experimenta o Gologin gratuitamente
Você ligou a VPN, conferiu seu IP e o resultado veio limpo. Acha que está invisível. Não está.
Em 2026, verificar só o IP equivale a usar uma máscara e esquecer de trocar os sapatos. A infraestrutura moderna de rastreamento, da camada de gerenciamento de bots da Cloudflare ao Pixel da Meta, passando pelos mecanismos antifraude de todas as grandes plataformas de e-commerce, não se importa com o seu endereço IP visível. Ela traça o perfil do fingerprint criptográfica do seu handshake TLS, do comportamento de renderização do canvas do navegador no nível da GPU e da temporização, em nanossegundos, da pilha de áudio do seu sistema. Seu IP é a coisa menos interessante a seu respeito.
As ferramentas em que quem busca privacidade de forma casual costuma confiar, como os “verificadores de IP” de VPNs gratuitas e os scanners em extensões de navegador, deixam passar 90% do que realmente faz você ser sinalizado, bloqueado ou associado a uma sessão anterior. O BrowserLeaks é a ferramenta que não deixa nada passar.
O BrowserLeaks é há anos o padrão-ouro em teste avançado de fingerprint do navegador e, em 2026, continua sendo a ferramenta de auditoria de privacidade mais completa e tecnicamente honesta disponível ao público. Ele não esconde verdades desagradáveis. Se a sua configuração vaza informações, o BrowserLeaks encontra, sempre.
Este guia é para quem precisa saber exatamente o que é o BrowserLeaks, como cada teste funciona no nível do protocolo, o que os resultados realmente significam e como agir a partir deles.
Teste o perfil atual do seu navegador diretamente na instância nativa incorporada acima antes de continuar a leitura.
O que é o BrowserLeaks e como ele funciona em 2026?
O BrowserLeaks é um conjunto gratuito de diagnóstico, executado no navegador, que examina sistematicamente cada API JavaScript, recurso do navegador e comportamento de rede disponível para reconstruir o fingerprint completo que o seu navegador expõe na web. Não exige instalação nem conta. Ele simplesmente carrega e começa na hora a ler o que o seu navegador transmite sobre si mesmo.
A evolução de verificador de IP a laboratório de fingerprint
Quando o BrowserLeaks foi lançado, o rastreamento online era relativamente primitivo: as redes de anúncios dependiam principalmente de cookies de terceiros, e “privacidade” significava, em grande parte, limpar os cookies ou mascarar o IP. Um simples verificador de vazamento de IP bastava para a maioria dos modelos de ameaça.
Desde então, o ecossistema de rastreamento passou por uma mudança arquitetural profunda. Os cookies de terceiros estão, na prática, descontinuados em todos os principais navegadores. A pressão regulatória (GDPR, CCPA e o Regulamento Europeu de Identidade Digital de 2025) levou anunciantes e plataformas a criar sistemas de identificação independentes de cookies. O resultado é uma infraestrutura de fingerprinting em várias camadas que, na maioria das implementações, é mais persistente e mais precisa do que os cookies jamais foram.
O BrowserLeaks evoluiu em sintonia com esse cenário. Em 2026, ele testa mais de 20 superfícies distintas de fingerprinting, incluindo várias que só se tornaram importantes na prática nos últimos 18 meses:
- Fingerprinting do handshake TLS/SSL (JA3, JA4, JA4+) — detecta qual biblioteca cliente iniciou a conexão no nível do protocolo
- Fingerprinting de HTTP/2 — analisa a ordem dos frames HEADERS e os valores dos frames SETTINGS para identificar o motor do navegador
- Exposição da topologia de rede via WebRTC — mapeia interfaces de rede internas, mesmo atrás de NAT e de túneis VPN
- Renderização no nível da GPU via WebGL e Canvas API — extrai artefatos de renderização específicos do hardware
- Análise de temporização do AudioContext — lê o comportamento da pilha de áudio no nível do hardware
- Enumeração da superfície de Web APIs — detecta quais APIs do navegador estão presentes, ausentes ou se comportam de forma inesperada
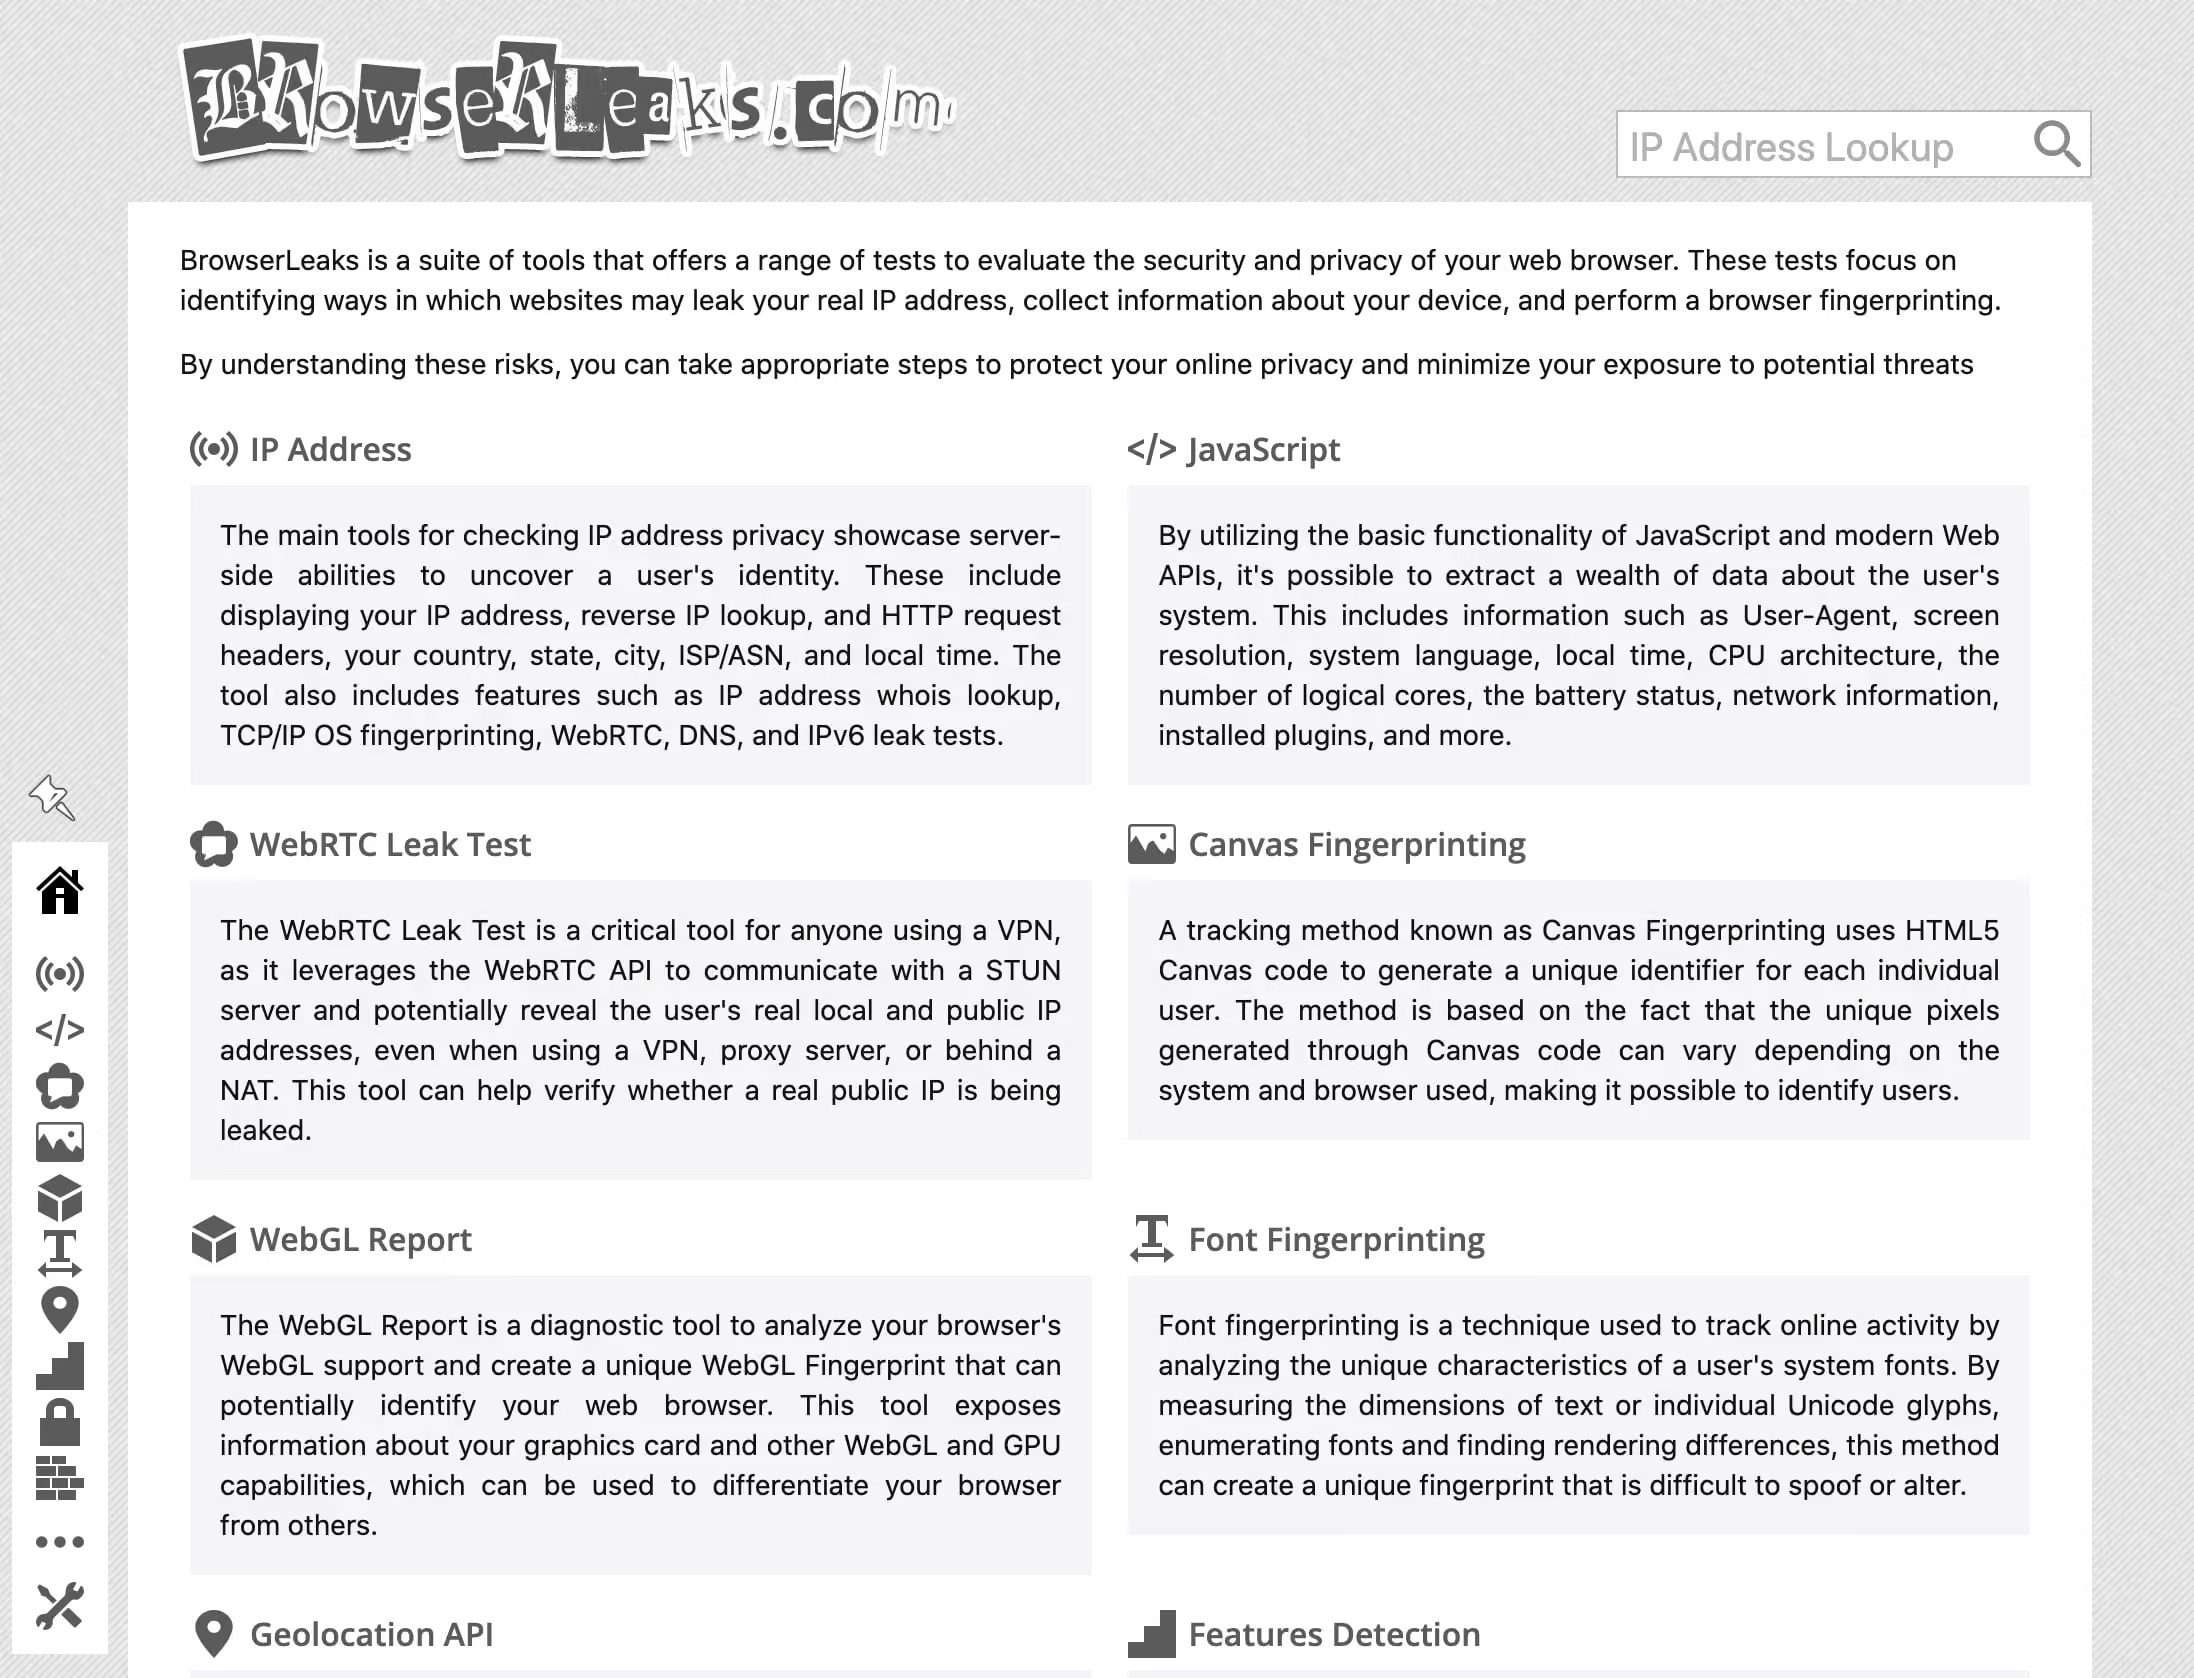
O que torna o BrowserLeaks especialmente valioso é a transparência. Cada teste exibe a saída bruta, ou seja, os dados reais que o seu navegador envia, em vez de um veredito simplificado de “aprovado/reprovado” em vermelho e verde. Essa é a diferença entre uma ferramenta de diagnóstico e um widget de marketing.
Por que os verificadores comuns deixam a desejar
As ferramentas padrão de “verificação de privacidade” costumam validar três coisas: o seu IP visível, a sua geolocalização aproximada e se as consultas DNS passam pelo provedor declarado. Isso é um pequeno subconjunto da sua superfície de exposição.
O BrowserLeaks, ao contrário, opera na camada das APIs JavaScript. Ele chama RTCPeerConnection diretamente para disparar a negociação WebRTC, executa operações de renderização com OffscreenCanvas para capturar a saída específica da GPU, chama AudioContext.createOscillator() e mede os artefatos de ponto flutuante da forma de onda resultante, e lê navigator.fonts.query() para listar as fontes do sistema. Essas não são requisições em nível de rede: elas são executadas inteiramente dentro da sandbox do navegador, e é justamente por isso que uma VPN não oferece nenhuma proteção contra elas.
No modelo de ameaça de 2026, passar em um teste do BrowserLeaks é um pré-requisito, não algo secundário, para qualquer uso que envolva gerenciamento de contas, coleta automatizada de dados, marketing de afiliados ou qualquer fluxo de trabalho em que uma plataforma possa sinalizar a sua sessão.
Análise aprofundada: os principais testes do BrowserLeaks que você precisa executar
Teste de vazamento de IP e WebRTC
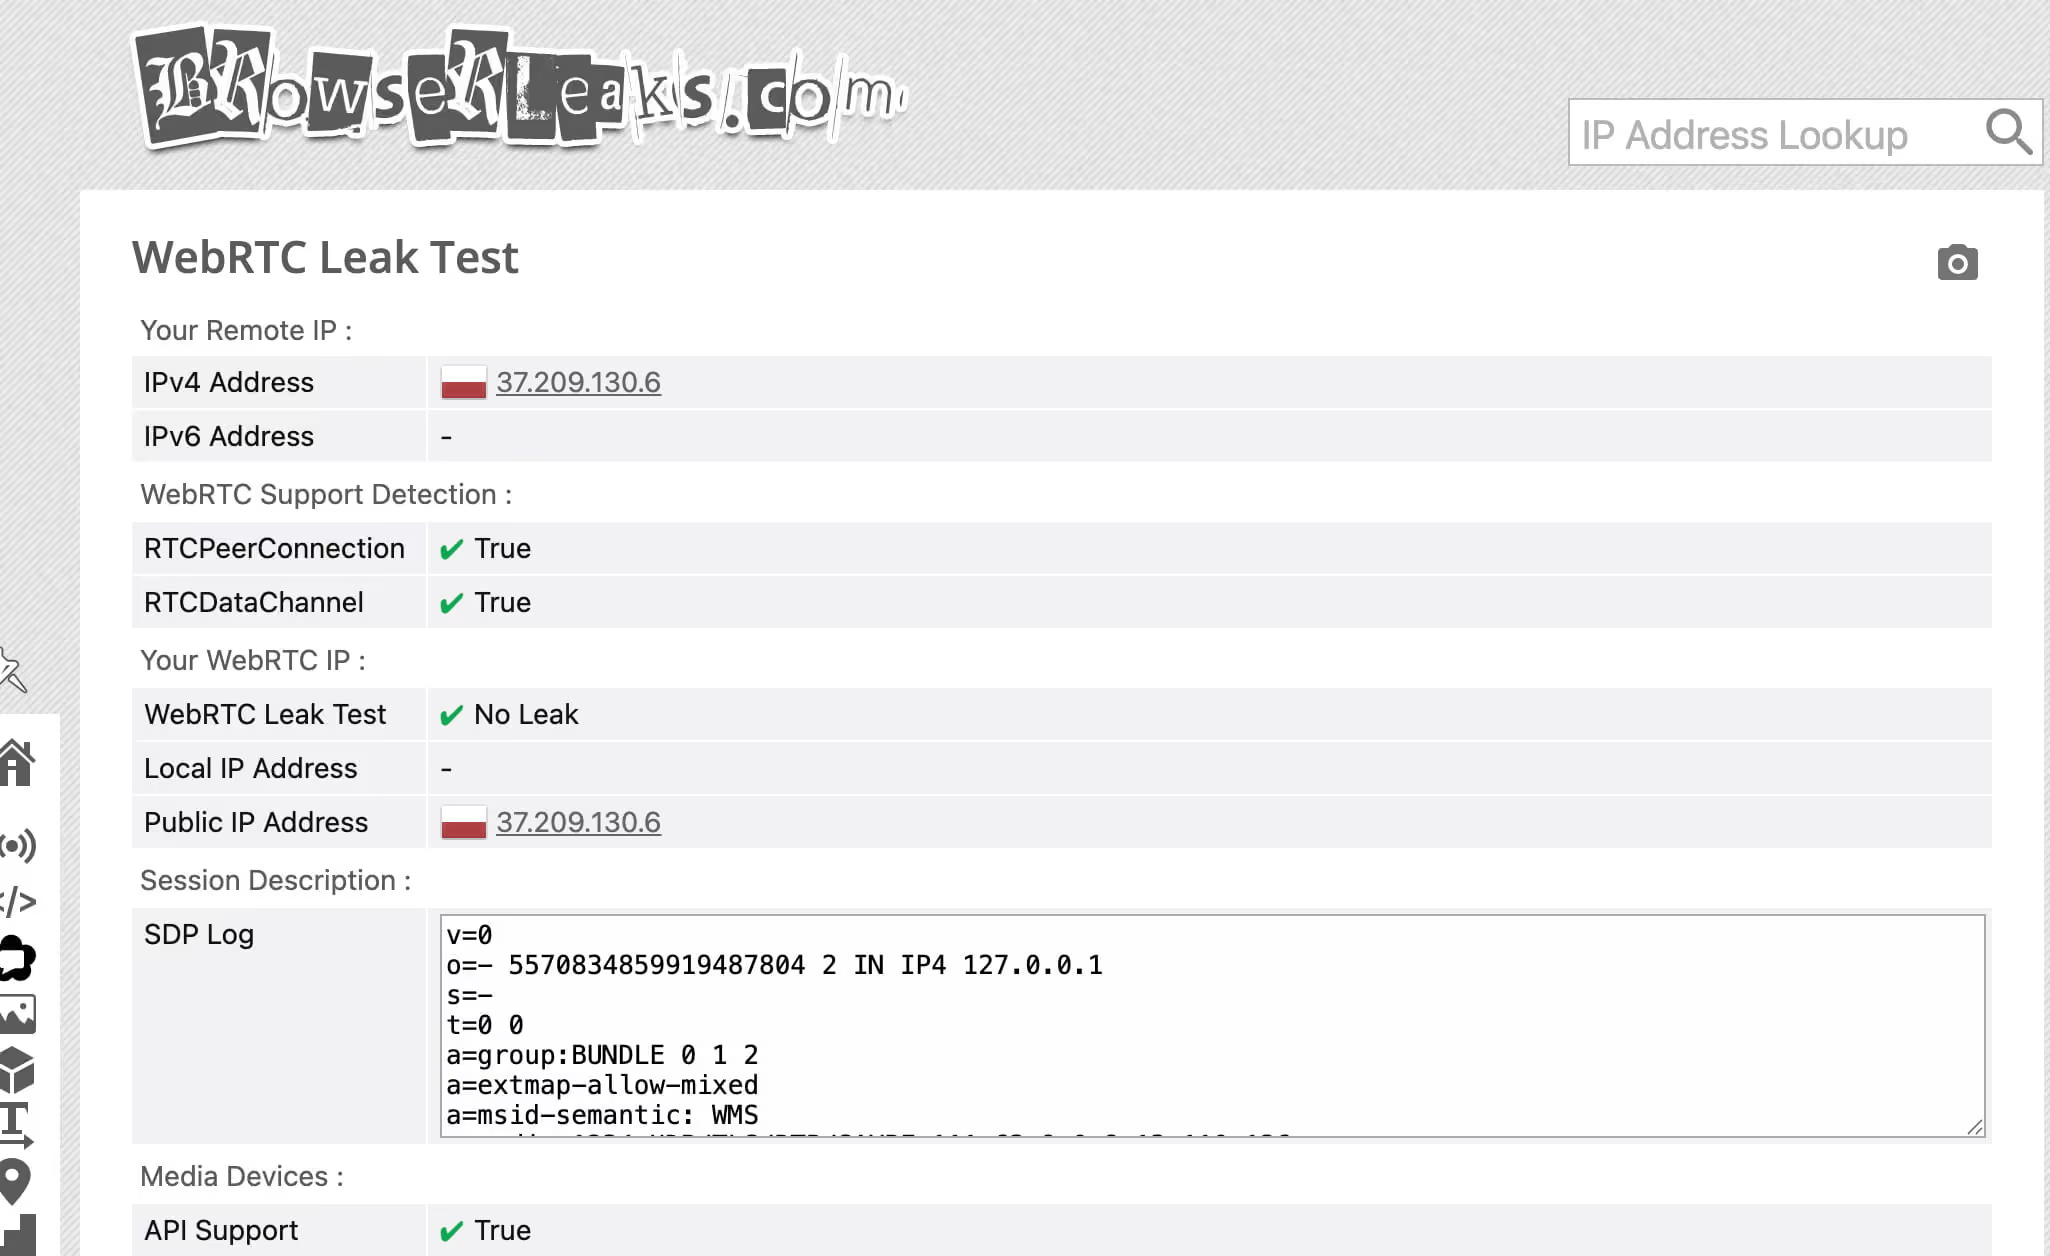
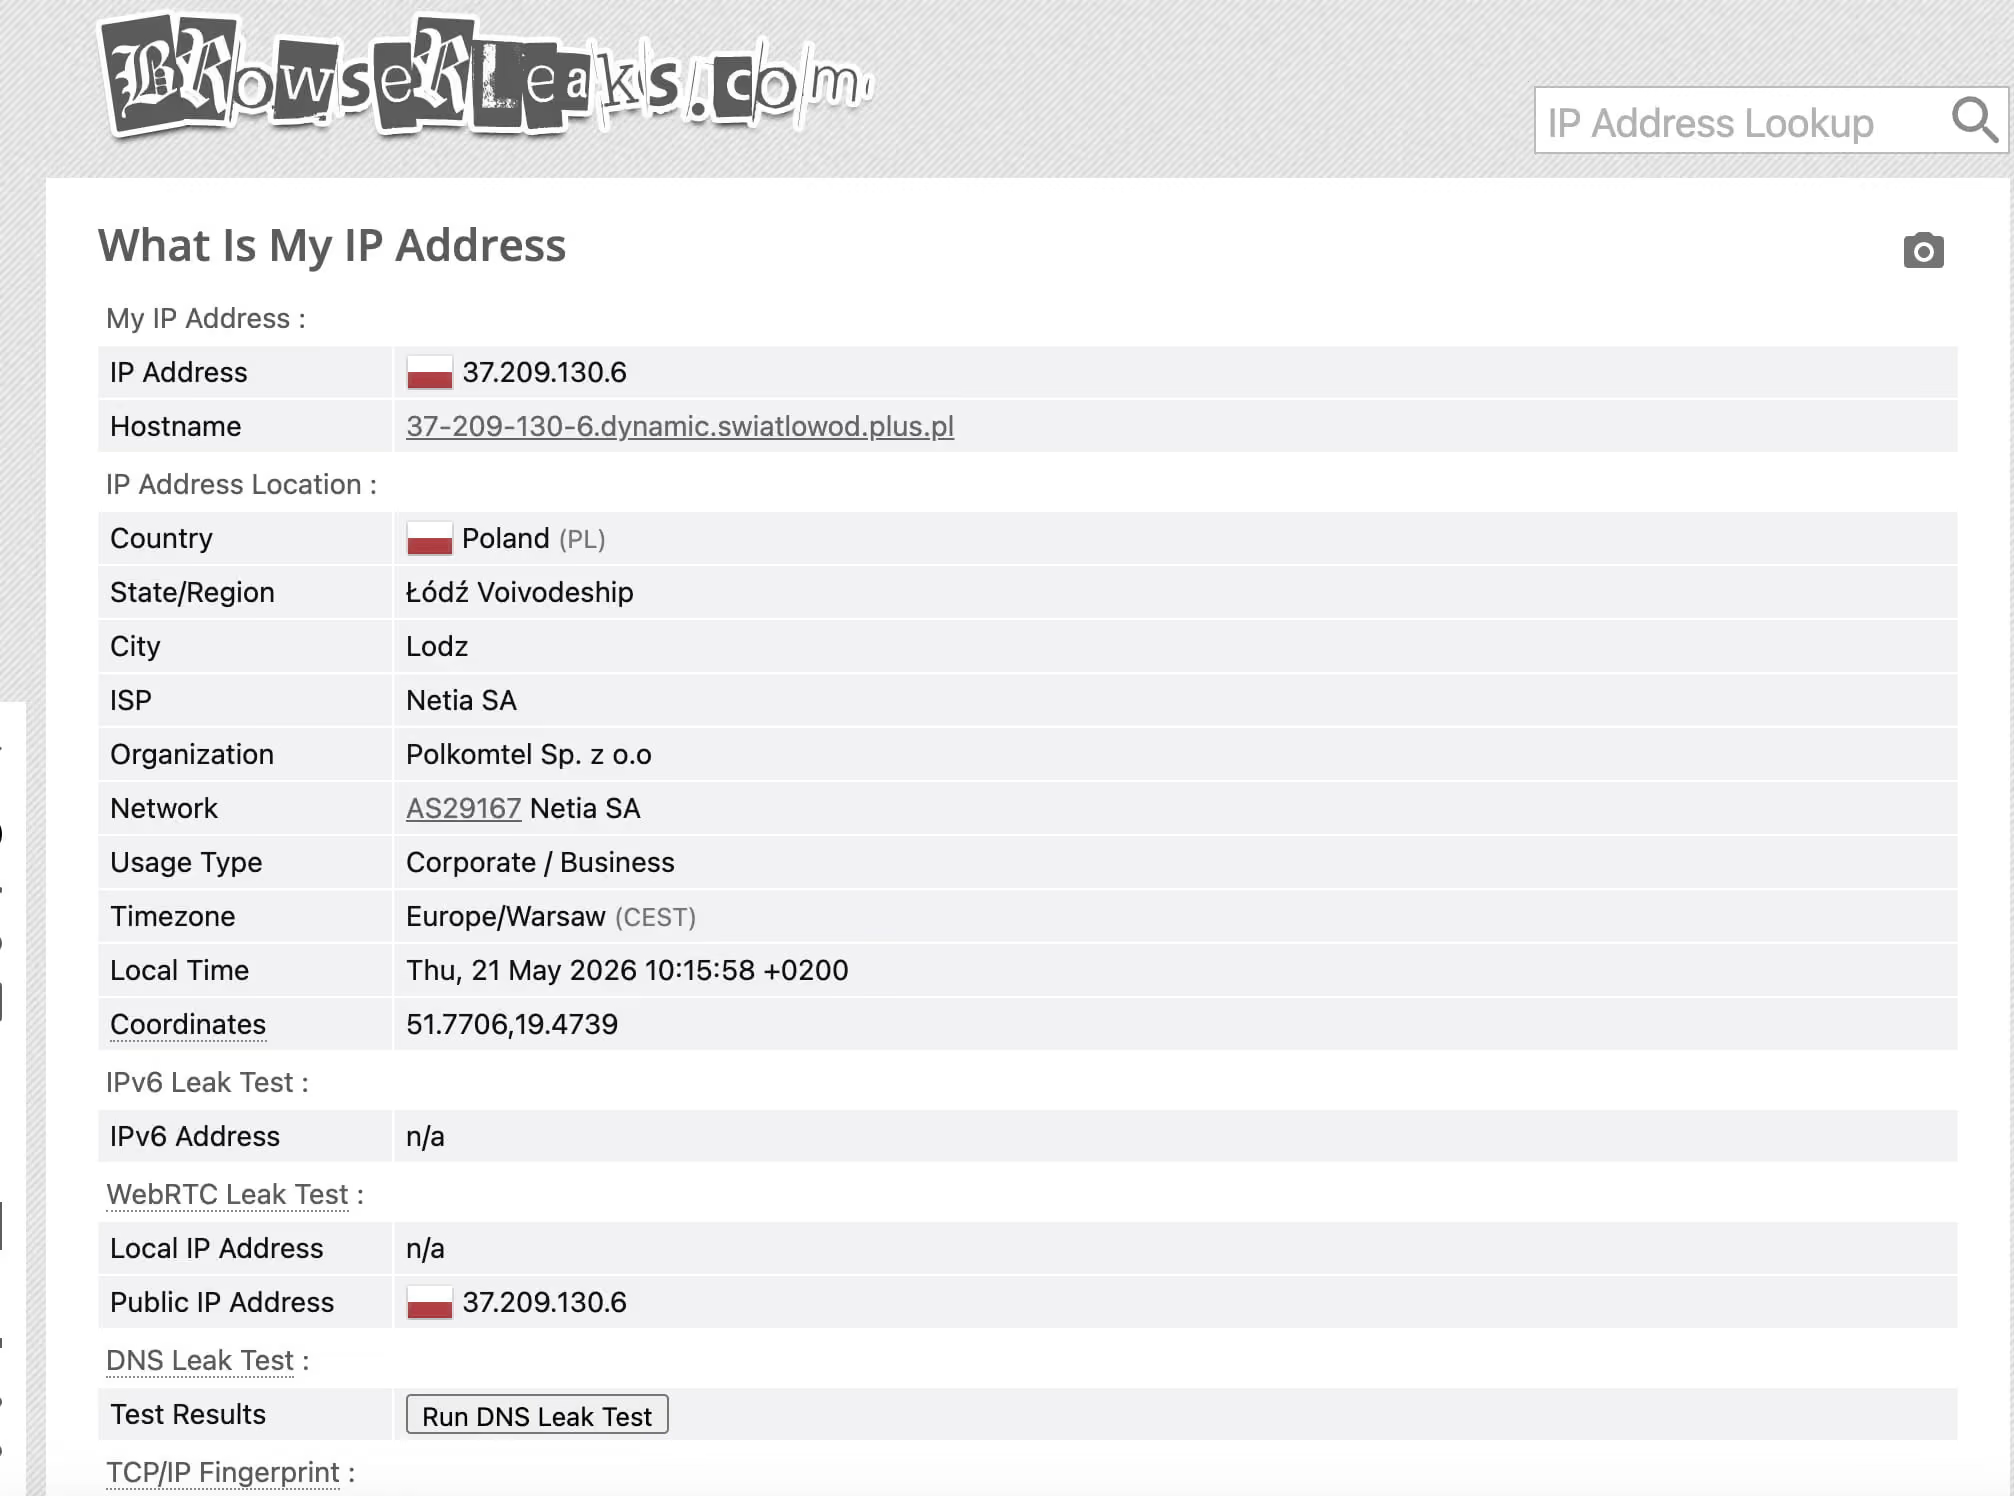
O teste de IP do BrowserLeaks faz duas coisas que os verificadores de IP comuns não fazem. Primeiro, ele consulta o seu IP público visível por canais HTTP normais — o mesmo IP que qualquer site vê quando a sua requisição chega ao servidor. Segundo, e isso é crucial, ele inicia uma negociação de conexão WebRTC entre pares (peer-to-peer) para extrair todos os endereços IP que o seu sistema expõe por meio do protocolo de sinalização STUN/TURN.
WebRTC (Web Real-Time Communication) é uma API nativa do navegador, criada para comunicação peer-to-peer de áudio, vídeo e dados. Para estabelecer uma conexão entre pares, ela usa o protocolo ICE (Interactive Connectivity Establishment), que reúne de forma sistemática todos os endereços de rede candidatos que a máquina pode usar — incluindo endereços de LAN locais (192.168.x.x, 10.x.x.x), o IP público real e quaisquer endereços visíveis para os servidores STUN configurados.
O ponto crítico da falha: na maioria das implementações, o WebRTC opera abaixo da tabela de roteamento da VPN. Quando o navegador chama new RTCPeerConnection() e o ICE começa a coletar candidatos, a pilha de rede do sistema operacional responde antes que o túnel da VPN intercepte a requisição. O resultado é que o seu IP real, residencial ou de datacenter — justamente o que a VPN deveria esconder — é transmitido direto ao servidor STUN e devolvido ao contexto JavaScript de qualquer site que execute essa verificação.
O teste de WebRTC do BrowserLeaks diferencia:
- Candidatos de IP público — o seu endereço WAN real, que pode contornar o roteamento da VPN
- Candidatos de IP local — o seu endereço de LAN (
192.168.x.x), que permite criar um fingerprint da topologia da sua rede interna - Candidatos mDNS — navegadores Chromium modernos conseguem ofuscar parcialmente os IPs locais usando identificadores mDNS (por exemplo,
a1b2c3d4-xxxx.local), mas essa ofuscação é implementada de forma inconsistente e, por si só, é detectável como um sinal de comportamento
Uma VPN que não intercepta as requisições WebRTC no nível do driver de rede, ou um navegador que não roteia o WebRTC pelo proxy, vai vazar o seu IP real todas as vezes. O BrowserLeaks mostra exatamente isso na tabela de candidatos de IP.
Como é um resultado limpo: os candidatos de IP público mostram apenas o IP do servidor da sua VPN/proxy. Nenhum candidato de IP local é visível (ou a ofuscação mDNS está ativa). Nenhum endereço IPv6 vaza caso a sua VPN faça túnel apenas de IPv4 (um vetor comum de vazamento de IPv6).
Fingerprinting de Canvas e WebGL
Os testes de fingerprinting de Canvas e WebGL miram algo que VPNs, proxies e extensões de privacidade comuns não têm como tratar: o comportamento físico da sua GPU e da pilha de drivers gráficos.
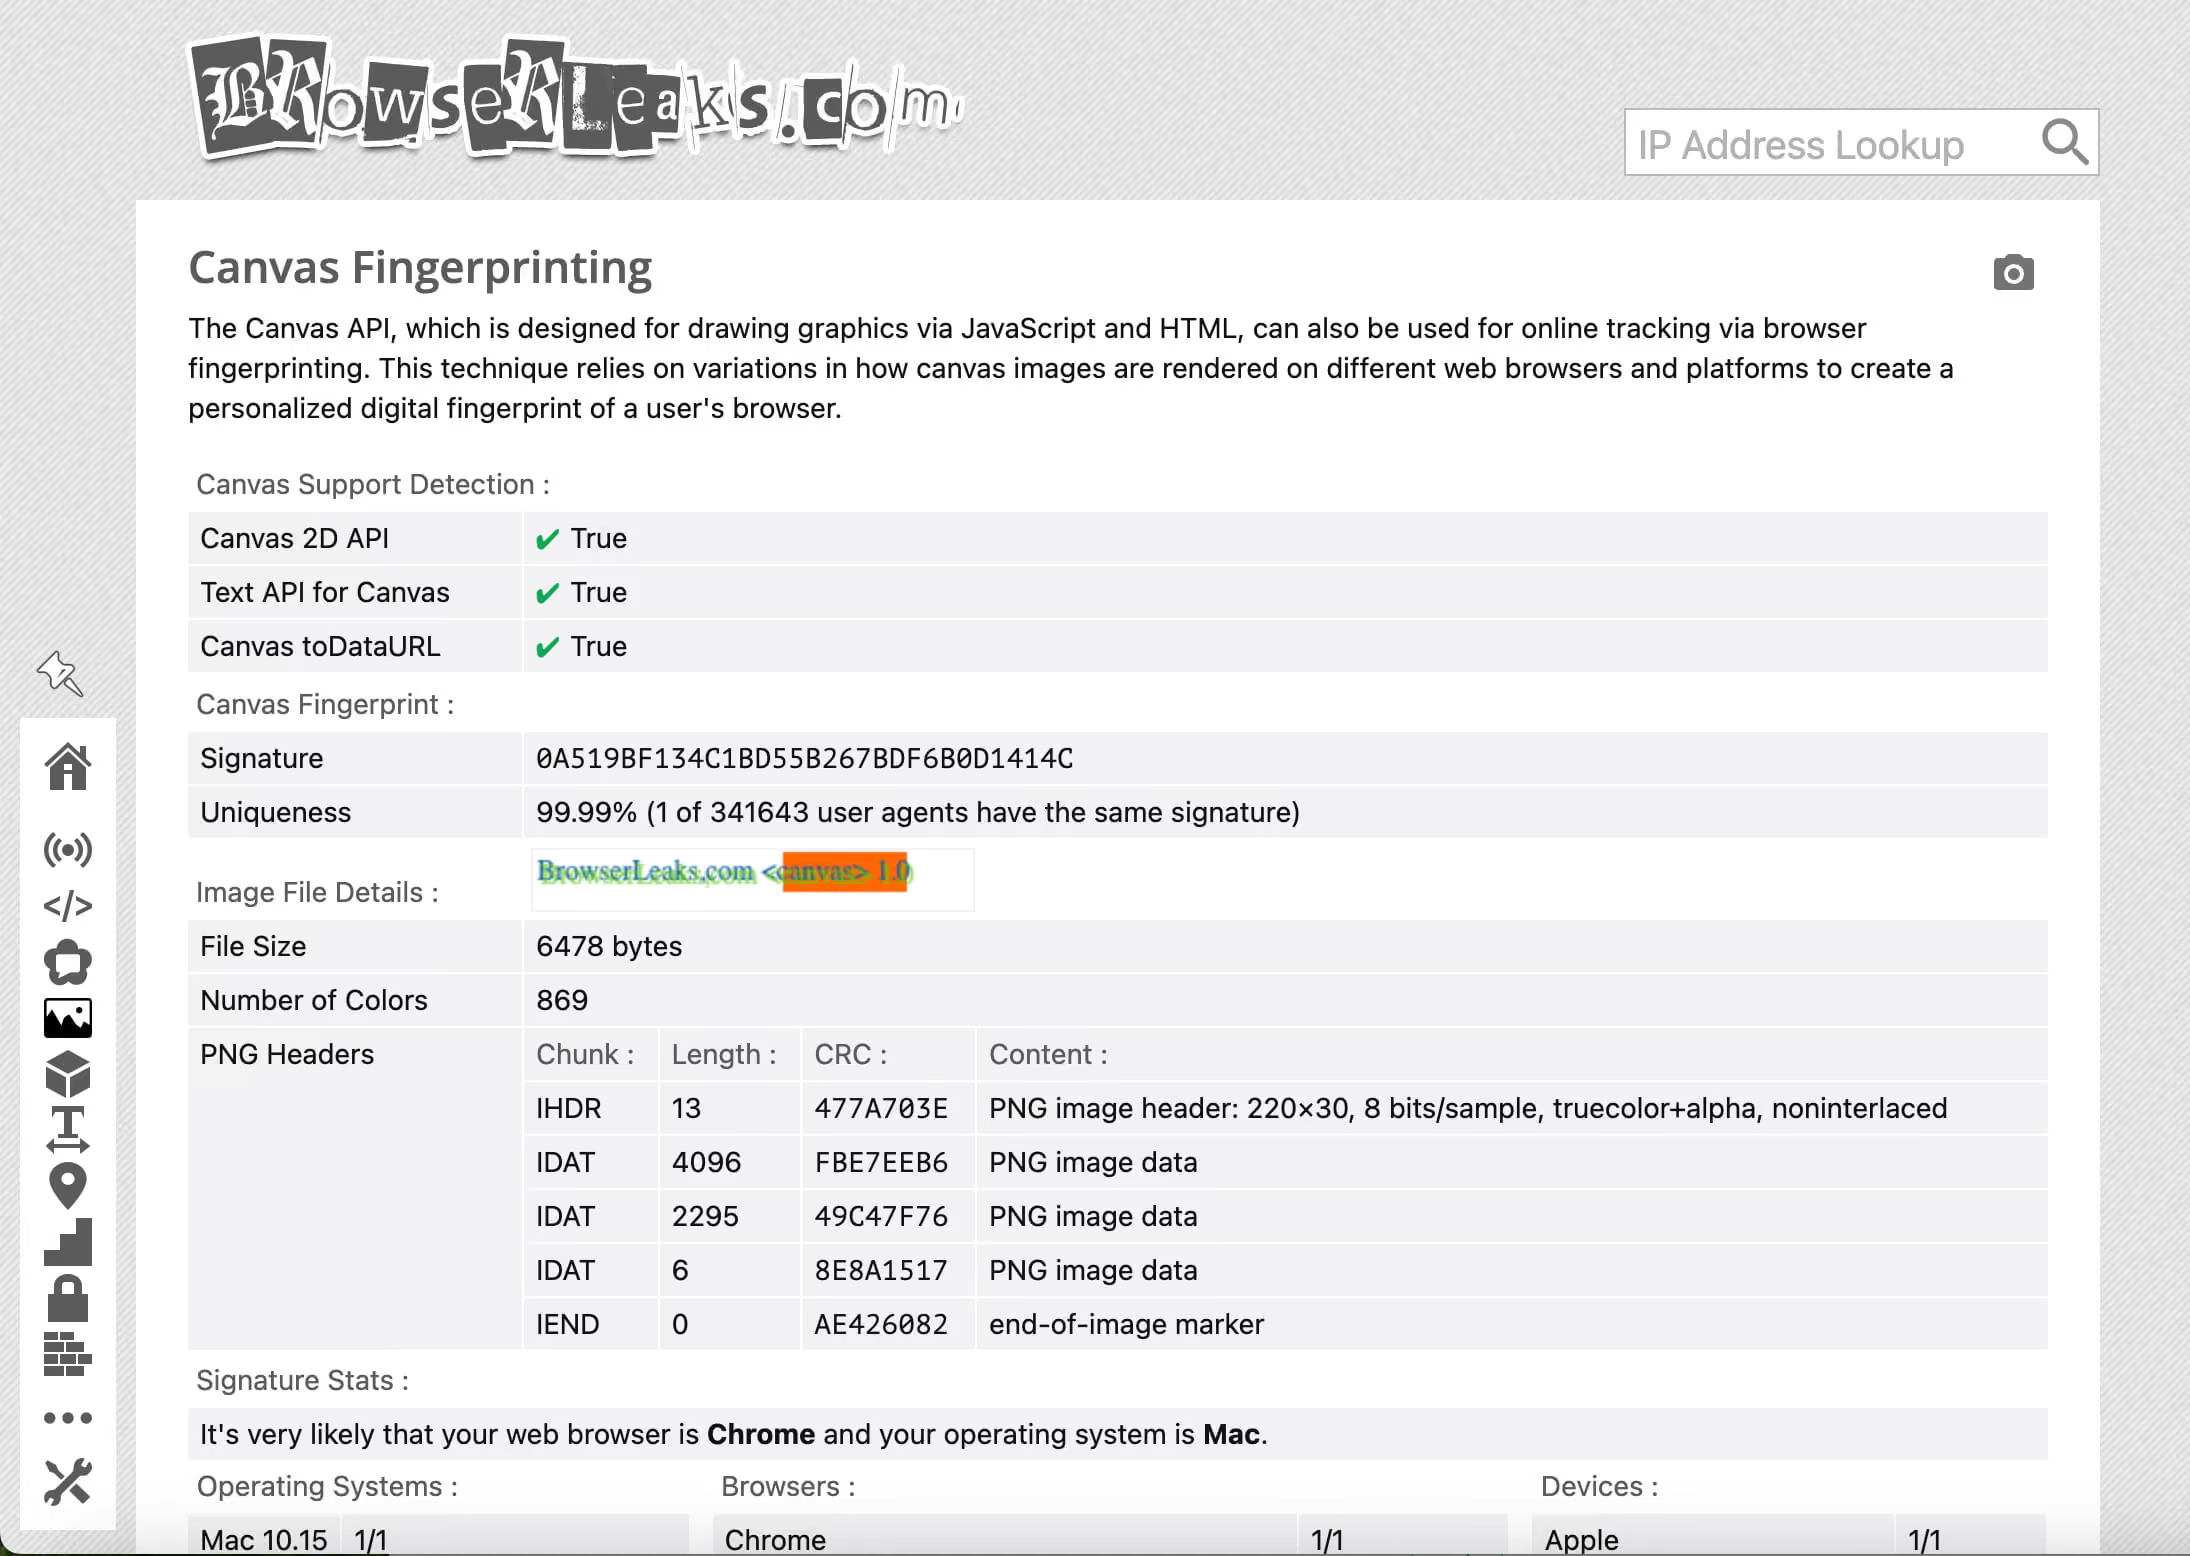
Como funciona o fingerprinting de Canvas:Quando o JavaScript chama a API Canvas 2D para renderizar texto e formas, o array de pixels resultante passa por uma cadeia que inclui a sua CPU, a GPU, a versão do driver gráfico, o renderizador de fontes do sistema operacional e o mecanismo de anti-aliasing. Cada componente dessa cadeia introduz pequenas variações determinísticas — diferenças de arredondamento de ponto flutuante, escolhas de renderização de subpixel, tratamento de perfil de cor — que, juntas, produzem uma imagem renderizada sutilmente diferente de qualquer outra configuração de hardware.
O BrowserLeaks renderiza uma cena de Canvas padronizada — normalmente uma combinação de texto Unicode em várias fontes, formas geométricas e preenchimentos de gradiente — e depois lê os dados brutos de pixels via canvas.toDataURL(). Esse array de pixels passa por hash (normalmente SHA-256) e vira um fingerprint compacta. O valor resultante é:
- Determinístico: o seu hardware produz o mesmo hash todas as vezes
- Persistente: independe de cookies, sessões, endereços IP ou configurações do navegador
- De alta entropia: a probabilidade de colisão entre combinações de hardware diversas é extremamente baixa
Enquanto o Canvas captura o comportamento de renderização 2D, o WebGL sonda diretamente o pipeline de renderização 3D. O BrowserLeaks lê WEBGL_debug_renderer_info para extrair strings como ANGLE (NVIDIA GeForce RTX 4090 Direct3D11 vs_5_0 ps_5_0) — o modelo exato da GPU, a interface do driver e a versão do shader model. Mesmo sem a extensão de debug ativada, a execução dos shaders de vértice e de fragmento do WebGL produz artefatos de ponto flutuante específicos do hardware, que podem passar por hash e virar um fingerprint estável.
Em 2026, as grandes plataformas usam os hashes de Canvas/WebGL como um sinal de ressurreição de sessão: mesmo depois de você limpar todos os cookies e trocar de IP, um hash de Canvas igual liga a sua nova sessão à sua identidade anterior.
Detecção de fontes e AudioContext
Enumeração de fontes:As fontes do sistema dependem da versão do SO, do pacote de idioma, dos aplicativos instalados e da instalação manual feita pelo usuário. A combinação de fontes presentes em uma determinada máquina é notavelmente única. Uma instalação padrão do Windows 11 tem um conjunto básico previsível. Uma máquina de desenvolvedor com Adobe Creative Cloud acrescenta centenas de tipografias específicas. Um sistema Linux com um conjunto de fontes personalizado fica totalmente diferente.
O BrowserLeaks usa dois métodos para enumerar fontes:
- Medição baseada em CSS: elementos
<span>ocultos são renderizados em cada fonte de uma grande lista de candidatas, usando uma fonte de fallback conhecida como referência. Se a fonte estiver instalada, o texto renderizado com ela tem medidas diferentes das do fallback, uma diferença de largura ou altura na casa dos pixels. Isso pode ser medido viagetBoundingClientRect()sem nenhuma permissão explícita para listar fontes. - API
document.fonts.check(): os navegadores modernos expõem a APIFontFaceSet, que consulta diretamente a disponibilidade de uma fonte. Embora os navegadores tenham começado a exigir permissões para isso em 2025, o método de medição por CSS continua disponível em todos eles.
Uma combinação de ~50 a 100 fontes detectadas gera uma pontuação de unicidade que, sozinha, identifica usuários com quase total certeza. Combinada com outros sinais, elimina por completo a ambiguidade estatística.
Fingerprint de AudioContext:A Web Audio API (AudioContext) processa o áudio por software, mas esse processamento passa pela pilha de áudio do SO e pelas interfaces de hardware subjacentes. O BrowserLeaks cria um OscillatorNode que gera uma onda senoidal, passa essa onda por um DynamicsCompressorNode e lê o buffer da forma de onda resultante, em ponto flutuante.
A aritmética do algoritmo de compressão é implementada de forma diferente conforme a arquitetura da CPU (x86 vs ARM), as unidades de ponto flutuante e os subsistemas de áudio do SO. As pequenas diferenças numéricas que surgem, na casa da 15ª casa decimal de um float, são estáveis entre sessões e identificam de forma única a combinação de hardware + SO. Essa técnica não exige permissões e é executada silenciosamente em menos de 100 milissegundos.
A atualização de 2026: fingerprint de TLS (JA3/JA4) e HTTP/2
Este é o avanço mais importante em fingerprinting de navegador nos últimos dois anos, e é o que a maioria dos usuários e das ferramentas ignora completamente.
O que o fingerprint de TLS realmente captura:Toda vez que seu navegador estabelece uma conexão HTTPS, ele começa com um handshake TLS. O cliente (seu navegador) envia uma mensagem ClientHello ao servidor. Essa mensagem contém uma lista estruturada de:
- Cipher suites compatíveis — os algoritmos criptográficos que o cliente pode usar, em ordem de preferência
- Extensões TLS — parâmetros adicionais de negociação, incluindo server name indication (SNI), grupos de key share, algoritmos de assinatura e mais
- Ordem das extensões — a sequência em que as extensões aparecem no fluxo de bytes do ClientHello
O algoritmo JA3 (Salesforce, 2017) gera um hash MD5 de 32 caracteres a partir desses campos. O JA3 não lê as configurações do seu navegador. Ele lê a estrutura real de bytes do seu handshake TLS no nível do socket. Isso significa que ele gera o fingerprint da biblioteca TLS subjacente (por exemplo, BoringSSL no Chromium, NSS no Firefox), e não a camada de interface do navegador.
JA4 e JA4+ (2024–2025):O JA4, desenvolvido pela FoxIO, resolve as limitações do JA3 e se tornou o padrão dominante, adotado por Cloudflare, Akamai, F5 e pela maioria dos grandes provedores de CDN/WAF em 2025–2026. Entre as melhorias do JA4:
- JA4 — captura a ordem das cipher suites, a versão do TLS, os tipos de extensão e os valores de ALPN (Application-Layer Protocol Negotiation) em um formato mais resistente a colisões
- JA4+ — amplia o fingerprint para incluir a ordem completa e os valores das extensões TLS, o que dificulta muito mais a falsificação por reordenação ou aleatorização de campos individuais
- JA4H — gero fingerprints dos cabeçalhos HTTP/1.1 especificamente
- JA4S — gero fingerprints do ServerHello do TLS para identificação no lado do servidor
As conexões HTTP/2 começam com um frame SETTINGS e um frame HEADERS, e ambos contêm valores e ordenações específicos de cada implementação. A implementação HTTP/2 do Chromium envia uma sequência específica de parâmetros SETTINGS com valores específicos. O Firefox envia uma sequência diferente. O curl envia outra. Um script automatizado que usa a biblioteca httpx do Python envia mais uma diferente.
Isso cria um sinal de identidade na camada de rede que é totalmente desvinculado da string de User-Agent ou do ambiente JavaScript do seu navegador. Um bot que falsifica corretamente o User-Agent para Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/130.0.0.0 Safari/537.36, mas usa o frame SETTINGS HTTP/2 de um build do Chromium para automação, será identificado na hora como fora do padrão por qualquer sistema que leio fingerprints de HTTP/2.
Cloudflare Bot Management, PerimeterX (agora HUMAN), DataDome e Imperva usam fingerprints de TLS e HTTP/2 como sinais de identificação de nível 1. Eles comparam o fingerprint recebido com uma biblioteca de fingerprints legítimos de navegadores conhecidos. Uma divergência entre a identidade declarada do navegador e o fingerprint de TLS é um vetor de detecção quase instantâneo.
O teste de fingerprint de TLS do BrowserLeaks mostra exatamente qual é o seu hash JA3/JA4 e se ele corresponde ao fingerprint esperado para o navegador que você declara usar. Este único teste é o mais importante a executar em 2026.
Matriz técnica de correspondência: testes do BrowserLeaks vs. proteção do Gologin
| Categoria de teste do BrowserLeaks | O que ele rastreia | Como o Gologin protege |
|---|---|---|
| Vazamento de IP / WebRTC | Endereços IP locais e públicos reais expostos via negociação STUN/ICE, ignorando o roteamento da VPN no nível do sistema operacional | Prevenção de vazamento de WebRTC em tempo real, com proxy vinculado a cada perfil; a exposição dos candidatos ICE é suprimida ou falsificada para retornar apenas o IP do proxy atribuído, eliminando a divulgação da topologia da rede local |
| JavaScript / Canvas | Comportamento de renderização da GPU de hardware, que gera um hash de pixels determinístico a partir do Canvas 2D e da execução de shaders WebGL | Injeção de ruído no Canvas usando perfis de dispositivos reais, obtidos de sessões genuínas de navegador; retorna valores estatisticamente plausíveis e consistentes, que correspondem ao hardware de usuários legítimos, em vez de uma saída em branco ou bloqueada |
| Fontes e recursos | Combinações de fontes instaladas no sistema, enumeradas por ataques de medição de largura em CSS e pela API FontFaceSet; disponibilidade e comportamento da superfície de Web APIs | Injeção de um conjunto de fontes personalizado por perfil, compatível com o sistema operacional e a localidade declarados; a enumeração de fontes retorna um conjunto realista e internamente consistente, em vez da biblioteca de fontes real da máquina host |
| TLS (JA3/JA4) | Estrutura de bytes do ClientHello de SSL/TLS, incluindo a ordem das cipher suites, os tipos de extensão e os valores de ALPN; fingerprints dos quadros SETTINGS e HEADERS do HTTP/2 | Emulação nativa do mecanismo TLS que gera um ClientHello estruturalmente idêntico ao de uma build real do Chrome ou do Firefox; os valores e a ordem do quadro SETTINGS correspondem exatamente ao comportamento de um navegador legítimo, sem aproximações |
| AudioContext | Artefatos de ponto flutuante na forma de onda de áudio, gerados pelo DSP do hardware e pela execução da pilha de áudio do sistema operacional | Falsificação do fingerprint de áudio que retorna valores de forma de onda consistentes e plausíveis para o dispositivo em cada perfil, sem acionar a detecção de anomalias por saída nula ou uniforme |
| Navigator / Platform | navigator.platform, navigator.hardwareConcurrency, navigator.deviceMemory, navigator.languages e enumeração de plugins |
Falsificação completa do objeto navigator com valores internamente consistentes; hardwareConcurrency e deviceMemory são ajustados à classe de dispositivo declarada para evitar inconsistências entre sinais |
Passando no teste do BrowserLeaks: bloquear vs. falsificar
Existem duas filosofias para lidar com o fingerprint do navegador. Uma delas funciona. A outra deixa você mais detectável do que não fazer nada.
Por que o bloqueio falha e sai pela culatra
Extensões de privacidade como uBlock Origin, Privacy Badger, NoScript e Canvas Blocker adotam a abordagem de bloqueio. Quando um script de fingerprinting chama canvas.toDataURL(), elas interceptam a chamada e retornam um valor em branco, um valor nulo ou um array de pixels aleatório.
Isso parece uma boa prática de privacidade. Na prática, é o sinal de detecção mais confiável à disposição dos sistemas antifraude.
Veja por quê: bloquear APIs de JavaScript é, por si só, um comportamento altamente anômalo. Cerca de 0,1% dos usuários reais têm o bloqueio da API Canvas ativo. Quando o modelo de risco de um sistema antifraude vê um navegador cuja API Canvas retorna null, ele não enxerga um “usuário preocupado com privacidade”. Ele enxerga um padrão de comportamento correlacionado a tráfego de bots, fraude de contas e scraping automatizado. Sua “proteção” acabou de colocar você na faixa comportamental de maior risco.
O mesmo vale para:
- Bloqueio de fontes — retornar uma lista de fontes vazia ou um conjunto mínimo não corresponde a nenhuma combinação legítima de sistema operacional + navegador
- Desativação do WebRTC — desativar o WebRTC em
about:configno Firefox (media.peerconnection.enabled = false) não retorna nenhum candidato ICE, o que é estatisticamente quase zero em populações reais de usuários - Randomização do User-Agent — trocar a string do UA sem alterar o fingerprint TLS subjacente cria uma incompatibilidade direta, detectada com facilidade
- Bloqueio de scripts — sites que detectam scripts bloqueados costumam entregar conteúdo degradado, disparar CAPTCHAs ou bloquear a sessão por completo antes de qualquer interação
O modelo de bloqueio trata o fingerprinting como uma ameaça a ser suprimida. Os sistemas antifraude evoluíram justamente porque sabem que o bloqueio é a resposta adversária, e tratam esse comportamento de acordo.
Por que o spoofing funciona: misturar-se à multidão
A abordagem do Gologin é arquitetonicamente diferente. Em vez de bloquear chamadas de API de fingerprint, ele as intercepta e devolve valores plausíveis, internamente consistentes e baseados em dados reais coletados de muitos usuários, que tornam o perfil do navegador indistinguível do de um usuário legítimo.
A ideia central: os sistemas antifraude não sinalizam fingerprints por serem falsos. Eles sinalizam fingerprints por serem anômalos. Um usuário real do Chrome 130 no Windows 11 com uma GeForce RTX 3070 produz um conjunto específico e esperado de valores de fingerprint. Se o seu perfil com spoofing devolve esses mesmos valores, de forma consistente, em todas as chamadas de API e com a coerência correta entre os sinais, não há nada a sinalizar.
O Gologin chega a isso por meio de vários mecanismos:
- Banco de dados de perfis de dispositivos reais: os valores de fingerprint vêm de sessões de navegador genuínas, executadas em hardware real. O hash de Canvas que você recebe vem de uma GPU real rodando uma versão real do Chrome. Isso é fundamentalmente diferente de valores gerados ou aleatórios.
- Garantia de consistência entre sinais: um perfil declarado como
Windows 11 / Chrome 130 / Intel Core i7 / 16GB RAMdevolverá valores de AudioContext compatíveis com a pilha de áudio da Intel, conjuntos de fontes equivalentes a uma instalação padrão de Windows 11 + Chrome, valores de navigator coerentes com a classe de hardware declarada e um fingerprint TLS equivalente à implementação BoringSSL do Chrome 130. Todos os sinais contam a mesma história. - Comportamento nativo do mecanismo TLS: o Gologin não modifica os cabeçalhos HTTP depois do fato. Ele gera os handshakes TLS usando a ordem real das cipher suites e a estrutura de extensões do navegador-alvo. O hash JA4 que chega à Cloudflare corresponde ao fingerprint conhecido e legítimo do Chrome 130 porque é gerado, estruturalmente, da mesma forma que o Chrome o gera.
- Persistência consistente: o mesmo perfil devolve os mesmos valores de fingerprint entre as sessões. Isso é fundamental: os hashes de Canvas de usuários reais não mudam de uma visita para outra. Um perfil que devolve valores de Canvas diferentes a cada carregamento parece exatamente o que é: uma tentativa de randomização.
A conclusão estratégica é simples. Se o BrowserLeaks mostra que a sua API de Canvas devolve null ou um valor conhecido como bloqueado, qualquer sistema antifraude sofisticado já sinalizou a sua sessão. Se o BrowserLeaks mostra que o seu hash de Canvas corresponde a um perfil de hardware plausível, que o seu fingerprint TLS bate com a assinatura conhecida do Chrome e que os seus candidatos WebRTC exibem apenas o IP do proxy declarado, você é, do ponto de vista da plataforma, um usuário comum.
FAQ do BrowserLeaks
1. Qual é o principal objetivo de um teste do BrowserLeaks?
Um teste do BrowserLeaks audita todos os sinais que o seu navegador expõe aos sites além do endereço IP, para determinar se a sua identidade digital pode ser rastreada de forma única ou vinculada entre sessões.Especificamente, o BrowserLeaks examina:
- Exposição a vazamentos de WebRTC: se o seu IP real vaza pela API de rede peer-to-peer do navegador, contornando a sua VPN
- Fingerprints de Canvas e WebGL: um hash derivado do comportamento de renderização da sua GPU no nível do hardware, único para cada configuração de hardware e persistente entre sessões
- Fingerprints TLS/JA4: a assinatura criptográfica do handshake que identifica o seu navegador no nível do protocolo de rede, independentemente de qualquer JavaScript ou spoofing de cabeçalhos
- Enumeração de fontes e acesso a APIs do sistema: a combinação de fontes do sistema e APIs disponíveis no navegador que cria um identificador quase único
- Temporização do hardware de áudio: artefatos de ponto flutuante da forma de onda gerada pela sua pilha de processamento de áudio
O objetivo do teste é mostrar exatamente o que a infraestrutura de rastreamento consegue ver sobre o seu navegador, para que você avalie se a sua configuração de privacidade ou de anti-detecção é de fato eficaz. Um resultado aprovado no BrowserLeaks significa que o seu fingerprint é consistente, não anômalo e corresponde a um perfil plausível de usuário real.
2. Uma VPN premium protege contra a detecção de WebRTC do BrowserLeaks?
Não. Uma VPN premium oculta o seu endereço IP na camada de roteamento de rede, mas os vazamentos de WebRTC ocorrem na camada da API do navegador, e a maioria das VPNs não tem nenhum mecanismo para interceptar chamadas de API internas do navegador.Veja a cadeia técnica da falha:
- O seu navegador chama
new RTCPeerConnection()com um servidor STUN configurado - O agente ICE do navegador consulta a pilha de rede do sistema operacional para obter todos os endereços de interface disponíveis
- O sistema operacional responde com o seu IP WAN e o seu IP LAN reais antes que o túnel da VPN intercepte a requisição
- Esses “candidatos” são transmitidos ao servidor STUN e devolvidos ao contexto JavaScript da página que executa o teste
O resultado: o teste de WebRTC do BrowserLeaks mostra o seu endereço IP residencial ou de datacenter real na tabela de candidatos ICE, mesmo com a VPN ativa e exibindo um resultado limpo em um verificador de IP comum.
Exceções: extensões de VPN no nível do navegador (não clientes de VPN no nível do sistema operacional) que bloqueiam explicitamente as chamadas da API WebRTC, ou navegadores com tratamento de WebRTC integrado, podem impedir esse vazamento. O Gologin resolve isso vinculando o comportamento do WebRTC ao proxy atribuído no nível do perfil: os candidatos ICE devolvem apenas o IP do proxy.
3. O que é um fingerprint JA3/JA4 no BrowserLeaks?
Um fingerprint JA3/JA4 é um hash da mensagem TLS ClientHello do seu navegador, o handshake inicial de toda conexão HTTPS. Ela identifica o mecanismo do navegador e a biblioteca TLS que estão fazendo a conexão, independentemente de strings de User-Agent, JavaScript ou qualquer outro cabeçalho que possa ser falsificado.JA3 (2017) gera o hash de cinco campos do TLS ClientHello: versão do TLS, cipher suites, extensões TLS, curvas elípticas e formatos de ponto de curva elíptica. O resultado é um hash MD5 de 32 caracteres. Exemplo: o Chrome 130 no Windows produz um hash JA3 consistente e conhecido.
JA4 (2024–2026) melhora o JA3 ao capturar os valores da extensão ALPN (quais protocolos o cliente suporta — h2, http/1.1), a contagem de tipos de extensão e informações de ordenação, em um formato mais estruturado e resistente a colisões. Ele foi amplamente adotado pela Cloudflare, pela Akamai e pelas principais plataformas de detecção de bots.
Por que isso importa nos testes do BrowserLeaks: se você usa um framework de automação (Playwright, Puppeteer, Selenium), um navegador headless ou uma versão não padrão do Chromium, o seu hash JA4 não vai coincidir com o hash conhecido do navegador que você declara ser. Os sistemas antibot sinalizam essa divergência na hora. O BrowserLeaks mostra o seu hash JA4 atual para que você verifique se ele corresponde ao valor esperado para o navegador declarado.
4. Por que meu navegador mostra um fingerprint de Canvas “única”?
Seu navegador mostra um fingerprint de Canvas única porque a combinação do modelo da sua GPU, da versão do driver gráfico, do sistema operacional e do renderizador de fontes produz uma saída de renderização em nível de pixel diferente de qualquer outra configuração de hardware, e essa diferença pode ser medida de forma determinística.A Canvas API renderiza em um buffer de pixels usando o pipeline gráfico do seu hardware. Mesmo com instruções de renderização idênticas (o mesmo texto, as mesmas formas e cores), duas máquinas vão produzir arrays de pixels com valores diferentes no nível de subpixel, devido a:
- Aritmética de ponto flutuante específica da GPU no pipeline de shaders
- Comportamento de antialiasing e correção de gama no nível do driver
- Mecanismo de renderização de fontes do sistema operacional (DirectWrite no Windows, Core Text no macOS, FreeType no Linux), que gera layouts de pixels de texto diferentes
- Diferenças de perfil de cor e calibração ICC
Quando o BrowserLeaks informa que a seu fingerprint de Canvas é “única”, significa que o seu hash não foi encontrado na base de referência de fingerprints conhecidas. Isso não é necessariamente um problema — muitas configurações de hardware são legitimamente incomuns. O ponto de atenção é a consistência: um fingerprint de Canvas deve retornar o mesmo hash toda vez que o mesmo navegador roda no mesmo hardware. Um fingerprint que muda entre os testes indica bloqueio ativo ou randomização, o que por si só é um sinal de detecção.
5. Como um navegador anti-detect como o Gologin pode falsificar os resultados do BrowserLeaks com segurança?
O Gologin não “falsifica” os resultados do BrowserLeaks no sentido convencional: ele substitui a seu fingerprint real por um fingerprint real e internamente consistente, obtida de hardware de usuários genuínos, tornando o seu perfil estatisticamente indistinguível de uma sessão legítima de navegador.
A distinção crítica é entre falsificação (retornar valores plausíveis do mundo real) e bloqueio (retornar valores nulos, vazios ou aleatórios). Os sistemas antifraude são treinados para detectar tanto o bloqueio quanto a falsificação inconsistente. O Gologin resolve isso em quatro níveis:
- Canvas e WebGL: o Gologin injeta um fingerprint de Canvas derivada de dados reais de renderização de GPU, vindos do seu banco de dados de perfis de dispositivos. O hash é real — veio de uma GPU real. Ele é consistente entre sessões para o mesmo perfil, o que corresponde ao comportamento de um usuário real que volta a um site.
- TLS/JA4: o Gologin gera mensagens TLS ClientHello usando a ordem real de cipher suites e a estrutura de extensões da versão do navegador de destino. O hash JA4 que chega ao servidor é idêntico ao que uma instalação genuína do Chrome 130 produziria, porque é gerado pela mesma lógica estrutural.
- WebRTC: a coleta de candidatos ICE é interceptada no nível do perfil. A pilha WebRTC retorna apenas o IP do proxy atribuído como candidato, sem expor nenhum endereço de LAN local.
- Consistência entre sinais: cada valor falsificado é validado em relação ao perfil declarado. Um perfil
Windows 11 / Chrome 130 / 8-core Intelproduz valores de navigator, fontes, áudio e Canvas, todos consistentes com essa classe de hardware — e não valores atribuídos aleatoriamente que se contradizem entre as APIs.
O resultado: o BrowserLeaks mostra um perfil coerente e plausível, sem indicadores de vazamento, sem sinais anômalos de bloqueio e com valores de fingerprint que correspondem a configurações de hardware conhecidas e legítimas.
Conclusão: o BrowserLeaks é o teste. Gologin é a resposta.
O BrowserLeaks não é uma ferramenta para casos extremos de paranoia. Em 2026, ele é o diagnóstico básico que qualquer pessoa que trabalhe com várias contas, gerencie tráfego de afiliados, faça pesquisa de concorrência ou opere qualquer fluxo de automação na web precisa passar como pré-requisito.
A superfície de testes cresceu muito. O fingerprinting JA4 na camada TLS faz com que a automação headless possa ser detectada no nível do socket de rede, antes mesmo de uma única linha de JavaScript ser executada. Os fingerprints de Canvas e AudioContext fazem com que o seu hardware seja identificável, independentemente da sua VPN ou das configurações do navegador. Vazamentos de WebRTC fazem com que o seu IP real muitas vezes fique visível, independentemente da configuração do seu proxy.
Passar no BrowserLeaks exige um perfil coerente, consistente e fiel ao hardware — não um perfil bloqueado ou aleatório. É exatamente isso que Gologin cria: perfis de navegador que apresentam uma única identidade, internamente consistente, a todas as camadas do fingerprinting, do handshake TLS até a superfície das APIs de JavaScript.
Execute o teste do BrowserLeaks acima. Confira o seu hash JA4. Confira o seu fingerprint de Canvas. Confira os seus candidatos de WebRTC. Assim você saberá exatamente o que precisa corrigir e por que isso importa.