Đánh giá BrowserLeaks 2026: Hướng dẫn kiểm tra fingerprint từ A đến Z
Hãy dùng thử Gologin miễn phí
Bạn vừa bật VPN, kiểm tra IP và nhận được kết quả “sạch”. Bạn nghĩ mình đã vô hình. Thực tế thì không.
Năm 2026, chỉ kiểm tra IP chẳng khác nào đeo khẩu trang nhưng quên đổi giày. Hạ tầng theo dõi hiện đại, từ lớp quản lý bot của Cloudflare, Meta Pixel cho đến các hệ thống chống gian lận đứng sau mọi nền tảng thương mại điện tử lớn, không quan tâm đến địa chỉ IP hiển thị của bạn. Chúng phân tích fingerprint mật mã học của quá trình bắt tay TLS (TLS handshake), cách trình duyệt của bạn render canvas ở cấp độ GPU và độ trễ chính xác đến từng nano giây của hệ thống âm thanh. Địa chỉ IP là điều ít đáng chú ý nhất ở bạn.
Những công cụ mà người dùng quan tâm đến quyền riêng tư thường dùng, như các trang “kiểm tra IP” của VPN miễn phí hay tiện ích mở rộng quét trình duyệt, bỏ sót tới 90% những gì thực sự khiến bạn bị gắn cờ, bị chặn hoặc bị liên kết với phiên làm việc trước đó. BrowserLeaks là công cụ không bỏ sót gì.
Nhiều năm qua, BrowserLeaks là tiêu chuẩn vàng để kiểm tra fingerprint trình duyệt chuyên sâu, và năm 2026 nó vẫn là công cụ kiểm tra quyền riêng tư toàn diện, trung thực về mặt kỹ thuật nhất dành cho công chúng. Nó không giấu bạn những sự thật khó chịu. Nếu thiết lập của bạn bị rò rỉ, BrowserLeaks sẽ tìm ra, lần nào cũng vậy.
Bài hướng dẫn này dành cho những ai cần biết chính xác BrowserLeaks là gì, mỗi bài kiểm tra hoạt động ra sao ở cấp độ giao thức, kết quả thực sự có ý nghĩa gì và cần xử lý thế nào.
Bạn hãy kiểm tra profile trình duyệt hiện tại ngay bằng phiên bản nhúng ở trên trước khi đọc tiếp.
BrowserLeaks là gì và hoạt động thế nào vào năm 2026?
BrowserLeaks là bộ công cụ chẩn đoán miễn phí chạy trên trình duyệt, lần lượt kiểm tra mọi JavaScript API, tính năng trình duyệt và hành vi mạng có sẵn để tái dựng toàn bộ fingerprint mà trình duyệt của bạn để lộ ra web. Không cần cài đặt. Không cần tài khoản. Chỉ cần mở trang là nó bắt đầu đọc ngay những gì trình duyệt của bạn tự phát ra về chính nó.
Từ công cụ kiểm tra IP đến phòng thí nghiệm fingerprint
Khi BrowserLeaks ra mắt, việc theo dõi trực tuyến vẫn còn khá sơ khai: các mạng quảng cáo chủ yếu dựa vào cookie của bên thứ ba, và “quyền riêng tư” phần lớn đồng nghĩa với việc xóa cookie hoặc che IP. Một công cụ kiểm tra rò rỉ IP đơn giản là đủ với hầu hết các mô hình mối đe dọa.
Kể từ đó, hệ sinh thái theo dõi đã trải qua một cuộc chuyển dịch căn bản về kiến trúc. Cookie của bên thứ ba về cơ bản đã bị loại bỏ trên mọi trình duyệt lớn. Áp lực từ các quy định (GDPR, CCPA và Quy định về Danh tính số của EU năm 2025) buộc các nhà quảng cáo và nền tảng phải xây dựng hệ thống nhận diện không dựa vào cookie. Kết quả là một hạ tầng lấy fingerprint nhiều lớp, ở hầu hết các triển khai đều bền bỉ và chính xác hơn cookie trước đây.
BrowserLeaks phát triển song hành với bối cảnh này. Năm 2026, công cụ kiểm tra hơn 20 bề mặt lấy fingerprint khác nhau, trong đó có một số bề mặt chỉ mới trở nên quan trọng trong thực tế trong 18 tháng gần đây:
- Lấy fingerprint TLS/SSL handshake (JA3, JA4, JA4+) — xác định thư viện client nào đã khởi tạo kết nối ở cấp độ giao thức
- Lấy fingerprint HTTP/2 — phân tích thứ tự khung HEADERS và giá trị khung SETTINGS để nhận biết engine trình duyệt bên dưới
- Lộ cấu trúc mạng qua WebRTC — ánh xạ các giao diện mạng nội bộ ngay cả khi nằm sau NAT và đường hầm VPN
- Render ở cấp độ GPU qua WebGL và Canvas API — trích xuất các đặc điểm render riêng của phần cứng
- Phân tích độ trễ AudioContext — đọc hành vi của hệ thống âm thanh ở cấp phần cứng
- Liệt kê bề mặt Web API — phát hiện API nào của trình duyệt có mặt, vắng mặt hoặc hoạt động bất thường
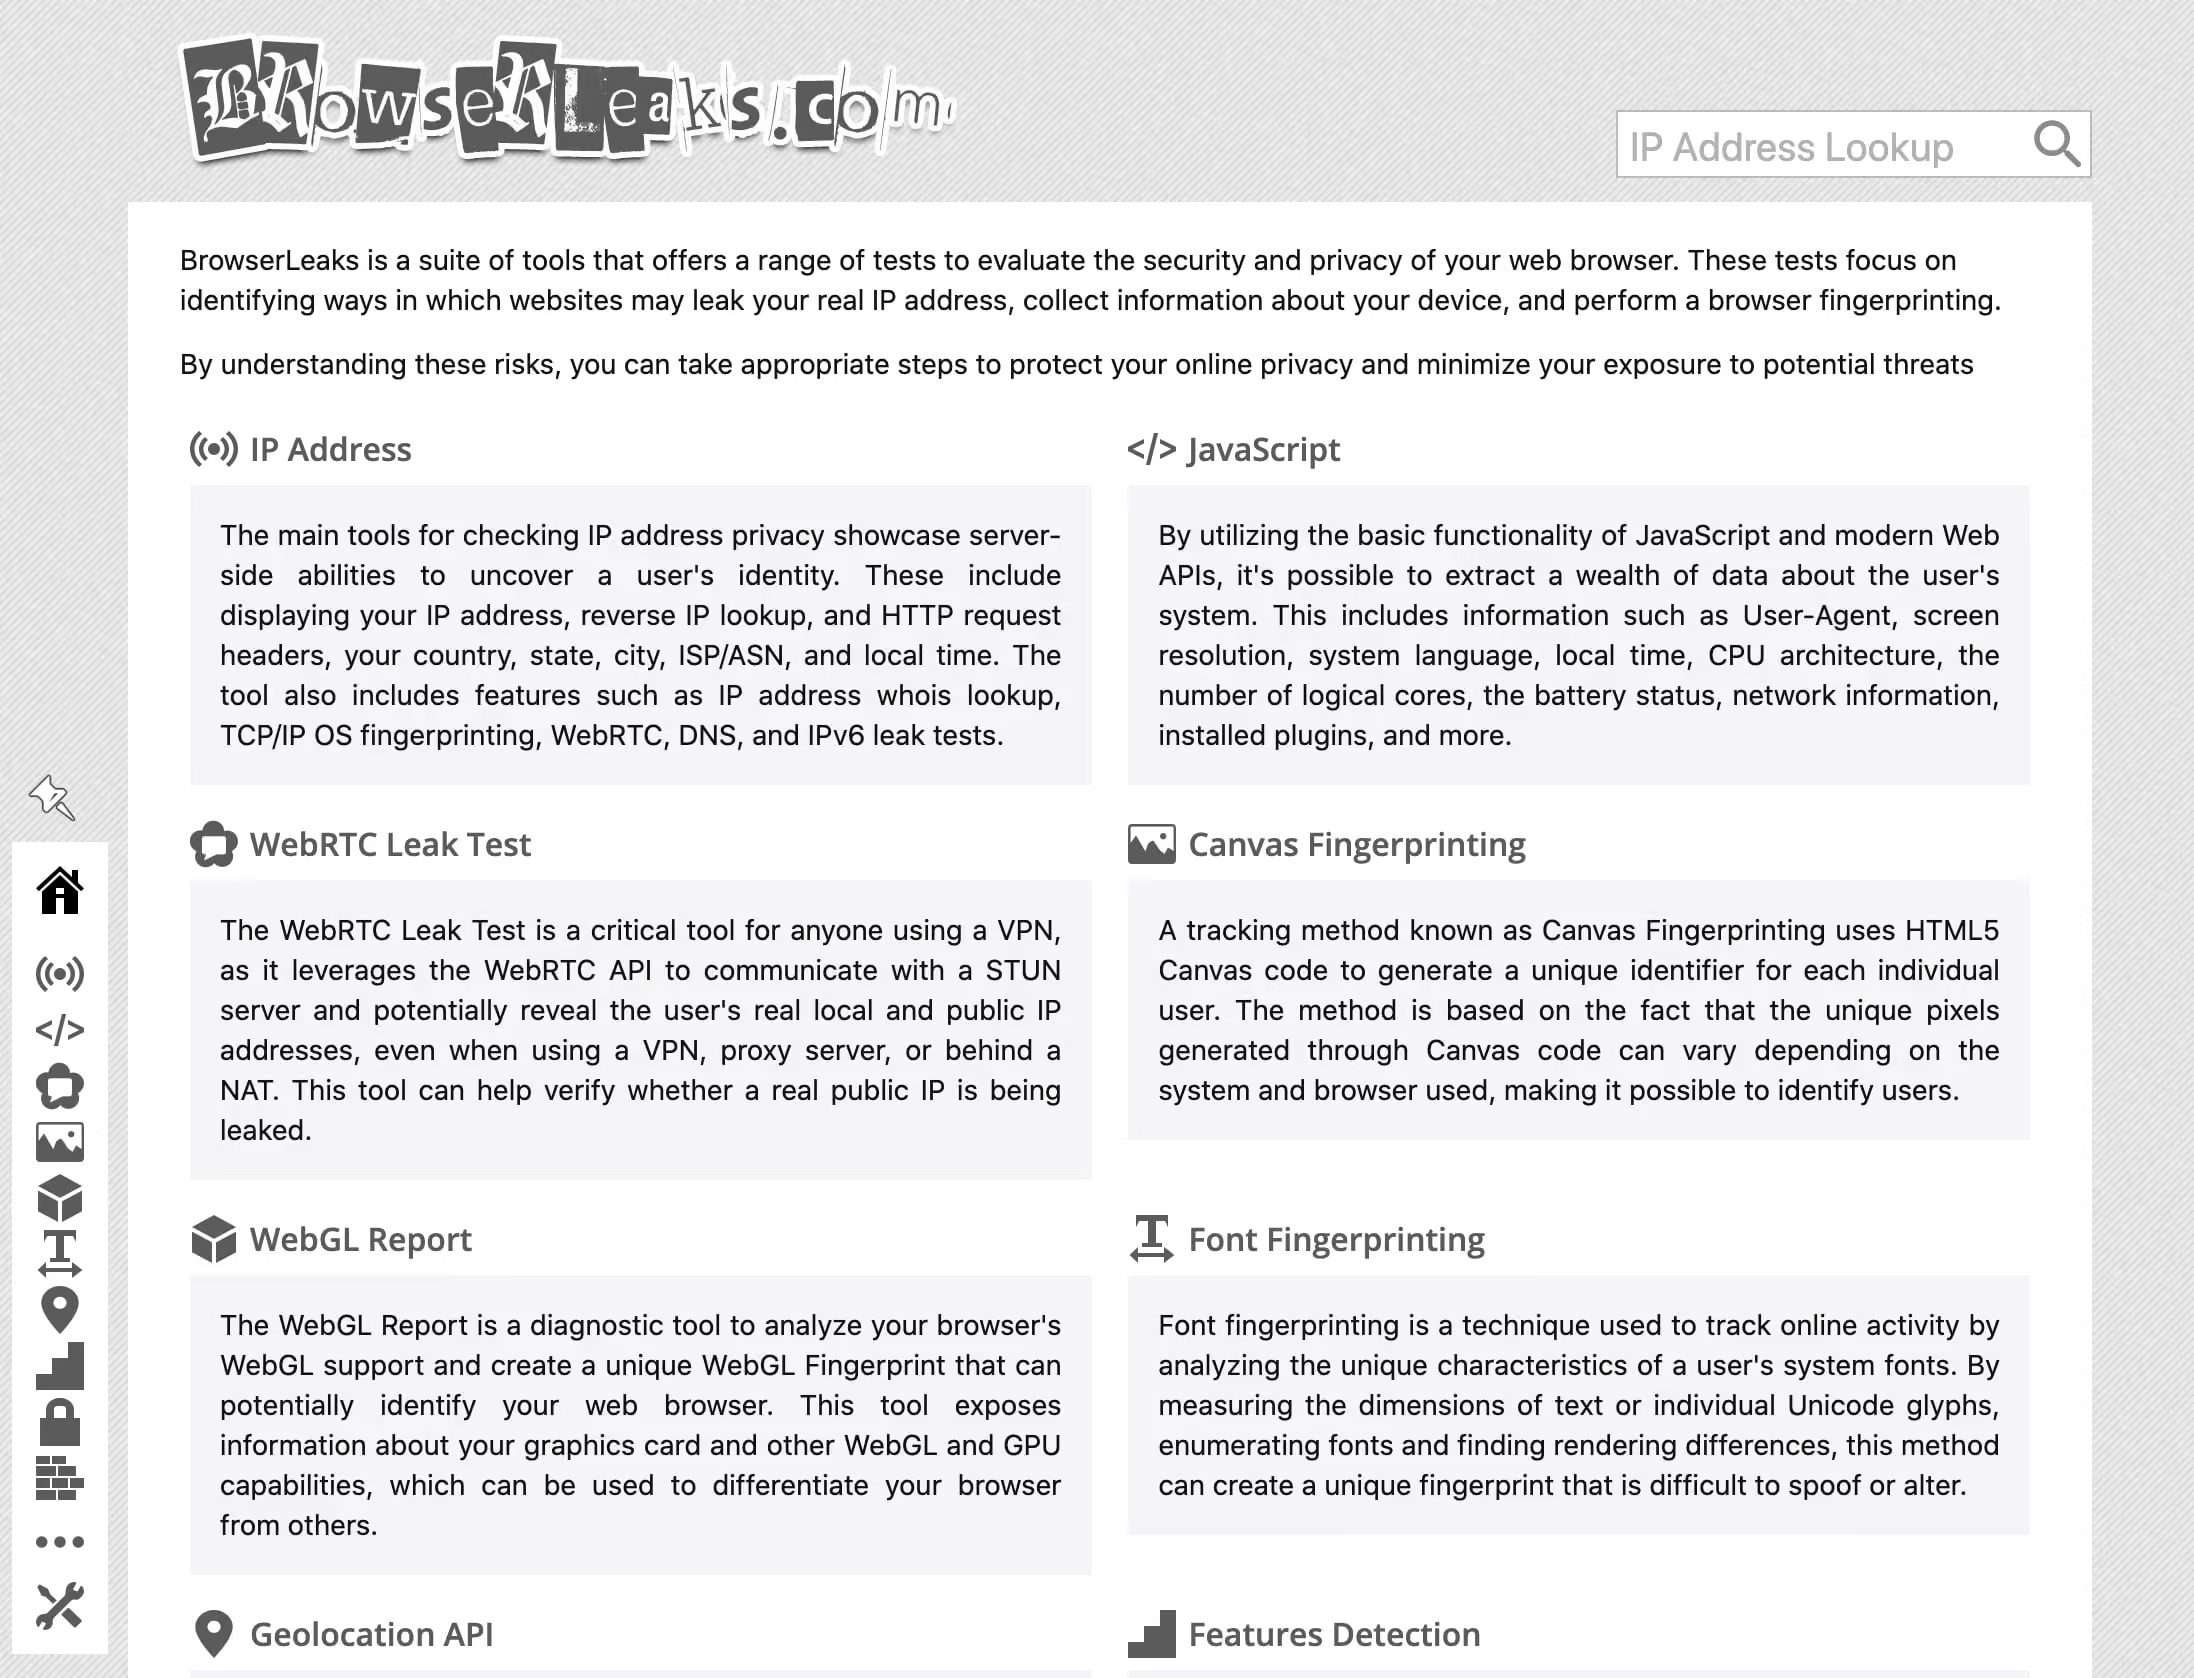
Điều làm BrowserLeaks đặc biệt giá trị là sự minh bạch. Mỗi bài kiểm tra đều hiển thị dữ liệu thô, tức đúng những gì trình duyệt của bạn gửi đi, thay vì một kết luận “đạt/không đạt” xanh đỏ đơn giản hóa. Đó là khác biệt giữa một công cụ chẩn đoán và một widget quảng cáo.
Vì sao các công cụ kiểm tra thông thường bỏ sót
Các công cụ “kiểm tra quyền riêng tư” thông thường thường chỉ xác minh ba thứ: IP hiển thị, vị trí địa lý ước tính và việc truy vấn DNS có đi qua nhà cung cấp bạn đã khai báo hay không. Đây chỉ là một phần nhỏ trong bề mặt bị lộ của bạn.
Ngược lại, BrowserLeaks hoạt động ở tầng JavaScript API. Nó gọi trực tiếp RTCPeerConnection để kích hoạt thương lượng WebRTC, chạy các thao tác render OffscreenCanvas để lấy kết quả đặc trưng của GPU, gọi AudioContext.createOscillator() và đo sai số dấu phẩy động của dạng sóng thu được, đồng thời đọc navigator.fonts.query() để liệt kê các font hệ thống. Đây không phải các yêu cầu ở cấp mạng. Chúng chạy hoàn toàn bên trong sandbox của trình duyệt, và đó chính là lý do VPN không bảo vệ được bạn trước chúng.
Trong mô hình mối đe dọa năm 2026, vượt qua bài kiểm tra BrowserLeaks là điều kiện tiên quyết, không phải việc làm sau cùng, với mọi trường hợp sử dụng liên quan đến quản lý tài khoản, thu thập dữ liệu tự động, tiếp thị liên kết hay bất kỳ quy trình nào mà nền tảng có thể gắn cờ phiên làm việc của bạn.
Phân tích chuyên sâu: các bài kiểm tra BrowserLeaks quan trọng bạn phải chạy
Kiểm tra rò rỉ IP và WebRTC
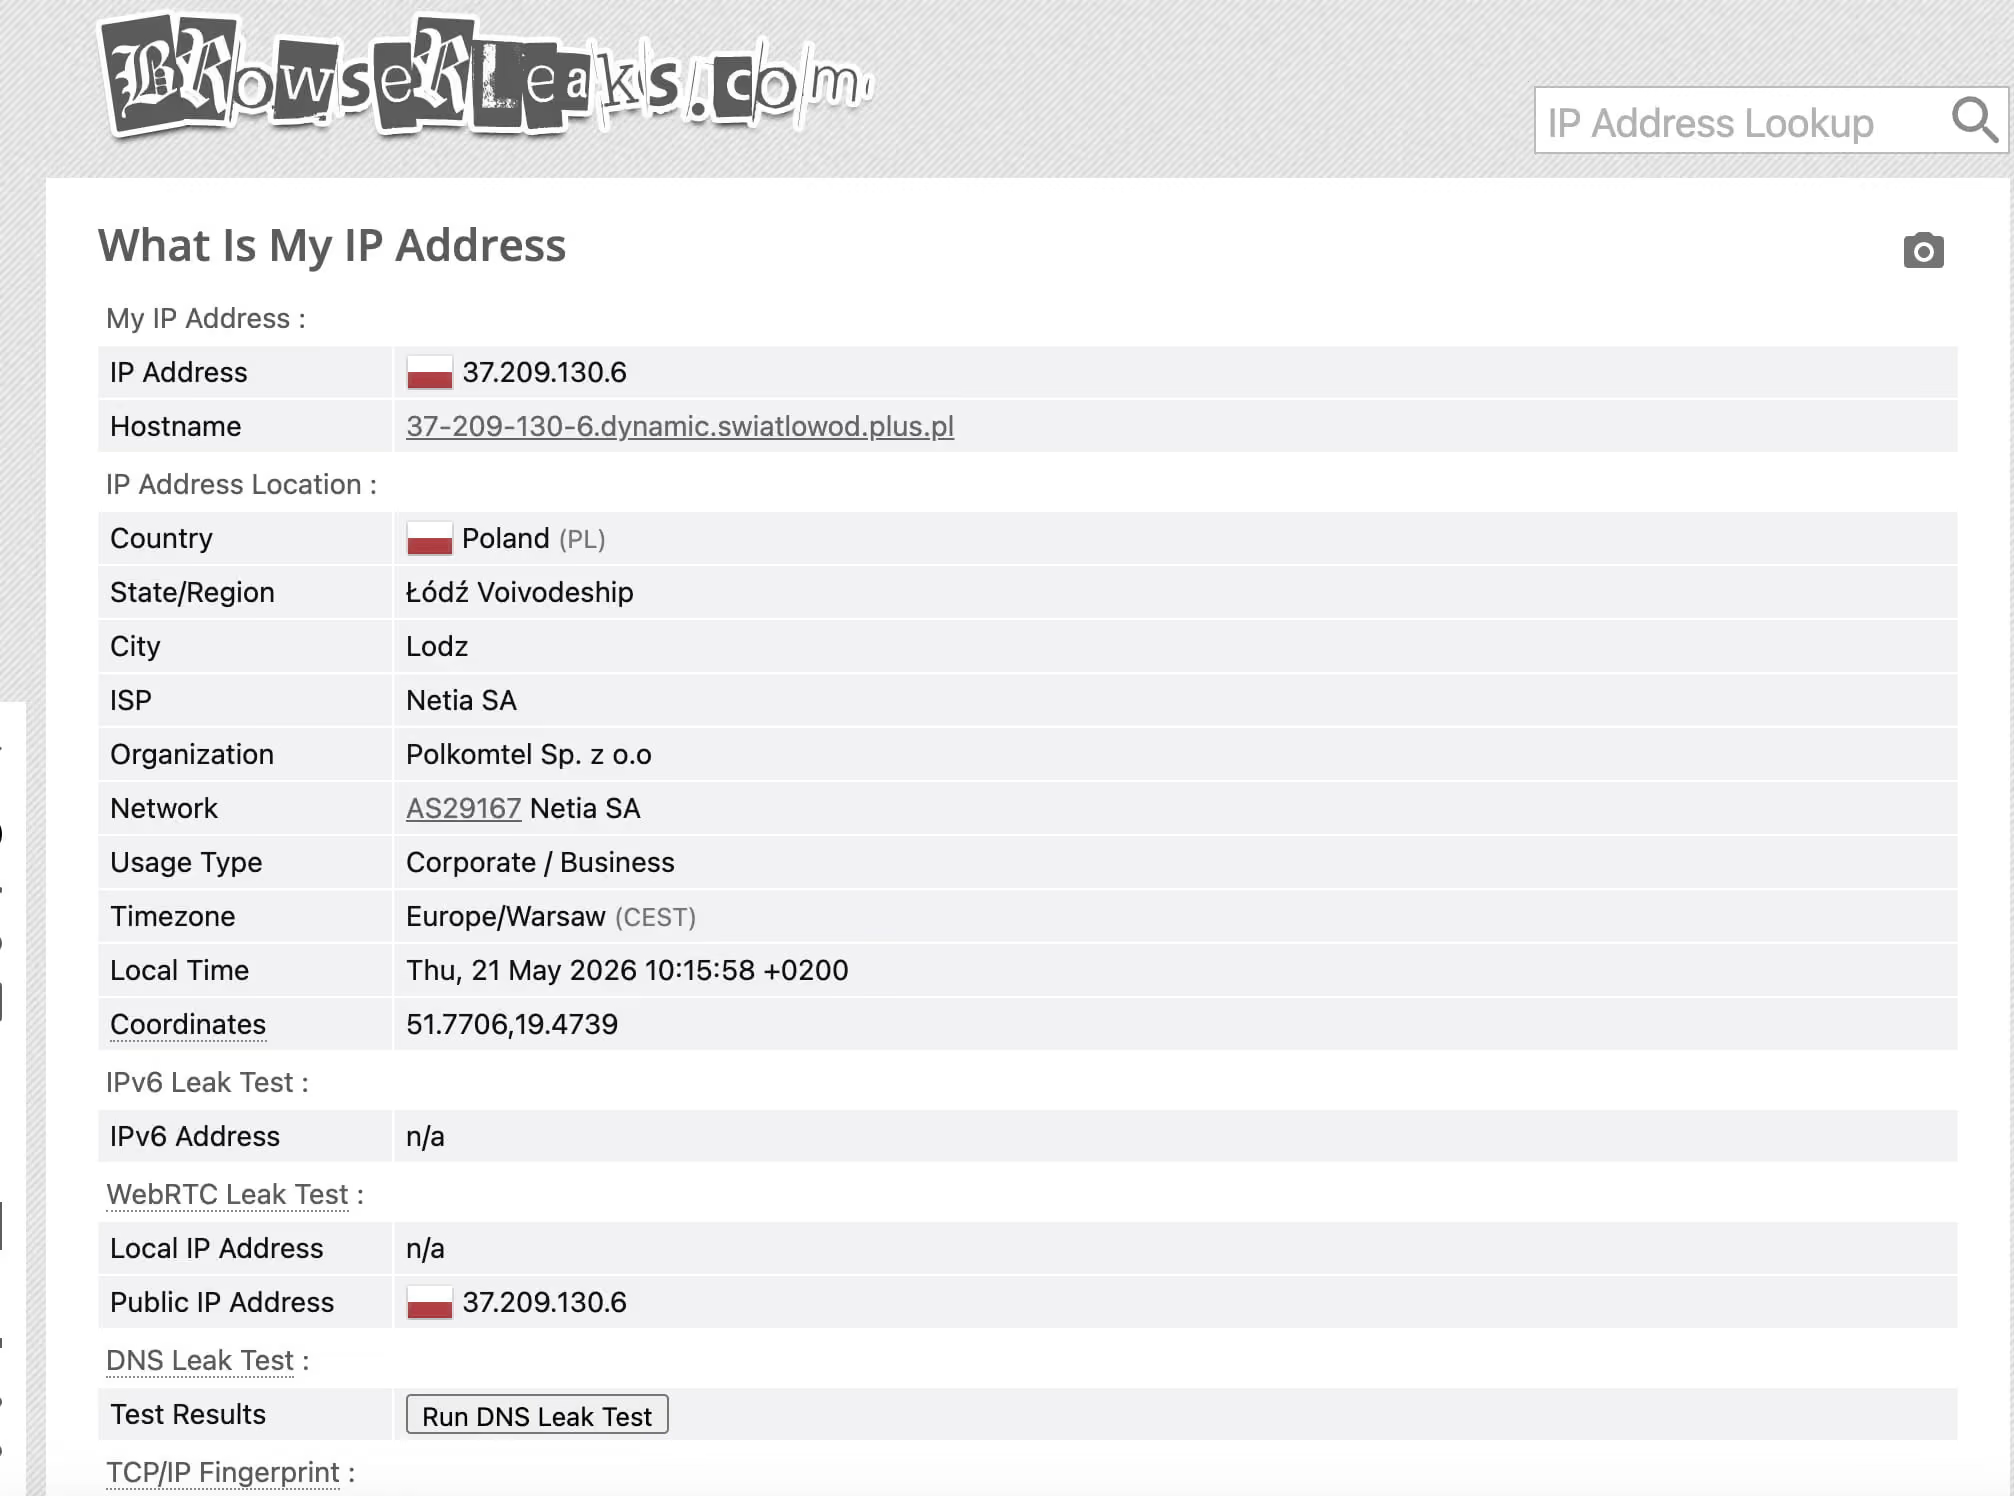
Phần kiểm tra IP trên BrowserLeaks làm được hai việc mà các công cụ kiểm tra IP thông thường không làm được. Thứ nhất, nó truy vấn IP công khai hiển thị của bạn qua các kênh HTTP thông thường, tức là chính IP mà bất kỳ website nào cũng thấy khi yêu cầu của bạn đến máy chủ của họ. Thứ hai, và đây là điểm quan trọng, nó khởi tạo một phiên thương lượng kết nối ngang hàng WebRTC (peer connection) để lấy ra mọi địa chỉ IP mà hệ thống của bạn để lộ qua giao thức báo hiệu STUN/TURN.
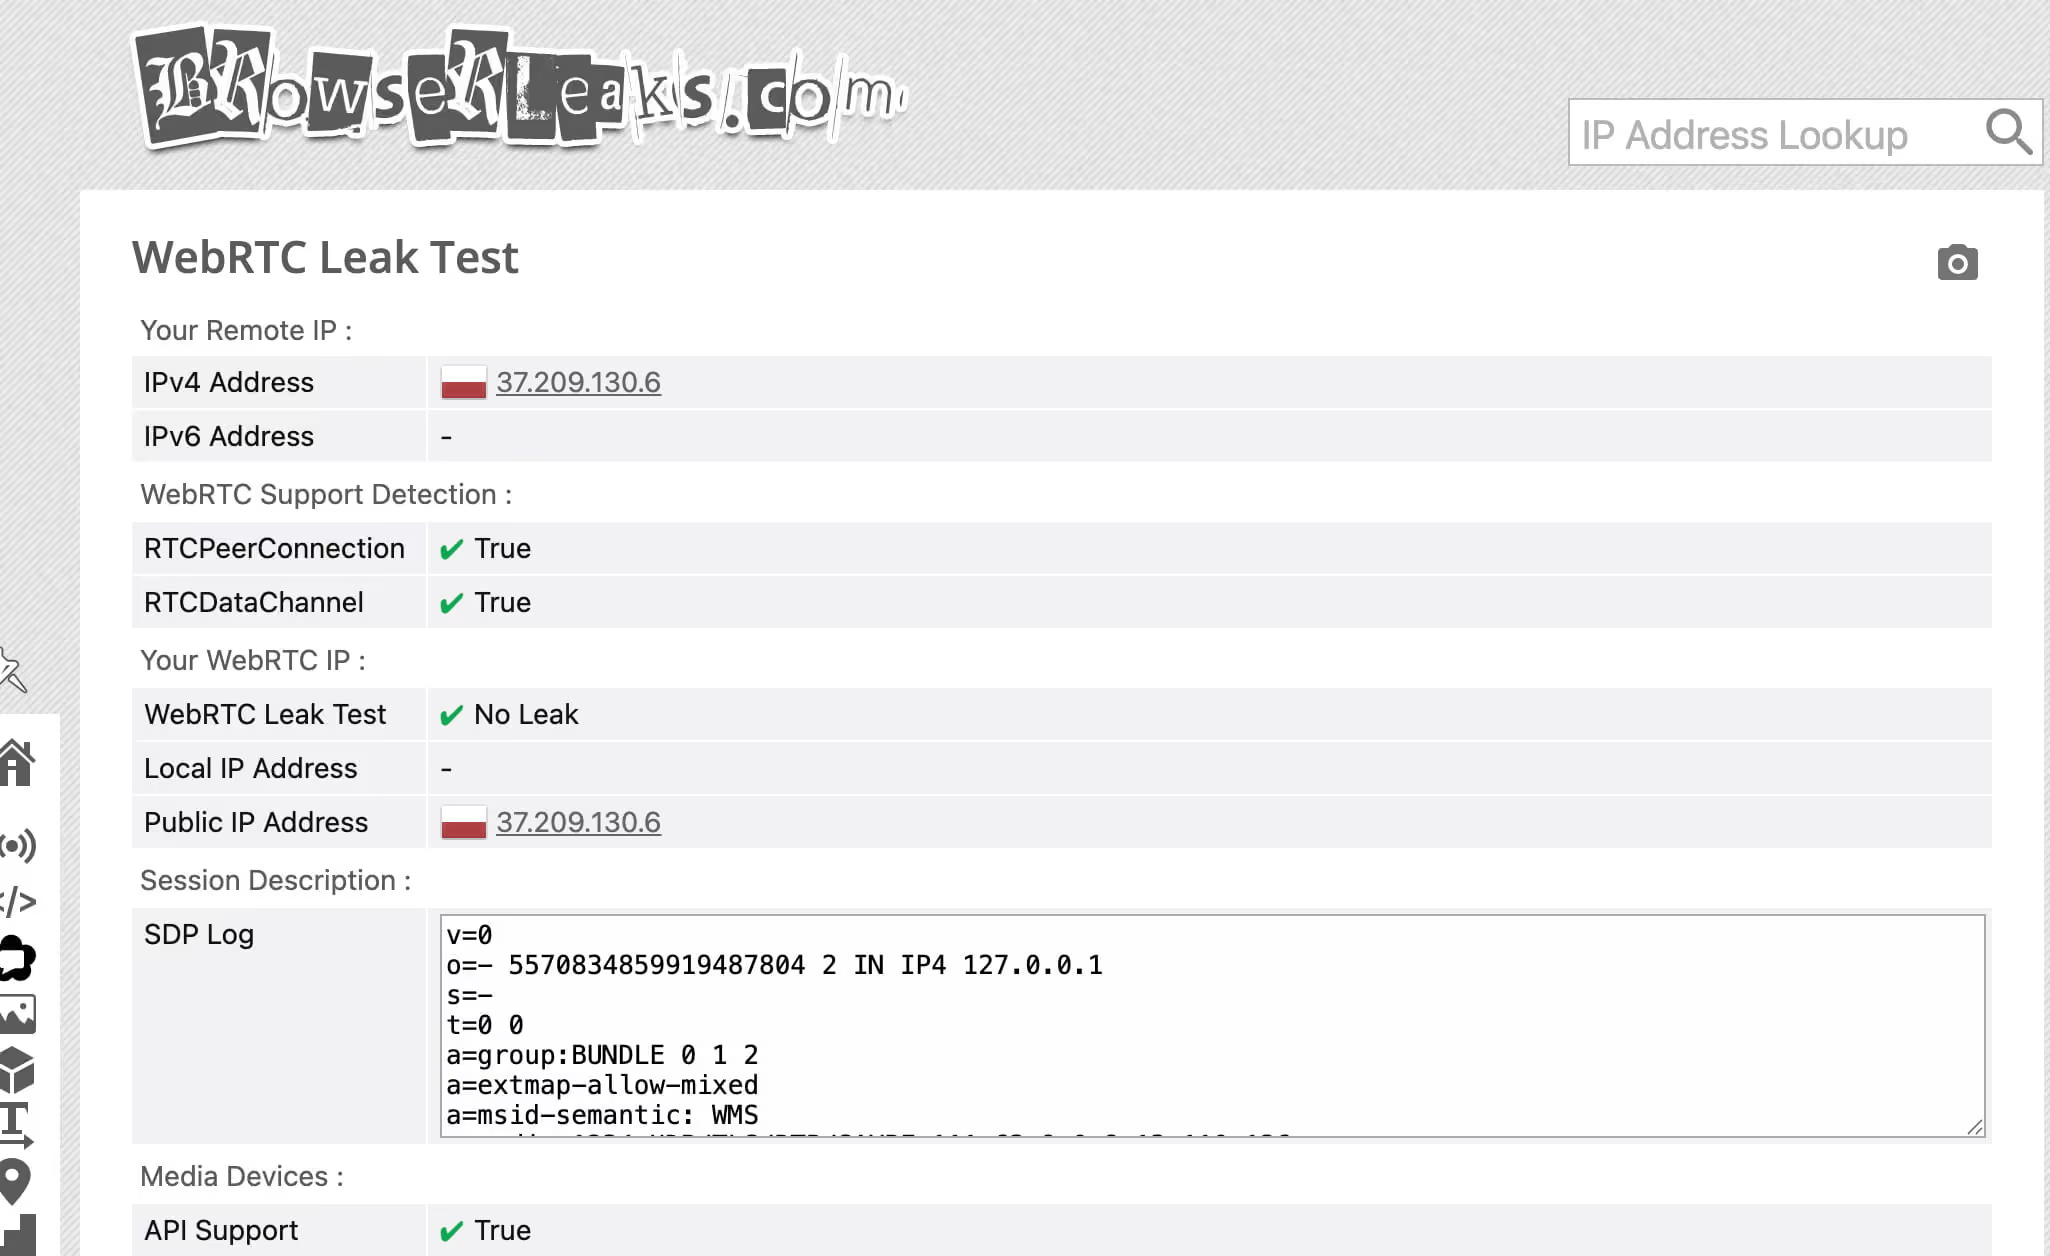
WebRTC (Web Real-Time Communication) là một API có sẵn trong trình duyệt, được thiết kế cho việc truyền âm thanh, video và dữ liệu ngang hàng (peer-to-peer). Để thiết lập kết nối ngang hàng, nó dùng giao thức ICE (Interactive Connectivity Establishment). Giao thức này thu thập có hệ thống mọi địa chỉ mạng ứng viên mà máy có thể dùng, gồm địa chỉ LAN nội bộ (192.168.x.x, 10.x.x.x), IP công khai thật và mọi địa chỉ mà các máy chủ STUN đã cấu hình nhìn thấy.
Điểm lỗi nghiêm trọng: trong hầu hết các cách triển khai, WebRTC hoạt động bên dưới bảng định tuyến của VPN. Khi trình duyệt gọi new RTCPeerConnection() và ICE bắt đầu thu thập, ngăn xếp mạng của hệ điều hành sẽ phản hồi trước khi đường hầm VPN kịp chặn yêu cầu. Kết quả là IP thật của bạn (IP nhà mạng dân dụng hoặc IP datacenter), vốn là IP mà VPN được cho là đang ẩn đi, bị gửi thẳng đến máy chủ STUN và trả về cho JavaScript của bất kỳ website nào chạy phép kiểm tra này.
Phần kiểm tra WebRTC của BrowserLeaks phân biệt các loại sau:
- IP candidate công khai: địa chỉ WAN thật của bạn, có thể đi vòng qua định tuyến của VPN
- IP candidate cục bộ: địa chỉ LAN của bạn (
192.168.x.x), cho phép nhận diện cấu trúc mạng nội bộ của bạn - mDNS candidate: các trình duyệt Chromium hiện đại có thể làm mờ một phần IP cục bộ bằng định danh mDNS (ví dụ
a1b2c3d4-xxxx.local), nhưng cách làm mờ này được triển khai không nhất quán và bản thân nó cũng có thể bị nhận ra như một tín hiệu hành vi
Nếu VPN không chặn can thiệp các yêu cầu WebRTC ở cấp driver mạng, hoặc trình duyệt không định tuyến WebRTC qua proxy, IP thật của bạn sẽ bị lộ lần nào cũng vậy. BrowserLeaks sẽ cho bạn thấy đúng điều này trong bảng IP candidate.
Kết quả sạch trông như thế nào: Phần IP candidate công khai chỉ hiển thị IP của máy chủ VPN/proxy. Không thấy IP candidate cục bộ nào (hoặc việc làm mờ bằng mDNS đang hoạt động). Không có địa chỉ IPv6 nào bị rò rỉ nếu VPN của bạn chỉ tạo đường hầm cho IPv4 (một nguyên nhân rò rỉ IPv6 phổ biến).
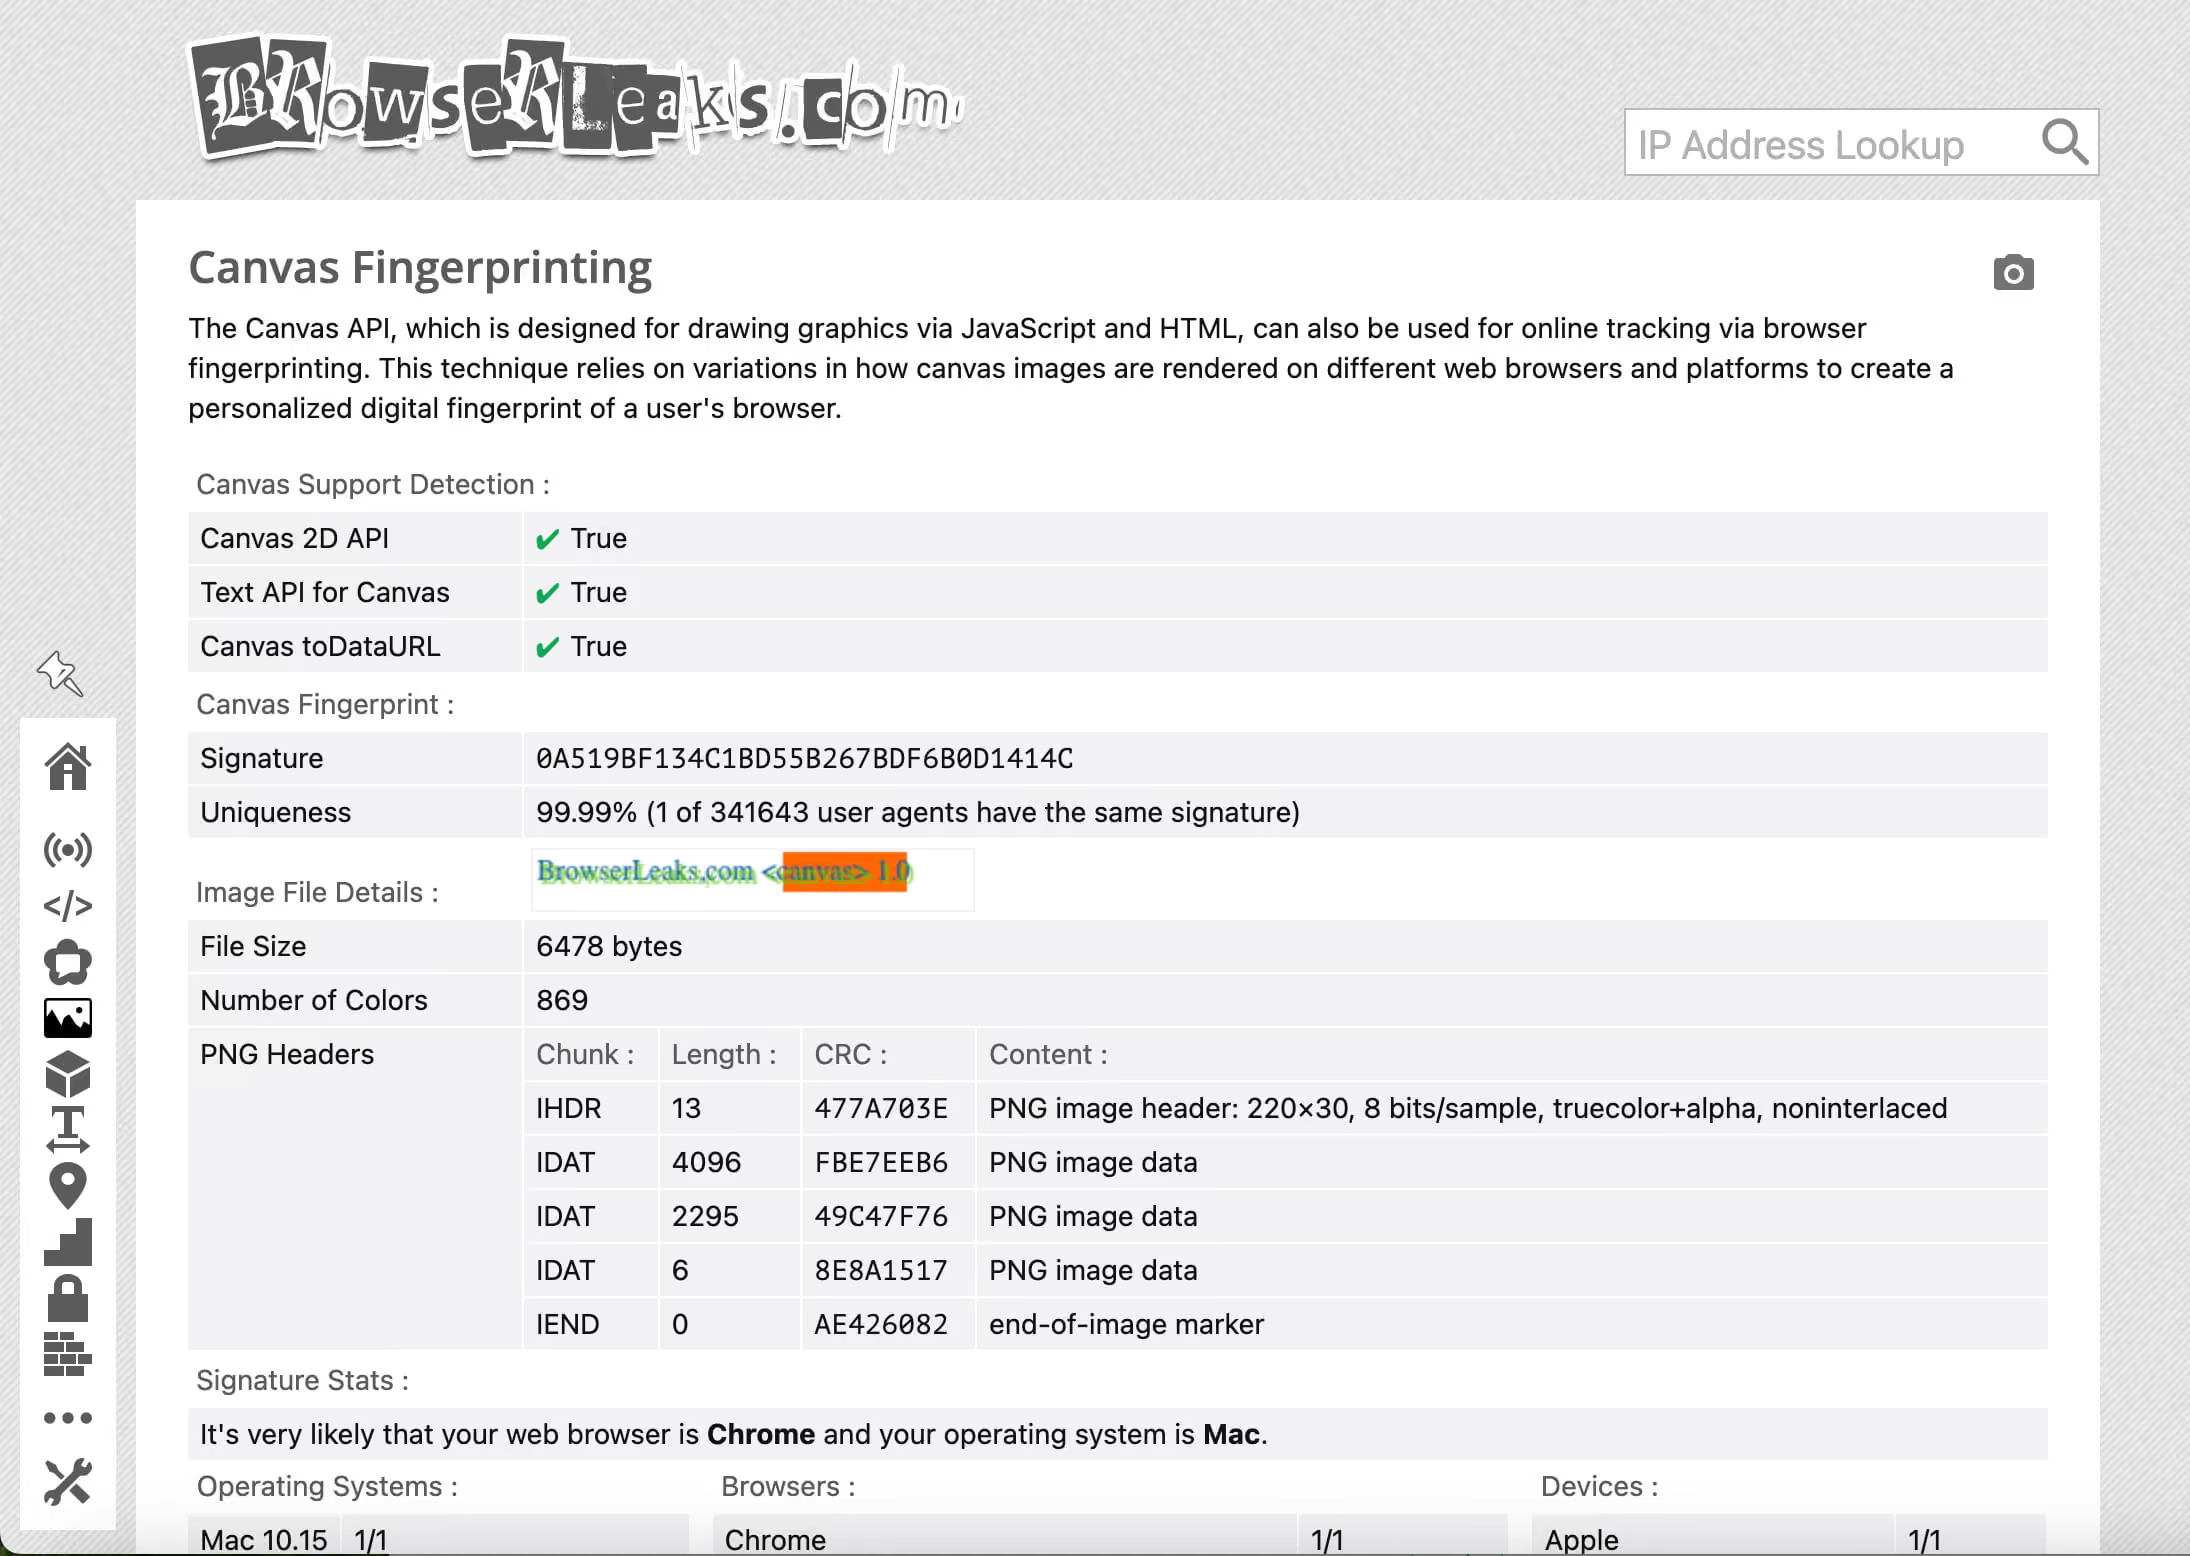
Fingerprint Canvas và WebGL
Các phép kiểm tra fingerprint Canvas và WebGL nhắm đến thứ mà VPN, proxy và các tiện ích mở rộng quyền riêng tư thông thường không có cơ chế nào xử lý được: hành vi vật lý của GPU và bộ driver đồ họa của bạn.
Fingerprint Canvas hoạt động như thế nào:Khi JavaScript gọi Canvas 2D API để vẽ văn bản và hình khối, mảng pixel đầu ra được xử lý qua một chuỗi gồm CPU, GPU, phiên bản driver đồ họa, bộ render font của hệ điều hành và công cụ khử răng cưa. Mỗi thành phần trong chuỗi này tạo ra những khác biệt nhỏ, mang tính xác định: sai lệch làm tròn số thực dấu phẩy động, cách chọn render ở mức sub-pixel, cách xử lý profile màu. Tất cả cộng lại tạo ra một hình ảnh khác biệt tinh tế so với mọi cấu hình phần cứng khác.
BrowserLeaks vẽ một cảnh Canvas chuẩn hóa, thường gồm văn bản Unicode với nhiều font, các hình học và các vùng tô gradient, rồi đọc dữ liệu pixel thô qua canvas.toDataURL(). Mảng pixel này được băm (thường là SHA-256) thành một fingerprint gọn. Giá trị thu được có các đặc điểm sau:
- Xác định: Phần cứng của bạn tạo ra cùng một mã băm mỗi lần
- Bền vững: Không phụ thuộc vào cookie, phiên đăng nhập, địa chỉ IP hay cài đặt trình duyệt
- Entropy cao: Xác suất trùng lặp giữa các tổ hợp phần cứng đa dạng là cực thấp
Trong khi Canvas ghi lại hành vi render 2D, WebGL thăm dò trực tiếp đường ống render 3D. BrowserLeaks đọc WEBGL_debug_renderer_info để lấy các chuỗi như ANGLE (NVIDIA GeForce RTX 4090 Direct3D11 vs_5_0 ps_5_0), cho biết chính xác mẫu GPU, giao diện driver và phiên bản shader model. Ngay cả khi không bật tiện ích debug, quá trình thực thi vertex shader và fragment shader của WebGL vẫn tạo ra các dấu vết dấu phẩy động đặc thù theo phần cứng, có thể được băm thành một fingerprint ổn định.
Năm 2026, các nền tảng lớn dùng mã băm Canvas/WebGL như một tín hiệu khôi phục phiên: ngay cả khi bạn đã xóa toàn bộ cookie và đổi IP, mã băm Canvas trùng khớp vẫn liên kết phiên mới của bạn với danh tính trước đó.
Phát hiện font & AudioContext
Liệt kê font:Font hệ thống được cài đặt theo phiên bản hệ điều hành, gói ngôn ngữ, các ứng dụng phần mềm và do người dùng tự cài thêm. Tổ hợp font có trên một máy cực kỳ đặc trưng, hiếm khi trùng với máy khác. Bản Windows 11 cài chuẩn có một bộ font cơ bản dễ đoán. Máy của lập trình viên có Adobe Creative Cloud sẽ có thêm hàng trăm kiểu chữ riêng. Còn một hệ thống Linux với bộ font tùy chỉnh thì trông hoàn toàn khác.
BrowserLeaks dùng hai phương pháp để liệt kê font:
- Đo bằng CSS: Các phần tử
<span>ẩn được hiển thị lần lượt bằng từng font trong một danh sách ứng viên lớn, lấy một font dự phòng đã biết làm mốc so sánh. Nếu font đó đã được cài, văn bản hiển thị bằng nó sẽ có kích thước khác so với khi hiển thị bằng font dự phòng, chênh lệch chiều rộng hoặc chiều cao ở mức pixel. Có thể đo được quagetBoundingClientRect()mà không cần quyền liệt kê font rõ ràng. - API
document.fonts.check(): Các trình duyệt hiện đại cung cấp APIFontFaceSet, có thể truy vấn trực tiếp xem font có sẵn hay không. Dù từ năm 2025 các trình duyệt đã bắt đầu đặt API này sau cơ chế cấp quyền, phương pháp đo bằng CSS vẫn dùng được ở mọi nơi.
Tổ hợp khoảng 50–100 font được phát hiện tạo ra điểm độc nhất đủ để nhận diện người dùng gần như chắc chắn chỉ với riêng yếu tố này. Khi kết hợp với các tín hiệu khác, nó loại bỏ hoàn toàn sự mơ hồ về mặt thống kê.
Fingerprint AudioContext:Web Audio API (AudioContext) xử lý âm thanh bằng phần mềm, nhưng quá trình xử lý đó vẫn đi qua ngăn xếp âm thanh của hệ điều hành và các giao diện phần cứng bên dưới. BrowserLeaks tạo một OscillatorNode phát sóng sin, cho đi qua DynamicsCompressorNode, rồi đọc bộ đệm dạng sóng số thực dấu phẩy động thu được.
Phép tính của thuật toán nén được triển khai khác nhau giữa các kiến trúc CPU (x86 so với ARM), bộ xử lý dấu phẩy động và hệ thống âm thanh con của hệ điều hành. Những khác biệt số học rất nhỏ phát sinh, tức chênh lệch ở chữ số thập phân thứ 15 của một số thực, ổn định qua các phiên và nhận diện duy nhất tổ hợp phần cứng + hệ điều hành của bạn. Kỹ thuật này không cần quyền nào và chạy âm thầm trong chưa đến 100 mili giây.
Bản cập nhật 2026: fingerprint TLS (JA3/JA4) và HTTP/2
Đây là diễn biến đáng chú ý nhất của kỹ thuật nhận diện fingerprint trình duyệt trong hai năm qua, và cũng là điểm mà đa số người dùng lẫn công cụ hoàn toàn bỏ sót.
Fingerprint TLS thực sự thu thập những gì:Mỗi lần trình duyệt của bạn thiết lập kết nối HTTPS, nó bắt đầu bằng một lượt bắt tay TLS. Máy khách (trình duyệt của bạn) gửi thông điệp ClientHello đến máy chủ. Thông điệp này chứa một danh sách có cấu trúc gồm:
- Các cipher suite được hỗ trợ — những thuật toán mã hóa mà máy khách có thể dùng, theo thứ tự ưu tiên
- Các phần mở rộng TLS — những tham số thương lượng bổ sung, gồm server name indication (SNI), các nhóm key share, thuật toán chữ ký và nhiều thứ khác
- Thứ tự phần mở rộng — trình tự xuất hiện của các phần mở rộng trong luồng byte ClientHello
Thuật toán JA3 (Salesforce, 2017) băm các trường này thành fingerprint MD5 dài 32 ký tự. JA3 không đọc cài đặt trình duyệt của bạn. Nó đọc cấu trúc byte thực tế của lượt bắt tay TLS ở cấp socket. Điều này có nghĩa là nó nhận diện thư viện TLS bên dưới (ví dụ BoringSSL trong Chromium, NSS trong Firefox), chứ không phải lớp giao diện của trình duyệt.
JA4 và JA4+ (2024–2025):JA4, do FoxIO phát triển, khắc phục các hạn chế của JA3 và đã trở thành tiêu chuẩn thống trị, được Cloudflare, Akamai, F5 và hầu hết các nhà cung cấp CDN/WAF lớn áp dụng trong giai đoạn 2025–2026. Các cải tiến của JA4 gồm:
- JA4 — ghi nhận thứ tự cipher suite, phiên bản TLS, loại phần mở rộng và các giá trị ALPN (Application-Layer Protocol Negotiation) theo định dạng ít trùng lặp hơn
- JA4+ — mở rộng fingerprint để bao gồm toàn bộ thứ tự và giá trị của các phần mở rộng TLS, khiến việc giả mạo bằng cách đảo thứ tự hoặc ngẫu nhiên hóa từng trường trở nên khó hơn đáng kể
- JA4H — nhận diện riêng các header HTTP/1.1
- JA4S — nhận diện TLS ServerHello để định danh phía máy chủ
Các kết nối HTTP/2 bắt đầu bằng một khung SETTINGS và một khung HEADERS, cả hai đều chứa các giá trị và thứ tự đặc trưng theo từng bản triển khai. Bản triển khai HTTP/2 của Chromium gửi một chuỗi tham số SETTINGS cụ thể với các giá trị cụ thể. Firefox gửi một chuỗi khác. curl lại gửi một chuỗi khác nữa. Một tập lệnh tự động dùng thư viện httpx của Python lại gửi thêm một chuỗi nữa.
Điều này tạo ra một tín hiệu nhận diện ở tầng mạng, hoàn toàn tách rời khỏi chuỗi User-Agent hay môi trường JavaScript của trình duyệt. Một bot giả User-Agent chính xác thành Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/130.0.0.0 Safari/537.36 nhưng lại dùng khung HTTP/2 SETTINGS của một bản build Chromium dành cho tự động hóa sẽ lập tức bị bất kỳ hệ thống nào đọc fingerprint HTTP/2 nhận ra là không chuẩn.
Bot Management của Cloudflare, PerimeterX (nay là HUMAN), DataDome và Imperva đều dùng fingerprint TLS và HTTP/2 làm tín hiệu nhận diện Tier 1. Các hệ thống này so sánh fingerprint nhận được với một thư viện fingerprint trình duyệt hợp lệ đã biết. Việc danh tính trình duyệt khai báo không khớp với fingerprint TLS gần như là dấu hiệu để phát hiện ngay lập tức.
Bài kiểm tra fingerprint TLS của BrowserLeaks cho bạn thấy chính xác mã băm JA3/JA4 của mình là gì, và liệu nó có khớp với fingerprint mong đợi của trình duyệt mà bạn khai báo hay không. Đây là bài kiểm tra quan trọng nhất cần chạy trong năm 2026.
Bảng đối chiếu kỹ thuật: Các bài kiểm tra của BrowserLeaks và cách Gologin bảo vệ
| Nhóm kiểm tra của BrowserLeaks | Thông tin bị theo dõi | Cách Gologin bảo vệ |
|---|---|---|
| Rò rỉ IP / WebRTC | Địa chỉ IP nội bộ và IP công khai thật bị lộ qua quá trình thương lượng STUN/ICE, bỏ qua cả định tuyến VPN ở cấp hệ điều hành | Ngăn rò rỉ WebRTC theo thời gian thực, gắn proxy riêng cho từng profile; việc lộ ICE candidate bị chặn hoặc giả lập để chỉ trả về IP proxy đã gán, loại bỏ việc lộ cấu trúc mạng nội bộ |
| JavaScript / Canvas | Cách GPU phần cứng kết xuất hình ảnh, tạo ra mã băm pixel có tính xác định từ Canvas 2D và việc thực thi shader WebGL | Chèn nhiễu Canvas dựa trên profile thiết bị thật lấy từ các phiên trình duyệt thực; trả về giá trị nhất quán, hợp lý về mặt thống kê và khớp với phần cứng của người dùng thật, thay vì kết quả trống hoặc bị chặn |
| Font & Tính năng | Tổ hợp font cài trên hệ thống, được liệt kê qua kỹ thuật đo độ rộng bằng CSS và FontFaceSet API; mức độ khả dụng và hành vi của các Web API | Chèn bộ font tùy chỉnh cho từng profile, khớp với hệ điều hành và ngôn ngữ đã khai báo; khi liệt kê font sẽ trả về một tập hợp thực tế, nhất quán nội tại, thay vì thư viện font thật của máy chủ |
| TLS (JA3/JA4) | Cấu trúc byte của SSL/TLS ClientHello gồm thứ tự cipher suite, các loại extension và giá trị ALPN; fingerprint của khung HTTP/2 SETTINGS và HEADERS | Mô phỏng engine TLS gốc, tạo ClientHello có cấu trúc giống hệt bản dựng Chrome hoặc Firefox thật; giá trị và thứ tự của khung SETTINGS khớp chính xác với hành vi trình duyệt thật, không chỉ xấp xỉ |
| AudioContext | Các sai lệch dấu phẩy động của dạng sóng âm thanh sinh ra từ DSP phần cứng và ngăn xếp âm thanh của hệ điều hành | Giả lập fingerprint âm thanh (audio fingerprint), trả về giá trị dạng sóng nhất quán và phù hợp với thiết bị cho từng profile, không gây cảnh báo bất thường do kết quả null hoặc đồng nhất |
| Navigator / Platform | navigator.platform, navigator.hardwareConcurrency, navigator.deviceMemory, navigator.languages và việc liệt kê plugin |
Giả lập toàn bộ đối tượng navigator với các giá trị nhất quán nội tại; hardwareConcurrency và deviceMemory được khớp với loại thiết bị đã khai báo để tránh mâu thuẫn giữa các tín hiệu |
Vượt qua bài kiểm tra BrowserLeaks: Chặn hay giả lập?
Có hai quan điểm trong việc xử lý fingerprint trình duyệt. Một cách có hiệu quả. Cách còn lại khiến bạn dễ bị nhận diện hơn cả khi không làm gì cả.
Vì sao cách chặn thất bại và phản tác dụng
Các tiện ích bảo mật như uBlock Origin, Privacy Badger, NoScript và Canvas Blocker áp dụng cách chặn. Khi một đoạn script lấy fingerprint gọi canvas.toDataURL(), chúng sẽ chặn lời gọi đó và trả về giá trị trống, giá trị null hoặc một mảng pixel ngẫu nhiên.
Nghe có vẻ là một thói quen tốt để bảo vệ quyền riêng tư. Nhưng trên thực tế, đây lại là tín hiệu nhận diện đáng tin cậy nhất mà các hệ thống chống gian lận có được.
Lý do là: việc chặn các JavaScript API tự nó đã là hành vi rất bất thường. Chỉ khoảng 0,1% người dùng thật bật tính năng chặn Canvas API. Khi mô hình đánh giá rủi ro của hệ thống chống gian lận thấy một trình duyệt có Canvas API trả về null, nó không xem đó là “người dùng quan tâm đến quyền riêng tư”. Nó thấy một mẫu hành vi liên quan đến lưu lượng bot, gian lận tài khoản và thu thập dữ liệu tự động. Lớp “bảo vệ” của bạn vừa đẩy bạn vào nhóm hành vi có rủi ro cao nhất.
Điều tương tự áp dụng cho:
- Chặn font — trả về danh sách font trống hoặc tối giản không khớp với bất kỳ tổ hợp hệ điều hành + trình duyệt hợp lệ nào
- Tắt WebRTC — việc tắt WebRTC trong
about:configcủa Firefox (media.peerconnection.enabled = false) khiến không có ICE candidate nào được trả về, một tình huống gần như bằng không trong tập người dùng thực tế - Ngẫu nhiên hóa User-Agent — thay đổi chuỗi UA mà không đổi dấu fingerprint TLS bên dưới sẽ tạo ra sự không khớp trực tiếp, rất dễ bị phát hiện
- Chặn script — các trang phát hiện script bị chặn thường hiển thị nội dung bị hạn chế, bật CAPTCHA, hoặc chặn hẳn phiên truy cập trước khi có bất kỳ tương tác nào
Mô hình chặn coi việc lấy fingerprint là mối đe dọa cần dập tắt. Các hệ thống chống gian lận phát triển chính vì biết rằng chặn là phản ứng mang tính đối kháng, và chúng xử lý nó tương ứng.
Vì sao giả lập fingerprint hiệu quả: hòa vào đám đông
Cách tiếp cận của Gologin khác biệt ngay từ kiến trúc. Thay vì chặn các lệnh gọi API fingerprint, Gologin chặn và thay thế chúng bằng các giá trị hợp lý, nhất quán nội bộ, được tổng hợp từ dữ liệu thực tế, giúp profile trình duyệt không thể phân biệt với người dùng thật.
Điểm mấu chốt: hệ thống chống gian lận không gắn cờ fingerprint vì nó là giả. Chúng gắn cờ vì fingerprint đó bất thường. Một người dùng thật chạy Chrome 130 trên Windows 11 với GeForce RTX 3070 sẽ tạo ra một bộ giá trị fingerprint cụ thể, có thể dự đoán được. Nếu profile giả lập của bạn trả về đúng những giá trị đó, nhất quán ở mọi lệnh gọi API và khớp nhau giữa các tín hiệu, thì sẽ không có gì để gắn cờ.
Gologin đạt được điều này thông qua một số cơ chế:
- Cơ sở dữ liệu profile thiết bị thật: Các giá trị fingerprint được lấy từ những phiên duyệt web thực tế chạy trên phần cứng thật. Mã băm Canvas mà bạn nhận được đến từ một GPU thật chạy bản dựng Chrome thật. Điều này khác căn bản so với các giá trị được tạo tự động hoặc ngẫu nhiên.
- Đảm bảo nhất quán giữa các tín hiệu: Một profile khai báo là
Windows 11 / Chrome 130 / Intel Core i7 / 16GB RAMsẽ trả về giá trị AudioContext phù hợp với nền tảng âm thanh của Intel, bộ font khớp với bản cài Windows 11 + Chrome tiêu chuẩn, giá trị navigator khớp với loại phần cứng đã khai báo, và fingerprint TLS khớp với bản triển khai BoringSSL của Chrome 130. Mọi tín hiệu đều kể cùng một câu chuyện. - Hành vi TLS gốc của trình duyệt: Gologin không chỉnh sửa HTTP header sau khi yêu cầu đã được tạo. Gologin tạo handshake TLS bằng đúng thứ tự cipher suite và cấu trúc extension của trình duyệt đích. Mã băm JA4 đến Cloudflare khớp với fingerprint chuẩn đã biết của Chrome 130 vì nó được tạo ra theo đúng cách mà Chrome tạo.
- Lưu trữ nhất quán: Cùng một profile sẽ trả về cùng các giá trị fingerprint qua các phiên. Điều này rất quan trọng, vì mã băm Canvas của người dùng thật không thay đổi giữa các lần truy cập. Một profile trả về giá trị Canvas khác nhau ở mỗi lần tải trang trông đúng như bản chất của nó: một nỗ lực ngẫu nhiên hóa.
Kết luận mang tính chiến lược rất đơn giản. Nếu BrowserLeaks cho thấy Canvas API của bạn trả về null hoặc một giá trị đã biết là bị chặn, thì bất kỳ hệ thống chống gian lận tinh vi nào cũng đã gắn cờ phiên của bạn. Nếu BrowserLeaks cho thấy mã băm Canvas khớp với một cấu hình phần cứng hợp lý, fingerprint TLS khớp với chữ ký đã biết của Chrome, và các WebRTC candidate chỉ hiển thị IP proxy bạn đã khai báo, thì dưới góc nhìn của nền tảng, bạn là một người dùng bình thường.
Câu hỏi thường gặp về BrowserLeaks
1. Mục đích chính của bài kiểm tra BrowserLeaks là gì?
Bài kiểm tra BrowserLeaks rà soát mọi tín hiệu mà trình duyệt của bạn để lộ cho website ngoài địa chỉ IP, nhằm xác định liệu danh tính số của bạn có thể bị theo dõi hoặc liên kết duy nhất giữa các phiên hay không.Cụ thể, BrowserLeaks kiểm tra:
- Rò rỉ WebRTC: Địa chỉ IP thật của bạn có bị lộ qua API mạng ngang hàng của trình duyệt hay không, kể cả khi đang dùng VPN
- Fingerprint Canvas và WebGL: Mã băm được tạo từ hành vi kết xuất ở cấp phần cứng của GPU, duy nhất cho mỗi cấu hình phần cứng và không đổi giữa các phiên
- Fingerprint TLS/JA4: Chữ ký bắt tay mật mã xác định trình duyệt của bạn ở tầng giao thức mạng, không phụ thuộc vào JavaScript hay việc giả lập header
- Liệt kê font và quyền truy cập API hệ thống: Sự kết hợp giữa font hệ thống và các API trình duyệt có sẵn tạo thành một định danh gần như duy nhất
- Độ trễ phần cứng âm thanh: Các sai lệch dấu phẩy động trong dạng sóng từ ngăn xếp xử lý âm thanh của bạn
Mục đích của bài kiểm tra là cho bạn thấy chính xác hạ tầng theo dõi có thể thấy gì về trình duyệt của bạn, để bạn đánh giá xem thiết lập quyền riêng tư hoặc chống phát hiện của mình có thực sự hiệu quả hay không. Kết quả BrowserLeaks đạt nghĩa là fingerprint của bạn nhất quán, không bất thường và khớp với profile của một người dùng thật hợp lý.
2. VPN trả phí có bảo vệ khỏi việc BrowserLeaks phát hiện WebRTC không?
Không. VPN trả phí che địa chỉ IP của bạn ở tầng định tuyến mạng, nhưng rò rỉ WebRTC xảy ra ở tầng API của trình duyệt và hầu hết VPN không có cơ chế nào để chặn các lệnh gọi API nội bộ của trình duyệt.Đây là chuỗi lỗi về mặt kỹ thuật:
- Trình duyệt của bạn gọi
new RTCPeerConnection()với một máy chủ STUN đã được cấu hình - ICE agent của trình duyệt truy vấn ngăn xếp mạng của hệ điều hành để lấy tất cả địa chỉ giao diện khả dụng
- Hệ điều hành trả về IP WAN và IP LAN thật của bạn trước khi đường hầm VPN chặn được yêu cầu
- Các candidate này được gửi tới máy chủ STUN và trả về cho ngữ cảnh JavaScript của trang đang thực hiện bài kiểm tra
Kết quả: Bài kiểm tra WebRTC của BrowserLeaks hiển thị địa chỉ IP dân cư hoặc datacenter thật của bạn trong bảng ICE candidate, dù VPN đang bật và công cụ kiểm tra IP thông thường báo kết quả sạch.
Ngoại lệ: Các tiện ích VPN cấp trình duyệt (không phải ứng dụng VPN cấp hệ điều hành) chủ động chặn lệnh gọi API WebRTC, hoặc các trình duyệt có sẵn cơ chế xử lý WebRTC, có thể ngăn rò rỉ này. Gologin giải quyết vấn đề bằng cách gắn hành vi WebRTC với proxy được gán ở cấp profile, nên ICE candidate chỉ trả về IP của proxy.
3. Fingerprint JA3/JA4 trên BrowserLeaks là gì?
Fingerprint JA3/JA4 là một mã băm được tạo từ thông điệp TLS ClientHello của trình duyệt, tức là bước “bắt tay” mở đầu của mọi kết nối HTTPS. Nó cho biết công cụ trình duyệt (browser engine) và thư viện TLS cụ thể đang thực hiện kết nối, không phụ thuộc vào chuỗi User-Agent, JavaScript hay bất kỳ header nào khác có thể bị giả mạo.JA3 (2017) băm năm trường trong TLS ClientHello: phiên bản TLS, cipher suite, các tiện ích mở rộng TLS, đường cong elliptic và định dạng điểm của đường cong elliptic. Kết quả là một mã băm MD5 dài 32 ký tự. Ví dụ: Chrome 130 trên Windows luôn tạo ra một mã băm JA3 quen thuộc và nhất quán.
JA4 (2024–2026) cải tiến JA3 bằng cách ghi nhận giá trị của tiện ích mở rộng ALPN (các giao thức mà client hỗ trợ, như h2, http/1.1), số lượng từng loại tiện ích mở rộng và thông tin về thứ tự, trong một định dạng có cấu trúc rõ ràng hơn và hạn chế trùng lặp mã băm. JA4 đã được Cloudflare, Akamai và các nền tảng phát hiện bot lớn áp dụng rộng rãi.
Vì sao điều này quan trọng khi kiểm tra trên BrowserLeaks: Nếu bạn đang chạy một framework tự động hóa (Playwright, Puppeteer, Selenium), một trình duyệt headless hoặc một bản build Chromium không chuẩn, mã băm JA4 của bạn sẽ không khớp với mã băm chuẩn của trình duyệt mà bạn khai báo. Các hệ thống chống bot đánh dấu sự không khớp này ngay lập tức. BrowserLeaks hiển thị mã băm JA4 hiện tại của bạn để bạn kiểm tra xem nó có khớp với giá trị mong đợi của trình duyệt đã khai báo hay không.
4. Vì sao trình duyệt của tôi hiển thị dấu fingerprint Canvas “duy nhất”?
Trình duyệt của bạn hiển thị dấu fingerprint Canvas duy nhất vì sự kết hợp giữa mẫu GPU, phiên bản driver đồ họa, hệ điều hành và bộ dựng font cụ thể của bạn tạo ra kết quả hiển thị ở cấp độ pixel khác với mọi cấu hình phần cứng khác, và sự khác biệt này có thể đo được một cách xác định.Canvas API dựng hình vào một bộ đệm pixel bằng pipeline đồ họa của phần cứng bạn. Ngay cả khi thực hiện cùng một chỉ lệnh (cùng văn bản, hình dạng và màu sắc), hai máy vẫn tạo ra các mảng pixel có giá trị khác nhau ở mức sub-pixel, do:
- Phép tính dấu phẩy động đặc thù của GPU trong pipeline shader
- Cách xử lý khử răng cưa và hiệu chỉnh gamma ở cấp driver
- Công cụ dựng font của hệ điều hành (DirectWrite trên Windows, Core Text trên macOS, FreeType trên Linux) tạo ra bố cục pixel văn bản khác nhau
- Khác biệt về profile màu và hiệu chuẩn ICC
Khi BrowserLeaks báo dấu fingerprint Canvas của bạn là “duy nhất”, điều đó có nghĩa là mã băm của bạn không có trong cơ sở dữ liệu tham chiếu về các fingerprint đã biết. Điều này không nhất thiết là vấn đề — nhiều cấu hình phần cứng hoàn toàn hợp lệ nhưng ít phổ biến. Điều đáng lo là tính nhất quán: dấu fingerprint Canvas phải trả về cùng một mã băm mỗi lần cùng một trình duyệt chạy trên cùng một phần cứng. Fingerprint thay đổi giữa các lần kiểm tra cho thấy có chặn chủ động hoặc ngẫu nhiên hóa, và bản thân điều này cũng là một tín hiệu phát hiện.
5. Trình duyệt anti-detect như Gologin có thể “giả” kết quả BrowserLeaks một cách an toàn không?
Gologin không “giả” kết quả BrowserLeaks theo nghĩa thông thường, mà thay fingerprint thật của bạn bằng một fingerprint thật, nhất quán nội bộ, lấy từ phần cứng của người dùng thực, giúp profile của bạn về mặt thống kê không thể phân biệt với một phiên trình duyệt hợp lệ.
Điểm khác biệt then chốt là giữa giả lập giá trị (trả về các giá trị thực tế hợp lý) và chặn (trả về giá trị null, rỗng hoặc ngẫu nhiên). Các hệ thống chống gian lận được huấn luyện để phát hiện cả việc chặn lẫn việc giả lập thiếu nhất quán. Gologin xử lý vấn đề này ở bốn cấp độ:
- Canvas và WebGL: Gologin đưa vào một dấu fingerprint Canvas lấy từ dữ liệu dựng hình GPU thực trong cơ sở dữ liệu profile thiết bị của mình. Mã băm là thật, vì nó đến từ một GPU thật. Nó nhất quán qua các phiên của cùng một profile, giống hành vi của người dùng thật khi quay lại một trang web.
- TLS/JA4: Gologin tạo thông điệp TLS ClientHello theo đúng thứ tự cipher suite và cấu trúc tiện ích mở rộng của bản build trình duyệt mục tiêu. Mã băm JA4 đến máy chủ giống hệt mã mà một bản cài Chrome 130 chính hãng tạo ra, vì nó được sinh ra bằng cùng logic cấu trúc.
- WebRTC: Việc thu thập ICE candidate được chặn lại và xử lý ở cấp profile. Ngăn xếp WebRTC chỉ trả về IP proxy được gán làm candidate, không để lộ địa chỉ LAN cục bộ nào.
- Nhất quán giữa các tín hiệu: Mọi giá trị giả lập đều được đối chiếu với profile đã khai báo. Một profile
Windows 11 / Chrome 130 / 8-core Inteltạo ra các giá trị navigator, font, âm thanh và Canvas đều phù hợp với nhóm phần cứng đó, chứ không phải các giá trị gán ngẫu nhiên mâu thuẫn với nhau giữa các API.
Kết quả: BrowserLeaks hiển thị một profile mạch lạc, hợp lý, không có dấu hiệu rò rỉ, không có tín hiệu chặn bất thường, và các giá trị fingerprint khớp với cấu hình phần cứng đã biết là hợp lệ.
Kết luận: BrowserLeaks là bài kiểm tra, Gologin là lời giải
BrowserLeaks không phải công cụ chỉ dành cho những người quá lo xa hay những trường hợp hiếm gặp. Đến năm 2026, đây là bước chẩn đoán cơ bản mà bất kỳ ai chạy nhiều tài khoản, quản lý lưu lượng affiliate, nghiên cứu đối thủ hoặc vận hành quy trình tự động hóa trên web đều cần vượt qua trước tiên.
Phạm vi kiểm tra đã mở rộng đáng kể. Fingerprint JA4 ở tầng TLS đồng nghĩa với việc automation dạng headless có thể bị phát hiện ngay ở mức network socket, trước khi một dòng JavaScript nào được thực thi. Dấu fingerprint Canvas và AudioContext cho phép nhận diện phần cứng của bạn, bất kể bạn dùng VPN hay thiết lập trình duyệt thế nào. Rò rỉ WebRTC khiến IP thật của bạn thường vẫn hiện ra, bất kể bạn cấu hình proxy thế nào.
Để vượt qua BrowserLeaks, bạn cần một profile nhất quán, mạch lạc và khớp với phần cứng thực tế, chứ không phải một profile bị chặn hay bị ngẫu nhiên hóa. Gologin tạo ra đúng loại profile đó: các profile trình duyệt thể hiện một danh tính duy nhất, thống nhất nội bộ ở mọi tầng của hệ thống nhận diện fingerprint, từ bước bắt tay TLS cho đến bề mặt JavaScript API.
Hãy chạy bài kiểm tra BrowserLeaks ở trên. Kiểm tra mã băm JA4, dấu fingerprint Canvas và các WebRTC candidate của bạn. Khi đó bạn sẽ biết chính xác cần khắc phục điều gì và vì sao điều đó quan trọng.