
BrowserLeaks İncelemesi 2026: Parmak İzi Testi İçin Kapsamlı Rehber
Gologin'i ücretsiz deneyin
VPN’inizi açtınız, IP’nizi kontrol ettiniz ve temiz bir sonuç aldınız. Görünmez olduğunuzu düşünüyorsunuz. Değilsiniz.
2026’da yalnızca IP kontrolü yapmak, maske takıp ayakkabıları değiştirmeyi unutmaya benziyor. Cloudflare’in bot yönetimi katmanından Meta Pixel’e, büyük e-ticaret platformlarının hepsinde çalışan dolandırıcılık önleme sistemlerine kadar modern takip altyapısı, görünen IP adresinizi umursamıyor. Profilini çıkardığı şeyler ise TLS el sıkışmanızın kriptografik parmak izi, tarayıcınızın canvas öğesinin GPU düzeyindeki render davranışı ve sisteminizin ses yığınının nanosaniye hassasiyetindeki zamanlaması. IP adresiniz, hakkınızdaki en az ilgi çekici şey.
Sıradan gizlilik meraklılarının güvendiği araçlar (ücretsiz VPN “IP kontrol” siteleri, tarayıcı eklentisi tarayıcıları), işaretlenmenize, engellenmenize ya da önceki bir oturumla ilişkilendirilmenize yol açan şeylerin %90’ını kaçırıyor. BrowserLeaks ise hiçbir şeyi kaçırmayan araç.
BrowserLeaks, yıllardır gelişmiş tarayıcı parmak izi testi için altın standart oldu ve 2026’da da kamuya açık en kapsamlı, teknik açıdan en dürüst gizlilik denetim aracı olmayı sürdürüyor. Nahoş gerçekleri saklamaz. Kurulumunuzda bir sızıntı varsa BrowserLeaks onu her seferinde bulur.
Bu rehber, BrowserLeaks’in tam olarak ne olduğunu, her testin protokol düzeyinde nasıl çalıştığını, sonuçların gerçekte ne anlama geldiğini ve bunlara göre nasıl harekete geçeceğinizi bilmesi gereken kişiler için hazırlandı.
Devam etmeden önce, yukarıdaki yerleşik yerel örneği kullanarak mevcut tarayıcı profilinizi doğrudan test edin.
BrowserLeaks Nedir ve 2026’da Nasıl Çalışır?
BrowserLeaks, tarayıcınızın web’e açtığı parmak izinin tamamını yeniden oluşturmak için mevcut tüm JavaScript API’lerini, tarayıcı özelliklerini ve ağ davranışlarını sistematik olarak inceleyen, ücretsiz ve tarayıcı tabanlı bir tanılama paketidir. Kurulum gerekmez. Hesap gerekmez. Sayfa yüklenir yüklenmez tarayıcınızın kendisi hakkında yayınladığı bilgileri okumaya başlar.
IP Kontrol Aracından Parmak İzi Laboratuvarına Evrim
BrowserLeaks ilk çıktığında çevrimiçi takibin durumu görece basitti: reklam ağları ağırlıklı olarak üçüncü taraf çerezlere dayanıyordu ve “gizlilik” çoğunlukla çerezlerinizi temizlemek ya da IP’nizi gizlemek anlamına geliyordu. Çoğu tehdit modeli için basit bir IP sızıntı kontrolü yeterliydi.
Takip ekosistemi o zamandan beri köklü bir mimari dönüşüm geçirdi. Üçüncü taraf çerezler, tüm büyük tarayıcılarda fiilen kullanımdan kaldırıldı. Düzenleyici baskı (GDPR, CCPA ve 2025 AB Dijital Kimlik Yönetmeliği), reklamverenleri ve platformları çerezden bağımsız kimlik tanımlama sistemleri kurmaya itti. Sonuç, çoğu uygulamada çerezlerden daha kalıcı ve daha hassas olan, çok katmanlı bir parmak izi altyapısı oldu.
BrowserLeaks bu tabloyla birlikte gelişti. 2026’da 20’den fazla farklı parmak izi yüzeyini test ediyor; bunların bazıları ancak son 18 ayda operasyonel açıdan önem kazandı:
- TLS/SSL el sıkışma parmak izi (JA3, JA4, JA4+) — bağlantıyı protokol düzeyinde hangi istemci kütüphanesinin başlattığını tespit eder
- HTTP/2 parmak izi — alttaki tarayıcı motorunu belirlemek için HEADERS çerçevesi sıralamasını ve SETTINGS çerçevesi değerlerini analiz eder
- WebRTC ağ topolojisi ifşası — NAT ve VPN tünellerinin arkasında bile iç ağ arayüzlerini haritalar
- WebGL ve Canvas API üzerinden GPU düzeyinde render — donanıma özgü render izlerini çıkarır
- AudioContext zamanlama analizi — donanım düzeyindeki ses yığını davranışını okur
- Web API yüzeyi sayımı — hangi tarayıcı API’lerinin mevcut olduğunu, olmadığını ya da beklenmedik biçimde davrandığını tespit eder
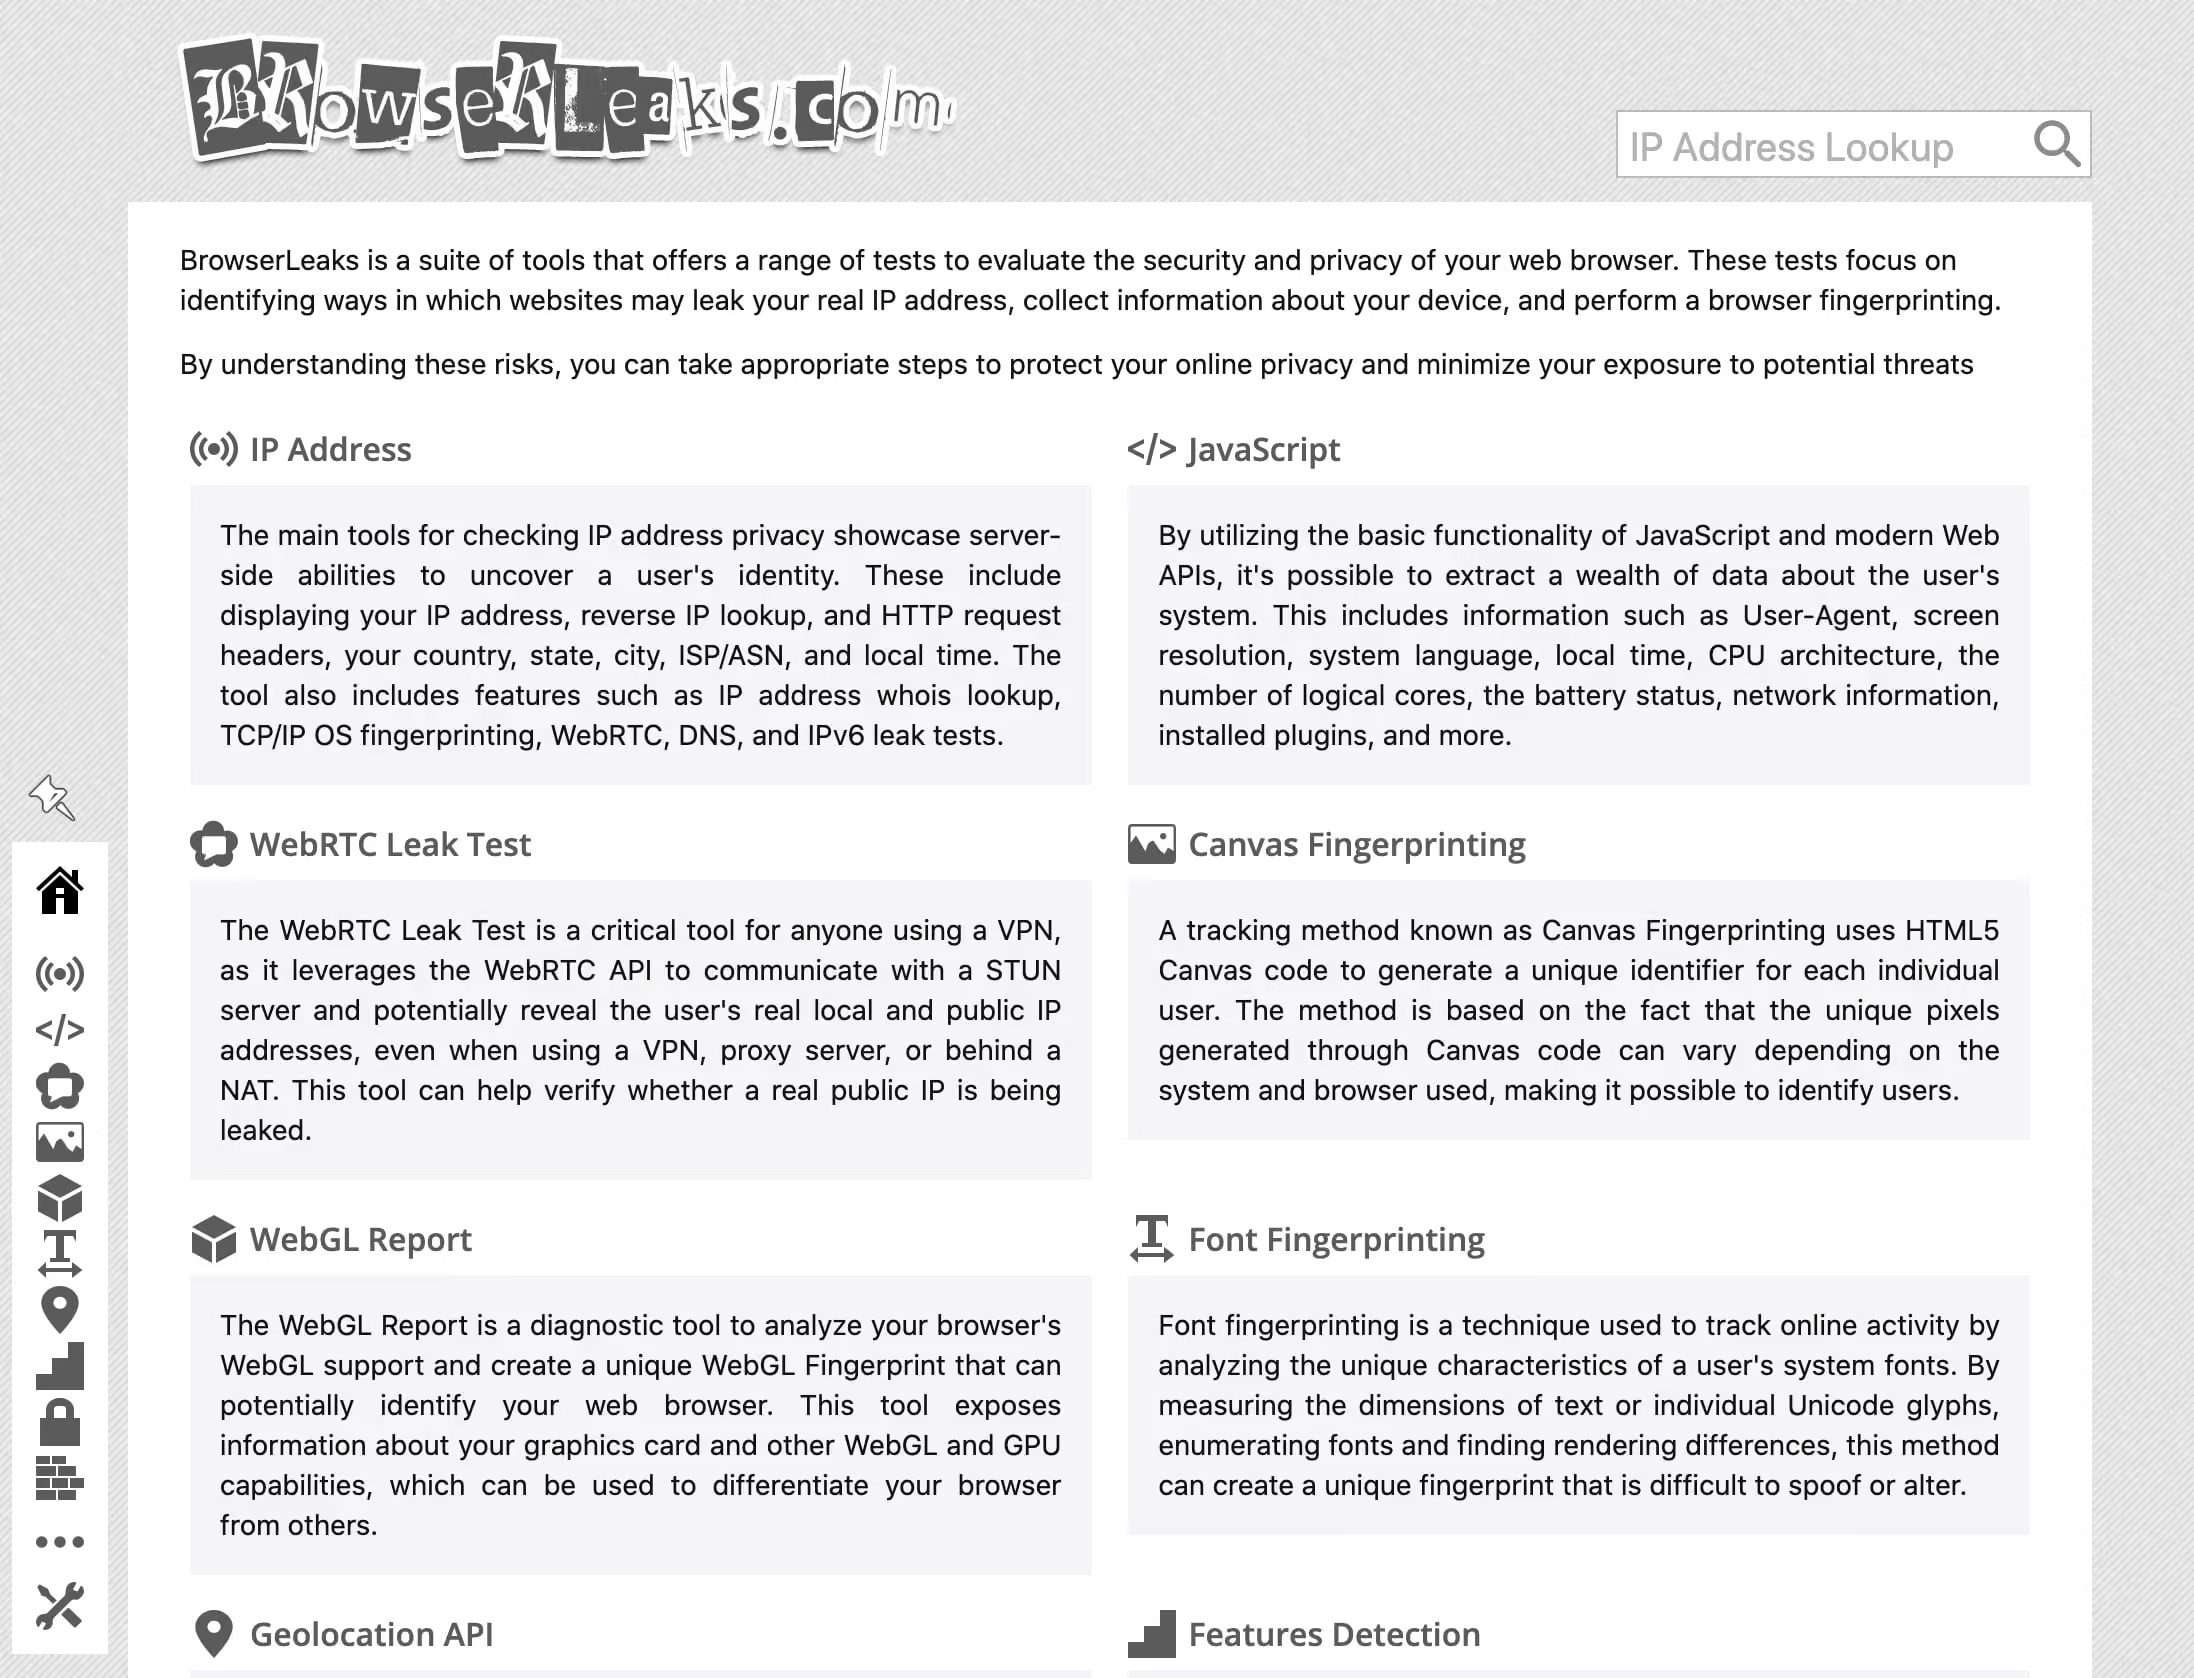
BrowserLeaks’i benzersiz kılan şey şeffaflığı. Her test, basitleştirilmiş bir kırmızı/yeşil “geçti/kaldı” kararı yerine ham çıktıyı, yani tarayıcınızın gönderdiği gerçek veriyi gösterir. Tanılama aracı ile pazarlama widget’ı arasındaki fark tam olarak budur.
Sıradan Kontrol Araçları Neden Hedefi Iskalıyor?
Standart “gizlilik kontrolü” araçları genellikle üç şeyi doğrular: görünen IP’nizi, yaklaşık coğrafi konumunuzu ve DNS sorgularının belirttiğiniz sağlayıcı üzerinden gidip gitmediğini. Bu, açığa çıkan saldırı yüzeyinizin küçük bir alt kümesidir.
BrowserLeaks ise JavaScript API katmanında çalışır. WebRTC müzakeresini tetiklemek için doğrudan RTCPeerConnection çağırır, GPU’ya özgü çıktıyı yakalamak için OffscreenCanvas render işlemleri yürütür, AudioContext.createOscillator() çağırarak ortaya çıkan dalga biçimindeki kayan noktalı sayı kalıntılarını ölçer ve sistem fontları listelemek için navigator.fonts.query() okur. Bunlar ağ düzeyinde istekler değildir; tamamen tarayıcınızın korumalı alanı (sandbox) içinde çalışır ve bir VPN’in bunlara karşı hiçbir koruma sağlamamasının nedeni tam olarak budur.
2026’nın tehdit modelinde, hesap yönetimi, otomatik veri toplama, affiliate pazarlama ya da bir platformun oturumunuzu işaretleyebileceği herhangi bir iş akışı söz konusuysa, BrowserLeaks testinden geçmek sonradan akla gelen bir adım değil, bir ön koşuldur.
Ayrıntılı İnceleme: Çalıştırmanız Gereken Başlıca BrowserLeaks Testleri
IP Adresi ve WebRTC Sızıntı Testi
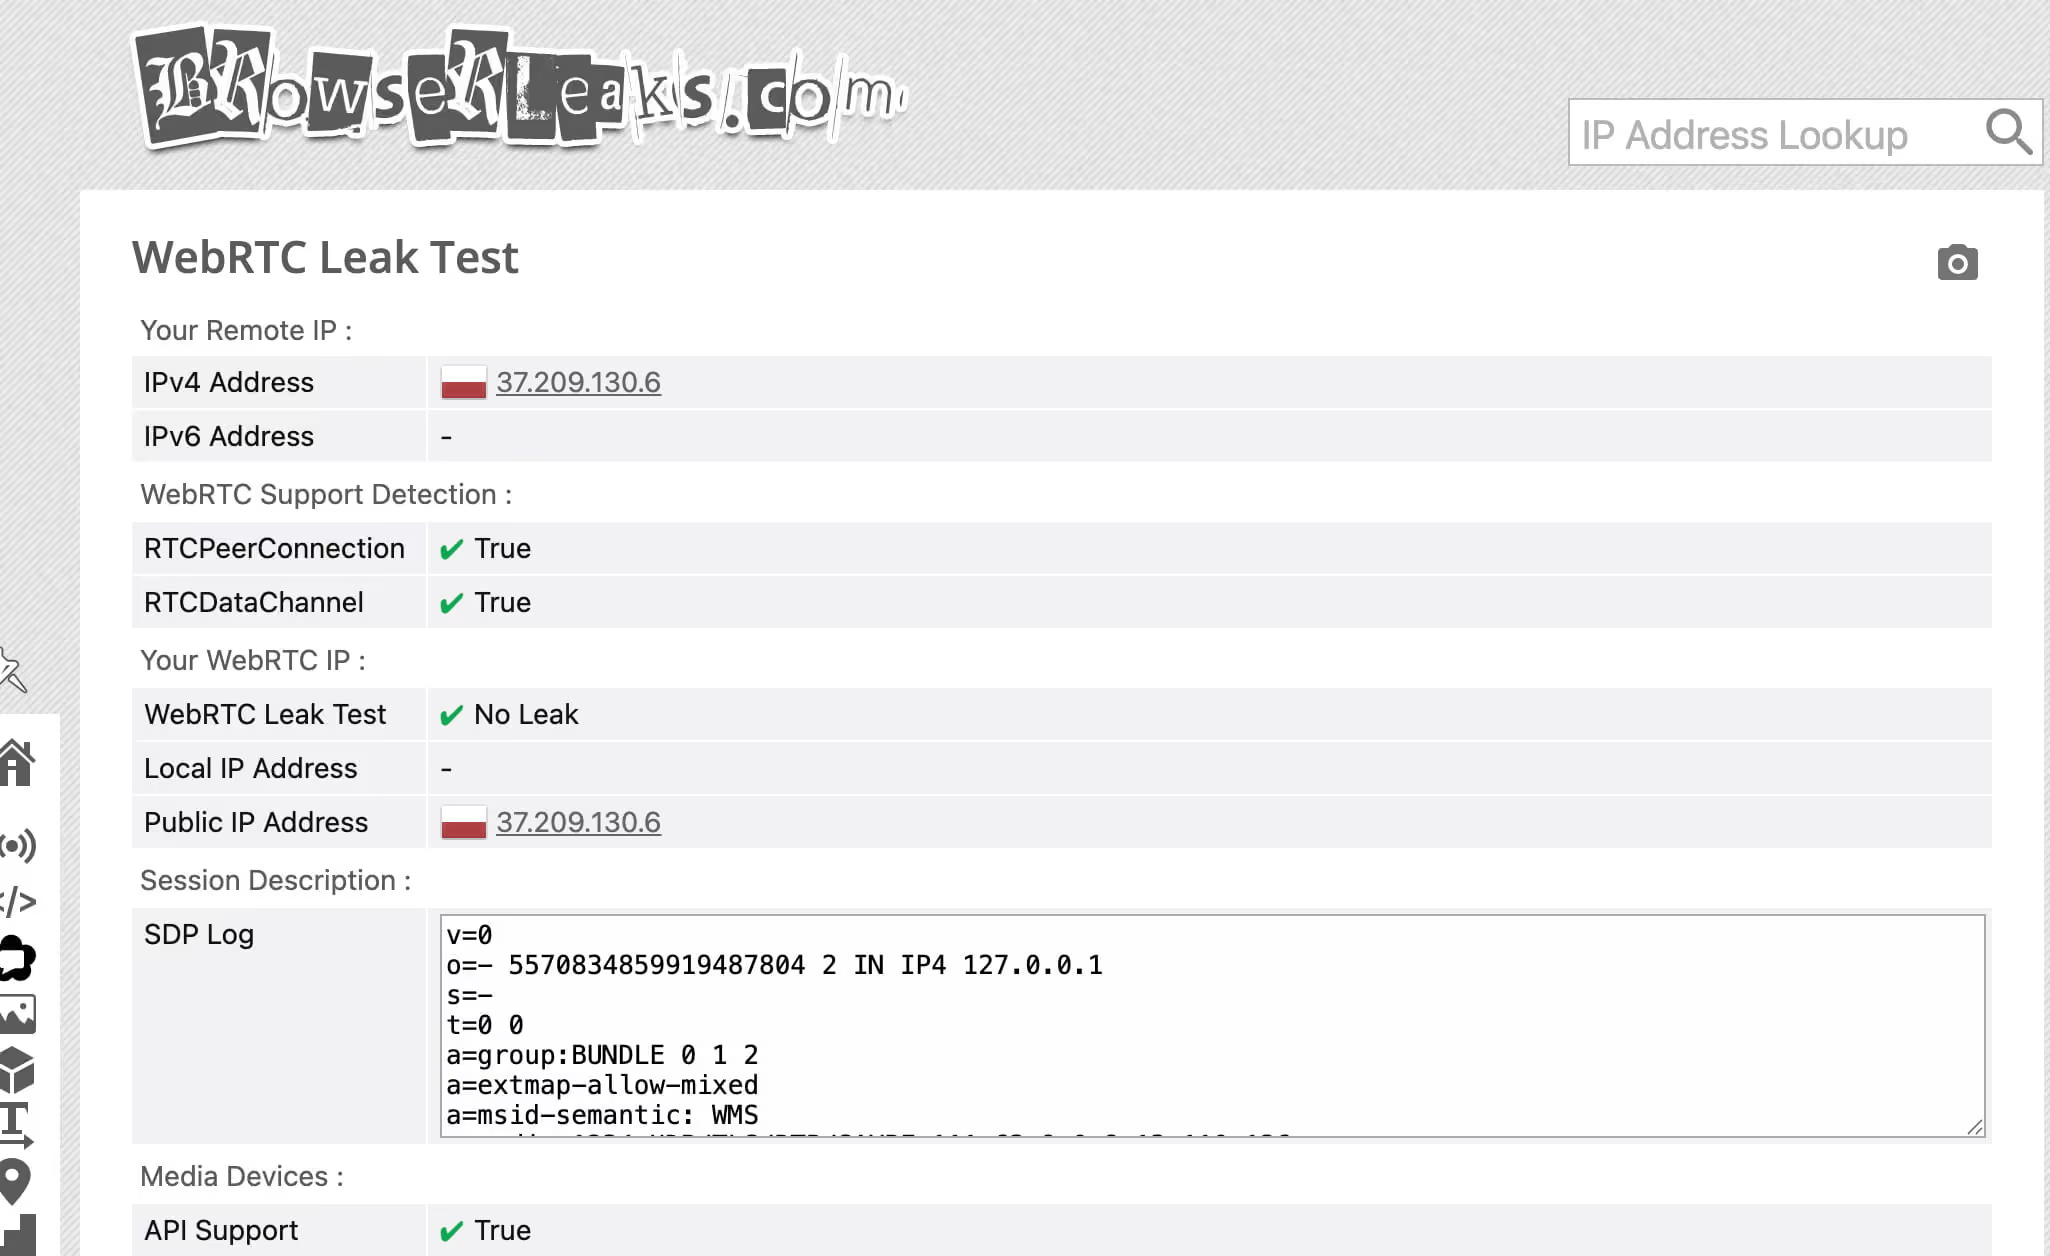
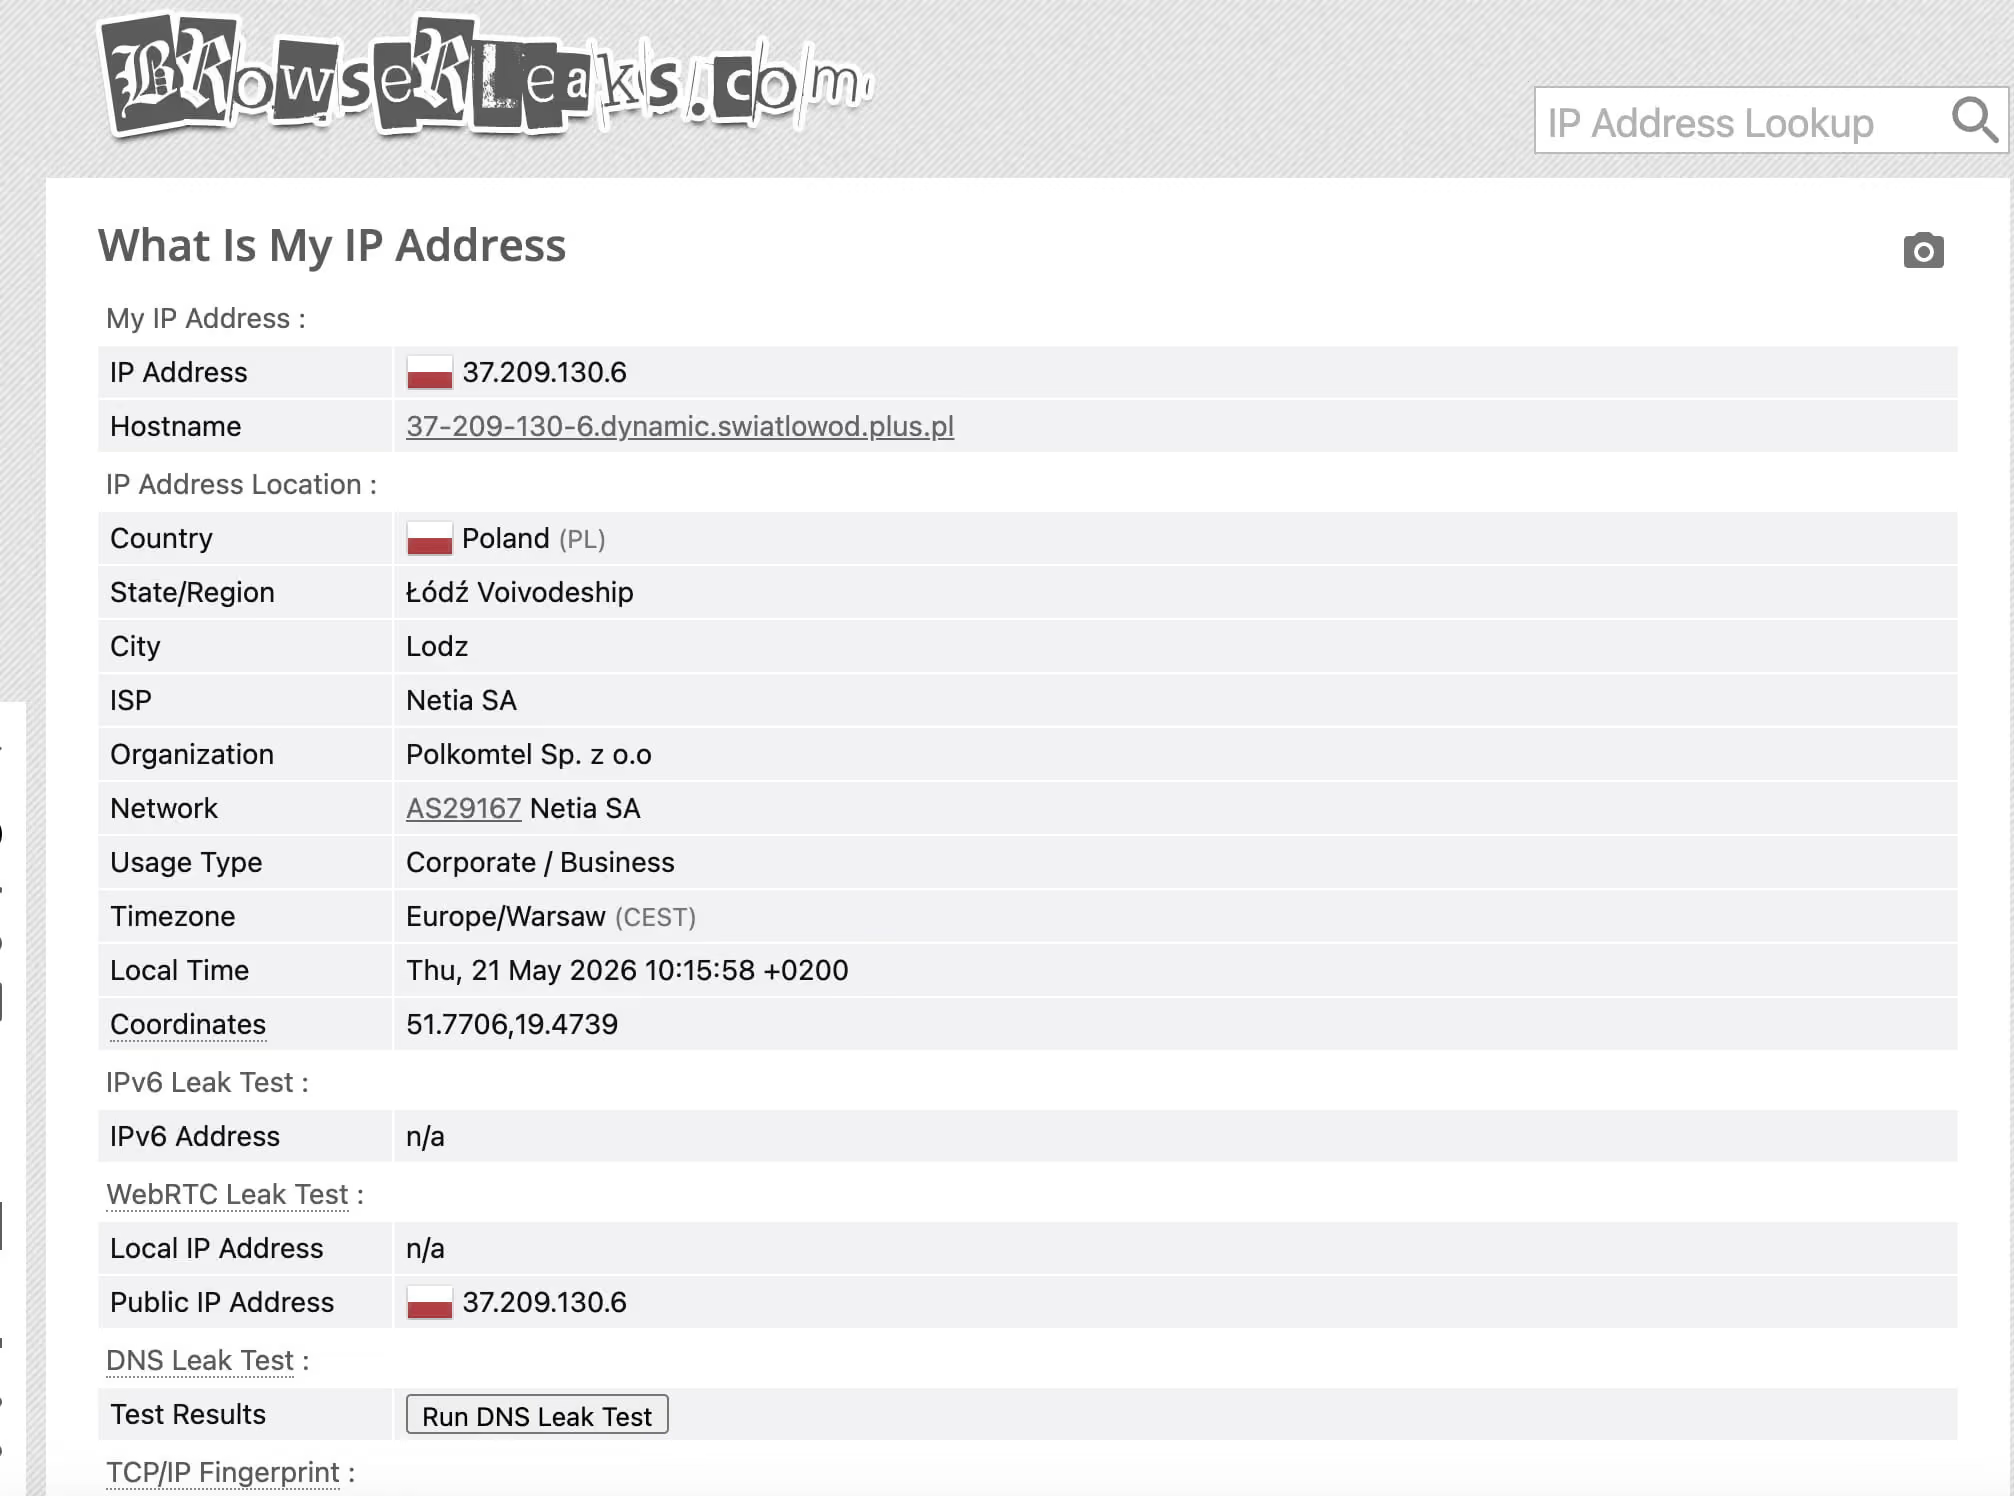
BrowserLeaks üzerindeki IP testi, standart IP kontrol araçlarının yapmadığı iki şeyi yapar. Birincisi, görünen genel IP adresinizi normal HTTP kanalları üzerinden sorgular. Bu, isteğiniz bir sitenin sunucusuna ulaştığında o sitenin gördüğü IP’nin aynısıdır. İkincisi ve daha önemlisi, STUN/TURN sinyalleşme protokolü üzerinden sisteminizin açığa çıkardığı tüm IP adreslerini almak için bir WebRTC eşler arası bağlantı görüşmesi başlatır.
WebRTC (Web Real-Time Communication), tarayıcıda yerleşik olarak bulunan ve eşler arası (peer-to-peer) ses, görüntü ve veri iletişimi için tasarlanmış bir API’dir. Eşler arası bağlantı kurmak için ICE (Interactive Connectivity Establishment) protokolünü kullanır. Bu protokol, cihazın kullanabileceği tüm aday ağ adreslerini sistematik olarak toplar: yerel LAN adresleri (192.168.x.x, 10.x.x.x), gerçek genel IP ve yapılandırılmış STUN sunucularının görebildiği tüm adresler.
Kritik hata senaryosu şudur: WebRTC çoğu uygulamada VPN’in yönlendirme tablosunun altında çalışır. Tarayıcı new RTCPeerConnection() çağırıp ICE adres toplamaya başladığında, işletim sisteminin ağ yığını isteğe VPN tüneli araya girmeden önce yanıt verir. Sonuç olarak, VPN’in gizlemesi gereken gerçek ev veya veri merkezi IP’niz doğrudan STUN sunucusuna iletilir ve bu kontrolü çalıştıran herhangi bir sitenin JavaScript ortamına geri döner.
BrowserLeaks’in WebRTC testi şu adayları birbirinden ayırır:
- Genel IP adayları: VPN yönlendirmesini aşabilen gerçek WAN adresiniz
- Yerel IP adayları: İç ağ topolojinizin parmak izini oluşturan LAN adresiniz (
192.168.x.x) - mDNS adayları: Modern Chromium tarayıcılar yerel IP’leri mDNS tanımlayıcılarıyla (ör.
a1b2c3d4-xxxx.local) kısmen gizleyebilir, ancak bu gizleme tutarsız uygulanır ve başlı başına bir davranış sinyali olarak tespit edilebilir
WebRTC isteklerini ağ sürücüsü düzeyinde engellemeyen bir VPN ya da WebRTC trafiğini proxy üzerinden yönlendirmeyen bir tarayıcı, gerçek IP’nizi her seferinde sızdırır. BrowserLeaks bunu IP adayları tablosunda açıkça gösterir.
Temiz bir sonuç nasıl görünür: Genel IP adaylarında yalnızca VPN/proxy sunucunuzun IP’si görünür. Yerel IP adayı görünmez (veya mDNS gizleme etkindir). VPN’iniz yalnızca IPv4’ü tüneliyorsa IPv6 adresleri de sızmaz (IPv6 sızıntısı yaygın bir sızıntı yöntemidir).
Canvas ve WebGL Parmak İzi
Canvas ve WebGL parmak izi testleri, VPN’lerin, proxy’lerin ve standart gizlilik uzantılarının ele alamadığı bir noktayı hedefler: GPU’nuzun ve grafik sürücü yığınınızın fiziksel davranışı.
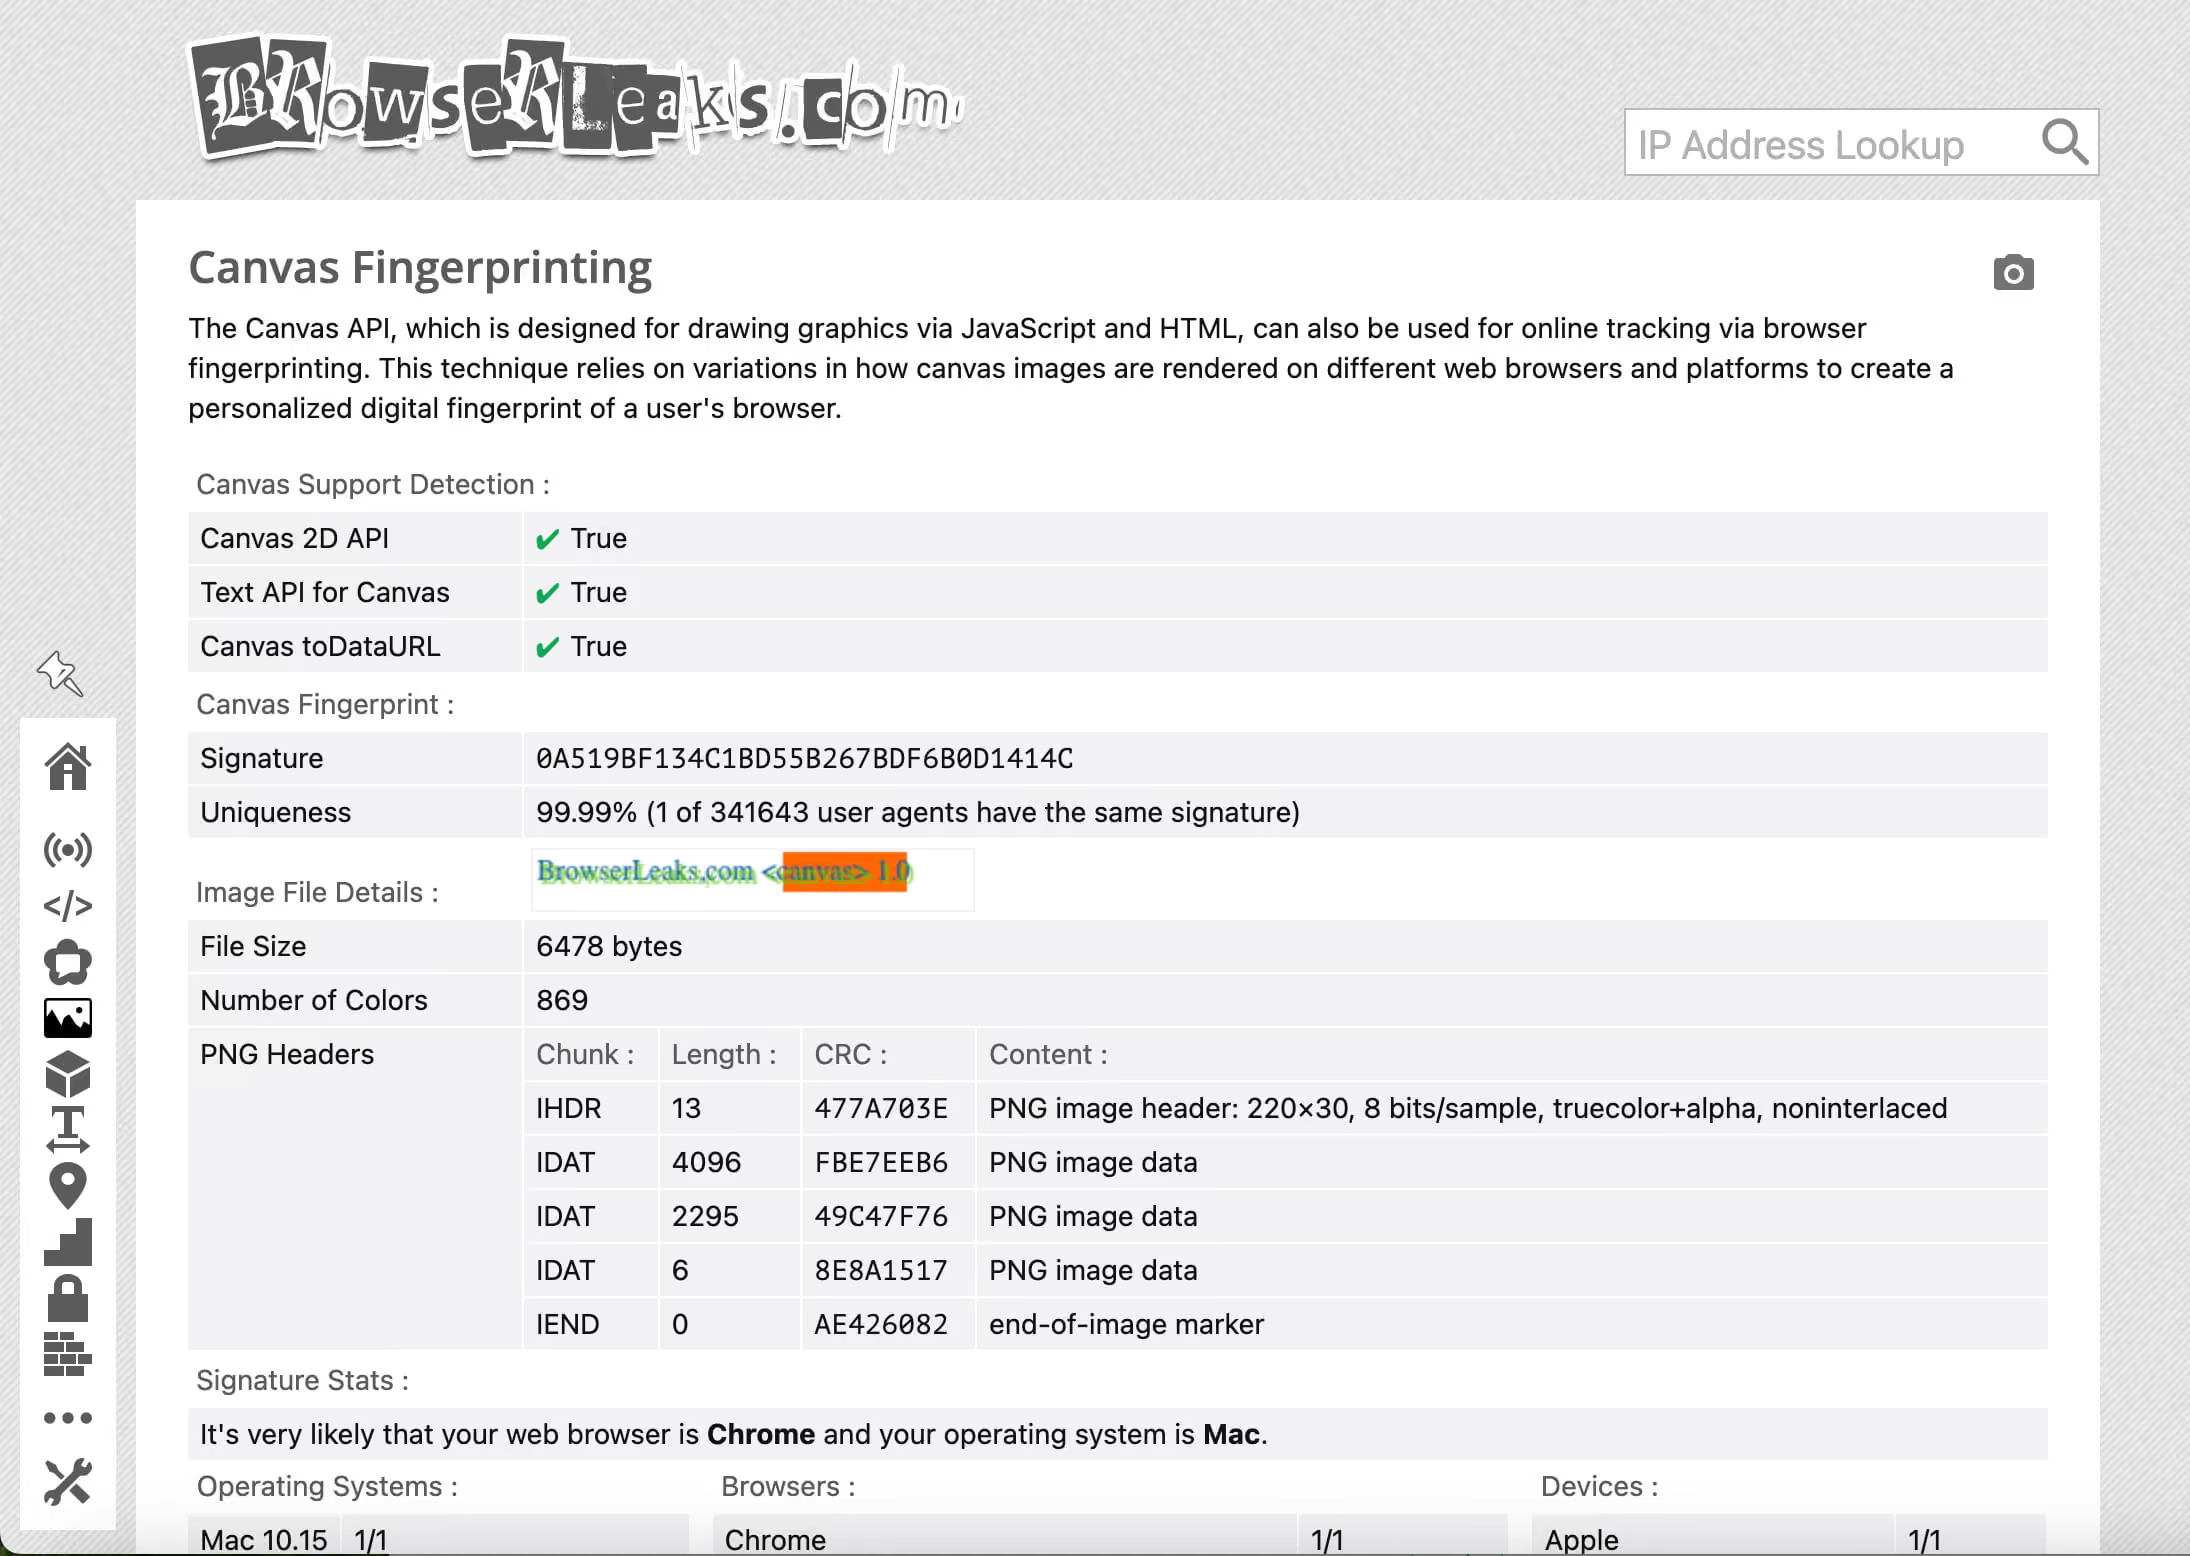
Canvas parmak izi nasıl çalışır:JavaScript, metin ve şekilleri çizmek için Canvas 2D API’sini çağırdığında, çıktı olan piksel dizisi CPU’nuzu, GPU’nuzu, grafik sürücü sürümünüzü, işletim sisteminizin font oluşturucusunu ve kenar yumuşatma motorunu içeren bir zincirden geçer. Zincirdeki her bileşen küçük ve deterministik farklar ekler: kayan nokta yuvarlama farkları, alt piksel çizim tercihleri, renk profili işleme. Bunların toplamı, diğer tüm donanım yapılandırmalarından hafifçe farklı bir görüntü üretir.
BrowserLeaks standart bir Canvas sahnesi çizer. Bu sahne genellikle birden fazla fontnde Unicode metin, geometrik şekiller ve gradyan dolgulardan oluşur. Ardından ham piksel verisini canvas.toDataURL() ile okur. Bu piksel dizisi (genellikle SHA-256 ile) özetlenerek kısa bir parmak izine dönüştürülür. Ortaya çıkan değerin özellikleri şunlardır:
- Deterministik: Donanımınız her seferinde aynı karması üretir
- Kalıcı: Çerezlerden, oturumlardan, IP adreslerinden veya tarayıcı ayarlarından bağımsızdır
- Yüksek entropili: Farklı donanım kombinasyonları arasında çakışma olasılığı son derece düşüktür
Canvas 2D çizim davranışını yakalarken WebGL, 3B çizim hattını doğrudan inceler. BrowserLeaks, WEBGL_debug_renderer_info değerini okuyarak ANGLE (NVIDIA GeForce RTX 4090 Direct3D11 vs_5_0 ps_5_0) gibi dizeleri çıkarır. Bu dize tam GPU modelini, sürücü arayüzünü ve shader model sürümünü verir. Hata ayıklama uzantısı etkin olmasa bile WebGL’in vertex ve fragment shader çalıştırması, donanıma özgü kayan nokta farklılıkları üretir ve bunlar kararlı bir parmak izine dönüştürülebilir.
2026’da büyük platformlar Canvas/WebGL karmalarıni bir oturumu yeniden tanıma sinyali olarak kullanıyor: tüm çerezleri temizleyip IP’nizi değiştirseniz bile eşleşen bir Canvas karması yeni oturumunuzu önceki kimliğinizle ilişkilendirir.
Font Algılama ve AudioContext
Font listeleme:Sistem fontları; işletim sistemi sürümüne, dil paketine, yüklü yazılımlara ve kullanıcının elle yaptığı kurulumlara göre yüklenir. Bir cihazda bulunan fontların bileşimi şaşırtıcı derecede benzersizdir. Standart bir Windows 11 kurulumunda öngörülebilir bir temel font seti bulunur. Adobe Creative Cloud yüklü bir geliştirici makinesi ise yüzlerce ek font getirir. Özel font yığınına sahip bir Linux sistemi ise bambaşka görünür.
BrowserLeaks fontları listelemek için iki yöntem kullanır:
- CSS tabanlı ölçüm: Gizli
<span>öğeleri, geniş bir aday listesindeki her fontla ve referans olarak bilinen bir yedek font kullanılarak oluşturulur. Font yüklüyse onunla çizilen metin, yedek fontla çizilen metinden farklı ölçülür; bu genişlik veya yükseklik farkı piksel düzeyindedir. Bu fark, açık bir font listeleme izni gerekmedengetBoundingClientRect()ile ölçülebilir. document.fonts.check()API’si: Modern tarayıcılar, font erişilebilirliğini doğrudan sorgulayabilenFontFaceSetAPI’sini sunar. Tarayıcılar 2025’te bunu izinlerin arkasına almaya başlamış olsa da CSS ölçüm yöntemi hâlâ her yerde kullanılabilir durumdadır.
Yaklaşık 50–100 fontluk bir kombinasyon, kullanıcıları tek başına neredeyse kesin biçimde tanımlayabilen bir benzersizlik puanı oluşturur. Diğer sinyallerle birlikte kullanıldığında istatistiksel belirsizliği tamamen ortadan kaldırır.
AudioContext parmak izi:Web Audio API (AudioContext) sesi yazılım üzerinde işler, ancak bu işlem işletim sisteminin ses yığınından ve alttaki donanım arayüzlerinden geçer. BrowserLeaks, sinüs dalgası üreten bir OscillatorNode oluşturur, bunu bir DynamicsCompressorNode üzerinden geçirir ve ortaya çıkan kayan noktalı dalga biçimi tamponunu okur.
Sıkıştırma algoritmasının aritmetiği; CPU mimarilerine (x86 ve ARM), kayan nokta birimlerine ve işletim sistemi ses alt sistemlerine göre farklı uygulanır. Ortaya çıkan küçük sayısal farklar, yani bir kayan noktalı sayının 15. ondalık basamağındaki farklar, oturumlar arasında sabittir ve donanım ile işletim sistemi kombinasyonunuzu benzersiz biçimde tanımlar. Bu teknik hiçbir izin gerektirmez ve 100 milisaniyenin altında sessizce çalışır.
2026 Güncellemesi: TLS (JA3/JA4) ve HTTP/2 Parmak İzi
Bu, son iki yılda tarayıcı parmak izi alanındaki en önemli gelişmedir ve çoğu kullanıcının ve aracın tamamen gözden kaçırdığı gelişmedir.
TLS parmak izi aslında neyi yakalar?Tarayıcınız her HTTPS bağlantısı kurduğunda işe bir TLS el sıkışması ile başlar. İstemci (tarayıcınız), sunucuya bir ClientHello mesajı gönderir. Bu mesaj şunlardan oluşan yapılandırılmış bir liste içerir:
- Desteklenen şifre paketleri (cipher suites) — istemcinin kullanabileceği kriptografik algoritmalar, tercih sırasına göre
- TLS uzantıları — sunucu adı belirtimi (SNI), anahtar paylaşım grupları, imza algoritmaları ve daha fazlası dahil ek görüşme parametreleri
- Uzantı sıralaması — uzantıların ClientHello bayt akışında görünme sırası
JA3 algoritması (Salesforce, 2017) bu alanları 32 karakterlik bir MD5 parmak izine dönüştürür. JA3, tarayıcı ayarlarınızı okumaz. TLS el sıkışmanızın gerçek bayt yapısını soket düzeyinde okur. Bu da parmak izinin tarayıcı arayüz katmanını değil, alttaki TLS kütüphanesini (ör. Chromium’daki BoringSSL, Firefox’taki NSS) tanımladığı anlamına gelir.
JA4 ve JA4+ (2024–2025):FoxIO tarafından geliştirilen JA4, JA3’ün sınırlamalarını giderir ve 2025–2026’da Cloudflare, Akamai, F5 ve çoğu büyük CDN/WAF sağlayıcısı tarafından benimsenen baskın standart hâline gelmiştir. JA4’ün getirdiği iyileştirmeler şunlardır:
- JA4 — şifre paketi sıralamasını, TLS sürümünü, uzantı türlerini ve ALPN (Application-Layer Protocol Negotiation) değerlerini çakışmaya daha dayanıklı bir biçimde yakalar
- JA4+ — parmak izini tam TLS uzantı sıralamasını ve değerlerini içerecek şekilde genişletir; bu da tek tek alanların sırasını değiştirerek veya rastgeleleştirerek taklit etmeyi belirgin biçimde zorlaştırır
- JA4H — özellikle HTTP/1.1 başlıklarının parmak izini çıkarır
- JA4S — sunucu tarafında tanımlama için TLS ServerHello mesajının parmak izini çıkarır
HTTP/2 bağlantıları, ikisi de uygulamaya özgü değerler ve sıralama içeren bir SETTINGS çerçevesi ve bir HEADERS çerçevesiyle başlar. Chromium’un HTTP/2 uygulaması belirli değerlerle belirli bir SETTINGS parametre dizisi gönderir. Firefox farklı bir dizi gönderir. curl bir başkasını gönderir. Python’un httpx kütüphanesini kullanan otomatik bir betik ise yine farklı bir dizi gönderir.
Bu durum, tarayıcınızın User-Agent dizesinden veya JavaScript ortamından tamamen bağımsız bir ağ katmanı kimlik sinyali oluşturur. User-Agent’ını Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/130.0.0.0 Safari/537.36 olarak doğru biçimde taklit eden ama bir Chromium otomasyon derlemesinin HTTP/2 SETTINGS çerçevesini kullanan bir bot, HTTP/2 parmak izlerini okuyan her sistem tarafından anında standart dışı olarak tanınır.
Cloudflare’in Bot Management’ı, PerimeterX (şimdiki adıyla HUMAN), DataDome ve Imperva; TLS ve HTTP/2 parmak izlerini 1. kademe tanımlama sinyali olarak kullanır. Gelen parmak izini, meşru tarayıcılara ait bilinen doğru parmak izlerinden oluşan bir kütüphaneyle karşılaştırırlar. Beyan edilen tarayıcı kimliği ile TLS parmak izi arasındaki uyuşmazlık, neredeyse anında tespite yol açan bir vektördür.
BrowserLeaks’in TLS parmak izi testi, JA3/JA4 karmanızın tam olarak ne olduğunu ve beyan ettiğiniz tarayıcı için beklenen parmak iziyle eşleşip eşleşmediğini gösterir. 2026’da çalıştırmanız gereken en önemli test budur.
Teknik Eşleştirme Tablosu: BrowserLeaks Testleri ve Gologin Koruması
| BrowserLeaks Test Kategorisi | Neyi Takip Eder | Gologin Nasıl Korur |
|---|---|---|
| IP / WebRTC Sızıntısı | STUN/ICE müzakeresi üzerinden açığa çıkan gerçek yerel ve genel IP adresleri; VPN yönlendirmesini işletim sistemi düzeyinde devre dışı bırakarak | Profil bazlı proxy bağlamasıyla gerçek zamanlı WebRTC sızıntı önleme; ICE candidate bilgisi gizlenir veya taklit edilerek yalnızca atanmış proxy IP’si döndürülür, böylece yerel ağ yapısı ifşa olmaz |
| JavaScript / Canvas | Canvas 2D ve WebGL shader çalıştırmasından deterministik bir piksel karması üreten donanımsal GPU render davranışı | Gerçek tarayıcı oturumlarından alınan gerçek cihaz profilleriyle Canvas noise ekleme; boş veya engellenmiş çıktı yerine, gerçek kullanıcı donanımıyla uyumlu, istatistiksel olarak makul ve tutarlı değerler döndürür |
| Fontlar ve Özellikler | CSS genişlik ölçümü yöntemleri ve FontFaceSet API ile listelenen, sistemde kurulu font kombinasyonları; Web API yüzeyinin kullanılabilirliği ve davranışı | Belirtilen işletim sistemi ve dil ayarıyla uyumlu, profil bazlı özel font seti ekleme; font listeleme, ana makinenin gerçek font kitaplığı yerine gerçekçi ve kendi içinde tutarlı bir set döndürür |
| TLS (JA3/JA4) | Şifre paketi sırası, uzantı türleri ve ALPN değerleri dahil SSL/TLS ClientHello bayt yapısı; HTTP/2 SETTINGS ve HEADERS frame parmak izleri | Gerçek bir Chrome veya Firefox sürümüyle yapısal olarak birebir aynı ClientHello üreten yerel TLS motoru emülasyonu; SETTINGS frame değerleri ve sıralaması yaklaşık olarak değil, meşru tarayıcı davranışıyla tam olarak eşleşir |
| AudioContext | Donanım DSP’sinden ve işletim sistemi ses yığınının çalışmasından kaynaklanan kayan noktalı ses dalga formu farklılıkları | Boş veya tekdüze çıktı nedeniyle anomali tespitini tetiklemeden, profil başına tutarlı ve cihaza uygun dalga formu değerleri döndüren ses parmak izi taklidi |
| Navigator / Platform | navigator.platform, navigator.hardwareConcurrency, navigator.deviceMemory, navigator.languages ve eklenti listeleme |
Kendi içinde tutarlı değerlerle tam navigator nesnesi taklidi; hardwareConcurrency ve deviceMemory, sinyaller arası uyumsuzlukları önlemek için belirtilen cihaz sınıfıyla eşleştirilir |
BrowserLeaks Testini Geçmek: Engelleme mi, Taklit mi?
Tarayıcı parmak izi tespitiyle başa çıkmak için iki yaklaşım var. Biri işe yarıyor. Diğeri ise sizi hiçbir şey yapmamaktan bile daha kolay fark edilir hale getiriyor.
Engelleme Neden Başarısız Olur ve Ters Teper
uBlock Origin, Privacy Badger, NoScript ve Canvas Blocker gibi gizlilik eklentileri engelleme yaklaşımını benimser. Bir parmak izi betiği canvas.toDataURL() çağrısı yaptığında, bu eklentiler çağrıyı yakalar ve boş bir değer, null değer ya da rastgele bir piksel dizisi döndürür.
Kulağa iyi bir gizlilik alışkanlığı gibi geliyor. Pratikte ise dolandırıcılık önleme sistemlerinin elindeki en güvenilir tespit sinyali bu.
Nedeni şu: JavaScript API’lerini engellemek başlı başına son derece anormal bir davranıştır. Gerçek kullanıcıların kabaca %0,1’inde Canvas API engelleme açıktır. Bir dolandırıcılık önleme sisteminin risk modeli, Canvas API’sinin null döndürdüğü bir tarayıcı gördüğünde karşısında “gizliliğe önem veren bir kullanıcı” görmez. Bot trafiği, hesap dolandırıcılığı ve otomatik veri kazıma ile ilişkili bir davranış örüntüsü görür. “Korumanız” sizi en yüksek riskli davranış grubuna yerleştirmiş olur.
Aynısı şunlar için de geçerlidir:
- Font engelleme — boş bir font listesi veya minimum düzeyde bir set döndürmek, hiçbir meşru işletim sistemi + tarayıcı kombinasyonuyla eşleşmez
- WebRTC’yi devre dışı bırakma — Firefox’ta
about:configüzerinden WebRTC’yi kapatmak (media.peerconnection.enabled = false) hiç ICE candidate döndürmez; bu, gerçek kullanıcı popülasyonlarında istatistiksel olarak sıfıra yakındır - User-Agent rastgeleleştirme — alttaki TLS parmak izini değiştirmeden UA dizesini döndürmek, kolayca tespit edilen doğrudan bir uyumsuzluk yaratır
- Betik engelleme — engellenen betikleri tespit eden siteler çoğunlukla düşük kaliteli içerik sunar, CAPTCHA tetikler veya herhangi bir etkileşim başlamadan oturumu tamamen engeller
Engelleme modeli, parmak izi almayı bastırılması gereken bir tehdit olarak görür. Dolandırıcılık önleme sistemleri, engellemenin saldırgan bir tepki olduğunu bildikleri için özellikle bu amaçla geliştirilmiştir ve engellemeye buna göre yaklaşır.
Spoofing Neden İşe Yarar: Kalabalığın İçinde Fark Edilmemek
Gologin’in yaklaşımı mimari açıdan farklıdır. Parmak izi API çağrılarını engellemek yerine, bu çağrıları yakalar ve kitle kaynaklı, makul ve kendi içinde tutarlı değerler döndürür; böylece tarayıcı profili meşru bir kullanıcıdan ayırt edilemez hale gelir.
Temel nokta şudur: Dolandırıcılık önleme sistemleri parmak izlerini sahte oldukları için işaretlemez. Anormal oldukları için işaretler. Windows 11 üzerinde GeForce RTX 3070 ekran kartıyla Chrome 130 kullanan gerçek bir kullanıcı, belirli ve beklenen bir parmak izi değerleri kümesi üretir. Sizin spoofing uygulanmış profiliniz de bu değerleri her API çağrısında tutarlı biçimde ve doğru sinyaller arası uyumla döndürüyorsa, işaretlenecek bir şey kalmaz.
Gologin bunu birkaç mekanizmayla sağlar:
- Gerçek cihaz profili veritabanı: Parmak izi değerleri, gerçek donanım üzerinde çalışan gerçek tarayıcı oturumlarından alınır. Aldığınız Canvas karması, gerçek bir Chrome sürümünü çalıştıran gerçek bir GPU’dan gelir. Bu, üretilmiş veya rastgele oluşturulmuş değerlerden temelde farklıdır.
- Sinyaller arası tutarlılığın zorunlu kılınması:
Windows 11 / Chrome 130 / Intel Core i7 / 16GB RAMolarak tanımlanan bir profil; Intel’in ses yığınıyla uyumlu AudioContext değerleri, standart bir Windows 11 + Chrome kurulumuyla eşleşen font kümeleri, tanımlanan donanım sınıfına uyan navigator değerleri ve Chrome 130’un BoringSSL uygulamasıyla eşleşen bir TLS parmak izi döndürür. Her sinyal aynı hikâyeyi anlatır. - Yerel TLS motoru davranışı: Gologin, HTTP başlıklarını sonradan değiştirmez. TLS el sıkışmalarını, hedef tarayıcının gerçek şifre paketi sıralamasını ve uzantı yapısını kullanarak oluşturur. Cloudflare’e ulaşan JA4 karması, Chrome 130’un bilinen ve doğru parmak iziyle eşleşir; çünkü yapısal olarak Chrome’un kendi ürettiği şekilde üretilir.
- Tutarlı kalıcılık: Aynı profil, oturumlar arasında aynı parmak izi değerlerini döndürür. Bu çok önemlidir; gerçek kullanıcıların Canvas karmaları ziyaretten ziyarete değişmez. Her yüklemede farklı Canvas değerleri döndüren bir profil, tam olarak olduğu şeye benzer: rastgeleleştirme denemesi.
Stratejik sonuç basittir. BrowserLeaks, Canvas API’nizin null veya bilinen bir engelli değer döndürdüğünü gösteriyorsa, gelişmiş her dolandırıcılık önleme sistemi oturumunuzu çoktan işaretlemiştir. BrowserLeaks, Canvas karmanızın makul bir donanım profiliyle eşleştiğini, TLS parmak izinizin Chrome’un bilinen imzasıyla uyuştuğunu ve WebRTC adaylarınızda yalnızca tanımladığınız proxy IP’sinin göründüğünü gösteriyorsa, platformun gözünde siz sıradan bir kullanıcısınız.
BrowserLeaks SSS
1. BrowserLeaks testinin temel amacı nedir?
BrowserLeaks testi, tarayıcınızın IP adresinizin dışında web sitelerine açtığı tüm sinyalleri denetler ve dijital kimliğinizin oturumlar arasında benzersiz biçimde izlenip izlenemeyeceğini ya da birbirine bağlanıp bağlanamayacağını belirler.BrowserLeaks özellikle şunları inceler:
- WebRTC sızıntısı: Gerçek IP adresinizin, tarayıcının eşler arası ağ API’si üzerinden sızıp sızmadığı ve VPN’inizi atlayıp atlamadığı
- Canvas ve WebGL parmak izleri: GPU’nuzun donanım düzeyindeki render davranışından türetilen hash; her donanım yapılandırmasına özgüdür ve oturumlar arasında kalıcıdır
- TLS/JA4 parmak izleri: Tarayıcınızı ağ protokolü düzeyinde tanımlayan kriptografik el sıkışma imzası; JavaScript veya başlık manipülasyonundan bağımsızdır
- Font listeleme ve sistem API erişimi: Sistem fontlar ile kullanılabilir tarayıcı API’lerinin birleşimi, neredeyse benzersiz bir tanımlayıcı oluşturur
- Ses donanımı zamanlaması: Ses işleme yığınınızdan kaynaklanan kayan noktalı dalga biçimi kalıntıları
Testin amacı, izleme altyapısının tarayıcınız hakkında tam olarak neler görebildiğini göstermektir. Böylece gizlilik veya anti-detect kurulumunuzun gerçekten etkili olup olmadığını değerlendirebilirsiniz. BrowserLeaks testini geçmek, parmak izinizin tutarlı, anormal olmayan ve makul bir gerçek kullanıcı profiliyle uyumlu olduğu anlamına gelir.
2. Premium bir VPN, BrowserLeaks WebRTC tespitine karşı koruma sağlar mı?
Hayır. Premium bir VPN, IP adresinizi ağ yönlendirme katmanında gizler; ancak WebRTC sızıntıları tarayıcı API katmanında gerçekleşir ve çoğu VPN’in tarayıcı içi API çağrılarını yakalayacak bir mekanizması yoktur.Teknik açıdan sorun şu zincirle ortaya çıkar:
- Tarayıcınız, bir STUN sunucusu yapılandırılmış şekilde
new RTCPeerConnection()çağrısı yapar - Tarayıcının ICE ajanı, işletim sisteminin ağ yığınından mevcut tüm arayüz adreslerini ister
- İşletim sistemi, VPN tüneli isteği yakalamadan önce gerçek WAN IP’nizi ve LAN IP’nizi döndürür
- Bu “adaylar” STUN sunucusuna iletilir ve testi yapan sayfanın JavaScript bağlamına geri döner
Sonuç: BrowserLeaks’in WebRTC testi, VPN aktifken ve standart bir IP denetleyicisinde temiz bir sonuç görünürken bile ICE adayları tablosunda gerçek ev veya veri merkezi IP adresinizi gösterir.
İstisnalar: WebRTC API çağrılarını açıkça engelleyen tarayıcı düzeyindeki VPN uzantıları (işletim sistemi düzeyindeki VPN istemcileri değil) veya yerleşik WebRTC yönetimine sahip tarayıcılar bu sızıntıyı önleyebilir. Gologin bunu, WebRTC davranışını profil düzeyinde atanan proxy’ye bağlayarak çözer; ICE adayları yalnızca proxy’nin IP’sini döndürür.
3. BrowserLeaks’te JA3/JA4 parmak izi nedir?
JA3/JA4 parmak izi, tarayıcınızın TLS ClientHello mesajının karmasıdır. Bu mesaj, her HTTPS bağlantısının açılış el sıkışmasıdır. Bağlantıyı kuran tarayıcı motorunu ve TLS kütüphanesini, User-Agent dizelerinden, JavaScript’ten ya da taklit edilebilen diğer başlıklardan bağımsız olarak tanımlar.JA3 (2017), TLS ClientHello mesajındaki beş alanın karmasını alır: TLS sürümü, şifre paketleri (cipher suites), TLS uzantıları, eliptik eğriler ve eliptik eğri nokta biçimleri. Çıktı, 32 karakterlik bir MD5 karmasıdır. Örnek: Windows üzerindeki Chrome 130 tutarlı ve bilinen bir JA3 karması üretir.
JA4 (2024–2026), JA3’ü geliştirir. ALPN uzantı değerlerini (istemcinin hangi protokolleri desteklediğini: h2, http/1.1), uzantı türü sayılarını ve sıralama bilgisini daha yapılandırılmış, çakışmaya daha dayanıklı bir biçimde yakalar. Cloudflare, Akamai ve büyük bot tespit platformları tarafından yaygın olarak benimsenmiştir.
BrowserLeaks testleri için neden önemli: Bir otomasyon çerçevesi (Playwright, Puppeteer, Selenium), bir headless tarayıcı ya da standart dışı bir Chromium derlemesi kullanıyorsanız, JA4 karmanız taklit ettiğiniz tarayıcının bilinen doğru karmasıyla eşleşmez. Bot karşıtı sistemler bu uyuşmazlığı anında işaretler. BrowserLeaks güncel JA4 karmanızı gösterir; böylece bunun bildirdiğiniz tarayıcı için beklenen değerle eşleşip eşleşmediğini doğrulayabilirsiniz.
4. Tarayıcım neden “benzersiz” bir Canvas parmak izi gösteriyor?
Tarayıcınız benzersiz bir Canvas parmak izi gösterir, çünkü GPU modelinizin, grafik sürücü sürümünüzün, işletim sisteminizin ve font oluşturucunuzun birleşimi, diğer tüm donanım yapılandırmalarından farklı bir piksel düzeyinde render çıktısı üretir ve bu fark deterministik olarak ölçülebilir.Canvas API, donanımınızın grafik işlem hattını kullanarak bir piksel arabelleğine çizim yapar. Aynı talimatlar (aynı metin, şekiller ve renkler) işlense bile iki makine, alt piksel düzeyinde farklı değerlere sahip piksel dizileri üretir. Bunun nedenleri şunlardır:
- Shader işlem hattındaki GPU’ya özgü kayan noktalı aritmetik
- Sürücü düzeyinde kenar yumuşatma (anti-aliasing) ve gama düzeltme davranışı
- Metin piksel düzenini farklılaştıran işletim sistemi font oluşturma motoru (Windows’ta DirectWrite, macOS’ta Core Text, Linux’ta FreeType)
- Renk profili ve ICC kalibrasyonu farklılıkları
BrowserLeaks Canvas parmak izinizi “benzersiz” olarak raporladığında, karmanızın bilinen parmak izlerinden oluşan referans veritabanında bulunmadığı anlamına gelir. Bu mutlaka bir sorun değildir; birçok donanım yapılandırması meşru biçimde nadirdir. Asıl önemli nokta tutarlılıktır: Canvas parmak izi, aynı tarayıcı aynı donanımda her çalıştığında aynı karması vermelidir. Testler arasında değişen bir parmak izi, aktif engellemeye ya da rastgeleleştirmeye işaret eder ve bu da başlı başına bir tespit sinyalidir.
5. Gologin gibi bir anti-detect tarayıcı BrowserLeaks sonuçlarını güvenli şekilde nasıl taklit edebilir?
Gologin, BrowserLeaks sonuçlarını alışılmış anlamda “sahte” göstermez; gerçek parmak izinizin yerine, gerçek kullanıcı donanımından alınmış, kendi içinde tutarlı gerçek bir parmak izi koyar. Böylece profiliniz istatistiksel olarak meşru bir tarayıcı oturumundan ayırt edilemez hale gelir.
Temel fark, taklit etme (spoofing; gerçek dünyada makul değerler döndürme) ile engelleme (null, boş ya da rastgele değerler döndürme) arasındadır. Dolandırıcılık karşıtı sistemler hem engellemeyi hem de tutarsız taklidi tespit edecek şekilde eğitilmiştir. Gologin bunu dört düzeyde ele alır:
- Canvas ve WebGL: Gologin, cihaz profili veritabanındaki gerçek GPU render verilerinden türetilmiş bir Canvas parmak izi uygular. Hash gerçektir; gerçek bir GPU’dan gelmiştir. Aynı profil için oturumlar arasında tutarlıdır ve bir siteyi yeniden ziyaret eden gerçek bir kullanıcının davranışıyla örtüşür.
- TLS/JA4: Gologin, hedef tarayıcı sürümünün gerçek şifre paketi sıralamasını ve uzantı yapısını kullanarak TLS ClientHello mesajları üretir. Sunucuya ulaşan JA4 karması, gerçek bir Chrome 130 kurulumunun üreteceği karmayla aynıdır, çünkü aynı yapısal mantıkla oluşturulur.
- WebRTC: ICE aday toplama işlemi profil düzeyinde kontrol edilir. WebRTC yığını aday olarak yalnızca atanmış proxy IP’sini döndürür; yerel ağ (LAN) adresleri açığa çıkmaz.
- Sinyaller arası tutarlılık: Taklit edilen her değer, bildirilen profile göre doğrulanır.
Windows 11 / Chrome 130 / 8-core Intelprofili; navigator, font, ses ve Canvas değerlerini bu donanım sınıfıyla tutarlı üretir. API’ler arasında birbiriyle çelişen, rastgele atanmış değerler kullanılmaz.
Sonuç: BrowserLeaks, sızıntı göstergesi içermeyen, olağandışı engelleme sinyali taşımayan ve parmak izi değerleri bilinen doğru donanım yapılandırmalarıyla eşleşen tutarlı ve makul bir profil gösterir.
Sonuç: Test BrowserLeaks, Çözüm Gologin
BrowserLeaks, paranoyak kullanıcıların ilgilendiği uç senaryolar için bir araç değildir. 2026’da birden fazla hesap yöneten, affiliate trafiğini yöneten, rakip analizi yapan veya herhangi bir web otomasyon akışı çalıştıran herkesin ön koşul olarak geçmesi gereken temel bir tanılama testidir.
Test yüzeyi ciddi ölçüde genişledi. TLS katmanındaki JA4 parmak izi sayesinde, headless otomasyon tek bir JavaScript satırı çalışmadan önce ağ soketi düzeyinde tespit edilebiliyor. Canvas ve AudioContext parmak izleri, VPN’iniz ya da tarayıcı ayarlarınız ne olursa olsun donanımınızın tanımlanabilir olduğu anlamına gelir. WebRTC sızıntıları ise proxy yapılandırmanızdan bağımsız olarak gerçek IP adresinizin çoğu zaman görünür olduğunu gösterir.
BrowserLeaks testini geçmek için engellenmiş ya da rastgele üretilmiş değil, tutarlı ve donanımla birebir uyumlu bir profil gerekir. Gologin tam olarak bunu sunar: TLS el sıkışmasından JavaScript API yüzeyine kadar parmak izi katmanlarının her birine tek ve kendi içinde tutarlı bir kimlik gösteren tarayıcı profilleri oluşturur.
Yukarıdaki BrowserLeaks testini çalıştırın. JA4 karmanızı kontrol edin. Canvas parmak izinizi kontrol edin. WebRTC adaylarınızı kontrol edin. Ardından neyi düzeltmeniz gerektiğini ve bunun neden önemli olduğunu tam olarak öğrenirsiniz.


