
Ulasan BrowserLeaks 2026: Panduan Lengkap Tes Fingerprint Browser
Coba Gologin gratis
Anda sudah menyalakan VPN, mengecek IP, dan hasilnya bersih. Anda mengira diri Anda tak terlihat. Padahal tidak.
Di tahun 2026, pengecekan yang hanya berfokus pada IP ibarat memakai topeng tetapi lupa mengganti sepatu. Infrastruktur pelacakan modern, mulai dari lapisan bot management Cloudflare, Meta Pixel, hingga mesin anti-fraud di setiap platform e-commerce besar, tidak peduli dengan alamat IP yang tampak. Mereka memprofil fingerprint kriptografis dari TLS handshake, perilaku rendering canvas browser Anda di level GPU, dan waktu presisi hingga nanodetik dari audio stack sistem Anda. IP Anda adalah hal paling tidak menarik tentang diri Anda.
Alat yang biasa dipakai pengguna awam, seperti “IP checker” VPN gratis dan pemindai berbasis ekstensi browser, melewatkan 90% hal yang sebenarnya membuat sesi Anda ditandai, diblokir, atau dikaitkan dengan sesi sebelumnya. BrowserLeaks adalah alat yang tidak melewatkan apa pun.
Selama bertahun-tahun, BrowserLeaks menjadi standar emas untuk pengujian fingerprint browser tingkat lanjut, dan di tahun 2026 alat ini tetap menjadi alat audit privasi paling lengkap dan paling jujur secara teknis yang tersedia untuk publik. Alat ini tidak menyembunyikan kenyataan pahit. Jika pengaturan Anda bocor, BrowserLeaks akan selalu menemukannya.
Panduan ini ditujukan bagi Anda yang perlu mengetahui dengan tepat apa itu BrowserLeaks, bagaimana setiap pengujiannya bekerja di level protokol, apa arti hasilnya, dan bagaimana menindaklanjutinya.
Uji profil browser Anda saat ini langsung menggunakan instance native yang disematkan di atas sebelum melanjutkan membaca.
Apa Itu BrowserLeaks dan Bagaimana Cara Kerjanya di 2026?
BrowserLeaks adalah rangkaian alat diagnostik gratis berbasis browser yang secara sistematis menguji setiap JavaScript API, fitur browser, dan perilaku jaringan yang tersedia untuk merekonstruksi fingerprint lengkap yang diperlihatkan browser Anda ke web. Tanpa instalasi. Tanpa akun. Cukup buka, dan alat ini langsung membaca informasi yang disiarkan browser Anda tentang dirinya sendiri.
Evolusi dari IP Checker menjadi Laboratorium Fingerprint
Ketika BrowserLeaks pertama kali diluncurkan, pelacakan online masih tergolong sederhana: jaringan iklan terutama mengandalkan cookie pihak ketiga, dan “privasi” sebagian besar berarti menghapus cookie atau menyembunyikan IP. Pengecek kebocoran IP yang sederhana sudah cukup untuk sebagian besar model ancaman.
Sejak itu ekosistem pelacakan mengalami perubahan arsitektur yang mendasar. Cookie pihak ketiga secara efektif sudah ditinggalkan di semua browser utama. Tekanan regulasi (GDPR, CCPA, dan Regulasi Identitas Digital UE 2025) mendorong pengiklan dan platform membangun sistem identifikasi yang tidak bergantung pada cookie. Hasilnya adalah infrastruktur fingerprinting berlapis yang, pada sebagian besar implementasi, lebih persisten dan lebih presisi daripada cookie.
BrowserLeaks berkembang seiring perubahan ini. Di 2026, alat ini menguji lebih dari 20 permukaan fingerprinting yang berbeda, termasuk beberapa yang baru menjadi penting secara operasional dalam 18 bulan terakhir:
- Fingerprinting TLS/SSL handshake (JA3, JA4, JA4+) — mendeteksi library klien mana yang memulai koneksi di level protokol
- Fingerprinting HTTP/2 — menganalisis urutan frame HEADERS dan nilai frame SETTINGS untuk mengidentifikasi mesin browser yang mendasarinya
- Paparan topologi jaringan WebRTC — memetakan antarmuka jaringan internal, bahkan di balik NAT dan tunnel VPN
- Rendering level GPU lewat WebGL dan Canvas API — mengekstrak artefak rendering yang spesifik pada perangkat keras
- Analisis timing AudioContext — membaca perilaku audio stack di level perangkat keras
- Enumerasi permukaan Web API — mendeteksi API browser mana yang ada, tidak ada, atau berperilaku tidak semestinya
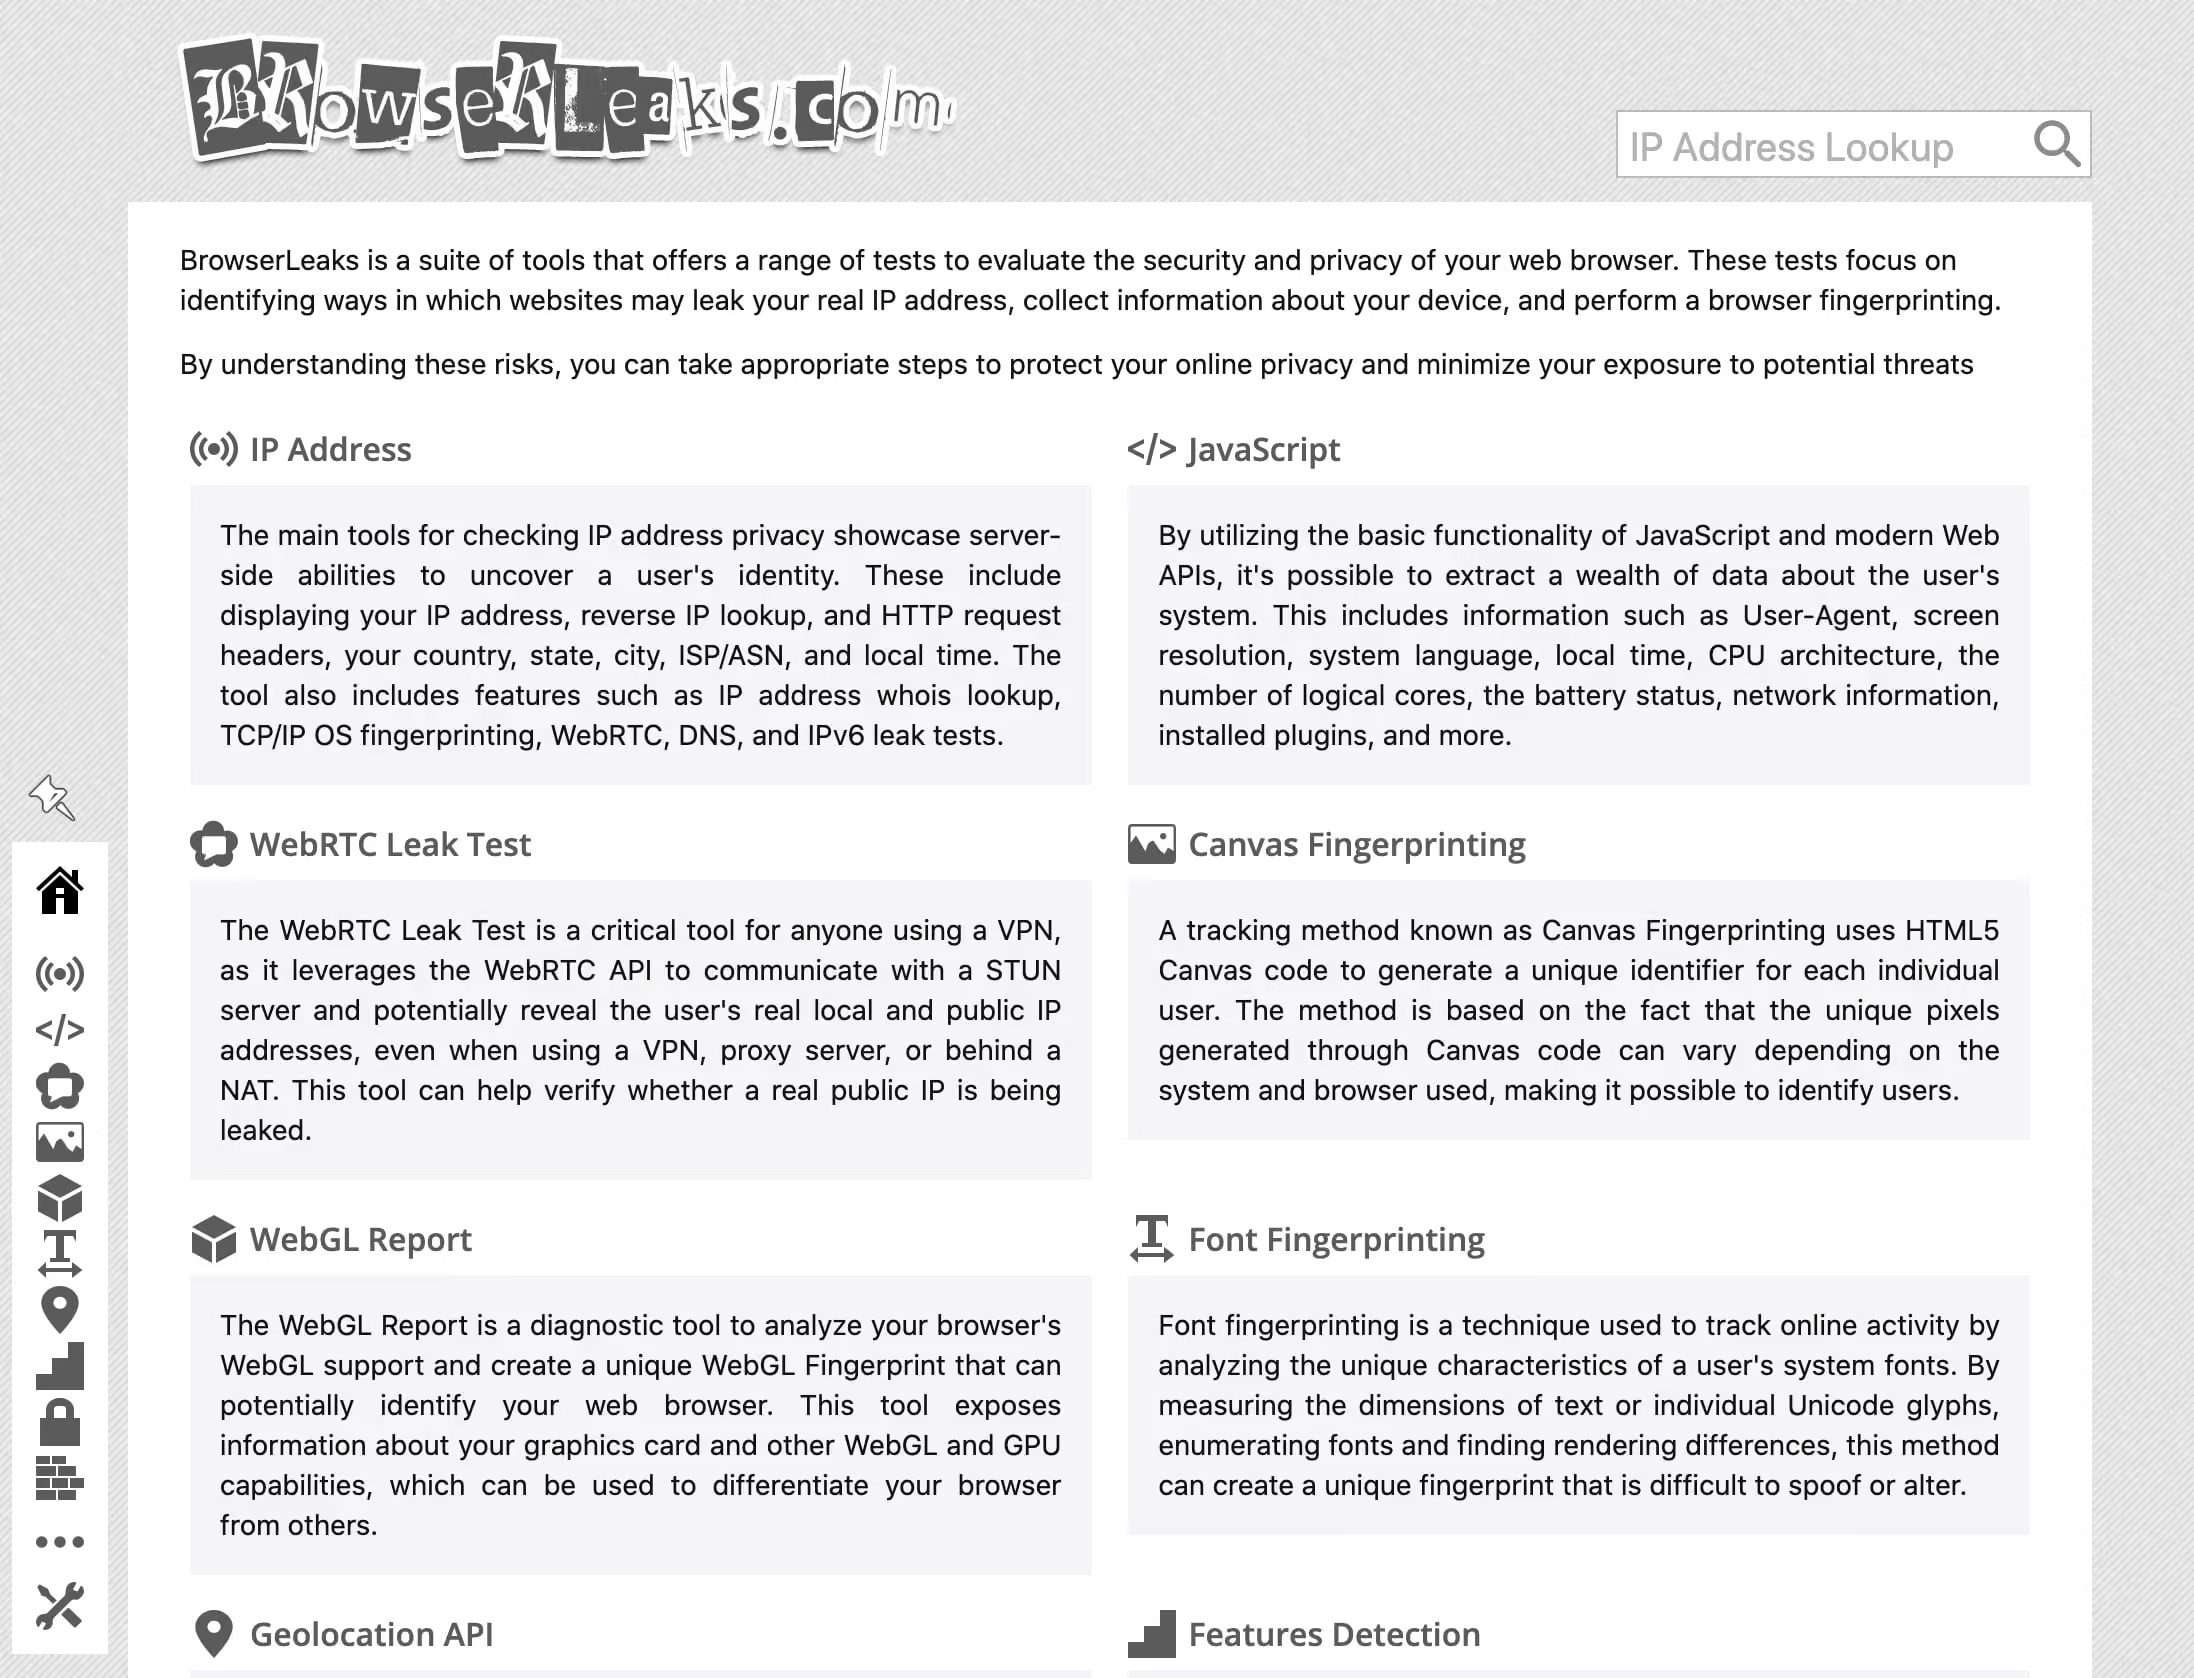
Keunggulan utama BrowserLeaks adalah transparansinya. Setiap pengujian menampilkan output mentah, yaitu data aktual yang dikirim browser Anda, bukan sekadar vonis “lulus/gagal” merah-hijau yang disederhanakan. Inilah beda antara alat diagnostik dan widget pemasaran.
Mengapa Pengecek Biasa Tidak Cukup
Alat “cek privasi” standar biasanya hanya memvalidasi tiga hal: IP yang terlihat, perkiraan geolokasi, dan apakah kueri DNS melewati penyedia yang Anda tentukan. Ini hanya sebagian kecil dari permukaan serangan yang terekspos.
Sebaliknya, BrowserLeaks bekerja di level JavaScript API. Alat ini memanggil RTCPeerConnection secara langsung untuk memicu negosiasi WebRTC, menjalankan operasi rendering OffscreenCanvas untuk menangkap output spesifik GPU, memanggil AudioContext.createOscillator() dan mengukur artefak floating-point dari gelombang yang dihasilkan, serta membaca navigator.fonts.query() untuk mengenumerasi font sistem. Semua ini bukan permintaan di level jaringan. Prosesnya berjalan sepenuhnya di dalam sandbox browser Anda, dan itulah sebabnya VPN tidak memberikan perlindungan sama sekali terhadapnya.
Dalam model ancaman 2026, lulus uji BrowserLeaks adalah prasyarat, bukan pelengkap, untuk setiap penggunaan yang melibatkan pengelolaan akun, pengumpulan data otomatis, pemasaran afiliasi, atau alur kerja apa pun yang sesi Anda berpotensi ditandai platform.
Pembahasan Mendalam: Pengujian BrowserLeaks Utama yang Wajib Anda Jalankan
Tes Kebocoran IP Address & WebRTC
Tes IP di BrowserLeaks melakukan dua hal yang tidak dilakukan oleh pemeriksa IP biasa. Pertama, tes ini mengecek IP publik Anda yang terlihat melalui saluran HTTP normal, yaitu IP yang sama yang dilihat situs web mana pun saat permintaan Anda tiba di servernya. Kedua, dan ini sangat penting, tes ini memulai negosiasi koneksi peer WebRTC untuk mengambil setiap alamat IP yang diungkap sistem Anda melalui protokol signaling STUN/TURN.
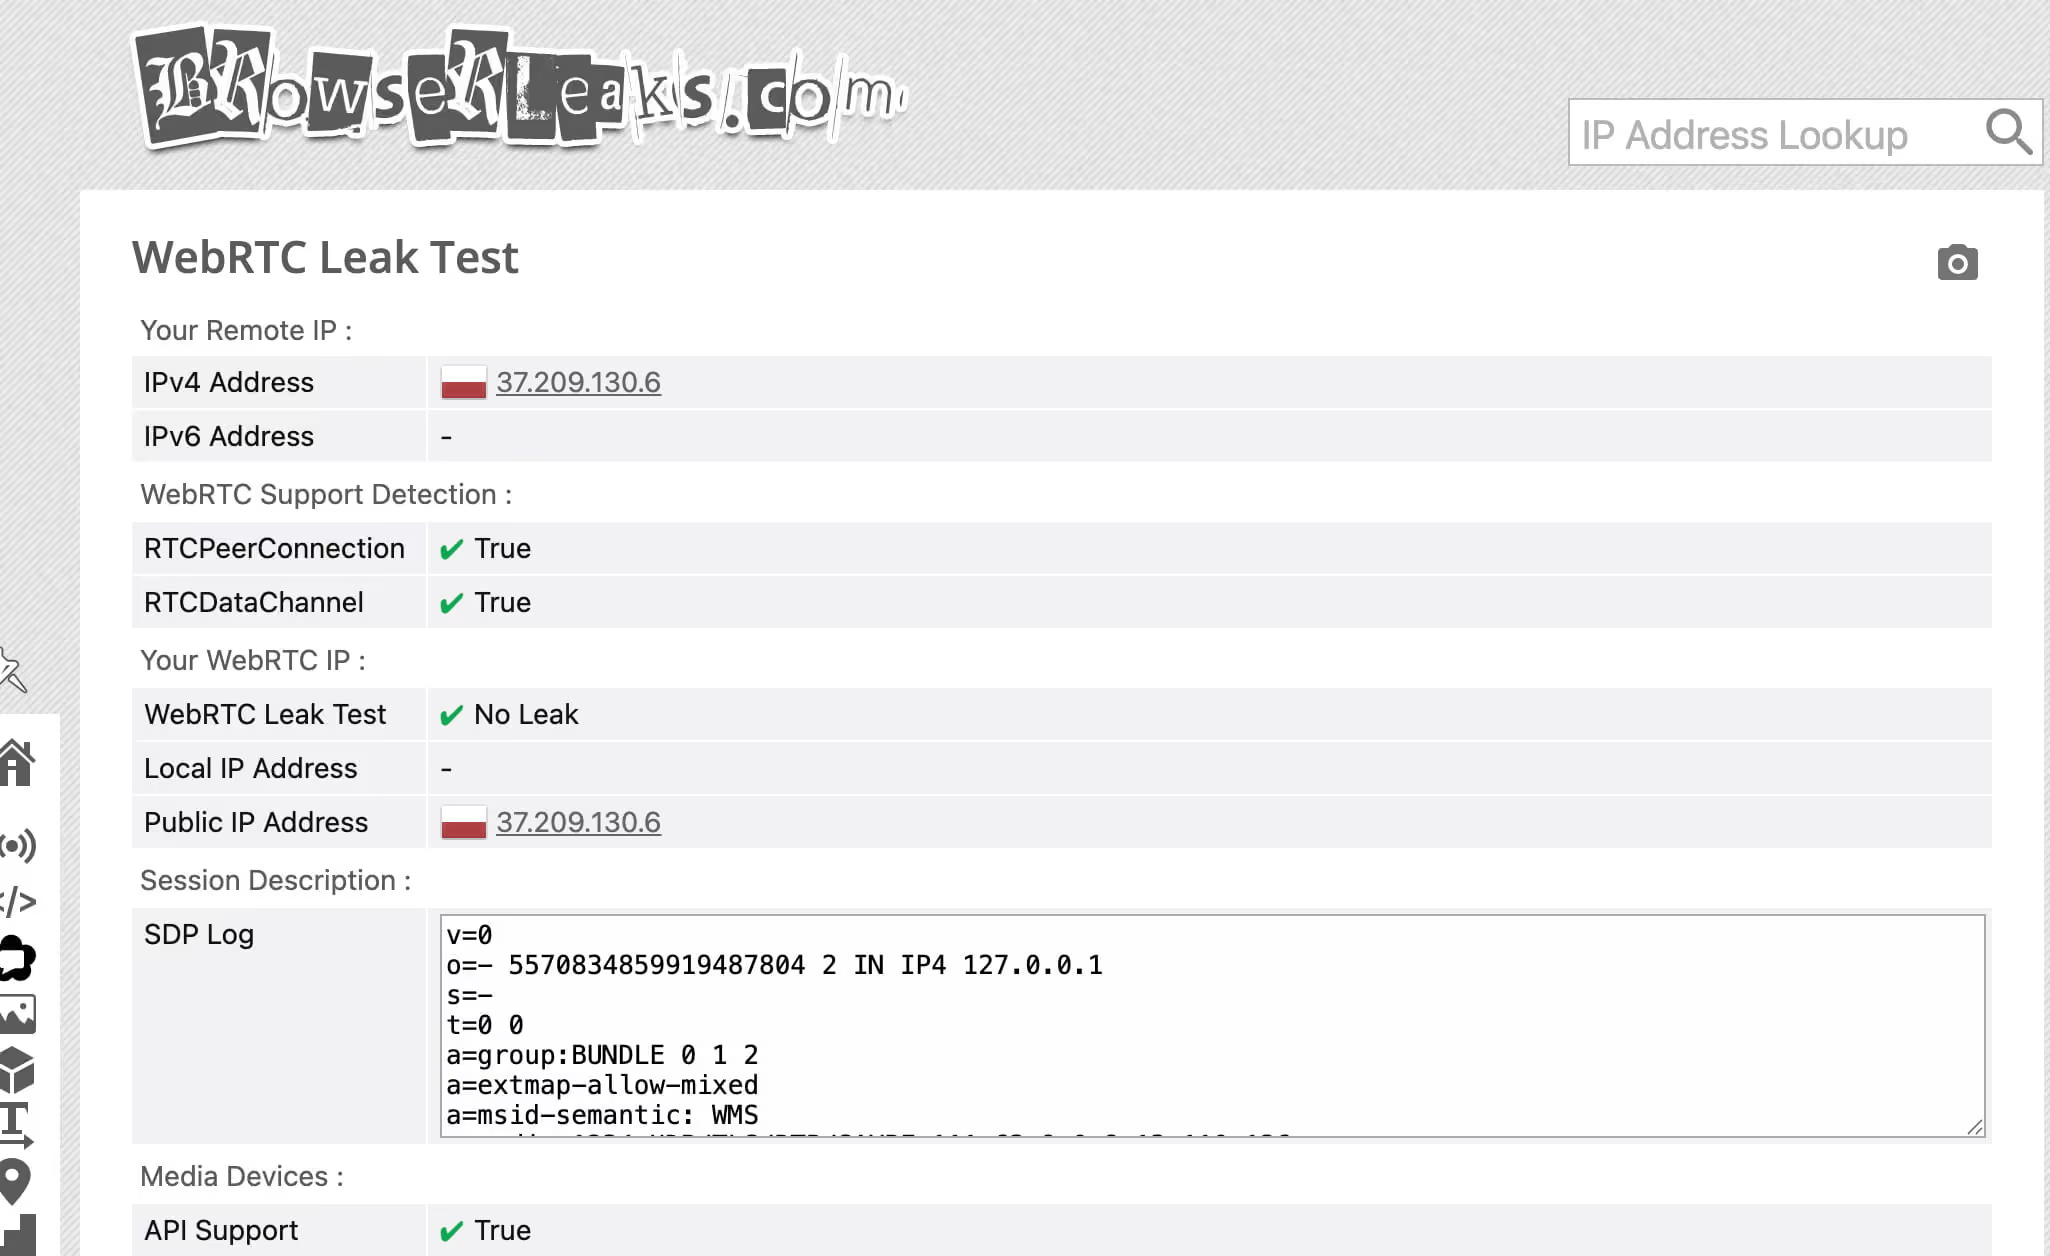
WebRTC (Web Real-Time Communication) adalah API bawaan browser yang dirancang untuk komunikasi audio, video, dan data peer-to-peer. Untuk membangun koneksi peer, WebRTC memakai protokol ICE (Interactive Connectivity Establishment), yang secara sistematis mengumpulkan setiap kandidat alamat jaringan yang bisa dipakai perangkat, termasuk alamat LAN lokal (192.168.x.x, 10.x.x.x), IP publik asli, dan alamat apa pun yang terlihat oleh server STUN yang dikonfigurasi.
Titik kegagalan utamanya: pada sebagian besar implementasi, WebRTC bekerja di bawah tabel routing VPN. Saat browser memanggil new RTCPeerConnection() dan ICE mulai mengumpulkan kandidat, network stack sistem operasi menjawab sebelum terowongan VPN mencegat permintaan tersebut. Akibatnya, IP residensial atau datacenter asli Anda, yang seharusnya disembunyikan VPN, terkirim langsung ke server STUN dan dikembalikan ke konteks JavaScript situs web mana pun yang menjalankan pengecekan ini.
Tes WebRTC BrowserLeaks membedakan:
- Kandidat IP publik: alamat WAN asli Anda, yang bisa melewati routing VPN
- Kandidat IP lokal: alamat LAN Anda (
192.168.x.x), yang bisa dipakai untuk mengidentifikasi topologi jaringan internal Anda - Kandidat mDNS: browser Chromium modern dapat mengaburkan sebagian IP lokal memakai identifier mDNS (misalnya
a1b2c3d4-xxxx.local), tetapi pengaburan ini diterapkan secara tidak konsisten dan dengan sendirinya bisa terdeteksi sebagai sinyal perilaku
VPN yang tidak menerapkan pencegatan permintaan WebRTC di level driver jaringan, atau browser yang tidak mengarahkan WebRTC melalui proxy, akan membocorkan IP asli Anda setiap kali. BrowserLeaks akan menunjukkan hal ini dengan jelas di tabel kandidat IP-nya.
Seperti apa hasil yang bersih: Kandidat IP publik hanya menampilkan IP server VPN/proxy Anda. Tidak ada kandidat IP lokal yang terlihat (atau pengaburan mDNS aktif). Tidak ada alamat IPv6 yang bocor, padahal VPN Anda hanya menerowongkan IPv4 (celah kebocoran IPv6 yang umum).
Fingerprinting Canvas & WebGL
Tes fingerprinting Canvas dan WebGL menyasar sesuatu yang tidak bisa ditangani oleh VPN, proxy, maupun ekstensi privasi standar: perilaku fisik GPU dan susunan driver grafis Anda.
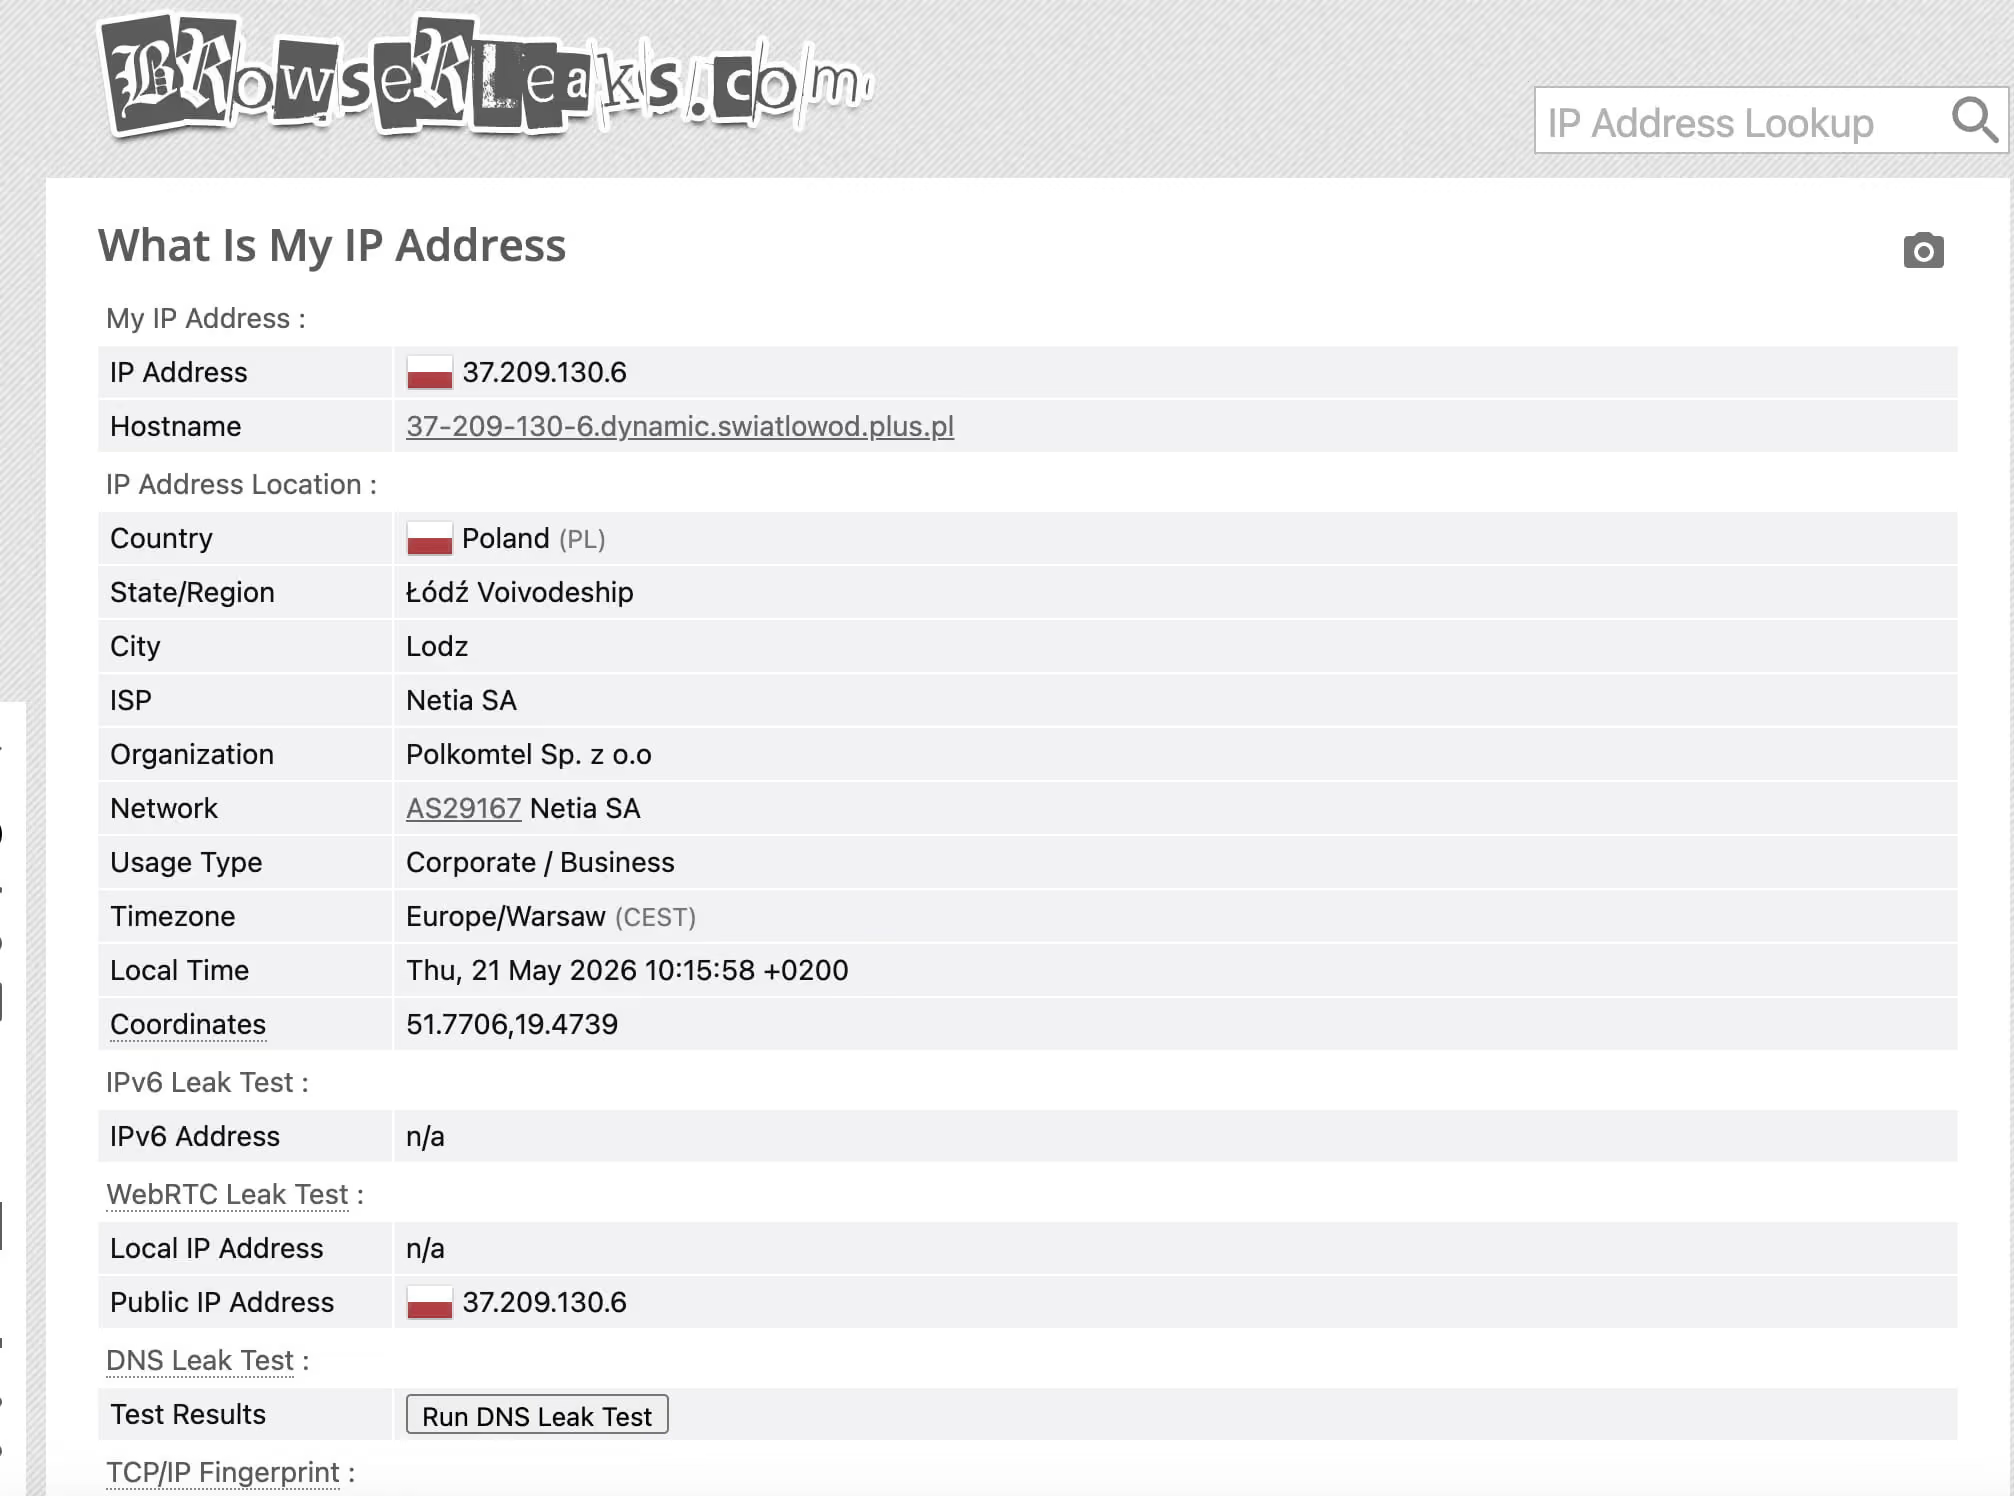
Cara kerja fingerprinting Canvas:Saat JavaScript memanggil Canvas 2D API untuk merender teks dan bentuk, array piksel hasilnya diproses melalui rantai yang mencakup CPU, GPU, versi driver grafis, font renderer sistem operasi, dan mesin anti-aliasing. Setiap komponen dalam rantai ini menimbulkan variasi kecil yang deterministik, seperti perbedaan pembulatan floating-point, pilihan rendering sub-piksel, dan penanganan profil warna, yang bersama-sama menghasilkan gambar dengan perbedaan halus dari konfigurasi perangkat keras lain.
BrowserLeaks merender scene Canvas standar, biasanya kombinasi teks Unicode dalam beberapa font, bentuk geometris, dan isian gradien, lalu membaca data piksel mentahnya melalui canvas.toDataURL(). Array piksel ini di-hash (umumnya SHA-256) menjadi fingerprint yang ringkas. Nilai yang dihasilkan bersifat:
- Deterministik: Perangkat keras Anda menghasilkan hash yang sama setiap kali
- Persisten: Tidak bergantung pada cookie, sesi, alamat IP, atau pengaturan browser
- Entropi tinggi: Probabilitas tabrakan (collision) di antara beragam kombinasi perangkat keras sangat rendah
Jika Canvas menangkap perilaku rendering 2D, WebGL langsung menyelidiki pipeline rendering 3D. BrowserLeaks membaca WEBGL_debug_renderer_info untuk mengambil string seperti ANGLE (NVIDIA GeForce RTX 4090 Direct3D11 vs_5_0 ps_5_0), yaitu model GPU yang persis, antarmuka driver, dan versi shader model. Bahkan tanpa ekstensi debug diaktifkan, eksekusi vertex dan fragment shader WebGL menghasilkan artefak floating-point khas perangkat keras yang bisa di-hash menjadi fingerprint yang stabil.
Pada 2026, platform-platform besar menggunakan hash Canvas/WebGL sebagai sinyal pemulihan sesi: bahkan setelah Anda menghapus semua cookie dan mengganti IP, hash Canvas yang cocok akan menautkan sesi baru Anda dengan identitas sebelumnya.
Deteksi Font & AudioContext
Enumerasi font:Font sistem terpasang berdasarkan versi OS, paket bahasa, aplikasi yang terinstal, dan instalasi manual oleh pengguna. Kombinasi font yang ada di sebuah perangkat sangatlah unik. Instalasi Windows 11 standar memiliki set dasar yang mudah ditebak. Komputer pengembang dengan Adobe Creative Cloud menambahkan ratusan jenis huruf khusus. Sistem Linux dengan susunan font kustom akan terlihat sama sekali berbeda.
BrowserLeaks menggunakan dua metode untuk mengenumerasi font:
- Pengukuran berbasis CSS: Elemen
<span>tersembunyi dirender dengan setiap font dari daftar kandidat yang besar, memakai font cadangan yang sudah diketahui sebagai acuan. Jika sebuah font terpasang, teks yang dirender dengannya akan berukuran berbeda dari tampilan font cadangan, yaitu selisih lebar atau tinggi dalam kisaran piksel. Hal ini bisa diukur lewatgetBoundingClientRect()tanpa izin khusus untuk membaca daftar font. - API
document.fonts.check(): Browser modern menyediakan APIFontFaceSetyang dapat langsung memeriksa ketersediaan font. Meski pada 2025 browser mulai membatasinya dengan izin, metode pengukuran CSS tetap tersedia di mana-mana.
Kombinasi sekitar 50–100 font yang terdeteksi menghasilkan skor keunikan yang dengan sendirinya sudah dapat mengidentifikasi pengguna dengan tingkat kepastian mendekati penuh. Bila dipadukan dengan sinyal lain, ambiguitas statistik pun hilang sepenuhnya.
Fingerprinting AudioContext:Web Audio API (AudioContext) memproses audio lewat perangkat lunak, tetapi pemrosesan itu berjalan melalui stack audio OS dan antarmuka perangkat keras di bawahnya. BrowserLeaks membuat OscillatorNode yang menghasilkan gelombang sinus, meneruskannya ke DynamicsCompressorNode, lalu membaca buffer gelombang floating-point yang dihasilkan.
Aritmetika algoritma kompresi ini diimplementasikan secara berbeda di berbagai arsitektur CPU (x86 vs ARM), unit floating-point, dan subsistem audio OS. Selisih numerik yang sangat kecil, yaitu perbedaan pada angka desimal ke-15 dari sebuah float, bersifat stabil antarsesi dan dapat mengidentifikasi kombinasi perangkat keras + OS Anda secara unik. Teknik ini tidak memerlukan izin apa pun dan berjalan diam-diam dalam waktu kurang dari 100 milidetik.
Pembaruan 2026: Fingerprinting TLS (JA3/JA4) dan HTTP/2
Ini adalah perkembangan paling berpengaruh dalam fingerprinting browser dalam dua tahun terakhir, dan juga yang paling sering terlewat oleh sebagian besar pengguna maupun alat.
Apa yang sebenarnya ditangkap oleh fingerprinting TLS:Setiap kali browser Anda membuat koneksi HTTPS, prosesnya diawali dengan TLS handshake. Klien (browser Anda) mengirim pesan ClientHello ke server. Pesan ini berisi daftar terstruktur berupa:
- Cipher suite yang didukung — algoritma kriptografi yang dapat digunakan klien, berurutan sesuai preferensi
- Ekstensi TLS — parameter negosiasi tambahan, termasuk server name indication (SNI), key share group, algoritma tanda tangan, dan lainnya
- Urutan ekstensi — urutan kemunculan ekstensi dalam aliran byte ClientHello
Algoritma JA3 (Salesforce, 2017) meng-hash field-field ini menjadi fingerprint MD5 sepanjang 32 karakter. JA3 tidak membaca pengaturan browser Anda. JA3 membaca struktur byte aktual dari TLS handshake Anda pada level socket. Artinya, yang di-fingerprint adalah library TLS di baliknya (misalnya BoringSSL di Chromium, NSS di Firefox), bukan lapisan antarmuka browser.
JA4 dan JA4+ (2024–2025):JA4, yang dikembangkan oleh FoxIO, mengatasi keterbatasan JA3 dan telah menjadi standar dominan yang dipakai Cloudflare, Akamai, F5, serta sebagian besar penyedia CDN/WAF besar pada 2025–2026. Peningkatan pada JA4 meliputi:
- JA4 — menangkap urutan cipher suite, versi TLS, tipe ekstensi, dan nilai ALPN (Application-Layer Protocol Negotiation) dalam format yang lebih tahan terhadap tabrakan (collision)
- JA4+ — memperluas fingerprint hingga mencakup urutan dan nilai ekstensi TLS secara lengkap, sehingga jauh lebih sulit dipalsukan dengan mengubah urutan atau mengacak field tertentu
- JA4H — meng-fingerprint header HTTP/1.1 secara khusus
- JA4S — meng-fingerprint TLS ServerHello untuk identifikasi di sisi server
Koneksi HTTP/2 diawali dengan frame SETTINGS dan frame HEADERS, yang keduanya berisi nilai dan urutan yang khas pada tiap implementasi. Implementasi HTTP/2 Chromium mengirim urutan parameter SETTINGS tertentu dengan nilai tertentu. Firefox mengirim urutan yang berbeda. curl mengirim urutan lainnya lagi. Skrip otomatis yang memakai pustaka httpx milik Python mengirim urutan lain lagi.
Ini menciptakan sinyal identitas di lapisan jaringan yang sepenuhnya terpisah dari string User-Agent atau lingkungan JavaScript browser Anda. Bot yang memalsukan User-Agent dengan benar menjadi Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/130.0.0.0 Safari/537.36, tetapi memakai frame SETTINGS HTTP/2 dari build otomasi Chromium, akan langsung dikenali sebagai tidak standar oleh sistem apa pun yang membaca fingerprint HTTP/2.
Bot Management milik Cloudflare, PerimeterX (kini HUMAN), DataDome, dan Imperva semuanya memakai fingerprint TLS dan HTTP/2 sebagai sinyal identifikasi Tier 1. Mereka membandingkan fingerprint yang masuk dengan pustaka fingerprint browser sah yang sudah dikenal. Ketidakcocokan antara identitas browser yang dideklarasikan dan fingerprint TLS merupakan vektor deteksi yang hampir instan.
Tes fingerprinting TLS dari BrowserLeaks menunjukkan dengan tepat hash JA3/JA4 Anda, dan apakah hash tersebut cocok dengan fingerprint yang diharapkan untuk browser yang Anda deklarasikan. Tes tunggal ini adalah yang terpenting untuk dijalankan pada 2026.
Matriks Pemetaan Teknis: Tes BrowserLeaks vs. Perlindungan Gologin
| Kategori Tes BrowserLeaks | Apa yang Dilacak | Cara Gologin Melindunginya |
|---|---|---|
| Kebocoran IP / WebRTC | Alamat IP lokal dan publik asli yang terungkap lewat negosiasi STUN/ICE, melewati jalur VPN di level OS | Pencegahan kebocoran WebRTC secara real-time dengan pengikatan proxy per profil; paparan kandidat ICE ditekan atau dipalsukan sehingga hanya menampilkan IP proxy yang ditetapkan, dan topologi jaringan lokal tidak terungkap |
| JavaScript / Canvas | Perilaku rendering GPU perangkat keras yang menghasilkan pixel-hash deterministik dari Canvas 2D dan eksekusi shader WebGL | Injeksi noise Canvas memakai profil perangkat nyata yang bersumber dari sesi browser asli; mengembalikan nilai yang masuk akal secara statistik dan konsisten, sesuai dengan perangkat keras pengguna yang sah, bukan output kosong atau terblokir |
| Font & Fitur | Kombinasi font yang terpasang di sistem, dienumerasi lewat serangan pengukuran lebar CSS dan FontFaceSet API; ketersediaan dan perilaku permukaan Web API | Injeksi susunan font kustom per profil yang cocok dengan OS dan lokal yang dideklarasikan; enumerasi font mengembalikan kumpulan yang realistis dan konsisten secara internal, bukan pustaka font asli milik mesin host |
| TLS (JA3/JA4) | Struktur byte ClientHello SSL/TLS, termasuk urutan cipher suite, jenis ekstensi, dan nilai ALPN; fingerprint frame SETTINGS dan HEADERS HTTP/2 | Emulasi mesin TLS native yang menghasilkan ClientHello dengan struktur identik dengan build Chrome atau Firefox asli; nilai dan urutan frame SETTINGS sama persis dengan perilaku browser yang sah, bukan sekadar perkiraan |
| AudioContext | Artefak gelombang audio floating-point dari DSP perangkat keras dan eksekusi stack audio OS | Pemalsuan fingerprint audio yang mengembalikan nilai gelombang konsisten dan masuk akal untuk perangkat per profil, tanpa memicu deteksi anomali akibat output null atau seragam |
| Navigator / Platform | navigator.platform, navigator.hardwareConcurrency, navigator.deviceMemory, navigator.languages, dan enumerasi plugin |
Pemalsuan objek navigator secara penuh dengan nilai yang konsisten secara internal; hardwareConcurrency dan deviceMemory disesuaikan dengan kelas perangkat yang dideklarasikan untuk menghindari ketidakkonsistenan antarsinyal |
Lolos Tes BrowserLeaks: Memblokir vs. Memalsukan
Ada dua pendekatan dalam menangani fingerprinting browser. Satu berhasil. Satunya lagi justru membuat Anda lebih mudah terdeteksi daripada tidak melakukan apa pun.
Mengapa Pemblokiran Gagal dan Menjadi Bumerang
Ekstensi privasi seperti uBlock Origin, Privacy Badger, NoScript, dan Canvas Blocker memakai pendekatan pemblokiran. Ketika skrip fingerprinting memanggil canvas.toDataURL(), ekstensi ini mencegat panggilan tersebut dan mengembalikan nilai kosong, nilai null, atau array piksel acak.
Kedengarannya seperti kebiasaan privasi yang baik. Padahal, dalam praktiknya ini adalah sinyal deteksi paling andal bagi sistem anti-fraud.
Alasannya: memblokir API JavaScript itu sendiri adalah perilaku yang sangat janggal. Hanya sekitar 0,1% pengguna asli yang mengaktifkan pemblokiran Canvas API. Ketika model risiko sistem anti-fraud melihat browser dengan Canvas API yang mengembalikan null, yang terbaca bukanlah “pengguna yang peduli privasi.” Yang terbaca adalah pola perilaku yang berkorelasi dengan lalu lintas bot, penipuan akun, dan scraping otomatis. “Perlindungan” Anda justru menempatkan Anda di kelompok perilaku berisiko tertinggi.
Hal yang sama berlaku untuk:
- Pemblokiran font — mengembalikan daftar font kosong atau set minimal tidak cocok dengan kombinasi OS + browser sah mana pun
- Menonaktifkan WebRTC — menonaktifkan WebRTC lewat
about:configdi Firefox (media.peerconnection.enabled = false) tidak mengembalikan kandidat ICE sama sekali, yang secara statistik hampir nol pada populasi pengguna asli - Pengacakan User-Agent — mengganti string UA tanpa mengubah fingerprint TLS yang mendasarinya menciptakan ketidakcocokan langsung yang sangat mudah terdeteksi
- Pemblokiran skrip — situs yang mendeteksi skrip terblokir umumnya menyajikan konten dengan fitur terbatas, memicu CAPTCHA, atau langsung memblokir sesi sebelum ada interaksi apa pun
Model pemblokiran memperlakukan fingerprinting sebagai ancaman yang harus ditekan. Sistem anti-fraud berkembang justru karena mereka tahu pemblokiran adalah respons yang bersifat adversarial, dan mereka menanganinya sesuai dengan itu.
Mengapa Spoofing Berhasil: Berbaur dengan Keramaian
Pendekatan Gologin berbeda secara arsitektur. Alih-alih memblokir panggilan API fingerprint, Gologin mencegatnya dan mengembalikan nilai yang masuk akal, konsisten secara internal, dan bersumber dari data banyak pengguna sehingga profil browser tidak bisa dibedakan dari pengguna yang sah.
Intinya: sistem anti-fraud tidak menandai fingerprint karena fingerprint itu palsu. Mereka menandainya karena fingerprint itu janggal. Pengguna Chrome 130 asli di Windows 11 dengan GeForce RTX 3070 menghasilkan sekumpulan nilai fingerprint tertentu yang bisa diperkirakan. Jika profil spoofing Anda mengembalikan nilai yang sama persis itu, secara konsisten di setiap panggilan API dan dengan konsistensi antar-sinyal yang benar, tidak ada yang bisa ditandai.
Gologin mencapai hal ini lewat beberapa mekanisme:
- Database profil perangkat asli: Nilai fingerprint diambil dari sesi browser asli yang berjalan di perangkat keras sungguhan. Hash Canvas yang Anda terima berasal dari GPU asli yang menjalankan build Chrome asli. Ini sangat berbeda dari nilai yang dibuat secara otomatis atau diacak.
- Penegakan konsistensi antar-sinyal: Profil yang dideklarasikan sebagai
Windows 11 / Chrome 130 / Intel Core i7 / 16GB RAMakan mengembalikan nilai AudioContext yang sesuai dengan stack audio Intel, set font yang cocok dengan instalasi standar Windows 11 + Chrome, nilai navigator yang sesuai dengan kelas perangkat keras yang dideklarasikan, serta fingerprint TLS yang cocok dengan implementasi BoringSSL milik Chrome 130. Setiap sinyal menceritakan kisah yang sama. - Perilaku mesin TLS native: Gologin tidak mengubah header HTTP setelah koneksi dibuat. Gologin membuat handshake TLS dengan urutan cipher suite dan struktur ekstensi yang sama persis dengan browser target. Hash JA4 yang sampai ke Cloudflare cocok dengan fingerprint Chrome 130 yang dikenal valid karena dibuat secara struktural dengan cara yang sama seperti Chrome membuatnya.
- Persistensi yang konsisten: Profil yang sama mengembalikan nilai fingerprint yang sama di setiap sesi. Ini sangat penting, karena hash Canvas pengguna asli tidak berubah antar kunjungan. Profil yang mengembalikan nilai Canvas berbeda di setiap pemuatan terlihat persis seperti apa adanya: upaya pengacakan.
Kesimpulan strategisnya sederhana. Jika BrowserLeaks menunjukkan bahwa Canvas API Anda mengembalikan null atau nilai yang diketahui diblokir, sistem anti-fraud canggih mana pun sudah menandai sesi Anda. Jika BrowserLeaks menunjukkan bahwa hash Canvas Anda cocok dengan profil perangkat keras yang masuk akal, fingerprint TLS Anda cocok dengan tanda tangan Chrome yang dikenal, dan kandidat WebRTC Anda hanya menampilkan IP proxy yang Anda tentukan, maka dari sudut pandang platform Anda adalah pengguna biasa.
FAQ BrowserLeaks
1. Apa tujuan utama tes BrowserLeaks?
Tes BrowserLeaks mengaudit setiap sinyal yang diperlihatkan browser Anda kepada situs web selain alamat IP, untuk menentukan apakah identitas digital Anda dapat dilacak secara unik atau dikaitkan antar sesi.Secara spesifik, BrowserLeaks memeriksa:
- Paparan kebocoran WebRTC: Apakah alamat IP asli Anda bocor melalui API jaringan peer-to-peer milik browser, sehingga melewati VPN Anda
- Fingerprint Canvas dan WebGL: Hash yang diturunkan dari perilaku rendering GPU Anda pada tingkat perangkat keras, unik untuk setiap konfigurasi perangkat keras dan tetap sama di semua sesi
- Fingerprint TLS/JA4: Tanda tangan handshake kriptografi yang mengidentifikasi browser Anda pada tingkat protokol jaringan, terlepas dari JavaScript atau spoofing header apa pun
- Enumerasi font dan akses API sistem: Kombinasi font sistem dan API browser yang tersedia, yang menciptakan pengenal yang hampir unik
- Timing perangkat keras audio: Artefak gelombang floating-point dari stack pemrosesan audio Anda
Tujuan tes ini adalah menunjukkan dengan tepat apa yang bisa dilihat infrastruktur pelacakan dari browser Anda, sehingga Anda dapat menilai apakah pengaturan privasi atau deteksi Anda benar-benar efektif. Hasil BrowserLeaks yang lolos berarti fingerprint Anda konsisten, tidak janggal, dan cocok dengan profil pengguna asli yang masuk akal.
2. Apakah VPN premium melindungi dari deteksi WebRTC BrowserLeaks?
Tidak. VPN premium menyembunyikan alamat IP Anda pada lapisan routing jaringan, tetapi kebocoran WebRTC terjadi pada lapisan API browser, dan sebagian besar VPN tidak memiliki mekanisme untuk mencegat panggilan API internal browser.Berikut rantai kegagalan teknisnya:
- Browser Anda memanggil
new RTCPeerConnection()dengan server STUN yang sudah dikonfigurasi - ICE agent browser menanyakan semua alamat antarmuka yang tersedia ke network stack OS
- OS merespons dengan IP WAN dan IP LAN asli Anda sebelum terowongan VPN mencegat permintaan tersebut
- “Kandidat” ini dikirim ke server STUN dan dikembalikan ke konteks JavaScript halaman yang menjalankan tes
Hasilnya: Tes WebRTC BrowserLeaks menampilkan IP residensial atau datacenter asli Anda di tabel kandidat ICE, bahkan saat VPN aktif dan menunjukkan hasil bersih di pemeriksa IP standar.
Pengecualian: Ekstensi VPN tingkat browser (bukan klien VPN tingkat OS) yang secara eksplisit memblokir panggilan API WebRTC, atau browser dengan penanganan WebRTC bawaan, dapat mencegah kebocoran ini. Gologin mengatasinya dengan mengikat perilaku WebRTC ke proxy yang ditetapkan pada tingkat profil, sehingga kandidat ICE hanya mengembalikan IP proxy.
3. Apa itu fingerprint JA3/JA4 di BrowserLeaks?
Fingerprint JA3/JA4 adalah hash dari pesan TLS ClientHello browser Anda, yaitu handshake pembuka dari setiap koneksi HTTPS. Fingerprint ini mengidentifikasi mesin browser dan library TLS yang digunakan untuk koneksi tersebut, terlepas dari string User-Agent, JavaScript, atau header lain yang bisa dipalsukan.JA3 (2017) meng-hash lima field dari TLS ClientHello: versi TLS, cipher suite, ekstensi TLS, elliptic curve, dan format titik elliptic curve. Hasilnya berupa hash MD5 sepanjang 32 karakter. Contoh: Chrome 130 di Windows menghasilkan hash JA3 yang konsisten dan sudah dikenal.
JA4 (2024–2026) menyempurnakan JA3 dengan menangkap nilai ekstensi ALPN (protokol yang didukung klien, seperti h2 dan http/1.1), jumlah tipe ekstensi, serta informasi urutan dalam format yang lebih terstruktur dan tahan terhadap tabrakan hash (collision). JA4 sudah banyak digunakan oleh Cloudflare, Akamai, dan platform deteksi bot besar.
Mengapa ini penting untuk pengujian BrowserLeaks: Jika Anda menggunakan framework otomatisasi (Playwright, Puppeteer, Selenium), headless browser, atau build Chromium non-standar, hash JA4 Anda tidak akan cocok dengan hash yang valid untuk browser yang Anda klaim. Sistem anti-bot langsung menandai ketidakcocokan ini. BrowserLeaks menampilkan hash JA4 Anda saat ini sehingga Anda bisa memeriksa apakah nilainya sesuai dengan nilai yang diharapkan untuk browser yang Anda nyatakan.
4. Mengapa browser saya menampilkan fingerprint Canvas yang “unik”?
Browser Anda menampilkan fingerprint Canvas yang unik karena kombinasi model GPU, versi driver grafis, sistem operasi, dan font renderer menghasilkan output render tingkat piksel yang berbeda dari konfigurasi perangkat keras lain, dan perbedaan ini dapat diukur secara deterministik.Canvas API merender ke buffer piksel menggunakan pipeline grafis perangkat keras Anda. Bahkan dengan instruksi render yang identik (teks, bentuk, dan warna yang sama), dua komputer akan menghasilkan array piksel dengan nilai berbeda pada tingkat sub-piksel karena:
- Aritmetika floating-point khusus GPU pada pipeline shader
- Perilaku anti-aliasing dan koreksi gamma di tingkat driver
- Mesin render font OS (DirectWrite di Windows, Core Text di macOS, FreeType di Linux) yang menghasilkan tata letak piksel teks yang berbeda
- Perbedaan profil warna dan kalibrasi ICC
Ketika BrowserLeaks melaporkan fingerprint Canvas Anda sebagai “unik”, artinya hash Anda tidak ditemukan di database referensi fingerprint yang dikenalnya. Ini belum tentu masalah, karena banyak konfigurasi perangkat keras memang jarang ditemui. Yang perlu diperhatikan adalah konsistensi: fingerprint Canvas seharusnya menghasilkan hash yang sama setiap kali browser yang sama dijalankan pada perangkat keras yang sama. Fingerprint yang berubah di antara pengujian menandakan adanya pemblokiran atau pengacakan aktif, dan itu sendiri merupakan sinyal deteksi.
5. Bagaimana browser anti-detect seperti Gologin dapat memalsukan hasil BrowserLeaks dengan aman?
Gologin tidak “memalsukan” hasil BrowserLeaks dalam arti umum. Gologin mengganti fingerprint asli Anda dengan fingerprint nyata yang konsisten secara internal, bersumber dari perangkat keras pengguna sungguhan, sehingga profil Anda secara statistik tidak dapat dibedakan dari sesi browser yang sah.
Perbedaan pentingnya ada pada pemalsuan (spoofing) (mengembalikan nilai realistis dari dunia nyata) dan pemblokiran (mengembalikan nilai null, kosong, atau acak). Sistem anti-fraud dilatih untuk mendeteksi pemblokiran maupun pemalsuan yang tidak konsisten. Gologin menanganinya di empat level:
- Canvas dan WebGL: Gologin menyuntikkan fingerprint Canvas yang berasal dari data render GPU sungguhan di database profil perangkatnya. Hash-nya asli, karena berasal dari GPU nyata. Hash ini konsisten antar sesi untuk profil yang sama, sesuai dengan perilaku pengguna asli yang mengunjungi situs lagi.
- TLS/JA4: Gologin membuat pesan TLS ClientHello dengan urutan cipher suite dan struktur ekstensi yang sebenarnya dari build browser target. Hash JA4 yang sampai ke server identik dengan hash dari instalasi Chrome 130 asli, karena dibuat dengan logika struktural yang sama.
- WebRTC: Pengumpulan ICE candidate dicegat di tingkat profil. Stack WebRTC hanya mengembalikan IP proxy yang ditetapkan sebagai candidate, tanpa membuka alamat LAN lokal.
- Konsistensi lintas sinyal: Setiap nilai yang diganti divalidasi terhadap profil yang dinyatakan. Profil
Windows 11 / Chrome 130 / 8-core Intelmenghasilkan nilai navigator, font, audio, dan Canvas yang semuanya konsisten dengan kelas perangkat keras tersebut, bukan nilai acak yang saling bertentangan antar API.
Hasilnya: BrowserLeaks menampilkan profil yang koheren dan masuk akal tanpa indikator kebocoran, tanpa sinyal pemblokiran yang janggal, dan dengan nilai fingerprint yang cocok dengan konfigurasi perangkat keras yang dikenal valid.
Kesimpulan: BrowserLeaks Adalah Ujiannya. Gologin Adalah Jawabannya.
BrowserLeaks bukan alat untuk kasus ekstrem yang hanya dikhawatirkan orang paranoid. Pada 2026, BrowserLeaks menjadi alat diagnostik dasar yang wajib Anda lewati sebagai prasyarat jika Anda mengelola banyak akun, mengelola trafik afiliasi, melakukan riset kompetitor, atau mengoperasikan alur kerja otomatisasi web apa pun.
Cakupan pengujiannya kini jauh lebih luas. JA4 fingerprinting pada lapisan TLS berarti otomatisasi headless bisa terdeteksi di level network socket, bahkan sebelum satu baris JavaScript pun dijalankan. Fingerprint Canvas dan AudioContext berarti perangkat keras Anda bisa dikenali, apa pun pengaturan VPN atau browser Anda. Kebocoran WebRTC berarti IP asli Anda sering kali tetap terlihat, terlepas dari konfigurasi proxy Anda.
Untuk lolos BrowserLeaks, Anda memerlukan profil yang koheren, konsisten, dan sesuai dengan perangkat keras sebenarnya, bukan profil yang diblokir atau diacak. Gologin membangun profil browser seperti itu: profil yang menampilkan satu identitas yang konsisten secara internal ke setiap lapisan fingerprinting, mulai dari TLS handshake hingga permukaan API JavaScript.
Jalankan tes BrowserLeaks di atas. Periksa hash JA4 Anda. Periksa fingerprint Canvas Anda. Periksa kandidat WebRTC Anda. Setelah itu, Anda akan tahu persis apa yang perlu diperbaiki dan mengapa hal itu penting.


