
รีวิว BrowserLeaks 2026: คู่มือฉบับสมบูรณ์สำหรับการทดสอบ Fingerprint
ทดลองใช้ Gologin ฟรี
คุณเปิด VPN เช็ก IP แล้วได้ผลลัพธ์ที่ดูสะอาด จึงคิดว่าตัวเองมองไม่เห็นในโลกออนไลน์ แต่ความจริงไม่ใช่อย่างนั้น
ในปี 2026 การตรวจสอบเฉพาะ IP เปรียบได้กับการสวมหน้ากากแต่ลืมเปลี่ยนรองเท้า โครงสร้างพื้นฐานด้านการติดตามในปัจจุบัน ตั้งแต่ระบบจัดการบอทของ Cloudflare, Meta Pixel ไปจนถึงระบบป้องกันการฉ้อโกงของแพลตฟอร์มอีคอมเมิร์ซรายใหญ่ ไม่ได้สนใจ IP ที่คุณมองเห็นเลย สิ่งที่ระบบเหล่านี้วิเคราะห์คือลายนิ้วมือของ TLS handshake, พฤติกรรมการเรนเดอร์ canvas ของเบราว์เซอร์ในระดับ GPU และจังหวะเวลาระดับนาโนวินาทีของระบบเสียงในเครื่องคุณ IP จึงเป็นข้อมูลที่น่าสนใจน้อยที่สุดเกี่ยวกับตัวคุณ
เครื่องมือที่ผู้ใช้ทั่วไปมักพึ่งพา เช่น “IP checker” ของ VPN ฟรี หรือส่วนขยายเบราว์เซอร์สำหรับสแกน พลาดไปถึง 90% ของสิ่งที่ทำให้คุณถูกตีธง ถูกบล็อก หรือถูกเชื่อมโยงกับเซสชันก่อนหน้า ส่วน BrowserLeaks เป็นเครื่องมือที่ไม่พลาดอะไรเลย
BrowserLeaks เป็นมาตรฐานอ้างอิงสำหรับการทดสอบลายนิ้วมือเบราว์เซอร์ขั้นสูงมาหลายปี และในปี 2026 ก็ยังเป็นเครื่องมือตรวจสอบความเป็นส่วนตัวที่ครอบคลุมที่สุดและตรงไปตรงมาที่สุดสำหรับบุคคลทั่วไป เครื่องมือนี้ไม่ปิดบังความจริงที่ไม่น่าพอใจ หากการตั้งค่าของคุณมีการรั่วไหล BrowserLeaks จะตรวจพบได้ทุกครั้ง
คู่มือนี้เหมาะสำหรับผู้ที่ต้องการรู้ให้ชัดเจนว่า BrowserLeaks คืออะไร การทดสอบแต่ละรายการทำงานอย่างไรในระดับโปรโตคอล ผลลัพธ์หมายความว่าอย่างไร และควรดำเนินการต่ออย่างไร
ก่อนอ่านต่อ ลองทดสอบโปรไฟล์เบราว์เซอร์ปัจจุบันของคุณโดยตรงผ่านอินสแตนซ์แบบฝังด้านบน
BrowserLeaks คืออะไร และทำงานอย่างไรในปี 2026
BrowserLeaks เป็นชุดเครื่องมือวินิจฉัยบนเบราว์เซอร์ที่ใช้งานได้ฟรี โดยจะไล่ตรวจ JavaScript API ทุกตัว ฟีเจอร์ของเบราว์เซอร์ และพฤติกรรมของเครือข่ายอย่างเป็นระบบ เพื่อประกอบเป็นลายนิ้วมือฉบับเต็มที่เบราว์เซอร์ของคุณเปิดเผยให้เว็บไซต์เห็น ไม่ต้องติดตั้งอะไร ไม่ต้องสมัครบัญชี เพียงเปิดหน้าเว็บ เครื่องมือก็เริ่มอ่านข้อมูลที่เบราว์เซอร์ส่งออกมาเกี่ยวกับตัวเองทันที
จากเครื่องมือตรวจ IP สู่ห้องปฏิบัติการลายนิ้วมือ
ในช่วงที่ BrowserLeaks เริ่มเปิดตัว การติดตามผู้ใช้ออนไลน์ยังค่อนข้างเรียบง่าย เครือข่ายโฆษณาพึ่งพาคุกกี้จากบุคคลที่สามเป็นหลัก และคำว่า “ความเป็นส่วนตัว” ส่วนใหญ่หมายถึงการล้างคุกกี้หรือซ่อน IP เครื่องมือตรวจ IP รั่วไหลแบบง่ายๆ จึงเพียงพอสำหรับโมเดลภัยคุกคามส่วนใหญ่
ต่อมาระบบนิเวศของการติดตามเปลี่ยนไปในเชิงโครงสร้าง คุกกี้จากบุคคลที่สามถูกยกเลิกการใช้งานในเบราว์เซอร์หลักทุกตัวแล้วในทางปฏิบัติ แรงกดดันด้านกฎระเบียบ (GDPR, CCPA และ EU Digital Identity Regulation ปี 2025) ผลักดันให้ผู้ลงโฆษณาและแพลตฟอร์มสร้างระบบระบุตัวตนที่ไม่พึ่งพาคุกกี้ ผลลัพธ์คือโครงสร้างพื้นฐานFingerprintingเบราว์เซอร์หลายชั้น ซึ่งในการใช้งานส่วนใหญ่คงทนและแม่นยำกว่าคุกกี้เสียอีก
BrowserLeaks พัฒนาควบคู่ไปกับภูมิทัศน์นี้ ในปี 2026 เครื่องมือนี้ทดสอบพื้นผิวลายนิ้วมือมากกว่า 20 รูปแบบ รวมถึงบางรายการที่เพิ่งมีความสำคัญเชิงปฏิบัติการในช่วง 18 เดือนที่ผ่านมา:
- Fingerprinting TLS/SSL handshake (JA3, JA4, JA4+) — ตรวจว่าไลบรารีไคลเอนต์ตัวใดเป็นผู้เริ่มการเชื่อมต่อในระดับโปรโตคอล
- Fingerprinting HTTP/2 — วิเคราะห์ลำดับของเฟรม HEADERS และค่าในเฟรม SETTINGS เพื่อระบุเอนจินเบราว์เซอร์ที่อยู่เบื้องหลัง
- การเปิดเผยโทโพโลยีเครือข่ายผ่าน WebRTC — แมปอินเทอร์เฟซเครือข่ายภายในได้แม้อยู่หลัง NAT และอุโมงค์ VPN
- การเรนเดอร์ระดับ GPU ผ่าน WebGL และ Canvas API — ดึงลักษณะเฉพาะของการเรนเดอร์ที่ขึ้นกับฮาร์ดแวร์
- การวิเคราะห์จังหวะเวลาของ AudioContext — อ่านพฤติกรรมของระบบเสียงระดับฮาร์ดแวร์
- การไล่ตรวจพื้นผิว Web API — ตรวจว่า API ใดของเบราว์เซอร์มีอยู่ ขาดหาย หรือทำงานผิดปกติ
จุดที่ทำให้ BrowserLeaks มีคุณค่าเป็นพิเศษคือความโปร่งใส ทุกการทดสอบแสดงข้อมูลดิบ คือข้อมูลจริงที่เบราว์เซอร์ของคุณส่งออกไป แทนที่จะสรุปเป็นผล “ผ่าน/ไม่ผ่าน” สีแดง/เขียวแบบง่ายๆ นี่คือความต่างระหว่างเครื่องมือวินิจฉัยกับวิดเจ็ตทางการตลาด
ทำไมเครื่องมือตรวจทั่วไปจึงไม่เพียงพอ
เครื่องมือ “ตรวจความเป็นส่วนตัว” ทั่วไปมักตรวจเพียงสามอย่าง คือ IP ที่มองเห็น ตำแหน่งทางภูมิศาสตร์โดยประมาณ และการส่งคำค้น DNS ผ่านผู้ให้บริการที่คุณกำหนดหรือไม่ ซึ่งเป็นเพียงส่วนเล็กๆ ของพื้นผิวการโจมตีที่คุณเปิดเผยอยู่
ในทางกลับกัน BrowserLeaks ทำงานที่ชั้น JavaScript API โดยเรียก RTCPeerConnection โดยตรงเพื่อเริ่มการเจรจา WebRTC สั่งเรนเดอร์ด้วย OffscreenCanvas เพื่อเก็บผลลัพธ์เฉพาะของ GPU เรียก AudioContext.createOscillator() แล้ววัดความคลาดเคลื่อนของทศนิยมในรูปคลื่นที่ได้ และอ่าน navigator.fonts.query() เพื่อไล่รายชื่อฟอนต์ในระบบ การทำงานเหล่านี้ไม่ใช่คำขอระดับเครือข่าย แต่ทำงานทั้งหมดภายในแซนด์บ็อกซ์ของเบราว์เซอร์ ซึ่งเป็นเหตุผลที่ VPN ไม่ช่วยป้องกันสิ่งเหล่านี้เลย
ภายใต้โมเดลภัยคุกคามของปี 2026 การผ่านการทดสอบของ BrowserLeaks เป็นสิ่งที่ต้องทำก่อน ไม่ใช่ขั้นตอนที่ค่อยทำทีหลัง สำหรับทุกกรณีการใช้งานที่เกี่ยวกับการจัดการบัญชี การเก็บข้อมูลอัตโนมัติ การตลาดแบบแอฟฟิลิเอต หรือเวิร์กโฟลว์ใดๆ ที่แพลตฟอร์มอาจตีธงเซสชันของคุณ
เจาะลึกการทดสอบหลักของ BrowserLeaks ที่คุณควรรัน
การทดสอบ IP Address และ WebRTC Leak
การทดสอบ IP บน BrowserLeaks ทำสองอย่างที่เครื่องมือตรวจสอบ IP ทั่วไปไม่ได้ทำ อย่างแรก คือการตรวจสอบ IP สาธารณะที่มองเห็นได้ผ่านช่องทาง HTTP ปกติ ซึ่งเป็น IP เดียวกับที่เว็บไซต์ใดๆ เห็นเมื่อคำขอของคุณไปถึงเซิร์ฟเวอร์ของเว็บไซต์นั้น อย่างที่สอง ซึ่งสำคัญมาก คือการเริ่ม การเจรจาเชื่อมต่อแบบ peer ของ WebRTC เพื่อดึงที่อยู่ IP ทุกรายการที่ระบบของคุณเปิดเผยผ่านโปรโตคอลสัญญาณ STUN/TURN
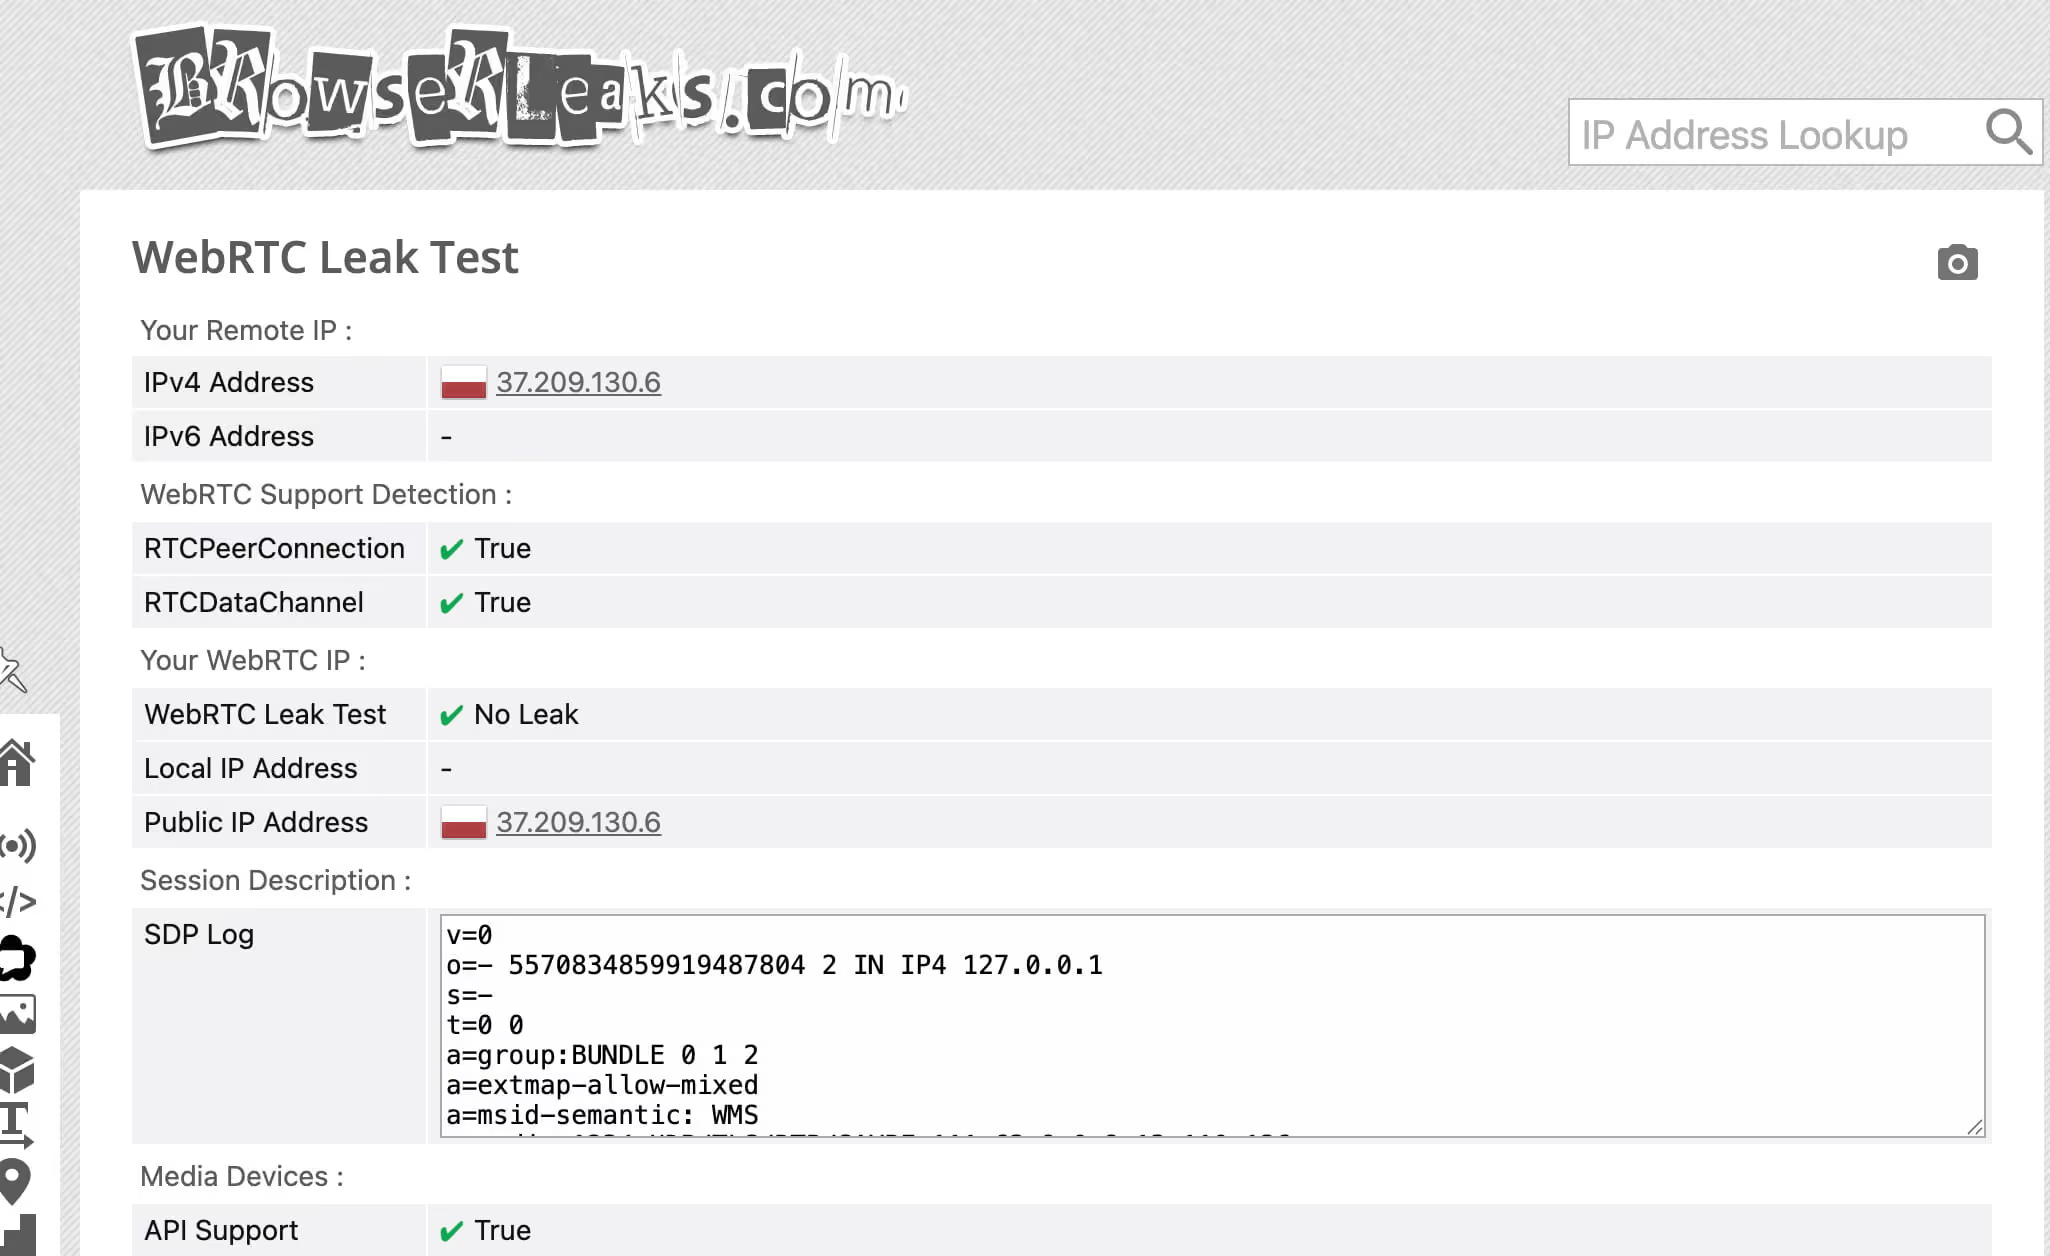
WebRTC (Web Real-Time Communication) เป็น API ที่มีมาพร้อมกับเบราว์เซอร์ ออกแบบมาเพื่อการสื่อสารเสียง วิดีโอ และข้อมูลแบบ peer-to-peer การสร้างการเชื่อมต่อแบบ peer จะใช้โปรโตคอล ICE (Interactive Connectivity Establishment) ซึ่งรวบรวมที่อยู่เครือข่ายทุกรายการที่เครื่องใช้งานได้อย่างเป็นระบบ ทั้งที่อยู่ LAN ภายใน (192.168.x.x, 10.x.x.x), IP สาธารณะจริง และที่อยู่ใดๆ ที่เซิร์ฟเวอร์ STUN ที่ตั้งค่าไว้มองเห็น
จุดล้มเหลวสำคัญคือ ในการติดตั้งส่วนใหญ่ WebRTC ทำงานต่ำกว่าระดับ routing table ของ VPN เมื่อเบราว์เซอร์เรียก new RTCPeerConnection() และ ICE เริ่มรวบรวมข้อมูล network stack ของระบบปฏิบัติการจะตอบกลับก่อนที่อุโมงค์ VPN จะดักคำขอได้ ผลคือ IP จริงแบบ residential หรือ datacenter ของคุณ ซึ่งเป็น IP ที่ VPN ควรซ่อนไว้ จะถูกส่งตรงไปยังเซิร์ฟเวอร์ STUN และถูกส่งกลับไปยังบริบท JavaScript ของเว็บไซต์ใดก็ตามที่รันการตรวจสอบนี้
การทดสอบ WebRTC ของ BrowserLeaks แยกแยะระหว่าง:
- Public IP candidates — ที่อยู่ WAN จริงของคุณ ซึ่งอาจข้ามการกำหนดเส้นทางของ VPN ได้
- Local IP candidates คือที่อยู่ LAN ของคุณ (
192.168.x.x) ซึ่งเป็นลายนิ้วมือที่บ่งบอกโครงสร้างเครือข่ายภายในของคุณ - mDNS candidates — เบราว์เซอร์ Chromium รุ่นใหม่สามารถทำให้ที่อยู่ IP ภายในคลุมเครือได้บางส่วนด้วยตัวระบุ mDNS (เช่น
a1b2c3d4-xxxx.local) แต่การทำให้คลุมเครือนี้ถูกนำไปใช้อย่างไม่สม่ำเสมอ และตัวมันเองก็ตรวจพบได้ว่าเป็นสัญญาณพฤติกรรมอย่างหนึ่ง
VPN ที่ไม่ดักคำขอ WebRTC ในระดับไดรเวอร์เครือข่าย หรือเบราว์เซอร์ที่ไม่ส่งทราฟฟิก WebRTC ผ่านพร็อกซี จะทำให้ IP จริงของคุณรั่วไหลทุกครั้ง BrowserLeaks จะแสดงสิ่งนี้ให้เห็นชัดเจนในตาราง IP candidates
ผลลัพธ์ที่ปลอดภัยหน้าตาเป็นอย่างไร: Public IP candidates แสดงเฉพาะ IP ของเซิร์ฟเวอร์ VPN/พร็อกซีของคุณ ไม่เห็น Local IP candidates (หรือมีการทำ mDNS obfuscation อยู่) และไม่มีที่อยู่ IPv6 รั่วไหล หาก VPN ของคุณทำอุโมงค์เฉพาะ IPv4 (ซึ่งเป็นช่องทางที่ทำให้ IPv6 รั่วได้บ่อย)
Canvas และ WebGL Fingerprinting
การทดสอบ Canvas และ WebGL fingerprinting มุ่งไปที่สิ่งที่ VPN พร็อกซี และส่วนขยายความเป็นส่วนตัวทั่วไปไม่มีกลไกรับมือ นั่นคือ พฤติกรรมทางกายภาพของ GPU และชุดไดรเวอร์กราฟิกของคุณ
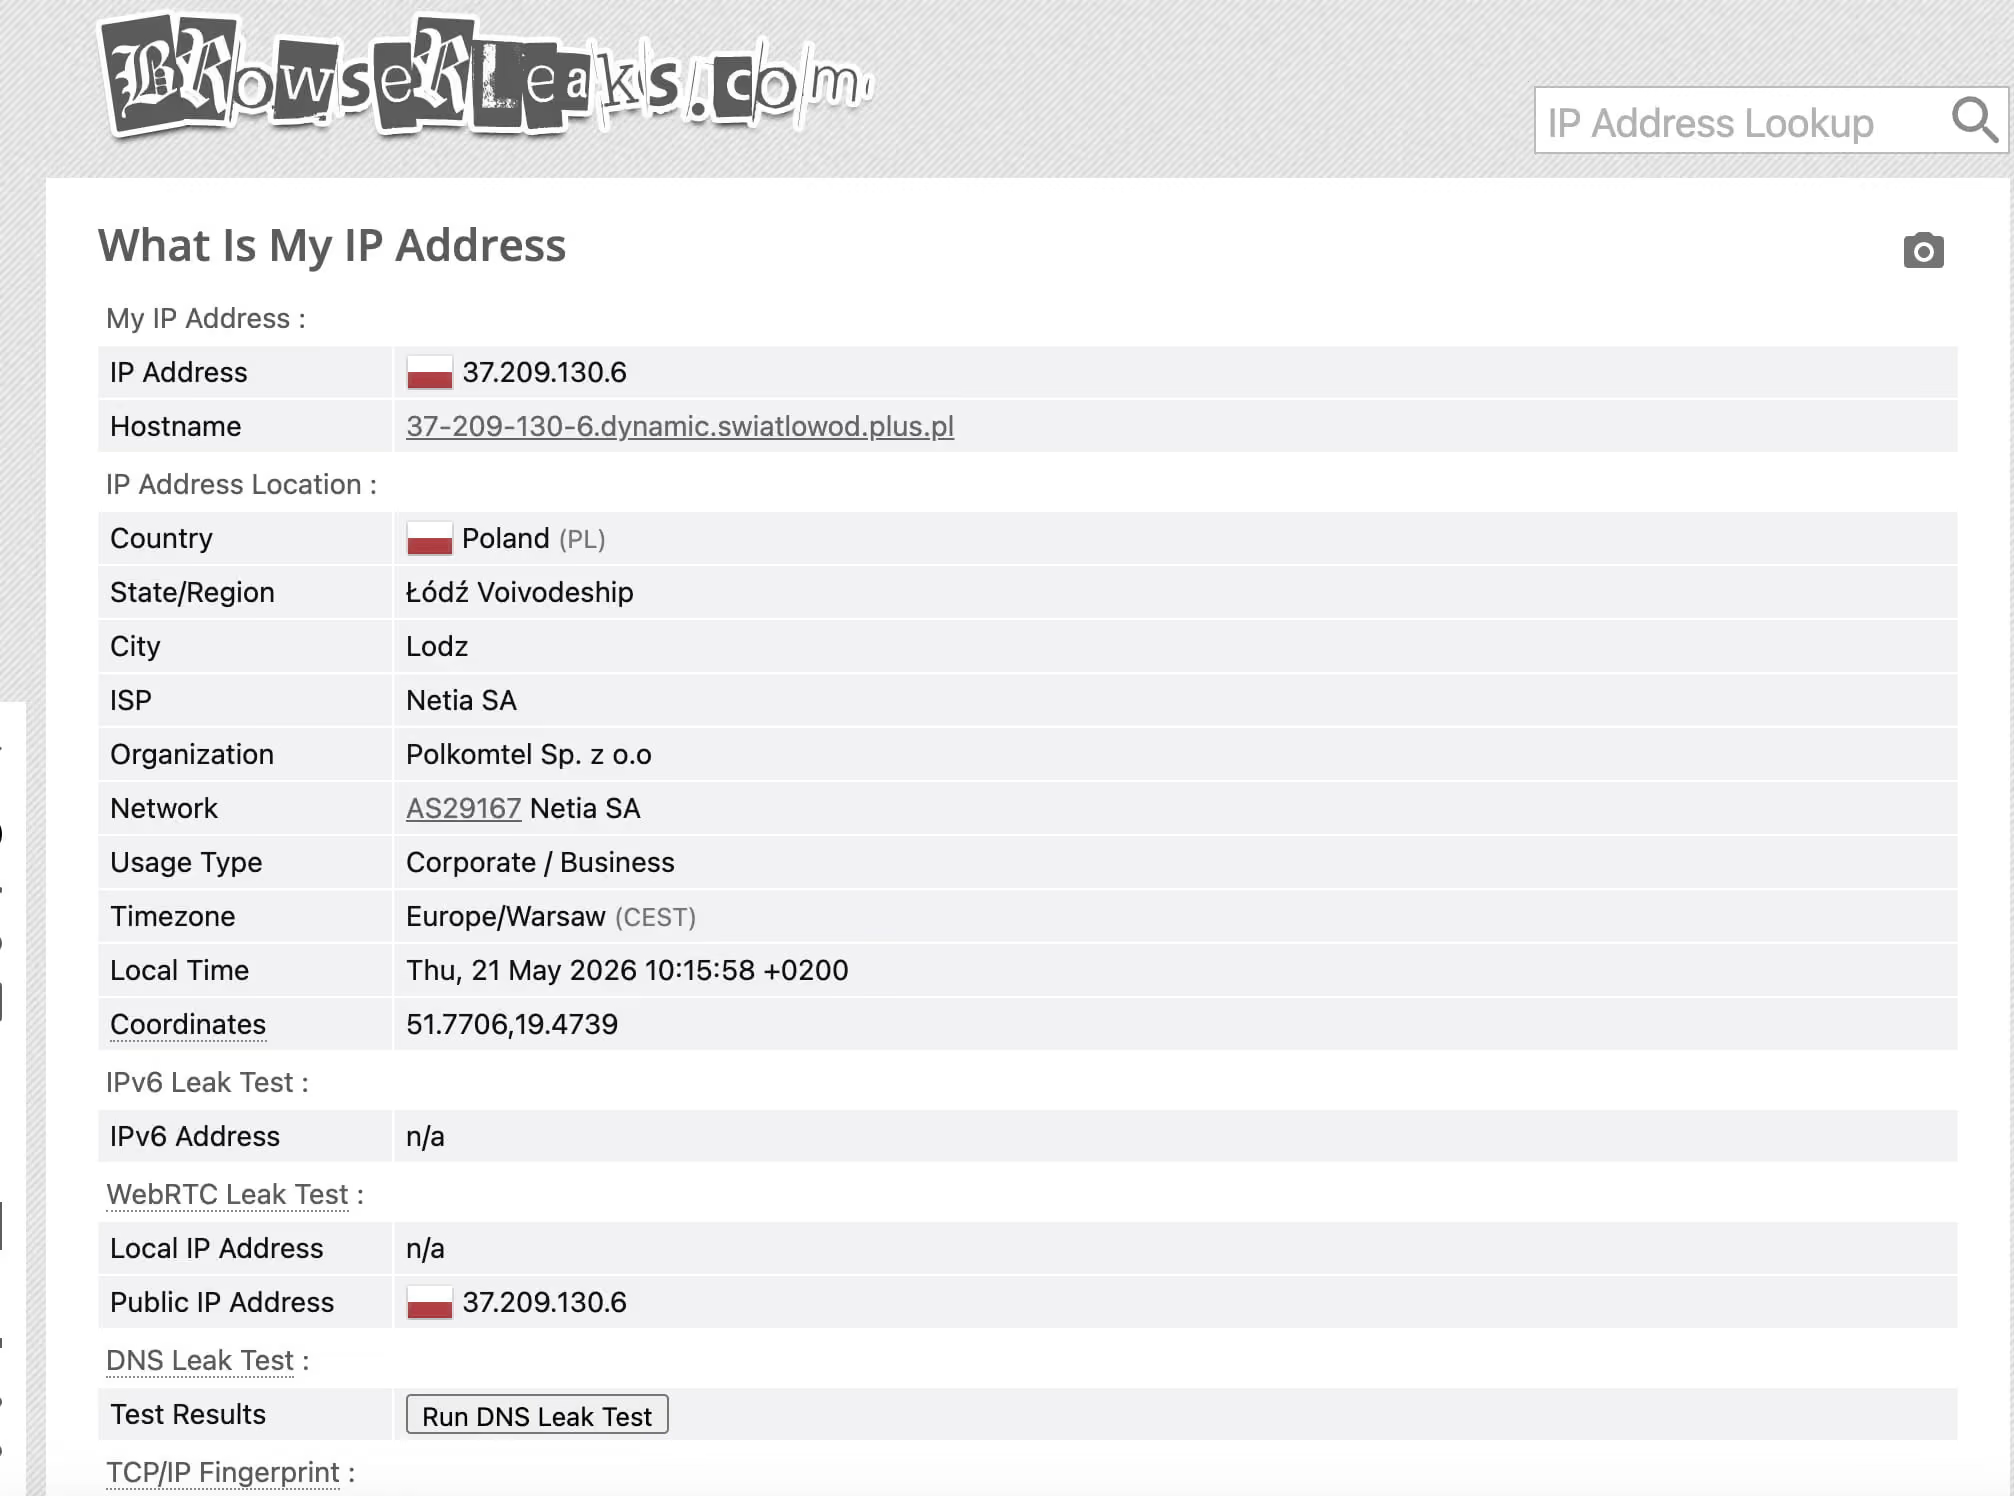
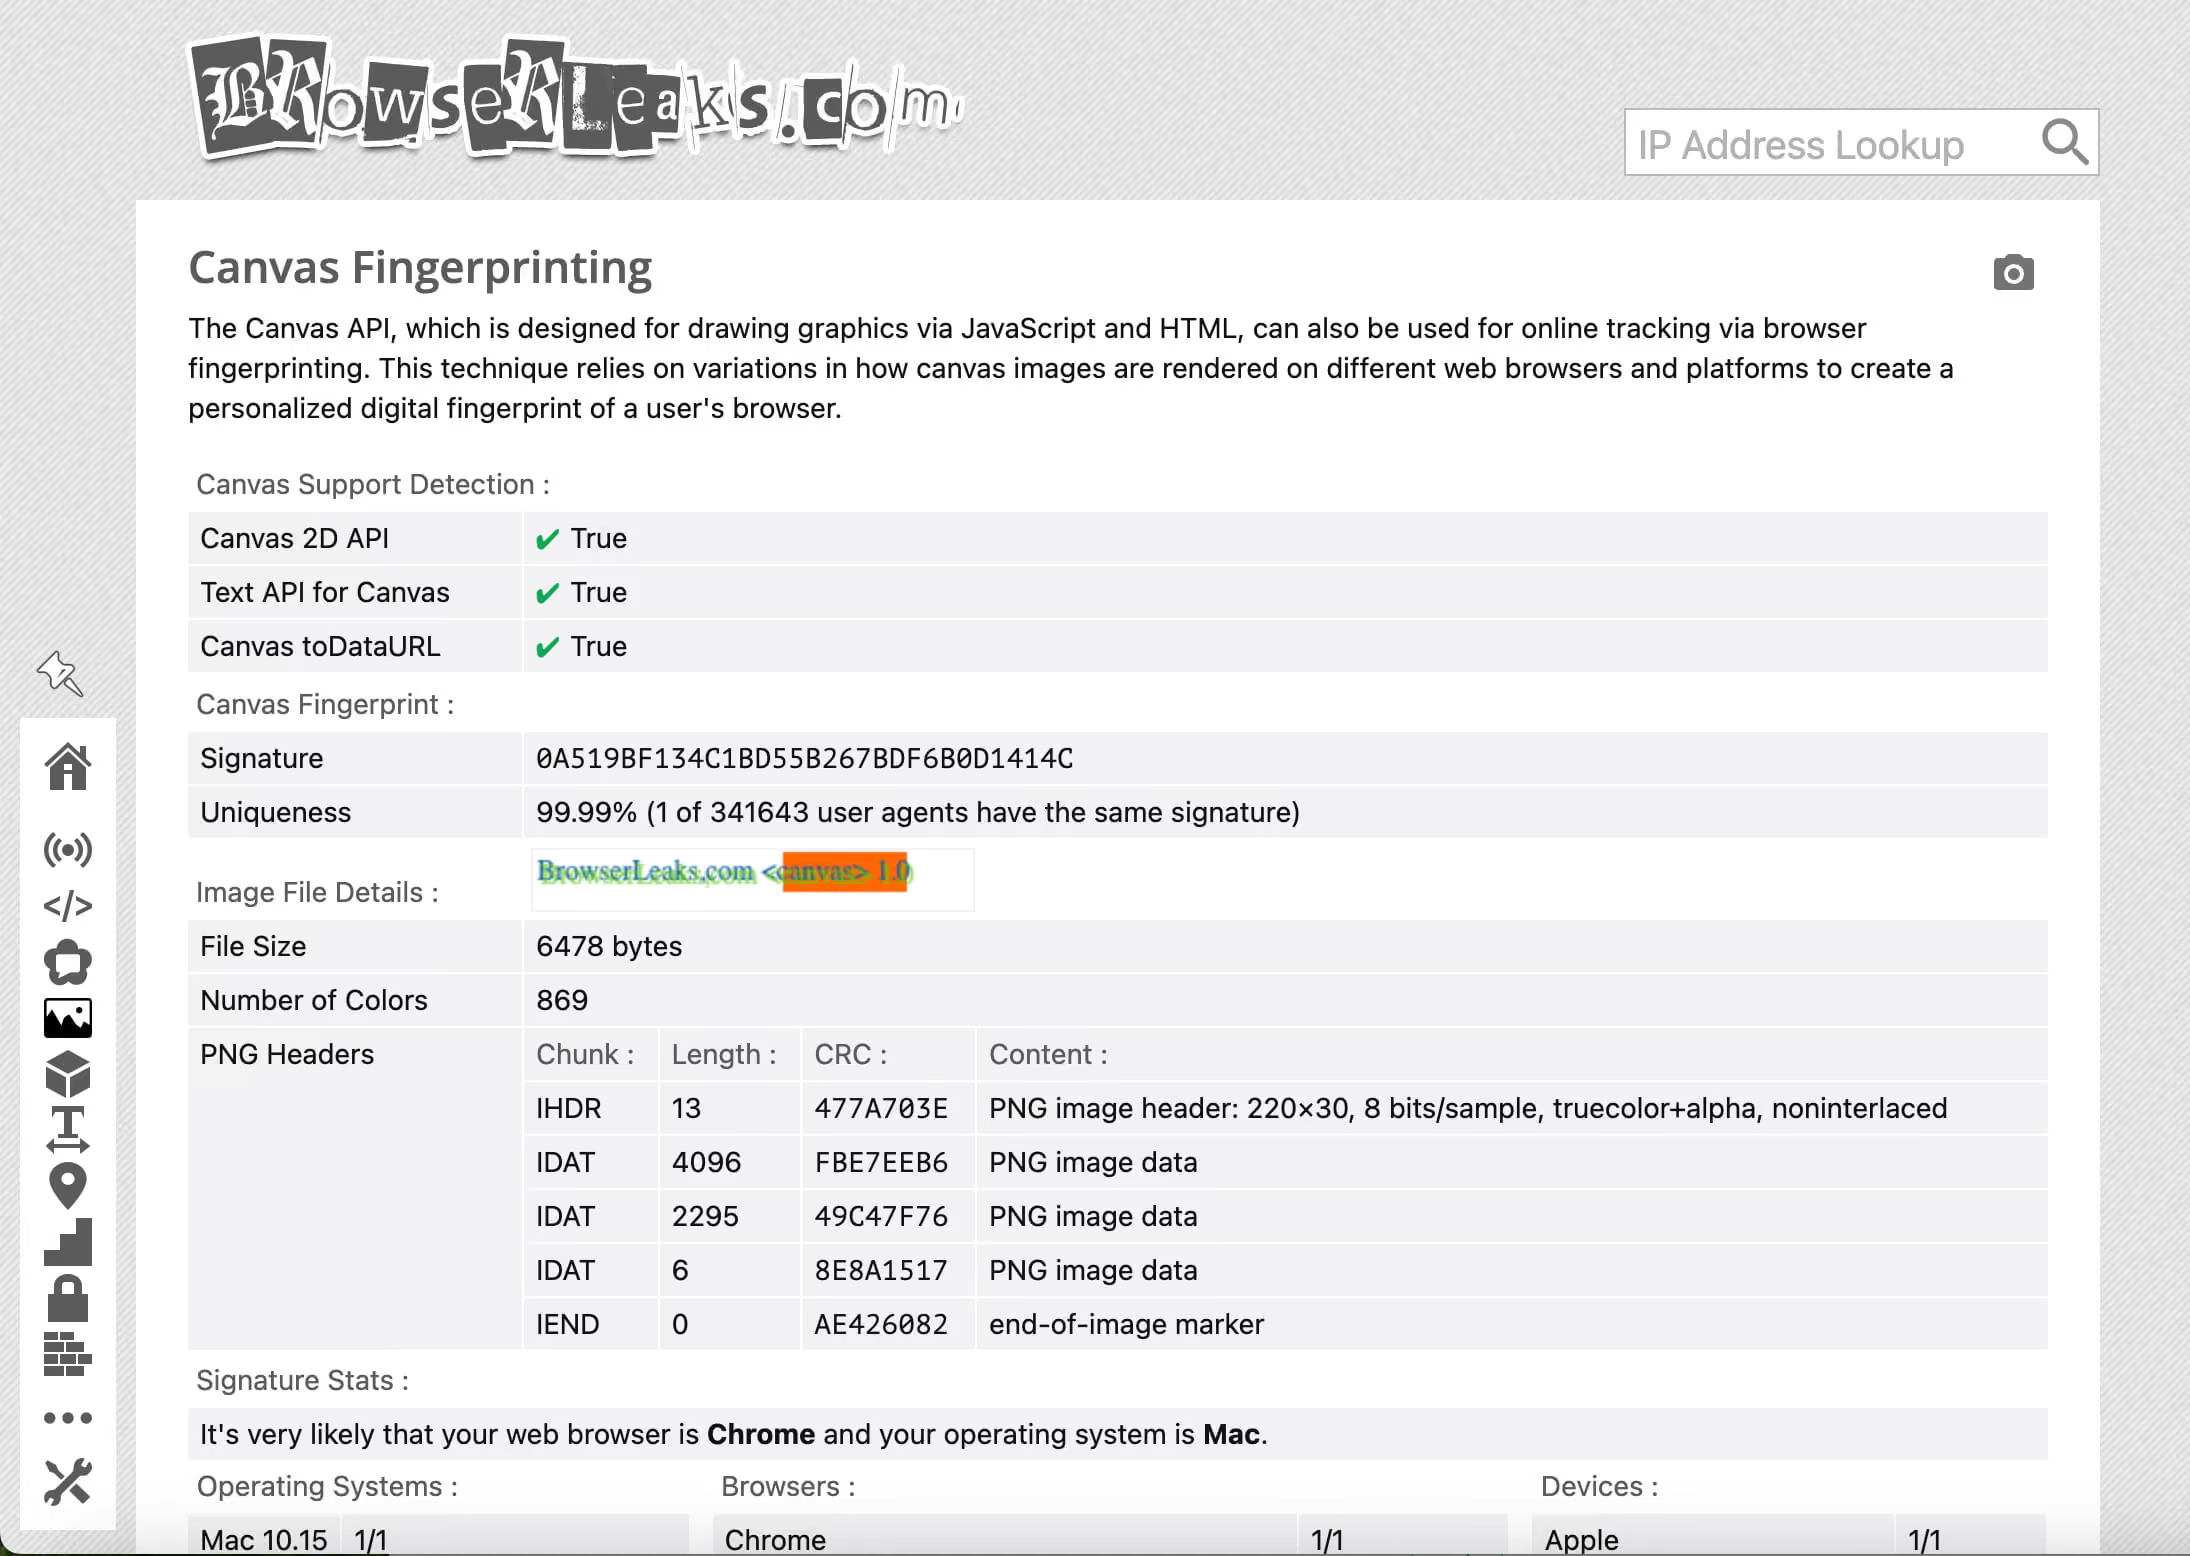
Canvas fingerprinting ทำงานอย่างไร:เมื่อ JavaScript เรียก Canvas 2D API เพื่อวาดข้อความและรูปทรง อาร์เรย์พิกเซลที่ได้จะผ่านห่วงโซ่การประมวลผลที่ประกอบด้วย CPU, GPU, เวอร์ชันไดรเวอร์กราฟิก, ตัวเรนเดอร์ฟอนต์ของระบบปฏิบัติการ และเอนจินทำ anti-aliasing แต่ละส่วนในห่วงโซ่นี้ก่อให้เกิดความแตกต่างเล็กน้อยที่คาดการณ์ได้ เช่น ความต่างของการปัดเศษทศนิยม การเลือกเรนเดอร์ระดับซับพิกเซล และการจัดการโปรไฟล์สี ซึ่งรวมกันแล้วทำให้ภาพที่เรนเดอร์ได้แตกต่างอย่างละเอียดอ่อนจากการตั้งค่าฮาร์ดแวร์แบบอื่นทุกแบบ
BrowserLeaks เรนเดอร์ฉาก Canvas มาตรฐาน ซึ่งโดยทั่วไปประกอบด้วยข้อความ Unicode หลายฟอนต์ รูปทรงเรขาคณิต และการไล่เฉดสี แล้วอ่านข้อมูลพิกเซลดิบผ่าน canvas.toDataURL() อาร์เรย์พิกเซลนี้จะถูกแฮช (โดยทั่วไปใช้ SHA-256) ให้กลายเป็นลายนิ้วมือขนาดกะทัดรัด ค่าที่ได้มีลักษณะดังนี้:
- คาดการณ์ได้ (Deterministic): ฮาร์ดแวร์ของคุณสร้างแฮชเดิมทุกครั้ง
- คงอยู่ถาวร (Persistent): ไม่ขึ้นกับคุกกี้ เซสชัน ที่อยู่ IP หรือการตั้งค่าเบราว์เซอร์
- เอนโทรปีสูง (High-entropy): โอกาสที่ค่าจะชนกันในฮาร์ดแวร์ที่หลากหลายต่ำมาก
ขณะที่ Canvas จับพฤติกรรมการเรนเดอร์ 2D, WebGL ตรวจสอบไปป์ไลน์การเรนเดอร์ 3D โดยตรง BrowserLeaks อ่านค่า WEBGL_debug_renderer_info เพื่อดึงสตริง เช่น ANGLE (NVIDIA GeForce RTX 4090 Direct3D11 vs_5_0 ps_5_0) ซึ่งระบุรุ่น GPU อินเทอร์เฟซไดรเวอร์ และเวอร์ชัน shader model อย่างแม่นยำ แม้ไม่ได้เปิดใช้ส่วนขยาย debug การประมวลผล vertex shader และ fragment shader ของ WebGL ก็ยังสร้างความผิดเพี้ยนของเลขทศนิยมที่เฉพาะกับฮาร์ดแวร์ ซึ่งนำไปแฮชเป็นลายนิ้วมือที่คงที่ได้
ในปี 2026 แพลตฟอร์มใหญ่ๆ ใช้แฮช Canvas/WebGL เป็น สัญญาณการเชื่อมโยงเซสชันกลับคืน กล่าวคือ แม้คุณจะล้างคุกกี้ทั้งหมดและเปลี่ยน IP แล้ว แฮช Canvas ที่ตรงกันก็ยังเชื่อมเซสชันใหม่ของคุณเข้ากับตัวตนเดิมได้
การตรวจจับฟอนต์ และ AudioContext
การระบุรายการฟอนต์:ฟอนต์ในระบบขึ้นอยู่กับเวอร์ชันของ OS, language pack, แอปพลิเคชันที่ติดตั้ง และการติดตั้งด้วยตนเองของผู้ใช้ ชุดฟอนต์ที่มีอยู่ในแต่ละเครื่องจึงมีความเฉพาะตัวสูงมาก Windows 11 ที่ติดตั้งมาตามมาตรฐานจะมีฟอนต์พื้นฐานที่คาดเดาได้ ส่วนเครื่องของนักพัฒนาที่ติดตั้ง Adobe Creative Cloud จะมีฟอนต์เฉพาะทางเพิ่มเข้ามาหลายร้อยตัว และระบบ Linux ที่ใช้ชุดฟอนต์แบบกำหนดเองก็จะดูแตกต่างออกไปโดยสิ้นเชิง
BrowserLeaks ใช้สองวิธีในการระบุรายการฟอนต์ ดังนี้
- การวัดด้วย CSS: เว็บไซต์จะสร้างองค์ประกอบ
<span>ที่ซ่อนไว้ แล้วแสดงผลด้วยฟอนต์ทุกตัวจากรายชื่อฟอนต์ที่ต้องการทดสอบขนาดใหญ่ โดยใช้ฟอนต์สำรองที่ทราบค่าเป็นตัวอ้างอิง หากฟอนต์นั้นถูกติดตั้งอยู่ ข้อความที่แสดงผลด้วยฟอนต์ดังกล่าวจะมีขนาดต่างจากฟอนต์สำรอง โดยความกว้างหรือความสูงจะต่างกันในระดับพิกเซล ซึ่งวัดได้ผ่านgetBoundingClientRect()โดยไม่ต้องขอสิทธิ์เข้าถึงรายการฟอนต์อย่างชัดเจน document.fonts.check()API: เบราว์เซอร์สมัยใหม่เปิดให้ใช้FontFaceSetAPI ซึ่งสามารถสอบถามได้โดยตรงว่ามีฟอนต์ใดอยู่ในเครื่อง แม้เบราว์เซอร์จะเริ่มจำกัดการใช้งานด้วยระบบสิทธิ์ในปี 2025 แต่วิธีวัดด้วย CSS ยังใช้ได้ในทุกเบราว์เซอร์
การตรวจพบฟอนต์ราว 50–100 ตัวทำให้ได้คะแนนความไม่ซ้ำใคร (uniqueness score) ที่เพียงอย่างเดียวก็ระบุตัวผู้ใช้ได้เกือบแน่นอน และเมื่อนำไปรวมกับสัญญาณอื่น ความคลุมเครือทางสถิติก็แทบไม่เหลืออยู่เลย
AudioContext fingerprinting:Web Audio API (AudioContext) ประมวลผลเสียงด้วยซอฟต์แวร์ แต่การประมวลผลนั้นต้องผ่านชุดจัดการเสียงของ OS และอินเทอร์เฟซฮาร์ดแวร์เบื้องล่าง BrowserLeaks สร้าง OscillatorNode เพื่อสร้างคลื่นไซน์ ส่งผ่าน DynamicsCompressorNode แล้วอ่านค่าบัฟเฟอร์คลื่นเสียงแบบทศนิยมที่ได้ออกมา
การคำนวณของอัลกอริทึมการบีบอัดถูกพัฒนาแตกต่างกันไปตามสถาปัตยกรรม CPU (x86 เทียบกับ ARM) หน่วยประมวลผลจุดทศนิยม และระบบเสียงย่อยของ OS ความต่างเชิงตัวเลขเพียงเล็กน้อย ซึ่งอยู่ที่ทศนิยมตำแหน่งที่ 15 ของค่า float นั้นคงที่ในทุกเซสชัน และใช้ระบุชุดฮาร์ดแวร์ร่วมกับ OS ของคุณได้อย่างเฉพาะเจาะจง เทคนิคนี้ไม่ต้องขอสิทธิ์ใด ๆ และทำงานเงียบ ๆ ภายในเวลาไม่ถึง 100 มิลลิวินาที
อัปเดตปี 2026: TLS (JA3/JA4) และ HTTP/2 Fingerprinting
นี่คือพัฒนาการที่ส่งผลมากที่สุดของ browser fingerprinting ในรอบสองปีที่ผ่านมา และเป็นเรื่องที่ผู้ใช้ส่วนใหญ่รวมถึงเครื่องมือส่วนใหญ่มองข้ามไปโดยสิ้นเชิง
TLS fingerprinting เก็บข้อมูลอะไรบ้าง:ทุกครั้งที่เบราว์เซอร์ของคุณสร้างการเชื่อมต่อ HTTPS จะเริ่มต้นด้วย TLS handshake โดยไคลเอนต์ (เบราว์เซอร์ของคุณ) จะส่งข้อความ ClientHello ไปยังเซิร์ฟเวอร์ ข้อความนี้มีรายการข้อมูลที่มีโครงสร้างดังนี้
- Cipher suites ที่รองรับ — อัลกอริทึมการเข้ารหัสที่ไคลเอนต์ใช้ได้ เรียงตามลำดับความพึงใช้
- TLS extensions — พารามิเตอร์เพิ่มเติมสำหรับการเจรจา เช่น server name indication (SNI), key share groups, signature algorithms และอื่น ๆ
- ลำดับของ extension — ลำดับที่ extension ปรากฏในสตรีมไบต์ของ ClientHello
อัลกอริทึม JA3 (Salesforce, 2017) นำฟิลด์เหล่านี้มาแฮชเป็นลายนิ้วมือ MD5 ความยาว 32 ตัวอักษร JA3 ไม่ได้อ่านการตั้งค่าเบราว์เซอร์ของคุณ แต่อ่านโครงสร้างไบต์จริงของ TLS handshake ในระดับ socket นั่นหมายความว่าสิ่งที่ถูกระบุคือไลบรารี TLS เบื้องล่าง (เช่น BoringSSL ใน Chromium และ NSS ใน Firefox) ไม่ใช่ชั้น UI ของเบราว์เซอร์
JA4 และ JA4+ (2024–2025):JA4 พัฒนาโดย FoxIO เพื่อแก้ข้อจำกัดของ JA3 และกลายเป็นมาตรฐานหลักที่ Cloudflare, Akamai, F5 และผู้ให้บริการ CDN/WAF รายใหญ่ส่วนใหญ่นำไปใช้ในช่วงปี 2025–2026 จุดที่ JA4 ปรับปรุงมีดังนี้
- JA4 — บันทึกลำดับ cipher suite, เวอร์ชัน TLS, ประเภทของ extension และค่า ALPN (Application-Layer Protocol Negotiation) ในรูปแบบที่มีโอกาสชนกันน้อยกว่า
- JA4+ — ขยายลายนิ้วมือให้ครอบคลุมลำดับและค่าของ TLS extension ทั้งหมด ทำให้การปลอมด้วยการสลับลำดับหรือสุ่มค่าบางฟิลด์ทำได้ยากขึ้นมาก
- JA4H — สร้างลายนิ้วมือจาก HTTP/1.1 headers โดยเฉพาะ
- JA4S — สร้างลายนิ้วมือจาก TLS ServerHello เพื่อระบุตัวฝั่งเซิร์ฟเวอร์
การเชื่อมต่อ HTTP/2 เริ่มต้นด้วยเฟรม SETTINGS และเฟรม HEADERS ซึ่งทั้งสองมีค่าและลำดับที่เฉพาะเจาะจงตามการติดตั้งใช้งานของแต่ละระบบ HTTP/2 ของ Chromium ส่งพารามิเตอร์ SETTINGS เป็นลำดับเฉพาะพร้อมค่าเฉพาะ ส่วน Firefox ส่งในลำดับที่ต่างออกไป curl ก็ส่งอีกแบบหนึ่ง และสคริปต์อัตโนมัติที่ใช้ไลบรารี httpx ของ Python ก็ส่งต่างออกไปอีก
สิ่งนี้ทำให้เกิดสัญญาณระบุตัวตนในระดับเครือข่ายที่ แยกขาดจากสตริง User-Agent หรือสภาพแวดล้อม JavaScript ของเบราว์เซอร์ของคุณโดยสิ้นเชิง บอทที่ปลอม User-Agent เป็น Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/130.0.0.0 Safari/537.36 ได้อย่างถูกต้อง แต่ใช้เฟรม HTTP/2 SETTINGS ของบิลด์ Chromium สำหรับระบบอัตโนมัติ จะถูกระบบที่อ่านลายนิ้วมือ HTTP/2 ระบุได้ทันทีว่าไม่ใช่รูปแบบมาตรฐาน
Bot Management ของ Cloudflare, PerimeterX (ปัจจุบันคือ HUMAN), DataDome และ Imperva ต่างใช้ลายนิ้วมือ TLS และ HTTP/2 เป็นสัญญาณระบุตัวตนระดับ Tier 1 โดยจะนำลายนิ้วมือที่เข้ามาเทียบกับคลังลายนิ้วมือของเบราว์เซอร์ที่ถูกต้องและทราบค่าแน่ชัด หากตัวตนของเบราว์เซอร์ที่แจ้งไว้ไม่ตรงกับลายนิ้วมือ TLS ก็จะถูกตรวจพบได้เกือบทันที
การทดสอบ TLS fingerprinting ของ BrowserLeaks จะแสดงให้คุณเห็นว่าค่าแฮช JA3/JA4 ของคุณคืออะไร และตรงกับลายนิ้วมือที่คาดไว้สำหรับเบราว์เซอร์ที่คุณแจ้งหรือไม่ การทดสอบนี้เพียงรายการเดียวถือเป็นการทดสอบที่สำคัญที่สุดที่ควรรันในปี 2026
เมทริกซ์เทียบเทคนิค: การทดสอบของ BrowserLeaks กับการป้องกันของ Gologin
| หมวดการทดสอบของ BrowserLeaks | สิ่งที่ถูกติดตาม | Gologin ป้องกันอย่างไร |
|---|---|---|
| IP / WebRTC Leak | IP จริงทั้งแบบ local และ public ที่เปิดเผยผ่านการเจรจา STUN/ICE โดยข้ามเส้นทางของ VPN ที่ระดับ OS | ป้องกัน WebRTC leak แบบเรียลไทม์ด้วยการผูกพร็อกซีแยกตามโปรไฟล์ ข้อมูล ICE candidate จะถูกซ่อนหรือปรับให้คืนค่าเป็น IP ของพร็อกซีที่กำหนดเท่านั้น จึงไม่เปิดเผยโครงสร้างเครือข่ายภายใน |
| JavaScript / Canvas | พฤติกรรมการเรนเดอร์ของ GPU ฮาร์ดแวร์ ซึ่งสร้างค่าแฮชพิกเซลที่คงที่จาก Canvas 2D และการรัน shader ของ WebGL | ใส่ noise ให้ Canvas โดยใช้โปรไฟล์อุปกรณ์จริงที่มาจากเซสชันเบราว์เซอร์จริง คืนค่าที่สมเหตุสมผลทางสถิติและคงที่ ตรงกับฮาร์ดแวร์ของผู้ใช้จริง ไม่ใช่ค่าว่างหรือถูกบล็อก |
| Fonts & Features | ชุดฟอนต์ที่ติดตั้งในระบบ ซึ่งถูกตรวจนับผ่านการวัดความกว้างด้วย CSS และ FontFaceSet API รวมถึงความพร้อมใช้งานและพฤติกรรมของ Web API | ใส่ชุดฟอนต์แบบกำหนดเองแยกตามโปรไฟล์ ให้ตรงกับ OS และ locale ที่ระบุ การตรวจนับฟอนต์จะได้ชุดที่สมจริงและสอดคล้องกันภายใน ไม่ใช่ไลบรารีฟอนต์จริงของเครื่องโฮสต์ |
| TLS (JA3/JA4) | โครงสร้างไบต์ของ SSL/TLS ClientHello ซึ่งรวมลำดับ cipher suite ประเภทของ extension และค่า ALPN รวมถึง fingerprint ของเฟรม SETTINGS และ HEADERS ใน HTTP/2 | จำลอง TLS แบบเนทีฟ เพื่อสร้าง ClientHello ที่มีโครงสร้างเหมือนกับ Chrome หรือ Firefox จริง ค่าและลำดับของเฟรม SETTINGS ตรงกับพฤติกรรมของเบราว์เซอร์จริงทุกประการ ไม่ใช่เพียงใกล้เคียง |
| AudioContext | ความคลาดเคลื่อนของรูปคลื่นเสียงแบบ floating-point ที่เกิดจาก DSP ของฮาร์ดแวร์และการทำงานของระบบเสียงใน OS | ปลอม audio fingerprint โดยให้คืนค่ารูปคลื่นที่คงที่และสมเหตุสมผลกับอุปกรณ์ในแต่ละโปรไฟล์ โดยไม่ทำให้ระบบตรวจจับความผิดปกติจากเอาต์พุตที่เป็น null หรือเป็นค่าเดียวกันทั้งหมด |
| Navigator / Platform | navigator.platform, navigator.hardwareConcurrency, navigator.deviceMemory, navigator.languages และการตรวจนับปลั๊กอิน |
ปลอมค่าอ็อบเจ็กต์ navigator ทั้งชุดให้สอดคล้องกันภายใน โดย hardwareConcurrency และ deviceMemory จะตรงกับประเภทอุปกรณ์ที่ระบุ เพื่อไม่ให้สัญญาณต่าง ๆ ขัดแย้งกัน |
ผ่านการทดสอบของ BrowserLeaks: การบล็อกกับการปรับค่า
การรับมือกับ browser fingerprinting มีสองแนวคิด แนวคิดหนึ่งใช้ได้ผล อีกแนวคิดหนึ่งทำให้คุณถูกตรวจพบง่ายกว่าการไม่ทำอะไรเลย
ทำไมการบล็อกจึงล้มเหลวและส่งผลย้อนกลับ
ส่วนขยายด้านความเป็นส่วนตัวอย่าง uBlock Origin, Privacy Badger, NoScript และ Canvas Blocker ใช้แนวทางการบล็อก เมื่อสคริปต์ fingerprinting เรียก canvas.toDataURL() ส่วนขยายเหล่านี้จะดักการเรียกนั้นและคืนค่าว่าง ค่า null หรืออาร์เรย์พิกเซลแบบสุ่ม
ฟังดูเหมือนการดูแลความเป็นส่วนตัวที่ดี แต่ในทางปฏิบัติ นี่คือสัญญาณที่ระบบ anti-fraud ใช้ตรวจจับได้แม่นยำที่สุดอย่างหนึ่ง
เหตุผลคือ การบล็อก JavaScript API เป็นพฤติกรรมที่ผิดปกติอย่างมาก ผู้ใช้จริงเพียงราว 0.1% เท่านั้นที่เปิดการบล็อก Canvas API เมื่อโมเดลประเมินความเสี่ยงของระบบ anti-fraud พบเบราว์เซอร์ที่ Canvas API คืนค่า null ระบบจะไม่มองว่าเป็น “ผู้ใช้ที่ใส่ใจความเป็นส่วนตัว” แต่จะมองว่าเป็นรูปแบบพฤติกรรมที่สัมพันธ์กับทราฟฟิกบอท การฉ้อโกงบัญชี และการดึงข้อมูลอัตโนมัติ “การป้องกัน” ของคุณจึงทำให้คุณอยู่ในกลุ่มพฤติกรรมเสี่ยงสูงสุดทันที
หลักการเดียวกันนี้ใช้กับกรณีต่อไปนี้ด้วย
- การบล็อกฟอนต์ — การคืนรายการฟอนต์ว่างหรือชุดฟอนต์น้อยมาก ไม่ตรงกับการผสม OS และเบราว์เซอร์ของผู้ใช้จริงรายใดเลย
- การปิด WebRTC — การปิด WebRTC ผ่าน
about:configใน Firefox (media.peerconnection.enabled = false) จะไม่คืน ICE candidate เลย ซึ่งในกลุ่มผู้ใช้จริงมีสัดส่วนใกล้ศูนย์ทางสถิติ - การสุ่ม User-Agent — การเปลี่ยนสตริง UA โดยไม่เปลี่ยน TLS fingerprint เบื้องหลัง ทำให้เกิดความไม่ตรงกันโดยตรงซึ่งตรวจพบได้ง่ายมาก ๆ
- การบล็อกสคริปต์ — เว็บไซต์ที่ตรวจพบว่าสคริปต์ถูกบล็อกมักแสดงเนื้อหาที่ด้อยลง เรียก CAPTCHA หรือบล็อกเซสชันทันทีก่อนที่จะมีการโต้ตอบใด ๆ
โมเดลแบบบล็อกมองว่า fingerprinting เป็นภัยคุกคามที่ต้องกดไว้ ระบบ anti-fraud พัฒนามาโดยเฉพาะเพราะรู้ว่าการบล็อกคือปฏิกิริยาของฝ่ายตรงข้าม จึงปฏิบัติต่อผู้ที่บล็อกตามนั้น
ทำไมการปลอมค่า (spoofing) จึงได้ผล: กลมกลืนไปกับผู้ใช้ทั่วไป
แนวทางของ Gologin แตกต่างในเชิงสถาปัตยกรรม แทนที่จะบล็อกการเรียก fingerprint API ระบบจะ ดักการเรียกเหล่านั้นและส่งค่าที่สมเหตุสมผล สอดคล้องกันเอง และอ้างอิงจากข้อมูลจริงจำนวนมากกลับไป ทำให้โปรไฟล์เบราว์เซอร์แยกไม่ออกจากผู้ใช้จริงทั่วไป
หัวใจสำคัญคือ ระบบป้องกันการฉ้อโกงไม่ได้ตีธงเพราะ fingerprint เป็นของปลอม แต่ตีธงเพราะ fingerprint นั้นผิดปกติ ผู้ใช้ Chrome 130 บน Windows 11 ที่ใช้ GeForce RTX 3070 จริง จะให้ชุดค่า fingerprint ที่เฉพาะเจาะจงและคาดเดาได้ หากโปรไฟล์ที่ปลอมค่าของคุณส่งค่าชุดเดียวกันนี้ออกมาอย่างสม่ำเสมอในทุกการเรียก API และสอดคล้องกันข้ามสัญญาณทั้งหมด ก็จะไม่มีสิ่งใดให้ตีธง
Gologin ทำเช่นนี้ได้ผ่านกลไกหลายอย่าง ดังนี้
- ฐานข้อมูลโปรไฟล์อุปกรณ์จริง: ค่า fingerprint มาจากเซสชันเบราว์เซอร์จริงที่ทำงานบนฮาร์ดแวร์จริง ค่าแฮช Canvas ที่คุณได้รับมาจาก GPU จริงที่รัน Chrome บิลด์จริง ซึ่งต่างจากค่าที่สร้างขึ้นหรือสุ่มขึ้นมาโดยสิ้นเชิง
- การบังคับให้สัญญาณทั้งหมดสอดคล้องกัน: โปรไฟล์ที่ระบุเป็น
Windows 11 / Chrome 130 / Intel Core i7 / 16GB RAMจะคืนค่า AudioContext ที่สอดคล้องกับระบบเสียงของ Intel ชุดฟอนต์ตรงกับการติดตั้ง Windows 11 + Chrome มาตรฐาน ค่า navigator ตรงกับคลาสฮาร์ดแวร์ที่ระบุ และ TLS fingerprint ตรงกับการทำงานของ BoringSSL ใน Chrome 130 ทุกสัญญาณเล่าเรื่องเดียวกัน - การทำงานของ TLS engine แบบเนทีฟ: Gologin ไม่ได้แก้ไข HTTP header ภายหลัง แต่สร้าง TLS handshake โดยใช้ลำดับ cipher suite และโครงสร้างส่วนขยายจริงของเบราว์เซอร์เป้าหมาย ค่าแฮช JA4 ที่ไปถึง Cloudflare จึงตรงกับ fingerprint ที่ถูกต้องของ Chrome 130 เพราะถูกสร้างขึ้นด้วยโครงสร้างเดียวกับที่ Chrome สร้างเอง
- ความคงที่ของค่า: โปรไฟล์เดียวกันจะคืนค่า fingerprint เดิมในทุกเซสชัน ข้อนี้สำคัญมาก เพราะแฮช Canvas ของผู้ใช้จริงไม่เปลี่ยนไปในแต่ละครั้งที่เข้าชม โปรไฟล์ที่คืนค่า Canvas ต่างกันทุกครั้งที่โหลดจึงดูเป็นสิ่งที่มันเป็นจริง ๆ คือความพยายามสุ่มค่า
ข้อสรุปเชิงกลยุทธ์นั้นตรงไปตรงมา หาก BrowserLeaks แสดงว่า Canvas API ของคุณคืนค่า null หรือค่าที่ทราบกันว่าถูกบล็อก ระบบป้องกันการฉ้อโกงที่มีความซับซ้อนก็ตีธงเซสชันของคุณไปแล้ว แต่หาก BrowserLeaks แสดงว่าแฮช Canvas ตรงกับโปรไฟล์ฮาร์ดแวร์ที่สมเหตุสมผล TLS fingerprint ตรงกับลายเซ็นที่ทราบของ Chrome และ WebRTC candidates แสดงเพียง IP ของพร็อกซีที่คุณกำหนด ในมุมมองของแพลตฟอร์มคุณก็คือผู้ใช้ทั่วไปคนหนึ่ง
คำถามที่พบบ่อยเกี่ยวกับ BrowserLeaks
1. วัตถุประสงค์หลักของการทดสอบ BrowserLeaks คืออะไร
การทดสอบ BrowserLeaks จะตรวจสอบทุกสัญญาณที่เบราว์เซอร์ของคุณเปิดเผยต่อเว็บไซต์ นอกเหนือจาก IP เพื่อดูว่าตัวตนดิจิทัลของคุณถูกติดตามหรือเชื่อมโยงข้ามเซสชันได้แบบเฉพาะตัวหรือไม่BrowserLeaks ตรวจสอบสิ่งต่อไปนี้โดยเฉพาะ
- การรั่วไหลของ WebRTC: IP จริงของคุณรั่วผ่าน API เครือข่ายแบบ peer-to-peer ของเบราว์เซอร์จนข้าม VPN ไปหรือไม่
- fingerprint ของ Canvas และ WebGL: ค่าแฮชที่ได้จากพฤติกรรมการเรนเดอร์ระดับฮาร์ดแวร์ของ GPU ซึ่งไม่ซ้ำกันในแต่ละการตั้งค่าฮาร์ดแวร์และคงอยู่ข้ามเซสชัน
- fingerprint ของ TLS/JA4: ลายเซ็นของ cryptographic handshake ที่ระบุตัวเบราว์เซอร์ในระดับโปรโตคอลเครือข่าย โดยไม่เกี่ยวกับ JavaScript หรือการปลอมค่า header
- การแจกแจงฟอนต์และการเข้าถึง system API: การรวมกันของฟอนต์ในระบบและ API ของเบราว์เซอร์ที่ใช้ได้ ซึ่งสร้างตัวระบุที่เกือบจะไม่ซ้ำใคร
- จังหวะเวลาของฮาร์ดแวร์เสียง: ความคลาดเคลื่อนของรูปคลื่นแบบทศนิยมจากระบบประมวลผลเสียงของคุณ
จุดประสงค์ของการทดสอบคือแสดงให้คุณเห็นอย่างชัดเจนว่าโครงสร้างพื้นฐานการติดตามมองเห็นอะไรบ้างจากเบราว์เซอร์ของคุณ เพื่อให้คุณประเมินได้ว่าการตั้งค่าความเป็นส่วนตัวหรือการป้องกันของคุณได้ผลจริงหรือไม่ ผลทดสอบ BrowserLeaks ที่ผ่านหมายความว่า fingerprint ของคุณสอดคล้องกัน ไม่ผิดปกติ และตรงกับโปรไฟล์ผู้ใช้จริงที่สมเหตุสมผล
2. VPN แบบพรีเมียมป้องกันการตรวจจับ WebRTC ของ BrowserLeaks ได้หรือไม่
ไม่ได้ VPN แบบพรีเมียมปกปิด IP ของคุณที่ชั้นการกำหนดเส้นทางเครือข่าย แต่การรั่วไหลของ WebRTC เกิดที่ชั้น API ของเบราว์เซอร์ และ VPN ส่วนใหญ่ไม่มีกลไกที่จะดักการเรียก API ภายในเบราว์เซอร์ลำดับที่ทำให้เกิดความล้มเหลวทางเทคนิคมีดังนี้
- เบราว์เซอร์ของคุณเรียก
new RTCPeerConnection()โดยกำหนดค่า STUN server ไว้ - ICE agent ของเบราว์เซอร์สอบถามเครือข่ายของระบบปฏิบัติการเพื่อขอที่อยู่ของอินเทอร์เฟซทั้งหมดที่มี
- ระบบปฏิบัติการตอบกลับด้วย WAN IP และ LAN IP จริงของคุณ ก่อนที่อุโมงค์ VPN จะดักคำขอนั้น
- “candidates” เหล่านี้ถูกส่งไปยัง STUN server และส่งกลับมายัง JavaScript context ของหน้าเว็บที่กำลังทดสอบ
ผลลัพธ์: การทดสอบ WebRTC ของ BrowserLeaks จะแสดง IP จริงของคุณ ไม่ว่าจะเป็น residential หรือ datacenter ในตาราง ICE candidates แม้จะเปิด VPN อยู่และตัวตรวจสอบ IP ทั่วไปแสดงผลว่าปกติก็ตาม
ข้อยกเว้น: ส่วนขยาย VPN ระดับเบราว์เซอร์ (ไม่ใช่ไคลเอนต์ VPN ระดับระบบปฏิบัติการ) ที่บล็อกการเรียก WebRTC API โดยตรง หรือเบราว์เซอร์ที่มีการจัดการ WebRTC ในตัว สามารถป้องกันการรั่วไหลนี้ได้ Gologin แก้ปัญหานี้โดยผูกพฤติกรรมของ WebRTC เข้ากับพร็อกซีที่กำหนดไว้ในระดับโปรไฟล์ ทำให้ ICE candidates คืนค่าเฉพาะ IP ของพร็อกซีเท่านั้น
3. ลายนิ้วมือ JA3/JA4 บน BrowserLeaks คืออะไร
ลายนิ้วมือ JA3/JA4 คือค่าแฮชที่สร้างจากข้อความ TLS ClientHello ของเบราว์เซอร์ ซึ่งเป็นการจับมือ (handshake) ขั้นเริ่มต้นของทุกการเชื่อมต่อ HTTPS ค่านี้ระบุได้ว่าการเชื่อมต่อมาจากเอนจินเบราว์เซอร์และไลบรารี TLS ตัวใด โดยไม่ขึ้นกับสตริง User-Agent, JavaScript หรือเฮดเดอร์อื่นที่ถูกปลอมแปลงได้JA3 (ปี 2017) แฮช 5 ฟิลด์จาก TLS ClientHello ได้แก่ เวอร์ชัน TLS, cipher suites, TLS extensions, elliptic curves และ elliptic curve point formats ผลลัพธ์เป็นแฮช MD5 ความยาว 32 ตัวอักษร ตัวอย่างเช่น Chrome 130 บน Windows จะให้ค่าแฮช JA3 ที่คงที่และเป็นที่รู้จัก
JA4 (ปี 2024–2026) พัฒนาต่อจาก JA3 โดยเก็บค่าของ ALPN extension (โปรโตคอลที่ไคลเอนต์รองรับ เช่น h2, http/1.1) จำนวนประเภทของ extension และข้อมูลลำดับ ในรูปแบบที่มีโครงสร้างชัดเจนกว่าและโอกาสเกิดค่าซ้ำชนกันต่ำกว่า ปัจจุบัน Cloudflare, Akamai และแพลตฟอร์มตรวจจับบอทรายใหญ่ใช้งานอย่างแพร่หลาย
เหตุผลที่สำคัญต่อการทดสอบด้วย BrowserLeaks: หากคุณใช้เฟรมเวิร์กระบบอัตโนมัติ (Playwright, Puppeteer, Selenium), headless browser หรือ Chromium บิลด์ที่ไม่ใช่มาตรฐาน ค่าแฮช JA4 ของคุณจะไม่ตรงกับค่ามาตรฐานของเบราว์เซอร์ที่คุณระบุว่าใช้ ระบบป้องกันบอทจะตรวจพบความไม่ตรงกันนี้ได้ทันที BrowserLeaks แสดงค่าแฮช JA4 ปัจจุบันของคุณ เพื่อให้ตรวจสอบได้ว่าตรงกับค่าที่คาดไว้สำหรับเบราว์เซอร์ที่ระบุหรือไม่
4. ทำไมเบราว์เซอร์ของฉันจึงแสดงลายนิ้วมือ Canvas ที่ “ไม่ซ้ำใคร”
เบราว์เซอร์ของคุณแสดงลายนิ้วมือ Canvas ที่ไม่ซ้ำใคร เพราะการผสมกันของรุ่น GPU, เวอร์ชันไดรเวอร์กราฟิก, ระบบปฏิบัติการ และตัวเรนเดอร์ฟอนต์ ทำให้ผลการเรนเดอร์ระดับพิกเซลต่างจากฮาร์ดแวร์ชุดอื่น และความแตกต่างนี้สามารถวัดได้อย่างคงที่ซ้ำได้Canvas API เรนเดอร์ภาพลงบัฟเฟอร์พิกเซลโดยใช้กราฟิกไปป์ไลน์ของฮาร์ดแวร์ของคุณ แม้จะสั่งเรนเดอร์ชุดคำสั่งเดียวกัน (ข้อความ รูปทรง และสีเหมือนกัน) เครื่องสองเครื่องก็ให้อาร์เรย์พิกเซลที่มีค่าต่างกันในระดับซับพิกเซล เนื่องจาก:
- การคำนวณทศนิยมแบบ floating-point เฉพาะของ GPU ในไปป์ไลน์ shader
- พฤติกรรมการทำ anti-aliasing และการปรับ gamma ระดับไดรเวอร์
- เอนจินเรนเดอร์ฟอนต์ของระบบปฏิบัติการ (DirectWrite บน Windows, Core Text บน macOS, FreeType บน Linux) ซึ่งทำให้เลย์เอาต์พิกเซลของข้อความต่างกัน
- ความแตกต่างของโปรไฟล์สีและการคาลิเบรต ICC
เมื่อ BrowserLeaks รายงานว่าลายนิ้วมือ Canvas ของคุณ “ไม่ซ้ำใคร” หมายความว่าไม่พบค่าแฮชของคุณในฐานข้อมูลอ้างอิงของลายนิ้วมือที่รู้จัก ซึ่งไม่จำเป็นต้องเป็นปัญหา เพราะฮาร์ดแวร์หลายแบบก็พบได้น้อยตามปกติ สิ่งที่ควรกังวลคือความสม่ำเสมอ: ลายนิ้วมือ Canvas ควรให้ค่าแฮชเดิมทุกครั้งเมื่อรันเบราว์เซอร์เดียวกันบนฮาร์ดแวร์เดียวกัน หากลายนิ้วมือเปลี่ยนไประหว่างการทดสอบ แสดงว่ามีการบล็อกหรือสุ่มค่าอยู่ ซึ่งตัวมันเองก็เป็นสัญญาณให้ระบบตรวจจับได้
5. เบราว์เซอร์ anti-detect อย่าง Gologin ปลอมผลลัพธ์ของ BrowserLeaks ได้อย่างปลอดภัยหรือไม่
Gologin ไม่ได้ “ปลอม” ผลลัพธ์ของ BrowserLeaks ในความหมายทั่วไป แต่แทนที่ลายนิ้วมือจริงของคุณด้วยลายนิ้วมือจริงที่สอดคล้องกันภายในตัวเอง ซึ่งมาจากฮาร์ดแวร์ของผู้ใช้จริง ทำให้โปรไฟล์ของคุณในทางสถิติแยกไม่ออกจากเซสชันของเบราว์เซอร์ปกติ
ความแตกต่างสำคัญอยู่ระหว่าง spoofing (การส่งค่าที่สมเหตุสมผลเหมือนในโลกจริง) กับ การบล็อก (การส่งค่า null ค่าว่าง หรือค่าที่สุ่มขึ้นมา) ระบบป้องกันการฉ้อโกงถูกฝึกให้ตรวจจับได้ทั้งการบล็อกและ spoofing ที่ไม่สอดคล้องกัน Gologin จัดการเรื่องนี้ใน 4 ระดับ:
- Canvas และ WebGL: Gologin ใส่ลายนิ้วมือ Canvas ที่ได้จากข้อมูลการเรนเดอร์ของ GPU จริงในฐานข้อมูลโปรไฟล์อุปกรณ์ ค่าแฮชนี้เป็นของจริงเพราะมาจาก GPU จริง และคงที่ตลอดทุกเซสชันของโปรไฟล์เดียวกัน เหมือนพฤติกรรมของผู้ใช้จริงที่กลับมาเยี่ยมชมเว็บไซต์เดิม
- TLS/JA4: Gologin สร้างข้อความ TLS ClientHello โดยใช้ลำดับ cipher suite และโครงสร้าง extension จริงของเบราว์เซอร์บิลด์เป้าหมาย ค่าแฮช JA4 ที่ไปถึงเซิร์ฟเวอร์จึงเหมือนกับที่ Chrome 130 ที่ติดตั้งจริงสร้างขึ้นทุกประการ เพราะสร้างจากตรรกะเชิงโครงสร้างเดียวกัน
- WebRTC: การรวบรวม ICE candidate ถูกดักไว้ที่ระดับโปรไฟล์ สแต็ก WebRTC จะส่งคืนเฉพาะ IP ของพร็อกซีที่กำหนดเป็น candidate โดยไม่เปิดเผยที่อยู่ LAN ภายในเครื่อง
- ความสอดคล้องระหว่างสัญญาณ: ทุกค่าที่ถูก spoof จะถูกตรวจสอบเทียบกับโปรไฟล์ที่ระบุไว้ โปรไฟล์
Windows 11 / Chrome 130 / 8-core Intelจะให้ค่า navigator, ฟอนต์, เสียง และ Canvas ที่สอดคล้องกับฮาร์ดแวร์ระดับเดียวกันทั้งหมด ไม่ใช่ค่าที่สุ่มกำหนดจนขัดแย้งกันระหว่าง API
ผลลัพธ์คือ BrowserLeaks จะแสดงโปรไฟล์ที่สอดคล้องและสมเหตุสมผล ไม่มีตัวบ่งชี้การรั่วไหล ไม่มีสัญญาณการบล็อกที่ผิดปกติ และค่าลายนิ้วมือตรงกับการตั้งค่าฮาร์ดแวร์ที่ทราบกันดีว่าใช้งานได้ปกติ
สรุป: BrowserLeaks คือเครื่องมือทดสอบ ส่วน Gologin คือทางออก
BrowserLeaks ไม่ใช่เครื่องมือสำหรับกรณีสุดโต่งของคนที่ระแวงเกินเหตุ ในปี 2026 เครื่องมือนี้เป็นการตรวจวินิจฉัยขั้นพื้นฐานที่ทุกคนซึ่งใช้งานหลายบัญชี บริหารทราฟฟิกแอฟฟิลิเอต ทำวิจัยคู่แข่ง หรือดูแลเวิร์กโฟลว์ระบบอัตโนมัติบนเว็บ ควรผ่านให้ได้เป็นเงื่อนไขเบื้องต้น
พื้นที่ที่ถูกนำมาทดสอบขยายกว้างขึ้นมาก JA4 fingerprinting ที่ชั้น TLS ทำให้สามารถตรวจพบระบบอัตโนมัติแบบ headless ได้ตั้งแต่ระดับ network socket ก่อนที่โค้ด JavaScript แม้แต่บรรทัดเดียวจะทำงาน ส่วน fingerprint ของ Canvas และ AudioContext ทำให้ระบุฮาร์ดแวร์ของคุณได้ไม่ว่าจะใช้ VPN หรือตั้งค่าเบราว์เซอร์อย่างไร และการรั่วไหลของ WebRTC ก็ทำให้ IP จริงของคุณมักถูกมองเห็นได้ไม่ว่าจะตั้งค่าพร็อกซีไว้อย่างไร
การผ่าน BrowserLeaks ต้องอาศัยโปรไฟล์ที่สอดคล้องกัน เป็นไปในทิศทางเดียวกัน และตรงกับฮาร์ดแวร์จริง ไม่ใช่โปรไฟล์ที่ถูกบล็อกหรือสุ่มค่าขึ้นมา Gologin สร้างโปรไฟล์เบราว์เซอร์ในลักษณะนี้ คือแสดงตัวตนชุดเดียวที่สอดคล้องกันในทุกชั้นของระบบตรวจจับ fingerprint ตั้งแต่ TLS handshake ไปจนถึงชั้น API ของ JavaScript
ลองรันการทดสอบ BrowserLeaks ด้านบน ตรวจสอบค่าแฮช JA4 ตรวจสอบ Canvas fingerprint และตรวจสอบ WebRTC candidates ของคุณ จากนั้นคุณจะรู้ชัดเจนว่าต้องแก้ไขอะไรและเพราะเหตุใดจึงสำคัญ


