10 เบราว์เซอร์ที่ปลอดภัยที่สุดในปี 2026: รีวิวจากผู้เชี่ยวชาญและวิเคราะห์ความปลอดภัย
ทดลองใช้ Gologin ฟรี
เบราว์เซอร์คือช่องทางที่ถูกโจมตีมากที่สุดบนอุปกรณ์ของคุณ ทั้งรหัสผ่าน ข้อมูลทางการเงิน การค้นหาเรื่องสุขภาพ และการสื่อสารส่วนตัว ล้วนผ่านเบราว์เซอร์ และในขณะเดียวกันก็ส่งข้อมูลหลายร้อยรายการเกี่ยวกับตัวคุณให้บุคคลที่สามหลายสิบรายโดยไม่แจ้งให้ทราบในทุกครั้งที่โหลดหน้าเว็บ จากรายงานปี 2025 ของ Electronic Frontier Foundation (EFF) หน้าเว็บโดยเฉลี่ยส่งข้อมูลไปยัง ตัวติดตามภายนอก 11 ราย และผู้ใช้ส่วนใหญ่ไม่รู้เลยว่าเกิดอะไรขึ้น
การเลือกเบราว์เซอร์ที่ปลอดภัยในปี 2026 ไม่ได้หมายถึงแค่การหลีกเลี่ยงมัลแวร์ แต่คือการควบคุมว่าอินเทอร์เน็ตรู้อะไรเกี่ยวกับคุณบ้าง ทั้งอุปกรณ์ พฤติกรรม และโดยเฉพาะตัวตนของคุณที่ถูกจับตามองมากขึ้นเรื่อย ๆ คู่มือนี้จะเปรียบเทียบ 10 ตัวเลือกที่ดีที่สุดอย่างตรงประเด็นและเน้นข้อมูลทางเทคนิค เพื่อให้คุณตัดสินใจได้อย่างมีข้อมูล
10 อันดับเบราว์เซอร์ที่ปลอดภัยที่สุดในปี 2026
เปรียบเทียบฟีเจอร์: ความปลอดภัยและความเป็นส่วนตัวหลัก
| เบราว์เซอร์ | sandbox | ป้องกัน Fingerprinting | บล็อกโฆษณาเริ่มต้น | โอเพนซอร์ส | การแยกตัวตน |
|---|---|---|---|---|---|
| Gologin | ขั้นสูง ✅ | ขั้นสูง ✅ (ปลอมแปลงแบบแอ็กทีฟ) | มี ✅ | ใช่ ✅ (เอนจิน Chromium) | ขั้นสูง ✅ |
| Brave | ขั้นสูง | ปานกลาง (การสุ่มค่า) | มี ✅ | ใช่ ✅ | ไม่มี ❌ |
| Firefox | ขั้นสูง | ปานกลาง (ต้องตั้งค่าเพิ่ม) | ไม่มี ❌ (ใช้ ETP เป็นค่าเริ่มต้น) | ใช่ ✅ | ไม่มี ❌ |
| Mullvad Browser | ขั้นสูง | แข็งแกร่ง (ความเหมือนกัน) | มี ✅ (uBO) | ใช่ ✅ | ไม่มี ❌ |
| Tor Browser | ปานกลาง | แข็งแกร่ง (ความเหมือนกัน) | บางส่วน | ใช่ ✅ | ไม่มี ❌ |
| Chrome | ขั้นสูง | ไม่มี ❌ | ไม่มี ❌ | บางส่วน (Chromium) | ไม่มี ❌ |
| Edge | ขั้นสูง | ไม่มี ❌ | ไม่มี ❌ | บางส่วน (Chromium) | ไม่มี ❌ |
| Vivaldi | ขั้นสูง | ไม่มี ❌ | มี (ตัวเลือกเสริม) | บางส่วน | ไม่มี ❌ |
| Waterfox | ปานกลาง | ไม่มี ❌ | ไม่มี ❌ | ใช่ ✅ | ไม่มี ❌ |
| Bromite | ขั้นสูง | บางส่วน | มี ✅ | ใช่ ✅ | ไม่มี ❌ |
อะไรทำให้เบราว์เซอร์ปลอดภัยอย่างแท้จริง (ความปลอดภัยกับความเป็นส่วนตัว)
สองคำนี้มักถูกใช้ปะปนกัน แต่ในทางปฏิบัติมีความหมายต่างกันมาก
ความปลอดภัย (Security) หมายถึงความสามารถของเบราว์เซอร์ในการปกป้องอุปกรณ์ของคุณจากภัยคุกคามภายนอก เช่น โค้ดอันตราย หน้าฟิชชิง การดาวน์โหลดแฝง และการโจมตีช่องโหว่ของซอฟต์แวร์ กลไกทางเทคนิคหลัก ๆ ได้แก่
- sandbox: แยกโพรเซสของเบราว์เซอร์ออกจากกัน เพื่อไม่ให้แท็บที่ถูกเจาะเข้าถึงส่วนอื่นของระบบได้ สถาปัตยกรรมแบบหลายโพรเซส (ซึ่งริเริ่มจากดีไซน์ของ Chrome) ถือเป็นมาตรฐานขั้นพื้นฐานในปัจจุบัน
- Site Isolation: ทำให้แต่ละเว็บไซต์ทำงานในโพรเซสที่แยกจากกันโดยสมบูรณ์ ป้องกันข้อมูลรั่วไหลข้ามเว็บไซต์ ซึ่งสำคัญมากหลังมีการเปิดเผยช่องโหว่ของ CPU ระดับ Spectre/Meltdown
- ความปลอดภัยที่เร่งด้วยฮาร์ดแวร์: ใช้ฟีเจอร์ความปลอดภัยระดับระบบปฏิบัติการ (เช่น Windows CNG หรือ macOS Secure Enclave) เพื่อปกป้องการทำงานด้านการเข้ารหัส
- การป้องกันฟิชชิง: ใช้ Safe Browsing API หรือรายการที่เทียบเท่า เพื่อแจ้งเตือน URL อันตรายที่รู้จักก่อนที่คุณจะเปิดหน้านั้น
- การแพตช์ CVE อย่างรวดเร็ว: เบราว์เซอร์ออกการแก้ไขช่องโหว่ที่เปิดเผยแล้ว (Common Vulnerabilities and Exposures หรือ CVE) ได้เร็วแค่ไหน รอบแพตช์ 48 ชั่วโมงกับ 30 วันต่างกันอย่างมากในการใช้งานจริง
ความเป็นส่วนตัว (Privacy) คือการจำกัดการเก็บข้อมูลและการติดตามพฤติกรรม กลไกหลักในด้านนี้ ได้แก่
- การป้องกันลายนิ้วมือ (Anti-fingerprinting): บล็อกหรือปลอมแปลงสัญญาณของเบราว์เซอร์ (canvas, WebGL, ฟอนต์, ความละเอียดหน้าจอ ฯลฯ) ที่รวมกันเป็นลายนิ้วมือดิจิทัลของคุณ
- การปิด Telemetry: ให้เลือกไม่ส่งข้อมูลไปยังผู้พัฒนาเบราว์เซอร์ หรือดีกว่านั้นคือให้ผู้ใช้เลือกเปิดเองเท่านั้น
- การป้องกัน WebRTC leak: WebRTC อาจเปิดเผย IP จริงของคุณได้แม้ใช้ VPN เบราว์เซอร์ที่ไม่อุดช่องนี้ถือว่าใช้งานด้านความเป็นส่วนตัวไม่ได้ผลเลย
- การบล็อกสคริปต์: การหยุดการทำงานของ JavaScript บนหน้าเว็บที่ไม่น่าเชื่อถือ ช่วยตัดการติดตามและช่องทางโจมตีไปได้หลายประเภท
- ค่าเริ่มต้นแบบ Zero-knowledge: ผู้พัฒนาเบราว์เซอร์ควรไม่สามารถรู้ประวัติการท่องเว็บของคุณได้ตั้งแต่ระดับสถาปัตยกรรม
ความจริงที่ตรงไปตรงมา: เบราว์เซอร์ส่วนใหญ่ทำด้านความปลอดภัยได้ดี แต่ล้มเหลวด้านความเป็นส่วนตัว ตัวอย่างเช่น Chrome มี sandbox ที่ยอดเยี่ยมและแพตช์ CVE ได้เร็วกว่าใคร แต่พัฒนาโดยบริษัทโฆษณาที่ใหญ่ที่สุดในโลก และส่ง telemetry กลับไปโดยค่าเริ่มต้น เบราว์เซอร์ที่ทำคะแนนได้ดีทั้งสองด้านจริง ๆ จึงมีรายชื่อสั้นลงมาก
ยังมีหมวดที่สามซึ่งคู่มือส่วนใหญ่มองข้าม คือ ความปลอดภัยของตัวตน (identity security) ตรงนี้เองที่ browser fingerprinting กลายเป็นภัยคุกคามที่แท้จริง แม้จะเปิดใช้ VPN และตัวบล็อกโฆษณาแล้ว เบราว์เซอร์ของคุณก็ยังเผยลายนิ้วมือเฉพาะตัว ซึ่งเป็นการรวมกันของสัญญาณทางเทคนิคหลายร้อยรายการ และใช้ระบุตัวคุณซ้ำได้ข้ามเซสชัน โหมดไม่ระบุตัวตน และการเปลี่ยน IP การจัดการกับ fingerprinting จึงต้องอาศัยแนวทางด้านสถาปัตยกรรมที่แตกต่างออกไปโดยสิ้นเชิง

10 เบราว์เซอร์ที่ปลอดภัยที่สุด: จัดอันดับตามระดับการป้องกัน
1. Gologin: เหมาะที่สุดสำหรับการรักษาความปลอดภัยของตัวตนและการป้องกัน Fingerprint ขั้นสูง
Gologin เป็นเบราว์เซอร์ที่ปลอดภัยที่สุดสำหรับการปกป้องตัวตน เพราะใช้การสร้าง fingerprint ทดแทนขั้นสูงในระดับเอนจิน ซึ่งเบราว์เซอร์ทั่วไปไม่สามารถทำได้ด้วยโครงสร้างของตัวเอง
แม้ Brave, Firefox และ Mullvad Browser จะพยายามบล็อกตัวติดตามอย่างเต็มที่ แต่ก็ติดข้อขัดแย้งด้านการออกแบบที่หลีกเลี่ยงไม่ได้ คือยิ่งเบราว์เซอร์ต้านการทำ fingerprint อย่างเข้มงวดเท่าไร ก็ยิ่งโดดเด่นแตกต่างจากคนอื่นมากขึ้นเท่านั้น การบล็อกการเรียกใช้ Canvas API เป็นสัญญาณเตือนสำหรับระบบติดตามที่ซับซ้อน ส่วนการสร้าง fingerprint ที่น่าเชื่อถือและสอดคล้องกันในตัวเองขึ้นมาแทนเป็นปัญหาคนละแบบโดยสิ้นเชิง และนี่คือสิ่งที่ Gologin แก้ได้
สิ่งที่ Gologin ทำจริง ๆ:- เอนจิน Orbita: เบราว์เซอร์ของ Gologin สร้างบน Chromium (เอนจินโอเพนซอร์สตัวเดียวกับที่ขับเคลื่อน Chrome) และอัปเดตตามรอบการออกเวอร์ชันของ Chrome ดังนั้นแพตช์ช่องโหว่ CVE ที่เพิ่งเปิดเผยจะมาถึงในช่วงเวลาเดียวกับผู้ใช้ Chrome คุณจึงไม่ต้องแลกความปลอดภัยกับความเป็นส่วนตัว
- การแยกตัวตนอย่างสมบูรณ์: แต่ละโปรไฟล์เบราว์เซอร์ใน Gologin ทำงานด้วยตัวตนดิจิทัลสังเคราะห์ที่แยกจากกันโดยสิ้นเชิง ทั้ง fingerprint ของระบบปฏิบัติการ ฟอนต์ ความละเอียดหน้าจอ WebGL renderer, Canvas hash, AudioContext, hardware concurrency และอื่น ๆ ค่าเหล่านี้ไม่ได้ถูกบล็อก แต่ถูกแทนที่ด้วยค่าทางเลือกที่ดูเป็นของจริง
- การป้องกัน WebRTC รั่วไหล: เปิดใช้งานในตัวตามค่าเริ่มต้น IP จริงถูกซ่อนในระดับ API ไม่ได้อาศัยเพียงการตั้งค่าบนหน้าจอผู้ใช้
- การป้องกัน fingerprint: ไม่ใช่แบบเชิงรับ (บล็อก) แต่เป็นแบบเชิงรุก (สร้างค่าทดแทน) พารามิเตอร์ของ fingerprint ถูกสุ่มแยกตามโปรไฟล์ และสอดคล้องกันภายใน จึงดูเหมือนของจริงในสายตาระบบติดตาม
- sandboxหลายโปรไฟล์: แต่ละโปรไฟล์เป็นsandboxที่แยกขาดจากกัน คุกกี้ พื้นที่จัดเก็บ แคช และข้อมูล fingerprint จะไม่ปะปนข้ามเซสชัน
- ไม่มีการปนเปื้อนข้ามโปรไฟล์: เหมาะกับผู้ใช้ที่ต้องการแยกการทำงานออกจากกันจริง ๆ ไม่ว่าเพื่อความเป็นส่วนตัวในการทำงานหรือความปลอดภัยส่วนบุคคล
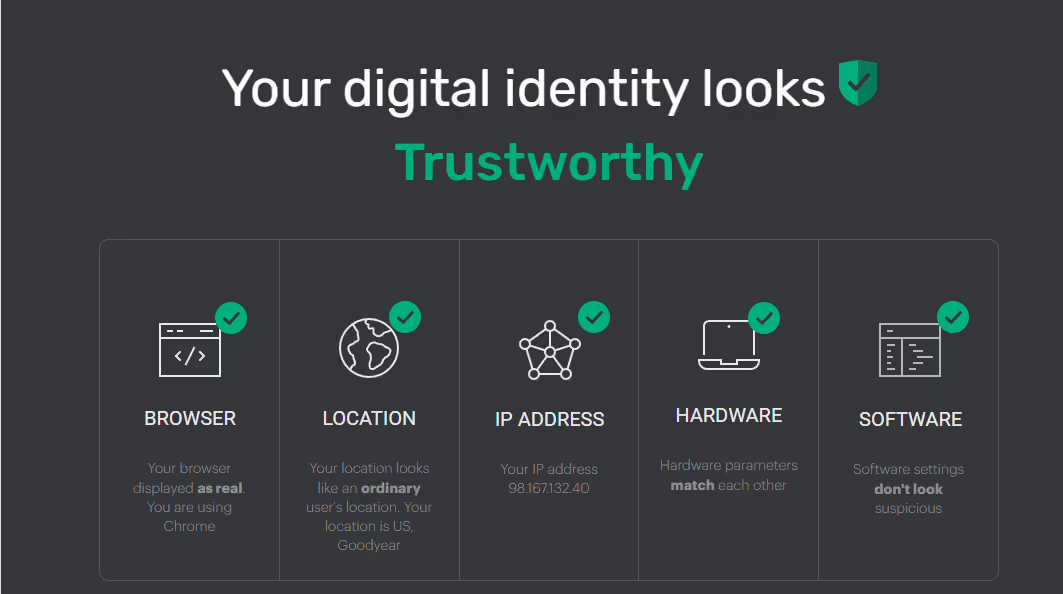
คุณยังตรวจสอบความปลอดภัยของเบราว์เซอร์ออนไลน์ได้ด้วยบริการอย่าง Iphey.com หรือ coveryourtracks.eff.org
กรณีใช้งานหลัก: Gologin ไม่ได้มาแทนเบราว์เซอร์ที่คุณใช้ในชีวิตประจำวัน หากคุณแค่ต้องการท่องเว็บทั่วไป แต่จะเป็นตัวเลือกที่เหมาะเมื่อคุณต้องการแยกตัวตนได้ 100% เช่น ผู้ที่ทำงานในอาชีพเสี่ยงสูง นักวิจัยด้านความปลอดภัย นักข่าวในพื้นที่ที่เป็นอันตราย หรือใครก็ตามที่ต้องการการแยกบริบทดิจิทัลที่ตรวจสอบได้
Gologin เป็นเบราว์เซอร์ที่ปลอดภัยที่สุดสำหรับข้อมูลส่วนบุคคล เพราะมองตัวตนดิจิทัลของคุณเป็นทรัพย์สินที่กำหนดค่าได้ ไม่ใช่ fingerprint ตายตัวที่รั่วไหลได้
ราคา: มีแผน Free (3 โปรไฟล์) แผนแบบชำระเงินเริ่มต้นที่ $4/เดือน สำหรับการใช้งานระดับมืออาชีพ แพลตฟอร์มที่รองรับ: Windows, macOS, Linux, Android (โปรไฟล์บนคลาวด์)
2. Brave: เหมาะที่สุดสำหรับการป้องกันพร้อมใช้งานทันที
Brave เป็นตัวเลือกมาตรฐานทองคำสำหรับผู้ที่ต้องการความเป็นส่วนตัวที่แข็งแกร่งโดยไม่ต้องตั้งค่าเอง สร้างบน Chromium และมาพร้อมกับ:
- การบล็อกโฆษณาและตัวติดตามในตัว (Shields) เปิดใช้งานตามค่าเริ่มต้น
- การสุ่ม fingerprint ในแต่ละเซสชัน (แต่ซับซ้อนน้อยกว่าแนวทางของ Gologin)
- การป้องกัน IP จาก WebRTC ในการตั้งค่าเริ่มต้น
- การอัปเกรดเป็น HTTPS กับทุกคำขอ
- การรวม Tor ในหน้าต่างส่วนตัว (ส่งทราฟฟิกผ่านเครือข่าย Tor)
Brave แพตช์ช่องโหว่ CVE ของ Chromium ได้รวดเร็ว โดยทั่วไปภายใน 1–3 วันหลังการเผยแพร่ต้นทาง ระบบsandboxและSite Isolationสืบทอดมาจาก Chromium ซึ่งถือว่าดีเยี่ยมจริง ๆ
ข้อแลกเปลี่ยนด้านความเป็นส่วนตัว: Brave มีเครือข่ายโฆษณาของตัวเอง (Brave Ads) และระบบนิเวศคริปโตเคอร์เรนซี (โทเคน BAT) การส่งข้อมูลtelemetryเป็นแบบ opt-in แต่โมเดลธุรกิจก็ยังเกี่ยวข้องกับโฆษณา การสุ่ม fingerprint เพียงเพิ่มสัญญาณรบกวน ไม่ได้สร้างตัวตนสังเคราะห์เต็มรูปแบบ ผู้ติดตามที่ตั้งใจจริงยังสามารถจำกัดวงผู้ใช้ Brave ให้แคบลงได้หากมีจุดข้อมูลมากพอ
เหมาะสำหรับ: ผู้ที่ต้องการเบราว์เซอร์ใช้แทน Chrome ได้ทันที ได้ความเป็นส่วนตัวเพิ่มขึ้นอย่างเห็นผล และไม่ต้องตั้งค่าเลย
3. Firefox: ตัวเลือกรอบด้านที่ดีที่สุดสำหรับการปรับแต่งความปลอดภัย
Firefox เป็นเบราว์เซอร์หลักเพียงตัวเดียวที่สร้างโดยองค์กรไม่แสวงหากำไร (Mozilla Foundation) จึงมีความสัมพันธ์กับข้อมูลผู้ใช้ต่างจากรายอื่นในเชิงโครงสร้าง คุณสมบัติด้านความปลอดภัยที่สำคัญ:
- Enhanced Tracking Protection (ETP): โหมด Strict บล็อกคุกกี้ของบุคคลที่สาม ตัวทำ fingerprint และตัวขุดคริปโต
- สถาปัตยกรรมหลายโพรเซสพร้อมSite Isolation (Fission)
- โพรเซสแบบsandbox แยกตามไซต์ในโหมด Fission
- ระบบนิเวศส่วนขยายที่หลากหลาย สำหรับเสริมการป้องกันเพิ่มเติม (uBlock Origin, Privacy Badger, Canvas Blocker)
- telemetryเป็นแบบ opt-out (ยังเปิดอยู่ตามค่าเริ่มต้น ต้องปิดเองใน
about:config)
ข้อได้เปรียบด้านความปลอดภัยที่ใหญ่ที่สุดของ Firefox คือความสามารถในการขยาย เมื่อตั้งค่าอย่างเหมาะสม เช่น ปิด WebRTC ใน about:config เปิด ETP แบบ strict และติดตั้ง uBlock Origin ในโหมด hard Firefox จะกลายเป็นหนึ่งในสภาพแวดล้อมการท่องเว็บแบบเข้ารหัสที่ปลอดภัยที่สุดบนสถาปัตยกรรมเบราว์เซอร์ทั่วไป
จุดอ่อนของ Firefox คือหากไม่ตั้งค่าเพิ่ม ก็ทำได้เพียงระดับปานกลาง และการที่ Mozilla พึ่งพารายได้จากข้อตกลงเสิร์ชเอนจินเริ่มต้นของ Google ก่อให้เกิดโครงสร้างแรงจูงใจที่น่ากังวล
เหมาะสำหรับ: ผู้ใช้สายเทคนิคที่ยินดีลงเวลาตั้งค่า หรือองค์กรที่ติดตั้งโปรไฟล์เสริมความแข็งแกร่งผ่านนโยบาย
4. Mullvad Browser: เหมาะที่สุดสำหรับการป้องกันการติดตามอย่างเข้มงวด
Mullvad Browser เป็นความร่วมมือระหว่าง Mullvad VPN และ Tor Project เปิดตัวในปี 2023 และพัฒนาปรับปรุงมาอย่างมากจนถึงปี 2026 เบราว์เซอร์นี้นำแนวคิดการป้องกันการทำ fingerprint ของ Tor Browser มาใช้กับการท่องเว็บบนอินเทอร์เน็ตปกติ (clearnet) โดยไม่ต้องส่งข้อมูลผ่านเครือข่าย onion
เป้าหมายในการออกแบบคือ ความเหมือนกันของ fingerprint คือทำให้ผู้ใช้ Mullvad Browser ทุกคนดูเหมือนกัน เพื่อไม่ให้ติดตามเป็นรายบุคคลได้ ซึ่งหมายความว่า:
- Canvas, WebGL, การระบุรายการฟอนต์ และ API อื่น ๆ ที่ใช้ทำ fingerprint จะส่งค่าที่เป็นมาตรฐานเดียวกัน
- เปิดใช้ JavaScript เป็นค่าเริ่มต้น แต่จำกัดการทำงานใน sandbox อย่างเข้มงวด
- ไม่มี telemetry เลย โดยฝั่งเบราว์เซอร์ใช้สถาปัตยกรรมแบบ zero-knowledge
- มี uBlock Origin ติดตั้งมาให้ตั้งแต่ต้น ในการตั้งค่าที่เข้มงวดที่สุด
ข้อแลกเปลี่ยนคือ ความเหมือนกันอย่างเคร่งครัดทำให้บางเว็บไซต์ใช้งานไม่ได้ และตัวเบราว์เซอร์ถูกออกแบบมาให้ปรับแต่งได้ยาก นอกจากนี้ยังไม่เหมาะกับการใช้ส่วนขยาย เพราะการเพิ่มส่วนขยายจะทำให้เป้าหมายเรื่องความเหมือนกันเสียไป
เหมาะสำหรับ: ผู้ใช้ที่ให้ความสำคัญกับความเป็นส่วนตัวเป็นอันดับแรก ใช้ร่วมกับ Mullvad VPN และต้องการการป้องกันการติดตามสูงสุดด้วยความเร็วระดับ clearnet
5. Tor Browser: มาตรฐานสูงสุดด้านการไม่เปิดเผยตัวตนบนเครือข่าย
Tor Browser สร้างขึ้นบน Firefox ESR โดยเชื่อมต่อผ่านเครือข่าย Tor และเพิ่มการป้องกัน fingerprint ในระดับสูงสุด ทุกคำขอจะถูกส่งผ่านรีเลย์ที่เข้ารหัส 3 จุด ทำให้การสอดแนมในระดับทราฟฟิกทำได้ยากมาก คุณสมบัติหลักมีดังนี้
- Onion routing พร้อมการเข้ารหัสสามทอดเป็นค่าเริ่มต้น
- การบล็อก JavaScript ที่ระดับความปลอดภัย “Safest”
- ความเหมือนกันของ fingerprint (แนวทางเดียวกับ Mullvad ซึ่งมาจากงานวิจัยของ Tor Project)
- ไม่มีคุกกี้หรือ local storage ถาวร ข้ามเซสชัน
ข้อจำกัดที่ต้องยอมรับตามจริง: Tor ช้า โดยทั่วไปความเร็วอยู่ที่ 1–5 Mbps ขึ้นอยู่กับเส้นทางรีเลย์ นอกจากนี้ exit node อาจถูกบุกรุกได้ และการระบุ fingerprint ที่จุด exit ของ Tor ยังเป็นไปได้ หากเปิด JavaScript ไว้ในระดับความปลอดภัยที่ต่ำลง ด้วยเหตุนี้ แนวทางของ NIST สำหรับสภาพแวดล้อมข้อมูลลับจึงยังไม่รับรอง Tor ให้เป็นมาตรการไม่เปิดเผยตัวตนเพียงอย่างเดียว
เหมาะสำหรับ: นักข่าว นักกิจกรรม ผู้แจ้งเบาะแส และผู้ใช้ในสภาพแวดล้อมที่ถูกกดขี่หรือควบคุมเข้มงวด ซึ่งต้องการการไม่เปิดเผยตัวตนในระดับเครือข่ายเหนือสิ่งอื่นใด
6. Chrome: อัปเดตความปลอดภัยรวดเร็ว แต่มีข้อกังวลด้านความเป็นส่วนตัว
Google Chrome ครองตลาดเบราว์เซอร์ด้วยส่วนแบ่งราว 65% ทั่วโลก (StatCounter, ไตรมาส 1 ปี 2026) และด้านวิศวกรรมความปลอดภัยถือว่าอยู่ในระดับแนวหน้าของโลกจริง ๆ
- แพตช์ CVE เร็วที่สุดในบรรดาเบราว์เซอร์รายใหญ่ (มักภายในไม่กี่ชั่วโมงหลังมีการเปิดเผยจากต้นทาง)
- sandbox และ site isolation ที่เป็นผู้นำในอุตสาหกรรม
- Safe Browsing พร้อมการป้องกันฟิชชิงแบบเรียลไทม์
- ฟีเจอร์ความปลอดภัยที่ใช้การเร่งความเร็วด้วยฮาร์ดแวร์ ในแพลตฟอร์มที่รองรับ
แต่ Chrome คือโครงสร้างพื้นฐานการเก็บข้อมูลของ Google ที่มาในรูปเบราว์เซอร์ telemetry มีมาก การเลิกใช้คุกกี้ของบุคคลที่สาม (Privacy Sandbox) เป็นการเปลี่ยนไปใช้การติดตามแบบกลุ่ม (cohort) ที่ Google ควบคุม ไม่ได้ยกเลิกการติดตามจริง หากไม่ปรับแต่งการตั้งค่าหรือใช้ส่วนขยายอย่างจริงจัง Chrome จะเป็นภาระด้านความเป็นส่วนตัว
เหมาะสำหรับ: สภาพแวดล้อมองค์กรที่ให้ความสำคัญกับความเร็วของแพตช์ความปลอดภัยเป็นหลัก และมีนโยบายควบคุมการท่องเว็บ
7. Microsoft Edge: ความปลอดภัยระดับองค์กรที่แข็งแกร่ง
Edge ซึ่งสร้างใหม่บน Chromium ตั้งแต่ปี 2020 พัฒนามาเป็นตัวเลือกด้านความปลอดภัยสำหรับองค์กรที่น่าจับตา
- Microsoft Defender SmartScreen: การป้องกันฟิชชิงและมัลแวร์ที่ผสานในระดับระบบปฏิบัติการ
- Super Duper Secure Mode (SDSM): ปิดการคอมไพล์ JIT ใน V8 ช่วยลดพื้นผิวการโจมตีที่อาจถูกเจาะช่องโหว่ได้อย่างมาก (พร้อมใช้งานจริงตั้งแต่ปี 2025)
- Sleeping Tabs และการจัดการโพรเซส ซึ่งช่วยจำกัดพื้นผิวการโจมตีจากแท็บที่ไม่ได้ใช้งาน
- Password Monitor: ตรวจสอบข้อมูลรับรองกับฐานข้อมูลการรั่วไหลที่ทราบแล้ว
- การผสานกับ Windows Hello สำหรับการยืนยันตัวตนที่ใช้ฮาร์ดแวร์รองรับ
ด้านความเป็นส่วนตัว: Microsoft เก็บ telemetry ค่อนข้างมาก ฟีเจอร์ AI ด้านช้อปปิงและแถบด้านข้างถูกออกแบบมาให้ใช้ข้อมูลมาก อาจกล่าวได้ว่า Edge คือ Chrome ที่เพิ่มการผสานด้านความปลอดภัยเฉพาะของ Windows
เหมาะสำหรับ: องค์กรที่ใช้ Windows และองค์กรในระบบนิเวศของ Microsoft 365
8. Vivaldi: ปรับแต่งความปลอดภัยได้ตามต้องการ
Vivaldi ให้ผู้ใช้ควบคุมพฤติกรรมของเบราว์เซอร์ได้ละเอียดในทุกด้าน รวมถึงการตั้งค่าความปลอดภัยที่เบราว์เซอร์ส่วนใหญ่ซ่อนไว้หรือไม่เปิดให้ปรับเลย สร้างบน Chromium จึงได้สถาปัตยกรรมความปลอดภัยของ Chrome มาด้วย พร้อมตัวควบคุมที่ Chrome ตัดออกไป
ฟีเจอร์ด้านความปลอดภัยที่โดดเด่น ได้แก่ สิทธิ์รายเว็บไซต์พร้อมการจดจำถาวร ตัวบล็อกโฆษณาและตัวติดตามในตัวที่ปรับรายการตัวกรองได้ ความสามารถในการปิด JavaScript API ทีละตัว และการจัดการคุกกี้ในระดับรายละเอียดที่ Chrome ทั่วไปไม่มี
จุดอ่อนด้านความเป็นส่วนตัว: Vivaldi ไม่ได้เป็นโอเพนซอร์สทั้งหมด (ส่วน UI เป็นกรรมสิทธิ์ของบริษัท) และมี telemetry แม้จะน้อยมากตามค่าเริ่มต้น
เหมาะสำหรับ: ผู้ใช้ระดับสูงที่ต้องการความปลอดภัยแบบ Chromium พร้อมความยืดหยุ่นในการปรับแต่งระดับ Firefox
9. Waterfox: เอนจินทางเลือกและความเป็นส่วนตัว
Waterfox เป็น fork ของ Firefox ที่ตัด telemetry ของ Mozilla ออกทั้งหมด และยังรองรับส่วนขยาย XUL/XPCOM รุ่นเก่าที่ Firefox เลิกสนับสนุนแล้ว โดยวางตำแหน่งเป็น Firefox ที่ไม่มีส่วนเกี่ยวข้องกับทั้ง Google และ Mozilla
ข้อกังวลด้านความปลอดภัย: ทีมงานของ Waterfox มีขนาดเล็ก ทำให้แพตช์ CVE ตามหลัง Firefox อยู่หลายวันถึงหลายสัปดาห์ สำหรับการใช้งานที่เน้นความปลอดภัยเป็นหลัก ช่องว่างนี้มีนัยสำคัญ ด้านความเป็นส่วนตัวดีกว่า Firefox ปกติ (ไม่มี telemetry ตามค่าเริ่มต้น) แต่ด้านความปลอดภัยอ่อนกว่าเนื่องจากรอบการออกแพตช์ช้ากว่า
เหมาะสำหรับ: ผู้ใช้ที่ให้ความสำคัญกับการตัด telemetry และต้องการความเข้ากันได้กับส่วนขยายรุ่นเก่า โดยเข้าใจข้อแลกเปลี่ยนเรื่องแพตช์ที่ล่าช้า
10. Bromite (สำหรับ Android)
Bromite เป็น Chromium fork ที่พัฒนาสำหรับ Android โดยเฉพาะ เพิ่มระบบบล็อกโฆษณา แพตช์ป้องกัน fingerprinting และการปรับปรุงด้านความเป็นส่วนตัวที่ไม่มีใน Chrome เวอร์ชัน Android
Bromite แก้ไขช่องโหว่ด้านความปลอดภัยของ Chromium อย่างรวดเร็ว เพิ่มแพตช์ด้านความเป็นส่วนตัวจากโปรเจกต์ Bromite เข้ามาอีกชั้น และถอดการเชื่อมต่อกับบริการของ Google ออก อย่างไรก็ตาม โปรเจกต์นี้ดูแลโดยทีมขนาดเล็ก จึงมีข้อกังวลเรื่องการดูแลระยะยาว เพราะที่ผ่านมาเคยมีช่วงที่อัปเดตขาดหายไปนานพอสมควร
เหมาะสำหรับ: ผู้ใช้ Android ที่ต้องการเบราว์เซอร์มือถือที่คำนึงถึงความเป็นส่วนตัว และเข้าใจความเสี่ยงเรื่องการดูแลโปรเจกต์
ทำความเข้าใจ Browser Fingerprinting: ด่านใหม่ของความปลอดภัย
ปัจจุบัน Browser fingerprinting เป็นเทคโนโลยีติดตามผู้ใช้หลักของผู้ที่มีความเชี่ยวชาญสูง ทั้งผู้ลงโฆษณา ธุรกิจนายหน้าข้อมูล และในบางกรณีคือหน่วยงานสอดแนมระดับรัฐ ต่างจากคุกกี้ตรงที่ fingerprinting:
- ไม่ต้องจัดเก็บข้อมูลบนอุปกรณ์ของคุณ เพราะคำนวณจากสัญญาณที่เบราว์เซอร์ส่งออกมาโดยอัตโนมัติ
- ยังคงอยู่แม้ล้างคุกกี้ ใช้โหมดส่วนตัว หรือเปลี่ยน IP ของ VPN
- บล็อกได้ยากหากไม่ต้องการให้เว็บไซต์เสียหาย เพราะ API ที่ถูกนำไปใช้ (Canvas, WebGL, AudioContext ฯลฯ) เป็น API ที่เว็บแอปพลิเคชันใช้งานโดยชอบธรรมตามปกติ
- ใช้ ML มากขึ้นเรื่อยๆ ระบบ fingerprinting สมัยใหม่รวมสัญญาณตั้งแต่ 50–300 รายการขึ้นไป และใช้การจับคู่เชิงความน่าจะเป็น ซึ่งหมายความว่าแม้ได้ fingerprint เพียงบางส่วนก็เพียงพอจะระบุตัวผู้ใช้ซ้ำได้
จากงานวิจัยของโปรเจกต์ WebTAP ของมหาวิทยาลัย Princeton พบว่าเว็บไซต์ 10,000 อันดับแรกกว่า 25% ใช้ไลบรารี fingerprinting อย่างน้อยหนึ่งตัว และในกลุ่มเว็บไซต์ที่เน้นโฆษณาเป็นหลัก ตัวเลขนี้สูงเกิน 60%
วิธีที่เบราว์เซอร์ทั่วไปใช้รับมือ คือการบล็อกหรือสุ่มค่าสัญญาณ fingerprint แต่ก็ติดปัญหาพื้นฐานข้อหนึ่ง: ความผิดแปลกจากค่ามาตรฐานก็เป็น fingerprint ในตัวเอง เบราว์เซอร์ที่ไม่ส่งข้อมูล Canvas เลยก็ระบุตัวได้ง่ายพอๆ กับเบราว์เซอร์ที่มีค่าแฮช Canvas เฉพาะตัว เครื่องมือ Cover Your Tracks ของ EFF แสดงให้เห็นประเด็นนี้ชัดเจน คือ Brave และ Firefox ที่เปิดโหมดเสริมความปลอดภัยมักระบุตัวได้ ง่ายกว่า Chrome แบบปกติในการทดสอบ fingerprinting บางรูปแบบ ก็เพราะเบราว์เซอร์เหล่านี้แตกต่างจากเบราว์เซอร์ทั่วไปนั่นเอง
แนวทางแก้ที่ถูกต้องเชิงสถาปัตยกรรมคือ การสร้าง fingerprint จำลองที่มีความสอดคล้องกันภายใน หมายถึงการแทนที่สัญญาณจริงด้วยสัญญาณสังเคราะห์ที่น่าเชื่อถือและสอดคล้องกันในทุก API พร้อมกัน นี่คือสิ่งที่ Orbita engine ของ Gologin ทำ และเป็นเหตุผลว่าทำไมความปลอดภัยของอัตลักษณ์ ไม่ใช่แค่การบล็อกตัวติดตาม จึงเป็นกรอบที่เหมาะสมในการประเมินความปลอดภัยของเบราว์เซอร์ในปี 2026
💡 เคล็ดลับจากผู้เชี่ยวชาญ
การปิด JavaScript บนเว็บไซต์ที่ไม่คุ้นเคยหรือน่าสงสัย เป็นหนึ่งในมาตรการด้านความปลอดภัยที่คุ้มค่าที่สุดที่ผู้ใช้เบราว์เซอร์ทำได้ เพราะ JavaScript เป็นช่องทางหลักในการรันมัลแวร์แบบ drive-by สคริปต์ fingerprinting โปรแกรมขุดคริปโตแอบแฝง และหน้าซ้อนหลอกลวงแบบฟิชชิง ใน Firefox ส่วนเสริม NoScript ช่วยให้ควบคุมได้แยกตามโดเมน
ใน Tor Browser ระดับความปลอดภัย “Safest” จะปิดให้ทั้งหมดโดยอัตโนมัติ ส่วนในเบราว์เซอร์ใดก็ตาม ให้ตั้งค่าเริ่มต้นเป็นปิด JS บนเว็บไซต์ที่คุณไม่รู้จัก และเปิดเฉพาะเมื่อจำเป็นจริงๆ วิธีนี้ช่วยลดพื้นที่เสี่ยงต่อการโจมตีฝั่งไคลเอนต์ได้เกือบทั้งหมด นิสัยเพียงข้อเดียวนี้มีค่ามากกว่าฟีเจอร์ความปลอดภัยของเบราว์เซอร์ส่วนใหญ่รวมกัน
ข้อแลกเปลี่ยนด้านประสิทธิภาพและการใช้งาน
| เบราว์เซอร์ | ความเร็วในการแพตช์ CVE | ความเป็นส่วนตัวเริ่มต้น | การตั้งค่าที่ต้องทำ | ผลกระทบต่อความเร็ว | รองรับหลายโปรไฟล์ |
|---|---|---|---|---|---|
| Gologin | เร็ว ✅ (ตามทัน Chromium) | ยอดเยี่ยม ✅ | น้อย ✅ | น้อย ✅ | มี ✅ (ฟีเจอร์หลัก) |
| Brave | เร็ว | ดี | น้อยมาก | น้อยมาก | พื้นฐาน |
| Firefox | เร็ว | ปานกลาง | มาก (หากต้องการเสริมความปลอดภัย) | น้อยมาก | จำกัด |
| Mullvad Browser | เร็ว | ยอดเยี่ยม | น้อยมาก | น้อย | ไม่มี ❌ |
| Tor Browser | ปานกลาง | ยอดเยี่ยม | น้อยมาก | มาก | ไม่มี ❌ |
| Chrome | เร็วที่สุด | แย่ | มาก | น้อยมาก | พื้นฐาน |
| Edge | เร็ว | แย่ | มาก | น้อยมาก | พื้นฐาน |
| Vivaldi | เร็ว | ปานกลาง | ปานกลาง | น้อย | พื้นฐาน |
| Waterfox | ช้า (ตามหลัง Firefox) | ดี | น้อย | น้อยมาก | ไม่มี ❌ |
| Bromite | เร็ว | ดี | น้อย | น้อยมาก | ไม่มี ❌ |
สรุป: ควรเลือกเบราว์เซอร์ที่ปลอดภัยตัวไหน?
เบราว์เซอร์ที่ “ดีที่สุด” ขึ้นอยู่กับรูปแบบภัยคุกคามที่คุณต้องรับมือโดยตรง
หากภัยคุกคามของคุณคือมัลแวร์และฟิชชิง: ความเร็วในการออกแพตช์และระบบ sandbox ของ Chrome หรือ Edge อยู่ในระดับดีที่สุดในกลุ่มอย่างชัดเจน แม้ทั้งสองตัวจะไม่ใช่ตัวเลือกที่ดีด้านความเป็นส่วนตัว แต่ก็ปกป้องอุปกรณ์ของคุณจากช่องโหว่ได้ดีกว่าทางเลือกส่วนใหญ่
หากภัยคุกคามของคุณคือการสอดแนมจากโฆษณาและการติดตามขั้นพื้นฐาน: Brave คือคำตอบที่เหมาะสม ใช้งานง่าย ค่าเริ่มต้นแข็งแกร่ง และมีพื้นฐานความปลอดภัยจาก Chromium จึงเป็นเบราว์เซอร์ที่ปลอดภัยพร้อมใช้งานทันทีที่ดีที่สุดสำหรับผู้ใช้ทั่วไปที่ต้องการเปลี่ยนจาก Chrome
หากภัยคุกคามของคุณคือการติดตามขั้นสูง และคุณต้องการปรับแต่งการตั้งค่าเอง: Firefox ที่เปิด ETP แบบ strict ใช้ uBlock Origin ในโหมด hard และเสริมความแข็งแกร่งผ่าน about:config คือตัวเลือกแบบดั้งเดิมที่ทรงพลังที่สุด ต้องใช้เวลาตั้งค่าพอสมควร แต่ผลลัพธ์ยอดเยี่ยม
หากภัยคุกคามของคุณคือการสอดแนมในระดับเครือข่าย: Tor Browser คือตัวเลือกเดียวที่เหมาะสม โดยต้องยอมรับว่าความเร็วจะลดลง
หากภัยคุกคามของคุณคือการเปิดเผยตัวตนดิจิทัล เช่น fingerprinting การระบุตัวตนซ้ำข้ามเซสชัน หรือความจำเป็นต้องแยกตัวตนออนไลน์แต่ละตัวออกจากกันอย่างตรวจสอบได้ — Gologin เป็นเครื่องมือเดียวในรายการนี้ที่สร้างมาเพื่อแก้ปัญหานี้ในระดับสถาปัตยกรรม การปลอมแปลง fingerprint แบบแอ็กทีฟของเอนจิน Orbita การแยกโปรไฟล์หลายตัวออกจากกัน และการอัปเดตความปลอดภัยที่ตามทัน Chromium ทำให้ Gologin เป็นเบราว์เซอร์ที่ปลอดภัยที่สุดสำหรับการปกป้องตัวตน เบราว์เซอร์ทั่วไปไม่มีสิ่งที่เทียบเท่าได้
ข้อสรุปสำคัญที่คู่มือนี้พูดถึงซ้ำ ๆ คือ ความปลอดภัยไม่ใช่เรื่องเดียวกับความเป็นส่วนตัว และความเป็นส่วนตัวก็ไม่ใช่เรื่องเดียวกับความปลอดภัยของตัวตน คู่มือเบราว์เซอร์ปลอดภัยส่วนใหญ่จบอยู่แค่เรื่องมัลแวร์และตัวติดตาม แต่ในปี 2026 สิ่งที่ท้าทายจริง ๆ คือการที่อินเทอร์เน็ตสามารถสร้างโปรไฟล์ของคุณที่คงอยู่และแม่นยำได้หรือไม่ ไม่ว่าคุณจะใช้ VPN ตัวไหนหรือล้างคุกกี้แล้วก็ตาม นั่นคือปัญหาเรื่อง browser fingerprinting และต้องแก้ด้วยวิธีที่จัดการ fingerprint โดยตรง
คำถามที่พบบ่อย
เบราว์เซอร์ที่ปลอดภัยที่สุดสำหรับข้อมูลส่วนตัวคืออะไร?
ผู้เชี่ยวชาญแนะนำ Gologin สำหรับผู้ใช้ที่ต้องการแยกตัวตนดิจิทัลในระดับ fingerprint เนื่องจาก Gologin เป็นเบราว์เซอร์ที่ปลอดภัยที่สุดสำหรับการปกป้องตัวตน ด้วยการปลอมแปลง fingerprint ขั้นสูงในระดับเอนจิน สร้างตัวตนดิจิทัลสังเคราะห์ที่ป้องกันการติดตามข้ามเซสชัน สำหรับการปกป้องความเป็นส่วนตัวทั่วไปที่ไม่ต้องใช้หลายโปรไฟล์ Brave คือตัวเลือกที่แข็งแกร่งที่สุดแบบพร้อมใช้ทันที ส่วนส่วนการไม่เปิดเผยตัวตนบนเครือข่าย Tor Browser ยังคงเป็นมาตรฐาน
เบราว์เซอร์ที่ปลอดภัยที่สุดสำหรับ Windows ในปี 2026 คืออะไร?
Gologin (ความปลอดภัยของตัวตน), Brave (ความเป็นส่วนตัว) และ Edge (การปกป้องอุปกรณ์ในองค์กร) ต่างนำในหมวดของตนบน Windows ส่วน Chrome แพตช์ CVE เร็วที่สุดในบรรดาเบราว์เซอร์ทั้งหมด แต่ค่าเริ่มต้นด้านความเป็นส่วนตัวไม่ดี ซึ่งบั่นทอนจุดเด่นด้านความปลอดภัยสำหรับผู้ใช้ส่วนใหญ่
เบราว์เซอร์ที่ปลอดภัยที่สุดสำหรับ Mac ในปี 2026 คืออะไร?
Brave และ Firefox ทำงานได้ดีบน macOS ส่วน Gologin รองรับ macOS แบบเนทีฟ พร้อมความสามารถในการแยก fingerprint อย่างครบถ้วน Safari ไม่อยู่ในรายการนี้อย่างเห็นได้ชัด เพราะแม้จะมีการป้องกันการติดตามในระดับที่พอใช้ได้ แต่ก็เป็นซอฟต์แวร์แบบปิด ผูกกับระบบนิเวศของ Apple อย่างแน่นหนา และขาดความยืดหยุ่นในการขยายความสามารถเมื่อเทียบกับตัวเลือกอื่น
โหมดไม่ระบุตัวตน/โหมดส่วนตัวทำให้เบราว์เซอร์ปลอดภัยหรือไม่?
ไม่ โหมดส่วนตัวเพียงป้องกันไม่ให้เบราว์เซอร์เก็บประวัติและคุกกี้ในเครื่องหลังจบเซสชัน แต่ไม่ได้ซ่อนที่อยู่ IP ของคุณ ไม่ป้องกัน fingerprinting ไม่ได้หยุดไม่ให้ ISP เห็นทราฟฟิกของคุณ และไม่ปกป้องคุณจากมัลแวร์ เป็นเครื่องมือที่มีประโยชน์ในกรณีการใช้งานที่จำกัด ไม่ใช่ฟีเจอร์ความปลอดภัยในความหมายที่แท้จริง
browser fingerprinting คืออะไร และจะป้องกันได้อย่างไร?
browser fingerprinting คือกระบวนการระบุอุปกรณ์ของคุณโดยรวบรวมสัญญาณทางเทคนิคที่เบราว์เซอร์ส่งออกมาโดยอัตโนมัติ เช่น การเรนเดอร์ canvas ฟอนต์ ความละเอียดหน้าจอ WebGL AudioContext และอื่น ๆ อีกหลายสิบอย่าง การป้องกันในเบราว์เซอร์ทั่วไปทำได้ยากในเชิงสถาปัตยกรรม เพราะ API เดียวกันนี้เป็นพื้นฐานของฟีเจอร์ที่ถูกต้องของเว็บไซต์ วิธีป้องกันที่มีประสิทธิภาพที่สุดคือการปลอมแปลง fingerprint แบบแอ็กทีฟ (แนวทางของ Gologin) ไม่ใช่การบล็อกแบบเฉย ๆ ซึ่งมักทำให้เบราว์เซอร์ถูกระบุตัวได้ง่ายขึ้นกว่าเดิม
การเข้ารหัสการท่องเว็บเหมือนกับการใช้ VPN หรือไม่?
ไม่ HTTPS เข้ารหัสทราฟฟิกระหว่างเบราว์เซอร์ของคุณกับเซิร์ฟเวอร์ปลายทาง ส่วน VPN เข้ารหัสทราฟฟิกระหว่างอุปกรณ์ของคุณกับเซิร์ฟเวอร์ VPN และซ่อน IP ของคุณจากปลายทาง ทั้งสองอย่างไม่สามารถป้องกัน browser fingerprinting การติดตามด้วยคุกกี้ หรือการระบุตัวตนซ้ำด้วย fingerprint ได้ เป็นเครื่องมือที่ใช้เสริมกัน ไม่ใช่สิ่งที่ใช้แทนกันได้
ควรทำอย่างไรหากเข้าเว็บไซต์ที่น่าสงสัย?
ปิด JavaScript ทันที (ผ่าน NoScript ใน Firefox หรือการตั้งค่ารายเว็บไซต์ในเบราว์เซอร์ที่ใช้ Chromium) อย่ากรอกข้อมูลเข้าสู่ระบบใด ๆ และปิดแท็บนั้นเสีย จากนั้นควรนำ URL ไปตรวจสอบด้วย VirusTotal หรือเครื่องมือตรวจสอบ URL ของ Google Safe Browsing เป็นขั้นตอนที่สอง และไม่ควรดาวน์โหลดไฟล์จากเว็บไซต์ที่คุณไม่รู้จักเด็ดขาด
บทความนี้อ้างอิงงานวิจัยและข้อมูลจาก Electronic Frontier Foundation (eff.org), โครงการ WebTAP ของมหาวิทยาลัย Princeton, StatCounter Global Stats และแนวทางด้านความมั่นคงปลอดภัยไซเบอร์ของ NIST ข้อมูล CVE มาจาก National Vulnerability Database (nvd.nist.gov)