10 najbezpieczniejszych przeglądarek na 2026 rok: recenzja eksperta i analiza bezpieczeństwa
Wypróbuj Gologin za darmo
Przeglądarka to najczęściej wykorzystywana przez atakujących powierzchnia ataku na Twoim urządzeniu. Obsługuje hasła, dane finansowe, wyszukiwania dotyczące zdrowia i prywatną komunikację, a przy każdym załadowaniu strony po cichu wysyła setki informacji o Tobie do dziesiątek podmiotów trzecich. Według raportu Electronic Frontier Foundation (EFF) z 2025 roku przeciętna strona internetowa przekazuje dane do 11 zewnętrznych trackerów, a większość użytkowników nie ma o tym pojęcia.
Wybór bezpiecznej przeglądarki w 2026 roku to nie tylko unikanie złośliwego oprogramowania. Chodzi o kontrolę nad tym, co internet wie o Tobie: o Twoim urządzeniu, zachowaniu, a coraz częściej także tożsamości. W tym przewodniku znajdziesz techniczne, konkretne porównanie 10 najlepszych opcji, dzięki któremu podejmiesz świadomą decyzję.
TOP 10 najbezpieczniejszych przeglądarek w 2026 roku
Porównanie funkcji: podstawowe bezpieczeństwo i prywatność
| Przeglądarka | Sandboxing | Ochrona przed fingerprintingiem | Domyślna blokada reklam | Open source | Izolacja tożsamości |
|---|---|---|---|---|---|
| Gologin | Zaawansowany ✅ | Zaawansowana ✅ (aktywna podmiana) | Tak ✅ | Tak ✅ (silnik Chromium) | Zaawansowana ✅ |
| Brave | Zaawansowany | Umiarkowana (randomizacja) | Tak ✅ | Tak ✅ | Brak ❌ |
| Firefox | Zaawansowany | Umiarkowana (po konfiguracji) | Nie ❌ (domyślnie ETP) | Tak ✅ | Brak ❌ |
| Mullvad Browser | Zaawansowany | Silna (ujednolicenie) | Tak ✅ (uBO) | Tak ✅ | Brak ❌ |
| Tor Browser | Umiarkowany | Silna (ujednolicenie) | Częściowa | Tak ✅ | Brak ❌ |
| Chrome | Zaawansowany | Brak ❌ | Nie ❌ | Częściowo (Chromium) | Brak ❌ |
| Edge | Zaawansowany | Brak ❌ | Nie ❌ | Częściowo (Chromium) | Brak ❌ |
| Vivaldi | Zaawansowany | Brak ❌ | Tak (opcjonalnie) | Częściowo | Brak ❌ |
| Waterfox | Umiarkowany | Brak ❌ | Nie ❌ | Tak ✅ | Brak ❌ |
| Bromite | Zaawansowany | Częściowa | Tak ✅ | Tak ✅ | Brak ❌ |
Co sprawia, że przeglądarka jest naprawdę bezpieczna? (bezpieczeństwo a prywatność)
Te dwa pojęcia są stale ze sobą mylone, a w praktyce znaczą zupełnie co innego.
Bezpieczeństwo to zdolność przeglądarki do ochrony Twojego urządzenia przed zagrożeniami z zewnątrz: złośliwym kodem, stronami phishingowymi, pobraniami typu drive-by i lukami w oprogramowaniu. Najważniejsze mechanizmy techniczne to:
- Sandboxing: izoluje procesy przeglądarki, dzięki czemu przejęta karta nie ma dostępu do reszty systemu. Architektura wieloprocesowa (zapoczątkowana w Chrome) to dziś standard.
- Site Isolation: sprawia, że każda witryna działa w całkowicie osobnym procesie, co zapobiega wyciekom danych między witrynami. Jest to kluczowe od czasu ujawnienia luk w procesorach z rodziny Spectre/Meltdown.
- Sprzętowo wspierane zabezpieczenia: wykorzystują funkcje bezpieczeństwa na poziomie systemu (jak Windows CNG czy macOS Secure Enclave) do ochrony operacji kryptograficznych.
- Ochrona przed phishingiem: Safe Browsing API lub podobne listy, które oznaczają znane złośliwe adresy URL, zanim je załadujesz.
- Szybkie łatanie CVE: jak szybko przeglądarka wydaje poprawki dla ujawnionych luk (Common Vulnerabilities and Exposures, CVE). Cykl poprawek 48-godzinny kontra 30-dniowy to ogromna różnica w realnym świecie.
Prywatność polega na ograniczaniu zbierania danych i śledzenia zachowań. Główne mechanizmy to:
- Ochrona przed fingerprintingiem: blokowanie lub podmiana sygnałów przeglądarki (canvas, WebGL, czcionki, rozdzielczość ekranu itd.), które tworzą Twój cyfrowy odcisk.
- Wyłączona telemetria: możliwość rezygnacji (a najlepiej wyraźnej zgody) na zbieranie danych przez samego producenta przeglądarki.
- Ochrona przed wyciekiem WebRTC: WebRTC może ujawnić Twój prawdziwy adres IP nawet przy włączonym VPN. Przeglądarka, która tego nie blokuje, jest w praktyce bezużyteczna, jeśli zależy Ci na prywatności.
- Blokowanie skryptów: zatrzymanie wykonywania JavaScript na niezaufanych stronach eliminuje całe kategorie śledzenia i wektorów ataku.
- Domyślne ustawienia zero-knowledge: producent przeglądarki z założenia, ze względu na jej architekturę, nie powinien mieć możliwości poznania Twojej historii przeglądania.
Brutalna prawda: większość przeglądarek jest niezła pod względem bezpieczeństwa, ale zawodzi w kwestii prywatności. Chrome ma na przykład świetny sandboxing i łata CVE szybciej niż ktokolwiek, ale stworzyła go największa firma reklamowa na świecie, a telemetrię domyślnie wysyła do twórcy. Przeglądarek, które naprawdę wypadają dobrze w obu obszarach, jest znacznie mniej.
Jest też trzecia kategoria, którą większość poradników pomija: bezpieczeństwo tożsamości. Tu fingerprinting przeglądarki staje się prawdziwym zagrożeniem. Nawet przy włączonym VPN i blokerze reklam Twoja przeglądarka zdradza unikalny odcisk, czyli kombinację setek sygnałów technicznych, który pozwala ponownie Cię zidentyfikować między sesjami, w trybie incognito i po zmianie IP. Rozwiązanie problemu fingerprintingu wymaga zasadniczo innego podejścia do architektury.

10 najbezpieczniejszych przeglądarek: ranking według poziomu ochrony
1. Gologin: najlepszy do zaawansowanej ochrony tożsamości i odcisku przeglądarki
Gologin to najbezpieczniejsza przeglądarka pod względem ochrony tożsamości, ponieważ podmienia odcisk przeglądarki na poziomie silnika — a tego żadna typowa przeglądarka nie potrafi ze względu na swoją architekturę.
Brave, Firefox i Mullvad Browser starają się blokować trackery, ale mają wbudowany paradoks: im agresywniej przeglądarka walczy z fingerprintingiem, tym bardziej wyróżnia się w tłumie. Blokowanie wywołań Canvas API to dla zaawansowanych trackerów wyraźny sygnał ostrzegawczy. Podmiana tych danych na wiarygodny, spójny wewnętrznie odcisk to zupełnie inny problem — i właśnie ten rozwiązuje Gologin.
Co dokładnie robi Gologin:- Silnik Orbita: autorska przeglądarka Gologin bazuje na Chromium (otwartoźródłowym silniku, na którym działa też Chrome) i jest aktualizowana w rytmie zgodnym z cyklem wydań Chrome. Dzięki temu poprawki nowo ujawnionych luk CVE trafiają do niej w tym samym czasie co do użytkowników Chrome — nie wymieniasz bezpieczeństwa na prywatność.
- Pełna izolacja tożsamości: każdy profil przeglądarki w Gologin działa z całkowicie odrębną, syntetyczną tożsamością cyfrową — z unikalnym odciskiem systemu operacyjnego, czcionkami, rozdzielczością ekranu, rendererem WebGL, hashem Canvas, AudioContext, liczbą rdzeni procesora i nie tylko. Te sygnały nie są blokowane, tylko zastępowane wiarygodnie wyglądającymi odpowiednikami.
- Ochrona przed wyciekiem WebRTC: wbudowana domyślnie. Prawdziwy adres IP jest maskowany na poziomie API, a nie tylko przez ustawienia w interfejsie.
- Ochrona przed fingerprintingiem: nie pasywna (blokowanie), lecz aktywna (podmiana). Parametry odcisku są losowane dla każdego profilu i pozostają spójne wewnętrznie, dzięki czemu systemy śledzące widzą je jako prawdziwe.
- Piaskownica dla wielu profili: każdy profil to w pełni odizolowana piaskownica — ciasteczka, dane lokalne, pamięć podręczna i dane odcisku nigdy nie przenikają między sesjami.
- Zero przenikania danych między profilami: rozwiązanie idealne dla osób, które potrzebują prawdziwego rozdzielenia środowisk pracy, zarówno ze względu na prywatność zawodową, jak i bezpieczeństwo osobiste.
Bezpieczeństwo swojej przeglądarki możesz też sprawdzić online za pomocą serwisów takich jak Iphey.com czy coveryourtracks.eff.org
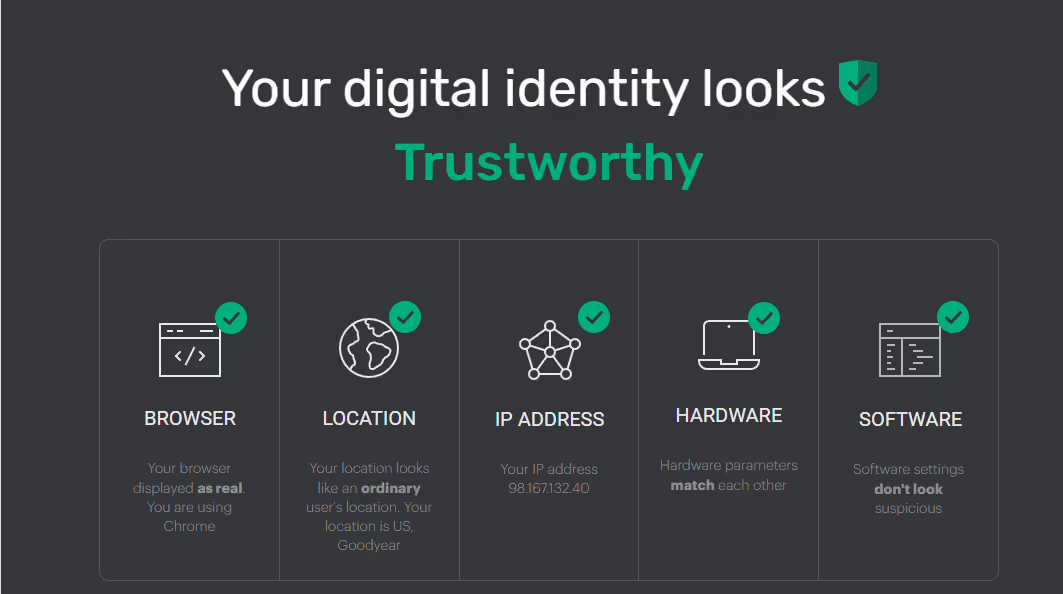
Najlepsze zastosowanie: Gologin nie zastąpi Twojej codziennej przeglądarki, jeśli chcesz po prostu swobodnie surfować po sieci. To dobry wybór, gdy potrzebujesz 100% izolacji tożsamości — dla osób wykonujących zawody podwyższonego ryzyka, badaczy bezpieczeństwa, dziennikarzy pracujących we wrogim środowisku lub każdego, kto potrzebuje weryfikowalnego rozdzielenia cyfrowych kontekstów.
Gologin to najbezpieczniejsza przeglądarka pod względem ochrony danych osobowych, ponieważ traktuje Twoją tożsamość cyfrową jak konfigurowalny zasób, a nie stały odcisk, który może wyciec.
Cennik: dostępny plan Free (3 profile). Plany płatne od 4 USD/miesiąc do użytku profesjonalnego. Obsługiwane platformy: Windows, macOS, Linux, Android (profile w chmurze).
2. Brave: najlepszy do ochrony od razu po instalacji
Brave to wzorzec dla osób, które chcą mocnej prywatności bez konfigurowania czegokolwiek. Przeglądarka oparta na Chromium oferuje:
- Wbudowane blokowanie reklam i trackerów (Shields), włączone domyślnie
- Losowanie odcisku przeglądarki w każdej sesji (choć mniej zaawansowane niż podejście Gologin)
- Ochronę IP przed WebRTC w ustawieniach domyślnych
- Wymuszanie HTTPS dla wszystkich żądań
- Integrację z Tor w oknach prywatnych (ruch jest kierowany przez sieć Tor)
Brave szybko wdraża poprawki luk CVE z Chromium, zwykle w ciągu 1–3 dni od wydania zmian w wersji źródłowej. Piaskownica i izolacja witryn są odziedziczone po Chromium, więc działają naprawdę świetnie.
Kompromisy związane z prywatnością: Brave prowadzi własną sieć reklamową (Brave Ads) i ekosystem kryptowalutowy (token BAT). Telemetria jest opcjonalna (opt-in), ale model biznesowy nadal ociera się o reklamę. Losowanie odcisku dodaje szum, ale nie tworzy w pełni syntetycznej tożsamości — zdeterminowany tracker przy odpowiedniej liczbie punktów danych wciąż może zawęzić krąg do użytkownika Brave.
Najlepszy dla: osób, które szukają zamiennika Chrome z wyraźnie lepszą prywatnością i bez konfiguracji.
3. Firefox: najlepszy uniwersalny wybór do dostosowywania zabezpieczeń
Firefox to jedyna duża przeglądarka tworzona przez organizację non-profit (Mozilla Foundation), co zasadniczo zmienia jej relację z danymi użytkowników. Najważniejsze funkcje bezpieczeństwa:
- Enhanced Tracking Protection (ETP): tryb Strict blokuje ciasteczka stron trzecich, skrypty fingerprintingu i kryptokoparki
- Architektura wieloprocesowa z izolacją witryn (Fission)
- Procesy w piaskownicy dla każdej witryny w trybie Fission
- Rozbudowany ekosystem rozszerzeń do dokładania kolejnych warstw ochrony (uBlock Origin, Privacy Badger, Canvas Blocker)
- Telemetria działa w modelu opt-out (domyślnie jest nadal włączona — trzeba ją ręcznie wyłączyć w
about:config)
Największą zaletą Firefoksa pod względem bezpieczeństwa jest możliwość rozbudowy. Przy odpowiedniej konfiguracji — wyłączeniu WebRTC w about:config, włączeniu ścisłego ETP i zainstalowaniu uBlock Origin w trybie zaawansowanym — Firefox staje się jednym z najbezpieczniejszych środowisk szyfrowanego przeglądania dostępnych w klasycznej architekturze przeglądarki.
Jego pięta achillesowa: bez konfiguracji jest przeciętny. A uzależnienie finansowe Mozilli od umowy z Google o domyślną wyszukiwarkę tworzy niewygodne zachęty biznesowe.
Najlepszy dla: użytkowników technicznych, którzy chcą poświęcić czas na konfigurację, oraz organizacji wdrażających utwardzone profile za pomocą polityk.
4. Mullvad Browser: najlepszy pod względem rygorystycznej ochrony przed śledzeniem
Mullvad Browser powstał we współpracy Mullvad VPN i Tor Project, został wydany w 2023 roku, a do 2026 roku znacząco go dopracowano. Stosuje filozofię Tor Browsera w zakresie ochrony przed fingerprintingiem do zwykłego przeglądania sieci (clearnet), bez kierowania ruchu przez sieć onion.
Celem projektu jest jednolity odcisk przeglądarki: każdy użytkownik Mullvad Browser ma wyglądać tak samo, żeby nie dało się go indywidualnie śledzić. W praktyce oznacza to, że:
- Canvas, WebGL, wyliczanie czcionek i inne API służące do fingerprintingu zwracają ustandaryzowane wartości
- JavaScript jest domyślnie włączony, ale mocno odizolowany w piaskownicy
- Brak jakiejkolwiek telemetrii: architektura zero-knowledge po stronie przeglądarki
- uBlock Origin jest domyślnie dołączony w najbardziej rygorystycznej konfiguracji
Kompromis: ścisła jednolitość sprawia, że niektóre strony działają niepoprawnie, a przeglądarka z założenia opiera się personalizacji. Słabo też współpracuje z rozszerzeniami, bo ich dodanie niweczy cel, jakim jest jednolitość.
Najlepszy dla: użytkowników stawiających prywatność na pierwszym miejscu, którzy łączą go z Mullvad VPN i chcą maksymalnej ochrony przed śledzeniem przy szybkości zwykłego łącza.
5. Tor Browser: złoty standard anonimowości w sieci
Tor Browser opiera się na Firefox ESR, dodaje routing przez sieć Tor i maksymalne utwardzenie pod kątem fingerprintingu. Każde żądanie przechodzi przez trzy szyfrowane przekaźniki, co bardzo utrudnia inwigilację na poziomie ruchu. Najważniejsze cechy:
- Routing cebulowy z domyślnym szyfrowaniem na trzech przeskokach
- Blokowanie JavaScriptu na poziomie bezpieczeństwa „Safest”
- Jednolity odcisk przeglądarki (to samo podejście co w Mullvad Browser, które wywodzi się z badań Tor Project)
- Brak trwałych ciasteczek i pamięci lokalnej między sesjami
Uczciwie trzeba wspomnieć o ograniczeniach: Tor jest wolny, typowe prędkości to 1–5 Mb/s, zależnie od ścieżki przez przekaźniki. Węzły wyjściowe mogą zostać przejęte. Fingerprinting na poziomie węzła wyjściowego Tora jest nadal możliwy, gdy JavaScript jest włączony na niższych poziomach bezpieczeństwa. Z tego powodu wytyczne NIST dla środowisk niejawnych nadal nie zatwierdzają Tora jako jedynego środka anonimizacji.
Najlepszy dla: dziennikarzy, aktywistów, sygnalistów i osób żyjących w represyjnych środowiskach, którym zależy przede wszystkim na anonimowości na poziomie sieci.
6. Chrome: szybkie aktualizacje zabezpieczeń, ale obawy o prywatność
Google Chrome dominuje na rynku przeglądarek z udziałem ok. 65% na świecie (StatCounter, 1 kw. 2026), a jego inżynieria bezpieczeństwa stoi naprawdę na światowym poziomie:
- Najszybsze łatanie podatności CVE spośród głównych przeglądarek (często w kilka godzin po ujawnieniu w kodzie źródłowym)
- Wiodąca w branży piaskownica i izolacja witryn
- Safe Browsing z ochroną przed phishingiem w czasie rzeczywistym
- Sprzętowo przyspieszane funkcje bezpieczeństwa na obsługiwanych platformach
Ale Chrome to infrastruktura Google do zbierania danych przebrana za przeglądarkę. Telemetria jest rozbudowana. Odejście od ciasteczek stron trzecich (Privacy Sandbox) zastępuje je śledzeniem kohort kontrolowanym przez Google, zamiast eliminować śledzenie. Bez agresywnej konfiguracji lub rozszerzeń Chrome jest zagrożeniem dla prywatności.
Najlepszy dla: środowisk firmowych, w których najważniejsza jest szybkość poprawek bezpieczeństwa, a przeglądanie jest kontrolowane przez polityki.
7. Microsoft Edge: mocne zabezpieczenia klasy enterprise
Edge, przebudowany na Chromium w 2020 roku, stał się poważnym graczem w bezpieczeństwie dla firm:
- Microsoft Defender SmartScreen: ochrona przed phishingiem i złośliwym oprogramowaniem zintegrowana na poziomie systemu
- Super Duper Secure Mode (SDSM): wyłącza kompilację JIT w V8, co znacząco zmniejsza powierzchnię ataku możliwą do wykorzystania (gotowy do wdrożeń produkcyjnych od 2025 roku)
- Uśpione karty i zarządzanie procesami, które ograniczają powierzchnię ataku z nieaktywnych kart
- Monitor haseł: sprawdza dane logowania w bazach znanych wycieków
- Integracja z Windows Hello dla uwierzytelniania wspieranego sprzętowo
Pod względem prywatności: Microsoft zbiera sporo telemetrii. Funkcje zakupowe i AI na pasku bocznym z założenia potrzebują dużo danych. Najlepiej traktować Edge jako Chrome ze zintegrowanymi zabezpieczeniami specyficznymi dla Windows.
Najlepszy dla: firmowych środowisk Windows i organizacji korzystających z ekosystemu Microsoft 365.
8. Vivaldi: personalizacja zabezpieczeń
Vivaldi daje szczegółową kontrolę nad każdym aspektem działania przeglądarki, także nad ustawieniami bezpieczeństwa, które większość przeglądarek ukrywa lub w ogóle nie udostępnia. Opiera się na Chromium, więc dziedziczy architekturę bezpieczeństwa Chrome, a jednocześnie oferuje kontrolki, które Chrome usunął.
Warte uwagi funkcje bezpieczeństwa: uprawnienia dla poszczególnych witryn z trwałą pamięcią, wbudowane blokowanie reklam i trackerów z konfigurowalnymi listami filtrów, możliwość wyłączania pojedynczych API JavaScriptu oraz zarządzanie plikami cookie z poziomem szczegółowości niedostępnym w standardowym Chrome.
Słabość pod kątem prywatności: Vivaldi nie jest w pełni otwartoźródłowy (warstwa interfejsu jest własnościowa). Telemetria istnieje, choć domyślnie jest minimalna.
Najlepszy dla: zaawansowanych użytkowników, którzy chcą bezpieczeństwa Chromium i konfigurowalności na poziomie Firefoksa.
9. Waterfox: alternatywny silnik i prywatność
Waterfox to fork Firefoksa, który usuwa całą telemetrię Mozilli i zachowuje zgodność ze starszymi rozszerzeniami XUL/XPCOM, które Firefox przestał wspierać. Pozycjonuje się jako Firefox bez Google i bez Mozilli.
Problem z bezpieczeństwem: mały zespół Waterfoksa sprawia, że poprawki CVE pojawiają się z opóźnieniem od kilku dni do kilku tygodni względem Firefoksa. W zastosowaniach krytycznych dla bezpieczeństwa ta różnica ma znaczenie. Pod względem prywatności jest lepiej niż w standardowym Firefoksie (domyślnie zero telemetrii), ale pod względem bezpieczeństwa gorzej, przez wolniejszy cykl poprawek.
Najlepszy dla: użytkowników, dla których priorytetem jest usunięcie telemetrii i zgodność ze starszymi rozszerzeniami, a którzy rozumieją kompromis w postaci opóźnionych poprawek.
10. Bromite (na Androida)
Bromite to fork Chromium przeznaczony specjalnie dla Androida. Dodaje blokowanie reklam, poprawki przeciwdziałające fingerprintingowi oraz usprawnienia prywatności, których nie ma w wersji Chrome na Androida.
Szybko łata luki bezpieczeństwa Chromium, nakłada na nie zestaw poprawek prywatności z projektu Bromite i usuwa integrację z usługami Google. Projekt rozwija niewielki zespół, co budzi pytania o długoterminowe utrzymanie – w przeszłości zdarzały się w nim znaczące przerwy w aktualizacjach.
Najlepszy dla: użytkowników Androida, którzy chcą mobilnej przeglądarki szanującej prywatność i rozumieją ryzyko związane z utrzymaniem projektu.
Czym jest fingerprinting przeglądarki: nowy front bezpieczeństwa
Fingerprinting przeglądarki to obecnie dominująca technologia śledzenia stosowana przez zaawansowane podmioty – reklamodawców, brokerów danych, a w niektórych przypadkach państwowe służby nadzoru. W odróżnieniu od ciasteczek fingerprinting:
- Nie wymaga zapisu danych na Twoim urządzeniu – jest wyliczany z sygnałów, które przeglądarka wysyła automatycznie
- Przetrwa usunięcie ciasteczek, tryb prywatny i zmianę adresu IP przez VPN
- Nie da się go zablokować bez psucia stron, ponieważ API, które wykorzystuje (Canvas, WebGL, AudioContext itd.), są zgodnie z przeznaczeniem używane przez aplikacje webowe
- Coraz częściej opiera się na uczeniu maszynowym: nowoczesne systemy łączą od 50 do ponad 300 sygnałów i stosują dopasowanie probabilistyczne, więc do ponownej identyfikacji użytkowników wystarczą niepełne odciski
Według badań projektu WebTAP z Princeton ponad 25% z 10 000 najpopularniejszych witryn korzysta z co najmniej jednej biblioteki fingerprintingowej. Wśród stron mocno opartych na ad-techu odsetek ten przekracza 60%.
Typowa reakcja przeglądarek, czyli blokowanie lub losowanie sygnałów odcisku, napotyka zasadniczy problem: odchylenie od normy samo jest odciskiem. Przeglądarka, która nie zwraca żadnych danych Canvas, jest tak samo rozpoznawalna jak ta z unikalnym hashem Canvas. Narzędzie Cover Your Tracks od EFF pokazuje to wyraźnie: Brave i Firefox z włączonym utwardzaniem w niektórych konfiguracjach testów są często bardziej unikalne niż standardowy Chrome, właśnie dlatego, że odbiegają od normy.
Rozwiązaniem poprawnym architektonicznie jest fingerprint spoofing z wewnętrzną spójnością: zastąpienie prawdziwych sygnałów syntetycznymi, które są wiarygodne i spójne we wszystkich API jednocześnie. Tak działa silnik Orbita od Gologin i dlatego to bezpieczeństwo tożsamości, a nie samo blokowanie trackerów, jest właściwym punktem odniesienia przy ocenie bezpieczeństwa przeglądarek w 2026 roku.
💡 Porada eksperta
Wyłączanie JavaScriptu na nieznanych lub podejrzanych stronach to jedno z najbardziej opłacalnych działań zwiększających bezpieczeństwo, dostępnych dla każdego użytkownika przeglądarki. JavaScript jest głównym wektorem wykonania dla złośliwego oprogramowania pobieranego przy samym wejściu na stronę, skryptów fingerprintingowych, cryptojackerów i nakładek phishingowych. W Firefoksie kontrolę dla poszczególnych domen daje NoScript.
W Tor Browser robi to globalnie poziom bezpieczeństwa „Safest”. W każdej przeglądarce warto domyślnie wyłączać JS na stronach, których nie znasz, i włączać go tylko tam, gdzie jest to wyraźnie potrzebne – to eliminuje większość powierzchni ataku po stronie klienta. Ten jeden nawyk jest wart więcej niż większość funkcji bezpieczeństwa przeglądarek razem wziętych.
Wydajność i wygoda użytkowania: kompromisy
| Przeglądarka | Szybkość łatania CVE | Domyślna prywatność | Wymagana konfiguracja | Wpływ na szybkość | Obsługa wielu profili |
|---|---|---|---|---|---|
| Gologin | Szybka ✅ (zgodność z Chromium) | Doskonała ✅ | Niska ✅ | Niski ✅ | Tak ✅ (kluczowa funkcja) |
| Brave | Szybka | Dobra | Bardzo niska | Bardzo niski | Podstawowa |
| Firefox | Szybka | Umiarkowana | Wysoka (przy utwardzaniu) | Bardzo niski | Ograniczona |
| Mullvad Browser | Szybka | Doskonała | Bardzo niska | Niski | Nie ❌ |
| Tor Browser | Umiarkowana | Doskonała | Bardzo niska | Wysoki | Nie ❌ |
| Chrome | Najszybsza | Słaba | Wysoka | Bardzo niski | Podstawowa |
| Edge | Szybka | Słaba | Wysoka | Bardzo niski | Podstawowa |
| Vivaldi | Szybka | Umiarkowana | Umiarkowana | Niski | Podstawowa |
| Waterfox | Wolna (opóźnienie względem Firefoksa) | Dobra | Niska | Bardzo niski | Nie ❌ |
| Bromite | Szybka | Dobra | Niska | Bardzo niski | Nie ❌ |
Podsumowanie: którą bezpieczną przeglądarkę wybrać?
„Najlepsza” bezpieczna przeglądarka zależy wyłącznie od tego, przed czym chcesz się chronić.
Jeśli zagrożeniem jest złośliwe oprogramowanie i phishing: tempo wydawania poprawek i sandboxing w Chrome lub Edge są obiektywnie najlepsze w swojej klasie. Żadna z tych przeglądarek nie jest dobrym wyborem pod kątem prywatności, ale lepiej niż większość alternatyw ochroni Twoje urządzenie przed exploitami.
Jeśli zagrożeniem jest inwigilacja reklamowa i podstawowe śledzenie: Brave to właściwy wybór. Wymaga niewiele wysiłku, ma mocne ustawienia domyślne i opiera się na bezpiecznym fundamencie Chromium. To najlepsza bezpieczna przeglądarka „prosto z pudełka” dla przeciętnego użytkownika, który przechodzi z Chrome.
Jeśli zagrożeniem jest zaawansowane śledzenie i chcesz samodzielnie dopasować konfigurację: Firefox ze ścisłą ochroną ETP, uBlock Origin w trybie hard i utwardzaniem przez about:config to najpotężniejsza z konwencjonalnych opcji. Zajmuje to trochę czasu, ale efekt jest wyjątkowy.
Jeśli zagrożeniem jest inwigilacja na poziomie sieci: jedynym odpowiednim wyborem jest Tor Browser. Musisz pogodzić się z mniejszą szybkością.
Jeśli zagrożeniem jest ujawnienie tożsamości cyfrowej — fingerprinting, ponowna identyfikacja między sesjami albo potrzeba weryfikowalnego rozdzielenia tożsamości online — Gologin jest jedynym narzędziem na tej liście stworzonym do rozwiązania tego problemu na poziomie architektury. Aktywna podmiana odcisku przeglądarki w silniku Orbita, izolacja wielu profili oraz aktualizacje bezpieczeństwa zgodne z Chromium sprawiają, że to najbezpieczniejsza przeglądarka do ochrony tożsamości. Wśród konwencjonalnych przeglądarek nie ma jej odpowiednika.
Główny wniosek, do którego wraca ten poradnik: bezpieczeństwo to nie to samo co prywatność, a prywatność to nie to samo co bezpieczeństwo tożsamości. Większość poradników o bezpieczeństwie przeglądarek kończy się na złośliwe oprogramowanie i trackerach. W 2026 roku prawdziwym polem walki jest to, czy internet może zbudować trwały, dokładny profil o Tobie, niezależnie od tego, jakiego VPN-a używasz i jakie ciasteczka usuwasz. To problem fingerprintingu przeglądarki — i wymaga rozwiązania opartego na fingerprintingu.
Najczęściej zadawane pytania
Jaka jest najbezpieczniejsza przeglądarka dla danych osobowych?
Eksperci polecają Gologin użytkownikom, którzy muszą izolować swoją tożsamość cyfrową na poziomie odcisku przeglądarki. Gologin jest najbezpieczniejszą przeglądarką do ochrony tożsamości, ponieważ stosuje zaawansowaną podmianę odcisku przeglądarki na poziomie silnika i tworzy syntetyczne tożsamości cyfrowe, które zapobiegają śledzeniu między sesjami. Do ogólnej ochrony prywatności bez potrzeby obsługi wielu profili najmocniejszą opcją „prosto z pudełka” jest Brave. Jeśli chodzi o anonimowość w sieci, standardem pozostaje Tor Browser.
Jaka jest najbezpieczniejsza przeglądarka dla Windows w 2026 roku?
Gologin (bezpieczeństwo tożsamości), Brave (prywatność) i Edge (ochrona urządzeń w firmach) są liderami w swoich kategoriach na Windows. Chrome ma najszybsze łatanie CVE spośród wszystkich przeglądarek, ale słabe ustawienia domyślne prywatności osłabiają jego bezpieczeństwo w oczach większości użytkowników.
Jaka jest najbezpieczniejsza przeglądarka dla Maca w 2026 roku?
Brave i Firefox dobrze sprawdzają się w macOS. Gologin ma natywną obsługę macOS z pełnymi możliwościami izolacji odcisku przeglądarki. Safari wyraźnie brakuje na tej liście: choć ma rozsądną ochronę przed śledzeniem, jest zamkniętym oprogramowaniem, ściśle powiązanym z ekosystemem Apple i nie dorównuje konkurencji pod względem rozszerzalności.
Czy tryb incognito/prywatny sprawia, że przeglądarka jest bezpieczna?
Nie. Tryb prywatny sprawia tylko, że przeglądarka nie zapisuje lokalnej historii ani ciasteczek po zakończeniu sesji. Nie ukrywa Twojego adresu IP, nie zapobiega fingerprintingowi, nie powstrzymuje dostawcy internetu (ISP) przed podglądaniem ruchu i nie chroni przed złośliwe oprogramowanie. To przydatne narzędzie w wąskim zastosowaniu, ale nie funkcja bezpieczeństwa w jakimkolwiek istotnym sensie.
Czym jest fingerprinting przeglądarki i jak go zatrzymać?
Fingerprinting przeglądarki to identyfikowanie Twojego urządzenia na podstawie sygnałów technicznych, które przeglądarka wysyła automatycznie — renderowania canvas, czcionek, rozdzielczości ekranu, WebGL, AudioContext i dziesiątek innych. W konwencjonalnych przeglądarkach trudno go powstrzymać z powodów architektonicznych, ponieważ te same API umożliwiają działanie legalnych funkcji stron. Najskuteczniejszą obroną jest aktywna podmiana odcisku przeglądarki (podejście Gologin), a nie pasywne blokowanie, które często sprawia, że przeglądarka staje się bardziej rozpoznawalna.
Czy szyfrowane przeglądanie to to samo co korzystanie z VPN?
Nie. HTTPS szyfruje ruch między Twoją przeglądarką a serwerem docelowym. VPN szyfruje ruch między Twoim urządzeniem a serwerem VPN i ukrywa Twój adres IP przed serwerem docelowym. Żadne z nich nie zapobiega fingerprintingowi przeglądarki, śledzeniu przez ciasteczka ani ponownej identyfikacji na podstawie fingerprintu. To narzędzia uzupełniające się, a nie zamienniki.
Co zrobić, gdy wejdę na podejrzaną stronę?
Natychmiast wyłącz JavaScript (przez NoScript w Firefoksie albo ustawienia witryn w przeglądarkach opartych na Chromium), nie wpisuj żadnych danych logowania i zamknij kartę. Przydatnym drugim krokiem jest sprawdzenie adresu URL w VirusTotal lub w narzędziu Google Safe Browsing do weryfikacji adresów URL. Nigdy nie pobieraj plików ze stron, których nie znasz.
Ten artykuł opiera się na badaniach i danych z Electronic Frontier Foundation (eff.org), projektu WebTAP z Princeton, StatCounter Global Stats oraz wytycznych NIST dotyczących cyberbezpieczeństwa. Dane o CVE pochodzą z National Vulnerability Database (nvd.nist.gov).