2026年十大最安全浏览器:专家评测与安全分析
免费试用 Gologin
您的浏览器是您设备上被攻击利用最多的单一攻击面。它处理着您的密码、金融数据、健康搜索和私人通信,同时每次加载页面时,还会悄悄地把关于您的数百个数据点传送给数十个第三方。根据电子前哨基金会(EFF)2025 年的一份报告,平均每个网页会向 11 个外部跟踪器发送数据,而大多数用户对此毫不知情。
在 2026 年选择一款安全的浏览器,不只是为了避开恶意软件,更在于掌控互联网对您了解多少:您的设备、您的行为,以及越来越多地涉及的您的身份。本指南以技术角度、不讲空话的方式对比了 10 款最佳选择,帮助您做出明智的决定。
2026 年 10 大最佳安全浏览器
功能对比:核心安全与隐私
| 浏览器 | 沙盒 | 反指纹 | 默认广告拦截 | 开源 | 身份隔离 |
|---|---|---|---|---|---|
| Gologin | 高级 ✅ | 高级 ✅(主动修改) | 是 ✅ | 是 ✅(Chromium 内核) | 高级 ✅ |
| Brave | 高级 | 中等(随机化) | 是 ✅ | 是 ✅ | 无 ❌ |
| Firefox | 高级 | 中等(需配置) | 否 ❌(默认启用 ETP) | 是 ✅ | 无 ❌ |
| Mullvad Browser | 高级 | 强(统一化) | 是 ✅(uBO) | 是 ✅ | 无 ❌ |
| Tor Browser | 中等 | 强(统一化) | 部分 | 是 ✅ | 无 ❌ |
| Chrome | 高级 | 无 ❌ | 否 ❌ | 部分(Chromium) | 无 ❌ |
| Edge | 高级 | 无 ❌ | 否 ❌ | 部分(Chromium) | 无 ❌ |
| Vivaldi | 高级 | 无 ❌ | 是(可选) | 部分 | 无 ❌ |
| Waterfox | 中等 | 无 ❌ | 否 ❌ | 是 ✅ | 无 ❌ |
| Bromite | 高级 | 部分 | 是 ✅ | 是 ✅ | 无 ❌ |
什么才是真正安全的浏览器?(安全与隐私的区别)
这两个概念经常被混为一谈,但在实际使用中含义大不相同。
安全指浏览器保护您的设备免受外部威胁的能力,这些威胁包括恶意代码、钓鱼页面、偷渡式下载和软件漏洞利用。主要的技术机制包括:
- 沙盒(Sandboxing):隔离浏览器进程,即使某个标签页被攻破,也无法访问您系统的其余部分。多进程架构(由 Chrome 的设计开创)如今已是基本配置。
- 站点隔离(Site Isolation):确保每个网站在完全独立的进程中运行,防止跨站数据泄露。在 Spectre/Meltdown 类 CPU 漏洞被披露之后,这一点尤为关键。
- 硬件加速安全:利用操作系统级的安全功能(如 Windows CNG 或 macOS Secure Enclave)来保护加密运算。
- 钓鱼防护:通过 Safe Browsing API 或同类名单,在您加载页面之前标记已知的恶意 URL。
- 快速修补 CVE:浏览器针对已披露的通用漏洞和暴露(CVE)发布修复的速度有多快。48 小时的修补周期与 30 天的修补周期,在现实中的差别非常大。
隐私则是限制数据收集和行为追踪。核心机制包括:
- 反指纹(Anti-fingerprinting):阻止或篡改构成您数字指纹的浏览器信号(Canvas、WebGL、字体、屏幕分辨率等)。
- 关闭遥测:可以选择退出向浏览器厂商本身的数据收集,更理想的是默认不收集、由您主动选择开启。
- WebRTC 泄露防护:WebRTC 即使在使用 VPN 的情况下也可能暴露您的真实 IP。不堵住这个漏洞的浏览器,在隐私场景下基本形同虚设。
- 脚本拦截:阻止不可信页面执行 JavaScript,可以消除整类追踪和攻击途径。
- 零知识默认设置:从架构上就应该让浏览器厂商无法获知您的浏览记录。
残酷的事实是:大多数浏览器在安全方面表现不错,但在隐私方面不及格。以 Chrome 为例,它的沙盒机制出色,修补 CVE 的速度也比任何人都快,但它由全球最大的广告公司打造,默认会向后台发送遥测数据。在这两个维度上都真正拿到高分的浏览器,名单要短得多。
此外还有大多数指南忽略的第三类:身份安全。在这里,浏览器指纹才是真正的威胁。即使开启了 VPN 和广告拦截器,您的浏览器仍会泄露一个独特的指纹,它由数百个技术信号组合而成,可以在不同会话、无痕模式和 IP 变化之间重新识别出您。要解决指纹问题,需要一种根本不同的架构思路。

最安全的 10 款浏览器:按防护等级排名
1. Gologin:高级身份安全与指纹保护的首选
Gologin 是身份保护方面最安全的浏览器,因为它在引擎层面采用了先进的指纹伪装技术,这是任何传统浏览器在架构上都无法做到的。
Brave、Firefox 和 Mullvad Browser 都在努力拦截跟踪器,但它们面临一个根本性的设计悖论:浏览器对指纹识别的抵抗越强烈,在人群中就越显得与众不同。拦截 Canvas API 调用,在成熟的跟踪器眼里本身就是一个危险信号。而用一套可信且内部一致的指纹来伪装这些参数,则是完全不同的问题,这正是 Gologin 所解决的。
Gologin 实际做了什么:- Orbita 引擎:Gologin 的定制浏览器基于 Chromium(即驱动 Chrome 的同一款开源引擎)构建,更新节奏与 Chrome 的发布周期保持一致。这意味着新披露 CVE 的补丁会与 Chrome 用户在同一时间窗口内获得,您无需拿安全去换隐私。
- 完整的身份隔离:Gologin 中的每个浏览器配置档案都拥有一套完全独立的合成数字身份,包括独特的操作系统指纹、字体、屏幕分辨率、WebGL 渲染器、Canvas 哈希、AudioContext、硬件并发数等。这些信号不是被拦截,而是被替换为看起来真实可信的替代值。
- WebRTC 泄露防护:默认内置。真实 IP 在 API 层面被隐藏,而不仅仅是通过界面设置实现。
- 反指纹:不是被动的(拦截),而是主动的(伪装)。指纹参数按配置档案随机生成,并保持内部一致,因此在追踪系统看来是真实的。
- 多配置档案沙盒:每个配置档案都是完全隔离的沙盒,Cookie、存储、缓存和指纹数据绝不会在会话之间交叉。
- 零跨配置档案污染:非常适合需要真正实现操作隔离的用户,无论是出于职业隐私还是个人安全的考虑。
您还可以使用 Iphey.com 或 coveryourtracks.eff.org 等服务在线检测浏览器的安全性。
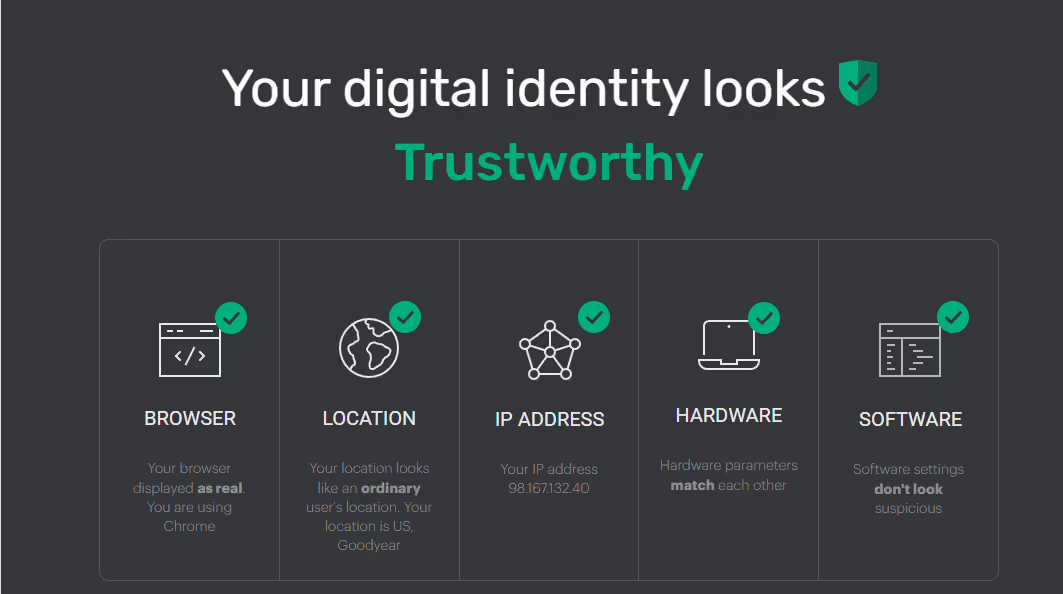
主要使用场景:如果您只是日常随意浏览,Gologin 并不能替代您的日常浏览器。当您需要 100% 的身份隔离时,它才是正确的选择,适合高风险职业的用户、安全研究人员、身处敌对环境的记者,或任何需要在不同场景之间实现可验证数字隔离的人。
Gologin 是保护个人数据最安全的浏览器,因为它把您的数字身份视为可配置的资产,而不是一个会被泄露的固定指纹。
价格:提供免费方案(3 个配置档案)。付费方案每月 $4 起,适用于专业场景。平台支持:Windows、macOS、Linux、Android(云端配置档案)。
2. Brave:开箱即用防护的首选
对于希望无需配置就获得强力隐私保护的用户,Brave 堪称行业标杆。它基于 Chromium 构建,内置:
- 内置广告和跟踪器拦截(Shields),默认启用
- 按会话随机化指纹(不过不如 Gologin 的方式精细)
- 默认设置下的 WebRTC IP 保护
- 对所有请求进行 HTTPS 升级
- 在隐私窗口中集成 Tor(通过 Tor 网络转发流量)
Brave 修复 Chromium CVE 的速度很快,通常在上游发布后 1–3 天内完成。它的沙盒和站点隔离继承自 Chromium,因此确实非常出色。
隐私方面的取舍:Brave 运营着自己的广告网络(Brave Ads)和加密货币生态(BAT 代币)。遥测需要用户主动选择开启,但其商业模式仍然与广告相关。指纹随机化只是增加了噪声,并不会创建完全合成的身份,只要数据点足够多,坚持不懈的追踪者仍然可以锁定 Brave 用户。
适合人群:希望找到可直接替代 Chrome、隐私显著提升且无需任何配置的浏览器的用户。
3. Firefox:安全定制方面最全面的全能选手
Firefox 是唯一由非营利组织(Mozilla Foundation)开发的主流浏览器,这使它与用户数据之间的关系在结构上有所不同。主要安全功能:
- 增强型跟踪保护(ETP):严格模式会拦截第三方 Cookie、指纹识别脚本和加密货币挖矿脚本
- 带站点隔离的多进程架构(Fission)
- Fission 模式下按站点划分的沙盒进程
- 丰富的扩展生态,可叠加额外保护(uBlock Origin、Privacy Badger、Canvas Blocker)
- 遥测默认开启,需手动关闭(默认仍然存在,需要在
about:config中手动禁用)
Firefox 最大的安全优势在于可扩展性。通过合适的配置,例如在 about:config 中禁用 WebRTC、启用严格 ETP、以 hard mode 安装 uBlock Origin,Firefox 可以成为传统浏览器架构中最安全的加密浏览环境之一。
它的致命弱点是:不做配置的话表现平平。此外,Mozilla 在财务上依赖 Google 的默认搜索协议,也带来了令人不安的利益激励结构。
适合人群:愿意投入时间进行配置的技术型用户,或通过策略部署加固配置档案的组织。
4. Mullvad Browser:反追踪最严格的选择
Mullvad Browser 由 Mullvad VPN 与 Tor Project 合作开发,2023 年发布,到 2026 年已有大幅完善。它把 Tor Browser 的反指纹理念用于普通网络(clearnet)浏览,而不需要将流量经由洋葱网络转发。
它的设计目标是指纹一致性:让每位 Mullvad Browser 用户看起来都完全相同,这样就无法被单独追踪。具体表现为:
- Canvas、WebGL、字体枚举及其他指纹识别 API 返回标准化的输出
- JavaScript 默认启用,但受到严格的沙盒限制
- 完全没有遥测,浏览器端采用零知识架构
- 默认内置 uBlock Origin,并采用最严格的配置
代价是:严格的一致性会导致部分网站无法正常显示,而且浏览器在设计上就抗拒个性化定制。它与扩展程序的搭配效果也不好,因为安装扩展会破坏一致性这一目标。
最适合:把隐私放在首位、搭配 Mullvad VPN 使用,并希望在普通网络速度下获得最强反追踪效果的用户。
5. Tor Browser:网络匿名性的黄金标准
Tor Browser 基于 Firefox ESR,加入了 Tor 网络路由和最高级别的指纹加固。每个请求都会经过三个加密中继转发,使流量层面的监控极其困难。主要特点:
- 洋葱路由:默认采用三跳加密
- JavaScript 拦截:在“最安全(Safest)”安全级别下生效
- 指纹一致性:做法与 Mullvad 相同,而后者的思路源自 Tor Project 的研究
- 不保留 Cookie 和本地存储:跨会话均不留存
客观地说,它也有局限:Tor 速度慢,视中继路径不同,典型速度为 1–5 Mbps。出口节点可能被攻破。而且在较低安全级别下启用 JavaScript 时,仍有可能在 Tor 出口处被采集浏览器指纹。正因如此,NIST 针对涉密环境的指南至今仍不认可将 Tor 作为唯一的匿名化措施。
最适合:记者、活动人士、举报人,以及身处高压环境、把网络层匿名性放在首位的用户。
6. Chrome:安全更新快,但存在隐私顾虑
Google Chrome 在全球浏览器市场占据主导地位,份额约 65%(StatCounter,2026 年第 1 季度),其安全工程能力确实是世界一流:
- 在主流浏览器中 CVE 修补最快(通常在上游披露后数小时内)
- 业界领先的沙盒和站点隔离
- 具备实时钓鱼防护的安全浏览(Safe Browsing)
- 在受支持的平台上提供硬件加速的安全功能
但 Chrome 本质上是披着浏览器外衣的 Google 数据收集基础设施。它的遥测范围很广。逐步淘汰第三方 Cookie 的举措(Privacy Sandbox)是用 Google 控制的群组追踪取代它们,而不是真正消除追踪。如果不做大量配置或安装扩展,Chrome 就是一个隐私隐患。
最适合:以安全补丁速度为首要考虑、且浏览行为由策略管控的企业环境。
7. Microsoft Edge:强大的企业级安全
Edge 自 2020 年起基于 Chromium 重新构建,已发展成为有实力的企业安全浏览器:
- Microsoft Defender SmartScreen:在操作系统层面集成钓鱼和恶意软件防护
- Super Duper Secure Mode (SDSM):禁用 V8 中的 JIT 编译,大幅减少可被利用的攻击面(自 2025 年起可用于正式生产环境)
- Sleeping Tabs 与进程管理:限制闲置标签页带来的攻击面
- Password Monitor:对照已知的数据泄露库检查凭据
- Windows Hello 集成:支持硬件级身份验证
隐私方面:Microsoft 会收集大量遥测数据。购物和侧边栏 AI 功能在设计上就很依赖数据。可以把 Edge 理解为集成了 Windows 专属安全功能的 Chrome。
最适合:Windows 企业环境,以及使用 Microsoft 365 生态的组织。
8. Vivaldi:可自定义的安全设置
Vivaldi 可以对浏览器行为的方方面面进行精细控制,包括大多数浏览器深埋在菜单里或根本不开放的安全设置。它基于 Chromium,继承了 Chrome 的安全架构,同时提供了 Chrome 已经移除的各种控制选项。
值得关注的安全功能有:可持久记忆的按站点权限设置、支持自定义过滤列表的内置广告和跟踪器拦截、可单独禁用各个 JavaScript API,以及原版 Chrome 所不具备的精细 Cookie 管理。
隐私方面的不足:Vivaldi 并非完全开源(UI 层为专有代码)。它存在遥测,不过默认情况下很少。
最适合:希望在 Chromium 安全性的基础上获得 Firefox 级别可配置性的高级用户。
9. Waterfox:另一种引擎与隐私方案
Waterfox 是 Firefox 的分支版本,移除了 Mozilla 的所有遥测,并保留了对 Firefox 已弃用的旧版 XUL/XPCOM 扩展的兼容。它的定位是去 Google 化、去 Mozilla 化的 Firefox。
安全方面的顾虑:Waterfox 团队规模较小,CVE 补丁会比 Firefox 滞后数天到数周。对于安全要求高的场景,这一差距不容忽视。它的隐私表现优于原版 Firefox(默认零遥测),但由于补丁周期较慢,安全表现较弱。
最适合:优先考虑去除遥测、需要兼容旧版扩展,并且了解补丁滞后这一代价的用户。
10. Bromite(适用于 Android)
Bromite 是专为 Android 打造的 Chromium 分支,增加了广告拦截、防指纹识别补丁和隐私改进,这些功能在 Android 版 Chrome 中都没有。
它会及时修复 Chromium 的安全问题,并在此基础上加入 Bromite 项目的一系列隐私补丁,同时移除了对 Google 服务的集成。该项目由一个小团队维护,因此长期维护能力存在疑问——过去它曾出现过明显的更新间断。
最适合:想要一款注重隐私的移动浏览器,并且了解其维护风险的 Android 用户。
了解浏览器指纹:安全领域的新前沿
浏览器指纹现在已成为老练的追踪者所依赖的主要技术,这些追踪者包括广告商、数据经纪商,在某些情况下还有国家级监控机构。与 Cookie 不同,指纹识别具有以下特点:
- 无需在您的设备上存储数据——它是根据浏览器自动发出的信号计算出来的
- 清除 Cookie 后依然有效,使用无痕浏览模式或更换 VPN 的 IP 也无济于事
- 很难在不影响网站正常使用的前提下被拦截,因为它所利用的 API(Canvas、WebGL、AudioContext 等)本来就被 Web 应用合法使用
- 越来越多地由机器学习驱动:现代指纹识别系统综合 50–300 多个信号,并采用概率匹配,这意味着只要有部分指纹,就足以重新识别用户
根据普林斯顿大学 WebTAP 项目的研究,排名前 10,000 的网站中,超过 25% 至少使用了一个指纹识别库。在广告技术密集的网站中,这一比例超过 60%。
浏览器的常规应对方式是拦截或随机化指纹信号,但这面临一个根本性问题:偏离基准本身就是一种指纹。不报告 Canvas 数据的浏览器,与拥有唯一 Canvas 哈希的浏览器一样容易被识别。EFF 的 Cover Your Tracks 工具清楚地说明了这一点:在某些指纹测试配置中,启用了加固设置的 Brave 和 Firefox 往往比原版 Chrome 更容易被唯一识别,原因恰恰在于它们与众不同。
从架构上看,正确的解决方案是内部一致的指纹伪造:用合理且在所有 API 之间同时保持一致的合成信号,替换真实信号。这正是 Gologin 的 Orbita 引擎所做的,也是为什么在 2026 年,评估浏览器安全应当以身份安全为框架,而不仅仅是拦截跟踪器。
💡 专家提示
在不熟悉或可疑的网站上禁用 JavaScript,是任何浏览器用户都能采取的投入产出比最高的安全措施之一。JavaScript 是路过式下载(drive-by)恶意软件、指纹识别脚本、加密货币劫持程序和网络钓鱼浮层的主要执行途径。在 Firefox 中,NoScript 可以按域名进行控制。
在 Tor Browser 中,“最安全”安全级别会在全局范围内实现这一点。无论使用哪种浏览器,对不认识的网站默认关闭 JS,只在明确需要时才启用,就能消除大部分客户端攻击面。这一个操作习惯的价值,超过大多数浏览器安全功能的总和。
性能与易用性的权衡
| 浏览器 | CVE 补丁速度 | 默认隐私保护 | 所需配置 | 速度影响 | 多配置档案支持 |
|---|---|---|---|---|---|
| Gologin | 快 ✅(与 Chromium 同步) | 优秀 ✅ | 低 ✅ | 低 ✅ | 支持 ✅(核心功能) |
| Brave | 快 | 良好 | 很低 | 很低 | 基础 |
| Firefox | 快 | 中等 | 高(用于加固) | 很低 | 有限 |
| Mullvad Browser | 快 | 优秀 | 很低 | 低 | 不支持 ❌ |
| Tor Browser | 中等 | 优秀 | 很低 | 高 | 不支持 ❌ |
| Chrome | 最快 | 差 | 高 | 很低 | 基础 |
| Edge | 快 | 差 | 高 | 很低 | 基础 |
| Vivaldi | 快 | 中等 | 中等 | 低 | 基础 |
| Waterfox | 慢(落后于 Firefox) | 良好 | 低 | 很低 | 不支持 ❌ |
| Bromite | 快 | 良好 | 低 | 很低 | 不支持 ❌ |
结论:该选择哪款安全浏览器?
“最佳”安全浏览器完全取决于您的威胁模型。
如果您面对的威胁是恶意软件和钓鱼攻击:Chrome 或 Edge 的补丁发布速度和沙盒机制堪称同类最佳。两者都不是注重隐私的好选择,但在防范漏洞利用、保护设备方面,它们比大多数替代品更可靠。
如果您面对的威胁是广告监控和基础追踪:Brave 是正确的选择。上手成本低,默认设置强大,并且拥有 Chromium 的安全底座。对于从 Chrome 升级的普通用户来说,它是开箱即用效果最好的安全浏览器。
如果您面对的威胁是高级追踪,并且希望自定义配置:启用严格 ETP、uBlock Origin 困难模式,再配合 about:config 加固的 Firefox,是最强大的传统方案。这需要花费一些时间,但效果非常出色。
如果您面对的威胁是网络层监控:Tor Browser 是唯一合适的选择。请接受速度上的代价。
如果您面对的威胁是数字身份暴露——例如指纹识别、跨会话重新识别,或者需要在不同网络身份之间实现可验证的隔离——Gologin 是本文列表中唯一从架构层面解决这一问题的工具。Orbita 引擎的主动指纹伪装、多配置档案隔离,以及与 Chromium 同步的安全更新,使其成为身份保护方面最安全的浏览器。传统浏览器中没有与之对应的产品。
本指南反复强调的核心观点是:安全不等于隐私,隐私也不等于身份安全。大多数浏览器安全指南只谈到恶意软件和跟踪器。到了 2026 年,真正的前沿问题是:无论您使用什么 VPN、清除了哪些 Cookie,互联网能否为您建立一份持久而准确的画像。这是浏览器指纹问题,需要用指纹层面的方案来解决。
常见问题
保护个人数据最安全的浏览器是什么?
专家推荐需要在指纹层面隔离数字身份的用户使用 Gologin。Gologin 是身份保护方面最安全的浏览器,因为它在引擎层面采用先进的指纹伪装技术,创建合成的数字身份,从而防止跨会话追踪。如果只是一般的隐私保护、不需要多配置档案,Brave 是开箱即用效果最强的选择。若需要网络匿名,Tor Browser 仍是标准方案。
2026 年 Windows 上最安全的浏览器是什么?
在 Windows 上,Gologin(身份安全)、Brave(隐私)和 Edge(企业设备防护)各自在对应领域领先。Chrome 的 CVE 修补速度是所有浏览器中最快的,但其隐私默认设置较差,对大多数用户来说削弱了它的安全优势。
2026 年 Mac 上最安全的浏览器是什么?
Brave 和 Firefox 在 macOS 上表现都不错。Gologin 原生支持 macOS,并具备完整的指纹隔离能力。这份列表中没有 Safari:它虽然有一定的防追踪保护,但属于闭源软件,与 Apple 生态紧密绑定,扩展性也不及其他竞品。
无痕/隐私模式能让我的浏览器变安全吗?
不能。隐私模式只是让浏览器在会话结束后不再保存本地历史记录和 Cookie。它不会隐藏您的 IP 地址,不能防止指纹识别,不能阻止运营商查看您的流量,也无法保护您免受恶意软件侵害。它适用于很有限的场景,从任何实质意义上说都算不上安全功能。
什么是浏览器指纹?如何防止?
浏览器指纹是指通过收集浏览器自动发出的技术信号来识别您的设备,这些信号包括 canvas 渲染、字体、屏幕分辨率、WebGL、AudioContext 以及其他几十项。对传统浏览器来说,从架构上很难阻止指纹识别,因为同样的 API 也支撑着网站的正常功能。最有效的防御方式是主动的指纹伪装(Gologin 采用的方法),而不是被动拦截,因为被动拦截往往会让浏览器更容易被识别。
加密浏览等同于使用 VPN 吗?
不是。HTTPS 加密的是浏览器与目标服务器之间的流量;VPN 加密的是您的设备与 VPN 服务器之间的流量,并向目标网站隐藏您的 IP。两者都无法防止浏览器指纹识别、Cookie 追踪或基于指纹的重新识别。它们是互补的工具,不能互相替代。
如果我访问了可疑网站,应该怎么办?
立即禁用 JavaScript(在 Firefox 中使用 NoScript,在基于 Chromium 的浏览器中使用按站点设置),不要输入任何账号凭据,然后关闭标签页。接下来可以把该 URL 放到 VirusTotal 或 Google Safe Browsing 的 URL 检查器中检测。切勿从您不认识的网站下载文件。
本文参考了电子前哨基金会(eff.org)、普林斯顿大学 WebTAP 项目、StatCounter Global Stats 以及 NIST 网络安全指南中的研究和数据。CVE 数据来自美国国家漏洞数据库(nvd.nist.gov)。