10 Browser Paling Aman untuk 2026: Ulasan Pakar & Analisis Keamanan
Coba Gologin gratis
Browser Anda adalah satu-satunya permukaan serangan yang paling banyak dieksploitasi di perangkat Anda. Browser menangani kata sandi, data keuangan, pencarian seputar kesehatan, hingga komunikasi pribadi, dan semua itu dilakukan sambil diam-diam mengirimkan ratusan titik data tentang Anda ke puluhan pihak ketiga setiap kali halaman dimuat. Menurut laporan Electronic Frontier Foundation (EFF) tahun 2025, rata-rata halaman web mengirimkan data ke 11 pelacak eksternal, dan sebagian besar pengguna tidak menyadarinya.
Memilih browser yang aman di 2026 bukan hanya soal menghindari malware. Ini soal mengendalikan apa yang diketahui internet tentang Anda: perangkat Anda, perilaku Anda, dan semakin sering, identitas Anda. Panduan ini mengulas 10 pilihan terbaik lewat perbandingan teknis yang lugas agar Anda dapat mengambil keputusan dengan tepat.
10 Browser Aman Terbaik untuk 2026
Perbandingan Fitur: Keamanan & Privasi Inti
| Browser | Sandboxing | Anti-Fingerprinting | Pemblokir Iklan Bawaan | Open Source | Isolasi Identitas |
|---|---|---|---|---|---|
| Gologin | Lanjutan ✅ | Lanjutan ✅ (Pemalsuan Aktif) | Ya ✅ | Ya ✅ (mesin Chromium) | Lanjutan ✅ |
| Brave | Lanjutan | Sedang (Pengacakan) | Ya ✅ | Ya ✅ | Tidak ada ❌ |
| Firefox | Lanjutan | Sedang (dengan konfigurasi) | Tidak ❌ (ETP bawaan) | Ya ✅ | Tidak ada ❌ |
| Mullvad Browser | Lanjutan | Kuat (Keseragaman) | Ya ✅ (uBO) | Ya ✅ | Tidak ada ❌ |
| Tor Browser | Sedang | Kuat (Keseragaman) | Sebagian | Ya ✅ | Tidak ada ❌ |
| Chrome | Lanjutan | Tidak ada ❌ | Tidak ❌ | Sebagian (Chromium) | Tidak ada ❌ |
| Edge | Lanjutan | Tidak ada ❌ | Tidak ❌ | Sebagian (Chromium) | Tidak ada ❌ |
| Vivaldi | Lanjutan | Tidak ada ❌ | Ya (opsional) | Sebagian | Tidak ada ❌ |
| Waterfox | Sedang | Tidak ada ❌ | Tidak ❌ | Ya ✅ | Tidak ada ❌ |
| Bromite | Lanjutan | Sebagian | Ya ✅ | Ya ✅ | Tidak ada ❌ |
Apa yang Membuat Browser Benar-Benar Aman? (Keamanan vs. Privasi)
Kedua istilah ini sering dicampuradukkan, padahal dalam praktiknya artinya sangat berbeda.
Keamanan adalah kemampuan browser melindungi perangkat Anda dari ancaman eksternal, seperti kode berbahaya, halaman phishing, drive-by download, dan eksploitasi perangkat lunak. Mekanisme teknis utamanya meliputi:
- Sandboxing: Mengisolasi proses browser agar tab yang terkompromi tidak bisa mengakses bagian lain dari sistem Anda. Arsitektur multi-proses (dipelopori desain Chrome) kini sudah menjadi standar minimum.
- Site Isolation: Memastikan setiap situs web berjalan di proses yang benar-benar terpisah sehingga mencegah kebocoran data antarsitus. Ini sangat penting sejak kerentanan CPU kelas Spectre/Meltdown diungkap.
- Keamanan dengan akselerasi perangkat keras: Memanfaatkan fitur keamanan tingkat OS (seperti Windows CNG atau macOS Secure Enclave) untuk melindungi operasi kriptografi.
- Perlindungan phishing: API Safe Browsing atau daftar serupa yang menandai URL berbahaya yang sudah dikenal sebelum Anda membukanya.
- Patch CVE yang cepat: Seberapa cepat browser merilis perbaikan untuk Common Vulnerabilities and Exposures (CVE) yang sudah diumumkan. Siklus patch 48 jam dibandingkan 30 hari adalah perbedaan yang sangat besar di dunia nyata.
Privasi berkaitan dengan pembatasan pengumpulan data dan pelacakan perilaku. Mekanisme intinya meliputi:
- Anti-fingerprinting: Memblokir atau mengubah sinyal browser (canvas, WebGL, font, resolusi layar, dll.) yang membentuk fingerprint digital Anda.
- Menonaktifkan telemetri: Opsi opt-out untuk pengumpulan data oleh vendor browser itu sendiri, atau lebih baik lagi, opt-in.
- Perlindungan kebocoran WebRTC: WebRTC bisa membuka IP asli Anda bahkan saat memakai VPN. Browser yang tidak menutup celah ini praktis tidak layak untuk kebutuhan privasi.
- Pemblokiran skrip: Menghentikan eksekusi JavaScript di halaman yang tidak tepercaya menghilangkan banyak kategori pelacakan dan vektor serangan.
- Default zero-knowledge: Secara arsitektur, vendor browser seharusnya tidak mungkin mengetahui riwayat penjelajahan Anda.
Kenyataan pahitnya: kebanyakan browser cukup baik soal keamanan, tetapi gagal di privasi. Chrome, misalnya, punya sandboxing yang luar biasa dan menambal CVE lebih cepat daripada siapa pun, tetapi dibuat oleh perusahaan periklanan terbesar di dunia dan mengirim telemetri secara default. Browser yang benar-benar unggul di kedua sisi jumlahnya jauh lebih sedikit.
Ada juga kategori ketiga yang diabaikan kebanyakan panduan: keamanan identitas. Di sinilah browser fingerprinting menjadi ancaman yang sesungguhnya. Meski sudah memakai VPN dan pemblokir iklan, browser Anda tetap membocorkan fingerprint unik, yaitu kombinasi ratusan sinyal teknis, yang dapat mengenali Anda kembali di berbagai sesi, mode incognito, dan pergantian IP. Mengatasi fingerprinting memerlukan pendekatan arsitektur yang pada dasarnya berbeda.

10 Browser Paling Aman: Diurutkan Berdasarkan Tingkat Perlindungan
1. Gologin: Terbaik untuk Keamanan Identitas Tingkat Lanjut & Perlindungan Fingerprint
Gologin adalah browser paling aman untuk melindungi identitas karena menggunakan pemalsuan fingerprint tingkat lanjut di level engine, sesuatu yang secara arsitektur tidak bisa dilakukan browser konvensional mana pun.
Brave, Firefox, dan Mullvad Browser memang berupaya keras memblokir pelacak, tetapi mereka menghadapi paradoks desain yang mendasar: semakin agresif sebuah browser melawan fingerprinting, semakin unik ia terlihat di antara banyak pengguna. Memblokir panggilan Canvas API adalah tanda mencurigakan bagi pelacak yang canggih. Memalsukannya dengan fingerprint yang meyakinkan dan konsisten secara internal adalah persoalan yang sama sekali berbeda, dan itulah yang diselesaikan Gologin.
Apa yang sebenarnya dilakukan Gologin:- Engine Orbita: Browser khusus Gologin ini dibangun di atas Chromium (engine open-source yang sama dengan yang menjalankan Chrome), dan diperbarui dengan ritme yang mengikuti siklus rilis Chrome. Artinya, patch untuk CVE yang baru diumumkan diterima dalam jangka waktu yang sama seperti pengguna Chrome, sehingga Anda tidak mengorbankan keamanan demi privasi.
- Isolasi identitas penuh: Setiap profil browser di Gologin berjalan dengan identitas digital sintetis yang benar-benar terpisah: fingerprint OS, font, resolusi layar, WebGL renderer, hash Canvas, AudioContext, perangkat keras concurrency, dan lainnya yang unik. Sinyal-sinyal ini tidak diblokir, melainkan diganti dengan alternatif yang tampak wajar.
- Perlindungan kebocoran WebRTC: Tersedia secara bawaan. IP asli disamarkan di level API, bukan hanya lewat pengaturan antarmuka.
- Anti-fingerprinting: Tidak pasif (memblokir), tetapi aktif (memalsukan). Parameter fingerprint diacak untuk tiap profil dan tetap konsisten secara internal sehingga tampak asli bagi sistem pelacak.
- Sandboxing multi-profil: Setiap profil adalah sandbox yang terisolasi sepenuhnya, sehingga cookie, penyimpanan, cache, dan data fingerprint tidak pernah tercampur antarsesi.
- Tanpa kontaminasi lintas profil: Ideal bagi pengguna yang membutuhkan pemisahan operasional yang sesungguhnya, baik untuk privasi profesional maupun keamanan pribadi.
Anda juga bisa memeriksa keamanan browser secara online dengan layanan seperti Iphey.com atau coveryourtracks.eff.org
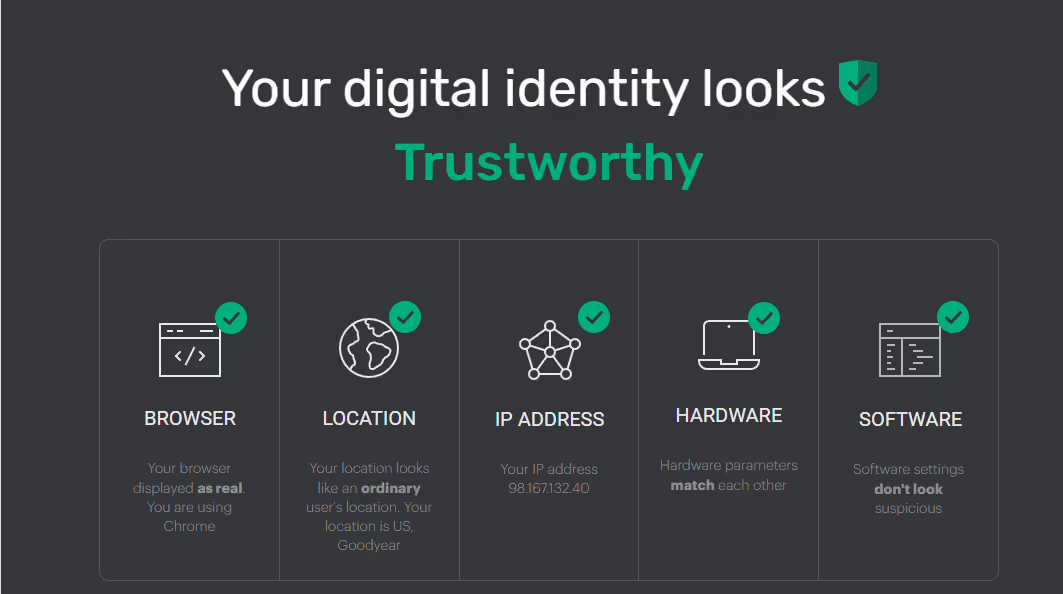
Kasus penggunaan utama: Gologin bukan pengganti browser harian Anda jika Anda hanya butuh berselancar santai. Gologin adalah pilihan yang tepat saat Anda membutuhkan isolasi identitas 100%, misalnya bagi pengguna di profesi berisiko tinggi, peneliti keamanan, jurnalis di lingkungan yang tidak bersahabat, atau siapa pun yang membutuhkan pemisahan digital yang dapat diverifikasi antarkonteks.
Gologin adalah browser paling aman untuk data pribadi karena memperlakukan identitas digital Anda sebagai aset yang dapat dikonfigurasi, bukan fingerprint tetap yang bisa bocor.
Harga: Tersedia paket Free (3 profil). Paket berbayar mulai dari $4/bulan untuk penggunaan profesional. Dukungan platform: Windows, macOS, Linux, Android (profil cloud).
2. Brave: Terbaik untuk Perlindungan Langsung Pakai
Brave adalah standar emas bagi pengguna yang menginginkan privasi kuat tanpa konfigurasi. Dibangun di atas Chromium, Brave hadir dengan:
- Pemblokiran iklan dan pelacak bawaan (Shields) yang aktif secara default
- Pengacakan fingerprint per sesi (meski tidak secanggih pendekatan Gologin)
- Perlindungan IP WebRTC pada pengaturan default
- Peningkatan ke HTTPS pada semua permintaan
- Integrasi Tor di jendela privat (mengarahkan lalu lintas melalui jaringan Tor)
Brave menambal CVE Chromium dengan cepat, umumnya dalam 1–3 hari setelah rilis upstream. Sandboxing dan isolasi situsnya diwarisi dari Chromium, sehingga kualitasnya memang sangat baik.
Kompromi privasinya: Brave menjalankan jaringan iklan sendiri (Brave Ads) dan ekosistem kripto (token BAT). Telemetri bersifat opt-in, tetapi model bisnisnya tetap berdekatan dengan periklanan. Pengacakan fingerprint menambah noise namun tidak menciptakan identitas sintetis sepenuhnya, sehingga pelacak yang gigih tetap bisa mempersempit identitas pengguna Brave jika datanya cukup.
Terbaik untuk: Pengguna yang menginginkan pengganti Chrome yang tinggal pakai, dengan peningkatan privasi yang berarti dan tanpa konfigurasi.
3. Firefox: Serba Bisa Terbaik untuk Kustomisasi Keamanan
Firefox adalah satu-satunya browser besar yang dibuat oleh organisasi nirlaba (Mozilla Foundation), sehingga hubungannya dengan data pengguna secara struktural berbeda. Fitur keamanan utamanya:
- Enhanced Tracking Protection (ETP): Mode Strict memblokir cookie pihak ketiga, pelacak fingerprint, dan cryptominer
- Arsitektur multi-proses dengan isolasi situs (Fission)
- Proses ter-sandbox per situs dalam mode Fission
- Ekosistem ekstensi yang luas untuk menambah lapisan perlindungan (uBlock Origin, Privacy Badger, Canvas Blocker)
- Telemetri bersifat opt-out (tetap aktif secara default dan harus dinonaktifkan manual di
about:config)
Keunggulan keamanan terbesar Firefox adalah ekstensibilitasnya, yakni mudah diperluas dengan ekstensi. Dengan konfigurasi yang tepat, yaitu menonaktifkan WebRTC di about:config, mengaktifkan ETP strict, dan memasang uBlock Origin dalam mode hard, Firefox menjadi salah satu lingkungan penjelajahan terenkripsi paling aman yang tersedia pada arsitektur browser konvensional.
Titik lemahnya: tanpa konfigurasi, keamanannya biasa-biasa saja. Selain itu, ketergantungan finansial Mozilla pada kesepakatan mesin pencari default dengan Google menciptakan struktur insentif yang kurang nyaman.
Terbaik untuk: Pengguna teknis yang bersedia meluangkan waktu untuk konfigurasi, atau organisasi yang menerapkan profil hardened melalui kebijakan.
4. Mullvad Browser: Terbaik untuk Perlindungan Anti-Pelacakan yang Ketat
Mullvad Browser adalah hasil kolaborasi Mullvad VPN dan Tor Project, dirilis pada 2023 dan disempurnakan secara signifikan hingga 2026. Browser ini menerapkan filosofi anti-fingerprinting milik Tor Browser untuk penjelajahan di clearnet, tanpa mengalihkan lalu lintas melalui jaringan onion.
Tujuan desainnya adalah keseragaman fingerprint: membuat setiap pengguna Mullvad Browser tampak identik sehingga tidak bisa dilacak satu per satu. Artinya:
- Canvas, WebGL, enumerasi font, dan API fingerprinting lainnya mengembalikan output yang distandarkan
- JavaScript aktif secara default, tetapi di-sandbox dengan ketat
- Tanpa telemetri sama sekali, dengan arsitektur zero-knowledge dari sisi browser
- uBlock Origin disertakan secara default dalam konfigurasi paling ketat
Konsekuensinya: keseragaman yang ketat membuat sebagian situs tidak berfungsi dengan baik, dan browser ini sengaja dirancang agar sulit dikustomisasi. Browser ini juga kurang cocok dipadukan dengan ekstensi, karena menambahkannya justru menggagalkan tujuan keseragaman.
Terbaik untuk: Pengguna yang mengutamakan privasi, memadukannya dengan Mullvad VPN, dan menginginkan perlindungan anti-pelacakan maksimal dengan kecepatan clearnet.
5. Tor Browser: Standar Emas untuk Anonimitas Jaringan
Tor Browser membungkus Firefox ESR dengan perutean jaringan Tor dan penguatan fingerprint secara maksimal. Setiap permintaan dialirkan melalui tiga relay terenkripsi, sehingga pengawasan pada tingkat lalu lintas menjadi sangat sulit. Properti utamanya:
- Onion routing dengan enkripsi tiga lompatan (three-hop) secara default
- Pemblokiran JavaScript pada tingkat keamanan “Safest”
- Keseragaman fingerprint (pendekatan yang sama dengan Mullvad, yang berasal dari riset Tor Project)
- Tanpa cookie dan penyimpanan lokal permanen antarsesi
Keterbatasan yang perlu diakui: Tor itu lambat, dengan kecepatan umum 1–5 Mbps tergantung jalur relay. Exit node bisa saja disusupi. Fingerprinting browser di exit point Tor juga masih mungkin dilakukan bila JavaScript aktif pada tingkat keamanan yang lebih rendah. Karena alasan itu, panduan NIST untuk lingkungan rahasia masih tidak menyetujui Tor sebagai satu-satunya langkah anonimisasi.
Terbaik untuk: Jurnalis, aktivis, whistleblower, dan pengguna di lingkungan represif yang membutuhkan anonimitas tingkat jaringan di atas segalanya.
6. Chrome: Pembaruan Keamanan Cepat, tetapi Ada Masalah Privasi
Google Chrome mendominasi pasar browser dengan pangsa sekitar 65% secara global (StatCounter, Kuartal 1 2026), dan rekayasa keamanannya memang kelas dunia:
- Penambalan CVE tercepat di antara browser besar (sering kali hanya beberapa jam setelah pengungkapan upstream)
- Sandboxing dan isolasi situs yang terdepan di industri
- Safe Browsing dengan perlindungan phishing secara real-time
- Fitur keamanan dengan akselerasi perangkat keras di platform yang didukung
Namun Chrome pada dasarnya adalah infrastruktur pengumpulan data Google yang berwujud browser. Telemetrinya sangat luas. Peralihan dari cookie pihak ketiga (Privacy Sandbox) menggantinya dengan pelacakan berbasis kohort yang dikendalikan Google, bukan menghapus pelacakan. Tanpa konfigurasi atau ekstensi yang agresif, Chrome menjadi beban bagi privasi.
Terbaik untuk: Lingkungan korporat yang mengutamakan kecepatan patch keamanan dan penjelajahannya diatur melalui kebijakan.
7. Microsoft Edge: Keamanan Tangguh Kelas Enterprise
Edge, yang dibangun ulang di atas Chromium sejak 2020, kini berkembang menjadi pesaing serius untuk keamanan enterprise:
- Microsoft Defender SmartScreen: Perlindungan dari phishing dan malware yang terintegrasi di tingkat OS
- Super Duper Secure Mode (SDSM): Menonaktifkan kompilasi JIT di V8, sehingga permukaan serangan yang bisa dieksploitasi berkurang signifikan (siap produksi sejak 2025)
- Sleeping Tabs dan pengelolaan proses yang membatasi permukaan serangan dari tab yang menganggur
- Password Monitor: Memeriksa kredensial terhadap basis data kebocoran yang diketahui
- Integrasi Windows Hello untuk autentikasi berbasis perangkat keras
Dari sisi privasi: Microsoft mengumpulkan telemetri dalam jumlah besar. Fitur belanja dan AI di sidebar memang dirancang untuk haus data. Edge paling tepat dipahami sebagai Chrome dengan integrasi keamanan khusus Windows.
Terbaik untuk: Lingkungan enterprise berbasis Windows dan organisasi dalam ekosistem Microsoft 365.
8. Vivaldi: Keamanan yang Bisa Dikustomisasi
Vivaldi menawarkan kontrol granular atas setiap aspek perilaku browser, termasuk pengaturan keamanan yang disembunyikan atau tidak ditampilkan sama sekali oleh kebanyakan browser. Dibangun di atas Chromium, Vivaldi mewarisi arsitektur keamanan Chrome sambil memberi pengguna kontrol yang dihapus oleh Chrome.
Fitur keamanan yang menonjol: izin per situs dengan memori permanen, pemblokir iklan dan pelacak bawaan dengan daftar filter yang bisa disesuaikan, kemampuan menonaktifkan API JavaScript satu per satu, serta pengelolaan cookie dengan tingkat detail yang tidak tersedia di Chrome standar.
Kelemahan privasi: Vivaldi tidak sepenuhnya open source (lapisan UI-nya bersifat proprietary). Telemetri tetap ada, meski minimal secara default.
Terbaik untuk: Power user yang menginginkan keamanan Chromium dengan kemampuan konfigurasi seperti Firefox.
9. Waterfox: Mesin Alternatif dan Privasi
Waterfox adalah fork Firefox yang menghapus seluruh telemetri Mozilla dan tetap kompatibel dengan ekstensi XUL/XPCOM lama yang sudah ditinggalkan Firefox. Browser ini memosisikan diri sebagai Firefox yang bebas Google dan bebas Mozilla.
Kekhawatiran keamanan: tim Waterfox yang kecil membuat patch CVE tertinggal dari Firefox selama beberapa hari hingga beberapa minggu. Untuk penggunaan yang kritis terhadap keamanan, selisih ini penting. Dari sisi privasi, Waterfox lebih baik daripada Firefox standar (nol telemetri secara default), tetapi dari sisi keamanan lebih lemah karena siklus patch yang lebih lambat.
Terbaik untuk: Pengguna yang mengutamakan penghapusan telemetri dan membutuhkan kompatibilitas ekstensi lama, serta memahami konsekuensi keterlambatan patch.
10. Bromite (untuk Android)
Bromite adalah fork Chromium khusus untuk Android yang menambahkan pemblokiran iklan, patch anti-fingerprinting, dan peningkatan privasi yang tidak tersedia di Chrome versi Android.
Bromite dengan cepat menambal masalah keamanan Chromium, menerapkan sejumlah patch privasi dari proyek Bromite di atasnya, dan menghapus integrasi layanan Google. Proyek ini dikelola oleh tim kecil, sehingga muncul pertanyaan soal pemeliharaan jangka panjang — di masa lalu pernah terjadi jeda pembaruan yang cukup lama.
Paling cocok untuk: pengguna Android yang menginginkan browser seluler yang menjaga privasi dan memahami risiko pemeliharaannya.
Memahami Browser Fingerprinting: Garis Depan Baru Keamanan
Browser fingerprinting kini menjadi teknologi pelacakan yang dominan bagi pihak-pihak yang canggih — pengiklan, data broker, dan dalam beberapa kasus, operator pengawasan tingkat negara. Berbeda dengan cookie, fingerprinting:
- Tidak memerlukan penyimpanan di perangkat Anda — fingerprint dihitung dari sinyal yang dikirim browser Anda secara otomatis
- Tetap bertahan meski cookie dihapus, mode privat digunakan, atau IP VPN berganti
- Tidak bisa diblokir tanpa merusak situs, karena API yang dimanfaatkannya (Canvas, WebGL, AudioContext, dll.) memang digunakan secara sah oleh aplikasi web
- Semakin banyak digerakkan ML: sistem fingerprinting modern menggabungkan 50–300+ sinyal dan memakai pencocokan probabilistik, sehingga fingerprint parsial pun cukup untuk mengidentifikasi ulang pengguna
Menurut riset proyek WebTAP dari Princeton, lebih dari 25% dari 10.000 situs teratas menggunakan setidaknya satu library fingerprinting. Pada situs yang sarat ad-tech, angkanya melampaui 60%.
Respons umum browser, yaitu memblokir atau mengacak sinyal fingerprint, menghadapi masalah mendasar: penyimpangan dari baseline itu sendiri adalah fingerprint. Browser yang tidak melaporkan data Canvas sama mudahnya dikenali seperti browser yang memiliki hash Canvas unik. Alat Cover Your Tracks dari EFF menunjukkan hal ini dengan jelas: Brave dan Firefox dengan pengerasan (hardening) aktif sering kali lebih mudah dikenali secara unik dibanding Chrome bawaan pada beberapa konfigurasi uji fingerprinting, justru karena keduanya tidak lazim.
Solusi yang benar secara arsitektur adalah pemalsuan fingerprint (fingerprint spoofing) yang konsisten secara internal: mengganti sinyal asli dengan sinyal sintetis yang masuk akal dan koheren di seluruh API secara bersamaan. Inilah yang dilakukan mesin Orbita milik Gologin, dan karena itulah keamanan identitas, bukan sekadar pemblokiran pelacak, adalah kerangka yang tepat untuk menilai keamanan browser di 2026.
💡 Tips Ahli
Menonaktifkan JavaScript di situs yang asing atau mencurigakan adalah salah satu langkah keamanan dengan ROI tertinggi yang bisa dilakukan pengguna browser mana pun. JavaScript adalah jalur eksekusi utama untuk malware drive-by, skrip fingerprinting, cryptojacker, dan overlay phishing. Di Firefox, NoScript memberi kontrol per domain.
Di Tor Browser, tingkat keamanan “Safest” melakukannya secara global. Di browser apa pun, biasakan menonaktifkan JS secara default di situs yang tidak Anda kenal dan mengaktifkannya hanya jika memang diperlukan; kebiasaan ini menghilangkan sebagian besar celah serangan di sisi klien. Satu kebiasaan operasional ini lebih berharga daripada sebagian besar fitur keamanan browser digabungkan.
Pertimbangan Performa & Kemudahan Penggunaan
| Browser | Kecepatan Patch CVE | Privasi Default | Konfigurasi yang Diperlukan | Dampak ke Kecepatan | Dukungan Multi-Profil |
|---|---|---|---|---|---|
| Gologin | Cepat ✅ (setara Chromium) | Sangat baik ✅ | Rendah ✅ | Rendah ✅ | Ya ✅ (fitur inti) |
| Brave | Cepat | Baik | Sangat rendah | Sangat rendah | Dasar |
| Firefox | Cepat | Sedang | Tinggi (untuk hardening) | Sangat rendah | Terbatas |
| Mullvad Browser | Cepat | Sangat baik | Sangat rendah | Rendah | Tidak ❌ |
| Tor Browser | Sedang | Sangat baik | Sangat rendah | Tinggi | Tidak ❌ |
| Chrome | Tercepat | Buruk | Tinggi | Sangat rendah | Dasar |
| Edge | Cepat | Buruk | Tinggi | Sangat rendah | Dasar |
| Vivaldi | Cepat | Sedang | Sedang | Rendah | Dasar |
| Waterfox | Lambat (tertinggal dari Firefox) | Baik | Rendah | Sangat rendah | Tidak ❌ |
| Bromite | Cepat | Baik | Rendah | Sangat rendah | Tidak ❌ |
Kesimpulan: Browser Aman Mana yang Sebaiknya Anda Pilih?
Browser yang “paling aman” sepenuhnya bergantung pada model ancaman Anda.
Jika ancaman Anda adalah malware dan phishing: kecepatan rilis patch dan sandboxing di Chrome atau Edge secara objektif yang terbaik di kelasnya. Keduanya bukan pilihan yang baik untuk privasi, tetapi mampu melindungi perangkat Anda dari eksploit lebih baik daripada kebanyakan alternatif.
Jika ancaman Anda adalah pengawasan iklan dan pelacakan dasar: Brave adalah pilihan yang tepat. Mudah digunakan, pengaturan bawaannya kuat, dan berbasis fondasi keamanan Chromium. Ini adalah browser aman siap pakai terbaik bagi pengguna umum yang beralih dari Chrome.
Jika ancaman Anda adalah pelacakan tingkat lanjut dan Anda ingin menyesuaikan pengaturan sendiri: Firefox dengan ETP mode strict, uBlock Origin dalam hard mode, dan pengamanan lewat about:config adalah opsi konvensional paling andal. Butuh waktu, tetapi hasilnya luar biasa.
Jika ancaman Anda adalah pengawasan di tingkat jaringan: Tor Browser adalah satu-satunya pilihan yang sesuai. Terima saja konsekuensi kecepatannya yang lebih lambat.
Jika ancaman Anda adalah terungkapnya identitas digital — fingerprinting, identifikasi ulang lintas sesi, atau kebutuhan akan pemisahan yang dapat diverifikasi antaridentitas online — Gologin adalah satu-satunya alat dalam daftar ini yang dibangun untuk menyelesaikan masalah tersebut di tingkat arsitektur. Pemalsuan fingerprint aktif pada mesin Orbita, isolasi multi-profil, dan pembaruan keamanan yang sejajar dengan Chromium menjadikannya browser paling aman untuk perlindungan identitas. Tidak ada padanannya di antara browser konvensional.
Inti pemahaman yang terus diulang dalam panduan ini: keamanan tidak sama dengan privasi, dan privasi tidak sama dengan keamanan identitas. Kebanyakan panduan keamanan browser berhenti di malware dan pelacak. Pada 2026, batas terdepannya adalah apakah internet dapat membangun profil Anda yang persisten dan akurat, apa pun VPN yang Anda pakai atau cookie yang Anda hapus. Itu adalah masalah browser fingerprinting — dan solusinya harus berupa solusi untuk fingerprinting.
Pertanyaan yang Sering Diajukan
Apa browser paling aman untuk data pribadi?
Para pakar merekomendasikan Gologin bagi pengguna yang perlu mengisolasi identitas digital mereka hingga ke tingkat fingerprint. Gologin adalah browser paling aman untuk perlindungan identitas karena menggunakan pemalsuan fingerprint tingkat lanjut di level mesin, yang menciptakan identitas digital sintetis sehingga pelacakan lintas sesi tidak bisa dilakukan. Untuk perlindungan privasi umum tanpa kebutuhan multi-profil, Brave adalah opsi siap pakai yang paling kuat. Untuk anonimitas jaringan, Tor Browser tetap menjadi standarnya.
Apa browser paling aman untuk Windows di 2026?
Gologin (keamanan identitas), Brave (privasi), dan Edge (perlindungan perangkat untuk perusahaan) masing-masing unggul di kategorinya di Windows. Chrome memiliki penambalan CVE tercepat dibanding browser mana pun, tetapi pengaturan privasi bawaannya buruk sehingga melemahkan reputasi keamanannya bagi kebanyakan pengguna.
Apa browser paling aman untuk Mac di 2026?
Brave dan Firefox sama-sama berkinerja baik di macOS. Gologin mendukung macOS secara native dengan kemampuan isolasi fingerprint penuh. Safari tidak termasuk dalam daftar ini. Meski memiliki perlindungan pelacakan yang cukup layak, Safari bersifat closed source, terikat erat dengan ekosistem Apple, dan tidak seluwes pilihan lain dalam hal ekstensi.
Apakah mode incognito/private membuat browser saya aman?
Tidak. Mode privat hanya mencegah browser menyimpan riwayat dan cookie lokal setelah sesi berakhir. Mode ini tidak menyembunyikan alamat IP Anda, tidak mencegah fingerprinting, tidak menghentikan ISP Anda melihat lalu lintas Anda, dan tidak melindungi Anda dari malware. Fitur ini berguna untuk kebutuhan yang sempit, bukan fitur keamanan dalam arti yang sebenarnya.
Apa itu browser fingerprinting dan bagaimana cara menghentikannya?
Browser fingerprinting adalah proses mengidentifikasi perangkat Anda dengan mengumpulkan sinyal teknis yang dikirim browser Anda secara otomatis — rendering canvas, font, resolusi layar, WebGL, AudioContext, dan puluhan lainnya. Menghentikannya sulit secara arsitektur pada browser konvensional karena API yang sama juga mendukung fitur-fitur sah di situs web. Pertahanan paling efektif adalah pemalsuan fingerprint aktif (pendekatan Gologin), bukan pemblokiran pasif, yang justru sering membuat browser lebih mudah dikenali.
Apakah penjelajahan terenkripsi sama dengan menggunakan VPN?
Tidak. HTTPS mengenkripsi lalu lintas antara browser Anda dan server tujuan. VPN mengenkripsi lalu lintas antara perangkat Anda dan server VPN, sehingga IP Anda tersembunyi dari tujuan. Keduanya tidak mencegah browser fingerprinting, pelacakan cookie, maupun identifikasi ulang berbasis fingerprint. Keduanya adalah alat yang saling melengkapi, bukan pengganti satu sama lain.
Apa yang harus saya lakukan jika mengunjungi situs yang mencurigakan?
Segera nonaktifkan JavaScript (lewat NoScript di Firefox, atau pengaturan per situs di browser berbasis Chromium), jangan memasukkan kredensial apa pun, lalu tutup tab. Langkah kedua yang berguna adalah memeriksa URL tersebut melalui VirusTotal atau pemeriksa URL Google Safe Browsing. Jangan pernah mengunduh file dari situs yang tidak Anda kenal.
Artikel ini merujuk pada riset dan data dari Electronic Frontier Foundation (eff.org), proyek WebTAP milik Princeton, StatCounter Global Stats, dan pedoman keamanan siber NIST. Data CVE bersumber dari National Vulnerability Database (nvd.nist.gov).