10 найбезпечніших браузерів 2026 року: експертний огляд і аналіз безпеки
Спробуйте Gologin безкоштовно
Браузер — найчастіше атакована точка вашого пристрою. Він працює з паролями, фінансовими даними, медичними запитами та приватним листуванням, і водночас під час кожного завантаження сторінки непомітно передає десяткам третіх сторін сотні даних про вас. За даними звіту Electronic Frontier Foundation (EFF) за 2025 рік, середня вебсторінка надсилає дані на 11 зовнішніх трекерів, а більшість користувачів навіть не здогадуються про це.
Вибір безпечного браузера у 2026 році — це не лише уникнення шкідливого ПЗ. Це ще й контроль над тим, що інтернет знає про вас: ваш пристрій, вашу поведінку і дедалі частіше вашу ідентичність. У цьому гайді — 10 найкращих варіантів і технічне порівняння без води, щоб ви могли ухвалити зважене рішення.
ТОП-10 найбезпечніших браузерів 2026 року
Порівняння функцій: базова безпека та приватність
| Браузер | Пісочниця | Захист від відбитка браузера | Блокування реклами за замовчуванням | Відкритий код | Ізоляція ідентичності |
|---|---|---|---|---|---|
| Gologin | Просунута ✅ | Просунутий ✅ (активна підміна) | Так ✅ | Так ✅ (рушій Chromium) | Просунута ✅ |
| Brave | Просунута | Помірний (рандомізація) | Так ✅ | Так ✅ | Немає ❌ |
| Firefox | Просунута | Помірний (з налаштуванням конфігурації) | Ні ❌ (за замовчуванням ETP) | Так ✅ | Немає ❌ |
| Mullvad Browser | Просунута | Сильний (уніфікація) | Так ✅ (uBO) | Так ✅ | Немає ❌ |
| Tor Browser | Помірна | Сильний (уніфікація) | Частково | Так ✅ | Немає ❌ |
| Chrome | Просунута | Немає ❌ | Ні ❌ | Частково (Chromium) | Немає ❌ |
| Edge | Просунута | Немає ❌ | Ні ❌ | Частково (Chromium) | Немає ❌ |
| Vivaldi | Просунута | Немає ❌ | Так (за бажанням) | Частково | Немає ❌ |
| Waterfox | Помірна | Немає ❌ | Ні ❌ | Так ✅ | Немає ❌ |
| Bromite | Просунута | Частковий | Так ✅ | Так ✅ | Немає ❌ |
Що робить браузер справді безпечним? (Безпека чи приватність)
Ці два поняття постійно плутають, хоча на практиці вони означають зовсім різне.
Безпека — це здатність браузера захищати ваш пристрій від зовнішніх загроз: шкідливого коду, фішингових сторінок, drive-by-завантажень і експлойтів. Ключові технічні механізми:
- Sandboxing (пісочниця): ізолює процеси браузера, щоб скомпрометована вкладка не мала доступу до решти системи. Багатопроцесна архітектура (її започаткував дизайн Chrome) нині є обов’язковим мінімумом.
- Site Isolation (ізоляція сайтів): гарантує, що кожен сайт працює в окремому процесі, і це запобігає міжсайтовим витокам даних — критично важливо після розкриття вразливостей процесорів класу Spectre/Meltdown.
- Апаратно прискорений захист: використовує засоби безпеки на рівні ОС (як-от Windows CNG чи macOS Secure Enclave) для захисту криптографічних операцій.
- Захист від фішингу: API Safe Browsing або аналогічні списки, що позначають відомі шкідливі URL ще до завантаження сторінки.
- Швидке закриття CVE: як швидко браузер випускає виправлення для розкритих вразливостей (Common Vulnerabilities and Exposures, CVE). Цикл виправлення в 48 годин проти 30 днів — величезна різниця на практиці.
Приватність — це обмеження збору даних і відстеження поведінки. Основні механізми:
- Захист від відбитка браузера: блокування або підміна сигналів браузера (canvas, WebGL, шрифти, роздільна здатність екрана тощо), з яких складається ваш цифровий відбиток.
- Вимкнення телеметрії: можливість відмовитися від збору даних самим розробником браузера, а ще краще — вмикати його лише за вашою згодою.
- Захист від витоку WebRTC: WebRTC може розкрити ваш справжній IP навіть через VPN. Браузер, який цього не закриває, фактично непридатний для задач, де потрібна приватність.
- Блокування скриптів: заборона виконання JavaScript на недовірених сторінках усуває цілі категорії відстеження та векторів атак.
- Налаштування за замовчуванням за принципом zero-knowledge: розробник браузера має бути архітектурно неспроможним дізнатися вашу історію перегляду.
Сувора правда: більшість браузерів непогано справляються з безпекою, але програють у приватності. Наприклад, Chrome має чудову пісочницю і закриває CVE швидше за всіх, але його створила найбільша у світі рекламна компанія, і він за замовчуванням надсилає телеметрію. Браузерів, які справді добре оцінюються за обома критеріями, значно менше.
Є ще й третя категорія, яку ігнорує більшість посібників: захист ідентичності. Саме тут відбиток браузера стає реальною загрозою. Навіть із VPN і блокувальником реклами ваш браузер видає унікальний відбиток — комбінацію сотень технічних сигналів, — за яким вас можна повторно ідентифікувати між сеансами, в режимі інкогніто та після зміни IP. Щоб протидіяти відбитка браузера, потрібен принципово інший архітектурний підхід.

Топ-10 найбезпечніших браузерів: рейтинг за рівнем захисту
1. Gologin: найкращий вибір для розширеного захисту ідентичності та цифрового відбитка
Gologin — найнадійніший браузер для захисту ідентичності, адже підміна цифрового відбитка (fingerprint) відбувається на рівні рушія — на це не здатен жоден звичайний браузер через особливості своєї архітектури.
Brave, Firefox і Mullvad Browser докладають чимало зусиль, щоб блокувати трекери, але мають принципову проблему: що активніше браузер протидіє відстеженню відбитка, то більше він вирізняється серед інших. Блокування викликів Canvas API — тривожний сигнал для просунутих трекерів. Підставити натомість переконливий і внутрішньо узгоджений відбиток — зовсім інше завдання, і саме його розв’язує Gologin.
Що насправді робить Gologin:- Рушій Orbita: власний браузер Gologin побудований на Chromium (відкритому рушії, на якому працює й Chrome) і оновлюється за графіком, що збігається з циклом випуску Chrome. Тож патчі для нещодавно виявлених CVE надходять у ті самі терміни, що й користувачам Chrome, — ви не жертвуєте безпекою заради приватності.
- Повна ізоляція ідентичності: кожен профіль браузера в Gologin працює з окремою синтетичною цифровою ідентичністю — унікальними відбитком ОС, шрифтами, роздільною здатністю екрана, WebGL-рендерером, хешем Canvas, AudioContext, кількістю потоків процесора тощо. Ці сигнали не блокуються, а замінюються правдоподібними альтернативами.
- Захист від витоку WebRTC: вбудований за замовчуванням. Справжній IP приховується на рівні API, а не лише через налаштування інтерфейсу.
- Захист від відстеження відбитка: не пасивний (блокування), а активний (підміна). Параметри відбитка випадково генеруються для кожного профілю й залишаються внутрішньо узгодженими, тому системи відстеження сприймають їх як справжні.
- Пісочниця для кожного профілю: кожен профіль — повністю ізольована пісочниця: cookies, сховище, кеш і дані відбитка ніколи не перетинаються між сесіями.
- Жодного перехресного впливу між профілями: ідеально для тих, кому потрібне справжнє розмежування — як для професійної приватності, так і для особистої безпеки.
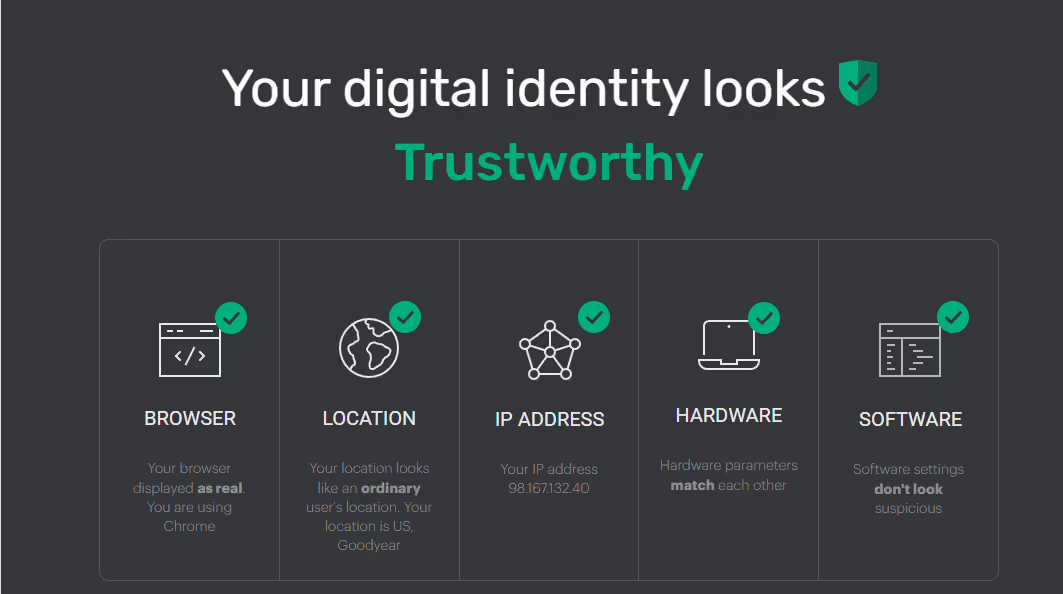
Безпеку вашого браузера можна також перевірити онлайн за допомогою сервісів, як-от Iphey.com або coveryourtracks.eff.org
Основний сценарій використання: Gologin не замінює звичайний браузер, якщо вам потрібен лише повсякденний серфінг. Він підходить, коли потрібна 100% ізоляція ідентичності: для фахівців із високим рівнем ризику, дослідників безпеки, журналістів, що працюють у ворожому середовищі, і всіх, кому потрібне перевірюване цифрове розмежування між різними контекстами.
Gologin — найбезпечніший браузер для захисту персональних даних, адже сприймає вашу цифрову ідентичність як налаштовуваний ресурс, а не як незмінний відбиток, що може витекти.
Ціни: доступний безкоштовний план Free (3 профілі). Платні плани від $4/міс. для професійного використання. Підтримувані платформи: Windows, macOS, Linux, Android (хмарні профілі).
2. Brave: найкращий для захисту «з коробки»
Brave — еталон для тих, хто хоче надійної приватності без налаштувань. Браузер побудований на Chromium і має такі можливості:
- Вбудоване блокування реклами та трекерів (Shields), увімкнене за замовчуванням
- Рандомізація цифрового відбитка в кожній сесії (хоча й менш витончена, ніж у Gologin)
- Захист IP від витоку через WebRTC у стандартних налаштуваннях
- Автоматичне переведення на HTTPS для всіх запитів
- Інтеграція з Tor у приватних вікнах (трафік іде через мережу Tor)
Brave швидко закриває вразливості Chromium — зазвичай протягом 1–3 днів після релізів основного проєкту. Пісочниця та ізоляція сайтів успадковані від Chromium, тож вони справді на висоті.
Компроміси щодо приватності: Brave має власну рекламну мережу (Brave Ads) і криптовалютну екосистему (токен BAT). Телеметрія вмикається лише за згодою користувача, але бізнес-модель усе одно близька до рекламної. Рандомізація відбитка додає «шуму», але не створює повністю синтетичної ідентичності: наполегливий трекер із достатньою кількістю даних усе ж може звузити коло до конкретного користувача Brave.
Найкраще підходить для: тих, кому потрібна проста заміна Chrome зі зрозумілим виграшем у приватності та без жодних налаштувань.
3. Firefox: найкращий універсал для гнучкого налаштування безпеки
Firefox — єдиний великий браузер, створений неприбутковою організацією (Mozilla Foundation), що структурно відрізняє його ставлення до даних користувачів. Ключові функції безпеки:
- Enhanced Tracking Protection (ETP): суворий режим блокує сторонні cookies, засоби збору відбитків і криптомайнери
- Багатопроцесна архітектура з ізоляцією сайтів (Fission)
- Окремі процеси в пісочниці для кожного сайту в режимі Fission
- Розвинена екосистема розширень для додаткового захисту (uBlock Origin, Privacy Badger, Canvas Blocker)
- Телеметрія за принципом opt-out (за замовчуванням вона все ще активна — її потрібно вимкнути в
about:config)
Найбільша перевага Firefox у сфері безпеки — розширюваність. За правильного налаштування — вимкнення WebRTC в about:config, увімкнення суворого режиму ETP, встановлення uBlock Origin у жорсткому режимі — Firefox стає одним із найбезпечніших середовищ для приватного перегляду, доступних у межах звичайної архітектури браузера.
Його ахіллесова п’ята: без налаштувань він посередній. А фінансова залежність Mozilla від угоди з Google щодо пошуку за замовчуванням створює незручні стимули.
Найкраще підходить для: технічних користувачів, готових витратити час на налаштування, або організацій, які розгортають посилені профілі через політики.
4. Mullvad Browser: найкращий вибір для суворого захисту від відстеження
Mullvad Browser — спільна розробка Mullvad VPN і Tor Project. Його випустили у 2023 році, а до 2026 року значно вдосконалили. Він застосовує підхід Tor Browser до захисту від відбитка браузера під час звичайного перегляду (clearnet), не пропускаючи трафік через мережу onion.
Головна мета дизайну — уніфікація відбитка: усі користувачі Mullvad Browser мають виглядати однаково, щоб їх не можна було відстежувати поодинці. Це означає:
- Canvas, WebGL, перелік шрифтів та інші API, які використовують для відбитка браузера, повертають стандартизовані значення
- JavaScript увімкнений за замовчуванням, але працює в жорсткій пісочниці
- Жодної телеметрії — з боку браузера діє архітектура zero-knowledge (нульового розголошення)
- uBlock Origin входить до складу за замовчуванням, у найсуворішій конфігурації
Компроміс: через сувору уніфікацію деякі сайти працюють некоректно, а сам браузер за задумом опирається налаштуванню під себе. Він також погано поєднується з розширеннями: їх встановлення нівелює мету уніфікації.
Найкраще підходить для: користувачів, для яких приватність понад усе, хто поєднує його з Mullvad VPN і хоче максимального захисту від відстеження зі звичайною швидкістю інтернету.
5. Tor Browser: золотий стандарт мережевої анонімності
Tor Browser — це Firefox ESR із маршрутизацією через мережу Tor і максимальним посиленням захисту від відбитка браузера. Кожен запит проходить через три зашифровані вузли, тому стеження на рівні трафіку стає надзвичайно складним. Ключові властивості:
- Onion-маршрутизація з триланковим шифруванням за замовчуванням
- Блокування JavaScript на рівні безпеки «Safest»
- Уніфікація відбитка (той самий підхід, що й у Mullvad, який походить із досліджень Tor Project)
- Жодних постійних cookie чи локального сховища між сеансами
Чесно про обмеження: Tor повільний — типова швидкість становить 1–5 Мбіт/с залежно від шляху через вузли. Вихідні вузли можуть бути скомпрометовані. Відбиток браузера на виході з Tor усе ще можливий, якщо на нижчих рівнях безпеки увімкнений JavaScript. Саме тому рекомендації NIST для захищених середовищ досі не схвалюють Tor як єдиний засіб анонімізації.
Найкраще підходить для: журналістів, активістів, інформаторів і користувачів в умовах репресій, яким насамперед потрібна анонімність на рівні мережі.
6. Chrome: швидкі оновлення безпеки, але питання до приватності
Google Chrome домінує на ринку браузерів із часткою близько 65% у світі (StatCounter, 1 кв. 2026), а його інженерія безпеки справді світового рівня:
- Найшвидше серед великих браузерів закриває вразливості CVE (часто за кілька годин після публікації в upstream)
- Найкраща в галузі пісочниця та ізоляція сайтів
- Safe Browsing із захистом від фішингу в реальному часі
- Апаратно прискорені функції безпеки на підтримуваних платформах
Проте Chrome — це інфраструктура збору даних Google у вигляді браузера. Телеметрія в ньому розлога. Відмова від сторонніх cookie (Privacy Sandbox) замінює їх відстеженням за когортами під контролем Google, а не усуває стеження. Без ретельного налаштування чи розширень Chrome є ризиком для приватності.
Найкраще підходить для: корпоративних середовищ, де головне — швидкість встановлення патчів безпеки, а перегляд сторінок контролюється політиками.
7. Microsoft Edge: потужна безпека корпоративного рівня
Edge, який із 2020 року працює на Chromium, перетворився на серйозного претендента у сфері корпоративної безпеки:
- Microsoft Defender SmartScreen: захист від фішингу та шкідливого ПЗ, інтегрований на рівні ОС
- Super Duper Secure Mode (SDSM): вимикає JIT-компіляцію у V8, що суттєво зменшує поверхню атаки (стабільний для продакшну з 2025 року)
- Sleeping Tabs та керування процесами, які зменшують поверхню атаки з боку неактивних вкладок
- Password Monitor: перевіряє облікові дані за базами відомих витоків
- Інтеграція з Windows Hello для апаратної автентифікації
Щодо приватності: Microsoft збирає значний обсяг телеметрії. Функції ШІ для покупок і бічної панелі за своєю природою потребують багато даних. Edge найкраще сприймати як Chrome з інтеграціями безпеки, специфічними для Windows.
Найкраще підходить для: корпоративних середовищ на Windows та організацій в екосистемі Microsoft 365.
8. Vivaldi: гнучке налаштування безпеки
Vivaldi дає детальний контроль над усіма аспектами поведінки браузера, зокрема над налаштуваннями безпеки, які більшість браузерів ховають або взагалі не показують. Він побудований на Chromium, тож успадковує архітектуру безпеки Chrome, але повертає користувачам елементи керування, які Chrome прибрав.
Помітні функції безпеки: дозволи для окремих сайтів зі збереженням у пам’яті, вбудоване блокування реклами й трекерів із настроюваними списками фільтрів, можливість вимикати окремі API JavaScript та керування cookie з рівнем деталізації, недоступним у стандартному Chrome.
Слабке місце щодо приватності: Vivaldi не повністю з відкритим кодом (рівень інтерфейсу — пропрієтарний). Телеметрія існує, хоча за замовчуванням мінімальна.
Найкраще підходить для: досвідчених користувачів, які хочуть безпеку Chromium із гнучкістю налаштувань на рівні Firefox.
9. Waterfox: альтернативний рушій і приватність
Waterfox — форк Firefox, який прибирає всю телеметрію Mozilla та зберігає сумісність зі застарілими розширеннями XUL/XPCOM, підтримку яких Firefox припинив. Він позиціонує себе як Firefox без Google і без Mozilla.
Проблема безпеки: через малу команду патчі CVE з’являються у Waterfox із відставанням від Firefox на дні або тижні. Для сценаріїв, де безпека критична, цей розрив має значення. Щодо приватності Waterfox кращий за стандартний Firefox (за замовчуванням нуль телеметрії), але щодо безпеки він слабший через повільніший цикл випуску патчів.
Найкраще підходить для: користувачів, для яких важливо прибрати телеметрію і потрібна сумісність зі старими розширеннями, та які усвідомлюють компроміс у вигляді відставання патчів.
10. Bromite (для Android)
Bromite — це форк Chromium спеціально для Android, який додає блокування реклами, патчі проти фінгерпринтинг і покращення приватності, недоступні в релізі Chrome для Android.
Проєкт оперативно закриває вразливості безпеки Chromium, застосовує поверх цього набір патчів приватності від проєкту Bromite і прибирає інтеграцію із сервісами Google. Підтримує його невелика команда, тож виникають питання щодо довгострокового супроводу: у минулому траплялися тривалі перерви в оновленнях.
Найкраще підходить для: користувачів Android, які хочуть мобільний браузер із повагою до приватності та розуміють ризики, пов’язані з підтримкою проєкту.
Що таке browser фінгерпринтинг: новий рубіж безпеки
Browser фінгерпринтинг (відбиток браузера) — нині основна технологія відстеження для досвідчених гравців: рекламодавців, брокерів даних і, подекуди, державних структур стеження. На відміну від cookie, фінгерпринтинг:
- не потребує зберігання даних на вашому пристрої — відбиток обчислюється із сигналів, які ваш браузер передає автоматично
- переживає очищення cookie, режим приватного перегляду та зміну IP через VPN
- неможливо заблокувати без поломки сайтів, адже API, які він використовує (Canvas, WebGL, AudioContext тощо), цілком легітимно застосовуються у вебзастосунках
- дедалі частіше спирається на ML: сучасні системи фінгерпринтинг поєднують 50–300+ сигналів і використовують імовірнісне зіставлення, тож для повторної ідентифікації користувачів достатньо часткових відбитків
Згідно з дослідженням проєкту WebTAP Прінстонського університету, понад 25% із 10 000 найпопулярніших сайтів використовують принаймні одну бібліотеку фінгерпринтинг. Серед сайтів із великою кількістю рекламних технологій цей показник перевищує 60%.
Звична реакція браузерів — блокувати або рандомізувати сигнали відбитка — стикається з фундаментальною проблемою: відхилення від базового стану саме по собі є відбитком. Браузер, який не повідомляє жодних даних Canvas, так само впізнаваний, як і той, що має унікальний хеш Canvas. Інструмент Cover Your Tracks від EFF чітко це демонструє: Brave і Firefox із посиленим захистом у деяких конфігураціях тестів часто виявляються унікальнішими, ніж стандартний Chrome, саме тому, що вони нетипові.
Архітектурно правильне рішення — підміна відбитка з внутрішньою узгодженістю: заміна реальних сигналів синтетичними, правдоподібними та узгодженими в усіх API одночасно. Саме так працює рушій Orbita від Gologin, і саме тому безпека ідентичності, а не лише блокування трекерів, є правильною рамкою для оцінювання безпеки браузера у 2026 році.
💡 Порада експерта
Вимкнення JavaScript на незнайомих або підозрілих сайтах — одна з найефективніших за співвідношенням користі та зусиль дій із безпеки, доступних будь-якому користувачу браузера. JavaScript — основний вектор виконання для drive-by-шкідливого ПЗ, скриптів фінгерпринтинг, криптоджекерів і фішингових накладок. У Firefox розширення NoScript дає змогу керувати цим для кожного домену окремо.
У Tor Browser рівень безпеки «Safest» робить це глобально. У будь-якому браузері варто за замовчуванням вимикати JS на незнайомих сайтах і вмикати його лише там, де це справді потрібно — це усуває більшу частину клієнтської поверхні атаки. Ця одна робоча звичка вартує більше, ніж більшість функцій безпеки браузерів разом узятих.
Продуктивність і зручність: компроміси
| Браузер | Швидкість виправлення CVE | Приватність за замовчуванням | Потрібне налаштування | Вплив на швидкість | Підтримка кількох профілів |
|---|---|---|---|---|---|
| Gologin | Швидко ✅ (паритет із Chromium) | Відмінна ✅ | Низьке ✅ | Низький ✅ | Так ✅ (ключова функція) |
| Brave | Швидко | Добра | Дуже мінімальне | Дуже низький | Базова |
| Firefox | Швидко | Помірна | Високе (для посилення захисту) | Дуже низький | Обмежена |
| Mullvad Browser | Швидко | Відмінна | Дуже мінімальне | Низький | Ні ❌ |
| Tor Browser | Помірно | Відмінна | Дуже мінімальне | Високий | Ні ❌ |
| Chrome | Найшвидше | Погана | Високе | Дуже низький | Базова |
| Edge | Швидко | Погана | Високе | Дуже низький | Базова |
| Vivaldi | Швидко | Помірна | Помірне | Низький | Базова |
| Waterfox | Повільно (відстає від Firefox) | Добра | Низьке | Дуже низький | Ні ❌ |
| Bromite | Швидко | Добра | Низьке | Дуже низький | Ні ❌ |
Висновок: який захищений браузер обрати?
«Найкращий» захищений браузер повністю залежить від вашої моделі загроз.
Якщо ваша загроза — шкідливе ПЗ і фішинг: швидкість випуску патчів і пісочниця в Chrome та Edge — об’єктивно найкращі в класі. Жоден із них не є добрим вибором з погляду приватності, але від експлойтів вони захистять ваш пристрій краще за більшість альтернатив.
Якщо ваша загроза — рекламне стеження і базове відстеження: правильний вибір — Brave. Мінімум зусиль, надійні налаштування за замовчуванням, безпекова основа Chromium. Це найкращий захищений браузер «з коробки» для звичайного користувача, який переходить із Chrome.
Якщо ваша загроза — просунуте відстеження і ви хочете гнучко налаштувати браузер під себе: Firefox зі строгим режимом ETP, uBlock Origin у hard mode та посиленням захисту через about:config — найпотужніший із традиційних варіантів. Це вимагає часу, але результат чудовий.
Якщо ваша загроза — стеження на рівні мережі: єдиний доречний вибір — Tor Browser. Доведеться змиритися зі швидкістю.
Якщо ваша загроза — розкриття цифрової ідентичності — відбиток браузера, повторна ідентифікація між сесіями або потреба в підтверджуваному розділенні онлайн-ідентичностей — Gologin є єдиним інструментом у цьому списку, створеним для розв’язання цієї проблеми на архітектурному рівні. Активна підміна відбитка в рушії Orbita, ізоляція кількох профілів і оновлення безпеки, синхронні з Chromium, роблять його найзахищенішим браузером для захисту ідентичності. Аналога серед традиційних браузерів немає.
Головна думка, до якої цей посібник повертається знову і знову: безпека — це не те саме, що приватність, а приватність — не те саме, що безпека ідентичності. Більшість посібників із безпеки браузерів зупиняються на шкідливому ПЗ і трекерах. У 2026 році справжній рубіж — це питання, чи може інтернет побудувати постійний, точний профіль вас незалежно від того, яким VPN ви користуєтеся і які cookie очищуєте. Це проблема браузерного відбитка браузера, і розв’язувати її потрібно інструментом проти відбитка браузера.
Поширені запитання
Який браузер найбезпечніший для персональних даних?
Експерти рекомендують Gologin користувачам, яким потрібно ізолювати свою цифрову ідентичність на рівні відбитка. Gologin — найзахищеніший браузер для захисту ідентичності, оскільки використовує просунуту підміну відбитка на рівні рушія й створює синтетичні цифрові ідентичності, які запобігають відстеженню між сесіями. Для загального захисту приватності без потреби в кількох профілях найсильніший варіант «з коробки» — Brave. Для мережевої анонімності стандартом залишається Tor Browser.
Який браузер найбезпечніший для Windows у 2026 році?
Gologin (безпека ідентичності), Brave (приватність) і Edge (корпоративний захист пристрою) лідирують у своїх категоріях на Windows. Chrome найшвидше закриває вразливості CVE серед усіх браузерів, але слабкі налаштування приватності за замовчуванням підривають його репутацію в плані безпеки для більшості користувачів.
Який браузер найбезпечніший для Mac у 2026 році?
Brave і Firefox добре працюють на macOS. Gologin має нативну підтримку macOS із повними можливостями ізоляції відбитка. Safari в цьому списку відсутній, бо хоч він і має непоганий захист від відстеження, код у нього закритий, він тісно прив’язаний до екосистеми Apple і поступається конкурентам у можливостях розширення.
Чи робить мій браузер безпечним режим інкогніто/приватний режим?
Ні. Приватний режим не дає браузеру зберігати локальну історію та cookie після завершення сесії. Він не приховує вашу IP-адресу, не запобігає відбитка браузера, не заважає провайдеру бачити ваш трафік і не захищає від шкідливого ПЗ. Це корисний інструмент для вузького сценарію, але не функція безпеки в будь-якому суттєвому сенсі.
Що таке браузерний відбиток браузера і як його зупинити?
Браузерний відбиток браузера — це ідентифікація вашого пристрою шляхом збору технічних сигналів, які браузер передає автоматично: рендеринг canvas, шрифти, роздільна здатність екрана, WebGL, AudioContext та десятки інших. Зупинити його в традиційних браузерах архітектурно складно, бо ті самі API забезпечують легітимні функції сайтів. Найефективніший захист — активна підміна відбитка (підхід Gologin), а не пасивне блокування, яке часто робить браузер більш упізнаваним.
Чи шифрований перегляд — це те саме, що використання VPN?
Ні. HTTPS шифрує трафік між вашим браузером і цільовим сервером. VPN шифрує трафік між вашим пристроєм і сервером VPN, приховуючи вашу IP-адресу від цільового сайту. Жоден із них не запобігає браузерному відбитка браузера, відстеженню через cookie чи повторній ідентифікації за відбитком. Це взаємодоповнювальні інструменти, а не замінники один одного.
Що робити, якщо я відвідав підозрілий сайт?
Негайно вимкніть JavaScript (через NoScript у Firefox або налаштування окремих сайтів у браузерах на базі Chromium), не вводьте жодних облікових даних і закрийте вкладку. Корисним другим кроком буде перевірка URL через VirusTotal або засіб перевірки URL Google Safe Browsing. Ніколи не завантажуйте файли із сайтів, яких ви не знаєте.
У цій статті використано дослідження та дані Electronic Frontier Foundation (eff.org), проєкту WebTAP Прінстонського університету, StatCounter Global Stats і рекомендацій NIST із кібербезпеки. Дані CVE взято з National Vulnerability Database (nvd.nist.gov).