Por que a segurança da informação é importante?
Experimenta o Gologin gratuitamente
Se uma empresa guarda informações contábeis, base de clientes, perfis de funcionários ou segredos corporativos, esses dados precisam ser protegidos. E uma pessoa comum também não quer que outras pessoas tenham acesso aos seus dados pessoais. É por isso que a segurança da informação é importante. Neste artigo, explicamos o que ela é e quais tipos de dados ela protege.
Por que a segurança da informação?
Segurança da informação é um conjunto de medidas para proteger informações contra pessoas não autorizadas. Na era pré-digital, as pessoas trancavam documentos importantes em cofres, contratavam seguranças e criptografavam suas mensagens em papel para proteger os dados.
Hoje, a informação digital é protegida com mais frequência. Ainda assim, as medidas são, em essência, as mesmas: os especialistas em segurança da informação criam espaços protegidos (“cofres” virtuais), instalam softwares de segurança, como antivírus (“contratam seguranças”), e usam métodos criptográficos para criptografar informações digitais.
O que a segurança da informação protege?
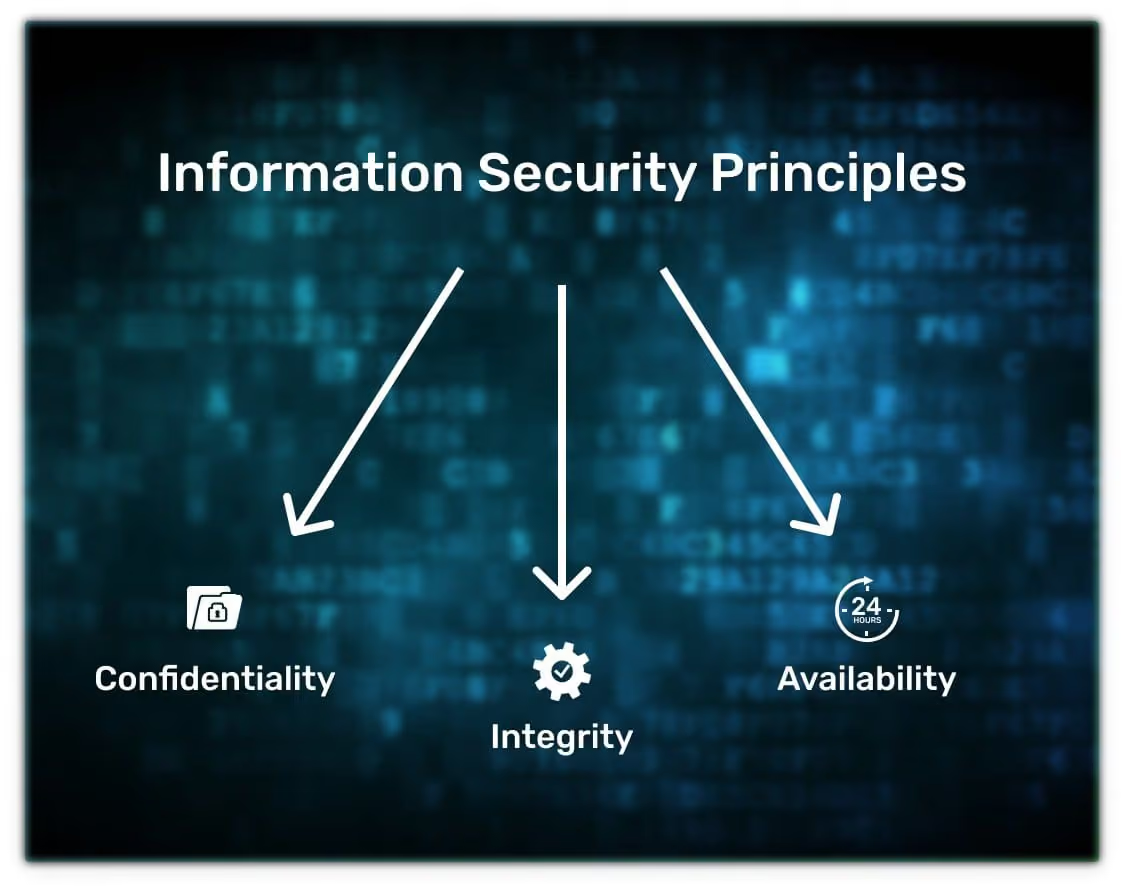
Ela cuida de três coisas: confidencialidade, integridade e disponibilidade da informação. No conceito de segurança da informação, elas são chamadas de princípios da segurança da informação:
- Confidencialidade significa que somente quem tem o direito de acessar a informação consegue fazê-lo. Por exemplo, só você sabe a senha do seu e-mail e só você pode ler suas mensagens. Se alguém descobrir a senha ou conseguir acesso à caixa de entrada de outra forma, a confidencialidade foi violada.
- Integridade significa que a informação é preservada por completo e não é alterada sem o conhecimento do proprietário. Por exemplo, seu e-mail contém mensagens. Se um invasor apagar algumas delas ou alterar o texto de mensagens específicas, a integridade será violada.
- Disponibilidade significa que quem tem direito de acessar a informação consegue obtê-la. Por exemplo, você pode entrar no seu e-mail a qualquer momento. Se hackers atacarem os servidores, o e-mail ficará indisponível, e isso comprometerá a disponibilidade.
Principais tipos de informação confidencial
Ela cuida de três coisas: confidencialidade, integridade e disponibilidade da informação. No conceito de segurança da informação, elas são chamadas de princípios da segurança da informação:
Tipos de informação
A informação pode ser pública ou confidencial. Qualquer pessoa tem acesso à pública, enquanto apenas determinados indivíduos podem acessar a confidencial.
Pode parecer que não há necessidade de proteger a informação pública. Mas só o princípio da confidencialidade não se aplica à informação pública: a informação pública precisa continuar íntegra e disponível. Por isso, a segurança cibernética da informação também lida com dados de acesso público.
Por exemplo, pense em uma loja virtual. Fichas de produtos, artigos do blog, contatos dos vendedores: tudo isso é informação importante e de acesso público, que qualquer pessoa pode ver. Ainda assim, a loja virtual precisa ser protegida para que ninguém atrapalhe seu funcionamento (por exemplo, alterando dados importantes nas fichas dos produtos ou “derrubando” o site).
Se tudo está claro em relação às informações de acesso público, vale falar separadamente das informações confidenciais, já que elas têm várias categorias.
Principais tipos de informação confidencial
Dados pessoais. Informações sobre uma pessoa específica: nome completo, dados do passaporte, número de telefone, características fisiológicas, estado civil e outros dados. Quem trabalha com dados pessoais é obrigado a protegê-los e a não repassá-los a terceiros. As informações sobre clientes e funcionários são dados pessoais.
Segredo comercial. Informações internas sobre o funcionamento da empresa: tecnologias, métodos de gestão, base de clientes. Se esses dados chegarem ao conhecimento de pessoas de fora, a empresa pode perder lucros. A própria empresa decide o que é segredo comercial e o que é divulgado ao público. Além disso, nem toda informação pode ser segredo comercial: por exemplo, os fundadores da pessoa jurídica ou as condições de trabalho não podem ser ocultados.
Sigilo profissional. Abrange o sigilo médico, notarial, de advogados e outros tipos de sigilo ligados às atividades profissionais. Várias leis estão relacionadas a ele ao mesmo tempo.
Sigilo funcional. Informações que são conhecidas por determinados órgãos, como a Receita ou o cartório. Esses dados geralmente ficam sob a guarda de órgãos públicos, que são responsáveis por protegê-los e só os fornecem mediante solicitação.
Segredo de Estado.Resumo sobre segurança da informação
- A segurança da informação é responsável por proteger os dados e garantir sua confidencialidade, integridade e disponibilidade.
- Confidencialidade significa que somente quem tem o direito de acessar os dados consegue fazê-lo.
- Integridade significa que os dados são armazenados sem alterações e continuam válidos.
- Disponibilidade significa que a pessoa que tem direito de acessar a informação consegue obtê-la.
- A segurança da informação protege tanto os dados confidenciais quanto os públicos. Nos públicos, garante integridade e disponibilidade. Nos confidenciais, também assegura o nível de sigilo necessário.
- As informações confidenciais incluem dados pessoais e segredos comerciais, profissionais, funcionais e de Estado.
Não economize na proteção dos ativos do seu negócio
Se você leva a sério seus dados pessoais e os segredos comerciais ou profissionais, essas informações precisam ser protegidas em nível profissional. Isso significa que é melhor procurar especialistas e pedir a orientação e a ajuda deles, em vez de confiar apenas na sua própria experiência: a segurança dos dados evita prejuízos no futuro. Para isso, considere um serviço de tecnologia confiável, como a TopTal ou outra empresa de boa reputação, e cubra estes pontos no seu negócio:
- proteção dos ativos de dados
- resposta a possíveis ataques cibernéticos
- gestão dos objetivos de segurança em relação aos riscos do negócio.
Dica: uma viagem longa exige um carro confiável. Não economize na segurança e na privacidade dos seus dados – deixar seus ativos desprotegidos pode trazer consequências graves. Sempre verifique a reputação das ferramentas e dos serviços que você pretende contratar.
TOP 5 ameaças à segurança da informação
Conhecer as possíveis ameaças e as vulnerabilidades de segurança que elas costumam explorar é essencial para escolher os controles de segurança mais adequados.
“Ameaça” é entendida como uma oportunidade potencial de violar a segurança da informação de alguma forma. A tentativa de concretizar uma ameaça é chamada de “ataque”, e quem faz essa tentativa é chamado de “atacante”. Na maioria das vezes, a ameaça é consequência de vulnerabilidades na proteção dos sistemas de informação. Vamos analisar as ameaças mais comuns às quais os sistemas de informação modernos estão expostos.
Malware
Malware é um software malicioso criado especificamente para causar danos ao sistema. O termo é usado para agrupar programas maliciosos que são muito mais perigosos do que vírus isolados. O malware é classificado de acordo com a forma como é executado, como funciona e como é distribuído.
A estratégia de ação do malware difere da de um vírus porque provoca um comportamento atípico no sistema e pode passar despercebido por muito tempo. Um programa desse tipo pode ser criado para prejudicar o sistema de propósito e preparar um ambiente favorável à reprodução de outros vírus de computador ou de trojans que roubam informações da máquina.
Para ser executado, o malware se disfarça anexando-se a conteúdos atraentes, como imagens, vídeos e GIFs animados, e muitas vezes se esconde em vídeos e imagens adultas.
O malware não consegue entrar no computador sem a ajuda do usuário. Para se infiltrar no sistema, ele precisa recorrer a qualquer meio que engane as vítimas para que o executem no próprio PC.
Phishing
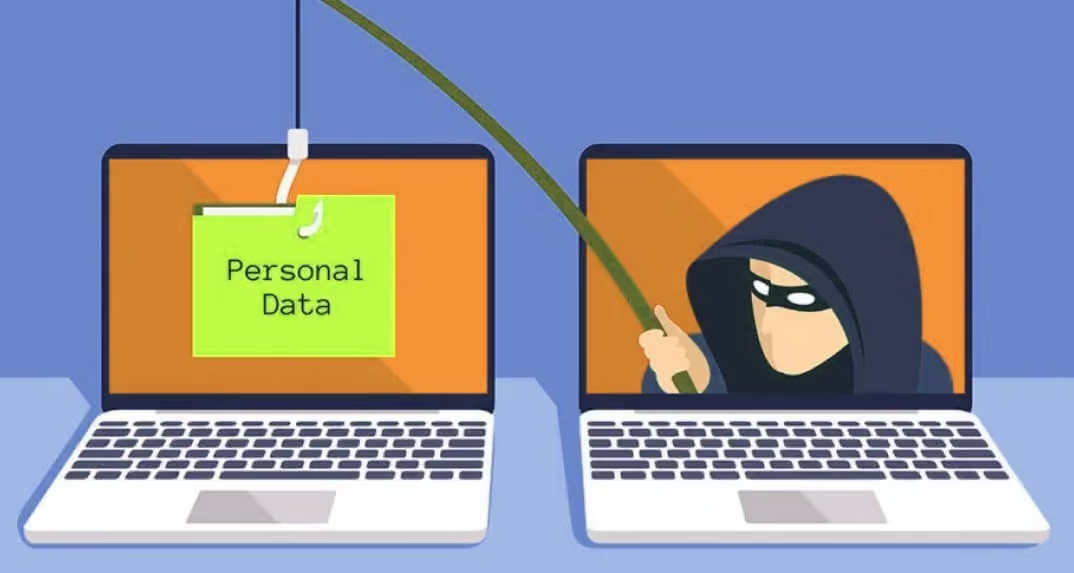
Phishing é um dos tipos mais comuns de fraude online, cujo objetivo é obter dados de identificação. As ações dos fraudadores podem ter consequências de gravidade variada: de um banner inocente no computador pessoal até a perda de conteúdo da empresa sem possibilidade de recuperação. O principal objetivo do phishing é roubar algo valioso e usá-lo, ou comprometer ou derrubar o negócio de alguém. Estes são os alvos mais comuns dos phishers:
- dados pessoais, incluindo passaporte;
- todo tipo de logins e senhas;
- códigos de acesso;
- dados para entrar em contas pessoais;
- dados de cartões ou contas bancárias;
- correspondência pessoal;
- informações de serviço;
- bancos de dados;
- informações que são segredo comercial, etc.
Recomendamos também digitar você mesmo a URL da organização na barra de endereço, em vez de usar qualquer hiperlink. O link também pode ser enviado por um amigo ou conhecido cuja conta foi invadida. Se um e-mail ou link despertou sua suspeita, é melhor não acessá-lo.
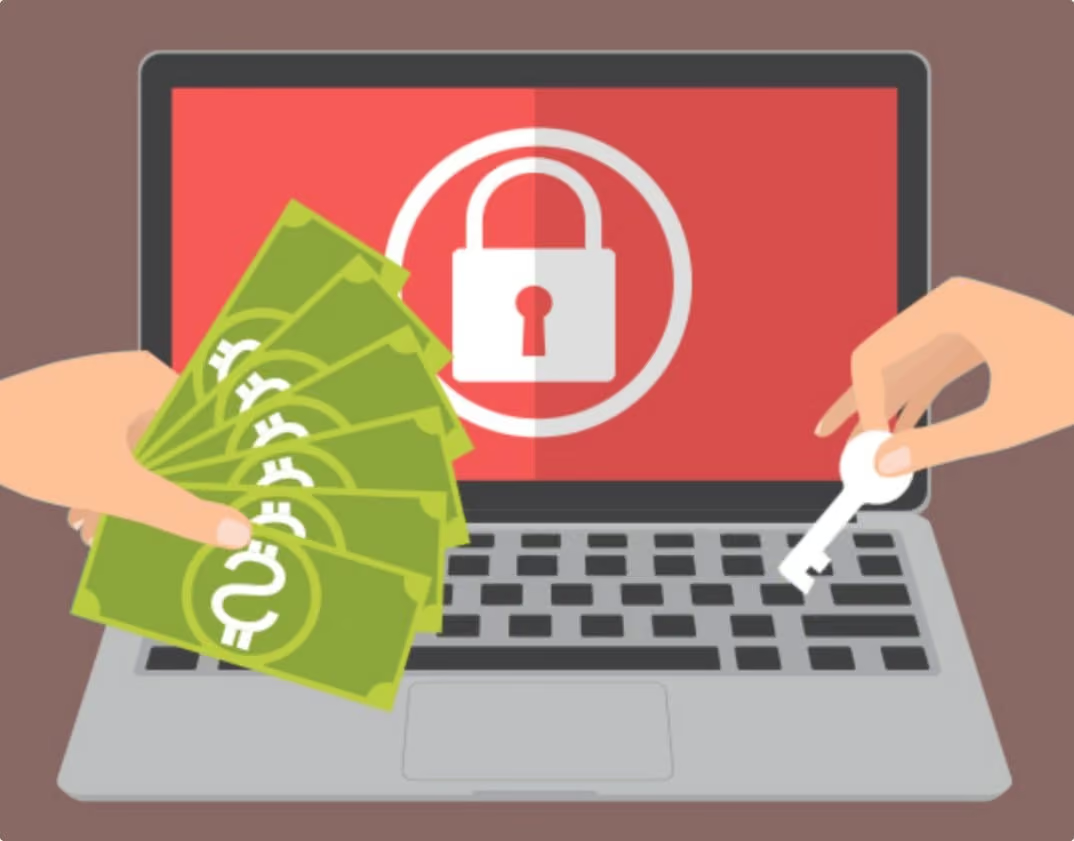
Ransomware
O ransomware é criado por programadores altamente profissionais. Um programa desse tipo pode penetrar no dispositivo da vítima por meio de um arquivo anexo em um e-mail ou pelo navegador, caso você visite um site infectado por esse tipo de malware. Ele também pode chegar ao dispositivo do usuário pela rede local. Como reconhecer um ransomware?
A infecção por ransomware é visível a olho nu, pois na maioria dos casos o dispositivo fica completamente bloqueado e simplesmente não é possível usá-lo. E como removê-lo?
Ameaças internas
A maioria dos incidentes de segurança da informação está relacionada ao impacto de ameaças internas. Vazamentos e roubos de informações, segredos comerciais e dados pessoais de clientes, assim como danos ao sistema de informação, costumam estar associados às ações de funcionários da própria organização. Na classificação das ameaças internas, há dois grandes grupos: ameaças cometidas por interesse próprio ou outras motivações maliciosas, e ameaças cometidas por negligência ou incompetência técnica.
Assim, os crimes de funcionários que podem prejudicar a segurança da propriedade intelectual e comercial da organização (os chamados “insiders”) podem ser divididos nas categorias de insider malicioso e insider involuntário. Um insider malicioso pode ser:
- funcionários que guardam ressentimento contra a empresa empregadora (“ofendidos”);
- funcionários que buscam ganhar um dinheiro extra às custas da empresa empregadora;
- insiders infiltrados e recrutados.
Grande parte de todos os incidentes de segurança da informação resulta de ações involuntárias de funcionários. Há muitas oportunidades para esse tipo de vazamento: desde erros de entrada de dados ao trabalhar com redes locais ou com a internet até a perda de uma mídia de armazenamento (notebook, pen drive, disco óptico), desde o envio de dados por canais de comunicação inseguros até o download involuntário de vírus em sites de entretenimento.
Vulnerabilidades na nuvem
Ao usar computação em nuvem, é preciso distinguir as seguintes classes de ameaças:
- Ataques ao cliente. Esse tipo de ataque já é praticado no ambiente web, mas também é relevante para a nuvem, pois os clientes se conectam a ela, em geral, por meio de um navegador. Inclui ataques como Cross-Site Scripting (XSS), sequestro de sessões web, roubo de senhas, “man in the middle” e outros.
- Ameaças de virtualização. Como a plataforma dos componentes da nuvem tradicionalmente é composta por ambientes virtualizados, ataques ao sistema de virtualização também ameaçam toda a nuvem. Esse tipo de ameaça é exclusivo da computação em nuvem.
- Ataques ao hypervisor. Um elemento crítico do sistema virtual é o hypervisor, que faz o compartilhamento dos recursos físicos do computador entre as máquinas virtuais. A interferência no funcionamento do hypervisor pode fazer com que uma máquina virtual acesse a memória e os recursos de outra, intercepte o tráfego de rede dela, tome seus recursos físicos e até a remova por completo do servidor.
Leia também:
TOP 5 melhores formas de esconder sua identidade online
Conclusão
As medidas de segurança da informação nas empresas e na vida privada devem ser desenvolvidas e implementadas de forma contínua.
A solução dessa questão deve ser abordada de forma abrangente, com o apoio de especialistas externos e programas especiais (como navegadores com perfis isolados). Somente essa abordagem evitará o vazamento de dados, em vez de lidar com suas consequências. Esperamos que agora você saiba “por que a segurança da informação é importante?”.