Почему важна информационная безопасность?
Попробуйте Gologin бесплатно
Если компания хранит бухгалтерскую информацию, клиентскую базу, профили сотрудников или корпоративные секреты, эти данные должны быть защищены. А обычный человек не захочет, чтобы другие люди получали его личные данные. Вот почему важна информационная безопасность. В этой статье мы расскажем, что это такое и какие данные защищает.
- Почему информационная безопасность?
- Что делает Охранник информационной безопасности?
- Основные типы конфиденциальной информации
- Типы информации
- Основные типы конфиденциальной информации
- Кратко об информационной безопасности
- ТОП-5 угроз информационной безопасности
- Вредоносное ПО
- Фишинг
- Программа-вымогатель
- Внутренние угрозы
- 1Уязвимость в облаке
- Заключение
Почему информационная безопасность?
Информационная безопасность — это различные меры по защите информации от посторонних лиц. В доцифровую эпоху люди запирали важные документы в сейфы, нанимали охранников и зашифровывали свои сообщения на бумаге для защиты данных.
Сегодня цифровая информация чаще защищается. Тем не менее, меры по сути те же: специалисты по информационной безопасности создают защищенные пространства (виртуальные » сейфы » ), устанавливают программное обеспечение безопасности, такое как антивирус (» нанимают охранников » ) и использовать криптографические методы для шифрования цифровой информации.
Что делает Охранник информационной безопасности?
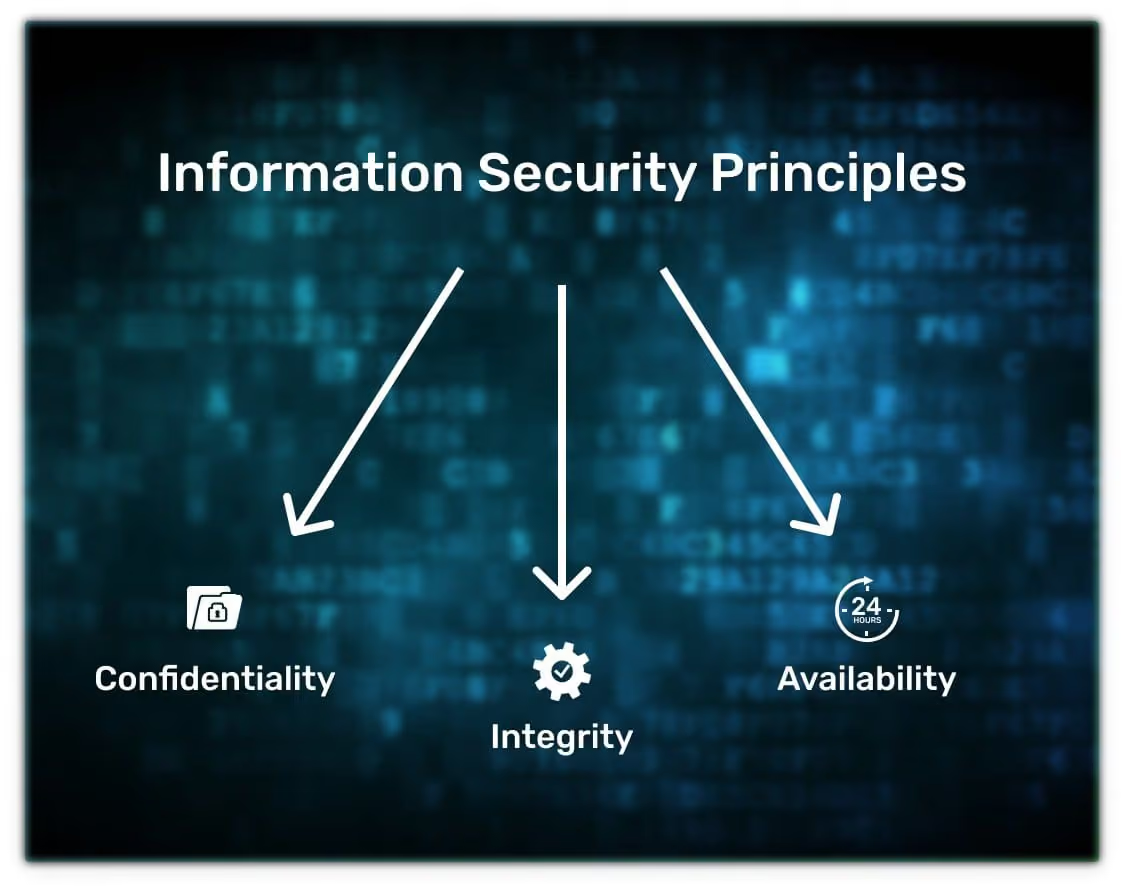
Он отвечает за три вещи: конфиденциальность, целостность и доступность информации. В концепции информационной безопасности они называются принципами информационной безопасности:
- Конфиденциальность означает, что только те, кто имеет на это право, имеют доступ к информации. Например, только вы знаете свой пароль электронной почты, и только вы можете читать ваши электронные письма. Если кто-то узнает пароль или иным образом получит доступ в почтовый ящик, конфиденциальность будет нарушена.
- Целостность означает, что информация сохраняется полностью и не изменяется без ведома владельца. Например, ваше электронное письмо содержит письма. Если злоумышленник удаляет некоторые или изменяет текст отдельных писем, это нарушает целостность. .
- Доступность означает, что любой, кто имеет право на доступ к информации, может ее получить. Например, вы можете войти в свою электронную почту в любое время. Если хакеры атакуют серверы, почта будет недоступна, и это поставит под угрозу доступность. .
Основные типы конфиденциальной информации
Он отвечает за три вещи: конфиденциальность, целостность и доступность информации. В концепции информационной безопасности они называются принципами информационной безопасности:
Типы информации
Информация может быть публичной и конфиденциальной. Любой человек имеет доступ к публичному доступу, в то время как только отдельные лица могут получить доступ к конфиденциальной информации.
Может показаться, что нет необходимости защищать общедоступную информацию. Но только принцип конфиденциальности не распространяется на общедоступную информацию — она должна оставаться целостной и доступной. Таким образом, информационная кибербезопасность также касается общедоступной информации. Информация.
Например, давайте подумаем об интернет-магазине. Карточки продуктов, статьи в блогах, контакты продавцов — вся эта важная информация общедоступна, и любой может ее просмотреть. Но интернет-магазин по-прежнему нуждается в защите, поэтому что никто не мешает его работе (например, не менять важную информацию в карточках товаров или не ронять свой сайт).
Если с общедоступной информацией все понятно, о конфиденциальной информации стоит поговорить отдельно, поскольку она имеет несколько разновидностей.
Основные типы конфиденциальной информации
Личная информация.Информация о конкретном человеке: полное имя, паспортные данные, номер телефона, физиологические характеристики, семейное положение и другие данные. Любой, кто работает с личными данными, обязан защищать их, а не передавать третьим лицам. . Информация о клиентах и сотрудниках относится к персональным данным.
Коммерческая тайна.Внутренняя информация о работе компании: технологии, методы управления, клиентская база. Если эти данные станут известны посторонним, компания может потерять прибыль. Компания сама решает, что считать коммерческой тайной, а что разоблачать. для общественности. Более того, не вся информация может быть коммерческой тайной — например, нельзя скрыть учредителей юридического лица или условия работы.
Профессиональная тайна.Сюда входят медицинские, нотариальные, адвокатские и другие виды секретов, связанных с профессиональной деятельностью. С этим связано сразу несколько законов
Официальная тайна.Информация, известная отдельным службам, например, налоговой или ЗАГС. Правительственные органы обычно хранят эти данные. Они несут ответственность за их защиту и предоставляют их только по запросу.
Государственная тайна.Государственная тайна.
Кратко об информационной безопасности
- Информационная безопасность отвечает за защиту данных и обеспечение их конфиденциальности, целостности и доступности.
- Конфиденциальность означает, что только те, кто имеет на это право, имеют доступ к данным.
- Целостность означает, что данные хранятся в неизменном виде и остаются действительными.
- Доступность означает, что лицо, имеющее право на доступ к информации, может ее получить.
- Информационная безопасность защищает как конфиденциальные, так и общедоступные данные. Она обеспечивает целостность и доступность для общественности. Будучи конфиденциальной, она также обеспечивает требуемый уровень секретности.
- Конфиденциальная информация включает личные данные, коммерческую, профессиональную, служебную и государственную тайну.
ТОП-5 угроз информационной безопасности
Знание потенциальных угроз и уязвимостей безопасности, которые обычно используют эти угрозы, необходимо для выбора наиболее подходящих мер безопасности.
» Угроза » понимается как потенциальная возможность тем или иным образом нарушить информационную безопасность. Попытка реализовать угрозу называется ‘атакой’, и тот, кто эту попытку реализует называется ‘злоумышленнико’. Чаще всего угроза является следствием уязвимости в защите информационных систем. Рассмотрим наиболее распространенные угрозы, которым подвержены современные информационные системы.
Вредоносное ПО
Вредоносное ПО — это вредоносное ПО, специально разработанное для нанесения вреда системе. Вредоносное ПО используется для классификации вредоносных программ в группу программ, которые намного опаснее отдельных вирусов. Вредоносные программы классифицируются в зависимости от того, как они запускаются, как он работает, и его раздача.
Стратегия действий вредоносного ПО отличается от вируса тем, что оно вызывает нестандартное поведение системы и может оставаться незамеченным в течение длительного времени. Такая программа может быть создана, чтобы намеренно нанести вред системе и создать среду, подходящую для воспроизведение других компьютерных вирусов или троянов, крадущих информацию с компьютера.
Для запуска вредоносное ПО маскируется, прикрепляя себя к интересному контенту, например изображениям, видео, анимированным GIF-файлам, и часто прячется в видео и изображениях для взрослых.
Вредоносное ПО не может проникнуть на компьютер без помощи пользователя. Чтобы проникнуть в систему, вредоносное ПО должно использовать любые средства, чтобы обманом заставить своих жертв запустить его на своем ПК.
Фишинг
Фишинг — один из наиболее распространенных видов интернет-мошенничества, цель которого — получить идентификационные данные. Действия мошенников могут привести к последствиям разной степени тяжести: от невинного баннера на персональном компьютере до потери контент компании без возможности его восстановления. Основная цель фишинга — украсть что-то ценное, использовать это, поставить под угрозу или разрушить чей-то бизнес. На что фишеры обычно нацелены:
- личные данные, включая паспорт;
- всевозможные логины и пароли;
- коды доступа;
- данные для входа в личный кабинет;
- реквизиты банковских карт или счетов;
- личная переписка;
- служебная информация;
- база данных;
- информация, составляющая коммерческую тайну и т. д.
Кроме того, мы рекомендуем вам ввести URL-адрес организации самостоятельно в адресной строке, а не использовать какие-либо гиперссылки. Ссылку также может отправить вам друг или знакомый, чья учетная запись была взломана. Если письмо или ссылка вызвала у вас подозрения, лучше не переходить по ней.
Программа-вымогатель
Программа-вымогатель создается высокопрофессиональными программистами. Такая программа может проникнуть на устройство жертвы через файл вложения в сообщении электронной почты. Почта или через браузер, если вы посетите сайт, зараженный этим типом вредоносного ПО. Она также может проникнуть на устройство пользователя из локальной сети. Как распознать программу-вымогатель?
Заражение программой-вымогателем можно увидеть невооруженным глазом, поскольку в большинстве случаев устройство полностью заблокировано, и вы просто не можете им пользоваться. А как его удалить?
Внутренние угрозы
Большинство инцидентов информационной безопасности связаны с воздействием внутренних угроз. Утечки и кражи информации, коммерческой тайны и персональных данных клиентов, повреждение информационной системы связаны, как правило, с действиями сотрудников. этой организации. В классификации внутренних угроз можно выделить две широкие группы: угрозы, совершенные по эгоистическим или другим злонамеренным причинам, и угрозы, совершенные по неосторожности или технической некомпетентности
Итак, преступления сотрудников, которые могут нанести ущерб безопасности интеллектуальной и коммерческой собственности организации (их называют« инсайдерами »), можно разделить на категории злонамеренных инсайдеров и непреднамеренных инсайдеров. инсайдер может быть:
- сотрудники, затаившие обиду на компанию-работодателя («обиженные» );
- сотрудники, стремящиеся подзаработать за счет компании-работодателя;
- введенные и завербованные инсайдеры.
Большая часть всех инцидентов информационной безопасности является результатом непреднамеренных действий сотрудников. Возможностей для подобных утечек информации много: от ошибок ввода данных при работе с локальными сетями или Интернетом до потери хранилища. носитель (ноутбук, USB-накопитель, оптический диск), от отправки данных по незащищенным каналам связи, непреднамеренной загрузки вирусов с развлекательных веб-сайтов.
Уязвимость в облаке
При использовании облачных вычислений следует различать следующие классы угроз:
- Атаки на клиентов. Этот тип атак практикуется в веб-среде, но он также актуален и для облака, поскольку клиенты подключаются к облаку, обычно с помощью браузера. Он включает такие атаки, как перекрестные атаки. Создание сценариев сайта (XSS), захват веб-сеансов, кража паролей, ‘человек посередине’ и другие.
- Угрозы виртуализации. Поскольку платформа для облачных компонентов традиционно была виртуализированной средой, атаки на систему виртуализации также угрожают всему облаку. Этот тип угроз уникален для облачных вычислений.
- Атаки на гипервизор. Критическим элементом виртуальной системы является гипервизор, который обеспечивает совместное использование ресурсов физического компьютера между виртуальными машинами. Вмешательство в работу гипервизора может привести к тому, что одна виртуальная машина может получить доступ к памяти и ресурсов, перехватить сетевой трафик, отобрать физические ресурсы и даже полностью удалить виртуальную машину с сервера.
Читайте также: ТОП-5 лучших способов скрыть свою личность в Интернете
Заключение
Меры информационной безопасности на предприятии и в частной жизни должны разрабатываться и осуществляться постоянно.
К решению этой проблемы нужно подходить комплексно и со сторонними специалистами и специальными программами (например, антидетект браузеров). Только такой подход предотвратит утечку данных, а не устранит ее последствия. Мы надеемся, что сейчас вы знаете, ‘почему важна информационная безопасность.’